


Sie lesen dies wahrscheinlich, weil WiFi zu einem geschäftskritischen Thema geworden ist und nicht mehr nur ein IT-Werkzeug darstellt.
Ein Gast betritt ein Hotel und erwartet, dass sich sein Telefon sofort verbindet. Eine Pflegekraft schiebt ein Gerät zwischen den Stationen hin und her und kann sich kein Funkloch erlauben. Ein Kassierer tippt in der geschäftigsten Zeit des Tages auf ein Tablet und muss sich darauf verlassen, dass die Zahlung sofort verarbeitet wird. Wenn diese Momente scheitern, geben die Leute selten dem Router die Schuld. Sie geben dem Veranstaltungsort die Schuld.
Aus diesem Grund ist es so wichtig zu verstehen, welche Rolle Router in Netzwerken spielen. Ein Router ist nicht nur das Gerät, das "das Internet verteilt". Er entscheidet, wohin der Datenverkehr fließt, welche Systeme miteinander kommunizieren können, was Priorität hat und was blockiert wird. An einem modernen Standort ist er einer der Hauptgründe dafür, ob Nutzer ein Netzwerk als reibungslos und sicher oder als langsam und riskant erleben.
Der unsichtbare Motor digitaler Erlebnisse
In einem gut geführten Standort sollte sich das Netzwerk unauffällig anfühlen. Gäste denken nicht über Authentifizierung nach. Mitarbeiter denken nicht über Segmentierung nach. Zahlungsgeräte denken nicht über die Pfadauswahl nach. Alles funktioniert einfach.
Diese reibungslose Benutzererfahrung basiert in der Regel auf sorgfältigen Routing-Entscheidungen. Der Router ist das Gerät, das diese Entscheidungen im Hintergrund trifft.
Was der Nutzer sieht und was der Router tut
Ein Besucher sieht „verbunden“. Der Router sieht:
- Zu welchem Netzwerk sie gehören
- Ob sie nur das Internet oder auch interne Systeme erreichen dürfen
- Wie ihr Datenverkehr effizient weitergeleitet wird
- Ob die Sitzung den Sicherheitsrichtlinien entspricht
Das ist die Lücke, mit der viele Teams zu kämpfen haben. Router fühlen sich nach Low-Level und schwerer Infrastruktur an, während Gäste WiFi und Mitarbeiterzugang eher wie Service-Design wirken. In der Praxis sind sie jedoch eng miteinander verknüpft.
Im Vereinigten Königreich ist diese Verbindung umso wichtiger, da der Access-Layer, der diese Umgebungen versorgt, immer schneller wird. Ofcom meldete, dass bis zum ersten Quartal 2025 für 97 % der Haushalte im Vereinigten Königreich Glasfaseranschlüsse (FTTP) verfügbar waren, was die Erwartungen an die lokale Netzwerkausrüstung erhöht, einschließlich des Routers am Edge des Standorts (Referenz).
Warum Router oft missverstanden werden
Viele Menschen verwechseln Router mit Access Points, Switches oder Breitband-Gateways.
Eine einfache Methode, sie zu unterscheiden, ist diese:
- Access points verbinden kabellose Geräte mit dem lokalen Netzwerk.
- Switches leiten den Datenverkehr innerhalb desselben lokalen Netzwerks weiter.
- Routers leiten den Datenverkehr zwischen verschiedenen Netzwerken weiter und wenden an diesen Grenzen Richtlinien an.
Eine gute Faustregel ist einfach: Wenn Datenverkehr von einem Netzwerk in ein anderes übertragen werden muss, ist immer irgendwo ein Router beteiligt.
Aus diesem Grund stehen Router im Mittelpunkt eines sicheren Gast- und Mitarbeiter-WiFi-Designs. Sie schaffen die Grenzen, die es einem Gast ermöglichen, frei zu surfen, ohne jemals auf Back-Office-Systeme zuzugreifen. Sie helfen auch den Geräten der Mitarbeiter, die benötigten Anwendungen zu erreichen, ohne diese Pfade für alle anderen freizugeben.
Die Rolle des Routers in einem mehrstufigen Netzwerk
Die meisten Unternehmensnetzwerke sind nicht flach aufgebaut. Sie sind in Schichten organisiert, damit Kapazität, Kontrolle und Fehlerbehebung überschaubar bleiben.
Die einfachste Analogie ist die Post.
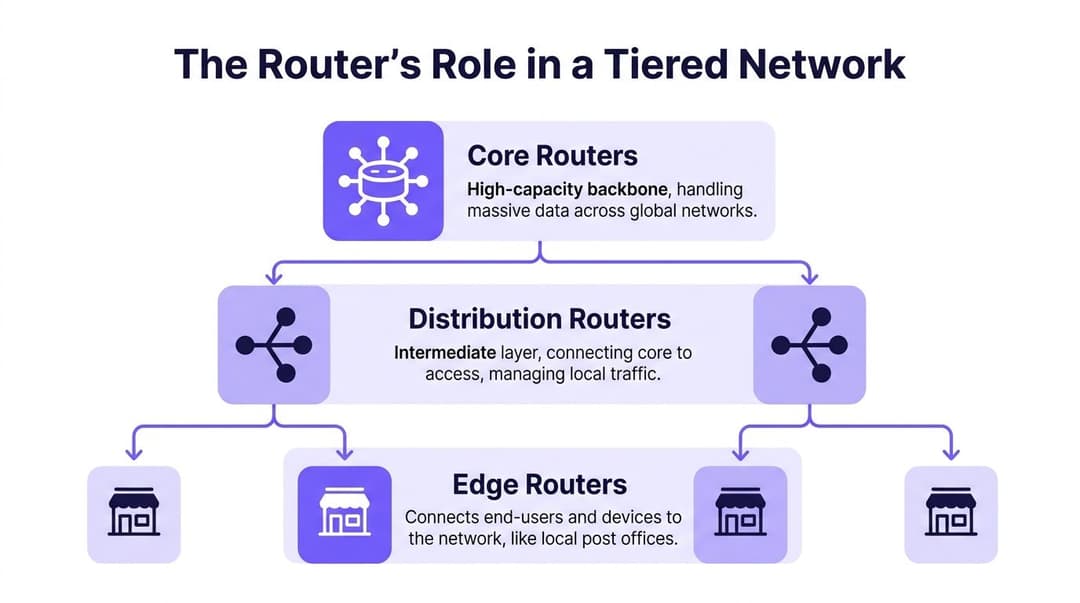
Edge-Router als lokale Postämter
An der Edge treffen Nutzer und lokale Dienste auf das restliche Netzwerk. In einem Hotel könnte dies der Punkt sein, an dem der Gastdatenverkehr, die Geräte der Mitarbeiter und die Gebäudesysteme ihre lokalen Segmente verlassen und in Richtung gemeinsam genutzter Dienste oder des Internets geleitet werden.
Die Aufgabe eines Edge-Routers umfasst in der Regel:
- Empfangen von lokalem Datenverkehr aus Zugangsnetzwerken
- Anwenden von Zugangsregeln wie z. B. reiner Internetzugang für Gäste
- Weiterleiten des Datenverkehrs nach oben an zentralere Routing-Ebenen
- Schützen der Standortgrenze durch Richtlinien und Filterung
Aus diesem Grund hat das Edge-Design so direkten Einfluss auf die Benutzererfahrung. Wenn der Edge-Router unterdimensioniert oder schlecht segmentiert ist, bemerken die Nutzer das sofort.
Distribution-Router als Sortierzentren
Die Distribution-Schicht sammelt den Datenverkehr aus mehreren Edge-Zonen und wendet umfassendere Richtlinien an.
Denken Sie an ein Einkaufszentrum. Sie haben dort möglicherweise separate drahtlose Umgebungen für den Gastzugang, Kassensysteme, digitale Beschilderung, Haustechnik und Mietersysteme. Das Distribution-Routing ist die Ebene, auf der diese Datenströme aggregiert werden und auf der viele Organisationen Regeln darüber durchsetzen, was von einem Teil des Netzwerks in einen anderen übertragen werden darf.
Diese Ebene übernimmt oft:
- Inter-VLAN-Routing
- Richtliniendurchsetzung
- Routen-Zusammenfassung
- Traffic-Shaping zwischen lokalen Bereichen
Viel Verwirrung entsteht dadurch, dass Switches hier auch Layer 3-Aufgaben übernehmen können. Das stimmt. In vielen Designs wird die Funktion des "Distribution-Routers" von einem Layer 3-Switch bereitgestellt. Was zählt, ist die Rolle, nicht die Form des Geräts.
Core-Router als das Rückgrat
Der Core ist auf Geschwindigkeit und Ausfallsicherheit ausgelegt. Er sollte nicht mit vielen standortspezifischen Ausnahmen überladen werden. Sein Zweck ist es, große Datenmengen schnell zwischen den Hauptbereichen des Netzwerks und in Richtung externer Netzwerke zu transportieren.
In großen britischen Organisationen verarbeiten Core-Router bis zu 10 Millionen Pakete pro Sekunde. Aus diesem Grund werden sie eingesetzt, um Engpässe in dichten WiFi-Umgebungen zu vermeiden, die modernes Roaming und identitätsbasierten Zugang unterstützen (PDQ-Referenz).
Diese Zahl ist wichtig, weil die Paketweiterleitung nicht abstrakt ist. An einem belebten Veranstaltungsort wird jede Anmeldung, jede Zahlung, jede App-Aktualisierung, jede DNS-Anfrage und jeder Videostream zu Paketarbeit für das Netzwerk.
Warum diese Hierarchie an echten Standorten wichtig ist
Ein dreistufiges Modell hilft Teams dabei, praktische Fragen zu beantworten:
- Wo soll der Gast-Datenverkehr isoliert werden?
- Wo sollen die Richtlinien für Mitarbeiter angewendet werden?
- Wo können Sie Ausfallsicherheit hinzufügen, ohne alles neu zu entwerfen?
- Wo liegt der Engpass, wenn Benutzer langsame Verbindungen melden?
Wenn Sie Gast- und Mitarbeiterzugänge in gemeinsam genutzten Umgebungen entwerfen, ist diese Übersicht über das Netzwerkdesign für verwaltete WiFi-Umgebungen nützlich, da sie die logische Segmentierung mit dem Betrieb vor Ort verknüpft.
Halten Sie Komplexität nach Möglichkeit vom Core fern. Platzieren Sie lokale Richtlinien näher an den Benutzern, die sie benötigen.
Dieser Ansatz macht Router in Netzwerken überschaubarer. Die Edge-Ebene verbindet. Die Distribution-Ebene organisiert. Der Core transportiert.
Die verschiedenen Router-Typen im Überblick
Nicht jeder Router ist für die gleiche Aufgabe gebaut. Das klingt offensichtlich, ist aber der Punkt, an dem viele Fehlkäufe ihren Anfang nehmen.
Ein kleines Café, ein Krankenhauscampus und ein Einzelhändler mit mehreren Standorten sagen vielleicht alle, dass sie „einen Router benötigen“. Was sie tatsächlich brauchen, ist eine Routingfunktion, die zu ihrer Skalierung, ihren Anforderungen an die Ausfallsicherheit und ihrem Verwaltungsmodell passt.
Hardware-Router
Ein Hardware-Router ist ein dediziertes Gerät, das dafür gebaut ist, Datenverkehr unter dauerhafter Last zuverlässig weiterzuleiten.
Diese sind in Unternehmensniederlassungen, Campussen und WAN-Grenzbereichen weit verbreitet, da sie eine kalkulierbare Leistung, speziell entwickelte Schnittstellen und Herstellersupport für Routing-, Richtlinien- und Sicherheitsfunktionen bieten. In größeren Umgebungen sind sie nach wie vor die Standardwahl, wenn Betriebszeit und Durchsatz wichtiger sind als Flexibilität.
Hardware-Router sind sinnvoll, wenn Sie Folgendes benötigen:
- Dedizierter Durchsatz
- Physische WAN-Schnittstellen
- Stabiler Betrieb auf Appliance-Niveau
- Klare Trennung zwischen Netzwerkrollen
Wireless-Router und Gateways
Dies ist das vertraute All-in-One-Gerät, das sich viele zuerst vorstellen. Es vereint mehrere Funktionen in einem Gehäuse, meist:
- Routing
- Einfaches Switching
- Drahtloser WiFi-Zugang
- Oft Firewall- und NAT-Funktionen
Für Privathaushalte und sehr kleine Standorte ist das praktisch. Für Unternehmensstandorte reicht es allein meist nicht aus.
Der Grund dafür ist einfach. Sobald Sie separate Netzwerke für Gäste, Mitarbeiter, Betrieb und Mieter sowie eine zentrale Identitäts- und Richtlinienverwaltung benötigen, stoßen All-in-one-Geräte an ihre Grenzen. Sie sind zwar bequem, aber diese Bequemlichkeit geht oft zu Lasten von Segmentierung, Transparenz und Skalierbarkeit.
Virtuelle Router
Ein virtueller Router übernimmt das Routing per Software. Er läuft als virtuelle Maschine oder Cloud-native Funktion und nicht als dedizierte Hardware.
Dies ist üblich in Cloud-Umgebungen, virtualisierten Rechenzentren und Service-Provider-Designs, in denen Teams mehr Flexibilität wünschen. Ein virtueller Router kann viele der gleichen logischen Aufgaben wie ein Hardware-Router übernehmen, aber seine Leistung hängt von der zugrunde liegenden Rechen-, Speicher- und Netzwerkarchitektur ab.
Welcher Typ zu welcher Umgebung passt
Man kann sich das am einfachsten im betrieblichen Kontext vorstellen:
| Router-Typ | Ideale Eignung | Stärke | Kompromiss |
|---|---|---|---|
| Hardware-Router | Filialen, Campus-Bereiche, WAN-Edge | Vorhersehbare Leistung | Weniger flexibel als Software |
| Wireless Gateway | Kleine Standorte | Einfache Bereitstellung | Eingeschränkte Enterprise-Kontrolle |
| Virtueller Router | Cloud- und virtualisierte Umgebungen | Flexibel und programmierbar | Abhängig von der Host-Plattform |
Die richtige Wahl ist keine Frage von Trends. Es geht darum, die Routing-Rolle an die Umgebung anzupassen. Wenn ein Standort auf sicheren Gastzugang, Mitarbeiteridentität und segmentierten Betrieb angewiesen ist, muss der Router dieses Modell sauber unterstützen.
Verstehen, wie Router Entscheidungen treffen
Ein Router weiß nicht instinktiv, wohin er den Datenverkehr senden soll. Er nutzt eine Reihe von Regeln und gelernten Informationen, die als Routingtabelle bezeichnet werden.
Die einfachste Analogie ist ein Navigationssystem. Ein Navi bewegt das Auto nicht selbst, sondern berechnet die Route. Der Router tut dasselbe für Datenpakete.
Routing-Tabellen und Pfadauswahl
Wenn ein Paket ankommt, prüft der Router sein Ziel und stellt eine grundlegende Frage: Welcher nächste Schritt bringt dieses Paket näher an sein Ziel?
Diese Entscheidung basiert auf:
- Direkt verbundene Netzwerke
- Von einem Administrator festgelegte statische Routen
- Von anderen Routern gelernte dynamische Routen
Dynamisches Routing ist der Punkt, an dem es interessanter wird. Anstatt sich darauf zu verlassen, dass ein Mensch jeden Pfad manuell definiert, können Router Routeninformationen austauschen und sich anpassen, wenn sich Verbindungen ändern.
Wenn Sie Fehler auf der Geräteseite vor der Netzwerkseite beheben, ist diese Anleitung zum Befehl zum Finden der IP-Adresse in Linux ein praktischer Ausgangspunkt. Sie hilft bei der Überprüfung, ob sich das Endgerät überhaupt in dem von Ihnen vermuteten Netzwerk befindet.
Die wichtigsten Protokollfamilien
Für die meisten technisch versierten Leser tauchen drei Namen immer wieder auf: RIP, OSPF und BGP.
- RIP ist älter und einfach. Es eignet sich gut, um Routing-Konzepte zu verstehen, ist aber für moderne Unternehmensumgebungen selten die richtige Wahl.
- OSPF wird innerhalb von Organisationen häufig eingesetzt. Es konvergiert schneller und skaliert sinnvoller als RIP.
- BGP wird zwischen verschiedenen Netzwerken verwendet. Es ist das Protokoll, das dem Routing auf Internet-Ebene und vielen WAN-Edge-Designs zugrunde liegt.
Hier ist der Vergleich in kompakter Form.
Vergleich der wichtigsten Routing-Protokolle
| Protokoll | Typ | Primärer Anwendungsfall | Wichtigste Metrik | Skalierbarkeit |
|---|---|---|---|---|
| RIP | Interior Gateway Protocol | Kleine, einfache interne Netzwerke | Hop-Count | Niedrig |
| OSPF | Interior Gateway Protocol | Internes Routing in Unternehmen | Kostenbasierte Pfadauswahl | Hoch |
| BGP | Exterior Gateway Protocol | Routing zwischen Organisationen und Providern | Richtlinienbasierte Pfadsteuerung | Sehr hoch |
Warum OSPF und BGP am wichtigsten sind
In Standort- und Campus-Umgebungen ist OSPF oft die praktischste interne Wahl, da es schnell auf Topologieänderungen reagiert und eine Karte des Netzwerks erstellt, anstatt nur einfache Hops zu zählen.
BGP wird wichtig, wenn die Netzwerkgrenze komplexer wird. Wenn Sie Verbindungen zu Carriern herstellen, ausfallsichere Internet-Edges entwerfen oder Routing-Domänen im großen Stil trennen, bietet BGP eine wesentlich präzisere Kontrolle über Richtlinien.
Aus diesem Grund ist auch das Subnetting so wichtig. Ein Router kann nur dann saubere Entscheidungen treffen, wenn das Adressdesign sauber ist. Diese Erklärung zum Subnetz-Maskierung und warum sie im Netzwerkdesign wichtig ist ist einen Blick wert, falls die Routengrenzen noch unklar erscheinen.
Wenn sich Routing mysteriös anfühlt, überprüfen Sie zuerst den Adressierungsplan. Viele „Routing-Probleme“ sind in Wirklichkeit getarnte Segmentierungsprobleme.
Was oft missverstanden wird
Ein häufiger Fehler besteht darin, Routing-Protokolle als optionale Komplexität zu betrachten.
Das sind sie nicht. Sie sorgen dafür, dass das Netzwerk nutzbar bleibt, wenn sich etwas ändert. Eine Verbindung fällt aus. Ein neuer Pfad entsteht. Ein Standort geht online. Eine Firewall-Richtlinie verlagert den Datenverkehr. Ohne dynamisches Routing können diese Änderungen manuell, langsam und fehleranfällig werden.
Bei Routern in Netzwerken, die Gäste- und Mitarbeiter-WiFi unterstützen, zeigt sich diese Fragilität in Form von abgebrochenen Sitzungen, seltsamem Roaming-Verhalten und Support-Tickets, die zufällig klingen, es aber nicht sind.
Mehr als nur ein Verkehrsregler
Ein moderner Router leitet Datenverkehr weiter, aber das ist nur ein Teil der Geschichte. In vielen Umgebungen fungiert der Router auch als Empfangschef, Sicherheitsdienst, Prioritätsmanager und Kontinuitätsplaner.
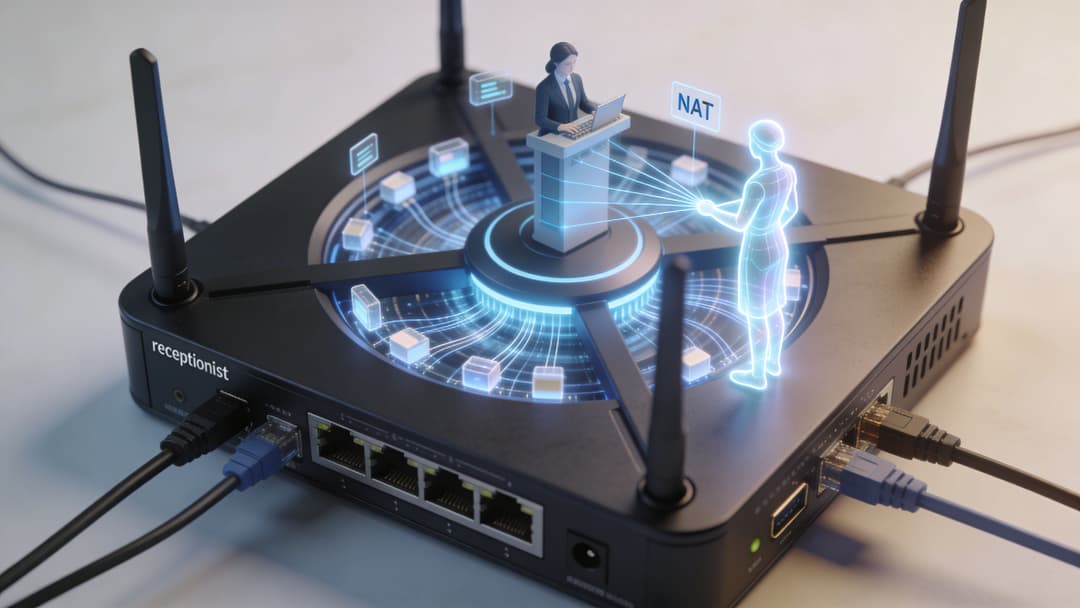
NAT als Empfang
Network Address Translation (NAT) ermöglicht es vielen internen Geräten, sich eine kleinere Anzahl öffentlich zugänglicher Adressen zu teilen.
Stellen Sie sich das wie einen Empfangschef in einem Gebäude vor. Außenstehende sprechen mit einer einzigen öffentlichen Rezeption. Intern weiß der Empfangschef, welches Zimmer oder welche Person die Nachricht erhalten soll.
Seine Bedeutung liegt in seiner Fähigkeit:
- Schont den öffentlichen Adressraum
- Verbirgt die interne Geräte-Adressierung
- Schafft eine sauberere Grenze zwischen innen und außen
NAT ist für sich genommen keine vollständige Sicherheitsstrategie, reduziert aber die direkte Angriffsfläche.
Firewalls als Sicherheitsdienst
Viele Router enthalten Firewall-Funktionen oder arbeiten eng mit dedizierten Firewalls zusammen. An der Grenze bedeutet das, den Datenverkehr zu überprüfen und zu entscheiden, was zugelassen werden soll.
Vereinfacht gesagt beantwortet die Kombination aus Router und Firewall Fragen wie:
- Sollten Gäste nur das Internet erreichen können
- Sollten Kartenzahlungssysteme nur mit bestimmten Diensten kommunizieren
- Sollten Geräte der Mitarbeiter nur zugelassene Verwaltungspfade nutzen
Ein Router ohne Richtlinien sorgt nur für Geschwindigkeit. Ein Router mit Richtlinien sorgt für Kontrolle.
QoS als VIP-Spur
Quality of Service oder QoS entscheidet darüber, welcher Datenverkehr bei Ressourcenengpässen Vorrang erhält.
Dies ist einer der deutlichsten Punkte, an denen Netzwerkdesign zur User Experience wird. In Stoßzeiten ist nicht jeder Datenverkehr gleich wichtig. Eine Zahlungstransaktion ist wichtiger als ein Software-Update. Eine klinische Sprach- oder Videositzung ist wichtiger als das Scrollen durch soziale Medien.
QoS gibt dem Router eine Möglichkeit, diese Prioritäten abzubilden.
Praktische Regel: Wenn jedes Paket als wichtig markiert ist, ist nichts wichtig. QoS funktioniert nur, wenn Sie geschäftliche Prioritäten klar definieren.
Hochverfügbarkeit als Business-Continuity
Ein Router kann ausfallen. Leitungen können ausfallen. Der Strom kann ausfallen. Ein vernünftiges Netzwerkdesign geht davon aus, dass früher oder später etwas passieren wird.
Hochverfügbarkeit bedeutet, für diese Realität zu planen. Manchmal sind das zwei Router in einem redundanten Paar. Manchmal sind es redundante Uplinks. Manchmal ist es dynamisches Routing, das den Datenverkehr bei minimaler Unterbrechung auf einen anderen Pfad umleitet.
Diese Funktionen arbeiten zusammen:
| Funktion | Einfache Analogie | Tatsächlicher Zweck |
|---|---|---|
| NAT | Empfangstresen | Ordnet interne Benutzer externen IP-Adressen zu |
| Firewall | Sicherheitsdienst | Erzwingt, wer mit wem kommunizieren darf | VIP-Spur | Priorisiert wichtigen Traffic |
| Hochverfügbarkeit | Backup-Team | Hält Dienste bei Ausfällen aufrecht |
Wenn Teams Router in Netzwerken nur als Pfadauswähler betrachten, verpassen sie die Hälfte des Wertes. In modernen Veranstaltungsorten hilft der Router gleichzeitig dabei, das Sicherheitsniveau und die Servicequalität zu verbessern.
Best Practices für die Bereitstellung in Ihrer Umgebung
Die richtige Router-Konfiguration hängt stark vom Standort ab. Dieselbe Hardware kann in einer Umgebung eine hervorragende Leistung erbringen und in einer anderen versagen, wenn das Richtlinienmodell falsch ist.
Hotellerie und Gastgewerbe
Hotels, Bars, Restaurants und Veranstaltungsorte benötigen meist zwei Dinge gleichzeitig: Der Gastzugang muss einfach sein, während operative Systeme isoliert bleiben müssen.
Das bedeutet in der Regel:
- Gast-, Personal- und Betriebsdatenverkehr trennen
- Firewall-Richtlinien zwischen diesen Segmenten anwenden
- Datenverkehr für Buchung, Check-in und Zahlung vor dem normalen Surfen priorisieren
- Genügend Daten für den Support protokollieren, ohne sensible Sitzungsdetails offenzulegen
Ein Gastnetzwerk sollte niemals zu einer bequemen Nebentür in Back-Office-Systeme werden.
Einzelhandel
Einzelhandelsnetzwerke stehen und fallen mit der Zuverlässigkeit von Transaktionen. In Stoßzeiten muss der Router den Zahlungsverkehr an den Kassen wichtiger behandeln als das allgemeine Surfen im Internet.
In britischen Transport- und Einzelhandelsumgebungen müssen Managed Router unter Umständen einen Durchsatz von 10 Gbps bewältigen, und dynamische Routing-Updates können bei Verbindungsausfällen in weniger als 50 ms erfolgen - genau die Art von Ausfallsicherheit, auf die stark frequentierte Standorte angewiesen sind (Splunk Lantern Referenz).
Deshalb sollten sich Retail-Teams konzentrieren auf:
- QoS für Zahlungs- und Bestandsdatenverkehr
- Klare Isolierung für das Gäste-WiFi
- Schnelles Failover zwischen Verbindungen
- Überwachung von Durchsatz und Pfadänderungen
Healthcare
Das Gesundheitswesen legt die Messlatte höher, da sowohl Leistung als auch Vertraulichkeit eine entscheidende Rolle spielen.
Typische Prioritäten sind:
- Strikte Segmentierung zwischen Gastzugang, Mitarbeitersystemen, medizinischen Geräten und der Verwaltung.
- Zuverlässige Routing-Pfade für Systeme, die keine Ausfälle tolerieren können.
- Starke Authentifizierung und Zugriffskontrolle am Netzwerkrand.
Ein Router kann die Compliance nicht alleine gewährleisten, aber eine schlechte Segmentierung kann jede andere Sicherheitsmaßnahme um ihn herum untergraben.
Wohn- und Mehrparteienimmobilien
In Studentenwohnheimen, Build-to-Rent-Objekten und gemeinschaftlich genutzten Wohnanlagen besteht die Herausforderung in der Privatsphäre innerhalb einer gemeinsamen Infrastruktur.
Bewohner erwarten ein heimeliges Erlebnis. Betreiber benötigen eine zentrale Verwaltung. Diese Ziele lassen sich nur vereinbaren, wenn jede Mieterumgebung ordnungsgemäß isoliert ist.
Eine sinnvolle Bereitstellungs-Checkliste umfasst oft:
- Netzwerktrennung pro Mandant
- Einfaches Onboarding für private Geräte
- Klare Betriebsgrenzen für Gebäudesysteme
- Regelmäßige Überprüfung von Firmware, Gefährdung und Richtlinienabweichungen
Dieser letzte Punkt ist wichtig, da die Konfigurationshygiene eine fortlaufende Aufgabe ist. Teams, die eine breitere Prozessperspektive wünschen, finden diese Übersicht über den Sicherheitslücken-Management-Lebenszyklus nützlich, wenn sie die Router-Wartung mit dem Sicherheitsbetrieb verknüpfen.
Für den kontrollierten Mitarbeiterzugang in modernen Netzwerken ist dieser Leitfaden zur 802.1X-Authentifizierung für den Netzwerkzugriff eine gute Ergänzung zur Routing- und Segmentierungsebene.
Integration von Routern mit Purple für modernes WiFi
Am Router wird das moderne WiFi-Erlebnis zu einer durchsetzbaren Richtlinie.
Das ist besonders wichtig, wenn ein Unternehmen zwei Dinge will, die sich früher widersprochen haben. Erstens muss sich der Zugriff einfach anfühlen. Zweitens muss der Zugriff so streng kontrolliert werden, dass Mitarbeiter, Gäste und gemeinsam genutzte Umgebungen sicher koexistieren können.
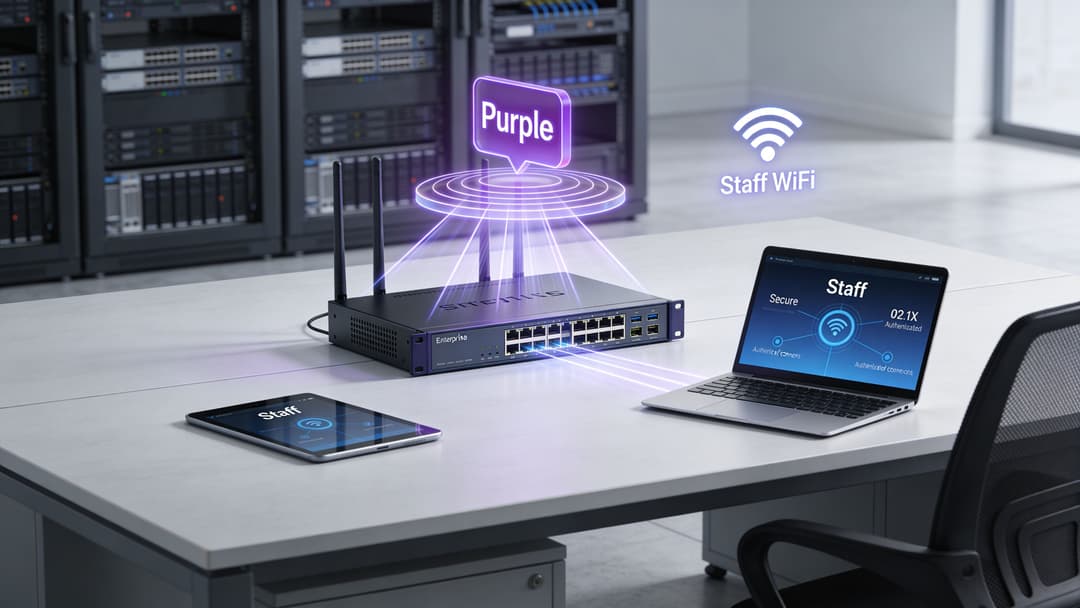
Der Router schafft die Grenzen
Beginnen Sie mit den Grundlagen. Ein Router authentifiziert Benutzer nicht isoliert. Er schafft vielmehr die Netzwerkgrenzen, an denen Authentifizierung und Autorisierung erst sinnvoll werden.
Das bedeutet in der Regel, dass verschiedene Wireless-Dienste verschiedenen Netzwerksegmenten zugewiesen werden und dann Regeln zwischen ihnen durchgesetzt werden.
Zum Beispiel:
- Gäste WiFi kann so konfiguriert werden, dass nur der Zugriff auf das Internet erlaubt ist
- Mitarbeiter WiFi kann der Zugriff auf freigegebene Geschäftssysteme erlaubt werden
- IoT- und Legacy-Geräte können isoliert werden, selbst wenn sie keine vollständige Enterprise-Authentifizierung nutzen können
- Mieter-Netzwerke können innerhalb desselben Gebäudes voneinander getrennt werden
Ohne diese Grenzen ist "sicheres WiFi" oft nur ein schönerer Anmeldebildschirm, der über einem flachen Netzwerkzugang liegt.
Wie passwortloser und Zero-Trust-Zugang zusammenpassen
Sobald der Router diese Netzwerkpfade definiert hat, können Identitätsplattformen darauf aufsetzen und Verbindungsentscheidungen intelligenter treffen.
Bei Mitarbeitern sieht der Ablauf oft so aus:
- Ein Gerät verbindet sich mit der Mitarbeiter-SSID.
- Das Netzwerk leitet den Authentifizierungsprozess an einen Cloud- oder identitätsintegrierten Dienst weiter.
- Der Verzeichnisstatus des Benutzers bestimmt, ob der Zugriff gewährt wird.
- Der Router leitet diesen Datenverkehr in das richtige Segment und wendet die Richtlinie an.
Bei Gästen ist das Ziel ein anderes. Die Hürden müssen niedriger sein, aber Schutz ist dennoch wichtig. Hier sind zertifikatsbasierte Ansätze und Passpoint-Verfahren besonders wertvoll, da sich Nutzer ohne gemeinsame Passwörter und von Beginn der Sitzung an verschlüsselt verbinden.
Das ist nicht nur eine Frage der Bequemlichkeit. Aus Berichten des britischen ICO geht hervor, dass 40 % der Datenschutzverletzungen im Gastgewerbe im Jahr 2025 auf unverschlüsselte Gast-WiFi-Protokolle zurückzuführen waren, weshalb ein zertifikatsbasierter, Passpoint-fähiger Zugang für GDPR-konforme Umgebungen so wichtig ist (Referenz).
Ein guter Gastzugang beseitigt Hürden für den Benutzer und Unklarheiten für das Netzwerk. Das sind keine gegensätzlichen Ziele.
Praktische Anwendung an echten Standorten
In der Praxis bietet eine Plattform wie Purple eine Lösung. Sie stellt passwortlose Workflows für den Gäste- und Mitarbeiterzugriff bereit, unterstützt identitätsbasiertes Onboarding und arbeitet mit herstellerspezifischen Ökosystemen wie Meraki, Aruba, Ruckus, Mist und UniFi zusammen. Der Router bleibt dabei der Durchsetzungspunkt für Segmentierung, Pfadsteuerung und Richtliniengrenzen unterhalb dieser Benutzeroberfläche.
Das ist der entscheidende architektonische Punkt. Die Access-Plattform ersetzt nicht das Routing. Sie verlässt sich auf ein solides Routing.
Warum die Kombination funktioniert
Wenn Teams diese Schichten richtig miteinander verbinden, erhalten sie ein besseres Betriebsmodell:
| Netzwerkanforderung | Router-Rolle | Rolle der Access-Plattform |
|---|---|---|
| Gäste-Isolierung | Segmentiert und filtert Gast-Traffic per Firewall | Ermöglicht reibungsloses Onboarding |
| Mitarbeiter-Zugriffskontrolle | Leitet Benutzer auf kontrollierte Pfade | Verknüpft Identität mit Zugriffsentscheidungen |
| Umgang mit Legacy-Geräten | Trennt eingeschränkte Gerätegruppen | Unterstützt praxisnahe Onboarding-Modelle |
| Compliance-Unterstützung | Erzwingt Grenzen und Protokollierungspfade | Hilft bei der Strukturierung von identitätsbasiertem Zugriff |
In Hotels, Gesundheitseinrichtungen und gemeinsam genutzten Immobilien ist diese Kombination oft das, was WiFi von einem unmanaged Dienst in einen identitätsbewussten Service verwandelt.
Häufig gestellte Fragen zu Routern
Ist ein Router dasselbe wie ein Modem oder ein Access Point
Nein. Ein Modem verbindet Sie mit dem Medium des Dienstanbieters. Ein Access Point sorgt für drahtlose Konnektivität. Ein Router verschiebt Datenverkehr zwischen Netzwerken und wendet Richtlinien an diesen Grenzen an.
Viele kleine Geräte kombinieren alle drei Funktionen, weshalb die Begriffe oft verschwimmen.
Benötigen kleine Standorte wirklich erweitertes Routing
Sie benötigen vielleicht keinen großen Chassis-Router, aber sie brauchen klare Routing-Funktionen, um Gäste, Personal und betriebliche Systeme voneinander zu trennen.
Sobald Sie sich mit Segmentierung, Priorisierung und sicherem Onboarding befassen, wird das Routing-Design selbst an kleineren Standorten relevant.
Wann sollte ich statische Routen anstelle von dynamischem Routing verwenden
Statische Routen können in kleinen, stabilen Umgebungen mit sehr wenigen Pfaden gut funktionieren. Sie werden jedoch mühsam, wenn Standorte wachsen, Verbindungen ausfallen oder sich Richtlinien häufig ändern.
Wenn Sie mit Veränderungen rechnen, ist dynamisches Routing auf lange Sicht meist die sicherere Wahl.
Warum funktioniert das Gäste-WiFi manchmal, während Geschäftsanwendungen ausfallen
Weil "Internetzugang" und "Anwendungs-Erreichbarkeit" nicht dasselbe sind.
Ein Gast benötigt möglicherweise nur einen Standardpfad zum Internet. Eine Mitarbeiter-App hängt eventuell von DNS, internen Diensten, Identitätssystemen, VPN-Pfaden und Sicherheitsrichtlinien ab. Das Routing kann in einem Teil des Netzwerks einwandfrei funktionieren und in einem anderen fehlerhaft sein.
Sind Router immer noch wichtig, wenn mehr Dienste in die Cloud verlagert werden
Ja. Die Einführung von Cloud-Lösungen ändert die Ziele, nicht aber die Notwendigkeit des Routings. Benutzer, Geräte, Identitäten und Richtlinien müssen weiterhin Netzwerkgrenzen korrekt überschreiten.
Welchen Trend sollten IT-Teams als Nächstes im Auge behalten
Ein bemerkenswerter Trend ist der Einsatz von hybriden WiFi- und privaten 5G-Designs an Orten, an denen die Anforderungen an Abdeckung oder Ausfallsicherheit über reines WiFi hinausgehen. Im Vereinigten Königreich erreichten bis zum ersten Quartal 2026 nur 12 % der ländlichen Gebiete eine eigenständige 5G-Abdeckung, was einige Unternehmen eher zu Router-plus-5G-Modellen drängt, anstatt sich auf eine einzige Zugriffsmethode zu verlassen (Referenz).
Das bedeutet nicht, dass WiFi ersetzt wird. Es bedeutet vielmehr, dass Router zunehmend an der Schnittstelle zwischen mehreren Zugriffstechnologien sitzen.
Wenn Sie überprüfen, wie das WiFi für Gäste, Mitarbeiter oder Mieter an Ihrem Standort funktionieren soll, lohnt es sich, Purple als Teil des Access-Layers zu evaluieren. Die Plattform konzentriert sich auf passwortloses Onboarding, identitätsbasierten Zugriff und moderne Roaming-Erlebnisse, während das zugrunde liegende Router- und Netzwerkdesign weiterhin für die Segmentierung, Richtlinien und Kontrollen sorgt, die diese Erlebnisse sicher machen.



