Wichtigste Erkenntnisse: Network Access Control Lösungen
•Kern-Definition:Network Access Control (NAC) setzt Sicherheitsrichtlinien durch, indem es Benutzer authentifiziert, den Sicherheitsstatus von Geräten bewertet und den Netzwerkzugriff dynamisch segmentiert.
•Drei Sicherheitssäulen: NAC basiert auf 802.1X/EAP-Authentifizierung, Integritätsprüfungen von Geräten vor der Verbindung und rollenbasierter VLAN-Autorisierung.
•Wechsel zu Cloud RADIUS: Unternehmensnetzwerke ersetzen komplexe On-Premises-Hardware durch Cloud-native NAC- und RADIUS-Lösungen, um Mitarbeiter, BYOD und Gäste-WiFi an verteilten Standorten abzusichern.
•Zero-Trust-Architektur: Mikrosegmentierung verhindert laterale Bewegungen in Netzwerken und isoliert Gastgeräte von sensiblen POS-Systemen, IoT-Hardware und Unternehmensservern.
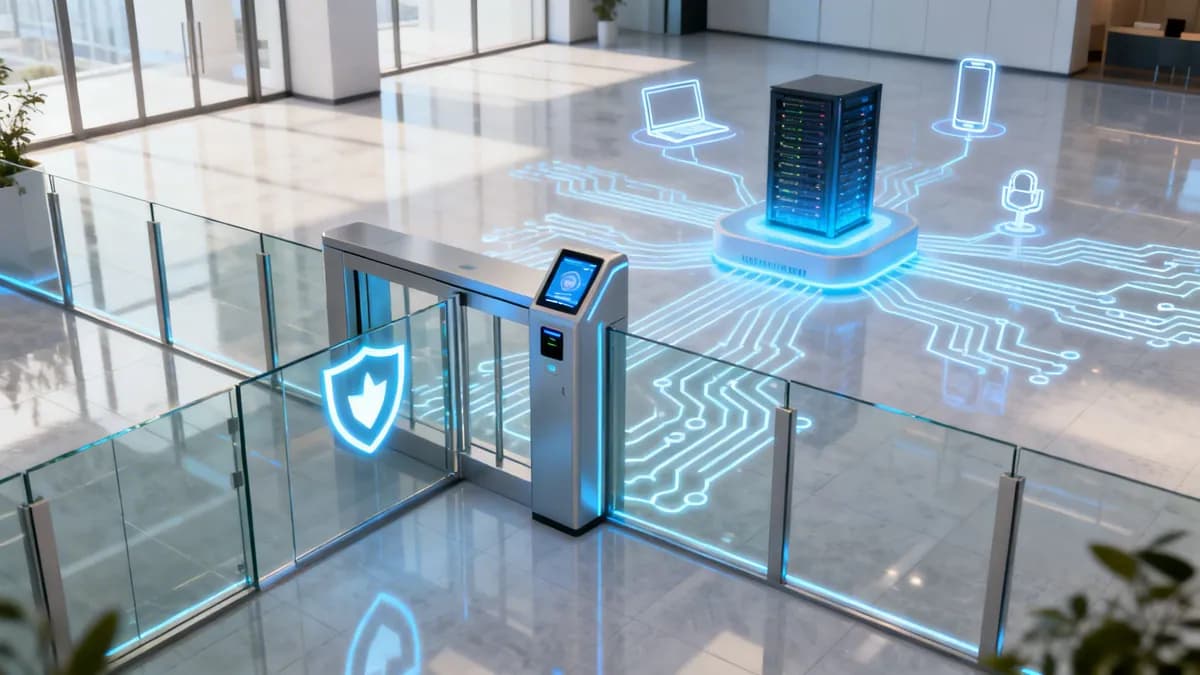
Network Access Control (NAC) fungiert als Sicherheitsrichtlinie für Ihre digitalen Türen. Es entscheidet, wer und was hineingelassen wird. NAC überprüft jeden Benutzer und jedes Gerät, bevor der Netzwerkzugriff gewährt wird. Dies schützt sensible Daten.
## Was ist Network Access Control?
Stellen Sie sich Ihr Unternehmensnetzwerk wie einen exklusiven Club vor. Für verschiedene Bereiche gelten unterschiedliche Sicherheitsstufen. Ohne einen Wachmann könnte jeder einfach hineinspazieren. Sie könnten unbefugt in gesperrte Räume eindringen und Schaden anrichten. Ein ungeschütztes Netzwerk ist ein unkontrollierter Ort für Firmen-Laptops, Gäste-Smartphones, IoT-Sensoren und böswillige Akteure.
NAC ist der moderne Sicherheitsdienst für Ihren digitalen Club. Seine Hauptaufgabe besteht darin, Regeln durchzusetzen, wer und was sich mit Ihrem Netzwerk verbindet. Es führt für jede Zugriffsanfrage eine strenge Überprüfung durch.
### Der Anstieg des unkontrollierten Zugriffs
Der Bedarf an einer starken Network Access Control ist gewachsen. Die traditionellen Netzwerkgrenzen existieren nicht mehr. Die heutigen Geschäftsumgebungen sind anders geprägt:
* **Bring Your Own Device (BYOD):** Mitarbeiter nutzen private Telefone, Tablets und Laptops für die Arbeit. Dadurch gelangen viele Geräte mit unterschiedlichen Sicherheitsstandards in das Unternehmensnetzwerk.
* **IoT-Verbreitung:** Intelligente Geräte sind überall. Dazu gehören Bürothermostate, Sicherheitskameras und Spezialmaschinen. Ein [Sygnia-Bericht](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) hat aufgezeigt, wie Angreifer genau diese Systeme ins Visier nehmen. Oft fehlt ihnen eine standardmäßige Sicherheitsüberwachung.
* **Gäste- und Dienstleisterzugriff:** Veranstaltungsorte, Büros und Krankenhäuser müssen temporären Netzwerkzugriff bereitstellen. Dies muss geschehen, ohne das Kernnetzwerk zu gefährden.
* **Hochentwickelte Cyberbedrohungen:** Angreifer nutzen ein einziges, schlecht gesichertes Gerät aus, um sich Zugang zu verschaffen. Einmal drin, bewegen sie sich lateral, um hochwertige Ziele zu finden.
Ohne NAC ist jeder Verbindungspunkt ein potenzieller Sicherheitsblindspot. Es ist ein offenes Tor für eine Sicherheitsverletzung.
> NAC verwandelt Ihr Netzwerk von einem ungeschützten, unkontrollierten Ort in eine geregelte, sichere Umgebung. Es bietet die Transparenz und Kontrolle, die für die Verwaltung moderner Gerätekonnektivität erforderlich sind.
Firewalls allein reichen nicht aus. Firewalls überprüfen den Datenverkehr aus dem Internet. Sie sind blind für Bedrohungen, die aus dem Netzwerk selbst stammen. Wenn ein kompromittiertes Gerät verbunden ist, kann eine Firewall es möglicherweise nicht daran hindern, interne Systeme anzugreifen. NAC bietet hier eine entscheidende interne Verteidigungsebene.
### Die Kernsäulen der Network Access Control
Eine moderne NAC-Lösung erfüllt bei jedem Verbindungsversuch drei grundlegende Funktionen:
| Säule | Funktion | Analogie aus der Praxis |
| :----- | :------- | :----------------- |
| **Authentifizierung** | Überprüfung der Identität des Benutzers oder Geräts. | Vorzeigen Ihres Ausweises und der Mitgliedskarte beim Türsteher des Clubs. |
| **Gerätestatus (Posture)** | Überprüfung des Zustands und der Sicherheitskonformität des Geräts. | Der Türsteher prüft, ob Ihre Kleidung dem Dresscode entspricht. |
| **Autorisierung** | Gewährung spezifischer Zugriffsrechte basierend auf Identität und Status. | Ihre Mitgliedskarte gewährt Ihnen nur Zugang zu bestimmten Etagen. |
NAC beantwortet drei Fragen für jede Verbindung:
1. Wer sind Sie? (Authentifizierung)
2. Welches Gerät verwenden Sie? (Gerätestatus)
3. Was dürfen Sie tun? (Autorisierung)
Die Durchsetzung von Richtlinien basierend auf diesen Antworten stellt sicher, dass nur vertrauenswürdige Benutzer mit konformen Geräten auf bestimmte Netzwerkressourcen zugreifen. Dies reduziert die Angriffsfläche. Es bildet das Fundament moderner Cybersicherheit. Für einen breiteren Überblick über drahtlose Schutzstandards lesen Sie unseren umfassenden Leitfaden für Enterprise WiFi Sicherheit.. Dies gilt insbesondere für Branchen wie das Gastgewerbe, den Einzelhandel und das Gesundheitswesen. Sie verwalten unterschiedliche Benutzertypen und sensible Daten.
## Moderne NAC-Architektur verstehen
Ein NAC-System ist ein koordiniertes Team. Jedes Mitglied hat eine bestimmte Aufgabe. Dieses Team besteht aus drei Kernkomponenten. Sie arbeiten in Echtzeit zusammen. Sie prüfen jeden Verbindungsversuch anhand Ihrer Sicherheitsrichtlinien.
### Der Policy-Server: das strategische Gehirn
Der Policy-Server ist das Gehirn des Betriebs. Er enthält das zentrale Regelwerk. Dies umfasst alle Richtlinien und Einstellungen, die "Sicherheit" für Ihr Netzwerk definieren.
Wenn ein Gerät versucht, eine Verbindung herzustellen, werden Informationen an den Policy-Server gesendet. Der Server prüft seine Regeln: Ist dies ein bekannter Benutzer? Entspricht sein Gerät den Anforderungen? Welche Zugriffsebene sollte er erhalten? Integrationen mit Identitätsanbietern wie Microsoft Entra ID oder Okta verknüpfen die Identität eines Benutzers mit seinen Zugriffsrechten.
### Netzwerksensoren: die Augen und Ohren
Netzwerksensoren oder Agenten sind die Augen und Ohren. Sie sind im gesamten Netzwerk verteilt. Sie horchen nach neuen Verbindungsversuchen. Ihre Aufgabe ist es, neue Geräte zu erkennen. Dazu gehören Laptops, Smartphones oder IoT-Sensoren.
Sobald ein neues Gerät erkannt wird, sammelt der Sensor erste Informationen. Er meldet sich beim Policy-Server zurück. Dieser erste Alarm startet den NAC-Workflow.
### Enforcement Points: die Gatekeeper
Enforcement Points führen Befehle des Policy-Servers aus. Dabei handelt es sich in der Regel um vorhandene Netzwerkgeräte wie:
* **Wireless Access Points (APs):** Steuern, wer dem WiFi beitritt.
* **Netzwerk-Switches:** Verwalten den Zugriff für Geräte, die physisch an Ihr Netzwerk angeschlossen sind.
* **Firewalls und Gateways:** Wenden umfassendere Regeln auf den gesamten Netzwerkverkehr an.
Nachdem der Policy-Server eine Entscheidung getroffen hat, teilt er dem Enforcement Point mit, was zu tun ist. Diese Aktion kann die Gewährung des vollen Zugriffs, die Verschiebung des Geräts in ein begrenztes Gastnetzwerk oder die vollständige Blockierung sein.
> Eine moderne NAC-Lösung orchestriert diese Teile effektiv. Ein Benutzer verbindet sich mit dem WiFi (Enforcement Point). Dies alarmiert den Policy-Server. Der Server überprüft die Identität des Benutzers und den Zustand des Geräts. Anschließend weist er den AP an, den Benutzer in das richtige, sichere Netzwerksegment zu verschieben.
Dieses Architekturmodell ermöglicht es Purple, mit Ihrer vorhandenen Infrastruktur zusammenzuarbeiten. Dies umfasst Anbieter wie Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Eine intelligente NAC-Lösung nutzt Ihre vorhandene Hardware. Sie macht sie zu einem aktiven Teil Ihrer Sicherheitsabwehr.
Weitere Informationen zu den Protokollen, die diese Kommunikation ermöglichen, finden Sie unter [how a RADIUS server works](https://www.purple.ai/blogs/what-is-radius-server) bei der Netzwerkauthentifizierung. Diese Anpassungsfähigkeit macht die Bereitstellung von NAC-Lösungen praktisch und kosteneffizient.
## Hauptfunktionen führender NAC-Lösungen
Was unterscheidet einen einfachen Netzwerk-Gatekeeper von einer modernen Sicherheitsplattform? Ältere Systeme hatten einfache Regeln für Zulassen oder Ablehnen. Die heutigen führenden NAC-Lösungen bieten dynamische, intelligente Funktionen. Sie haben sich von gemeinsam genutzten Passwörtern wegbewegt, um eine granulare, identitätsgesteuerte Sicherheit zu bieten.
Diese Funktionen schaffen eine stärkere, flexiblere Sicherheitsstruktur. Sie bilden ein System, das sich in Echtzeit an jedes Gerät anpasst, das Zugriff benötigt. Dies umfasst ein Firmen-Laptop, das Smartphone eines Gastes oder das MRT-Gerät eines Krankenhauses.
### Identitätsbasierte Authentifizierung und kennwortloser Cloud RADIUS Zugriff
Die erste Aufgabe jeder NAC ist eine starke Authentifizierung. Hierbei geht es nicht um ein einzelnes, leicht teilbares WiFi Passwort. Modernes NAC basiert auf Identität. Es stellt fest, *wer* sich verbindet, nicht nur *was* sich verbindet.
Dies bedeutet den Übergang zu sichereren und benutzerfreundlicheren Methoden. Fortschrittliche Lösungen bieten viele Authentifizierungsoptionen. Diese sind auf unterschiedliche Benutzertypen und Sicherheitsanforderungen abgestimmt:
* **Passwortloser Zugriff:** Biometrie, Push-Benachrichtigungen oder kryptografische Schlüssel ermöglichen einen sicheren Netzwerkzugriff ohne Eingabe eines Passworts. Dies verbessert sowohl die Sicherheit als auch den Komfort.
* **Zertifikatsbasierte Authentifizierung:** Für firmeneigene Geräte verwendet NAC digitale Zertifikate. Es überprüft die Identität des Geräts bei jeder Verbindung geräuschlos und sicher. Dies sorgt für eine nahtlose und sichere Erfahrung für die Mitarbeiter.
* **SSO-Integration:** Durch die Anbindung an Identitätsanbieter wie Microsoft Entra ID oder Okta kann die NAC-Lösung das zentrale Benutzerverzeichnis der Organisation nutzen. Dies ist die einzige Quelle der Wahrheit (Single Source of Truth) dafür, wer worauf Zugriff erhält.
### Überprüfung des Gerätestatus (Device Posture Assessment)
Ein entscheidendes Merkmal moderner NAC ist die Überprüfung des Gerätestatus - quasi ein Gesundheitscheck. Die NAC-Lösung inspiziert jedes Gerät, das versucht, eine Verbindung herzustellen. Sie stellt sicher, dass das Gerät Ihre Mindestsicherheitsstandards erfüllt.
Diese Überprüfung kontrolliert Compliance-Merkmale:
* Ist das Betriebssystem mit den neuesten Sicherheits-Patches aktualisiert?
* Ist eine Antiviren-Software installiert, aktiv und aktualisiert?
* Ist die Firewall des Geräts eingeschaltet?
* Sind auf dem Gerät nicht freigegebene oder risikoreiche Apps installiert?
Wenn ein Gerät diese Prüfung nicht besteht, wird es nicht dauerhaft blockiert. Eine intelligente NAC leitet das Gerät automatisch in ein Quarantänenetzwerk um. Hier stellt sie Ressourcen bereit, die dem Benutzer helfen, die Probleme zu beheben. Dazu gehören Links zum Herunterladen erforderlicher Software-Updates. Dies automatisiert die Durchsetzung und entlastet die IT-Mitarbeiter.
### Dynamische Richtliniendurchsetzung und Mikrosegmentierung
Sobald ein Benutzer und ein Gerät authentifiziert sind, setzt NAC die Zugriffsrichtlinien durch. Hier hilft die Mikrosegmentierung. Anstelle eines einzigen flachen, offenen Netzwerks erstellt NAC kleinere, isolierte Zonen.
> Mikrosegmentierung ist wie sichere Etagen in einem Wolkenkratzer, die nur mit einer Schlüsselkarte zugänglich sind. Ein Gast betritt die Lobby. Seine Schlüsselkarte funktioniert jedoch nicht für die Etagen der Geschäftsleitung oder die Serverräume. Diese Eingrenzung verhindert, dass sich Angreifer seitlich (lateral) durch Ihr Netzwerk bewegen.
Eine NAC-Lösung platziert Benutzer und Geräte automatisch im richtigen virtuellen Netzwerk (VLAN). Dies geschieht auf der Grundlage ihrer Rolle, des Gerätetyps und des Standorts. Ein Gast im WiFi ist von dem Netzwerksegment isoliert, das in einem Einzelhandelsgeschäft sensible Kassensysteme enthält. Mehr dazu erfahren Sie in unserem Leitfaden zur [Erstellung eines sicheren drahtlosen Netzwerks](https://www.purple.ai/blogs/secure-wireless-networking).
Die Nachfrage nach dieser integrierten Sicherheit wächst. Der britische Markt für Zutrittskontrolle erreichte im Jahr 2024 einen Wert von 524,6 Millionen USD. Bis 2030 soll er auf 830,7 Millionen USD ansteigen. Angetrieben wird dies durch Branchen wie den Einzelhandel und das Gastgewerbe, die ihre Systeme modernisieren.
## Die Wahl der richtigen NAC-Bereitstellung
Häufig gestellte Fragen zu Network Access Control
Was ist Network Access Control (NAC)?
Network Access Control (NAC) ist eine Sicherheitslösung, die jedes Gerät, das versucht, eine Verbindung zu einem Unternehmensnetzwerk herzustellen, überprüft, authentifiziert und autorisiert. Durch die Verifizierung der Benutzeridentität über 802.1X/EAP und die Bewertung des Sicherheitsstatus des Geräts setzt NAC Zugriffsrichtlinien durch und verhindert, dass unbefugte Geräte auf interne Ressourcen zugreifen.
Wie unterscheidet sich NAC von einer Netzwerk-Firewall?
Während eine Netzwerk-Firewall den eingehenden und ausgehenden Datenverkehr an den Grenzen zum Internet überprüft, regelt NAC den internen Netzwerkzugriff. NAC kontrolliert, welche Benutzer und Geräte sich mit dem physischen oder kabellosen Netzwerk verbinden können, und stellt sicher, dass sich kompromittierte Geräte nicht lateral bewegen können, um interne Server anzugreifen.
Warum wechseln Unternehmen von On-Premises-NAC zu Cloud RADIUS?
Veraltete On-Premises NAC-Appliances erfordern kostspielige Hardware-Wartung, manuelle Zertifikatsaktualisierungen und eine komplexe lokale Controller-Konfiguration. Cloud RADIUS Lösungen bieten eine zentrale Identitätsintegration (Microsoft Entra ID, Okta, Google Workspace), automatisierte Profilbereitstellung und Unterstützung für Access Points verschiedener Hersteller ohne Infrastruktur-Overhead.
Welche Hardware ist für die Implementierung von Network Access Control erforderlich?
Moderne Cloud NAC-Lösungen lassen sich direkt in zertifizierte 802.1X Enterprise Wireless Access Points und Managed Switches integrieren. Große Hardware-Anbieter wie Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi und Fortinet unterstützen Cloud RADIUS und die NAC-Durchsetzung nativ.
Sichern Sie Ihr Unternehmensnetzwerk mit Purple Cloud RADIUS & NAC
Verabschieden Sie sich von veralteter On-Premises-Hardware. Purple bietet Cloud-native RADIUS-Authentifizierung, 802.1X Network Access Control und Besucher-Onboarding an über 80.000 Standorten mit Kompatibilität für Cisco Meraki, HPE Aruba, Ruckus und UniFi.
Network Access Control (NAC) ist eine Sicherheitslösung, die jedes Gerät, das versucht, eine Verbindung zu einem Unternehmensnetzwerk herzustellen, überprüft, authentifiziert und autorisiert. Durch die Verifizierung der Benutzeridentität über 802.1X/EAP und die Bewertung des Sicherheitsstatus des Geräts setzt NAC Zugriffsrichtlinien durch und verhindert, dass unbefugte Geräte auf interne Ressourcen zugreifen.
Wie unterscheidet sich NAC von einer Netzwerk-Firewall?
Während eine Netzwerk-Firewall den eingehenden und ausgehenden Datenverkehr an den Grenzen zum Internet überprüft, regelt NAC den internen Netzwerkzugriff. NAC kontrolliert, welche Benutzer und Geräte sich mit dem physischen oder kabellosen Netzwerk verbinden können, und stellt sicher, dass sich kompromittierte Geräte nicht lateral bewegen können, um interne Server anzugreifen.
Warum wechseln Unternehmen von On-Premises-NAC zu Cloud RADIUS?
Veraltete On-Premises NAC-Appliances erfordern kostspielige Hardware-Wartung, manuelle Zertifikatsaktualisierungen und eine komplexe lokale Controller-Konfiguration. Cloud RADIUS Lösungen bieten eine zentrale Identitätsintegration (Microsoft Entra ID, Okta, Google Workspace), automatisierte Profilbereitstellung und Unterstützung für Access Points verschiedener Hersteller ohne Infrastruktur-Overhead.
Welche Hardware ist für die Implementierung von Network Access Control erforderlich?
Moderne Cloud NAC-Lösungen lassen sich direkt in zertifizierte 802.1X Enterprise Wireless Access Points und Managed Switches integrieren. Große Hardware-Anbieter wie Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi und Fortinet unterstützen Cloud RADIUS und die NAC-Durchsetzung nativ.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.