
Checkliste für Anbieter von Tierarztgruppen-WiFi: Wartezimmer für Kunden, klinische Geräte und standortübergreifender Rollout
Sie können Anbieter von Tierarztpraxis-WiFi anhand von neun konkreten Fragen in die engere Auswahl nehmen und an jedem Standort Kunden-, Mitarbeiter- und klinische Geräte voneinander trennen. Anschließend können Sie eine einheitliche Gruppen-Vorlage auf jede neu übernommene Praxis anwenden. Der Leitfaden bietet Ihnen zudem einen Abnahmetest, eine Checkliste zur Fehlerbehebung sowie die einzuplanenden Kostenpositionen.
Teil unserer Kernserie: Unternehmensweite WiFi-Sicherheit und -Authentifizierung: Der vollständige Leitfaden →
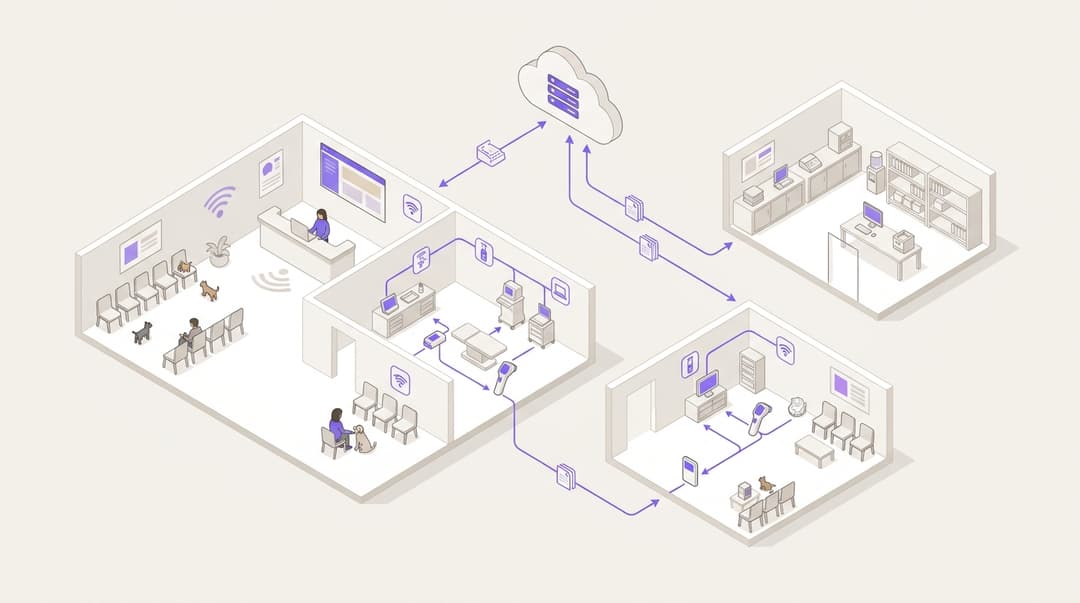
Eine Tierarztpraxis-Gruppe benötigt drei separate Netzwerke an jedem Standort. Kunden-WiFi versorgt das Wartezimmer. Mitarbeiter-WiFi steht Tierärzten, Pflegepersonal und dem Empfang zur Verfügung. Ein stark abgesichertes Netzwerk bindet Bildgebungs-, Labor- und Praxisverwaltungssysteme an. Wählen Sie einen Anbieter, der diese Netzwerke nach Identität trennt, das Kundennetzwerk filtert und eine einheitliche Vorlage auf jede neu übernommene Praxis anwendet.
Was muss eine WiFi-Einrichtung für Tierarztpraxen leisten?
Eine Tierarztpraxis ist eine kleine klinische Einrichtung mit einem öffentlichen Wartezimmer im vorderen Bereich. Kunden sitzen dort mit ihren unruhigen Haustieren und dem Smartphone in der Hand. Hinter dem Empfang befinden sich die Systeme, die den Praxisbetrieb aufrechterhalten:
- Praxisverwaltungssoftware
- digitale Radiographie und Ultraschall
- praxiseigene Laboranalysegeräte
- Etikettendrucker und Kartenterminals
Das Wartezimmer und der Behandlungsbereich teilen sich ein Gebäude und häufig dieselben Access Points. Sie dürfen sich jedoch niemals dasselbe Netzwerk teilen.
Das ist die entscheidende Anforderung an Anbieter von Tierarztpraxis-WiFi. Ihr Anbieter muss jeder Gruppe von Personen und Geräten ein eigenes Netzwerk zur Verfügung stellen - mit einer jeweils eigenen Anmeldemethode, eigener Reichweite und individuellen Filterregeln. Anschließend muss dieses Konzept standortübergreifend in jeder Praxis der Gruppe reproduzierbar sein, auch in künftig hinzukommenden Praxen.
Ein Smartphone im Wartezimmer ist ein unmanaged Gerät. Sie wissen nicht, was sich darauf befindet. In einem flachen Netzwerk, in dem jedes Gerät jedes andere sehen kann, könnte ein kompromittiertes Smartphone Ihre Röntgenkonsole oder den Praxisverwaltungsserver scannen. Segmentierung unterbindet diesen Zugriffsweg.
Sie unterstützt zudem die fünf technischen Kontrollmechanismen des Cyber Essentials-Programms der britischen Regierung, zu denen Firewalls und Benutzerzugriffskontrollen gehören. Dasselbe Prinzip gilt für alle klinischen Umgebungen, wie auf unserer Seite Gesundheitswesen beschrieben.
Welche Netzwerke benötigt eine Tierarztpraxis und wer nutzt welches?
| Netzwerk | Zielgruppe | Zugangsart | Erreichbare Ressourcen | Filterung |
|---|---|---|---|---|
| Kunden-WiFi | Tierhalter und Besucher im Wartezimmer | Anmeldung über Captive Portal mit bewusster Opt-in-Auswahl | Nur Internet, mit Client-Isolation | Purple Shield, jugendfreie Kategorien plus Bedrohungsblockierung |
| Mitarbeiter-WiFi | Tierärzte, Pflegepersonal, Empfang, Vertretungskräfte | IEEE 802.1X mit geschäftlicher Identität oder persönlicher iPSK | Praxisverwaltungssystem, E-Mail, Internet | Purple Shield, arbeitsplatzgerechte Kategorien plus Bedrohungsblockierung |
| Klinische Geräte | Digitales Röntgen, Ultraschall, Laboranalysegeräte, Etikettendrucker | Eigener Schlüssel pro Gerät über einen dedizierten Netzwerknamen oder einen kabelgebundenen Port | Nur Praxisverwaltungssystem und benannte Support-Endpunkte der Hersteller | Firewall-Allowlist, kein allgemeines Internet |
| Zahlungen | Kartenterminals | Kabelgebunden, Mobilfunk oder dediziertes Netzwerk | Nur Zahlungsanbieter | Vollständig getrennt von allen drei oben genannten Netzwerken |
Einige Begriffe bedürfen hier einer näheren Erläuterung:
- IEEE 802.1X ist der Standard für portbasierte Netzwerk-Zugriffskontrolle. Jede Person meldet sich mit ihren eigenen Zugangsdaten an, die von einem RADIUS-Server (Remote Authentication Dial-In User Service) überprüft werden.
- Ein Captive Portal ist die Anmeldeseite, die Besuchern vor dem Internetzugriff angezeigt wird.
- iPSK und PPSK (Identity oder Private Pre-Shared Key) weisen jeder Person oder jedem Gerät ein eindeutiges Passwort unter demselben Netzwerknamen zu.
- Ein VLAN (Virtual Local Area Network) trennt den Datenverkehr logisch auf gemeinsam genutzten Switches und Access Points.
Was benötigen Sie, bevor Sie einen Anbieter auswählen?
Tragen Sie fünf Informationen zusammen, bevor Sie mit einem Anbieter sprechen. Sie entscheiden darüber, was Sie implementieren können und wie schnell.
- Ein Hardware-Inventar pro Praxis. Erfassen Sie die Access Points, Switches, Firewalls und Breitbandanschlüsse an jedem Standort. Purple ist hardwareunabhängig. Es wird als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet betrieben. Wenn Ihre Praxen bereits eine dieser Lösungen nutzen, ist kein Austausch der Hardware erforderlich. Unser Blogbeitrag darüber, warum Ihr nächstes WiFi-Upgrade keine neue Hardware benötigt, erläutert die Hintergründe.
- Eine Liste der medizinischen Geräte. Notieren Sie für jede Bildgebungskonsole, jeden Analysator und jeden Drucker, ob die Verbindung über Kabel oder WiFi erfolgt. Vermerken Sie, ob 802.1X unterstützt wird und welcher Anbieter das Gerät per Fernzugriff wartet.
- Ihr Identity-Provider. Purple lässt sich in Microsoft Entra ID, Okta und Google Workspace integrieren. Der Zugriff für Mitarbeiter sollte den Konten folgen, die Sie dort bereits verwalten.
- Ihr Joiner-, Mover- und Leaver-Prozess. Stellen Sie sicher, dass nachvollziehbar ist, wo neue Mitarbeiter, Praxiswechsel und ausscheidende Mitarbeiter erfasst werden. Berücksichtigen Sie auch, wie Sie Vertretungskräfte einbinden.
- Ein Data Owner für die Kundenanmeldung. Jemand muss die Verantwortung für die Datenschutzerklärung und den Wortlaut der Einwilligung auf der Kunden-WiFi-Anmeldeseite gemäß UK GDPR tragen.
Die Anbieter-Checkliste
Stellen Sie diese Fragen jedem Anbieter auf Ihrer Auswahlliste. Ein „Nein“ bei einer der ersten fünf Fragen ist ein Grund, Abstand zu nehmen.
- Funktioniert die Lösung auf den Access Points, die in jeder Praxis bereits vorhanden sind, sowie auf den Marken, die Sie voraussichtlich übernehmen werden?
- Können Kunden-, Mitarbeiter- und medizinische Geräte über eine zentrale Vorlage auf getrennte Netzwerke aufgeteilt werden?
- Folgt der Mitarbeiterzugriff der Identität aus Microsoft Entra ID, Okta oder Google Workspace, sodass ein Tierarzt, der in vier Praxen arbeitet, nur eine einzige Anmeldung benötigt?
- Können Sie die Zugriffsrechte eines ausscheidenden Mitarbeiters mit einer einzigen Aktion standortübergreifend widerrufen?
- Können Geräte, die 802.1X nicht unterstützen, eindeutige Schlüssel anstelle eines gemeinsam genutzten Passworts erhalten?
- Werden Kunden- und Mitarbeiternetzwerke gefiltert, inklusive familienfreundlicher Kategorien für das Wartezimmer?
- Ist die Kundenanmeldung GDPR-konform, mit bewussten Opt-in-Entscheidungen statt vorab angekreuzter Kästchen?
- Verfügt der Anbieter über Zertifizierungen nach ISO 27001 und Cyber Essentials? Purple besitzt beide Zertifizierungen sowie eine Zertifizierung nach B Corp.
- Können Sie einen neu erworbenen Standort anhand der Vorlage hinzufügen, ohne Richtlinien manuell neu erstellen zu müssen?
Wie richten Sie Kunden-, Mitarbeiter- und medizinische Netzwerke ein?
Purple Access stellt die Netzwerke für Kunden, Mitarbeiter und klinische Geräte bereit - mit klarer Trennung an jedem Praxisstandort. Purple Shield filtert die Netzwerke für Kunden und Mitarbeiter. Die schrittweise Konfiguration unterscheidet sich je nach Access-Point-Hersteller. Beachten Sie daher die Support-Dokumentation von Purple für Ihre jeweilige Hardware. Die folgenden Designentscheidungen gelten unabhängig von Ihrer Systemumgebung.
Schritt 1: Das Kundennetzwerk für das Wartezimmer einrichten
Strahlen Sie einen einzigen Netzwerknamen für Kunden aus, der mit dem Namen der Gruppe oder Praxis gebrandet ist. Leiten Sie diesen in ein eigenes VLAN mit reinem Internetzugang. Aktivieren Sie die Client-Isolierung, damit Smartphones im Wartezimmer untereinander nicht sichtbar sind.
Nutzen Sie ein Captive Portal für die Anmeldung. Purple Gäste-WiFi holt Einwilligungen über bewusste Opt-ins ein, sodass Kunden selbst entscheiden, ob sie von der Praxis kontaktiert werden möchten. Einwilligungsbasierte First-Party-Daten sind für eine Tierarztgruppe äußerst wertvoll: für Impferinnerungen, Neueröffnungen von Praxen und Angebote zu Vorsorgeplänen. Unser Leitfaden zu einer First-Party-Daten-Strategie für britische Standorte erklärt, wie Sie diese Kontaktliste gesetzeskonform aufbauen.
Halten Sie die Anmeldung kurz. Ein besorgter Tierhalter mit einer Hundeleine in der Hand wird kein langes Formular ausfüllen.
Schritt 2: Tierärzten und Pflegekräften mobilen Zugriff ermöglichen
Tierärzte, tiermedizinische Fachangestellte und Vertretungskräfte arbeiten oft standortübergreifend in mehreren Praxen pro Woche. Ein gemeinsames Mitarbeiter-Passwort pro Standort wird ihren Anforderungen nicht gerecht: Sie sammeln Passwörter an, die Passwörter landen auf Whiteboards am Empfang und niemand ändert sie, wenn ein Mitarbeiter das Unternehmen verlässt.
Die identitätsbasierten Netzwerke von Purple binden den Zugriff an die Person, nicht an das Gebäude. Mit SecurePass melden sich Mitarbeiter über IEEE 802.1X bei Ihrem Identity-Provider mittels Cloud-RADIUS an. Dieselben Anmeldedaten funktionieren in jeder Praxis. Setzen Sie WPA3-Enterprise ein, sofern die Geräte dies unterstützen.
Die sicherste Methode ist EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), bei der ein Zertifikat auf dem Gerät anstelle eines Passworts verwendet wird. PEAP (Protected EAP) nutzt Benutzername und Passwort innerhalb eines verschlüsselten Tunnels. Dies lässt sich leichter auf privaten Smartphones ausrollen, allerdings können Zugangsdaten per Phishing abgefangen werden.
| Zugriffsmethode für Mitarbeiter | Beitrittsprozess | Widerruf bei Austritt | Standortübergreifend nutzbar | Ideal für |
|---|---|---|---|---|
| Geteiltes Passwort pro Standort | Ein Passwort, das jedem an diesem Standort bekannt ist | Passwort an jedem Standort ändern und alle Mitarbeiter informieren | Nein, ein Passwort pro Praxis | Keinen Anwendungsfall in einer Praxisgruppe |
| iPSK oder PPSK | Ein eindeutiger Schlüssel pro Person oder Gerät | Diesen einzelnen Schlüssel zentral löschen | Ja, wenn Schlüssel zentral vergeben werden | Private Smartphones und Geräte ohne 802.1X |
| 802.1X mit PEAP über SecurePass | Geschäftlicher Benutzername und Passwort | Konto im Identity-Provider deaktivieren | Ja, überall dieselbe Anmeldung | Heterogene Bestände auf dem Weg zu Zertifikaten |
| 802.1X mit EAP-TLS über SecurePass | Für ein verwaltetes Gerät ausgestelltes Zertifikat | Konto deaktivieren oder Zertifikat widerrufen | Ja, automatisch an jedem Standort | Zentral verwaltete Laptops und Tablets der Gruppe |
Für Vertretungen richten Sie einen zeitlich befristeten Zugriff ein, der mit dem Ende des Einsatzes abläuft. Bei internen Standortwechseln ist überhaupt keine Änderung erforderlich, da der Zugriff der Mitarbeitenden automatisch auf die neue Praxis übertragen wird.
Schritt 3: Bildgebungs-, Labor- und Praxisverwaltungsgeräte isolieren
Das größte Risiko liegt bei den klinischen Geräten. Ältere Analysegeräte und Bildgebungskonsolen laufen oft auf veralteten Betriebssystemen und können keinen 802.1X-Supplicant ausführen - die Software, die ein Gerät benötigt, um einem 802.1X-Netzwerk beizutreten. Binden Sie diese nicht aus Bequemlichkeit in das Mitarbeiternetzwerk ein.
Geben Sie den klinischen Geräten einen eigenen Netzwerknamen und ein eigenes VLAN. Weisen Sie jedem Gerät über iPSK einen eindeutigen Schlüssel zu, damit Sie ein einzelnes Gerät entfernen können, ohne die übrigen zu beeinträchtigen. Nutzen Sie Kabelverbindungen, wo immer es möglich ist. Richten Sie dann Firewall-Regeln ein, die diesem VLAN ausschließlich Zugriff auf Folgendes gewähren:
- das Praxisverwaltungssystem, ob lokal oder in der Cloud
- die benannten Remote-Support-Endpunkte der jeweiligen Gerätehersteller
- den DICOM-Bildspeicher (Digital Imaging and Communications in Medicine), sofern Ihre Bildgebung einen nutzt
Kein Gerät im Kundennetzwerk darf ein Routing zu diesem VLAN besitzen. Unser Leitfaden zur Sicherung eines Unternehmensnetzwerks erläutert Segmentierungsprinzipien noch ausführlicher.
Halten Sie Kartenterminals von allen drei Netzwerken getrennt. PCI DSS stuft ordnungsgemäß segmentierte Netzwerke für die Bewertung von Karteninhaberdaten als nicht relevant ein. Befindet sich ein Terminal im Kundennetzwerk, fällt das gesamte Kundennetzwerk in den Geltungsbereich.
Schritt 4: Für das Wartezimmer geeignete Filter einrichten
In den Wartezimmern von Tierarztpraxen halten sich auch Kinder auf. Richten Sie Purple Shield im Kundennetzwerk so ein, dass nicht jugendfreie Inhalte, Glücksspiel, Malware und Phishing-Domains blockiert werden. Konfigurieren Sie es im Mitarbeiternetzwerk so, dass Malware und Phishing blockiert werden, ergänzt durch Kategorierichtlinien, die mit Ihren Praxisleitungen abgestimmt sind.
Diese familienfreundliche Logik entspricht den Standards, die Pub- und Gastronomiegruppen für ihre Lokale anwenden. Unsere Checkliste für WiFi-Anbieter in Gastro-Gruppen beschreibt dies im Detail. Vereinbaren Sie eine einheitliche Filterrichtlinie auf Gruppenebene und wenden Sie diese überall an. Überlassen Sie es nicht den einzelnen Praxen, eigene Lösungen zu entwickeln.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Wie rollen Sie einen einheitlichen Standard für jede übernommene Praxis aus?
Das WiFi von Tierarztgruppen stößt bei Übernahmen oft an Grenzen. Jede neue Praxis bringt ihren eigenen Router, ihr eigenes Passwort und eine vergessene Röntgenkonsole mit. Behandeln Sie das Netzwerk als festen Bestandteil des Integrationsplans - parallel zur Migration des Praxisverwaltungssystems.
Erstellen Sie eine Vorlage mit folgenden Elementen:
- den drei Netzwerknamen
- dem VLAN-Design und den Firewall-Regeln
- der Kunden-Anmeldeseite
- den Shield-Filterrichtlinien
- der Zugriffsrichtlinie für Mitarbeitende
Befolgen Sie anschließend an jedem neuen Standort denselben Ablauf:
- Bestandsaufnahme. Erfassen Sie in der ersten Woche die Hardware und jedes angeschlossene klinische Gerät.
- Hardwareentscheidung. Behalten Sie bestehende Access Points bei, sofern diese auf der Liste unterstützter Geräte stehen. Ersetzen Sie herkömmliche Breitband-Router für Privatanwender und unmanaged Geräte durch eine unterstützte Marke.
- Vorlage anwenden. Legen Sie den Standort in Purple an und weisen Sie die Gruppenvorlage zu. Keine manuelle Einrichtung vor Ort erforderlich.
- Klinische Geräte migrieren. Weisen Sie jedem Gerät einen eindeutigen Schlüssel zu und verschieben Sie es in das klinische VLAN. Testen Sie jedes Gerät gemeinsam mit dem Praxisteam, bevor Sie das alte Netzwerk stilllegen.
- Mitarbeiter auf Identitätsbasis umstellen. Mitarbeiter melden sich vom ersten Tag an mit ihren Gruppenkonten an. Das alte, gemeinsam genutzte Passwort wird außer Betrieb genommen.
- Alte Netzwerke stilllegen. Schalten Sie alle bisher von der Praxis genutzten Legacy-Netzwerknamen ab.
Hotelgruppen, die Immobilien erwerben, stehen vor derselben Herausforderung, und derselbe Vorlagenansatz funktioniert auch für sie, wie unsere Seite Hotels zeigt.
Wie überprüfen Sie, ob die Trennung funktioniert?
Führen Sie denselben Abnahmetest in jeder Praxis durch und protokollieren Sie das Ergebnis.
- Versuchen Sie über das Client-Netzwerk, den Praxisverwaltungsserver, jede Bildgebungskonsole und jedes Analysegerät zu erreichen. Jeder Versuch sollte fehlschlagen.
- Versuchen Sie über ein Client-Smartphone, ein zweites Smartphone im Client-Netzwerk zu erreichen. Die Client-Isolation sollte dies blockieren.
- Rufen Sie über das Client-Netzwerk eine Testseite in einer gesperrten Kategorie auf. Shield sollte dies blockieren.
- Melden Sie sich über das Mitarbeiternetzwerk als Tierarzt einer anderen Praxis an. Der Zugriff sollte ohne neue Anmeldedaten funktionieren.
- Deaktivieren Sie ein Testkonto in Ihrem Identity-Provider. Bestätigen Sie, dass es an keinem Standort mehr dem Mitarbeiternetzwerk beitreten kann.
- Bestätigen Sie über das klinische VLAN, dass jedes Gerät das Praxisverwaltungssystem und den Support-Endpunkt des Herstellers erreicht - und sonst nichts.
Wiederholen Sie den Test nach jeder Änderung an der Firewall oder an den Access Points sowie einmal jährlich im Rahmen Ihrer Cyber Essentials-Verlängerung.
Was kann schiefgehen und wie beheben Sie es?
Ein Laboranalysegerät fällt nach dem Umzug aus
Das Gerät hat wahrscheinlich eine feste Adresse oder einen fest codierten Netzwerknamen verwendet. Prüfen Sie die Dokumentation des Herstellers, konfigurieren Sie das Gerät für seinen eindeutigen Schlüssel neu und stellen Sie sicher, dass die Firewall den Support-Endpunkt des Herstellers zulässt. Vereinbaren Sie mit der Praxis einen Zeitraum, in dem das Analysegerät nicht verwendet wird.
Eine Vertretung kann sich in ihrer zweiten Praxis nicht verbinden
Der Zugriff wurde pro Standort und nicht pro Identität zugewiesen. Übertragen Sie den Zugriff der Vertretung auf eine gruppenweite Richtlinie, die an ihr Konto gekoppelt ist und ein Enddatum hat, damit er überall funktioniert.
Etikettendrucker befinden sich im Client-Netzwerk
Drucker werden oft von der Person hinzugefügt, die sich gerade in der Nähe befand. Verschieben Sie sie in das klinische VLAN, vergeben Sie eindeutige Schlüssel und aktualisieren Sie die Druckereinstellungen des Praxisverwaltungssystems.
Das Captive Portal wird auf einigen Smartphones nicht angezeigt
Filter- oder Firewall-Regeln können die Domains blockieren, die Smartphones zur Erkennung einer Anmeldeseite verwenden. Stellen Sie sicher, dass die Anmelde-Domains vor der Authentifizierung zugelassen sind. Testen Sie es anschließend erneut unter iOS und Android.
Das alte gemeinsame Passwort funktioniert noch
Der Legacy-Netzwerkname einer übernommenen Praxis wird immer noch von einem vergessenen Router übertragen. Machen Sie ihn über einen WiFi-Scan des Gebäudes ausfindig und entfernen Sie dann das Gerät oder schalten Sie das Netzwerk ab.
Ein Kartenterminal taucht im Client-WiFi auf
Verschieben Sie es umgehend auf einen kabelgebundenen Port, auf Mobilfunk oder in ein eigenes Netzwerk. Prüfen Sie anschließend Ihr PCI-DSS-Scoping gemeinsam mit Ihrem Acquirer.
Wie sieht das in der Praxis aus?
Die drei folgenden Praxisbeispiele sind illustrative Konzepte und keine namentlich genannten Implementierungen. Sie zeigen, wie dieser Ansatz im Einzelhandel, im öffentlichen Sektor und in einer wachsenden Tierarztgruppe angewendet wird.
Praxisbeispiel: Ein Tierfachhändler mit integrierten Tierarztpraxen
Ausgangslage. Eine Einzelhandels kette betreibt 40 Filialen, 12 davon mit einer Tierarztpraxis auf der Verkaufsfläche. Kunden nutzen das WiFi im Geschäft. Die Bildgebungs- und Laborgeräte der Praxis befinden sich im selben Gebäudenetzwerk.
Umsetzung. Die Access Points jedes Standorts strahlen drei Netzwerke aus: Kunden-WiFi, Mitarbeiter-WiFi und Praxisgeräte, jeweils in einem eigenen VLAN. Praxisgeräte wurden auf individuelle Schlüssel umgestellt. Die Filterung über Shield wurde auf dem Kundennetzwerk eingerichtet. Dieses Schema entspricht der Mandantentrennung in unserem Leitfaden zu WiFi-Plattformen für Einkaufszentren.
Ergebnis. Beim Abnahmetest an allen 12 Standorten konnte ein Laptop im Kunden-WiFi keines der Praxisgeräte erreichen. Filial- und Praxisnetzwerke werden nun über ein zentrales Dashboard verwaltet anstatt über zwei getrennte Systeme.
Praxisbeispiel: Eine universitäre Tierklinik
Ausgangslage. Eine veterinärmedizinische Fakultät betreibt eine öffentlich zugängliche Kleintierklinik. Studierende, Klinikpersonal, Tierhalter und Bildgebungsgeräte teilen sich ein einziges Gebäude. Jedes Jahr durchläuft ein neuer Jahrgang von 150 Studierenden ein Praktikum.
Umsetzung. Studierende und Klinikpersonal wurden über 802.1X mit dem Mitarbeiter-WiFi verbunden, verknüpft mit den Microsoft Entra ID-Konten der Universität. Tierhalter nutzten ein Captive Portal in einem gefilterten Client-Netzwerk. Bildgebungs- und Laborgeräte wurden in ein eigenes VLAN mit individuellen Schlüsseln verlegt.
Ergebnis. Wenn ein Praktikum endet, verlieren 150 Studierende den Zugriff auf das klinische Netzwerk, sobald sich ihr Kontostatus ändert. Dies erfordert weder Passwortänderungen noch Vor-Ort-Einsätze des IT-Teams.
Praxisbeispiel: Eine Tierarztgruppe, die alle zwei Monate eine Praxis übernimmt
Ausgangslage. Eine Gruppe von 18 Praxen übernimmt jährlich etwa sechs weitere Standorte. Jede Praxis betrieb einen eigenen Router mit separatem Passwort. Eine Pflegekraft, die an drei Standorten arbeitete, benötigte drei Passwörter.
Umsetzung. Die Gruppe erstellte ein einheitliches Template und wendete dieses auf alle bestehenden Standorte an. Anschließend wurde der sechsstufige Übernahmeprozess als Standardbestandteil in jeden Integrationsplan aufgenommen.
Ergebnis. Der Entzug von Zugriffsrechten bei Austritten reduzierte sich von 18 Passwortänderungen auf eine einzige Aktion im Identity Provider. Jede neue Praxis erreicht bereits beim Integrationsbesuch den Gruppenstandard.
Welche Kosten entstehen und was bringt es Ihnen?
Ihre Kosten verteilen sich auf drei Posten:
- Lizenzierung. Fragen Sie nach standortbasierten Preisen, die mit weiteren Übernahmen mitskalieren.
- Hardware. Investieren Sie nur dort, wo eine Praxis nicht unterstützte Geräte oder Hardware für Endverbraucher einsetzt.
- Onboarding-Zeit. Planen Sie das Budget für die Geräteerfassung und die Umstellung der klinischen Geräte an jedem Standort ein.
Da Purple auf der bestehenden Infrastruktur aufsetzt, fallen für Praxen, die bereits unterstützte Marken nutzen, keine Investitionen in Access Points an.
Der Mehrwert lässt sich zwar schwer beziffern, ist jedoch klar ersichtlich:
- Die Deaktivierung ausscheidender Mitarbeiter reduziert sich von einer Änderung pro Standort auf eine einzige Aktion.
- Vertretungen und standortübergreifend tätige Tierärzte müssen nicht mehr am Empfang nach Passwörtern fragen.
- Segmentierte Kartenterminals halten das Kundennetzwerk außerhalb des PCI DSS-Geltungsbereichs.
- Kundenerstanmeldungen mit Einwilligung bauen eine First-Party-Liste für Erinnerungen und Gesundheitspläne auf.
- WiFi Analytics zeigt Besuchsmuster in der gesamten Gruppe.
Purple läuft an über 80.000 Live-Standorten in mehr als 90 Ländern und verzeichnet 500 Millionen Nutzer und Anmeldungen pro Jahr. Dieselbe Plattform unterstützt auch eine Tierarztgruppe mit 20 Praxen.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die unsere Praxen bereits haben?
Ja, sofern sie auf der Liste der unterstützten Geräte von Purple stehen. Purple ist hardwareunabhängig und läuft als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Praxen, die bereits eines dieser Systeme einsetzen, müssen ihre Access Points nicht austauschen. Übernommene Praxen mit herkömmlichen Breitband-Routern für Endverbraucher oder unmanaged Hardware benötigen in der Regel neue Access Points einer dieser Marken, bevor Sie das Gruppen-Template anwenden können.
Können wir bildgebende Geräte und Laboranalysegeräte vom Kunden-WiFi fernhalten, ohne sie austauschen zu müssen?
Ja. Richten Sie für klinische Geräte ein eigenes VLAN sowie einen separaten Netzwerknamen ein und vergeben Sie über iPSK für jedes Gerät einen eindeutigen Schlüssel. Das funktioniert auch für Geräte, die kein 802.1X ausführen können. Firewall-Regeln beschränken das klinische VLAN dann auf das Praxisverwaltungssystem und benannte Support-Endpunkte des Anbieters. Nichts aus dem Kundennetzwerk wird dorthin weitergeleitet, sodass ältere Analysegeräte ohne Hardware-Upgrade isoliert bleiben.
Wie erhalten Vertretungstierärzte WiFi-Zugang ohne ein gemeinsames Passwort?
Vertretungskräfte erhalten einen zeitlich begrenzten Zugang, der an ihre eigene Identität gekoppelt ist. Mit Purple SecurePass melden sie sich über IEEE 802.1X mit einem Konto in Microsoft Entra ID, Okta oder Google Workspace an. Dieselbe Anmeldung funktioniert in jeder Praxis, in der sie tätig sind. Wenn der Einsatz endet, erlischt auch der Zugang - und es muss kein gemeinsames Passwort geändert oder standortübergreifend weitergegeben werden.
Ist die Kunden-WiFi-Anmeldung im Wartezimmer GDPR-konform?
Ja, sofern die Einwilligung ordnungsgemäß eingeholt wird. Purple Gäste-WiFi verwendet bewusste Opt-in-Entscheidungen, sodass Kunden aktiv wählen können, ob sie Marketingmitteilungen der Praxis erhalten möchten. Es ist nichts vorausgewählt. Purple ist GDPR-konform und ISO 27001-zertifiziert. Sie benötigen dennoch Ihre eigene Datenschutzerklärung auf der Anmeldeseite, für die eine namentlich benannte Person in Ihrer Gruppe verantwortlich ist und in der erläutert wird, wie die Praxis Kundendaten verwendet.
Hilft die Trennung der Netzwerke bei PCI DSS?
Ja. PCI DSS stuft ordnungsgemäß segmentierte Netzwerke für die Beurteilung von Karteninhaberdaten als außerhalb des Geltungsbereichs (out of scope) ein. Kartenterminals in einem eigenen kabelgebundenen, mobilen oder dedizierten Netzwerk halten das Kunden- und Mitarbeiter-WiFi außerhalb des Geltungsbereichs. Verbleibt ein Terminal im Kundennetzwerk, fällt das gesamte Netzwerk in den Geltungsbereich. Stimmen Sie Ihren endgültigen Geltungsbereich mit Ihrem Acquirer oder einem Qualified Security Assessor ab.
Wie lange dauert es, eine übernommene Praxis auf den Gruppenstandard zu bringen?
Auf unterstützter Hardware handelt es sich um eine Konfigurationsaufgabe und nicht um ein Bereitstellungsprojekt. Sie erstellen den Standort in Purple und weisen die Gruppenvorlage zu. Anschließend ordnen Sie jedes klinische Gerät seinem eindeutigen Schlüssel zu. Der größte Aufwand liegt in der Erfassung und dem Testen der klinischen Geräte gemeinsam mit dem Praxisteam. Standorte mit nicht unterstützten Routern benötigen zunächst neue Access Points, was einen zusätzlichen Installationstermin erfordert.
Welche Filterung sollte das Netzwerk in einem Tierarzt-Wartezimmer verwenden?
Verwenden Sie familienfreundliche Filterfunktionen. Da sich auch Kinder in Tierarzt-Wartezimmern aufhalten, sollte Purple Shield Inhalte für Erwachsene sowie Glücksspiel im Gastnetzwerk blockieren - zusätzlich zu Malware- und Phishing-Domains. Wenden Sie eine einheitliche gruppenweite Richtlinie für jede Praxis an, anstatt für jeden Standort eine lokale Version zu nutzen. Das Mitarbeiternetzwerk erhält eine Bedrohungsblockierung sowie arbeitsrelevante Kategorien, die mit Ihren Praxisleitern abgestimmt sind.
Schlüsseldefinitionen
IEEE 802.1X
Der IEEE-Standard für portbasierte Netzwerkzugriffskontrolle. Er definiert, wie ein Supplicant auf dem Gerät, ein Authentifikator wie ein Access Point und ein Authentifizierungsserver EAP-Nachrichten austauschen, bevor der Netzwerkzugriff gewährt wird.
Auf diese Weise melden sich Tierärzte, Fachkräfte und Praxisvertreter mit ihren eigenen Zugangsdaten über SecurePass an. Dies entscheidet darüber, ob der Entzug der Berechtigung für einen ausscheidenden Mitarbeiter für alle Praxen der Gruppe wirksam wird.
RADIUS
Remote Authentication Dial-In User Service, spezifiziert in IETF RFC 2865. Er überträgt Authentifizierungs-, Autorisierungs- und Attributdaten über UDP zwischen einem Netzwerkzugangsserver und einem zentralen Server.
Purple nutzt Cloud-RADIUS, um die Zugangsdaten der Mitarbeiter anhand Ihres Identity Providers zu überprüfen. So vermeiden Sie den Betrieb eines lokalen RADIUS-Servers in jeder Praxis.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, spezifiziert in IETF RFC 5216. Es nutzt eine gegenseitige zertifikatsbasierte Authentifizierung über das EAP-Framework in RFC 3748, sodass kein Passwort über das Netzwerk übertragen wird.
Die sicherste Mitarbeiter-Zugriffsmethode für von der Gruppe verwaltete Laptops und Tablets. Durch den Widerruf des Zertifikats oder das Deaktivieren des Kontos wird der Zugriff an jedem Standort entzogen.
PEAP
Protected Extensible Authentication Protocol, dokumentiert in Microsofts MS-PEAP-Spezifikation. Es kapselt einen internen Austausch von Benutzernamen und Kennwort, üblicherweise MSCHAPv2, in einem Server-authentifizierten TLS-Tunnel.
Einfacher auf persönlichen Smartphones bereitzustellen als Zertifikate, allerdings können Anmeldedaten abgefangen werden. Geeignet für gemischte Umgebungen auf dem Weg zu EAP-TLS.
iPSK und PPSK
Identity oder Private Pre-Shared Keys: eine herstellerspezifische Implementierung auf Basis von IEEE 802.11 WPA2 oder WPA3 Personal. Jede Person und jedes Gerät erhält ein eigenes Passwort unter einem einzigen Netzwerknamen, zugewiesen zu einer eigenen Richtlinie oder einem VLAN.
Die Lösung für Analysegeräte, Bildgebungskonsolen und Drucker, die keinen 802.1X-Supplicant ausführen können. Sie können ein einzelnes Gerät entfernen, ohne die übrigen zu beeinträchtigen.
VLAN
Virtual Local Area Network, definiert in IEEE 802.1Q. Ein 12-Bit-VLAN-ID-Tag im Ethernet-Frame trennt den Datenverkehr auf gemeinsam genutzten Switches und Access Points logisch voneinander.
Client-, Mitarbeiter- und klinischer Datenverkehr laufen jeweils in einem eigenen VLAN, selbst wenn sich Wartezimmer und Vorbereitungsraum dieselben Access Points teilen.
Captive Portal
Eine Webseite, die vor der Gewährung des Internetzugangs zwischengeschaltet wird. Geräte erkennen sie durch das Abfragen bekannter Betriebssystem-Testdomänen, die vor der Authentifizierung erreichbar sein müssen.
Die Kunden-Anmeldeseite im Wartezimmer, auf der über bewusste Opt-in-Entscheidungen die Einwilligung gemäß UK GDPR eingeholt wird. Blockierte Erkennungsdomänen sind eine häufige Ursache dafür, dass sie nicht angezeigt wird.
Client-Isolation
Eine Access-Point-Einstellung, die den Layer-2-Datenverkehr zwischen drahtlosen Geräten im selben SSID blockiert. Jedes Gerät kann ausschließlich das Gateway und freigegebene Upstream-Ziele erreichen.
Verhindert, dass ein Smartphone im Wartezimmer ein anderes erreicht, und ist fester Bestandteil des Abnahmetests in jeder Praxis.
WPA3-Enterprise
Die Sicherheitszertifizierung der WPA3 für Unternehmensnetzwerke, basierend auf IEEE 802.11 und IEEE 802.1X-Authentifizierung. Sie schreibt Protected Management Frames zwingend vor und bietet einen optionalen 192-Bit-Sicherheitsmodus.
Nutzen Sie dies im Mitarbeiternetzwerk überall dort, wo Geräte es unterstützen, zusammen mit der Anmeldung über SecurePass.
DICOM
Digital Imaging and Communications in Medicine, der von der NEMA verwaltete Standard (ISO 12052). Er definiert das Dateiformat und das Netzwerkprotokoll für die Speicherung und den Austausch medizinischer Bilddaten.
Wenn Ihre Bildgebung einen DICOM-Bildspeicher nutzt, fügen Sie diesen der Firewall-Zulassungsliste des klinischen VLAN hinzu - und sonst nichts.
PCI-DSS
Der Payment Card Industry Data Security Standard des PCI Security Standards Council. Gemäß dessen Richtlinien zur Geltungsbereichsbestimmung fallen ordnungsgemäß segmentierte Netzwerke nicht unter die Bewertung für Karteninhaberdaten.
Ein Kartenterminal im Client-WiFi bringt das gesamte Netzwerk in den Prüfbereich. Betreiben Sie Terminals kabelgebunden, über Mobilfunk oder in dedizierten Netzwerken.
Cyber Essentials
Das vom NCSC betriebene Programm der britischen Regierung. Es zertifiziert fünf technische Kontrollbereiche: Firewalls, sichere Konfiguration, Benutzerzugriffskontrolle, Schutz vor Malware und Patch-Management.
Netzwerksegmentierung unterstützt die Firewall- und Benutzerzugriffskontrollen. Führen Sie den Trennungstest im Rahmen jeder jährlichen Verlängerung erneut durch.
Ausgearbeitete Beispiele
Ein Zoofachhändler betreibt 40 Filialen, davon 12 mit einer Tierklinik im Verkaufsraum. Kunden nutzen das Filial-WiFi, und die Bildgebungs- sowie Laborgeräte der Klinik befinden sich im selben Gebäudenetzwerk. Wie halten Sie Kunden von den klinischen Geräten fern?
Die Access Points jeder Filiale strahlen drei Netzwerke aus: Kunden-WiFi, Mitarbeiter-WiFi und Klinikgeräte, jeweils in einem eigenen VLAN. Für die Klinikgeräte wurden individuelle Schlüssel eingeführt, sodass jedes einzelne Gerät entfernt werden kann, ohne die übrigen anzupassen. Die Filterung über Shield wurde auf das Kundennetzwerk angewendet. Beim Abnahmetest in allen 12 Kliniken konnte ein Laptop im Kunden-WiFi keines der klinischen Geräte erreichen. Filial- und Kliniknetzwerke werden nun über ein einziges Dashboard anstelle von zwei separaten Setups verwaltet. Dieses Design dient nur zur Veranschaulichung und stellt kein konkretes Projekt dar.
Eine universitäre Tierklinik ist für die Öffentlichkeit zugänglich. Studierende, Tierärzte, Tierhalter und Bildgebungsgeräte teilen sich ein Gebäude, und jedes Jahr durchläuft eine neue Gruppe von 150 Studierenden ein Praktikum. Wie verwalten Sie den Zugriff ohne ständige Passwortänderungen?
Studierende und Tierärzte wurden über IEEE 802.1X mit dem Mitarbeiter-WiFi verbunden, gekoppelt an die Microsoft Entra ID-Konten der Universität. Tierhalter nutzten ein Captive Portal in einem gefilterten Kundennetzwerk. Bildgebungs- und Laborgeräte wurden mit individuellen Schlüsseln in ihr eigenes VLAN verschoben. Nach Ende eines Praktikums verlieren 150 Studierende automatisch den Zugriff auf das klinische Netzwerk, sobald sich ihr Kontostatus ändert. Dies erfordert weder Passwortänderungen noch Einsätze des IT-Teams. Der Zugriff folgt der Identität, wodurch das Netzwerk an den bestehenden Kontolebenszyklus der Universität anknüpft. Dieses Design dient zur Veranschaulichung.
Eine Gruppe von 18 Praxen übernimmt jährlich etwa sechs weitere Praxen. Jede Praxis nutzte einen eigenen Router samt eigenem Passwort, und eine Fachkraft, die an drei Standorten tätig war, benötigte drei verschiedene Passwörter. Wie bringen Sie alle Standorte auf einen einheitlichen Standard?
Die Gruppe erstellte eine Vorlage, die die drei Netzwerknamen, das VLAN-Design, Firewall-Regeln, die Kunden-Anmeldeseite, Shield-Richtlinien und die Mitarbeiter-Zugriffsrichtlinie abdeckt. Diese Vorlage wurde auf alle bestehenden Standorte angewendet. Anschließend wurde der sechsstufige Übernahmeprozess als Standardpunkt in jedem Integrationsplan verankert, parallel zur Migration des Praxisverwaltungssystems. Das Sperren ausscheidender Mitarbeiter wandelte sich von 18 Passwortänderungen zu einer einzigen Aktion im Identity Provider. Jede neue Praxis erreicht den Gruppenstandard direkt während des Integrationsbesuchs. Dieses Design dient nur zur Veranschaulichung und stellt kein konkretes Projekt dar.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die unsere Praxen bereits haben?
Ja, sofern sie auf der Liste der unterstützten Geräte von Purple stehen. Purple ist hardwareunabhängig und läuft als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Praxen, die bereits eines dieser Systeme einsetzen, müssen keine Access Points austauschen. Übernommene Praxen mit herkömmlichen Breitband-Routern für Endverbraucher oder unmanaged Geräten benötigen in der Regel neue Access Points einer dieser Marken, bevor Sie die Gruppen-Vorlage anwenden.
Können wir Bildgebungs- und Laboranalysegeräte vom Mandanten-WiFi fernhalten, ohne sie zu ersetzen?
Ja. Weisen Sie klinischen Geräten ein eigenes VLAN und einen eigenen Netzwerknamen zu und vergeben Sie für jedes Gerät einen eindeutigen Schlüssel über iPSK. Das funktioniert auch für Geräte, die 802.1X nicht ausführen können. Firewall-Regeln beschränken das klinische VLAN dann auf das Praxisverwaltungssystem und benannte Support-Endpunkte des Anbieters. Nichts aus dem Mandantennetzwerk wird dorthin weitergeleitet, sodass ältere Analysegeräte ohne Hardware-Upgrade isoliert bleiben.
Wie erhalten Tierärzte in Vertretung Zugang zu WiFi, ohne ein gemeinsames Passwort zu nutzen?
Vertretungsärzte erhalten einen zeitlich begrenzten Zugang, der an ihre eigene Identität gebunden ist. Mit Purple SecurePass melden sie sich über IEEE 802.1X mit einem Konto in Microsoft Entra ID, Okta oder Google Workspace an. Dieselbe Anmeldung funktioniert in jeder betreuten Praxis. Endet der Einsatz, erlischt auch der Zugriff, und es muss nie ein gemeinsames Passwort geändert oder zwischen Standorten weitergegeben werden.
Ist die Anmeldung am Kunden-WiFi im Wartezimmer GDPR-konform?
Ja, wenn die Einwilligung ordnungsgemäß eingeholt wird. Purple Gäste-WiFi nutzt Opt-ins mit bewusster Entscheidung, sodass Kunden aktiv wählen können, ob sie Marketingmitteilungen der Praxis erhalten möchten. Nichts ist vorausgewählt. Purple ist GDPR-konform und nach ISO 27001 zertifiziert. Sie benötigen dennoch eine eigene Datenschutzerklärung auf der Anmeldeseite, für die eine namentlich genannte Person in Ihrer Gruppe verantwortlich ist und die erklärt, wie die Praxis die Kundendaten verwendet.
Hilft die Trennung der Netzwerke bei PCI DSS?
Ja. Bei PCI DSS gelten ordnungsgemäß segmentierte Netzwerke als nicht relevant für die Bewertung von Karteninhaberdaten. Kartenterminals in einem eigenen kabelgebundenen, zellularen oder dedizierten Netzwerk halten das Kunden- und Mitarbeiter-WiFi außerhalb des Prüfumfangs. Ein Terminal, das im Kundennetzwerk belassen wird, bezieht das gesamte Netzwerk in die Bewertung ein. Stimmen Sie Ihren endgültigen Geltungsbereich mit Ihrem Acquirer oder einem Qualified Security Assessor ab.
Wie lange dauert es, eine übernommene Praxis auf den Gruppenstandard zu bringen?
Bei unterstützter Hardware handelt es sich um eine Konfigurationsaufgabe, nicht um ein Entwicklungsprojekt. Sie erstellen den Standort in Purple und weisen die Gruppen-Vorlage zu. Anschließend weisen Sie jedem klinischen Gerät seinen eindeutigen Schlüssel zu. Der meiste Aufwand entfällt auf die Erfassung und das Testen klinischer Geräte gemeinsam mit dem Praxisteam. Standorte mit nicht unterstützten Routern benötigen zunächst neue Access Points, was einen Vor-Ort-Installationstermin erfordert.
Welche Filterung sollte für das Netzwerk eines Tierarzt-Wartezimmers verwendet werden?
Nutzen Sie familienfreundliche Filter. Da sich auch Kinder in Tierarzt-Wartezimmern aufhalten, sollte Purple Shield im Kundennetzwerk nicht jugendfreie Inhalte und Glücksspiel sowie Malware- und Phishing-Domains blockieren. Wenden Sie eine gruppenweite Richtlinie für jede Praxis an, statt an jedem Standort eine lokale Version zu pflegen. Das Mitarbeiternetzwerk erhält Bedrohungsblocker und arbeitsgerechte Kategorien, die von Ihren Praxisleitern festgelegt wurden.
Weiterlesen in dieser Reihe
Checkliste für WiFi-Anbieter von Zahngesundheitsgruppen: Patienten-WiFi, klinische Netzwerke und Rollout über mehrere Praxen
Nutzen Sie diese Checkliste, um einen WiFi-Anbieter für Zahnarztpraxen auszuwählen, der Patienten-, Mitarbeiter-, klinische und Zahlungsnetzwerke an jedem Standort einheitlich trennt. Anschließend können Sie das Konzept an einer Praxis testen, sieben Isolationstests durchführen und es staffelweise ausrollen. Zudem wissen Sie genau, welche WiFi-Nachweise für PCI DSS, UK GDPR, NHS DSPT und Cyber Essentials aufzubewahren sind.
Checkliste für Baustellen-WiFi-Anbieter: Subunternehmer-Zugang, Baucontainer und Inhaltsfilterung
Nutzen Sie diese Checkliste, um eine Baustelle in separate Netzwerke für Arbeitskräfte, Büro, Projektgeräte und Baustellensysteme sowie optionalen Besucherzugang zu unterteilen. Anschließend können Sie den WiFi-Pass jedes Mitarbeiters mit dessen CDM-2015-Sicherheitsunterweisung verknüpfen, Aufenthaltscontainer filtern, Videoüberwachung und Biometrie isolieren und die Konfiguration für jedes Projekt klonen. Den Abschluss bilden 10 Fragen, die Sie Anbietern von Baustellen-WiFi stellen sollten.
WiFi-Beschaffungs-Checkliste für Kommunalverwaltungen: öffentliches WiFi, Mitarbeiter-802.1X und Filterung in Verwaltungsgebäuden
Nutzen Sie diese Checkliste, um eine bewertbare Ausschreibung für kommunales WiFi zu erstellen: vier getrennte Netzwerke, an Ihren Identity Provider gekoppelter Mitarbeiterzugang, Zertifikate auf behördeneigenen Geräten, Inhaltsfilterung an jedem öffentlichen Standort und verständliche Berichte für Wahlbezirke. Sie erfahren zudem, welche Nachweise Sie von Bietern anfordern sollten und welche acht Tests vor dem Go-Live durchzuführen sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.