La mañana del lunes comienza antes de que lleguen los huéspedes. En el cambio de turno de un hotel, el equipo nocturno sale, llega el de día y tres portátiles del personal se quedan bloqueados en el Captive Portal porque alguien cambió la contraseña de la WiFi compartida y olvidó actualizar la pizarra de la oficina. Un empleado busca un ticket antiguo, otro pregunta a un supervisor y el tercero se rinde y utiliza un punto de acceso personal.
Eso no es un problema de cobertura WiFi. Es un problema de identidad. El inicio de sesión único, o SSO, permite al personal autenticarse con su identidad de trabajo existente y acceder a la red del personal sin necesidad de otra solicitud de contraseña compartida. Esta guía explica cómo habilitar el inicio de sesión único en un SSID de personal gestionado por Purple, elegir el proveedor de identidad adecuado, configurar la federación, probar el resultado y mantener el despliegue seguro en caso de que algo salga mal.
Por qué las redes del personal necesitan Single Sign-On
Las claves precompartidas compartidas fallan de formas muy previsibles. El personal las escribe en notas adhesivas, las pega en los sistemas de soporte técnico, las repite por radio y sigue usándolas después de dejar la empresa. Un establecimiento puede cambiar la clave para resolver un problema de acceso concreto, solo para generar una nueva lista de espera de solicitudes de inicio de sesión en el siguiente cambio de turno.
El coste operativo se manifiesta en pequeñas interrupciones. Un recepcionista espera un restablecimiento durante el registro de entrada, una enfermera pierde tiempo reconectando una estación de trabajo y un supervisor de tienda llama al servicio de asistencia porque un dispositivo de mano no se conecta al SSID del personal. Esos retrasos son difíciles de medir individualmente, pero se repiten cada vez que la red trata a toda una plantilla como si fuera una sola cuenta.
El SSO cambia la unidad de acceso de la contraseña compartida a la identidad individual. Un empleado inicia sesión a través del proveedor de identidad de la organización y la red aplica la política de acceso asociada a esa persona o a su grupo. Cuando el empleado cambia de departamento, su pertenencia a un grupo puede cambiar con él. Cuando se marcha, desactivar la cuenta del directorio puede revocar el acceso sin necesidad de cambiar una contraseña que utilizan todos los demás.
Para las organizaciones del sector público del Reino Unido, el problema de la fragmentación ya es visible a escala nacional. La guía de autenticación e identidad digital de GOV.UK informó de un número estimado de 121 soluciones de inicio de sesión único en todo el gobierno en 2021, junto con unos 191 métodos de configuración de cuentas y 44 métodos de inicio de sesión. GOV.UK One Login se creó como una capa de autenticación común, y la misma actualización informó de que había sido utilizada por más de 1,5 millones de personas para demostrar su identidad hasta julio de 2023, mientras que su aplicación complementaria se había descargado 2 millones de veces.
Lo que debe exigir el SSID del personal
Una red para el personal gestionada por Purple ofrece al centro un lugar práctico para conectar la identidad laboral con el acceso inalámbrico. El enfoque de red basado en la identidad separa el acceso del personal del acceso de los invitados y permite que la política de red siga a la identidad autenticada en lugar de a una credencial impresa en un tablón de anuncios.
Esto es importante por algo más que la mera comodidad:
- Relevo: Los empleados pueden utilizar sus propias credenciales de trabajo en lugar de pedir una clave al turno anterior.
- Salida de empleados: La inhabilitación en el directorio puede eliminar el acceso sin obligar a todos los compañeros a volver a conectarse.
- Auditabilidad: Los eventos de red se pueden asociar a personas o grupos en lugar de a una PSK anónima.
- Segmentación: Los grupos se pueden asignar a SSIDs de personal, VLANs o políticas de Captive Portal adecuadas para su función.
- Higiene de cumplimiento: Es menos probable que las credenciales confidenciales aparezcan en tickets de soporte o documentos compartidos.
El SSO no elimina la necesidad de un diseño inalámbrico robusto, una gestión de dispositivos o unos controles de acceso lógicos. Lo que elimina es la trampa de las credenciales compartidas, que suele ser el camino más rápido para lograr que la WiFi del personal sea gestionable.
Flujos de autenticación que impulsan el SSO para el personal
El flujo que elija dependerá de dónde se realice la autenticación y de lo que admita su equipo de red. El proveedor de identidad puede emitir la aserción, pero un punto de acceso sigue necesitando un mecanismo para decidir si un dispositivo puede unirse al SSID.
SAML 2.0 es el estándar empresarial habitual. Entra ID y Okta pueden emitir una aserción firmada que contenga un identificador estable, una dirección de correo electrónico e información de grupo. El proveedor de servicios valida esa aserción y crea la sesión autenticada. SAML se adapta a las organizaciones que ya lo utilizan para aplicaciones SaaS y desean que un único directorio siga siendo la fuente de información fidedigna.
OpenID Connect, u OIDC, utiliza tokens modernos basados en JSON. Se adapta especialmente bien a Google Workspace y a las aplicaciones más recientes, y su estructura de tokens puede ser más fácil de inspeccionar durante la resolución de problemas. Las plataformas inalámbricas más antiguas no siempre se comunican directamente mediante OIDC, por lo que el flujo aún puede necesitar un intermediario o puerta de enlace antes de que el punto de acceso pueda aplicar la decisión.
RADIUS sigue siendo el puente entre la identidad y el WiFi empresarial. Un autenticador 802.1X, que normalmente es el punto de acceso o el controlador inalámbrico, envía solicitudes de autenticación a un servicio RADIUS. Ese servicio puede ser Cloud RADIUS, Microsoft NPS, un servidor RADIUS local o un proveedor gestionado. Incluso cuando el usuario comienza en un proveedor de identidad SAML, RADIUS suele situarse entre el sistema de identidad y la infraestructura inalámbrica.
La autenticación basada en certificados utiliza un certificado de máquina, y a veces un certificado de usuario, para establecer una conexión de alta confianza. Los hospitales, laboratorios y entornos comerciales pueden preferir este enfoque para los dispositivos gestionados porque el certificado se emite mediante la política del dispositivo en lugar de ser introducido por un empleado. Requiere más preparación, especialmente en lo relativo al registro, la renovación y la revocación de certificados, pero reduce la dependencia de la introducción interactiva de contraseñas.
Flujos de autenticación de SSO para el personal de un vistazo
| Flujo | Mejor opción | IdP habitual | Experiencia de usuario del personal |
|---|---|---|---|
| SAML 2.0 | Federación empresarial y acceso basado en grupos | Entra ID o Okta | Inicio de sesión en el navegador y sesión autenticada posterior |
| OIDC | Aplicaciones modernas e integraciones basadas en JSON | Google Workspace o un IdP compatible con OIDC | Autenticación web familiar con federación basada en tokens |
| RADIUS | Acceso inalámbrico 802.1X y equipos de red heredados | Cloud RADIUS, NPS o un proveedor gestionado | El dispositivo se une al SSID tras la autenticación de red |
| Autenticación basada en certificados | Dispositivos gestionados y entornos de alta confianza | PKI empresarial con integración de directorio | Normalmente silenciosa tras el registro del certificado |
Un SSID de Purple para personal puede coordinar estas capas. El IdP establece la identidad, RADIUS gestiona la autenticación de red cuando es necesario, el punto de acceso aplica el resultado y el panel de control de Purple ofrece a los administradores una vista operativa del evento de inicio de sesión. Si el MFA forma parte de su diseño, considérelo como un control de identidad en lugar de un sustituto de la segmentación de red. La descripción general de MFA de Networking2000 es de gran utilidad para decidir cómo encaja un segundo factor en el flujo de SSO.
Regla práctica: Utilice SAML cuando sus aplicaciones empresariales ya dependan de él, OIDC para integraciones web modernas, RADIUS para la aplicación de 802.1X y certificados cuando el propio dispositivo deba portar una prueba sólida de identidad.
Cómo elegir el proveedor de identidad adecuado
El proveedor de identidad adecuado suele ser el que su organización ya gestiona correctamente. Elegir a partir de una lista de características puede dar lugar a un diseño técnicamente elegante que los responsables del recinto no puedan administrar y el servicio de soporte no comprenda.
Microsoft Entra ID se adapta de forma natural a los entornos diseñados en torno a Microsoft 365. El acceso condicional, los grupos de directorio, el contexto del dispositivo y las habilidades de los administradores actuales pueden respaldar la política de red del personal. Los hospitales con endpoints gestionados y entornos regionales de Microsoft suelen preferir mantener las decisiones de autenticación dentro del mismo plano de control que sus otros servicios para empleados.
Google Workspace funciona bien cuando el directorio ya reside en Google y la empresa desea evitar la introducción de otra plataforma de identidad. Los hoteles, comercios y pequeños grupos de hostelería que se han estandarizado en Google pueden encontrar su administración familiar y su ciclo de vida de usuario sencillo.
Okta suele adaptarse a organizaciones que necesitan una capa de federación amplia a través de aplicaciones cambiantes, empresas adquiridas o múltiples directorios. El SCIM, las reglas de grupo detalladas y el intercambio de metadatos SAML limpio pueden importar más que una larga lista de funciones no utilizadas cuando un grupo de hostelería está creciendo o integrando entornos independientes.
Una combinación de Active Directory local y NPS todavía tiene su lugar. Puede ser una opción sensata cuando el entorno inalámbrico ya depende de 802.1X, el directorio es local, la disponibilidad de la WAN es limitada o la organización cuenta con sólidas competencias en infraestructura Windows. También genera una mayor responsabilidad en materia de parches, gestión de certificados, redundancia y monitorización.
Matriz de decisión del IdP para el SSO del personal de Purple
| IdP | Punto fuerte | Aspectos a tener en cuenta | Lugar típico |
|---|---|---|---|
| Entra ID | Acceso condicional, alineación con Microsoft 365, administración de grupos consolidada | La complejidad de las licencias y políticas puede requerir una administración especializada | Hospital o complejo multirregión |
| Google Workspace | Directorio de Google existente, administración familiar, alineación sencilla de la plantilla | La autenticación de red puede requerir una capa adicional de RADIUS o federación | Hotel o grupo de retail que ya utiliza Google |
| Okta | Federación flexible, SCIM, grupos granulares, compatibilidad con entornos mixtos | La estructura del contrato y los costes por licencia requieren una revisión minuciosa | Grupo de hostelería en rápida expansión |
| Active Directory plus NPS | Excelente adaptación para entornos locales de Windows y 802.1X consolidados | Más infraestructura que operar, proteger y hacer altamente disponible | Centro con TI local consolidada |
La política de acceso es donde la elección se vuelve tangible. Compruebe si el proveedor puede exponer notificaciones de grupo fiables, si esas notificaciones se pueden asignar a roles del personal o VLAN, cómo se aplica MFA y con qué rapidez una cuenta desactivada deja de autenticarse. Evalúe también si un gestor del centro que no pertenezca al departamento de TI puede entender las pantallas de administración lo suficientemente bien como para gestionar una nueva incorporación o un traslado de departamento.
Para obtener una visión más amplia de cómo la gestión de identidades y accesos afecta a los sistemas empresariales, los recursos de IAM de Kushan Business Solutions proporcionan un contexto útil más allá de la autenticación inalámbrica. La recomendación práctica sigue siendo sencilla: empiece por la realidad de su directorio, no por el folleto de funciones del proveedor.
Purple consume metadatos de federación estándar, por lo que un cambio de IdP no tiene por qué implicar una reconstrucción de la red inalámbrica. La migración exacta requiere pruebas, pero la sustitución de la conexión de identidad suele ser un ejercicio de configuración controlado. Mantenga documentados la política de red, los nombres de los grupos y la ruta de contingencia antes de cambiar de proveedor. Para los equipos que necesitan una capa RADIUS gestionada, analice los proveedores de Cloud RADIUS disponibles junto con la plataforma de identidad, en lugar de considerar RADIUS como algo secundario.
Configuración de SSO en la consola de Purple y el directorio
La federación tiene más probabilidades de éxito cuando el proveedor de identidades se prepara antes de crear la conexión con Purple. El error común es abrir ambas consolas y copiar valores de un lado a otro sin decidir primero qué identificador, nombres de reclamaciones y certificado serán los autoritativos.
Prepare la aplicación empresarial
Cree la aplicación en Microsoft Entra ID, Okta o Google Workspace. Elija SAML 2.0 cuando la integración de la red del personal requiera una aserción y, a continuación, registre los valores del proveedor de servicios proporcionados por Purple:
- Copie la URL de ACS, también llamada URL del servicio de consumidor de aserciones, en el campo de URL de respuesta o de inicio de sesión del IdP.
- Copie el Entity ID en el campo de identificador o audiencia del IdP.
- Establezca NameID con el identificador de empleado estable esperado por la integración. El correo electrónico suele ser práctico, pero no cambie el formato a mitad del despliegue.
- Libere los atributos requeridos, normalmente el correo electrónico, el nombre para mostrar y el grupo.
- Asigne un grupo piloto en lugar de a toda la plantilla.
- Descargue los metadatos de federación y el certificado de firma del IdP.
Para OIDC, registre el emisor (issuer), el identificador de cliente, el extremo de autorización, el extremo de token y el secreto de cliente según los datos proporcionados por la integración. Guarde los secretos en el gestor de contraseñas aprobado, nunca en un ticket ni en una hoja de cálculo compartida.
Añada el proveedor en Purple
Abra el portal de Purple y acceda a Autenticación > Proveedores de identidad > Añadir. Seleccione SAML 2.0 u OIDC, según el diseño, luego importe los metadatos del IdP o introduzca los puntos de conexión solicitados de forma manual. Vincule el nuevo proveedor de identidad al dominio RADIUS del personal o al perfil del Captive Portal, y seleccione las asignaciones de grupo a política antes de guardar.
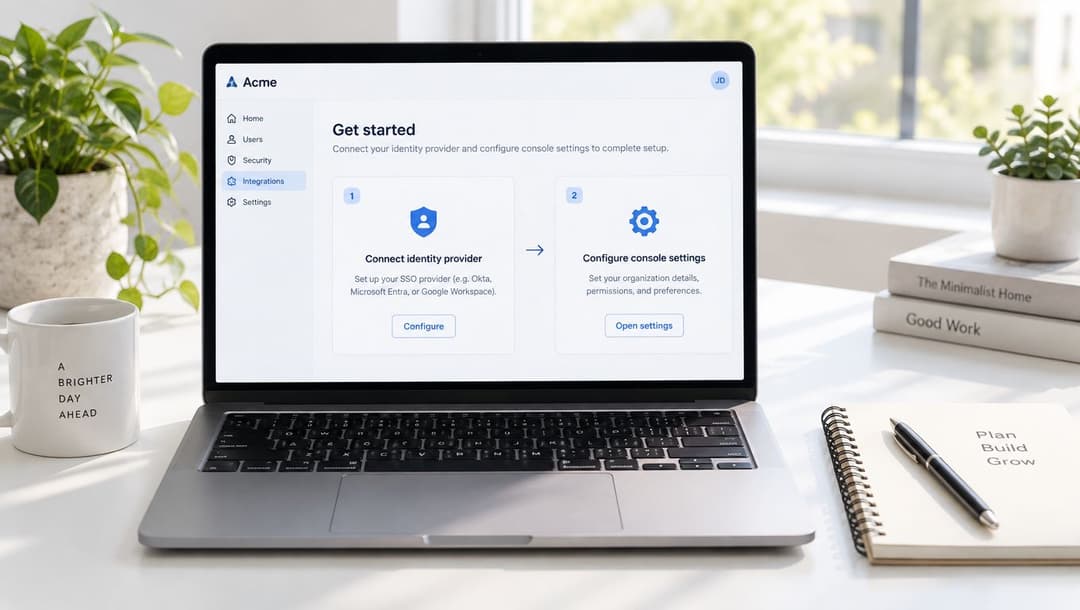
Utilice la tolerancia de desviación de reloj predeterminada y documentada de la consola, a menos que su política de seguridad exija un valor más estricto. No invente una tolerancia local para que se acepte una aserción fallida. Corrija en su lugar la fuente de hora en el IdP, el servicio RADIUS y el equipamiento de red.
Orden de configuración: cree y asigne la aplicación del proveedor de identidad (IdP), asocie los atributos (claims), exporte los metadatos, impórtelos en Purple, vincule el perfil del personal, realice una prueba con una cuenta piloto y, a continuación, active la política de producción.
Dos errores representan una gran parte de los primeros intentos fallidos. El primero es una discrepancia entre el URI del identificador en el IdP y el Entity ID esperado por Purple. El segundo es la importación de metadatos que no están firmados o cuya firma no se puede validar tras una actualización. Compruebe la cadena exacta, incluyendo mayúsculas, minúsculas y caracteres finales, y determine cómo se aprobará la rotación de certificados antes de pasar a producción.
Si el sitio todavía depende de la infraestructura de dominio de Windows, separe el diseño del directorio del diseño de la federación. Una guía como la explicación de Monro Cloud sobre cómo promover un controlador de dominio puede ayudar a aclarar la tarea subyacente de Active Directory, pero no reemplaza la configuración de SSO ni las pruebas de red.
Por último, consulte las opciones de integración pertinentes en la biblioteca de conectores de Purple. Limite el alcance del primer cambio. Un grupo de personal, una política de SSID, un centro de pruebas designado y un plan de contingencia documentado facilitan mucho la resolución de problemas en comparación con una transición simultánea en toda la red.
Prueba y verificación del flujo de inicio de sesión del personal
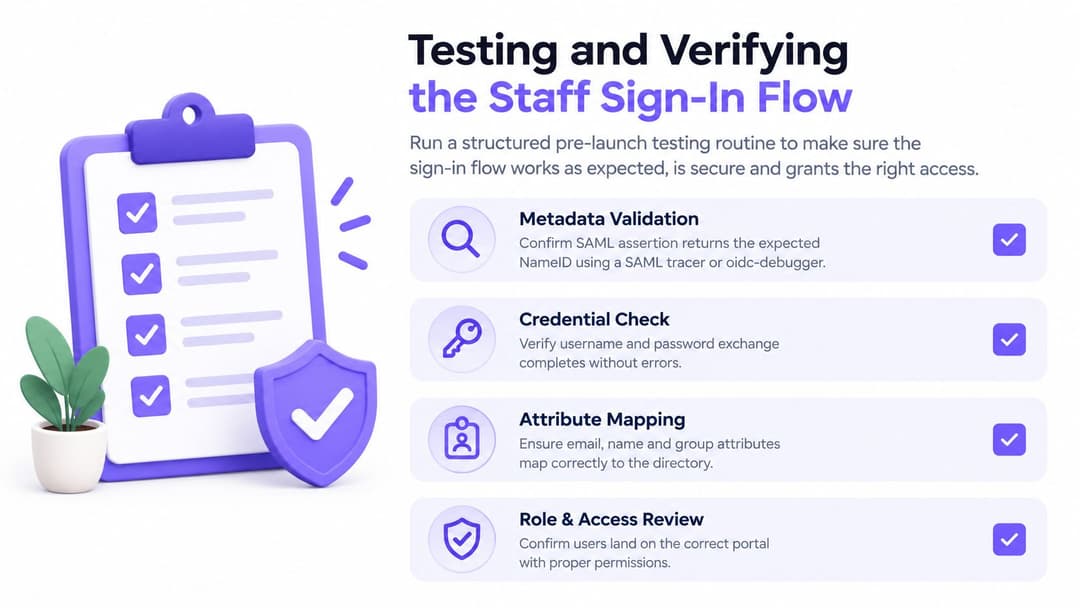
No realice las pruebas únicamente desde el navegador ya autenticado de un administrador. Las sesiones almacenadas en caché del IdP pueden hacer que una federación con errores parezca correcta. Utilice una ventana de navegación privada, una cuenta de prueba limpia y una secuencia que verifique la aserción, la decisión de red y la experiencia final del usuario.
Comience con la validación de metadatos. Utilice un rastreador SAML o un depurador OIDC para inspeccionar la respuesta y confirmar el NameID format esperado, el URI de audiencia, el emisor, la firma y las notificaciones de grupo. Para un flujo respaldado por RADIUS, confirme que el broker recibe la identidad y devuelve una decisión de aceptación o rechazo con los atributos necesarios para la asignación de políticas.
Pruebe según el dispositivo y el contexto de red
Ejecute el flujo en diferentes tipos de dispositivos finales en lugar de asumir que una sola prueba de navegador exitosa cubre todo el entorno:
- Portátil gestionado: Utilice un dispositivo unido al dominio en la VLAN corporativa y confirme que se aplica la política de personal esperada.
- Teléfono BYOD: Conéctese desde el SSID de invitados y verifique que las credenciales del personal no concedan accidentalmente un acceso de red más amplio.
- Quiosco compartido: Pruebe el Captive Portal con una sesión de navegador limpia, luego cierre la sesión y repita con otra cuenta de personal.
- Ruta de revocación: Cambie o deshabilite la cuenta de prueba y confirme que falla un nuevo intento de autenticación y que las sesiones existentes siguen el tiempo de vida configurado.
Compruebe la duración de la sesión y la reautenticación forzada tras un cambio de contraseña o de estado de la cuenta. Para 802.1X, inspeccione los paquetes de contabilidad (accounting) de RADIUS y confirme que el punto de acceso registra los eventos de inicio, parada e identidad esperados.
Correlacione ambos lados de la transacción
Revise conjuntamente los registros del proveedor de identidades y el flujo de eventos de Purple. Los registros de inicio de sesión de Entra, el System Log de Okta y los datos de auditoría de administración de Google deben mostrar la solicitud de autenticación, el resultado de la política y la identidad del usuario. Purple debe mostrar la solicitud correspondiente y el resultado de red.
Registre el ID de correlación de ambos sistemas siempre que esté disponible. Una marca de tiempo por sí sola suele ser demasiado imprecisa durante un turno de mucho trabajo, mientras que un identificador compartido le permite distinguir una notificación de grupo rechazada de un problema de asociación inalámbrica. Capture el rastro correcto antes de cambiar la configuración, de modo que el servicio de soporte técnico tenga un ejemplo de buen funcionamiento conocido para comparar.
Planes de contingencia y resolución de fallos comunes
Un martes a las 09:00, un hotel de 220 habitaciones habilita el SSO para un grupo piloto. El primer administrador inicia sesión correctamente. Diez minutos más tarde, llegan tickets de soporte técnico desde el departamento de limpieza, recepción y restauración. Algunos usuarios ven una redirección interminable, otros llegan al IdP pero aterrizan en la política de personal equivocada y un portátil más antiguo rechaza la conexión por completo.
La respuesta no debería ser desactivar todos los controles a la vez. Mantenga el dominio RADIUS local habilitado como alternativa, vuelva a cambiar el perfil del Captive Portal a la autenticación por contraseña en dos clics y, solo entonces, desactive la conexión SAML si el piloto sigue sin poder autenticarse. Ese orden permite que el personal siga trabajando mientras se aísla la federación.
Errores comunes de SSO y cómo solucionarlos
| Síntoma | Causa probable | Solución |
|---|---|---|
| Aseveración rechazada inmediatamente | Desviación de reloj entre sistemas | Verifique la sincronización de la hora en el IdP, el servicio RADIUS, el controlador y el punto de acceso. Utilice la tolerancia documentada de Purple en lugar de ampliarla sin criterio. |
| El inicio de sesión vuelve en bucle al portal | La cookie del Captive Portal choca con la sesión del IdP | Borre la sesión del portal, realice la prueba en una ventana privada y revise el comportamiento de redirección y cookies en el perfil del Captive Portal. |
| El usuario se autentica pero no recibe acceso de personal | Falta la notificación de grupo o el nombre es incorrecto | Compare la aseveración con el mapeo de grupos de Purple, luego corrija la notificación del IdP y vuelva a realizar la prueba con la cuenta piloto. |
| La conexión SAML falla después de un cambio de certificado | Certificado de firma caducado, no confiable o importado incorrectamente | Exporte los metadatos actuales del IdP, valide el certificado de firma e importe los metadatos actualizados en el registro del proveedor de identidad de Purple. |
| La firma de la aseveración es rechazada | Algoritmo de firma no admitido o no coincidente | Alinee el algoritmo de firma del IdP con los requisitos de integración y vuelva a importar los metadatos verificados. |
| Solo fallan algunos usuarios | Asignación de aplicación o pertenencia a grupo incorrecta | Verifique la asignación de la aplicación IdP del usuario, la pertenencia al grupo y el mapeo de políticas antes de cambiar la red. |
No elimine el dominio antiguo hasta que la nueva ruta haya superado las comprobaciones de los dispositivos y el equipo de soporte sepa cómo identificar un fallo. Una reversión no es un proyecto fallido. Es un control normal que evita que el trabajo de autenticación se convierta en una interrupción del servicio en el establecimiento.
La expiración de los certificados merece especial atención porque puede producirse sin que se realice ningún cambio en el entorno inalámbrico. Registre el propietario del certificado, el proceso de renovación y la ubicación de importación. Para las actualizaciones de metadatos, valide el archivo y su firma antes de reemplazar la conexión activa y, a continuación, pruebe el flujo iniciado por el SP desde una sesión limpia.
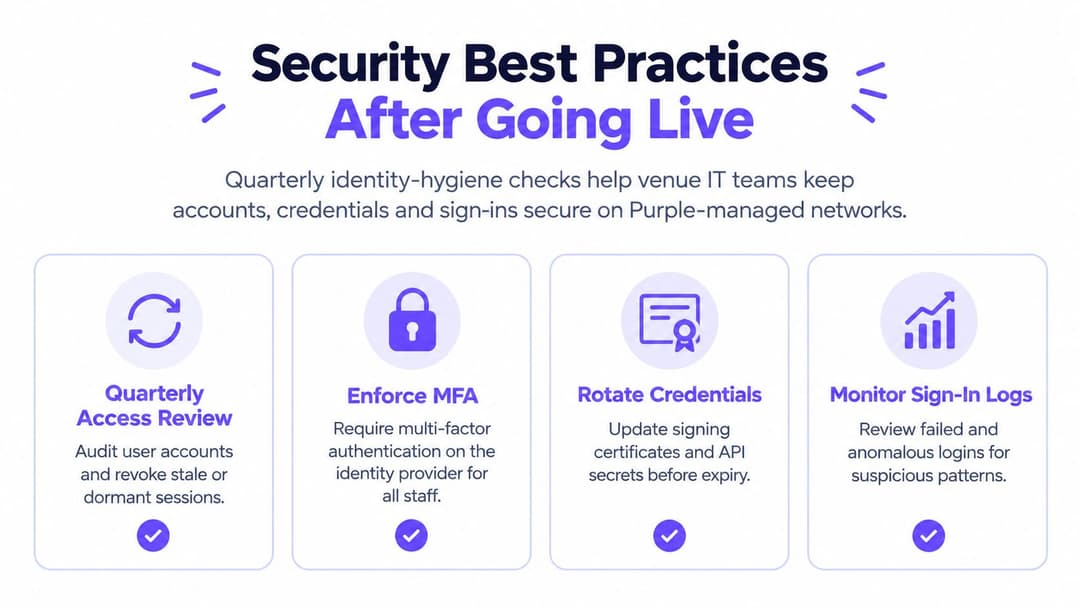
Buenas prácticas de seguridad tras la puesta en marcha
El SSO es tan fuerte como el ciclo de vida de la identidad que lo respalda. Un inicio de sesión centralizado puede mejorar el control, pero también puede concentrar el riesgo si los administradores dejan cuentas inactivas, comparten en exceso atributos del directorio o permiten que una identidad de servicio compartida eluda la política habitual.
Realice una revisión trimestral con los equipos de identidad y red. Confirme que las incorporaciones, cambios de puesto y bajas aparezcan en los grupos de personal correctos, que las cuentas inactivas ya no tengan acceso a la red y que los cambios de grupo lleguen a la política de personal sin necesidad de realizar copias manuales. La guía del NCSC sobre el uso seguro de SaaS recomienda la federación de identidades completa en entornos de nube en lugar de sincronizar las contraseñas con la nube, lo cual es un principio de diseño muy útil para las integraciones de red del personal.
Controles que conviene revisar cada trimestre
- Utilice MFA resistente al phishing: Exija llaves de seguridad FIDO2 o claves de acceso (passkeys) de plataforma para las cuentas del IdP donde la plataforma y el parque de dispositivos lo permitan. Considere el acceso mediante SMS o solo contraseña como una excepción de compatibilidad, no como el estado objetivo.
- Limite la persistencia de la sesión: Defina la duración de las sesiones de IdP para que la reautenticación en Purple siga la política corporativa. Pruebe qué sucede tras cerrar sesión, cerrar el navegador, cambiar la contraseña y deshabilitar la cuenta.
- Revise el acceso justo a tiempo (just-in-time): Audite los roles de personal temporal y de invitados para detectar asignaciones obsoletas. Elimine el acceso en el directorio de origen en lugar de depender de una lista manual dentro de la consola de red.
- Monitoree el flujo de eventos: Supervise los errores de federación y los patrones de inicio de sesión inusuales en el panel de control de Purple, y luego correlaciónelos con los registros del IdP.
- Emita el mínimo de declaraciones (claims): Envíe solo los atributos que requiera la política del personal, normalmente el correo electrónico, el nombre para mostrar y el grupo. Los datos de directorio innecesarios no tienen cabida en una aserción inalámbrica.
- Rote las credenciales de confianza: Renueve los certificados de firma y los secretos de API antes de que expiren, pruebe el reemplazo y mantenga el certificado anterior disponible únicamente durante el periodo de transición aprobado.
- Elimine identidades compartidas: Deshabilite las cuentas de servicio compartidas siempre que un dispositivo gestionado o un usuario nominal pueda realizar la tarea. Si se mantiene alguna excepción, documente su propietario y la fecha de revisión.
Los programas de identidad del Reino Unido demuestran por qué la adopción y la reutilización son importantes junto con la autenticación. El análisis sectorial de la identidad digital de GOV.UK de 2026 informó de que el 77% de los encuestados había completado al menos un caso de uso de identidad digital, mientras que el 20% de las personas que habían utilizado un servicio de identidad digital informaron haber presentado una identidad reutilizable. La lección para el departamento de TI del recinto es práctica: un inicio de sesión es útil, pero la reutilización constante, la garantía, la accesibilidad y el control del ciclo de vida determinan si el SSO funciona en los servicios reales.
La guía de gestión de identidades y accesos del NCSC también destaca la importancia de desactivar las cuentas y propagar esa decisión a los servicios conectados. Mantenga esa propagación bajo prueba. El SSO no es una configuración única. Su valor se demuestra cuando los cambios en el directorio y las políticas de la red del personal se mantienen sincronizados.
Purple proporciona autenticación de WiFi para el personal que conecta proveedores de identidad como Entra ID, Google Workspace, Okta y SAML 2.0 con el acceso a la red gestionada, gestionando las políticas y los eventos de autenticación a través de su plataforma. Visite Purple para evaluar un SSID de personal federado por identidad para sus hoteles, hospitales, tiendas u otros establecimientos, y planifique un piloto con una ruta de retorno probada.