
Para proteger su WiFi de manera adecuada, debe pensar más allá de tener una simple contraseña. El objetivo real es la autenticación basada en la identidad para cada usuario y dispositivo. Esto significa utilizar protocolos robustos como WPA3-Enterprise y 802.1X para garantizar que solo las personas y los equipos autorizados puedan acercarse a su red. Es un paso fundamental para proteger los datos de su empresa frente a las amenazas cibernéticas modernas.
Por qué la seguridad WiFi tradicional está fallando a su empresa
Seamos directos: el antiguo modelo de una red de invitados simple con una contraseña compartida que nunca cambia está totalmente roto. Para cualquier empresa - especialmente en los sectores de hostelería, retail o propiedades polivalentes - esto no es solo un riesgo menor. Es una invitación abierta para los atacantes.
La verdad es que los métodos tradicionales de seguridad WiFi simplemente no pueden seguir el ritmo de la complejidad de los entornos de red actuales. Las vulnerabilidades suelen empezar por lo más básico. Muchas empresas siguen confiando en los ajustes predeterminados que vienen con sus routers, que a menudo son de dominio público y fáciles de explotar.
Este no es solo un problema teórico. Una encuesta de 2025 reveló que un alarmante 47% de los usuarios de internet del Reino Unido nunca habían cambiado la configuración predeterminada de su router, dejándolos completamente expuestos. Este enfoque laxo también se extiende a cómo se gestiona el acceso. Esa contraseña escrita en una pizarra o impresa en un ticket se convierte rápidamente en conocimiento público y, una vez que se difunde, se pierde toda la visibilidad y el control sobre quién se conecta a su red.
El problema con BYOD y el IoT no gestionado
Este desafío se vuelve aún mayor cuando se tienen en cuenta dos grandes tendencias: las políticas de Bring Your Own Device (BYOD) y la explosión de dispositivos del Internet de las cosas (IoT) no gestionados. Cada smartphone personal, tableta y smart TV que se conecta a su red representa otro posible punto de entrada para las amenazas.
Estos dispositivos rara vez cuentan con controles de seguridad de nivel empresarial, lo que los convierte en objetivos prioritarios. El teléfono de un empleado comprometido que se conecte a la red del personal podría proporcionar a un atacante una vía directa hacia los datos confidenciales de la empresa. Del mismo modo, los dispositivos IoT no seguros, como los termostatos inteligentes o las cámaras de seguridad, pueden ser secuestrados y utilizados para lanzar ataques desde el interior del propio perímetro de su red.
El problema principal del WiFi tradicional es su dependencia de un único punto de fallo: la contraseña compartida. Si esa clave se ve comprometida, toda la red queda expuesta. No hay responsabilidad individual, no hay forma de rastrear la actividad y no hay método para revocar el acceso a un solo usuario sin interrumpir a todos los demás.
Los viejos métodos para proteger la red WiFi ya no funcionan. Para evidenciar esta brecha, analicemos cómo se comparan las amenazas modernas con las defensas obsoletas.
Amenazas WiFi modernas frente a defensas tradicionales
Como muestra esta tabla, el antiguo manual de estrategias está peligrosamente obsoleto. Por eso, hoy en día tantas organizaciones optan por implementar la seguridad Zero Trust, un marco moderno basado en el principio fundamental de "nunca confiar, siempre verificar".
Las consecuencias comerciales en el mundo real
Estos riesgos no son solo técnicos; se traducen en daños empresariales tangibles. Una brecha que comienza en una red WiFi insegura puede provocar pérdidas financieras devastadoras por robo de datos, multas regulatorias y el asombroso coste de la mitigación.
Más allá del impacto financiero inmediato, el daño a la reputación puede ser aún más grave. Para un hotel, un comercio minorista o un edificio residencial, una brecha de datos pública puede erosionar por completo la confianza y la fidelidad de los clientes, lo que afectará a los ingresos durante los próximos años. En última instancia, no invertir en una seguridad WiFi moderna no es solo un descuido técnico, es una apuesta que la mayoría de las empresas sencillamente no se pueden permitir.
Cómo construir su base de WiFi segura
Si todavía utiliza una única contraseña compartida para su red WiFi principal, es hora de realizar un cambio fundamental. Ir más allá de ese modelo obsoleto es el primer paso real para proteger su infraestructura WiFi. Para crear una postura de seguridad verdaderamente sólida, necesita una base respaldada por protocolos modernos basados en la identidad. Esto significa dejar atrás las vulnerabilidades de las claves compartidas y adoptar un sistema en el que cada conexión individual sea autenticada y de confianza.
La piedra angular de este enfoque moderno es WPA3-Enterprise. Aunque el nombre suena similar al de su versión para uso doméstico (WPA3-Personal), la versión "Enterprise" funciona a un nivel de seguridad completamente diferente. En lugar de una contraseña para todos, aprovecha el protocolo 802.1X para verificar la identidad de cada usuario y dispositivo de forma individual frente a un directorio central.
Esto representa un cambio total en la forma de concebir el acceso a la red. Ya no se trata de lo que sabe (una contraseña) sino de quién es (una identidad demostrada). Este método garantiza que solo las personas autorizadas y los dispositivos gestionados por la empresa puedan acceder a la red, cerrando eficazmente la puerta a cualquiera que intente entrar con una contraseña robada o compartida.
Conceptos básicos de 802.1X y EAP
En el núcleo de WPA3-Enterprise se encuentra el estándar 802.1X, que actúa como guardián de su red. Funciona de la mano con el Protocolo de Autenticación Extensible (EAP), que es el "idioma" específico utilizado para verificar las credenciales. Piense en 802.1X como el guardia de seguridad en la puerta y en EAP como la tarjeta de identidad que este comprueba.
Existen varias "variantes" de EAP, cada una con su propia forma de verificar una identidad. Elegir la adecuada es un equilibrio crítico entre la seguridad y la experiencia del usuario.
- EAP-TLS (Transport Layer Security): se considera ampliamente el estándar de oro para la seguridad de la red WiFi. Utiliza certificados digitales tanto en el servidor como en el dispositivo del cliente para autenticarse mutuamente. Esto elimina por completo las contraseñas, lo que lo hace increíblemente resistente al phishing y a los ataques de intermediario.
- EAP-TTLS (Tunneled Transport Layer Security): este método crea primero un túnel cifrado y seguro y luego autentica al usuario dentro de él, a menudo con un nombre de usuario y contraseña estándar. Es una opción sólida que es un poco más fácil de implementar que EAP-TLS si aún no está listo para una configuración completa basada en certificados.
- PEAP (Protected Extensible Authentication Protocol): similar a EAP-TTLS, PEAP crea un túnel cifrado antes de verificar las credenciales del usuario. Fue desarrollado por Microsoft y es muy común en entornos que utilizan principalmente Windows.
Para la mayoría de las configuraciones empresariales, EAP-TLS es el objetivo definitivo. Ofrece la máxima seguridad al eliminar por completo el eslabón más débil de la cadena: la contraseña. Soluciones como Purple simplifican enormemente este proceso al integrarse con directorios en la nube para automatizar el despliegue de certificados, poniendo esta seguridad de primer nivel al alcance de la mano sin la complejidad habitual. Puede obtener más información consultando nuestra descripción detallada del marco de seguridad y datos de Purple.
El papel crítico de la segmentación de red
Una vez que tenga la autenticación sólida bajo control, el siguiente pilar fundamental es la segmentación de la red. En pocas palabras, no todo el tráfico es igual y no debería mezclarse en la misma red plana. La segmentación utiliza VLANs para crear vías virtuales aisladas para diferentes tipos de tráfico.
Imagine su red como un edificio. Sin VLAN, todo el mundo (el personal, los invitados y todos sus dispositivos IoT) se encuentra deambulando por la misma oficina diáfana. Un solo dispositivo comprometido tiene vía libre para espiar todo lo demás.
Con las VLAN, se crean salas separadas y cerradas bajo llave. El personal está en una sala con acceso a recursos confidenciales de la empresa. Los invitados están en otra con acceso exclusivo a internet. Sus dispositivos IoT, como cámaras de seguridad y termostatos inteligentes, están en una tercera sala, completamente aislada de todo lo demás. Una brecha en una sala no compromete a las demás.
La segmentación adecuada no es solo algo deseable; no es negociable para proteger el WiFi empresarial. Reduce drásticamente la superficie de ataque y contiene los daños en caso de que un dispositivo se vea comprometido.
Puesta en práctica con Meraki y Aruba
La teoría es una cosa, pero lo que cuenta es hacerla realidad. Afortunadamente, el hardware de red moderno de fabricantes como Meraki y Aruba hace que la implementación de estos conceptos sea bastante sencilla.
- Configuración en un Meraki Dashboard: Para poner en marcha WPA3-Enterprise, debe ir a la configuración de SSID, seleccionar "Enterprise con mi servidor RADIUS" e introducir los datos de su servidor RADIUS. A continuación, creará SSID independientes para el tráfico de Staff, Guest e IoT, asignando cada uno a un VLAN ID distinto (por ejemplo, VLAN 10 para Staff, VLAN 20 para Guests).
- Configuración en un controlador Aruba: El proceso es muy similar. En la interfaz de Aruba, definirá una nueva WLAN, elegirá WPA3-Enterprise con autenticación 802.1X y la vinculará a su perfil de servidor de autenticación. A partir de ahí, asignará la WLAN a una VLAN específica, asegurándose de que el tráfico esté correctamente segregado desde el momento en que se conecta un dispositivo.
Al combinar una autenticación sólida basada en la identidad, como WPA3-Enterprise, con una segmentación de red rigurosa mediante VLANs, se construye una base resistente. Esta defensa en capas garantiza que, incluso si falla un control de seguridad, haya otros listos para proteger sus activos críticos.
Transición hacia el acceso sin contraseñas y basado en certificados
Una vez que haya protegido su autenticación y segmentado su red, el siguiente gran paso es deshacerse del eslabón más débil de la cadena: la contraseña. Aquí es donde la seguridad moderna realmente empieza a destacar, pasando de ser algo que los usuarios deben recordar a algo que sus dispositivos simplemente son, de confianza y verificados. Es un cambio que acaba con los dolores de cabeza de la gestión de contraseñas para el departamento de TI y elimina los riesgos de phishing para los usuarios, creando una experiencia mucho más segura y sin esfuerzo.
La demanda de este tipo de soluciones robustas se está disparando. El mercado de la seguridad de redes inalámbricas en el Reino Unido alcanzó los 1.436,9 millones de USD en 2023 y va camino de casi duplicarse para 2030. Esto no es solo una tendencia; es una señal clara de que las empresas de los sectores de hostelería, retail y sanidad buscan con urgencia mejores formas de proteger su WiFi.
La experiencia de invitado fluida con OpenRoaming
Para las redes de invitados - especialmente en lugares públicos concurridos como hoteles, aeropuertos o centros comerciales - la clave es el acceso seguro sin fricciones. Para esto es exactamente para lo que se diseñaron tecnologías como OpenRoaming y Passpoint (que tal vez recuerde como Hotspot 2.0). Crean una experiencia de "conéctate una vez y estarás siempre conectado".
Este es el secreto que hay detrás: un invitado se autentica una sola vez utilizando una identidad de confianza, como su operador móvil o incluso una simple verificación de correo electrónico a través de una plataforma como Purple. A partir de ese momento, su dispositivo se conecta de forma automática y segura al WiFi cada vez que se encuentra cerca de cualquier espacio habilitado con OpenRoaming, abarcando miles de ubicaciones en todo el mundo.
Esto ofrece dos grandes ventajas:
- Seguridad hermética: la conexión se cifra desde el primer paquete, protegiendo a los usuarios de amenazas comunes como los ataques de "Evil Twin", en los que un hacker suplanta una red WiFi de invitados legítima.
- Acceso sin fricciones: los visitantes no tienen que buscar la red, introducir una contraseña ni lidiar con un Captive Portal farragoso cada vez que realizan una visita. Su dispositivo simplemente se conecta. Es una experiencia de usuario muy superior.
Autenticación basada en certificados para el personal
Para sus empleados, el estándar de oro es la autenticación basada en certificados. Este método vincula el acceso a la red directamente con la identidad digital de un dispositivo, la cual se gestiona mediante su directorio central en la nube, como Entra ID, Google Workspace o Okta. En lugar de un nombre de usuario y contraseña, cada dispositivo corporativo recibe un certificado digital único que actúa como su tarjeta de identidad infalsificable.
Cuando un empleado intenta conectarse, la red simplemente comprueba el certificado de su dispositivo con el directorio. Si es válido, accede. Si no, la conexión se deniega por completo. Este enfoque es un pilar fundamental de una arquitectura de confianza cero.
La parte más potente del acceso basado en certificados es la capacidad de revocarlo de forma instantánea. En el momento en que un empleado se marcha y se deshabilita su cuenta en Microsoft Entra ID, su certificado WiFi se invalida de inmediato. Sus dispositivos ya no pueden acceder a la red - una brecha de seguridad importante que se cierra con cero esfuerzo manual por parte de TI.
Elegir la política de seguridad adecuada se reduce a quién o qué se está conectando. Este árbol de decisiones muestra una forma práctica de abordar la aplicación de diferentes políticas para invitados, personal y dispositivos IoT.
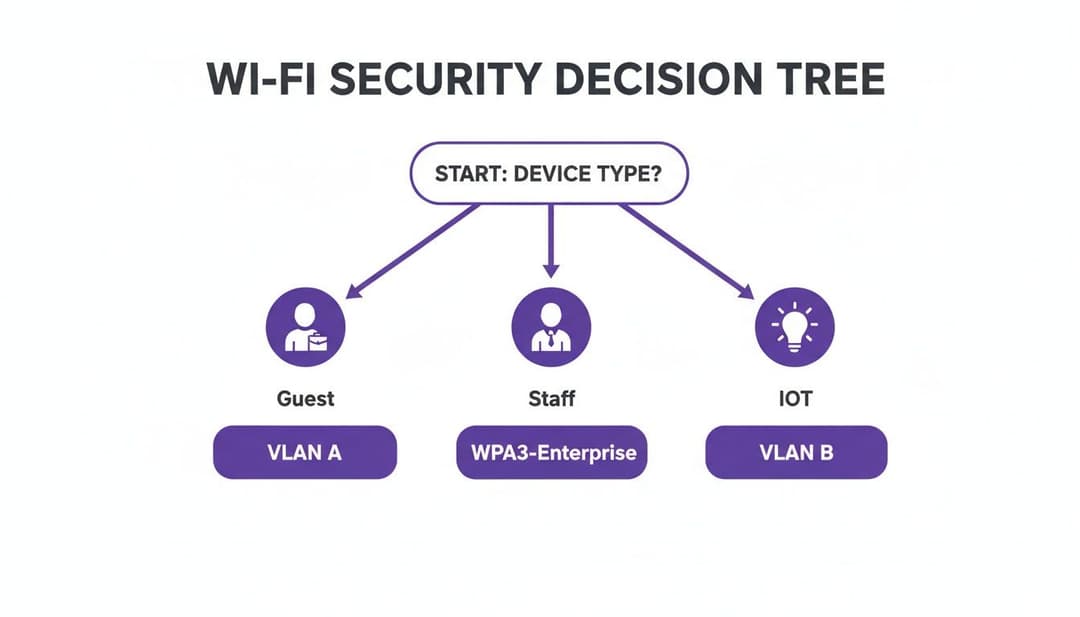
La conclusión clave aquí es que una sola solución no sirve para todos. Necesita una política de seguridad a medida para cada tipo de dispositivo para equilibrar adecuadamente la usabilidad con el riesgo.
Comparativa de métodos de autenticación
Para ayudarle a decidir cuál es el enfoque adecuado para las distintas partes de su red, a continuación le ofrecemos una rápida comparación de los principales métodos de autenticación que hemos analizado. Cada uno tiene su lugar, y comprender el equilibrio entre la seguridad y la experiencia del usuario es fundamental.
En última instancia, un enfoque multicapa que combine estos métodos proporciona la postura de seguridad más completa para una red empresarial moderna.
Cómo abordar los dispositivos heredados e IoT con iPSK
Seamos realistas: no todos los dispositivos de su red pueden soportar la sofisticada autenticación 802.1X. Los sistemas heredados, las impresoras, las televisiones inteligentes y todo un ejército de dispositivos IoT a menudo no disponen del software necesario para ello. Aquí es donde las claves individuales previamente compartidas (iPSK) - también conocidas como PSK privadas o Multi-PSK - surgen como una solución brillante y práctica.
En lugar de una única contraseña compartida para todos estos dispositivos diversos (lo que supone un riesgo de seguridad enorme), iPSK le permite generar una clave única para cada uno de ellos. Esto le ofrece varias ventajas fundamentales frente a una red PSK estándar:
- Revocación individual: si un dispositivo se ve comprometido o se retira, simplemente se revoca su clave específica. Ningún otro dispositivo se verá afectado.
- Identificación del dispositivo: sabrá exactamente qué dispositivo está utilizando qué clave, lo que le ofrece una visibilidad y trazabilidad muy necesarias.
- Segmentación de red: cada clave se puede vincular a una VLAN específica y a un conjunto de reglas de acceso. Esto garantiza que una cámara IoT, por ejemplo, solo pueda comunicarse con su servidor y con nada más en la red.
Para obtener un control verdaderamente detallado, es clave aplicar principios como el Control de acceso basado en roles (RBAC). iPSK es una herramienta fantástica para aplicar estos principios a nivel de dispositivo, incluso para equipos que no admiten el inicio de sesión basado en el usuario. Si desea profundizar más, nuestra guía sobre iPSK ofrece una visión completa de la seguridad WiFi basada en la identidad.
Al reunir estos métodos sin contraseña y basados en certificados, puede crear un entorno WiFi que sea altamente seguro y extremadamente sencillo de acceder para sus usuarios. Una plataforma moderna como Purple puede coordinar todas estas tecnologías, simplificando el despliegue y haciendo que este nivel de seguridad sea alcanzable en semanas, no en meses.
Integración de la seguridad WiFi con su infraestructura principal
La seguridad eficaz no es una función que se añade al final; tiene que estar integrada directamente en el tejido de su ecosistema de TI. Para cualquier empresa moderna, proteger el WiFi significa deshacerse de los sistemas independientes y crear una postura de seguridad unificada. Se trata de sustituir los servidores RADIUS locales, anticuados y de alto mantenimiento, por soluciones ágiles y nativas de la nube que se comunican directamente con sus proveedores de identidad principales.
El objetivo principal es hacer que la autenticación WiFi sea una extensión natural de su gestión de identidad centralizada. Al conectarse directamente con directorios como Microsoft Entra ID (lo que solía ser Azure AD), Google Workspace o Okta, puede automatizar por completo el ciclo de vida de acceso de sus empleados. Para los equipos de TI sobrecargados de trabajo, esto representa un cambio radical absoluto.
Conexión a su directorio en la nube
La forma de la vieja escuela de gestionar un servidor RADIUS local es buscar problemas. Es ineficiente y está plagada de posibilidades de error humano. Cada nueva incorporación requiere una configuración manual y cada baja exige una eliminación manual rápida para revocar su acceso. Una cuenta olvidada es una brecha de seguridad a punto de ocurrir.
Las plataformas modernas basadas en la nube evitan por completo este riesgo. Cuando se integra con su directorio en la nube, el aprovisionamiento y desaprovisionamiento de usuarios se convierte en un proceso de "configurar y olvidar".
- Incorporación automatizada: cuando se añade un nuevo empleado a Entra ID, su acceso a WiFi se puede aprovisionar automáticamente. Incluso se puede enviar un certificado de seguridad a su dispositivo de empresa antes de que cruce la puerta en su primer día.
- Revocación instantánea: en el segundo en que un empleado se marca como inactivo en su directorio, su acceso a WiFi se corta. De forma instantánea y automática. Sin esperas, sin listas de tareas manuales que revisar y con cero posibilidades de que se olvide alguna cuenta.
Esta revocación automatizada es un control de seguridad crítico. Garantiza que cuando alguien se marcha, su acceso se interrumpe en todos los sistemas al mismo tiempo, cerrando de golpe una vulnerabilidad común que a muchas organizaciones les cuesta gestionar. Es un gran paso hacia un verdadero modelo de confianza cero.
Este nivel profundo de integración transforma la seguridad WiFi de una tarea manual y reactiva en una fortaleza proactiva y automatizada. Libera a su equipo de TI para que se dedique a tareas más importantes y refuerza enormemente su seguridad global. Puede comprender mejor los principios que sustentan esto en nuestro artículo sobre los beneficios de la autenticación 802.1X.
Diseño de flujos de trabajo seguros para la incorporación de dispositivos
Tener una base de seguridad sólida no sirve de nada si los usuarios no pueden conectar sus dispositivos de forma segura y sencilla. Un proceso de incorporación engorroso y frustrante solo genera una avalancha de solicitudes de asistencia y anima a la gente a buscar soluciones alternativas no seguras. La clave está en diseñar flujos de trabajo sencillos y seguros que funcionen tanto para los dispositivos propiedad de la empresa como para los personales (BYOD).
Para los equipos propiedad de la empresa, el proceso debe ser prácticamente invisible para el usuario. Utilizando una plataforma de gestión de dispositivos móviles (MDM), el departamento de TI puede enviar perfiles de WiFi y certificados directamente a ordenadores portátiles y teléfonos inteligentes. El dispositivo aparece preconfigurado y simplemente se conecta a la red corporativa segura sin que el usuario tenga que hacer nada.
Para BYOD, el flujo de trabajo debe ser igual de sencillo pero con las medidas de seguridad adecuadas. Un portal de autoservicio es la forma perfecta de gestionar esto.
Ejemplo de flujo de trabajo de incorporación BYOD
- Conexión inicial: el usuario conecta su dispositivo personal a un SSID de "Onboarding" dedicado. Esta red está completamente aislada y no puede acceder a ningún recurso interno; su única función es llevar al usuario al portal de incorporación.
- Autenticación: se les redirige a una página web sencilla donde inician sesión con sus credenciales normales de la empresa (por ejemplo, su inicio de sesión de Microsoft 365 o Google Workspace).
- Instalación del perfil: una vez autenticados, el portal los guía a través de un proceso de un solo clic para instalar un perfil de configuración. Este perfil contiene el certificado y todos los ajustes necesarios para conectarse a la red WiFi segura para el personal (WPA3-Enterprise).
- Conexión segura: el dispositivo se desconecta automáticamente de la red de incorporación y se conecta a la red cifrada adecuada para el personal. A partir de ese momento, todas las conexiones futuras son automáticas.
Todo el proceso lleva menos de un minuto. Garantiza que cada dispositivo personal que se conecta a su red esté correctamente autenticado y configurado de acuerdo con la política de TI, todo ello sin generar dolores de cabeza a sus usuarios o a su servicio de soporte técnico.
Monitoreo de su red y respuesta a amenazas
Implementar una autenticación sólida y la segmentación de red es un excelente comienzo, pero proteger su WiFi es cualquier cosa menos un trabajo de una sola vez. Exige una vigilancia constante. El verdadero cambio debe pasar de una mentalidad puramente preventiva a una de detección y respuesta activas. Esto es crucial para hacer frente a las amenazas que, inevitablemente, pondrán a prueba sus defensas.
Se trata de saber qué buscar y tener un plan de acción sólido cuando surge algo sospechoso.
Los atacantes son persistentes. Es un hecho simple. Las investigaciones gubernamentales destacan que las brechas de ciberseguridad afectaron al 43 % de las empresas del Reino Unido en el último período del que se tiene registro. Esto se traduce en más de 600.000 organizaciones de los sectores del comercio minorista, la hostelería y la atención médica que se enfrentaron a ataques que comenzaron con una vulnerabilidad de red. Esto demuestra lo extendido que está realmente el peligro. Descubra más información sobre estas estadísticas de ciberseguridad del Reino Unido.
Métricas clave y alertas a monitorizar
Un control eficaz comienza en el momento en que se configura el sistema de gestión de red para que marque los comportamientos extraños. Su equipo de TI debería tener alertas ajustadas para varios eventos críticos de seguridad WiFi. Estos avisos tempranos son su mejor oportunidad para detener un ataque antes de que cause daños reales.
Las alertas clave que se deben configurar incluyen:
- Puntos de acceso no autorizados (Rogue APs): su sistema debe marcar de inmediato cualquier AP no autorizado que transmita el SSID de su empresa. Esta es la firma clásica de un ataque "Evil Twin", diseñado para engañar a los usuarios para que se conecten a una red maliciosa.
- Ataques de desautenticación: un aumento repentino de dispositivos expulsados a la fuerza de la red puede indicar un ataque de denegación de servicio (DoS). Los atacantes utilizan esto para interrumpir la actividad comercial o forzar a los dispositivos a conectarse a su AP no autorizado.
- Patrones de tráfico inusuales: reciba alertas sobre transferencias de datos repentinas y de gran volumen desde dispositivos que normalmente no mueven muchos datos, especialmente si ocurre fuera del horario laboral. Esto podría ser una señal clara de filtración de datos desde una máquina comprometida.
Un sistema de alertas bien configurado actúa como su sistema nervioso digital. Le avisa en el momento en que algo va mal, lo que le permite reaccionar con rapidez y precisión en lugar de descubrir una brecha semanas o meses después de que haya ocurrido.
Un plan de respuesta a incidentes para amenazas WiFi
Cuando salta una alerta, su equipo necesita un plan claro y predefinido. Una respuesta caótica solo echa más leña al fuego. Una lista de comprobación de respuesta ante incidentes específica para WiFi es lo que diferencia un evento controlado de una crisis absoluta.
Su lista de verificación debe guiar al equipo a través de estas fases:
- Investigar y verificar: el primer paso es siempre confirmar la amenaza. ¿Se trata de un punto de acceso no autorizado real o simplemente de un dispositivo de la empresa mal configurado? Utilice sus herramientas de red para localizar la fuente física de la señal sospechosa.
- Contener la amenaza: una vez confirmada, la contención inmediata lo es todo. Esto podría significar apagar el puerto del switch conectado a un dispositivo no autorizado o usar su consola de administración para bloquear la dirección MAC de un cliente malicioso. El objetivo es aislar la amenaza y evitar que se propague.
- Erradicar y recuperar: después de la contención, es hora de eliminar la amenaza de su entorno. Esto implica retirar físicamente el hardware no autorizado, limpiar los dispositivos comprometidos y comprobar minuciosamente que todos los sistemas estén limpios.
- Aprender y reforzar: este es el paso más importante. Realice una revisión posterior al incidente. Analice exactamente cómo ocurrió la brecha y qué puede hacer para fortalecer sus defensas. ¿Se ignoró alguna política? ¿Existe alguna brecha en su pila de seguridad? Utilice cada incidente como una lección para mejorar su postura de seguridad general.
Este enfoque estructurado transforma una crisis potencial en un evento gestionable. Mejor aún, las plataformas de analítica modernas, como las integradas con Purple, pueden convertir estos datos de seguridad sin procesar en valiosa inteligencia empresarial. Al analizar los datos de conexión, los equipos de marketing y operaciones pueden obtener una perspectiva real de la afluencia y el comportamiento de los visitantes, demostrando que una inversión sólida en asegurar la red WiFi puede ofrecer un retorno potente y positivo en todo el negocio.
Su lista de verificación para la implementación de seguridad WiFi
Muy bien, pasemos de la teoría a la práctica. Todas las estrategias que hemos analizado son excelentes, pero no sirven de nada sin un plan de acción sólido. Esta lista de comprobación es su hoja de ruta, que consolida todo en pasos claros y viables para blindar su infraestructura WiFi.
Piense en esto como la construcción de una defensa en capas. No se trata solo de activar algunos interruptores; se trata de crear una postura de seguridad que proteja a su organización desde cero.
Seguridad fundamental y control de acceso
En primer lugar, necesita una base de referencia sólida. Esto significa blindar sus protocolos principales y mantener un control estricto sobre quién puede acceder a qué y cómo.
- Imponer WPA3-Enterprise: Esto es innegociable para la red de su personal. Es el estándar de oro para el cifrado y, lo que es más importante, habilita la autenticación basada en la identidad que necesita para dejar atrás las arriesgadas contraseñas compartidas. Conviértalo en su opción predeterminada.
- Implementar autenticación 802.1X: Es hora de abandonar las claves precompartidas para siempre. Utilice 802.1X para obligar a cada usuario y dispositivo a demostrar quiénes son frente a un directorio de confianza antes de que se acerquen a su red.
- Integrar con su directorio en la nube: Vincule su autenticación WiFi directamente con su proveedor de identidad principal, ya sea Microsoft Entra ID o Google Workspace. Al hacer esto, se automatiza el aprovisionamiento de usuarios y, lo que es crucial, significa que el acceso se corta en el instante en que un empleado deja la empresa.
Segmentación de red e incorporación
Con una base sólida establecida, la siguiente tarea consiste en segmentar el tráfico de su red y crear una forma segura y sencilla para que los nuevos dispositivos se conecten. Se trata de contener las posibles amenazas y, al mismo tiempo, hacer la vida más fácil a sus usuarios y a su equipo de TI.
Una lista de verificación de implementación bien estructurada es su mejor defensa contra la desviación de la configuración y el error humano. Garantiza la coherencia y la integridad, convirtiendo su política de seguridad en una realidad práctica que protege a su empresa día tras día.
- Crear VLANs independientes: No escatime en esto. Segmentar su red con VLANs independientes para el personal, los invitados y los dispositivos IoT es fundamental. Evita que los atacantes se muevan lateralmente por su red y elude que una posible brecha en un área se convierta en una catástrofe.
- Desplegar un SSID de incorporación seguro: Configure un flujo de trabajo dedicado y de autoservicio para los dispositivos BYOD. Esto permite a los usuarios configurar de forma segura sus teléfonos y portátiles personales para el acceso a WPA3-Enterprise por sí mismos, evitando que su departamento de soporte técnico se vea sepultado por una avalancha de solicitudes de asistencia.
Preguntas frecuentes sobre cómo proteger el WiFi
Cuando se reforma la seguridad de la red, ciertas preguntas surgen una y otra vez. Abordemos algunos de los obstáculos más comunes a los que se enfrentan los profesionales de TI al proteger su WiFi empresarial.
WPA3-Personal frente a WPA3-Enterprise
La diferencia real en este caso se reduce al método de autenticación, y es un factor fundamental.
WPA3-Personal es básicamente la versión para consumo. Utiliza una única contraseña, o clave precompartida (PSK), para cada persona y dispositivo que se conecta a la red. Aunque el cifrado es un paso adelante respecto a WPA2, sigue teniendo fallos fundamentales para el uso empresarial porque depende de un secreto compartido.
WPA3-Enterprise, por otro lado, está diseñado para las empresas. Aprovecha el protocolo 802.1X, lo que obliga a cada usuario y dispositivo a autenticarse individualmente contra un directorio central como Microsoft Entra ID. Esto significa que cada conexión tiene sus propias credenciales únicas, lo que le brinda un control granular y un registro de auditoría claro de quién está en su red y cuándo, algo que simplemente no se puede hacer con una contraseña compartida.
Por qué la autenticación sin contraseña es más segura
Seamos sinceros: las contraseñas tradicionales son el eslabón más débil de la cadena de seguridad. Sufren ataques de phishing, las roban, las escriben en notas adhesivas y las descifran. Incluso con las políticas de contraseñas más estrictas que se puedan imaginar, se sigue apostando por un comportamiento humano perfecto, lo que siempre es una partida perdida.
La autenticación sin contraseña, en particular EAP-TLS con certificados digitales, esquiva por completo este riesgo humano. El acceso no se concede por algo que sabe (una contraseña), sino por algo que tiene: un certificado criptográficamente seguro instalado en un dispositivo de confianza. Este enfoque es prácticamente inmune al phishing y al robo de credenciales, ofreciendo un nivel de garantía de seguridad muy superior.
Cómo proteger los dispositivos IoT heredados
Este es un problema que todo el mundo tiene. Dispone de cámaras de seguridad más antiguas, sensores de climatización u otros dispositivos IoT que simplemente no son compatibles con los protocolos de seguridad modernos como 802.1X. Colocarlos en una red con contraseña compartida es una invitación abierta a los problemas.
La mejor manera de controlar estos dispositivos heredados implica un ataque de dos frentes:
- Uso de claves precompartidas individuales (iPSK): En lugar de una única contraseña para todos sus dispositivos IoT, asigna una contraseña única, larga y compleja a cada dispositivo individual. De esta forma, si un dispositivo se ve comprometido, puede revocar su acceso al instante sin interrumpir todo lo demás.
- Segmentación estricta de la red: Esto no es negociable. Todos los dispositivos IoT deben residir en su propia VLAN aislada, completamente separada de su red corporativa. A partir de ahí, se restringe su acceso para que solo pueda comunicarse con los servidores de internet específicos que necesita estrictamente para funcionar, y nada más.
Esta estrategia contiene eficazmente el riesgo. Incluso si un atacante consigue comprometer un dispositivo IoT, se queda atrapado en una jaula digital sin ningún lugar al que ir. No puede moverse lateralmente hacia las partes de su red que realmente importan.
¿Preparado para eliminar las contraseñas y automatizar la seguridad de su WiFi? Purple se integra a la perfección con su infraestructura existente y con los principales proveedores como Meraki y Aruba para ofrecer un acceso basado en certificados de confianza cero en semanas, no en meses. Obtenga más información en https://www.purple.ai



