
Al conectarse al WiFi para invitados en hoteles, aeropuertos, comercios u oficinas corporativas, los usuarios se encuentran con un inicio de sesión en el Captive Portal, una página web interceptada por la pasarela de red antes de que se conceda el acceso total a Internet. Un Captive Portal gestiona la autenticación de la red, aplica las condiciones de servicio, captura analíticas de invitados y protege la infraestructura inalámbrica pública.
Puntos clave: Inicios de sesión en el Captive Portal
- Intercepción de red: Los portales cautivos interceptan solicitudes HTTP y DNS no autenticadas, redirigiendo los dispositivos de los invitados a una página de autenticación antes de autorizar el acceso a Internet.
- Métodos de autenticación: Los establecimientos implementan aceptación de términos con un clic, inicios de sesión con redes sociales, códigos de cupón, formularios o RADIUS/802.1X empresarial según los requisitos de seguridad, cumplimiento y marketing.
- Evolución de la seguridad: Los portales HTTP heredados no cifrados son vulnerables a ataques de intermediario (man-in-the-middle) y de gemelo malvado (evil twin); las implementaciones modernas adoptan WPA3-Enterprise, Passpoint y OpenRoaming.
- Inteligencia agnóstica de hardware: Purple se integra con la infraestructura WiFi empresarial existente (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) para ofrecer portales cautivos seguros, análisis que cumplen con el GDPR y un roaming fluido.
Su primer encuentro con un Captive Portal
Un Captive Portal es una página web que se muestra a los usuarios de WiFi recién conectados antes de que obtengan acceso completo a los recursos de internet. Cuando un teléfono inteligente, tableta o portátil se asocia a una red inalámbrica abierta o de invitados, la pasarela intercepta el tráfico web y redirige el navegador a una página de autenticación local.
Su propósito principal es controlar la admisión a la red. Al colocar los dispositivos no autenticados en un entorno restringido (walled garden), la red obliga a los usuarios a completar acciones específicas - como aceptar los términos y condiciones, introducir credenciales o enviar datos de contacto - antes de permitir el acceso a la web general.
La analogía del portero digital
Un Captive Portal funciona como un portero digital que gestiona el acceso a un espacio privado:
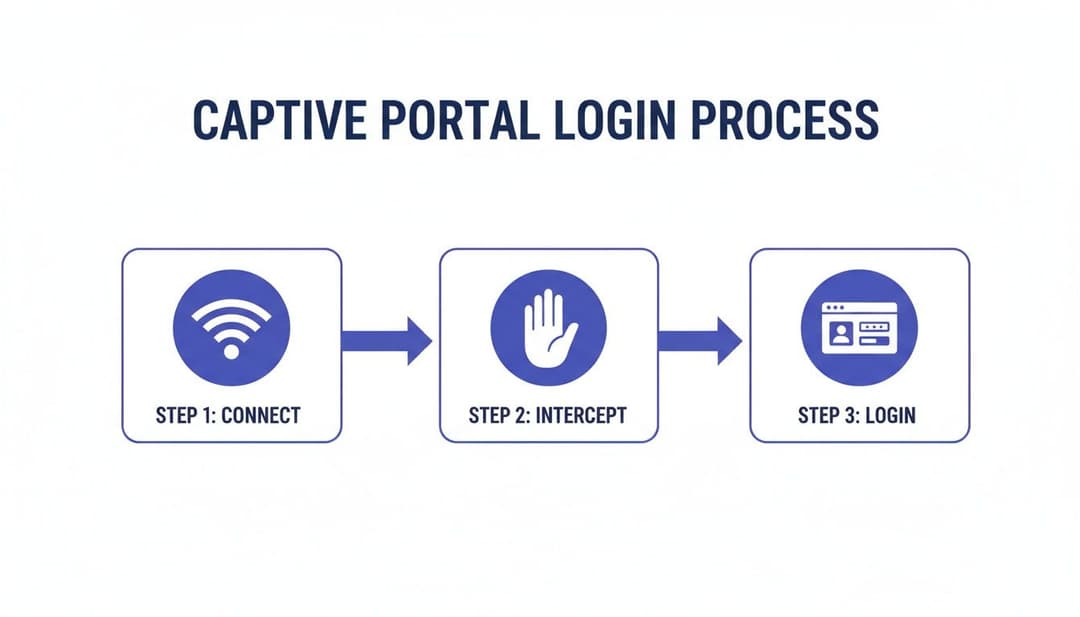
- Conexión inicial: el usuario se conecta a la red WiFi de invitados emitida.
- Intercepción de tráfico: la pasarela de acceso intercepta las solicitudes iniciales del navegador web antes de llegar a los servidores de destino.
- Autenticación: el usuario envía números de habitación, direcciones de correo electrónico o acepta los términos del servicio.
- Acceso concedido: la pasarela actualiza las reglas del cortafuegos de la red y desbloquea el tráfico de internet para la dirección MAC del dispositivo.
Este flujo de trabajo de acceso controlado garantiza que solo los usuarios autorizados se unan a la red, al tiempo que brinda a los operadores del establecimiento un punto de contacto para la imagen de marca, los avisos legales y la comunicación con los invitados. Para obtener una visión completa del diseño de redes de invitados, lea nuestra Guía de WiFi para invitados.
Cómo funciona realmente el inicio de sesión de un Captive Portal
En segundo plano, el inicio de sesión en un Captive Portal depende de la redirección HTTP y de la intercepción del Sistema de Nombres de Dominio (DNS). En el momento en que un dispositivo móvil o portátil se conecta a un punto de acceso inalámbrico para invitados, el sistema operativo ejecuta una comprobación de detección de Captive Portal solicitando una URL HTTP conocida (como captive.apple.com de Apple o connectivitycheck.gstatic.com de Google).
La pasarela de red intercepta esta solicitud y devuelve un redireccionamiento HTTP 302 o una resolución DNS que apunta a la página de destino del servidor web del Captive Portal. Hasta que la autenticación se realiza correctamente, el cortafuegos de red bloquea todo el tráfico IP saliente, excepto la comunicación con el servidor del portal y los endpoints de autenticación requeridos.
Comparativa de métodos comunes de autenticación en portales cautivos
La selección del método de autenticación adecuado requiere equilibrar la fricción del usuario con las políticas de seguridad y los objetivos de recopilación de datos de marketing.
Autenticación de nivel empresarial: más allá de un inicio de sesión simple
En entornos empresariales y corporativos, la autenticación de invitados y empleados requiere la integración con almacenes de identidad centralizados en lugar de formularios web básicos. Los servidores RADIUS (Remote Authentication Dial-In User Service) actúan como centros de autenticación central, validando las credenciales de los usuarios frente a directorios activos como Microsoft Entra ID, Okta o Google Workspace.
La implementación del inicio de sesión único (SSO) permite al personal acceder al WiFi corporativo utilizando sus credenciales organizativas existentes, manteniendo los principios de acceso de confianza cero sin necesidad de credenciales secundarias. Para obtener más información sobre cómo proteger las redes empresariales, consulte nuestra Guía de seguridad WiFi para empresas.
Los riesgos ocultos de seguridad y privacidad a los que se enfrenta
Aunque los inicios de sesión en portales cautivos sirven como puntos de entrada estándar para redes públicas, los portales mal configurados introducen vulnerabilidades de seguridad y riesgos de cumplimiento tanto para los visitantes como para los administradores de red.
Puntos de acceso no autorizados y ataques de gemelo malvado
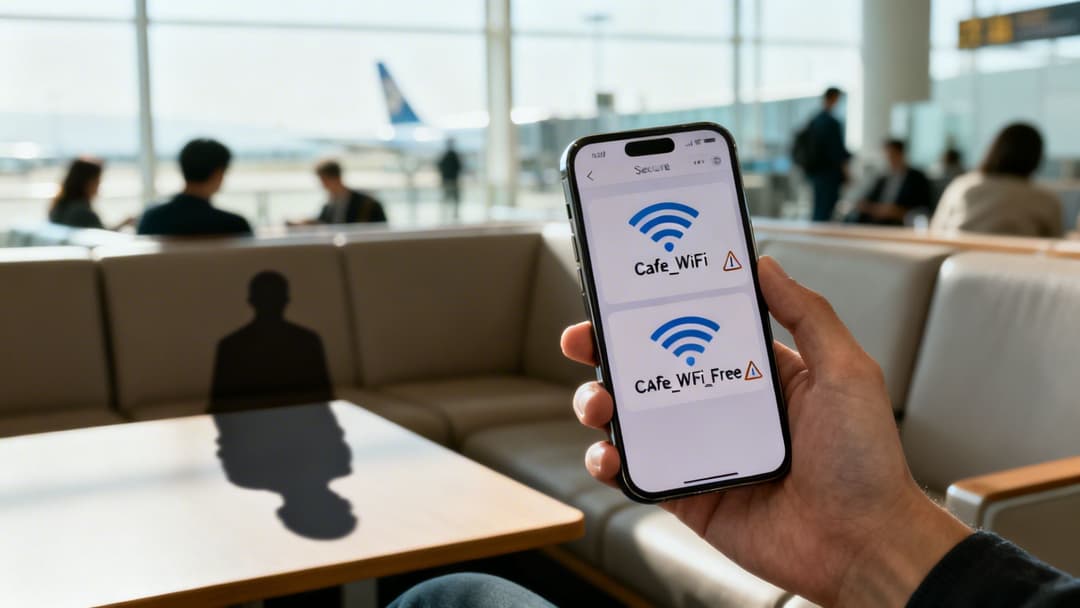
En un ataque de tipo "evil twin", un actor malicioso despliega un punto de acceso no autorizado que transmite un SSID idéntico y aloja una página de inicio de sesión de Captive Portal clonada. Los usuarios desprevenidos se asocian con el punto de acceso no autorizado e introducen credenciales confidenciales o datos personales en el servidor del atacante.
Conexiones HTTP sin cifrar e interceptación de datos
Los portales cautivos que operan a través de HTTP sin cifrar dejan el tráfico de los usuarios expuesto a la interceptación de intermediarios (MitM). Los atacantes en la misma red local sin cifrar pueden capturar envíos de formularios no cifrados, tokens de sesión y actividad de navegación.
Las implementaciones de acceso modernas exigen el cifrado HTTPS en todas las páginas de destino del Captive Portal, la validación de certificados SSL y el cifrado WPA3-Enterprise para proteger los datos en tránsito. Para conocer las prácticas detalladas de diagnóstico y monitorización de RF, consulte nuestra guía sobre aplicaciones de WiFi analyzer.
Cumplimiento de la privacidad y protección de datos
La recopilación de datos personales a través de portales de WiFi para invitados está sujeta a estrictas normativas de privacidad, incluido el UK GDPR y el GDPR. Los establecimientos que recopilen nombres, números de teléfono o direcciones de correo electrónico deben cumplir con estándares legales claros:
- Consentimiento explícito: los usuarios deben aceptar activamente el procesamiento de datos; las casillas premarcadas no cumplen con la normativa.
- Políticas de privacidad transparentes: declaraciones claras y accesibles que detallan cómo se almacenan, procesan y retienen los datos personales.
- Minimización de datos: recopilar únicamente los datos estrictamente necesarios para proporcionar acceso a la red o para el marketing acordado.
- Arquitectura de datos segura: almacenamiento de los registros capturados en bases de datos cifradas con períodos de retención definidos.
El cambio más allá de los inicios de sesión de portales tradicionales
La fricción de los inicios de sesión repetitivos en los navegadores web ha acelerado la adopción de estándares de acceso automatizados y sin contraseña en las redes WiFi empresariales y públicas.
El auge de la itinerancia fluida: Passpoint y OpenRoaming
Tecnologías como Passpoint (Hotspot 2.0) y OpenRoaming sustituyen las pantallas de inicio de sesión basadas en web por una autenticación automatizada basada en certificados. Los dispositivos equipados con un perfil de OpenRoaming descubren las redes participantes y se autentican al instante mediante el cifrado WPA2/WPA3-Enterprise.
- Passpoint (Hotspot 2.0): desarrollado por la WiFi Alliance, Passpoint automatiza la selección de red, la autenticación por SIM o certificado y el cifrado inalámbrico sin intervención del usuario.
- OpenRoaming: una federación global gestionada por la Wireless Broadband Alliance (WBA) que conecta a proveedores de identidad y operadores de red para un roaming WiFi global y fluido. Obtenga más información sobre los estándares Passpoint y OpenRoaming.
Acceso avanzado para entornos corporativos
Los departamentos de TI de las empresas están sustituyendo las claves precompartidas comunes (PSK) por claves precompartidas basadas en la identidad (iPSK) y la incorporación de dispositivos basada en certificados. iPSK asigna una contraseña única a cada usuario o dispositivo en un único SSID, lo que permite la revocación instantánea sin interrumpir a otros endpoints conectados.
Cómo las plataformas modernas reinventan el inicio de sesión WiFi
Las plataformas de gestión de WiFi modernas como Purple transforman los inicios de sesión de los Captive Portal heredados en pasarelas de identidad seguras y gestionadas en la nube. Al unificar la representación de portales independientes del hardware, la integración automatizada de 802.1X y la inteligencia de ubicación, los establecimientos ofrecen un acceso sin fricciones a la vez que recopilan información útil sobre los visitantes.
La integración de los portales cautivos con software de analítica de WiFi permite a las empresas medir la afluencia, los tiempos de permanencia y las tasas de visitas repetidas, manteniendo al mismo tiempo un estricto cumplimiento de la privacidad en múltiples sedes.
Su lista de comprobación para el acceso a redes moderno
La actualización desde la redirección web heredada a una red segura basada en la identidad requiere una planificación estructurada:
- Defina los requisitos de acceso: Segmente los perfiles de red para invitados, personal corporativo, proveedores y dispositivos IoT.
- Audite la infraestructura de red: Verifique que los puntos de acceso inalámbricos existentes (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) admitan la redirección RADIUS en la nube y WPA3.
- Integre sistemas de identidad: Conecte la autenticación de red con Microsoft Entra ID, Okta o Google Workspace para el aprovisionamiento automatizado de usuarios.
- Aplique seguridad y cumplimiento: Implemente páginas de destino cifradas con HTTPS, cifrado WPA3 y captura de consentimiento que cumpla con el GDPR.
Mejore su WiFi para invitados con un control de acceso agnóstico de hardware
Transforme los complicados inicios de sesión en el Captive Portal en experiencias de visitante fluidas, seguras y conformes con el GDPR. Purple se integra de forma nativa con su infraestructura inalámbrica existente para ofrecer un registro automatizado, análisis de invitados y seguridad empresarial.
Preguntas frecuentes
¿Pueden los usuarios omitir el inicio de sesión de un Captive Portal?
En una red empresarial correctamente configurada, los usuarios no pueden eludir el inicio de sesión de un Captive Portal. Las puertas de enlace de red interceptan todo el tráfico DNS y HTTP no autenticado y aplican reglas de firewall que descartan los paquetes que no pertenecen al portal hasta que se registre una autenticación correcta.
¿Es seguro introducir información personal en un Captive Portal?
Introducir información en un Captive Portal es seguro siempre que la conexión utilice cifrado HTTPS (indicado por el icono de un candado en la barra del navegador) y pertenezca a un establecimiento verificado. Evite introducir contraseñas confidenciales o datos financieros en portales HTTP no cifrados o en redes abiertas no confiables.
¿Cómo mejora OpenRoaming los portales cautivos tradicionales?
OpenRoaming elimina las pantallas manuales de inicio de sesión de los Captive Portal al establecer conexiones automatizadas WPA2/WPA3-Enterprise basadas en certificados. Los dispositivos se conectan automáticamente al entrar en la zona de cobertura, protegiendo a los usuarios de los ataques "evil twin" y de la interceptación de datos de tipo man-in-the-middle.



