
¿Qué es la autenticación por dirección MAC? Cuándo usarla y cuándo evitarla
Esta guía de referencia técnica autorizada cubre la autenticación por dirección MAC en entornos WiFi empresariales: cómo funciona la autenticación MAC basada en RADIUS en la Capa 2, sus vulnerabilidades de seguridad inherentes (incluido el spoofing de MAC y el impacto de la aleatorización de MAC a nivel de sistema operativo) y los contextos operativos precisos donde sigue siendo una herramienta válida para gestionar IoT y dispositivos sin interfaz de usuario. Proporciona pautas de despliegue prácticas para responsables de TI y arquitectos de redes en los sectores de hostelería, retail, sanidad y sector público, con ejemplos prácticos reales, marcos de decisión y contexto de integración para la plataforma de WiFi de invitados y analítica de Purple.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi empresarial →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
Resumen ejecutivo
Para los responsables de TI de empresas que gestionan entornos complejos (desde amplias propiedades hoteleras y cadenas de retail hasta estadios e instalaciones del sector público), garantizar el acceso seguro a la red para una proliferación de dispositivos no gestionados es un reto operativo crítico. Aunque la autenticación por dirección MAC presenta limitaciones fundamentales como protocolo de seguridad independiente, sigue siendo un mecanismo de incorporación indispensable para dispositivos IoT, hardware heredado y sistemas sin interfaz de usuario (headless) que no admiten 802.1X o Captive Portals.
Esta guía analiza la arquitectura de la autenticación MAC basada en RADIUS, evaluando su utilidad operativa frente a sus vulnerabilidades de seguridad inherentes. Detallamos cuándo desplegar la autenticación MAC para agilizar las operaciones, cuándo evitarla para reducir riesgos y cómo las plataformas de WiFi empresariales modernas integran estos controles para mantener una seguridad robusta sin sacrificar la conectividad. El principio fundamental: la autenticación MAC es un mecanismo de control de acceso a la red, no un protocolo de seguridad. Despliéguela en consecuencia.
-
Análisis técnico detallado
Cómo funciona la autenticación por dirección MAC
La autenticación por dirección MAC (Media Access Control) opera en la Capa 2 del modelo OSI. A diferencia de IEEE 802.1X - que requiere un suplicante en el dispositivo cliente para negociar las credenciales utilizando métodos EAP como PEAP-MSCHAPv2 o EAP-TLS - la autenticación MAC se basa enteramente en que la dirección de hardware del dispositivo sirva tanto de identificador como de credencial.
El flujo de autenticación funciona de la siguiente manera: cuando un dispositivo intenta asociarse con un punto de acceso (AP) inalámbrico, el AP intercepta la solicitud de asociación y extrae la dirección MAC del cliente (el identificador único de 48 bits asignado a la tarjeta de interfaz de red (NIC) por el fabricante). El AP, actuando como cliente RADIUS, reenvía un mensaje Access-Request al servidor RADIUS. En una implementación típica, la dirección MAC se envía tanto como nombre de usuario como contraseña, normalmente con un formato sin delimitadores (por ejemplo, A4CF12388E7F), aunque las implementaciones de los proveedores varían. El servidor RADIUS consulta su backend (normalmente un directorio LDAP, Active Directory o un almacén de identidades dedicado) para verificar si la dirección MAC existe en la lista de permitidos. Si la coincidencia es correcta, se devuelve un mensaje Access-Accept, el AP concede el acceso a la red y, opcionalmente, se puede asignar una VLAN específica. Si la coincidencia falla, se devuelve un Access-Reject y se rechaza la asociación del dispositivo o se le ubica en una VLAN de cuarentena restringida.

Limitaciones de seguridad y vulnerabilidades
El fallo fundamental de la autenticación MAC es que las direcciones MAC se transmiten en texto claro dentro de las tramas de gestión de IEEE 802.11. Cualquier atacante con una herramienta básica de análisis de paquetes - Wireshark, Kismet o similar - puede capturar de forma pasiva direcciones MAC legítimas que se comunican en la red sin realizar ninguna intrusión activa. Una vez identificada una dirección MAC legítima, el atacante puede utilizar herramientas como macchanger (Linux) o utilidades integradas del sistema operativo para suplantar su propia tarjeta de red y hacerla coincidir con la dirección capturada.
Dado que el servidor RADIUS no realiza ningún desafío - respuesta criptográfico - simplemente comprueba si la cadena coincide con una entrada de la base de datos - al dispositivo suplantado se le otorgan exactamente los mismos privilegios de red que al legítimo. Esto no es un ataque teórico; no requiere conocimientos especializados y se ejecuta en menos de dos minutos.
Además, la autenticación MAC no proporciona ningún cifrado de la carga útil de datos. A menos que el SSID esté protegido con WPA2-PSK, WPA3-SAE u Opportunistic Wireless Encryption (OWE), todo el tráfico sigue siendo vulnerable a la interceptación. Por lo tanto, la autenticación MAC debe entenderse siempre como una forma de control de acceso a la red (NAC), no como un límite de seguridad.
Ha surgido otra complicación operativa con la adopción generalizada de la aleatorización de direcciones MAC. Apple introdujo direcciones MAC aleatorias por red en iOS 14 (2020), y Android la siguió en Android 10. Windows 11 habilita la aleatorización de forma predeterminada. Cuando un dispositivo de consumo se conecta a una red, presenta una dirección MAC aleatoria y efímera en lugar de su dirección grabada en el hardware. Esto rompe directamente cualquier sistema que dependa de la dirección MAC para identificar o autenticar a los usuarios que regresan - incluido el almacenamiento en caché de MAC utilizado para eludir los portales cautivos en las redes de Guest WiFi.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
Cuándo utilizar la autenticación MAC
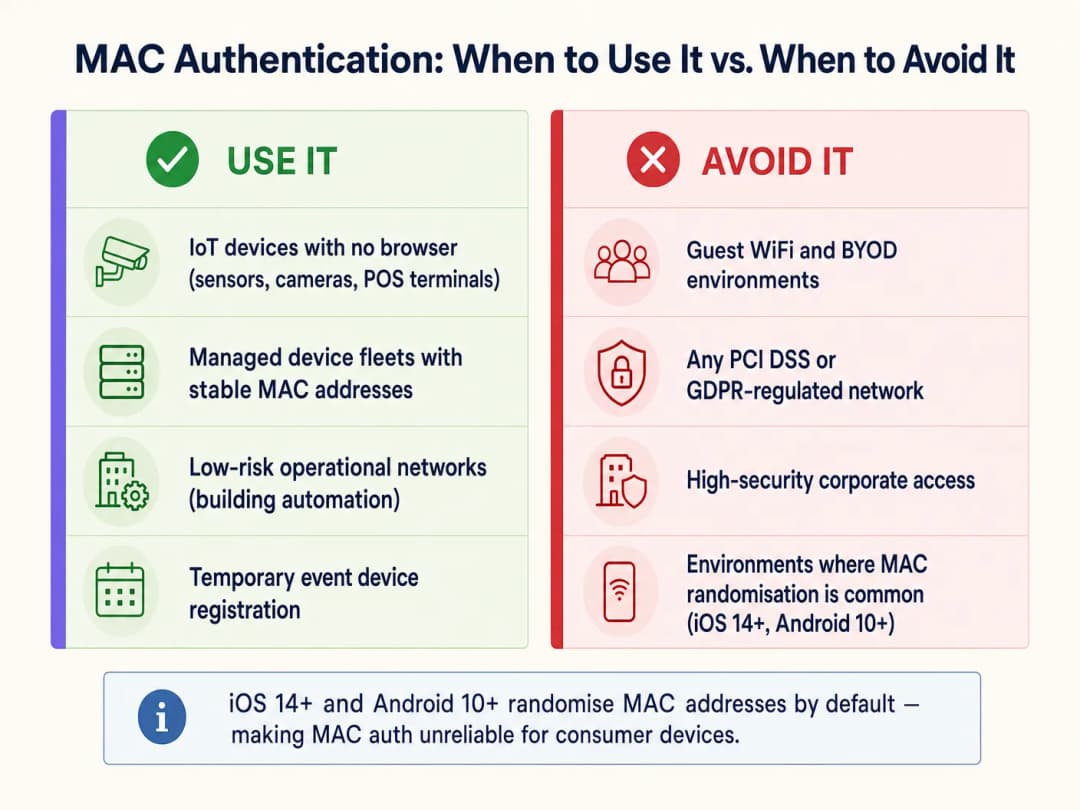
La autenticación MAC es adecuada únicamente para clases de dispositivos que carecen de la capacidad de autenticarse mediante métodos más sólidos. Los casos de uso principales son:
| Clase de dispositivo | Ejemplos | Justificación |
|---|---|---|
| Dispositivos IoT sin interfaz | Smart TVs, cámaras de CCTV, sensores ambientales | Sin navegador ni capacidad de suplicante |
| Tecnología operativa (OT) | Controladores de HVAC, BMS, paneles de control de acceso a puertas | Protocolos heredados sin soporte 802.1X |
| Terminales de punto de venta heredados | Terminales de pago minoristas más antiguos | Solo WPA2-PSK; el filtrado MAC añade una segunda capa débil |
| Flotas de dispositivos gestionados | Impresoras, teléfonos VoIP, escáneres de códigos de barras | Direcciones MAC estables y conocidas; administradas de forma centralizada |
| Equipamiento temporal para eventos | Equipamiento audiovisual, tablets para eventos | Despliegue controlado a corto plazo |
Cuándo evitar la autenticación MAC
Los arquitectos de TI deben evitar activamente la autenticación MAC en varios contextos críticos:
Redes WiFi para invitados y BYOD. Este es el problema operativo más importante al que se enfrentan hoy en día los operadores de recintos. Los sistemas operativos móviles modernos aleatorizan las direcciones MAC por defecto. Si un despliegue de Guest WiFi depende del almacenamiento en caché de MAC para ofrecer a los visitantes que regresan una reautenticación fluida, fallará para la mayoría de los dispositivos modernos. El dispositivo del visitante presenta una nueva MAC aleatoria en cada visita, la red lo trata como un nuevo usuario y se ve obligado a pasar por el Captive Portal cada vez. Esto degrada la experiencia del usuario y corrompe los datos de visitantes recurrentes en las plataformas de WiFi Analytics. La solución es utilizar Passpoint (Hotspot 2.0) o un Captive Portal seguro con tokens de sesión persistentes.
Redes corporativas de alta seguridad. Cualquier segmento de red que maneje datos corporativos confidenciales debe utilizar, como mínimo, 802.1X con EAP-TLS (basado en certificados) o PEAP-MSCHAPv2. Para obtener una guía de despliegue detallada, consulte Cómo configurar WiFi empresarial en iOS y macOS con 802.1X. La autenticación MAC no proporciona ninguna protección significativa contra amenazas internas o ataques dirigidos a la infraestructura corporativa.
Entornos regulados por PCI-DSS. El requisito 8 de PCI-DSS v4.0 exige controles de autenticación sólidos para todos los sistemas dentro del entorno de datos de tarjetas de pago (CDE). La autenticación MAC no cumple con la definición de autenticación sólida y no puede servir como control de acceso principal para ningún sistema que maneje datos de pago. La segmentación de VLAN puede aislar los dispositivos autenticados por MAC del CDE, pero la propia red de pago debe utilizar 802.1X o una autenticación equivalente.
Entornos de datos regulados por el GDPR. El almacenamiento de direcciones MAC como identificadores de datos personales (lo que pueden ser, según el artículo 4 del GDPR) requiere una base legal y medidas de seguridad adecuadas. El uso de direcciones MAC como credenciales de autenticación en redes que procesan datos personales genera riesgos tanto de seguridad como de cumplimiento normativo.
Buenas prácticas de despliegue
Al implementar la autenticación MAC para las clases de dispositivos que la requieren, las siguientes prácticas independientes del proveedor son innegociables: Segmentación de VLAN. Nunca ubique dispositivos autenticados por MAC en la misma VLAN que los usuarios corporativos, servidores o sistemas de pago. Asígnelos a una VLAN dedicada a IoT con ACL de firewall estrictas que limiten el acceso únicamente a los servicios específicos que requieran. Este es el control de compensación más importante. Para obtener más orientación sobre la arquitectura de seguridad a nivel de red, consulte Access Point Security: Your 2026 Enterprise Guide y Protect Your Network with Strong DNS and Security.
Combinar con cifrado WPA2/WPA3. Configure siempre el SSID con WPA2-PSK o WPA3-SAE para cifrar la carga útil inalámbrica. La autenticación MAC controla quién puede unirse a la red; el cifrado protege lo que transmiten.
Perfilado de dispositivos y detección de anomalías. Despliegue soluciones NAC que incorporen el perfilado de dispositivos. Si un dispositivo se autentica con la dirección MAC de una Smart TV registrada pero muestra los patrones de tráfico de una estación de trabajo Windows (consultas DNS, tráfico SMB, navegación HTTP), el sistema debería ponerlo en cuarentena de forma dinámica a la espera de una investigación.
Gestión del ciclo de vida de la lista de permitidos. Mantenga un ciclo de vida estricto para la lista de permitidos de MAC. Los dispositivos retirados del servicio deben eliminarse de inmediato. Las entradas obsoletas son un vector de ataque directo para la suplantación de identidad. Automatice el proceso de auditoría siempre que sea posible, marcando las entradas MAC que no se hayan visto en la red durante más de 90 días.
Separar SSIDs por clase de dispositivo. Evite mezclar dispositivos de IoT y dispositivos de usuario en el mismo SSID. Utilice SSIDs dedicados para el tráfico de IoT, corporativo y de invitados, cada uno mapeado a su propia VLAN con las políticas de seguridad adecuadas.
Mejores prácticas
La siguiente tabla resume el método de autenticación recomendado por clase de dispositivo y contexto de cumplimiento normativo:
| Escenario | Método de autenticación recomendado | Rol de autenticación MAC |
|---|---|---|
| Portátiles y smartphones corporativos | 802.1X (EAP-TLS o PEAP) | Ninguno |
| Smartphones y tablets de invitados | Captive Portal / Passpoint | Ninguno (la aleatorización de MAC lo hace poco fiable) |
| IoT sin interfaz (cámaras, sensores) | Autenticación MAC + WPA2/3-PSK | Principal (única opción viable) |
| Terminales de punto de venta antiguos | Autenticación MAC + WPA2-PSK + aislamiento de VLAN | Secundario (control de compensación) |
| Dispositivos médicos (HIPAA) | 802.1X siempre que sea posible; autenticación MAC + VLAN estricta si no | Último recurso con segmentación máxima |
| Dispositivos temporales o para eventos | Autenticación MAC con acceso a VLAN limitado en el tiempo | Adecuado para un despliegue controlado a corto plazo |
Para las organizaciones que operan en múltiples sectores, incluidos los centros de Transport y las instalaciones del sector público, el principio sigue siendo el mismo: autenticar la clase de dispositivo con el método más sólido que admita y compensar los métodos más débiles con controles a nivel de red.
Resolución de problemas y mitigación de riesgos
Síntoma: Los dispositivos autenticados por MAC no logran conectarse de forma intermitente.
Causa raíz: El firmware de la tarjeta de red (NIC) del dispositivo puede estar generando direcciones MAC aleatorias o de administración local. Confirme que el dispositivo está configurado para utilizar su MAC de hardware grabada de fábrica. Revise los registros del servidor RADIUS para identificar mensajes de Access-Reject y compárelos con el formato de la lista de permitidos (algunos servidores RADIUS esperan el formato delimitado por dos puntos AA:BB:CC:DD:EE:FF; otros no esperan delimitadores).
Síntoma: Las métricas de visitantes recurrentes están disminuyendo a pesar de un flujo de personas estable. Causa raíz: Aleatorización de MAC en dispositivos iOS 14+/Android 10+. Los mecanismos de almacenamiento en caché de MAC ya no son fiables para los dispositivos de consumo modernos. Realice la transición a una autenticación basada en tokens de sesión o a Passpoint para restaurar la precisión de los datos de WiFi Analytics.
Síntoma: Dispositivos inesperados que aparecen en la VLAN de IoT. Causa raíz: Suplantación de identidad (spoofing) de MAC o una lista de permitidos que no se ha auditado recientemente. Implemente el perfilado de dispositivos para detectar discrepancias entre el comportamiento esperado del dispositivo y los patrones de tráfico reales. Revise los registros de contabilidad de RADIUS para detectar duraciones de sesión o volúmenes de datos anómalos.
Síntoma: Degradación del rendimiento del servidor RADIUS durante las horas punta. Causa raíz: Altos volúmenes de mensajes Access-Request procedentes de grandes flotas de IoT. Implemente un proxy de caché RADIUS o una instancia RADIUS dedicada para la autenticación MAC con el fin de descargar a los servidores de autenticación principales que gestionan 802.1X.
ROI e impacto empresarial
Implementar la autenticación MAC de manera estratégica - en lugar de generalizada - tiene un impacto directo en la eficiencia operativa y en el estado de la seguridad. Para un gran establecimiento hotelero que gestiona más de 2000 dispositivos de IoT en las habitaciones, la incorporación automatizada de Smart TV, termostatos y teléfonos IP a través de una lista de permitidos de MAC preconfigurada elimina la necesidad de realizar una configuración manual por dispositivo, lo que reduce el tiempo de despliegue en un 60-70% estimado en comparación con la introducción manual de credenciales. Los tickets de soporte relacionados con la conectividad de IoT suelen disminuir entre un 35% y un 45% cuando los dispositivos se asignan de manera constante a la VLAN correcta mediante atributos RADIUS.
Por el contrario, intentar utilizar la autenticación MAC para las redes de invitados produce resultados claramente negativos. Los establecimientos que confían en el almacenamiento en caché de MAC para omitir el Captive Portal informan de que las tasas de identificación de visitantes recurrentes caen del 70-80% a menos del 20% en redes donde la mayoría de los usuarios llevan dispositivos iOS o Android modernos. Esto perjudica directamente el ROI de una plataforma de Guest WiFi Marketing & Analytics, donde los datos de los visitantes recurrentes impulsan campañas de marketing personalizadas y acciones de fidelización.
El caso de negocio está claro: invierta en el mecanismo de autenticación correcto para cada clase de dispositivo. La autenticación MAC para dispositivos IoT reduce los costes operativos. Los sistemas seguros de Captive Portal y Passpoint para dispositivos de invitados protegen la integridad de las analíticas y el cumplimiento normativo. Ambos nunca deben confundirse.
Definiciones clave
Dirección MAC (Media Access Control Address)
Un identificador de hardware único de 48 bits asignado a un controlador de interfaz de red (NIC) por el fabricante, representado habitualmente por seis pares de dígitos hexadecimales (por ejemplo, A4:CF:12:38:8E:7F).
Utilizado en la autenticación MAC tanto como nombre de usuario como contraseña enviados al servidor RADIUS. Su transmisión en texto plano en las tramas de gestión 802.11 hace que sea extremadamente fácil de capturar.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para usuarios y dispositivos que se conectan a un servicio de red.
El componente del lado del servidor de la autenticación MAC. Recibe mensajes Access-Request del punto de acceso, consulta la lista de permitidos de MAC y devuelve respuestas Access-Accept o Access-Reject.
MAC Spoofing
El acto de alterar la dirección MAC asignada de fábrica a una interfaz de red para suplantar a otro dispositivo en la red.
El principal vector de ataque contra la autenticación MAC. No requiere herramientas ni conocimientos especializados; las utilidades estándar del sistema operativo o el software disponible gratuitamente (como macchanger en Linux) pueden lograrlo en menos de dos minutos.
Aleatorización de direcciones MAC
Una función de privacidad en los sistemas operativos modernos (iOS 14+, Android 10+, Windows 11) que genera una dirección MAC aleatoria temporal por red al conectarse a la WiFi, en lugar de utilizar la dirección de hardware del dispositivo.
La razón por la cual la autenticación MAC y el almacenamiento en caché de MAC fallan en los dispositivos de consumo modernos en redes de invitados. Afecta directamente a las analíticas de visitantes recurrentes y a los flujos de reautenticación fluida.
Dispositivo sin pantalla (Headless)
Un dispositivo informático que funciona sin monitor, interfaz gráfica de usuario, teclado u otros periféricos de entrada.
El principal caso de uso legítimo para la autenticación MAC. Los dispositivos sin pantalla (smart TVs, cámaras IP, sensores) no pueden interactuar con los Captive Portals ni introducir credenciales 802.1X, lo que convierte a la autenticación MAC en el único mecanismo de incorporación viable.
Segmentación de VLAN
La práctica de dividir lógicamente una red física en múltiples redes virtuales aisladas (VLANs), cada una con sus propias políticas de tráfico y reglas de cortafuegos.
El control de compensación crítico para los despliegues de autenticación MAC. Al confinar los dispositivos autenticados por MAC a una VLAN restringida, se contiene el radio de impacto de un ataque de MAC spoofing exitoso.
IEEE 802.1X
Un estándar de la IEEE para el control de acceso a redes basado en puertos que proporciona autenticación criptográfica utilizando el Protocolo de Autenticación Extensible (EAP), requiriendo un suplicante en el dispositivo cliente, un autenticador (el AP) y un servidor de autenticación (RADIUS).
La alternativa segura a la autenticación MAC para todos los dispositivos compatibles. Debería ser el método de autenticación por defecto para dispositivos corporativos, terminales gestionados y cualquier dispositivo que maneje datos sensibles.
Passpoint (Hotspot 2.0)
Un programa de certificación de WiFi Alliance (basado en IEEE 802.11u) que permite una autenticación automática y segura en redes WiFi mediante certificados digitales o credenciales de SIM, sin requerir interacción con un Captive Portal.
El reemplazo estratégico para el almacenamiento en caché de MAC en redes de invitados. Proporciona una reautenticación fluida para los usuarios recurrentes sin depender de las direcciones MAC, resolviendo el problema de la aleatorización de MAC.
Control de Acceso a la Red (NAC)
Un enfoque de seguridad que aplica políticas en los dispositivos que intentan acceder a los recursos de la red, incluyendo comprobaciones previas al acceso (estado de salud del dispositivo, autenticación) y supervisión posterior al acceso (comportamiento del tráfico, detección de anomalías).
La categoría más amplia dentro de la cual se incluye la autenticación MAC. La autenticación MAC es una forma básica de NAC; los despliegues empresariales deberían complementarla con perfiles de dispositivos y detección de anomalías para obtener un valor de seguridad significativo.
WPA3-SAE (Simultaneous Authentication of Equals)
El intercambio de autenticación utilizado en el modo WPA3 Personal, que sustituye el intercambio de cuatro vías de WPA2 por un intercambio de claves Dragonfly más seguro que es resistente a los ataques de diccionario fuera de línea.
El estándar de cifrado recomendado para combinar con la autenticación MAC en SSIDs de IoT, garantizando que incluso si se suplanta la dirección MAC de un dispositivo, el atacante siga necesitando la clave PSK correcta para descifrar el tráfico.
Ejemplos prácticos
Una cadena nacional de tiendas de retail está desplegando 500 nuevas pantallas de señalización digital en sus establecimientos. Las pantallas ejecutan un sistema operativo Linux simplificado que no es compatible con suplicantes 802.1X ni con interacciones de Captive Portal. El arquitecto de red necesita conectarlas de forma segura sin interrumpir las redes corporativas o de invitados.
Desplegar un SSID dedicado exclusivamente para la flota de señalización digital, protegido con WPA3-SAE (o WPA2-PSK si el hardware de la pantalla no es compatible con WPA3). Habilitar la autenticación por dirección MAC en este SSID. Prerregistrar las 500 direcciones MAC en la lista de permitidos del servidor RADIUS central, obtenidas a partir del manifiesto de adquisición de dispositivos. Configurar el servidor RADIUS para asignar todas las pantallas autenticadas a una VLAN de IoT dedicada (por ejemplo, VLAN 50). Aplicar ACL de cortafuegos estrictas en la VLAN 50 que permitan únicamente el tráfico HTTPS saliente hacia el endpoint específico de la nube del CMS y el servidor NTP. Bloquear todas las conexiones entrantes y todo el tráfico lateral hacia otras VLAN. Programar una auditoría trimestral de la lista de permitidos de RADIUS para eliminar los registros de pantallas fuera de servicio.
Un hotel de 400 habitaciones informa de que los huéspedes que regresan se ven obligados a pasar por el Captive Portal en cada visita, a pesar de que el portal está configurado para recordar los dispositivos durante 90 días mediante el almacenamiento en caché de direcciones MAC. La red WiFi de invitados ha funcionado así durante tres años sin problemas, pero las quejas han aumentado drásticamente en los últimos 18 meses.
La causa principal es la aleatorización de direcciones MAC, introducida como comportamiento predeterminado en iOS 14 (septiembre de 2020) y Android 10. El plazo de 18 meses coincide con la adopción masiva de estas versiones de sistema operativo entre los huéspedes. El mecanismo de caché MAC ya no es fiable para los dispositivos de consumo modernos. La solución inmediata es eliminar la caché MAC como mecanismo de reautenticación y sustituirla por un token de sesión persistente almacenado en el backend del Captive Portal, vinculado al correo electrónico del usuario o a su cuenta de fidelización en lugar de a su dirección MAC. La solución a medio plazo es desplegar credenciales Passpoint (Hotspot 2.0), que utilizan certificados criptográficos para identificar a los usuarios que regresan independientemente de su dirección MAC, proporcionando una reautenticación fluida sin necesidad de interactuar con un Captive Portal.
Preguntas de práctica
Q1. Un director de operaciones de un estadio desea desplegar 200 terminales de punto de venta (POS) inalámbricos para los vendedores de concesiones. Los terminales solo admiten WPA2-PSK y autenticación MAC. El director sugiere colocarlos en el SSID corporativo principal para simplificar la gestión de la red. ¿Cuál es su recomendación y cuáles son las implicaciones de cumplimiento?
Sugerencia: Considere el requisito 8 de PCI-DSS (autenticación sólida) y los requisitos de segmentación de red para entornos de datos de titulares de tarjetas.
Ver respuesta modelo
Rechazar la propuesta de inmediato. Colocar los terminales POS en el SSID corporativo infringe los requisitos de segmentación de red de PCI-DSS y crea una ruta directa desde un dispositivo vulnerable a la suplantación de MAC hacia la red corporativa. La arquitectura correcta es: crear un SSID dedicado para los terminales POS, protegido con WPA2-PSK y autenticación MAC, mapeado a una VLAN de POS dedicada. Aplicar reglas de cortafuegos que permitan únicamente el tráfico saliente hacia el procesador de la pasarela de pago a través de HTTPS (puerto 443). Bloquear todo el enrutamiento inter-VLAN entre la VLAN de POS y las VLAN corporativas o de invitados. Documentar esta segmentación para la auditoría QSA de PCI-DSS. La autenticación MAC proporciona una capa de control de acceso básica; la VLAN y las reglas de cortafuegos proporcionan el límite de seguridad real.
Q2. Su panel de WiFi Analytics muestra que las tasas de identificación de visitantes recurrentes han caído del 74 % al 18 % en los últimos 12 meses, a pesar de que el tráfico de personas en sus tiendas físicas se mantiene estable. La red utiliza el almacenamiento en caché de direcciones MAC para omitir el Captive Portal en el caso de los visitantes que regresan. ¿Cuál es la causa principal y cuál es la vía de solución?
Sugerencia: Considere el cronograma de las principales actualizaciones de los sistemas operativos móviles y sus funciones de privacidad.
Ver respuesta modelo
La causa principal es la aleatorización de direcciones MAC. iOS 14 (septiembre de 2020) y Android 10 introdujeron direcciones MAC aleatorias por red como una función de privacidad predeterminada. A medida que la base de dispositivos de invitados se ha actualizado a estas versiones de SO, el mecanismo de almacenamiento en caché de MAC ha fallado progresivamente, lo que ha provocado que la plataforma de análisis trate a los visitantes recurrentes como usuarios nuevos. Solución inmediata: sustituir el almacenamiento en caché de MAC por un sistema de tokens de sesión persistentes, donde el Captive Portal almacene una cookie o token de larga duración asociado a la dirección de correo electrónico o a la cuenta de fidelidad del usuario, lo que permite al portal reconocer a los usuarios que regresan sin depender de las direcciones MAC. Solución estratégica: desplegar Passpoint (Hotspot 2.0) para proporcionar una reautenticación fluida basada en certificados que sea completamente independiente de las direcciones MAC.
Q3. El responsable de TI de un hospital necesita conectar 50 bombas de infusión heredadas a la red WiFi clínica. Las bombas no pueden gestionar Captive Portals ni suplicantes 802.1X. El responsable tiene previsto desplegar un SSID abierto con autenticación MAC como único control de acceso. ¿Cuál es el fallo de seguridad crítico y cómo debe corregirse la arquitectura?
Sugerencia: La autenticación MAC controla el acceso, pero no protege los datos en tránsito. Considere los requisitos de la regla de seguridad de HIPAA para el cifrado de datos.
Ver respuesta modelo
El fallo crítico es la ausencia de cifrado inalámbrico. Un SSID abierto transmite todos los datos en texto claro por el aire. Cualquier atacante dentro del alcance de radio puede capturar todo el tráfico de las bombas de infusión (incluidos los datos de los pacientes, los comandos de dosificación y la telemetría del dispositivo) utilizando un analizador de paquetes estándar. Esto constituye una infracción directa de la regla de seguridad de HIPAA (45 CFR § 164.312(e)(2)(ii) - cifrado de ePHI en tránsito). La arquitectura corregida debe utilizar WPA2-PSK (o WPA3-SAE) en el SSID además de la autenticación MAC, garantizando que la carga útil inalámbrica esté cifrada. Las bombas deben colocarse en una VLAN de dispositivos clínicos dedicada con reglas de cortafuegos que restrinjan el tráfico al sistema de información clínica específico con el que se comunican. La PSK debe ser compleja, almacenarse en el sistema de gestión de red y rotarse según un calendario definido.
Q4. Un equipo de TI de un centro de conferencias planea implementar la autenticación MAC en todos los SSID - incluyendo la red de invitados, la red de expositores y la red de equipos audiovisuales - para simplificar la gestión con un único enfoque de autenticación. Evalúe esta propuesta.
Sugerencia: Considere las diferentes clases de dispositivos y tipos de usuario en cada red, así como el impacto de la aleatorización de direcciones MAC en la red de invitados.
Ver respuesta modelo
La propuesta es inadecuada para dos de las tres redes. Para la red de equipos audiovisuales (dispositivos sin interfaz de usuario directa, direcciones MAC estables), la autenticación MAC es un enfoque válido y práctico - asócielo con WPA2/WPA3 y una VLAN dedicada. Para la red de expositores (portátiles corporativos, tabletas), la autenticación MAC es insuficiente; los dispositivos de los expositores admiten 802.1X y deberían incorporarse mediante un método seguro basado en certificados o credenciales. Para la red de invitados (smartphones y tabletas de consumo), la autenticación MAC es activamente contraproducente debido a la aleatorización de direcciones MAC - fallará para la mayoría de los dispositivos modernos y degradará la experiencia del invitado. La arquitectura correcta utiliza tres métodos de autenticación distintos: autenticación MAC para los equipos audiovisuales, 802.1X o un portal seguro para los expositores, y un Captive Portal con reautenticación basada en tokens de sesión para los invitados.
Continúe leyendo esta serie
Alternativas a Portnox: Cloud RADIUS sin todo el NAC
Podrá decidir si su parque tecnológico necesita un NAC completo o solo cloud RADIUS para WiFi, utilizando una prueba de tres preguntas. Después podrá comparar Portnox, Purple, SecureW2 y JumpCloud en cuanto a control por cable, comprobación de estado de seguridad (posture), certificados, acceso de invitados y costes de funcionamiento a tres años, y planificar un piloto sede por sede.
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.