
Lista de comprobación para proveedores de WiFi en grupos de pubs: inicio de sesión de invitados, filtrado seguro para familias y TPV separados
Utilice esta lista de comprobación para definir los requisitos y comparar proveedores de WiFi para grupos de pubs. Podrá separar las redes de invitados, personal, pagos y dispositivos del establecimiento en cada pub, y crear un proceso breve de inicio de sesión con consentimiento. También podrá configurar un filtro seguro para familias a nivel de grupo, mantener los TPV fuera del alcance de PCI DSS y compartir una lista única de invitados entre los pubs de gestión propia y en régimen de arrendamiento.
Parte de nuestra serie principal: WiFi para invitados: la guía definitiva →
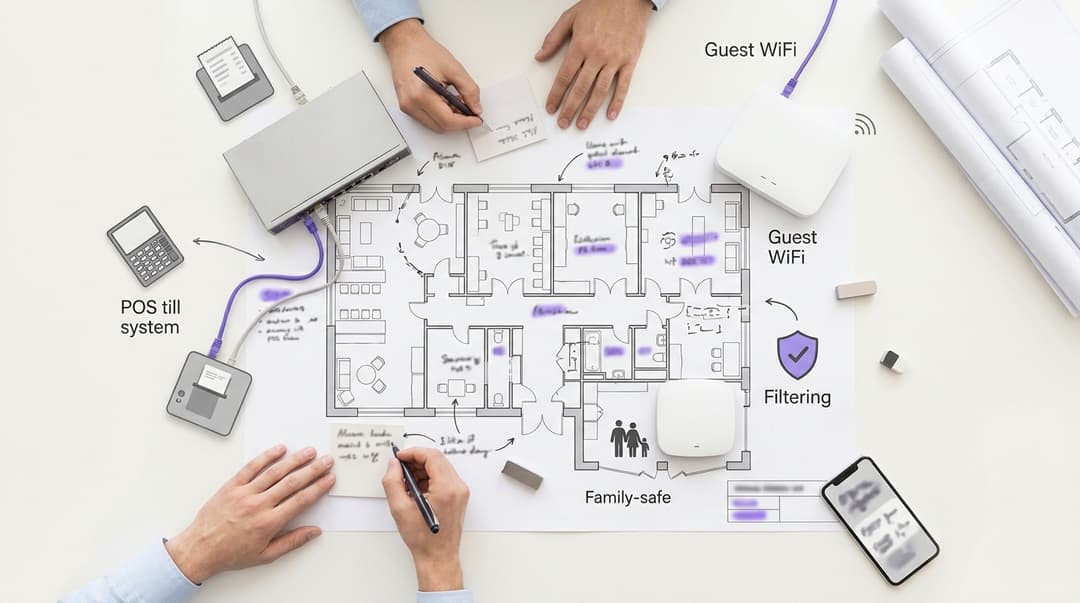
Los proveedores de WiFi para grupos de pubs deben proporcionar a cada establecimiento al menos tres redes independientes: invitados, empleados y pagos. Las cajas registradoras, los datáfonos y el TPV se conectan a la red de pagos, nunca a la de invitados. Solicite un inicio de sesión en una sola pantalla con casillas de consentimiento desmarcadas. El filtrado debe ser seguro para familias y configurarse a nivel de grupo. Tanto cada pub como el grupo deben enviar correos electrónicos a una única lista de invitados que hayan dado su consentimiento.
¿Qué redes necesita un pub y quién utiliza cada una?
En un pub funcionan más dispositivos de los que la mayoría de los operadores imaginan. Los clientes llevan teléfonos, el personal lleva teléfonos y tabletas, y en la barra se utiliza el TPV (terminal de punto de venta electrónico: las cajas registradoras, datáfonos e impresoras de cocina que gestionan pedidos y pagos). Detrás de la barra se encuentran los sistemas de música, los decodificadores de televisión, la monitorización de la bodega y las cámaras de seguridad (CCTV).
Cada grupo de dispositivos necesita su propia red. Una VLAN (LAN virtual, definida en IEEE 802.1Q) divide una red física en redes lógicas independientes. De este modo, puede gestionar cuatro redes en los puntos de acceso y conmutadores ya instalados en el pub.
Purple Access gestiona las redes de invitados, personal y TPV en cada pub a través de sus puntos de acceso actuales. Funciona como una capa superpuesta en la nube, por lo que no es necesario modificar nada en el techo.
| Red | Quién la utiliza | Cómo se conectan | A qué tiene acceso | Filtrado |
|---|---|---|---|---|
| Invitados | Clientes de barra, comensales, familias, huéspedes | Inicio de sesión mediante portal cautivo en una red abierta u OWE | Solo a Internet | Política segura para familias mediante Purple Shield |
| Personal | Equipo de barra, equipo de cocina, encargados del pub | iPSK por pub, o 802.1X a través de Microsoft Entra ID para el personal gestionado | Internet, aplicaciones de turnos y stock | Política de grupo para personal |
| Pagos (TPV) | Cajas registradoras, datáfonos, impresoras de cocina | VLAN cableada o una red WPA3 dedicada | Solo a la pasarela de pago y a la nube del TPV | Solo lista de elementos permitidos |
| Dispositivos del local | Música, decodificadores de televisión, monitorización de bodega, CCTV | VLAN cableada o iPSK por dispositivo | Solo al servicio en la nube de cada proveedor | Solo lista de elementos permitidos |
Es necesario definir algunos términos. Un portal cautivo es la página de inicio de sesión que ve un invitado antes de que se habilite el acceso a Internet. OWE (Opportunistic Wireless Encryption, RFC 8110) cifra una red abierta sin contraseña. iPSK (clave precompartida de identidad) asigna a cada pub o dispositivo su propia clave bajo un mismo nombre de red. IEEE 802.1X autentica a cada persona en un directorio, como Microsoft Entra ID, Okta o Google Workspace.
Los pubs con alojamiento suman huéspedes que pernoctan y se quedan durante horas, no minutos. Trátelos como clientes invitados en la misma red, con los patrones de estancia descritos en nuestras páginas de Hoteles.
¿Qué necesita antes de solicitar presupuesto a los proveedores de WiFi para grupos de pubs?
Recopile seis datos por cada pub antes de contactar con los proveedores. Sin ellos, cualquier presupuesto se basará en suposiciones y cada despliegue traerá imprevistos.
- Lista de establecimientos por modelo operativo. Marque cada pub como gestionado, en régimen de tenencia o arrendado, y registre su marca. Esto determina quién controla los datos de los invitados y quién aprueba el filtrado.
- Inventario de puntos de acceso. Registre el proveedor y el modelo de cada pub. Purple funciona en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
- Banda ancha y cortafuegos. Indique quién suministra la línea y el router en cada pub. Los arrendatarios a menudo compran los suyos propios, lo que cambia quién configura el cortafuegos.
- Cómo se conectan los datáfonos. Registre si cada terminal está conectado por cable, a WiFi o a su propia tarjeta SIM 4G. Este único dato determina el alcance de su normativa PCI DSS.
- Admisión de menores. Registre qué pubs admiten menores y hasta qué hora. Los pubs familiares necesitan tener implantado el filtrado para invitados desde el primer día.
- Su plataforma de CRM y correo electrónico. Indique el sistema que recibirá la lista de invitados para que el proveedor pueda confirmar la integración.
Acuerde una cosa más por escrito: quién es el titular de los datos de los invitados en un pub arrendado. Es posible que su contrato de arrendamiento o tenencia ya lo estipule. Si no es así, resuélvalo antes de que el primer invitado inicie sesión.
¿Cómo se configuran el inicio de sesión de invitados, el filtrado y la separación de cajas en todos los pubs?
Paso 1: Clasifique los establecimientos en marcas y pubs
Configure el grupo como titular de la cuenta, cada marca como un grupo de recintos y cada pub como un recinto. La configuración a nivel de marca se aplicará a todos los pubs de esa marca. Los cambios en la página de inicio de sesión o en el filtro se realizan una sola vez, no cientos de veces.
Conceda a los encargados de los pubs y a los arrendatarios acceso únicamente a su propio recinto. Los directores de zona verán su área asignada. La sede central verá todo el grupo de establecimientos.
Paso 2: Cree un inicio de sesión de invitados que solicite lo mínimo indispensable
Cada campo adicional reduce los inicios de sesión. Solicite solo lo que vaya a utilizar. El artículo 5(1)(c) del UK GDPR exige la minimización de datos, por lo que la legislación apunta en la misma dirección que la conversión.
El inicio de sesión de invitados en un pub necesita cuatro elementos:
- Dirección de correo electrónico y nombre de pila. Lo suficiente para enviar y personalizar un mensaje.
- Confirmación de edad. El Código CAP, sección 18, prohíbe el marketing de alcohol dirigido a menores de 18 años. Debe saber quién es adulto antes de enviarle un correo electrónico sobre una oferta de bebidas.
- Dos casillas de consentimiento desmarcadas. Una para el pub y otra para el grupo o la marca. El considerando 32 del UK GDPR establece que las casillas premarcadas no constituyen un consentimiento válido.
- Un enlace a su política de privacidad. En él se indica quién controla los datos y con qué finalidad.
Mantenga el acceso a WiFi y el consentimiento para marketing por separado. El artículo 7(4) del UK GDPR considera poco probable que el consentimiento se preste libremente si un servicio depende de él. Un invitado que no marque ninguna casilla seguirá teniendo acceso a internet. La norma 22 del reglamento PECR regulará después cada correo electrónico de marketing que envíe a quienes sí marcaron la casilla.
Nuestras páginas de WiFi para invitados muestran las opciones de inicio de sesión que Purple admite para cada marca.
Paso 3: Configure el filtrado para entornos familiares una sola vez, a nivel de grupo
Purple Shield aplica filtrado de contenidos a la red de invitados. El grupo establece una política de referencia y la bloquea, de modo que ningún pub pueda debilitarla localmente. Esto resulta fundamental en los pubs familiares donde acuden niños, donde la pantalla de un cliente está a la vista de todas las mesas.
Utilice Friendly WiFi como punto de referencia. Es el esquema de certificación del Reino Unido para redes WiFi públicas. Como mínimo, exige el filtrado de pornografía y de material de abuso sexual infantil presente en la lista de la Internet Watch Foundation (IWF).
Decida quién puede modificar cada aspecto:
- El grupo establece y administra las categorías de referencia para cada pub.
- Los propietarios de marcas pueden añadir categorías más estrictas para marcas familiares.
- Los gerentes e inquilinos de pubs pueden solicitar una inclusión en la lista de permitidos, que el grupo aprueba de forma centralizada.
Aplique el filtro de invitados exclusivamente a la red de invitados. La red del personal cuenta con su propia política, de modo que un encargado pueda seguir accediendo al sitio web de un proveedor que el filtro de invitados bloquea.
Paso 4: Mantenga las cajas registradoras, los datáfonos y el TPV fuera de la red de invitados
PCI DSS v4.0 no exige la segmentación. Sin embargo, considera dentro del alcance de la evaluación a cualquier sistema con acceso a los datos de las tarjetas. Si conecta las cajas registradoras a la red de invitados, cada teléfono de los clientes pasará a formar parte de su entorno de datos de titulares de tarjetas. Sepárelos y la red de invitados quedará fuera del alcance.
Separe las redes en tres capas:
- VLAN. Ubique los dispositivos de invitados, de personal, de pagos y del propio establecimiento en VLAN IEEE 802.1Q independientes.
- Reglas de firewall. Deniegue todo el tráfico desde la VLAN de invitados hacia la VLAN de pagos. Permita que la VLAN de pagos se conecte únicamente con su procesador y la nube del TPV.
- Aislamiento de clientes. Impida que los dispositivos de los invitados se vean entre sí en la red de invitados.
Cifre la red de pagos con WPA3 o manténgala cableada. El requisito 2.3.1 de PCI DSS exige cambiar los valores predeterminados de fábrica de los dispositivos inalámbricos en cualquier red que transmita datos de cuentas. Nuestra guía sobre cómo proteger una red empresarial aborda la configuración del firewall más en detalle.
El método de conexión de sus terminales determinará el trabajo necesario:
| Cómo se conecta el terminal | Qué debe hacer | Efecto en la red de invitados |
|---|---|---|
| SIM 4G propia | Manténgalo completamente al margen de la red del pub | La red de invitados no transmite tráfico de tarjetas |
| Cableado al switch del TPV | Asigne el puerto del switch a la VLAN de pagos | La red de invitados no transmite tráfico de tarjetas |
| WiFi | Trasládelo a una red de pagos específica protegida con WPA3 en su propia VLAN | La red de invitados no transmitirá tráfico de tarjetas una vez que las reglas del firewall lo bloqueen |
| WiFi en una red compartida con invitados | Migre antes del lanzamiento y, a continuación, dé de baja la red compartida | La red de invitados estará dentro del alcance de PCI DSS hasta que lo haga |
Paso 5: Conecte pubs propios y en régimen de arrendamiento a una única lista de invitados
Purple Engage almacena la lista de invitados que han dado su consentimiento y envía correos electrónicos por pub y por marca. El modelo difiere entre los pubs de gestión propia y los arrendados, ya que los negocios son distintos.
En un pub de gestión propia, el grupo administra el negocio. El grupo es el responsable del tratamiento y el consentimiento menciona al grupo y a la marca.
En un pub en régimen de arrendamiento (tenanted pub), el arrendatario gestiona su propio negocio bajo su marca o su acuerdo de exclusividad comercial (beer tie). El consentimiento debe nombrar tanto al negocio del arrendatario como al grupo. La guía sobre el consentimiento de la ICO exige identificar a cada responsable del tratamiento que se ampare en dicho consentimiento. Cuando ambas partes decidan cómo se utilizan los datos, el Artículo 26 de la UK GDPR exige un acuerdo de corresponsabilidad del tratamiento.
A continuación, configure el acceso para que se corresponda con esto:
- Cada arrendatario solo ve la lista de su propio pub y únicamente puede enviar correos a dicha lista.
- El grupo envía correos a toda la red de locales, filtrando por marca, región o patrón de visitas.
- Ambos respetan cada solicitud de baja, independientemente de dónde se origine.
Acuerden qué ocurrirá al finalizar un arrendamiento. Los consentimientos otorgados al negocio del arrendatario saliente suelen extinguirse con dicho negocio. Los consentimientos otorgados al grupo se conservan. Nuestra publicación sobre la estrategia de datos propios para locales del Reino Unido aborda el aspecto relativo al CRM.
Paso 6: Realice el despliegue por fases, no todo a la vez
Comience con entre cinco y diez pubs que abarquen cada marca y cada proveedor de puntos de acceso. Solucione los problemas que surjan y, después, amplíe el despliegue por lotes. Nuestro plan de despliegue de WiFi en múltiples ubicaciones detalla la estructura por fases y las comprobaciones de decisión («go/no-go»).
Dado que Purple funciona sobre el hardware del que ya dispone, la mayoría de los pubs requerirán labores de configuración en lugar de equipamiento nuevo. Nuestra publicación sobre por qué su próxima actualización de WiFi no necesita nuevo hardware explica los detalles.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
¿Cómo verificar que cada pub esté configurado correctamente?
Pruebe cada pub antes de darlo por activo. Ejecute estas comprobaciones desde un teléfono conectado a la red para invitados y, a continuación, registre el resultado asociándolo al local.
- El inicio de sesión funciona de extremo a extremo. Conéctese, inicie sesión y confirme que se abre el acceso a internet. Confirme que un invitado que no marque ninguna casilla continúe pudiendo acceder a internet.
- El registro de consentimiento se almacena en el lugar adecuado. Compruebe que el nuevo registro figure en el pub correcto, reflejando las opciones de consentimiento seleccionadas por el invitado.
- El filtrado bloquea lo que debe. Pruebe con una categoría que sepa que está bloqueada y confirme que aparece la página de bloqueo.
- Las cajas registradoras son inaccesibles. Intente conectarse a las direcciones del TPV y de los terminales desde la red para invitados. Todos los intentos deben fallar.
- Los invitados no pueden verse entre sí. Confirme que el aislamiento de clientes bloquea un segundo teléfono de prueba.
Asimismo, incorpore dos comprobaciones a su calendario. El requisito 11.2.1 de PCI DSS exige realizar análisis de puntos de acceso inalámbricos no autorizados cada tres meses. El requisito 11.4.5 exige realizar pruebas de penetración de los controles de segmentación cada 12 meses y tras cualquier cambio relevante.
Supervise las conexiones por pub en WiFi Analytics. Si en un pub los inicios de sesión caen a cero de un día para otro, se trata de una avería y no de una semana con poca afluencia.
¿Qué suele fallar en los despliegues de WiFi en pubs y cómo solucionarlo?
La mayoría de los fallos se remontan a los factores previos al despliegue recogidos en la lista de comprobación anterior. Estos son los casos que observamos con mayor frecuencia:
| Síntoma | Causa probable | Solución |
|---|---|---|
| El datáfono se desconecta tras la puesta en marcha | El datáfono estaba en la antigua red compartida que se ha retirado | Páselo a la red de pagos o a su tarjeta SIM 4G, y confírmelo antes de la desconexión |
| El teléfono de un invitado puede acceder a la dirección de una caja | La red de invitados está asignada a la misma VLAN que el TPV | Reasigne la red de invitados a su propia VLAN, añada una regla de denegación y vuelva a probar |
| El arrendatario no puede enviar correos a sus propios invitados | El texto de consentimiento solo mencionaba al grupo | Modifique el texto para incluir al operador del pub; los nuevos consentimientos serán válidos, los antiguos no |
| Una familia se queja de que el sitio web de un colegio está bloqueado | Una categoría de filtrado es más amplia de lo previsto | El grupo añade el dominio a la lista de permitidos central |
| Pocos invitados completan el inicio de sesión | Demasiados campos en la página de inicio de sesión | Redúzcalos a correo electrónico, nombre de pila, confirmación de edad y consentimiento |
| El personal utiliza la red de invitados | No hay red para el personal, o se ha filtrado una clave compartida | Emita un iPSK por pub y revóquelo cuando alguien se marche |
Modificar el texto de consentimiento nunca recupera los registros anteriores. Un invitado que aceptó recibir correos electrónicos del grupo no aceptó recibirlos del arrendatario. Corrija la redacción cuanto antes, ya que cada semana con un texto incorrecto supone una semana de registros inutilizables.
¿Cómo se aplica esto en propiedades gestionadas y en régimen de arrendamiento?
Los dos escenarios siguientes son ejemplos prácticos basados en estructuras de propiedades habituales, no en implementaciones concretas. Los resultados son los cambios cuantificables que produce cada paso.
Escenario 1: una propiedad gestionada de 180 pubs con tres marcas
Situación. Los instaladores locales habían creado una página de inicio de sesión independiente en cada pub, lo que suponía el mantenimiento de 180 páginas. En 40 pubs, las cajas compartían red con los invitados. Ningún pub filtraba el tráfico de invitados, a pesar de que la mayor parte de la marca familiar admite niños hasta las 21:00. Los pubs más nuevos utilizaban Cisco Meraki; los más antiguos, Ubiquiti UniFi.
Qué se hizo. El grupo sustituyó las 180 páginas por tres plantillas de marca. Cada pub pasó a tener cuatro VLAN: invitados, personal, pagos y dispositivos del establecimiento. Los terminales de pago con tarjeta de los 40 pubs compartidos se trasladaron a una red de pagos WPA3. Una sola política de Purple Shield cubrió las 180 redes de invitados, con categorías más estrictas para la marca familiar.
Resultado. Las páginas de inicio de sesión pasaron de 180 a tres. Los pubs con cajas en la red de invitados pasaron de 40 a cero, confirmado mediante la prueba de accesibilidad en cada establecimiento. Cualquier cambio de filtrado pasó de requerir 180 ediciones locales a una sola edición centralizada.
Escenario 2: una propiedad de 450 pubs, la mayoría en régimen de arrendamiento
Situación. El grupo gestionaba 60 pubs directamente y arrendaba los otros 390. Los arrendatarios querían sus propias listas de invitados. El grupo buscaba una visión unificada de todos los pubs para campañas de marca. Cada parte recopilaba datos que la otra no podía utilizar legalmente.
Qué se hizo. El grupo se convirtió en el titular de la cuenta, con cada pub como establecimiento. El texto de consentimiento en los pubs arrendados mencionaba tanto al negocio del arrendatario como al grupo. Los arrendatarios obtuvieron acceso a la lista de su propio pub en Purple Engage. La sede central segmentó la lista de la propiedad por marca y región.
Resultado. Cada uno de los 390 arrendatarios obtuvo su propia lista con consentimiento. El grupo consiguió una lista unificada de los 450 pubs, con el consentimiento correspondiente para enviar comunicaciones por correo electrónico. Cuando cambiaba el arrendamiento de un local, el grupo reasignaba el acceso al establecimiento en un solo paso, sin necesidad de reinstalar nada.
¿Cuánto cuesta la WiFi para pubs y qué beneficios aporta?
Purple ofrece tres planes bajo licencia: Connect, Capture y Engage. Shield es un complemento de seguridad para el filtrado. Solicite un presupuesto en función del número de pubs y de los planes que necesite cada marca. Los pubs en régimen de arrendamiento pueden utilizar un plan diferente al de los gestionados directamente.
El total se determina a partir de cuatro partidas de costes:
- Licencias de los planes y complementos que utiliza cada pub.
- Hardware, cuyo coste es nulo si sus puntos de acceso figuran en la lista de dispositivos compatibles de Purple.
- Configuración de las VLAN y las reglas de firewall en cada pub, realizada de forma centralizada cuando el hardware lo permite.
- Carga de trabajo para el cumplimiento normativo, que se reduce una vez que la red para invitados deja de formar parte del alcance de PCI DSS.
El retorno de la inversión proviene de tres vías. En primer lugar, un entorno de datos de titulares de tarjetas más reducido se traduce en menos sistemas por evaluar. En segundo lugar, una lista de invitados con consentimiento previo proporciona a cada pub y al grupo un canal de datos propios (first-party data) bajo su control. En tercer lugar, una única plataforma reemplaza los contratos individuales por establecimiento que suelen acumular las redes de pubs arrendados.
Purple lleva haciendo esto a gran escala desde 2012. Prestamos servicio en más de 80 000 establecimientos activos en más de 90 países y gestionamos 500 millones de usuarios e inicios de sesión al año. Purple cuenta con las certificaciones ISO 27001, Cyber Essentials y B Corp, y colabora con grupos como Stonegate Pubs, Whitbread y Pizza Express.
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que ya tenemos en nuestros pubs?
Sí, Purple se ejecuta en los puntos de acceso que ya posee. Entre los fabricantes compatibles se incluyen Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Purple funciona como una capa superpuesta en la nube, por lo que un pub con hardware heterogéneo sigue disponiendo de un único inicio de sesión para invitados, una sola directiva de filtrado y una única lista de invitados. Solo necesitará adquirir nuevo equipamiento si algún punto de acceso es demasiado antiguo para admitir redes independientes.
¿Pueden los pubs gestionados y los arrendados compartir una misma plataforma de WiFi?
Sí, los pubs gestionados y los arrendados pueden operar en una única plataforma. El grupo es el titular de la cuenta y cada pub se convierte en una ubicación con sus propios accesos. Los pubs gestionados siguen la configuración del grupo. Los arrendatarios solo pueden ver y enviar correos a sus propios invitados. El texto de solicitud de consentimiento en los pubs arrendados identifica tanto a la empresa del arrendatario como al grupo, de modo que ambos pueden enviar correos de forma lícita a los clientes que hayan aceptado recibirlos.
¿Quién es el propietario de los datos de los invitados en un pub arrendado?
Las entidades identificadas en el consentimiento son las responsables de los datos de los invitados. En un pub arrendado, normalmente se trata de la empresa del arrendatario y del grupo conjuntamente. El artículo 26 del UK GDPR exige un acuerdo de corresponsabilidad cuando ambas partes deciden sobre el uso de los datos. Conviene acordar por escrito qué sucede cuando finaliza un arrendamiento, ya que los consentimientos otorgados a un arrendatario saliente suelen permanecer vinculados a esa empresa.
¿Permite una red de invitados independiente excluir la WiFi para invitados del alcance de PCI DSS?
Sí, una red para invitados adecuadamente segmentada queda fuera de su entorno de datos de titulares de tarjetas. PCI DSS considera dentro del alcance a cualquier sistema que pueda tener acceso a los datos de tarjetas. Las VLAN independientes, las reglas de firewall que bloquean el tráfico entre los invitados y los sistemas de pago y el aislamiento de clientes evitan que los dispositivos de los invitados tengan dicho acceso. No obstante, es obligatorio acreditarlo. El requisito 11.4.5 exige pruebas de penetración en los controles de segmentación cada 12 meses y tras cualquier modificación.
¿Podemos cambiar de nuestro proveedor actual de WiFi para pubs sin visitar cada pub?
Sí, en la mayoría de los pubs el cambio es una cuestión de configuración, no de instalación. Cuando los puntos de acceso están en la lista de dispositivos compatibles de Purple, las redes para invitados, empleados y pagos se configuran de forma centralizada. Algunos pubs seguirán necesitando una visita, normalmente aquellos en los que los datáfonos están en una red compartida o el router pertenece al arrendatario. Consulte primero la lista de comprobación previa al despliegue para saber cuáles son esos pubs.
¿Quién decide qué bloquea el filtro de protección familiar?
Lo decide el grupo, y la política se establece una sola vez para cada pub. Purple Shield aplica el punto de partida del grupo a cada red de invitados, y ningún pub puede reducir su nivel de seguridad localmente. Las marcas familiares pueden añadir categorías más estrictas. Los gerentes y arrendatarios de los pubs pueden solicitar excepciones en la lista de permitidos, que la sede central aprueba de forma centralizada. Friendly WiFi, el programa de certificación del Reino Unido para redes WiFi públicas, es un punto de referencia mínimo y sensato.
¿Es compatible un inicio de sesión rápido para invitados con el GDPR y la normativa de marketing sobre bebidas alcohólicas?
Sí, un proceso de inicio de sesión breve puede cumplir con ambas normativas. Solicite el correo electrónico, el nombre, la confirmación de la edad y dos casillas de consentimiento desmarcadas. El considerando 32 del UK GDPR descarta las casillas premarcadas, y el artículo 7, apartado 4, establece que el acceso a la red WiFi no puede condicionarse al consentimiento de marketing. La confirmación de la edad le permite cumplir con la sección 18 del Código CAP, que prohíbe el marketing de bebidas alcohólicas dirigido a menores de 18 años.
Definiciones clave
VLAN (IEEE 802.1Q)
Una LAN virtual, especificada en IEEE 802.1Q, que añade una etiqueta a las tramas de Ethernet para que una única red física de conmutadores y puntos de acceso transporte varias redes lógicamente independientes.
Se utiliza al configurar conmutadores y puntos de acceso en cada pub. Permite operar redes de invitados, personal, pagos y dispositivos del establecimiento sobre el hardware ya instalado en el techo, sin necesidad de nuevo cableado.
EPOS (TPV electrónico)
Punto de venta electrónico: los TPV, datáfonos e impresoras de cocina que gestionan pedidos y pagos. Cualquier sistema EPOS que almacene, procese o pueda acceder a datos de tarjetas entra dentro del alcance de evaluación de PCI DSS.
Registrar cómo se conectan los terminales y el TPV de cada pub (cableado, WiFi o SIM 4G) es el dato determinante que establece el volumen de trabajo de segmentación que necesita cada establecimiento.
Portal cautivo
Una página web que se muestra a un dispositivo al conectarse a una red y que intercepta el tráfico HTTP hasta que el visitante se autentica o acepta las condiciones, tras lo cual la red habilita el acceso a internet.
Es el lugar donde residen el inicio de sesión de invitados, la confirmación de edad y las dos casillas de consentimiento desmarcadas, por lo que su diseño determina tanto la conversión como el cumplimiento del UK GDPR.
OWE (cifrado inalámbrico oportunista)
Definido en el estándar IETF RFC 8110, OWE utiliza un intercambio de claves Diffie-Hellman durante la asociación para cifrar el tráfico en una red abierta sin necesidad de una contraseña compartida.
Configurar la red de invitados mediante OWE en lugar de totalmente abierta cifra el tráfico de los clientes sin añadir las complicaciones de una contraseña al inicio de sesión en pantalla única.
iPSK (clave previamente compartida de identidad)
Un método que emite una clave previamente compartida distinta por pub, dispositivo o persona en un único nombre de red (SSID), donde la clave asigna el cliente a su propia VLAN y política.
Utilícelo para el personal de cada pub y para los dispositivos del establecimiento, de modo que, si una clave se ve comprometida, se pueda revocar para un único pub cuando alguien se marche en lugar de modificarla en toda la cadena.
IEEE 802.1X
El estándar IEEE de control de acceso a la red basado en puertos, que autentica a cada persona o dispositivo frente a un directorio mediante un método EAP y un servidor RADIUS (Remote Authentication Dial-In User Service) antes de conceder acceso a la red.
Adecuado para el personal gestionado cuyas identidades residen en Microsoft Entra ID, Okta o Google Workspace, lo que proporciona acceso individual a las aplicaciones de turnos y stock.
WPA3
La certificación de seguridad WiFi actual, que sustituye el modo personal de WPA2 por SAE (Simultaneous Authentication of Equals, de IEEE 802.11) para resistir el descifrado de contraseñas fuera de línea y exige tramas de administración protegidas.
Los terminales de pago que deban permanecer en WiFi pasan a una red de pagos WPA3 dedicada en su propia VLAN, nunca a la red de invitados.
PCI DSS v4.0 y el entorno de datos de los titulares de tarjetas
El estándar Payment Card Industry Data Security Standard v4.0 considera dentro del alcance a cualquier sistema que almacene, procese, transmita o pueda conectarse a datos de tarjetas. El requisito 2.3.1 cubre los valores predeterminados del proveedor inalámbrico, el 11.2.1 las pruebas trimestrales de puntos de acceso no autorizados y el 11.4.5 las pruebas de penetración de segmentación.
Segmentar las cajas registradoras de los invitados excluye los teléfonos de todos los invitados del alcance de la evaluación, lo que reduce el esfuerzo de cumplimiento y define el calendario de pruebas.
Aislamiento de clientes
Un ajuste del punto de acceso o del controlador que bloquea el tráfico de capa 2 entre clientes inalámbricos en la misma red, de modo que los dispositivos puedan llegar a la puerta de enlace pero no entre sí.
Es una de las tres capas de separación en la red de invitados y se comprueba en la puesta en marcha confirmando que un segundo teléfono de prueba no resulte visible.
Corresponsable del tratamiento (artículo 26 del UK GDPR)
En virtud del artículo 26 del UK GDPR, cuando dos o más responsables determinen conjuntamente los fines y los medios del tratamiento, establecerán sus respectivas responsabilidades mediante un acuerdo transparente.
Se aplica en los pubs en régimen de arrendamiento donde tanto el arrendatario como el grupo deciden cómo se utilizan los datos de los invitados, y determina la redacción del consentimiento y las condiciones de rescisión del arrendamiento.
Norma 22 del reglamento PECR
La normativa 22 del Reglamento sobre privacidad y comunicaciones electrónicas (Directiva CE) de 2003 regula el marketing no solicitado por correo electrónico a personas físicas, exigiendo el consentimiento previo salvo que sea de aplicación el régimen de exclusión voluntaria suave (soft opt-in).
Regula todos los correos electrónicos de marketing que cada pub y el grupo envían a los invitados que marcaron una casilla de consentimiento al iniciar sesión.
Friendly WiFi
El sistema de certificación del Reino Unido para la WiFi pública, que como mínimo exige el filtrado de pornografía y de material de abuso sexual infantil presente en la lista de la Internet Watch Foundation (IWF).
Utilícelo como punto de referencia para la línea base bloqueada de seguridad familiar del grupo en Purple Shield, especialmente en los pubs en los que se permite la entrada a menores.
Ejemplos prácticos
Un grupo de 180 pubs de gestión propia con tres marcas disponía de 180 páginas de inicio de sesión creadas localmente, TPV que compartían red con los invitados en 40 pubs y ningún filtrado para invitados, a pesar de que la marca familiar admitía a niños hasta las 21:00 h. El hardware combinaba Cisco Meraki y Ubiquiti UniFi. ¿Cómo debería solucionarlo el grupo?
El grupo sustituyó las 180 páginas por tres plantillas de marca, de modo que cualquier cambio a nivel de marca se traslada a cada pub. Todos los pubs pasaron a utilizar cuatro VLAN: invitados, personal, pagos y dispositivos del establecimiento. Los terminales de pago de los 40 pubs con red compartida se migraron a una red de pagos WPA3, excluyendo los dispositivos de los invitados del alcance de PCI DSS. Una única política de Purple Shield cubrió las 180 redes de invitados, con categorías más estrictas para la marca familiar. Dado que Purple es independiente del hardware, el parque heterogéneo requirió configuración, no equipamiento nuevo. Las páginas de inicio de sesión pasaron de 180 a tres. Los pubs con TPV en la red de invitados pasaron de 40 a cero, confirmado mediante una prueba de accesibilidad en cada establecimiento. Cualquier cambio en el filtrado pasó de 180 ediciones locales a una única edición centralizada.
Un grupo de 450 pubs gestiona 60 de ellos de forma directa y arrienda 390 a arrendatarios. Los arrendatarios desean sus propias listas de invitados y el grupo busca una visión unificada de todos los locales para campañas de marca, pero cada parte recopila datos que la otra no puede utilizar legalmente. ¿Cómo se resuelve?
El grupo pasó a ser el titular de la cuenta y cada pub se configuró como un establecimiento. En los pubs arrendados, el texto de consentimiento especificaba tanto el negocio del arrendatario como el grupo, con arreglo a las directrices de la ICO relativas a indicar cada responsable del tratamiento que se ampara en el consentimiento y al Artículo 26 del UK GDPR sobre corresponsables del tratamiento. Los arrendatarios recibieron acceso a la lista de su propio pub únicamente en Purple Engage. La sede central segmentó la lista del conjunto de pubs por marca y región. Cada uno de los 390 arrendatarios obtuvo su propia lista con consentimiento, y el grupo consiguió una lista única de los 450 pubs con consentimiento para envíos por correo electrónico. Cuando cambiaba el arrendamiento de un pub, el grupo reasignaba el acceso al establecimiento en un solo paso, sin necesidad de reinstalar nada.
Preguntas frecuentes
¿Funciona Purple con los puntos de acceso que ya tenemos en nuestros pubs?
Sí, Purple funciona en los puntos de acceso que ya tiene. Entre los proveedores compatibles se incluyen Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Purple funciona como una capa superpuesta en la nube, por lo que un pub con hardware heterogéneo sigue contando con un único inicio de sesión para invitados, una única política de filtrado y una única lista de invitados. Solo tendrá que comprar nuevos equipos si un punto de acceso es demasiado antiguo para admitir redes independientes.
¿Pueden los pubs de gestión propia y en arrendamiento compartir una misma plataforma WiFi?
Sí, los pubs de gestión propia y en régimen de arrendamiento pueden funcionar en una sola plataforma. El grupo es titular de la cuenta y cada pub se convierte en un establecimiento con su propio acceso. Los pubs gestionados siguen la configuración del grupo. Los arrendatarios solo ven y envían correos a sus propios invitados. El texto del consentimiento en los pubs en régimen de arrendamiento menciona tanto el negocio del arrendatario como al grupo, de modo que cada uno puede enviar correos legalmente a los invitados que hayan aceptado recibir comunicaciones.
¿A quién pertenecen los datos de los invitados en un pub en régimen de arrendamiento?
Las empresas indicadas en el consentimiento son las responsables del control de los datos de los invitados. En un pub en régimen de arrendamiento, suelen ser el negocio del arrendatario y el grupo de forma conjunta. El artículo 26 de UK GDPR exige un acuerdo de corresponsabilidad cuando ambas partes deciden cómo se utilizan los datos. Acuerde por escrito qué ocurre cuando finaliza un arrendamiento, ya que los consentimientos otorgados a un arrendatario saliente normalmente se van con ese negocio.
¿Una red para invitados independiente deja la WiFi fuera del alcance de PCI DSS?
Sí, una red para invitados correctamente segmentada queda fuera del entorno de datos de los titulares de tarjetas. PCI DSS considera dentro del alcance a cualquier sistema que pueda acceder a los datos de tarjetas. Las VLAN independientes, las reglas de cortafuegos que bloquean el tráfico de invitados hacia los pagos y el aislamiento de clientes evitan que los dispositivos de invitados tengan dicho acceso. Sin embargo, debe demostrarlo. El requisito 11.4.5 exige pruebas de penetración de los controles de segmentación cada 12 meses y tras cualquier cambio.
¿Podemos cambiar nuestro proveedor actual de WiFi para pubs sin visitar cada pub?
Sí, en la mayoría de los pubs la migración consiste en una configuración, no en una instalación. Si los puntos de acceso están en la lista de dispositivos compatibles de Purple, las redes para invitados, empleados y pagos se configuran de forma centralizada. Algunos pubs aún requerirán una visita, generalmente cuando los datáfonos están en una red compartida o el router pertenece al arrendatario. Ejecute primero la lista de comprobación previa al despliegue para saber qué pubs son esos.
¿Quién decide lo que bloquea el filtro apto para familias?
El grupo decide y la política se establece una sola vez para cada pub. Purple Shield aplica el punto de referencia del grupo a cada red de invitados, y ningún pub puede flexibilizarlo de manera local. Las marcas familiares pueden añadir categorías más estrictas. Los gerentes y arrendatarios de pubs solicitan entradas en la lista de permitidos, que la sede central aprueba de forma centralizada. Friendly WiFi, el programa de certificación del Reino Unido para redes WiFi públicas, es un punto de referencia mínimo y razonable.
¿Es compatible un inicio de sesión rápido para invitados con GDPR y las normativas de publicidad de alcohol?
Sí, un proceso de inicio de sesión breve puede cumplir ambas normativas. Solicite el correo electrónico, el nombre de pila, la confirmación de edad y dos casillas de verificación de consentimiento sin marcar. El considerando 32 de UK GDPR descarta las casillas premarcadas, y el artículo 7(4) establece que el acceso a WiFi no puede depender del consentimiento para comunicaciones comerciales. La confirmación de edad le permite cumplir con la sección 18 del Código CAP, que prohíbe la publicidad de alcohol dirigida a menores de 18 años.
Fuentes
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
Continúe leyendo esta serie
Plan de despliegue multisitio de WiFi: migración de accesos para invitados, empleados y filtrado a una única plataforma en toda la red de instalaciones
Podrá planificar y ejecutar un despliegue multisitio de WiFi en cuatro fases: piloto, plantilla de centro, oleadas de migración y aprobación final. Podrá decidir qué centros incluir en el piloto, el orden de migración para invitados, empleados y filtrado, cómo dimensionar las oleadas y cómo mantener comparables los informes globales mientras los centros heredados y los de Purple conviven de forma simultánea.
Proveedores de WiFi para polideportivos y gimnasios: socios, padres de la escuela de natación y personal en una sola plataforma
Utilice esta guía para preseleccionar proveedores de WiFi para polideportivos y definir tres redes en sus puntos de acceso actuales: WiFi para invitados filtrada para socios y padres de la escuela de natación, 802.1X Staff WiFi vinculada a cuentas de trabajo y una red de dispositivos aislada para tornos y cajas registradoras. A continuación, podrá evaluar a cada proveedor mediante 10 preguntas sobre filtrado, alcance de PCI DSS y marketing consentido.
Plataformas de filtrado DNS y WiFi para invitados para MSP: lista de comprobación multisitio para gestión multiinquilino y marca blanca
Podrá preseleccionar una plataforma de WiFi para invitados para su actividad como MSP y gestionar a todos los clientes de forma multiinquilino desde una sola consola. Podrá crear plantillas de páginas de inicio de sesión de marca blanca, aplicar filtrado DNS por niveles según cliente, sede y red, y bloquear rutas de elusión. También podrá elegir un modelo de facturación que se ajuste a los contratos que comercializa.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.