
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
आपका इंटरनेट सर्किट कागज़ पर ठीक दिखता है। स्टाफ एक स्पीड टेस्ट चला सकता है जो बिल्कुल सही लगता है। फिर लॉबी भर जाती है, चेक-इन पीक पर होता है, कार्ड टर्मिनल रुकने लगते हैं, मेहमान WiFi पासवर्ड मांगने लगते हैं, और कैफ़े में वीडियो कॉल अटकने लगती हैं।
यह वह क्षण होता है जब अधिकांश वेन्यू को यह अहसास होता है कि उन्हें कवरेज की समस्या नहीं है। उन्हें एक एक्सेस लेयर की समस्या है।
वायरलेस एक्सेस पॉइंट अभी भी इनडोर कनेक्टिविटी का केंद्र हैं, लेकिन आपके द्वारा उनकी योजना बनाने का तरीका बदल गया है। अधिकांश स्थानों पर, पुराना सवाल यह था कि "क्या उपयोगकर्ताओं को सिग्नल मिल सकता है?" अब बेहतर सवाल यह है कि "क्या नेटवर्क व्यस्त समय की मांग को सुरक्षित रूप से, सुचारू रूप से रोमिंग के साथ, कर्मचारियों के लिए प्रशासनिक परेशानी पैदा किए बिना संभाल सकता है?"
आपके वेन्यू के WiFi को सिर्फ कवरेज से अधिक की आवश्यकता क्यों है
अनेक एक्सेस पॉइंट वायरलेस खरीद निर्णय अभी भी फ्लोर प्लान और हीटमैप के साथ शुरू होते हैं। यह उपयोगी है, लेकिन अधूरा है। एक स्थान पर हर कोने में सिग्नल हो सकता है और फिर भी ठीक उसी समय खराब WiFi मिल सकता है जब व्यवसाय को इसकी सबसे अधिक आवश्यकता होती है।
UK में, जनवरी 2025 तक 98% परिसर गीगाबिट-सक्षम ब्रॉडबैंड का उपयोग कर सकते हैं और 72% फुल-फाइबर सक्षम थे, इसलिए कई साइटों के भीतर सीमा अब WAN लिंक नहीं है। यह इस बात पर निर्भर करता है कि प्रत्येक AP पीक समय पर कितने उपयोगकर्ताओं, उपकरणों और एप्लिकेशनों का समर्थन कर सकता है। दूसरे शब्दों में, अक्सर एक्सेस लेयर ही सीमित करने वाला कारक होती है (UK गीगाबिट और फुल-फाइबर उपलब्धता पर Made By WiFi)।
कवरेज विफलता को छुपा सकता है
एक होटल का कॉरिडोर इसका एक अच्छा उदाहरण है। आप एक शक्तिशाली AP स्थापित कर सकते हैं और कमरों की एक लंबी श्रृंखला में एक दृश्यमान सिग्नल प्राप्त कर सकते हैं। यह कुशल दिखाई देता है। व्यवहार में, यह अक्सर असमान प्रदर्शन, चिपचिपा क्लाइंट व्यवहार और दूर के छोरों पर कमजोर अपलिंक गुणवत्ता की समस्या पैदा करता है।
एक लॉबी में इसके विपरीत समस्या होती है। सिग्नल आसान है। क्षमता कठिन है। लोग कई उपकरणों के साथ आते हैं, तत्काल कनेक्टिविटी की उम्मीद करते हैं, और अक्सर उन्हें इसकी आवश्यकता उसी समय होती है जब स्टाफ सिस्टम, भुगतान उपकरण और भवन सेवाओं को होती है।
व्यावहारिक नियम: यदि उपयोगकर्ता कनेक्ट तो हो पाते हैं लेकिन शिकायत करते हैं कि व्यस्त समय में नेटवर्क धीमा या अविश्वसनीय है, तो सबसे पहले रेंज के बारे में बात करना बंद करें। एयरटाइम, क्लाइंट डेंसिटी, अपलिंक डिज़ाइन और ऑनबोर्डिंग से शुरुआत करें।
व्यावसायिक समस्या अनुभव की है, नेटवर्क सिग्नल्स की नहीं
वेन्यू ऑपरेटर्स आमतौर पर तीन परिणामों की परवाह करते हैं:
- अतिथि अनुभव: लोग बार-बार लॉगिन या भ्रमित करने वाले निर्देशों के बिना तेज़, कम-बाधा वाली पहुंच चाहते हैं।
- सुरक्षा: कर्मचारियों, अतिथियों और IoT डिवाइसों को एक ही ट्रस्ट मॉडल साझा नहीं करना चाहिए।
- परिचालन दक्षता: नेटवर्क टीम को अपना पूरा सप्ताह पासवर्ड रीसेट करने, अनधिकृत डिवाइसों को ट्रैक करने, या यह समझाने में नहीं बिताना चाहिए कि "पूर्ण सिग्नल" होने पर भी सेवा बाधित क्यों लग रही है।
यही कारण है कि उपभोक्ता समाधान शायद ही कभी बड़े पैमाने पर काम आते हैं। WiFi एक्सटेंडर बनाम रिपीटर्स की तुलना इस अंतर को समझाने में मदद करती है। वे उपकरण सिग्नल को तो बढ़ा सकते हैं, लेकिन वे सेगमेंटेशन, पहचान, नियंत्रित रोमिंग और सघन क्लाइंट हैंडलिंग जैसी एंटरप्राइज़ समस्याओं का समाधान नहीं करते हैं।
यदि आप किसी होटल, अस्पताल, आवास, कार्यालय, या मिश्रित उपयोग वाली साइट का प्रबंधन करते हैं, तो लक्ष्य केवल हर जगह सिग्नल पहुँचाना नहीं है। यह लोड के तहत प्रेडिक्टेबल प्रदर्शन सुनिश्चित करना है।
एक वायरलेस AP के मुख्य घटकों को समझना
एक वायरलेस AP को अपनी इमारत के लिए एक छोटे सेल साइट के रूप में सोचें। यह फोन, लैपटॉप, स्कैनर, टीवी, सेंसर और टर्मिनलों के साथ WiFi के माध्यम से संचार करता है। फिर यह उस ट्रैफ़िक को वायर्ड नेटवर्क में भेजता है, जहाँ पॉलिसी, राउटिंग और एप्लिकेशन एक्सेस की प्रक्रिया होती है।
यह आखिरी हिस्सा काफी मायने रखता है। एक AP केवल छत पर लगा रेडियो नहीं है। यह एक नेटवर्क एज डिवाइस है।
आधुनिक मॉडल 1999 के IEEE 802.11a और 802.11b संशोधनों पर वापस जाता है। 802.11b ने 2.4 GHz बैंड में 11 Mbit/s तक और 802.11a ने 5 GHz बैंड में 54 Mbit/s तक की गति प्रदान की, जिससे मल्टी-बैंड दृष्टिकोण स्थापित हुआ जो बाद में UK के स्थानों में व्यवधान-प्रतिरोधी तैनाती के लिए मानक बन गया (एक्सेस पॉइंट्स और ऐतिहासिक 802.11a/b बेसलाइन का Cisco का अवलोकन)।
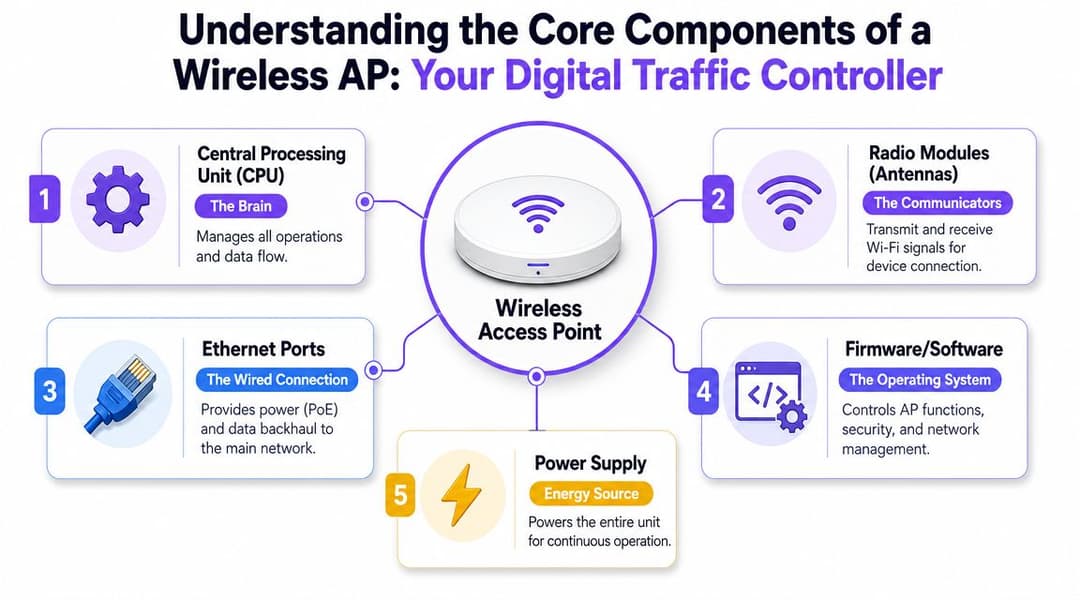
AP के अंदर क्या होता है
अधिकांश एंटरप्राइज़ AP एक ही मुख्य घटकों से बने होते हैं:
- CPU: नियंत्रण कार्यों, पैकेट निर्णयों, एन्क्रिप्शन कार्य और प्रबंधन कार्यों को संभालता है।
- रेडियो मॉड्यूल और एंटेना: ये उपलब्ध बैंड पर ट्रांसमिट और रिसीव करते हैं और यह आकार देते हैं कि AP क्लाइंट डिवाइसों को कैसे सेवा प्रदान करता है।
- ईथरनेट पोर्ट: यह LAN में वापस जाने वाला वायर्ड हैंडऑफ़ है। कई डिप्लॉयमेंट में यह PoE के माध्यम से पावर भी ले जाता है।
- फर्मवेयर और सॉफ्टवेयर: ऑपरेटिंग लेयर जो सुरक्षा, SSIDs, नीति, रेडियो सेटिंग्स और टेलीमेट्री को नियंत्रित करती है।
- पावर सिस्टम: या तो एक स्विच से PoE या, कुछ मामलों में, एक स्थानीय पावर एडॉप्टर।
यदि आप बुनियादी कनेक्शन मॉडल पर एक सामान्य जानकारी चाहते हैं, तो एक वायरलेस कनेक्शन क्या है इस पर Purple का स्पष्टीकरण एक उपयोगी और विक्रेता-तटस्थ शुरुआती बिंदु है।
फ़ॉर्म फैक्टर्स उपयोग के मामले को बदल देते हैं
सभी AP सस्पेंडेड सीलिंग टाइल पर लगाने के लिए नहीं होते हैं।
सीलिंग-माउंट इनडोर APs
ये लॉबी, बार, वेटिंग रूम, रिटेल फ्लोर और ऑफिस जैसे खुले क्षेत्रों के लिए डिफॉल्ट हैं। वे आम तौर पर कवरेज पैटर्न, केबल प्रबंधन और सर्विसिबिलिटी का सबसे अच्छा संतुलन प्रदान करते हैं।
वॉल-प्लेट APs
ये गेस्ट रूम, छात्र आवास और अपार्टमेंट में अच्छी तरह फिट होते हैं जहाँ आप कम क्लाइंट दूरी, नियंत्रित कमरा-स्तरीय कवरेज और एक विवेकपूर्ण इंस्टॉलेशन चाहते हैं। वे किसी कॉरिडोर से सिग्नल भेजने की कोशिश करने की तुलना में अक्सर अधिक प्रभावी होते हैं
आउटडोर APs
इनका उपयोग छतों, आंगनों, परिवहन प्लेटफार्मों, या प्रवेश द्वारों की कतारों के लिए करें। इनका एनक्लोजर और एंटीना डिज़ाइन मौसम, तापमान के उतार-चढ़ाव और अधिक जटिल रिफ्लेक्शन का सामना करने के लिए बनाया गया है।
एक अच्छे AP का चयन कमरे, डिवाइस मिक्स और ऑपरेशनल मॉडल से शुरू होता है। यह डेटाशीट पर लिखी सबसे अधिक हेडलाइन स्पीड से शुरू नहीं होता है।
Controller बनाम Cloud-Managed Access Points
पहला आर्किटेक्चर विकल्प आमतौर पर ब्रांड नहीं होता है। यह मैनेजमेंट मॉडल होता है।
कुछ एस्टेट अभी भी कंट्रोलर-आधारित डिज़ाइन को प्राथमिकता देते हैं, विशेष रूप से जहां स्थानीय नियंत्रण, कड़ाई से प्रबंधित परिवर्तन विंडो, या मौजूदा नेटवर्क मानक निर्णय को संचालित करते हैं। अन्य लोग क्लाउड-प्रबंधित APs पर स्थानांतरित हो जाते हैं क्योंकि वे तेजी से डिप्लॉयमेंट, कई साइटों पर आसान दृश्यता और रखरखाव के लिए कम ऑन-प्रिमाइसेस हार्डवेयर चाहते हैं।
कोई भी मॉडल अपने आप सही नहीं होता है। सही उत्तर इस बात पर निर्भर करता है कि हर दिन नेटवर्क को कौन चलाएगा।
कंट्रोलर-आधारित AP वास्तव में कैसे दिखते हैं
एक कंट्रोलर-आधारित संपत्ति समर्पित ऑन-प्रिमाइसेस हार्डवेयर या सॉफ़्टवेयर पर केंद्रीय वायरलेस इंटेलिजेंस रखती है। AP अभी भी रेडियो का काम करते हैं, लेकिन नीति, समन्वय और प्रशासन स्थानीय रूप से संचालित होते हैं।
यह तब अच्छी तरह से काम कर सकता है जब IT टीम पहले से ही एक परिपक्व कैंपस वातावरण का प्रबंधन कर रही हो और अपग्रेड, रखरखाव के समय और आंतरिक प्रणालियों के साथ एकीकरण पर सीधा नियंत्रण चाहती हो। यह उन साइटों के लिए भी उपयुक्त हो सकता है जहां सख्त आंतरिक प्रशासन लागू है।
इसका नुकसान ऑपरेशनल ओवरहेड है। किसी को कंट्रोलर को बनाए रखना होगा, उसकी लचीलापन (resilience) की योजना बनानी होगी, उसे पैच करना होगा, उसकी निगरानी करनी होगी और लाइफसाइकल लागत का हिसाब रखना होगा।
क्लाउड-मैनेज्ड APs क्या बदलाव लाते हैं
क्लाउड-प्रबंधित सिस्टम प्रबंधन प्लेन को वेंडर-होस्टेड डैशबोर्ड पर स्थानांतरित कर देते हैं। आप अभी भी साइट पर AP इंस्टॉल करते हैं, लेकिन प्रशासन, दृश्यता और कई नीति नियंत्रण दूरस्थ रूप से संभाले जाते हैं।
यह आमतौर पर हॉस्पिटैलिटी समूहों, रिटेल श्रृंखलाओं, छात्र आवास प्रदाताओं और कम IT टीमों वाले वितरित परिसरों के लिए उपयुक्त है। एक छोटी टीम बिना यात्रा किए कई साइटों पर टेम्प्लेट रोल आउट कर सकती है, डिवाइस की स्थिति की समीक्षा कर सकती है और बदलाव कर सकती है।
इसमें समझौता यह है कि आपको वेंडर के प्रबंधन मॉडल, रिलीज़ शेड्यूल और लाइसेंसिंग दृष्टिकोण पर निर्भर रहना पड़ता है।
Controller बनाम Cloud-Managed APs के बीच मुख्य अंतर
| कारक | कंट्रोलर-आधारित (Controller-Based) | क्लाउड-प्रबंधित (Cloud-Managed) |
|---|---|---|
| प्रबंधन स्थान | ऑन-प्रिमाइसेस कंट्रोलर या स्व-होस्टेड प्लेटफॉर्म | वेंडर का क्लाउड डैशबोर्ड |
| दैनिक संचालन | अधिक व्यावहारिक, अक्सर इन-हाउस वायरलेस विशेषज्ञता वाली टीमों के लिए बेहतर | छोटी या वितरित टीमों के लिए सरल |
| मल्टी-साइट रोलआउट | संभव है, लेकिन अक्सर मानकीकरण और रखरखाव करना अधिक कठिन होता है | आमतौर पर कई स्थानों पर टेम्पलेट बनाना आसान होता है |
| परिवर्तन नियंत्रण (Change control) | अपडेट और समय पर अधिक प्रत्यक्ष स्थानीय नियंत्रण | तेज रिमोट प्रशासन, लेकिन वेंडर फ्रेमवर्क के भीतर |
| अग्रिम बुनियादी ढांचा | अधिक, क्योंकि कंट्रोलर क्षमता और लचीलेपन के लिए योजना की आवश्यकता होती है | कम ऑन-प्रिमाइसेस फ़ुटप्रिंट |
| समस्या निवारण (Troubleshooting) शैली | यदि प्लेटफॉर्म अच्छी तरह से चलाया जाता है तो गहरी स्थानीय दृश्यता | मजबूत रिमोट दृश्यता और सहायता टीमों के लिए आसान पहुंच |
| सर्वोत्तम उपयुक्त | बड़े कैंपस, कड़े नियंत्रण वाले एंटरप्राइज एस्टेट | होटल, रिटेल समूह, मिश्रित-साइट ऑपरेटर, कुशल IT टीमें |
जो वास्तव में वेन्यू के लिए काम करता है
एक मजबूत आंतरिक नेटवर्क टीम वाली एकल हाई-टच साइट के लिए, कंट्रोलर-आधारित मॉडल अभी भी एक समझदारी भरा विकल्प हो सकता है।
कई संपत्तियों को संचालित करने वाले व्यवसाय के लिए, क्लाउड-मैनेज्ड सिस्टम अक्सर निरंतरता के मामले में बेहतर साबित होता है। SSID परिवर्तनों को लागू करने, AP की स्थिति की समीक्षा करने और दूरस्थ रूप से किसी साइट का समर्थन करने की क्षमता आमतौर पर प्रबंधन स्टैक के हर तत्व पर नियंत्रण रखने से अधिक मायने रखती है।
गलती केवल स्टिकर पर लिखी कीमत के आधार पर चुनने में होती है। वास्तविक लागत इस बात में निहित है कि प्लेटफॉर्म को अच्छी तरह से संचालित करने के लिए कितने लोगों की आवश्यकता है।
प्रदर्शन के लिए मुख्य AP विनिर्देशों को डिकोड करना
AP डेटाशीट ऐसे शब्दों से भरी होती हैं जो सुनने में प्रभावशाली लगते हैं और अक्सर वास्तविक प्रश्न को छिपा देते हैं। जब वेन्यू व्यस्त होगा तो इसका क्या परिणाम होगा?
इस दृष्टिकोण से विशिष्टताओं को पढ़ना शुरू करें। यह नहीं कि "अधिकतम हेडलाइन दर कितनी तेज़ है?" बल्कि यह कि "यह AP मेरे डिवाइस मिक्स, कमरे के आकार और सेवा की अपेक्षाओं के साथ कितनी अच्छी तरह तालमेल बिठाएगा?"
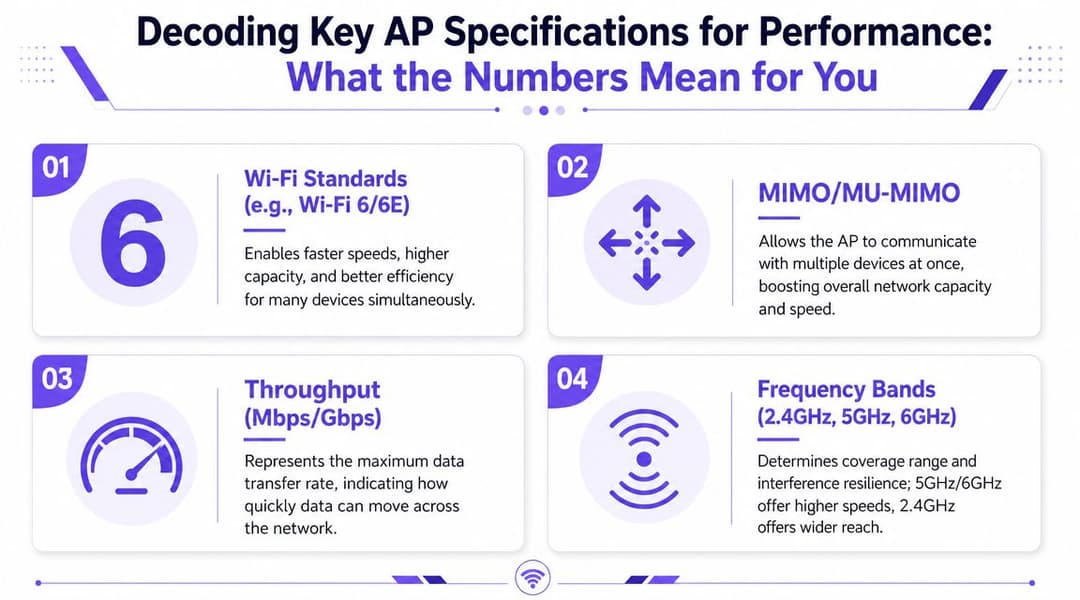
मार्केटिंग लेबल से अधिक बैंड मायने रखते हैं
समझने के लिए सबसे उपयोगी स्पेक अक्सर रेडियो बैंड रणनीति होती है।
UK में, Ofcom ने WiFi उपयोग के लिए 5925 से 6425 MHz को उपलब्ध कराया है, जिससे 500 MHz का साफ स्पेक्ट्रम जुड़ गया है। यह महत्वपूर्ण है क्योंकि व्यापक चैनल और कम व्यवधान घने स्थानों में क्षमता में सुधार करते हैं जहां भीड़भाड़ मुख्य समस्या है, न कि केवल ट्रांसमिट पावर (UK 6 GHz उपलब्धता और इसके परिचालन प्रभाव का सारांश)।
इसे समझने का एक सरल तरीका:
- 2.4 GHz अधिक दूरी तक पहुँचता है और बेहतर प्रवेश करता है, लेकिन इसमें भीड़ अधिक होती है।
- 5 GHz आमतौर पर एंटरप्राइज क्षमता के लिए मुख्य माध्यम होता है।
- 6 GHz उच्च-क्षमता वाले डिज़ाइनों के लिए अधिक स्पष्ट स्थान देता है जहाँ समर्थित क्लाइंट मौजूद होते हैं।
चार स्पेक्स जिन पर ध्यान देना जरूरी है
WiFi जनरेशन
WiFi 6 और 6E इसलिए महत्वपूर्ण हैं क्योंकि वे एक साथ कई उपकरणों के सक्रिय होने पर दक्षता में सुधार करते हैं। एक कॉन्फ्रेंस रूम या व्यस्त सार्वजनिक लाउंज में, यह एकल-उपकरण की अधिकतम गति प्राप्त करने से अधिक महत्वपूर्ण है।
MIMO और MU-MIMO
ये बताते हैं कि AP कई स्पेशियल स्ट्रीम और कई क्लाइंट्स को कैसे संभालता है। व्यावहारिक रूप से, ये इस बात को प्रभावित करते हैं कि एक AP हर किसी को अपनी बारी का इंतजार कराने के बजाय कितनी कुशलता से कई उपयोगकर्ताओं को सेवा दे सकता है।
थ्रूपुट आंकड़े
इन्हें सावधानी से समझें। वेंडर की संख्याएं आदर्श परिस्थितियों में सैद्धांतिक सीमाएं होती हैं। वे तुलनात्मक स्थिति के लिए तो उपयोगी हैं, लेकिन वे आपको यह नहीं बताती हैं कि चेक-इन के समय या पूरी तरह से बिक चुके किसी इवेंट के दौरान यह डिप्लॉयमेंट कैसा अनुभव देगा।
PoE सपोर्ट
प्रारंभिक योजना में अक्सर PoE की अनदेखी की जाती है, जो बाद में प्रोजेक्ट के लिए सिरदर्द बन जाती है। यदि स्विच संपत्ति सही पावर और अपलिंक सहायता प्रदान नहीं कर सकती है, तो AP इच्छानुसार काम नहीं कर सकता है।
साफ स्पेक्ट्रम से मदद मिलती है। अच्छे इंस्टॉलेशन से और भी अधिक मदद मिलती है। सही स्विचिंग और पावर डिज़ाइन यह तय करता है कि AP वह प्रदर्शन दे पा रहा है या नहीं जिसके लिए आपने भुगतान किया है।
एक ऑपरेटर की तरह स्पेक शीट कैसे पढ़ें
खरीदने से पहले इस संक्षिप्त फ़िल्टर का उपयोग करें:
- क्लाइंट मिक्स के बारे में पूछें: अतिथि (गेस्ट) फोन और टैबलेट बारकोड स्कैनर, डोर लॉक या स्ट्रीमिंग डिवाइस से अलग तरह से व्यवहार करते हैं।
- व्यवहारिक रूप से 6 GHz सपोर्ट की जांच करें: अतिरिक्त स्पेक्ट्रम केवल तभी मूल्यवान है जब आपके डिवाइस इसका उपयोग कर सकें।
- PoE और अपलिंक आवश्यकताओं की पहले समीक्षा करें: स्विचिंग अपग्रेड को प्रोजेक्ट के अंत के लिए न छोड़ें।
- मुख्य निर्णय बिंदु के रूप में "अधिकतम गति" को अनदेखा करें: व्यस्त-घंटे का व्यवहार अधिक मायने रखता है।
अधिकांश वेन्यू के लिए, मजबूत रेडियो डिज़ाइन और प्रबंधनीय पावर आवश्यकताओं वाला एक संतुलित AP, खराब तरीके से तैनात किए गए अत्यधिक विशिष्टताओं वाले यूनिट से बेहतर होता है।
हाई-डेंसिटी वेन्यू के लिए AP प्लेसमेंट की योजना कैसे बनाएं
पुराना नियम सरल था। APs को वहां रखें जहां वे सबसे अधिक जगह को कवर करते हों। वह नियम आज भी कमजोर डिज़ाइन तैयार करता है।
उच्च-घनत्व की योजना मांग के पैटर्न से शुरू होती है। एक कॉरिडोर, वार्ड, लेक्चर थिएटर, बॉलरूम, लॉबी और बाहरी कतार सभी बहुत अलग क्लाइंट व्यवहार उत्पन्न करते हैं। यदि आप केवल सिग्नल के अंतरालों को भरने के लिए AP रखते हैं, तो आप अक्सर टकराव, असमान रोमिंग और समझने में कठिन प्रदर्शन गिरावट की समस्या पैदा करेंगे।
APs को वायर्ड एज के हिस्से के रूप में देखें
कई परियोजनाएं इसलिए विफल हो जाती हैं क्योंकि Enterprise AP स्टैंडअलोन रेडियो नहीं हैं। इसके बजाय, वे वायर्ड-एज एक्सटेंशन हैं जो क्लाइंट्स को ऑथेंटिकेट करते हैं, उन्हें LAN से जोड़ते हैं, और ट्रैफ़िक को बाकी नेटवर्क में फॉरवर्ड करते हैं।
इसका मतलब है कि प्रदर्शन RF स्थितियों और वायर्ड अपलिंक दोनों द्वारा सीमित है। यदि स्विच, PoE बजट, या अपलिंक डिज़ाइन कम क्षमता का है, तो AP बाधा बन जाता है, भले ही रेडियो लेयर आधुनिक दिखे (वायर्ड-एज एक्सटेंशन के रूप में एक्सेस पॉइंट्स पर Lenovo शब्दावली नोट)।
क्षमता योजना व्यापक कवरेज से बेहतर है
कुछ व्यावहारिक उदाहरण इस बात को और अधिक स्पष्ट करते हैं।
होटल कॉरिडोर बनाम होटल लॉबी
एक कॉरिडोर डिज़ाइन को अक्सर बगल के कमरों में सिग्नल फैलने से रोकने और रेडियो को उपयोगकर्ता के करीब रखने से लाभ होता है। एक लॉबी डिज़ाइन को आमतौर पर बैठने के पैटर्न, कतार वाले क्षेत्रों और अस्थायी भीड़ पर अधिक ध्यान देने की आवश्यकता होती.
हेल्थकेयर वार्ड बनाम एडमिन ऑफिस
एक वार्ड में मोबाइल कार्ट, हैंडहेल्ड डिवाइस, क्लिनिकल वर्कफ़्लो और अधिक सख्त रोमिंग अपेक्षाएं शामिल हो सकती हैं। एक ऑफिस छोटे-मोटे विलंब को सहन कर सकता है जो देखभाल प्रदान करने में अस्वीकार्य होंगे।
छात्र आवास का कमरा बनाम सामान्य क्षेत्र
निजी कमरों को अक्सर प्रेडिक्टेबल इन-रूम सेवा की आवश्यकता होती है। साझा रसोई और सामाजिक स्थानों को उच्च कंकरेंसी हैंडलिंग और उपयोगकर्ता समूहों के बीच मजबूत अलगाव की आवश्यकता होती है।
एक प्लानिंग चेकलिस्ट जो वास्तव में मदद करती है
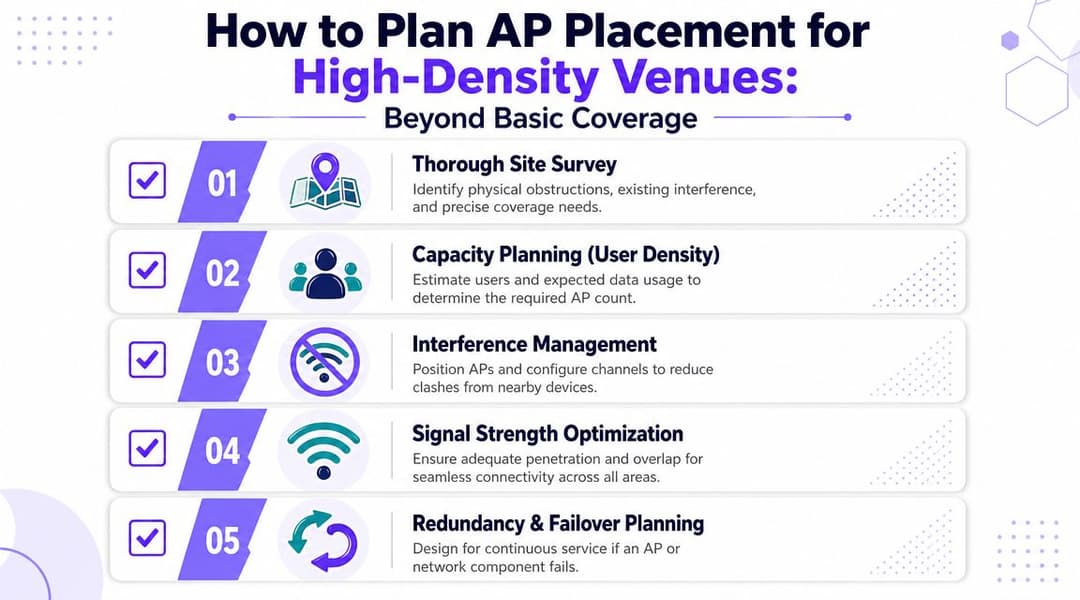
- साइट सर्वेक्षण से शुरुआत करें: निर्माण सामग्री, लिफ्ट शाफ्ट, ग्लेज़िंग, और छिपे हुए प्लांट क्षेत्र सभी RF तस्वीर को बदल देते हैं।
- ज़ोन के अनुसार उपयोगकर्ता घनत्व का मानचित्र बनाएं: पूरी इमारत का औसत न निकालें। पीक ज़ोन डिज़ाइन को संचालित करते हैं।
- जानबूझकर चैनलों की योजना बनाएं: उचित चैनल अनुशासन के बिना अधिक APs प्रदर्शन को और खराब कर सकते हैं।
- केबल पथ और स्विच स्थानों की जाँच करें: भौतिक स्थापना बाधाएं अक्सर यह तय करती हैं कि एक अच्छा RF डिज़ाइन व्यावहारिक है या नहीं।
- विफलता के लिए डिज़ाइन करें: यदि एक AP या स्विच विफल हो जाता है, तो उपयोगकर्ताओं को किसी महत्वपूर्ण क्षेत्र में सेवा नहीं खोनी चाहिए।
यदि आपका इंस्टॉलर कहता है "एक AP इस पूरे फर्श को कवर करता है", तो एक बेहतर सवाल पूछें। उस फर्श पर उसके सबसे व्यस्त समय में कितने सक्रिय उपकरण होंगे, और कौन सा अपलिंक उनका समर्थन करेगा?
क्या काम नहीं करता है
समस्याग्रस्त डिप्लॉयमेंट में तीन पैटर्न बार-बार दिखाई देते हैं:
- बहुत कम संख्या में लगाए गए अत्यधिक शक्तिशाली APs, जो अत्यधिक बड़े सेल और खराब रोमिंग का कारण बनते हैं।
- कमजोर चैनल योजना के साथ बहुत अधिक APs, जो हस्तक्षेप और एयरटाइम प्रतिस्पर्धा को बढ़ाते हैं।
- खराब स्विचिंग के साथ अच्छा RF डिज़ाइन, जहाँ अपलिंक या पावर बजट प्रदर्शन को सीमित कर देते हैं।
प्लेसमेंट कभी भी केवल एक माउंटिंग का काम नहीं है। यह सीधे अतिथि संतुष्टि और सपोर्ट लोड से जुड़ा एक इंजीनियरिंग निर्णय है
अपने नेटवर्क को सुरक्षित करना और सहज रोमिंग सक्षम करना
एक तेज़ वायरलेस नेटवर्क तब भी खराब महसूस हो सकता है जब उपयोगकर्ता आसानी से शामिल नहीं हो पाते हैं या अनुमानित रूप से फिर से कनेक्ट नहीं हो पाते हैं। सुरक्षा और ऑनबोर्डिंग वे क्षेत्र हैं जहां कई स्थान अन्यथा ठोस AP हार्डवेयर का लाभ खो देते हैं।
UK के स्थानों के लिए, चुनौती एक मिश्रित डिवाइस एस्टेट है। 83% UK वयस्क घर पर WiFi का उपयोग करते हैं और 57% मुख्य रूप से बाहर रहने पर WiFi का उपयोग करते हैं, यही कारण है कि ध्यान सिग्नल की ताकत से हटाकर बिना साझा किए गए पासवर्ड या मैन्युअल IT हस्तक्षेप के सुरक्षित, पहचान-संचालित ऑनबोर्डिंग पर केंद्रित होना चाहिए (UK WiFi उपयोग के संदर्भ का हवाला देते हुए ITU Online का सारांश)।
साझा पासवर्ड परिचालन पर बोझ पैदा करते हैं
मेहमानों या कर्मचारियों के लिए एक एकल PSK आसान लग सकता है। यह नहीं है। पासवर्ड का पुन: उपयोग किया जाता है, लिख लिया जाता है, पूर्व-ठेकेदारों के साथ साझा किया जाता है, WhatsApp समूहों में कॉपी किया जाता है, और बहुत लंबे समय तक बिना बदले छोड़ दिया जाता है।
स्टाफ और प्रबंधित डिवाइसों के लिए, पहचान-आधारित एक्सेस अधिक स्पष्ट मॉडल है। इसका मतलब WPA3-Enterprise, 802.1X, सर्टिफिकेट-आधारित वर्कफ़्लो, डायरेक्टरी इंटीग्रेशन, या उन डिवाइस श्रेणियों के लिए व्यक्तिगत PSK हो सकता है जो आधुनिक एंटरप्राइज ऑथेंटिकेशन का समर्थन नहीं कर सकती हैं।
यदि आप जोखिम वाले पहलू को और करीब से देखना चाहते हैं, तो एक्सेस पॉइंट सुरक्षा पर यह मार्गदर्शिका परिचालन संबंधी मुद्दों को अच्छी तरह से कवर करती है।
अच्छी रोमिंग उपयोगकर्ता के आगे बढ़ने से पहले शुरू होती है
रोमिंग केवल एक RF विषय नहीं है। यह एक प्रमाणीकरण विषय भी है।
यदि किसी मेहमान को अलग-अलग क्षेत्रों के बीच जाने पर हर बार Captive Portal को फिर से खोलना पड़ता है, या यदि मंजिलों के बीच री-ऑथेंटिकेट करते समय किसी क्लिनिशियन का डिवाइस रुक जाता है, तो वायरलेस डिज़ाइन किसी सर्वे में तो ठीक लग सकता है लेकिन उपयोग के दौरान विफल हो जाता है।
एक ऐसा मॉडल बेहतर काम करता है जहाँ:
- मेहमान एक बार प्रमाणित होते हैं और बार-बार के घर्षण के बिना सुरक्षित रूप से फिर से जुड़ जाते हैं।
- कर्मचारियों की पहचान नीति के अनुसार मैप की जाती है ताकि एक्सेस उनके रोल का अनुसरण करे, न कि किसी साझा पासवर्ड का।
- IoT डिवाइसों को अलग किया जाता है और उनकी क्षमता और जोखिम प्रोफाइल के अनुसार उपयुक्त नियंत्रण दिए जाते हैं।
सबसे अच्छा रोमिंग अनुभव वह है जिस पर उपयोगकर्ताओं का ध्यान ही न जाए। वे आगे बढ़ते हैं। सेशन चालू रहता है। पॉलिसी सही बनी रहती है।
प्लेटफ़ॉर्म और नीति को हार्डवेयर के अनुकूल होना चाहिए
इस संदर्भ में, पहचान परत (identity layer) मायने रखती है। APs रेडियो और नेटवर्क एज को संभालते हैं। एक्सेस अनुभव अक्सर इस बात पर निर्भर करता है कि उनके ऊपर क्या मौजूद है।
Cisco Meraki, Aruba, Ruckus, Mist, और UniFi जैसे वेंडर सभी अलग-अलग वायरलेस आधार प्रदान करते हैं। इसके शीर्ष पर, Purple जैसा पहचान प्लेटफ़ॉर्म पासवर्ड रहित अतिथि पहुंच, OpenRoaming और Passpoint समर्थन, निर्देशिका-समर्थित कर्मचारी प्रमाणीकरण, और लीगेसी या मल्टी-टेनेंट डिवाइस परिदृश्यों के लिए iPSK-शैली के विकल्प प्रदान कर सकता है।
यह अलगाव उपयोगी है। यह ऑपरेटरों को प्रत्येक AP रिफ्रेश को एक्सेस जर्नी के पूर्ण रीडिजाइन के रूप में मानने के बजाय यूजर ऑनबोर्डिंग और पॉलिसी में सुधार करने की अनुमति देता है।
अपने इकोसिस्टम के अनुकूल Access Points चुनना
सही AP वह नहीं है जिसमें सुविधाओं की सबसे लंबी सूची हो। यह वह है जो आपके ऑपरेटिंग मॉडल के अनुकूल हो।
चार जांचों के साथ शुरुआत करें।
शॉर्टलिस्ट जो मायने रखती है
- प्रबंधन अनुकूलता: क्या आपकी टीम कंट्रोलर-आधारित नियंत्रण चाहती है या क्लाउड-प्रबंधित सरलता?
- घनत्व अनुकूलता: क्या आप गेस्ट रूम, सार्वजनिक मार्ग (कॉनकोर्स), क्लिनिकल मोबिलिटी, या मिश्रित-उपयोग वाले सामान्य क्षेत्रों के लिए डिज़ाइन कर रहे हैं?
- भौतिक अनुकूलता: सीलिंग, वॉल-प्लेट और आउटडोर मॉडल अलग-अलग काम करते हैं।
- पहचान अनुकूलता: क्या AP और प्लेटफ़ॉर्म आपके लिए आवश्यक गेस्ट, स्टाफ और IoT वर्कफ़्लो का समर्थन कर सकते हैं?
जहां तक संभव हो हार्डवेयर और अनुभव को अलग रखें
यह अक्सर सबसे समझदारी भरा दीर्घकालिक कदम होता है। आप RF प्रदर्शन के लिए एक वेंडर, स्विचिंग के लिए दूसरा, और ऑथेंटिकेशन व यूजर जर्नी के लिए एक अलग प्लेटफॉर्म पसंद कर सकते हैं।
यह विशेष रूप से उन ऑपरेटरों के लिए उपयोगी है जिनके पास मिश्रित संपत्तियां हैं। एक संपत्ति Meraki चला सकती है, दूसरी Aruba, और कोई अन्य Ruckus। यदि पहचान और ऑनबोर्डिंग लेयर हार्डवेयर के ऊपर काम करती है, तो उपयोगकर्ताओं को फिर भी एक सुसंगत अनुभव मिल सकता है।
मौजूदा संपत्तियों के लिए एक त्वरित समस्या निवारण जांच
हार्डवेयर बदलने से पहले, सबसे पहले इनकी जांच करें:
- क्लाइंट की शिकायतें क्षेत्र के अनुसार केंद्रित हैं: यह आमतौर पर एक सार्वभौमिक WAN समस्या के बजाय प्लेसमेंट, व्यवधान (इंटरफेरेंस), या ओवरसब्सक्रिप्शन की ओर इशारा करता है।
- केवल कुछ उपयोगकर्ता समूहों को परेशानी हो रही है: नीति, SSID डिज़ाइन और प्रमाणीकरण (ऑथेंटिकेशन) प्रवाह को देखें।
- प्रदर्शन केवल व्यस्त समय में गिरता है: केवल सिग्नल स्तरों पर नहीं, बल्कि क्षमता संबंधी मान्यताओं पर फिर से विचार करें।
- APs ठीक दिख रहे हैं लेकिन सेवा खराब लग रही है: स्विच अपलिंक, PoE और LAN-साइड की सीमाओं की जांच करें।
एक्सेस पॉइंट्स वायरलेस रणनीति तब सबसे अच्छा काम करती है जब आप वास्तविक परिवेश के लिए डिज़ाइन करते हैं। व्यस्त घंटे। मिश्रित पहचानें। तेज़ हलचल। सीमित IT समय। यही एक ऐसे नेटवर्क को अलग करता है जो केवल मौजूद है, उससे जो वेन्यू को ठीक से सपोर्ट करता है।
यदि आपको अपने स्थान को किसी एकल हार्डवेयर पाथ में सीमित किए बिना अतिथि पहुंच, कर्मचारी प्रमाणीकरण, या मल्टी-टेनेंट ऑनबोर्डिंग को आधुनिक बनाना है, तो Purple मूल्यांकन करने के लिए एक विकल्प है। यह सामान्य एंटरप्राइज़ AP इकोसिस्टम में एक पहचान और WiFi एक्सेस लेयर के रूप में काम करता है, जो स्थानों को अंतर्निहित नेटवर्क में लचीलापन बनाए रखते हुए उपयोगकर्ता अनुभव और नीति को मानकीकृत करने में मदद कर सकता है।



