
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
तुमचे इंटरनेट सर्किट कागदावर उत्तम दिसते. कर्मचारी स्पीड टेस्ट करू शकतात जी सुरळीत दिसते. नंतर लॉबीमध्ये गर्दी होते, चेक-इनची वेळ वाढते, कार्ड टर्मिनल्स अडखळतात, पाहुणे WiFi पासवर्ड विचारू लागतात आणि कॅफेमधील व्हिडिओ कॉल्स खंडित होऊ लागतात.
हा तो क्षण असतो जेव्हा बहुतेक वेन्यूजच्या लक्षात येते की त्यांना कव्हरेजची समस्या नाही. त्यांना एक ॲक्सेस लेयरची समस्या आहे.
वायरलेस ॲक्सेस पॉइंट्स हे अजूनही इनडोअर कनेक्टिव्हिटीचे मुख्य केंद्र आहेत, परंतु त्यांच्या नियोजनाची पद्धत आता बदलली आहे. बहुतांश ठिकाणी आधीचा प्रश्न हा असायचा की "युजर्सना सिग्नल दिसतोय का?" आता अधिक चांगला प्रश्न हा आहे की "नेटवर्क गर्दीच्या वेळी सुरळीत रोमिंगसह सुरक्षितपणे लोड हाताळू शकते का, आणि कर्मचाऱ्यांसाठी कोणतीही व्यवस्थापकीय अडचण निर्माण न करता हे शक्य आहे का?"
तुमच्या व्हेन्यूच्या WiFi ला केवळ कव्हरेजपेक्षा अधिक गोष्टींची गरज का आहे
अनेकदा ॲक्सेस पॉइंट्स खरेदीचे निर्णय अजूनही फ्लोर प्लॅन आणि हीटमॅपवरून घेतले जातात. हे उपयुक्त आहे, पण अपूर्ण आहे. एखाद्या ठिकाणी प्रत्येक कोपऱ्यात सिग्नल असू शकतो, पण ज्या नेमक्या वेळी व्यवसायाला सर्वात जास्त गरज असते, त्याच वेळी निकृष्ट WiFi मिळू शकते.
UK मध्ये, जानेवारी २०२५ पर्यंत ९८% जागांवर गिगाबीट-सक्षम ब्रॉडबँड उपलब्ध आहे आणि ७२% जागांवर फुल-फायबर सक्षम होते, त्यामुळे बऱ्याच साईट्सच्या आतील मर्यादा आता WAN लिंक राहिलेली नाही. ती म्हणजे प्रत्येक AP पीक अवर्समध्ये किती युझर्स, डिव्हाइसेस आणि ॲप्लिकेशन्सना सपोर्ट करू शकतो. दुसऱ्या शब्दांत, अनेकदा ॲक्सेस लेअर हाच मर्यादा घालणारा घटक ठरतो (UK मधील गिगाबीट आणि फुल-फायबर उपलब्धतेवर Made By WiFi).
कव्हरेज अपयश लपवू शकते
हॉटेलचा कॉरिडॉर हे याचे एक उत्तम उदाहरण आहे. तुम्ही एक शक्तिशाली AP बसवून खोल्यांच्या संपूर्ण रांगेत सिग्नल मिळवू शकता. हे वरवर कार्यक्षम वाटते. परंतु प्रत्यक्षात, यामुळे असमान परफॉर्मन्स, क्लायंट डिस्कनेक्ट न होणे (स्टीकी क्लायंट बिहेवियर) आणि शेवटच्या टोकावर कमकुवत अपलिंक क्वालिटी अशा समस्या निर्माण होतात.
लॉबीमध्ये याच्या उलट समस्या असते. सिग्नल मिळणे सोपे असते. क्षमता वाढवणे कठीण असते. लोक अनेक उपकरणांसह येतात, त्वरित कनेक्टिव्हिटीची अपेक्षा करतात आणि सहसा त्यांना कर्मचारी सिस्टीम, पेमेंट उपकरणे आणि इमारतीच्या सेवांच्या वेळीच त्याची आवश्यकता असते.
व्यावहारिक नियम: जर वापरकर्ते कनेक्ट करू शकत असतील परंतु गर्दीच्या वेळी नेटवर्क संथ किंवा अस्थिर असल्याची तक्रार करत असतील, तर आधी रेंजविषयी बोलणे थांबवा. एअरटाइम, क्लायंट डेन्सिटी, अपलिंक डिझाइन आणि ऑनबोर्डिंगपासून सुरुवात करा.
व्यवसायाची समस्या अनुभव ही आहे, सिग्नलचे बार नाही
व्हेन्यू ऑपरेटर्स सामान्यतः तीन परिणामांची काळजी घेतात:
- पाहुण्यांचा अनुभव: लोकांना वारंवार लॉगइन किंवा गोंधळात टाकणाऱ्या सूचनांशिवाय वेगवान, कमी-अडथळ्यांचा प्रवेश हवा असतो.
- सुरक्षा: कर्मचारी, पाहुणे आणि IoT डिव्हाइसेस यांनी एकच ट्रस्ट मॉडेल सामायिक करू नये.
- कार्यक्षम कार्यपद्धती: नेटवर्क टीमने त्यांचा संपूर्ण आठवडा पासवर्ड रिसेट करणे, अनधिकृत डिव्हाइसेसचा शोध घेणे किंवा "पूर्ण सिग्नल" असूनही नेटवर्क का चालत नाही हे स्पष्ट करण्यात घालवू नये.
ग्राहकांचे तात्पुरते उपाय व्यवसाय स्तरावर यशस्वी न होण्याचे हे देखील एक कारण आहे. WiFi एक्सटेंडर विरुद्ध रिपीटर्सची तुलना यातील फरक समजून घेण्यास मदत करते. ते टूल्स कदाचित सिग्नल वाढवू शकतात, परंतु ते सेगमेंटेशन, आयडेंटिटी, नियंत्रित रोमिंग आणि दाट क्लायंट हाताळणी यांसारख्या एंटरप्राइझ समस्या सोडवत नाहीत.
तुम्ही एखादे हॉटेल, हॉस्पिटल, रेसिडेन्स, ऑफिस किंवा संमिश्र वापराच्या जागेचे व्यवस्थापन करत असाल, तर तुमचे ध्येय केवळ सरसकट सिग्नल देणे हे नसते. ते लोड असताना प्रेडिक्टेबल परफॉर्मन्स देणे हे असते.
वायरलेस AP च्या मुख्य घटकांना समजून घेणे
वायरलेस AP चा तुमच्या इमारतीसाठी एक छोटा सेल साइट म्हणून विचार करा. हे फोन्स, लॅपटॉप्स, स्कॅनर्स, टीव्ही, सेन्सर्स आणि टर्मिनल्ससोबत WiFi द्वारे संवाद साधते. त्यानंतर ते ट्रॅफिक वायर्ड नेटवर्ककडे सोपवते, जिथे पॉलिसी, राउटिंग आणि ॲप्लिकेशन प्रवेश नियंत्रित केला जातो.
तो शेवटचा भाग महत्त्वाचा आहे. AP हे केवळ छतावरचे रेडिओ उपकरण नाही. ते एक नेटवर्क एज डिव्हाइस आहे.
आधुनिक मॉडेल १९९९ च्या IEEE 802.11a आणि 802.11b अमेंडमेंट्स कडे जाते. 802.11b ने २.४ GHz बँडमध्ये ११ Mbit/s पर्यंत आणि 802.11a ने ५ GHz बँडमध्ये ५४ Mbit/s पर्यंत गती दिली, ज्यामुळे मल्टी-बँड दृष्टिकोन स्थापित झाला जो नंतर UK मधील ठिकाणी इंटरफेरन्स-प्रतिरोधक डिप्लॉयमेंट्ससाठी मानकाचा भाग बनला (ॲक्सेस पॉइंट्स आणि ऐतिहासिक 802.11a/b बेसलाईनचा Cisco चा आढावा).
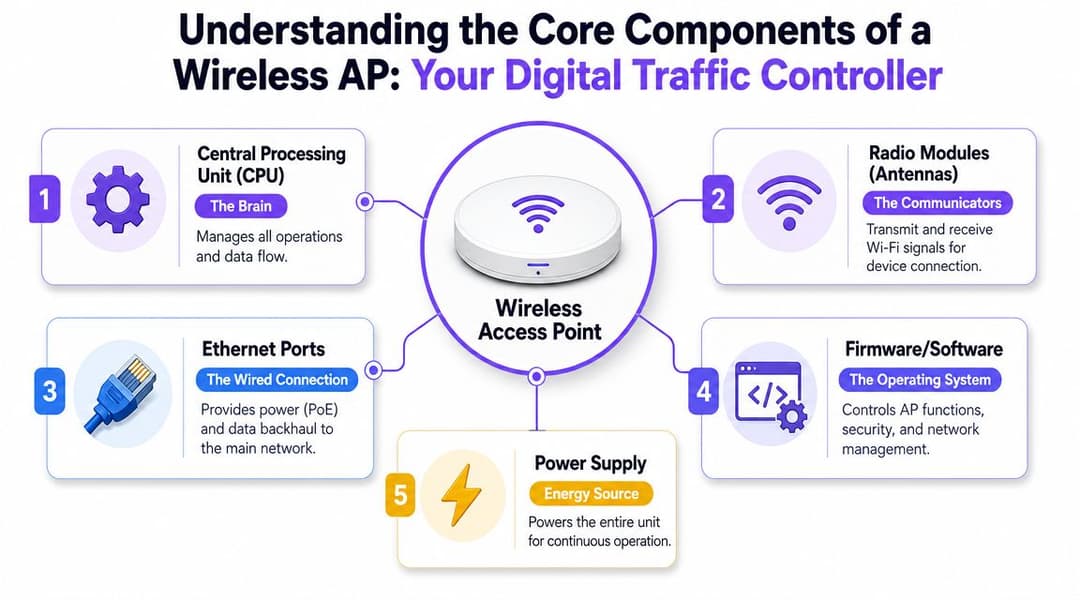
AP च्या आत काय असते
बहुतेक एंटरप्राइझ APs एकाच मुख्य भागांभोवती तयार केले जातात:
- CPU: नियंत्रण कार्ये, पॅकेट निर्णय, एन्क्रिप्शनचे काम आणि व्यवस्थापन कार्ये हाताळते.
- रेडिओ मॉड्युल्स आणि अँटेना: हे उपलब्ध बँड्सवर सिग्नल ट्रान्समिट आणि रिसीव्ह करतात आणि AP क्लायंट उपकरणांना कशा प्रकारे सेवा देतो ते ठरवतात.
- इथरनेट पोर्ट: हा LAN मधील वायर्ड हँडऑफ आहे. बऱ्याच उपयोजनांमध्ये हा PoE द्वारे वीज प्रवाह देखील वाहून नेतो.
- फर्मवेअर आणि सॉफ्टवेअर: हे सुरक्षा, SSIDs, पॉलिसी, रेडिओ सेटिंग्ज आणि टेलिमेट्री नियंत्रित करणारे ऑपरेटिंग स्तर आहे.
- पॉवर सिस्टम: एकतर स्विचमधून PoE किंवा काही प्रकरणांमध्ये स्थानिक पॉवर अडॅप्टर.
तुम्हाला मूळ कनेक्शन मॉडेलबद्दल मूलभूत माहिती हवी असल्यास, वायरलेस कनेक्शन म्हणजे काय याविषयी Purple चे स्पष्टीकरण what a wireless connection is हा कोणत्याही विशिष्ट व्हेंडरवर अवलंबून नसलेला एक उपयुक्त सुरुवातीचा बिंदू आहे.
फॉर्म फॅक्टर्स वापराचे स्वरूप बदलतात
सर्वच APs सस्पेंडेड सिलिंग टाइलवर बसवण्यास योग्य नसतात.
सिलिंग-माउंट इनडोअर APs
लॉबी, बार, वेटिंग रूम, रिटेल फ्लोर्स आणि ऑफिस यासारख्या खुल्या भागांसाठी हे डीफॉल्ट आहेत. ते सहसा कव्हरेज पॅटर्न, केबल मॅनेजमेंट आणि सर्व्हिसिबिलिटीचा सर्वोत्तम समतोल प्रदान करतात.
वॉल-प्लेट APs
हे अतिथी खोल्या, विद्यार्थी वसतिगृहे आणि अपार्टमेंट्ससाठी अत्यंत योग्य आहेत जिथे तुम्हाला क्लायंटचे कमी अंतर, नियंत्रित खोली-पातळीवरील कव्हरेज आणि गुप्त इन्स्टॉलेशन हवे असते. कॉरिडॉरमधून सिग्नल पाठवण्याचा प्रयत्न करण्यापेक्षा हे सहसा अधिक प्रभावी ठरतात.
आउटडोअर APs
टेरेस, अंगण, वाहतूक प्लॅटफॉर्म किंवा प्रवेशद्वाराच्या रांगेसाठी याचा वापर करा. याचे एन्क्लोजर आणि अँटेनाची रचना हवामान, तापमानातील चढ-उतार आणि अधिक क्लिष्ट रिफ्लेक्शन्स सहन करण्यासाठी तयार केली आहे.
एक चांगली AP निवड खोली, डिव्हाइसचे मिश्रण आणि ऑपरेशनल मॉडेलपासून सुरू होते. ती डेटाशीटवरील सर्वोच्च हेडलाईन स्पीडपासून सुरू होत नाही.
Controller विरुद्ध Cloud-Managed Access Points
पहिली आर्किटेक्चर निवड सहसा ब्रँड नसते. ते व्यवस्थापन मॉडेल असते.
काही व्यावसायिक संस्था अजूनही कंट्रोलर-आधारित डिझाइनला प्राधान्य देतात, विशेषतः जेथे स्थानिक नियंत्रण, काटेकोरपणे व्यवस्थापित बदल किंवा विद्यमान नेटवर्क मानके निर्णय घेण्यास कारणीभूत ठरतात. इतर संस्था क्लाउड-व्यवस्थापित APs कडे वळत आहेत कारण त्यांना जलद उपयोजन, अनेक साईट्सवर सोपी दृश्यमानता आणि देखभाल करण्यासाठी कमी ऑन-प्रिमाइसेस हार्डवेअर हवे असते.
कोणतेही मॉडेल स्वयंचलितपणे योग्य नसते. योग्य उत्तर हे दररोज नेटवर्क कोण चालवणार आहे यावर अवलंबून असते.
प्रॅक्टिसमध्ये कंट्रोलर-आधारित APs कसे दिसतात
कंट्रोलर - आधारित इस्टेट समर्पित ऑन - प्रेम हार्डवेअर किंवा सॉफ्टवेअरवर मध्यवर्ती वायरलेस इंटेलिजन्स ठेवते. APs अद्याप रेडिओचे काम करतात, परंतु पॉलिसी, समन्वय आणि प्रशासन स्थानिक पातळीवर अँकर केलेले असतात.
जेव्हा IT टीम आधीपासूनच विकसित कॅम्पस वातावरण व्यवस्थापित करत असते आणि त्यांना अपग्रेड्स, देखभालीच्या वेळा आणि अंतर्गत प्रणालींसोबत एकत्रीकरण यावर थेट नियंत्रण हवे असते, तेव्हा हे उत्तम प्रकारे कार्य करू शकते. कडक अंतर्गत गव्हर्नन्स असलेल्या साइट्ससाठी देखील हे योग्य असू शकते.
यातील तडजोड म्हणजे ऑपरेशनल ओव्हरहेड. कोणालातरी कंट्रोलरची देखभाल करावी लागते, त्याच्या लवचिकतेचे नियोजन करावे लागते, त्याला पॅच करावे लागते, त्याचे निरीक्षण करावे लागते आणि त्याच्या लाईफसायकल खर्चाचा हिशेब ठेवावा लागतो.
क्लाउड-मॅनेज्ड APs काय बदलतात
क्लाउड - व्यवस्थापित सिस्टीम मॅनेजमेंट प्लेनला वेंडर - होस्ट केलेल्या डॅशबोर्डवर हलवतात. आपण अजूनही साइटवर APs स्थापित करता, परंतु प्रशासन, व्हिजिबिलिटी आणि अनेक पॉलिसी नियंत्रणे रिमोटली हाताळली जातात.
हे आदरातिथ्य (hospitality) गट, रिटेल साखळ्या, विद्यार्थी वसतिगृह प्रदाते आणि मर्यादित IT टीम्स असलेल्या वितरित मालमत्तांसाठी योग्य ठरते. एक लहान टीम प्रवास न करता अनेक ठिकाणी टेम्पलेट्स लागू करू शकते, उपकरणांच्या आरोग्याचे पुनरावलोकन करू शकते आणि बदल करू शकते.
यामधील तडजोड म्हणजे वेंडरच्या मॅनेजमेंट मॉडेलवर, नवीन अपडेट्सच्या वेळेवर आणि लायसन्सिंग पद्धतीवर अवलंबून राहावे लागते.
Controller विरुद्ध Cloud-Managed APs मधील मुख्य फरक
| घटक | कंट्रोलर-आधारित (Controller-Based) | क्लाउड-व्यवस्थापित (Cloud-Managed) |
|---|---|---|
| व्यवस्थापन स्थान | ऑन-प्रिमाइसेस कंट्रोलर किंवा सेल्फ-होस्ट केलेले प्लॅटफॉर्म | विक्रेता क्लाउड डॅशबोर्ड |
| दैनंदिन ऑपरेशन्स | अधिक प्रत्यक्ष सहभाग, इन-हाउस वायरलेस कौशल्य असलेल्या टीम्ससाठी सहसा अधिक फायदेशीर | लहान किंवा विखुरलेल्या टीम्ससाठी अधिक सोपे |
| मल्टी-साइट रोलआउट | शक्य आहे, परंतु मानक बनवणे आणि देखभाल करणे सहसा कठीण असते | अनेक ठिकाणी टेम्पलेट लागू करणे सहसा सोपे असते |
| बदल नियंत्रण (Change control) | अपडेट्स आणि वेळेवर अधिक थेट स्थानिक नियंत्रण | जलद रिमोट प्रशासन, परंतु विक्रेत्याच्या फ्रेमवर्कच्या मर्यादेत |
| सुरुवातीची पायाभूत सुविधा (Upfront infrastructure) | जास्त खर्च, कारण कंट्रोलर क्षमता आणि लवचिकतेचे नियोजन करावे लागते | कमी ऑन-प्रिमाइसेस पायाभूत सुविधा |
| त्रुटी निवारण (Troubleshooting) पद्धत | प्लॅटफॉर्म चांगल्या प्रकारे चालवल्यास सखोल स्थानिक दृश्यमानता | उत्कृष्ट रिमोट दृश्यमानता आणि सपोर्ट टीम्ससाठी सोपी उपलब्धता |
| सर्वात योग्य पर्याय | मोठे कॅम्पस, कडक नियमन असलेले कॉर्पोरेट क्षेत्र | हॉटेल्स, रिटेल ग्रुप्स, मिश्र-साइट ऑपरेटर्स, मर्यादित IT टीम्स |
व्हेन्यूसाठी प्रत्यक्षात काय काम करते
मजबूत अंतर्गत नेटवर्क टीम असलेल्या एका हाय-टच साईटसाठी, कंट्रोलर-आधारित पर्याय अजूनही योग्य ठरू शकतो.
एकाधिक मालमत्ता चालवणाऱ्या व्यवसायासाठी, सातत्य राखण्याच्या बाबतीत क्लाउड-मॅनेज्ड सिस्टीम सहसा फायदेशीर ठरते. मॅनेजमेंट स्टॅकचा प्रत्येक घटक स्वतः मालकीचा ठेवण्यापेक्षा SSID बदल लागू करणे, AP च्या आरोग्याचे पुनरावलोकन करणे आणि दूरस्थपणे साइटला सपोर्ट देण्याची क्षमता सहसा अधिक महत्त्वाची असते.
केवळ स्टिकर किमतीवरून निवड करणे ही चूक आहे. खरा खर्च प्लॅटफॉर्म चांगल्या प्रकारे चालवण्यासाठी किती लोकांची गरज आहे यामध्ये असतो.
कामगिरीसाठी मुख्य AP वैशिष्ट्यांचा अर्थ लावणे
AP डेटाशीट्स अशा संज्ञांनी भरलेली असतात ज्या ऐकायला प्रभावी वाटतात आणि अनेकदा खरा प्रश्न लपवतात. जेव्हा वेन्यू व्यस्त असेल तेव्हा याचा काय अर्थ होईल?
या दृष्टिकोनातून वैशिष्ट्ये वाचण्यास सुरुवात करा. "कमाल हेडलाईन रेट किती वेगवान आहे?" असे नाही तर "हे AP माझ्या डिव्हाइसचे मिश्रण, खोलीचा आकार आणि सेवांच्या अपेक्षांशी किती चांगल्या प्रकारे जुळवून घेईल?"
मार्केटिंग लेबल्सपेक्षा बँड्स अधिक महत्त्वाचे असतात
समजून घेण्यासाठी सर्वात उपयुक्त वैशिष्ट्य म्हणजे अनेकदा रेडिओ बँड धोरण असते.
UK मध्ये, Ofcom ने WiFi वापरासाठी ५९२५ ते ६४२५ MHz उपलब्ध करून दिले आहे, ज्यामुळे ५०० MHz क्लीन स्पेक्ट्रम जोडले गेले आहे. हे महत्त्वाचे आहे कारण गर्दीच्या ठिकाणी जिथे ट्रान्समिट पॉवरपेक्षा कन्जेशन ही मुख्य समस्या असते, तिथे विस्तीर्ण चॅनेल्स आणि कमी इंटरफेरन्समुळे कॅपेसिटी सुधारते (UK ६ GHz उपलब्धता आणि त्याच्या ऑपरेशनल प्रभावाचा सारांश).
याचा विचार करण्याचा एक सोपा मार्ग:
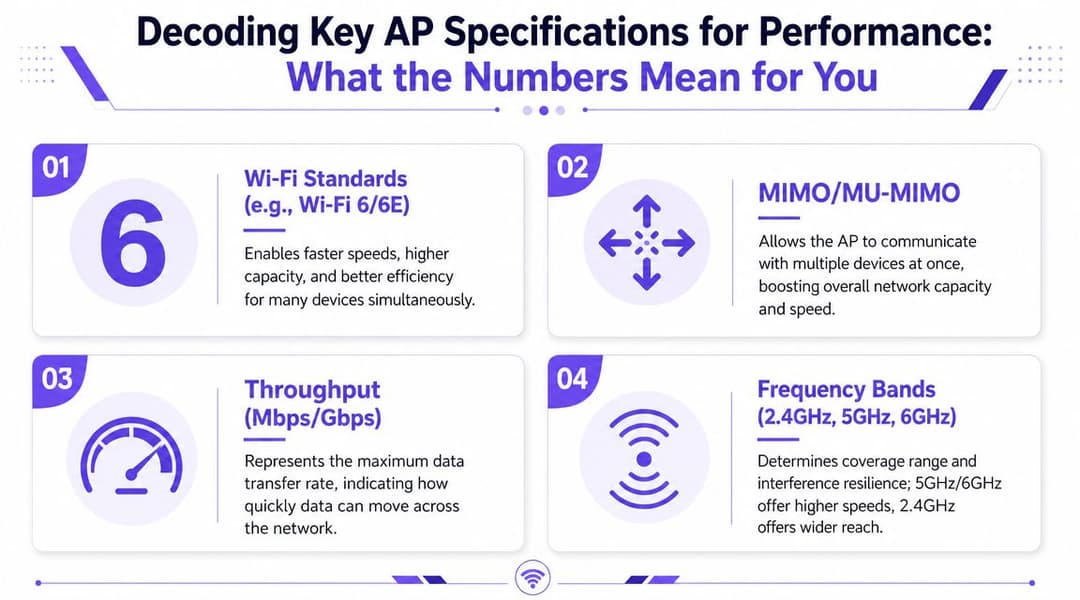
- 2.4 GHz जास्त अंतरापर्यंत पोहोचतो आणि चांगल्या प्रकारे कव्हर करतो, पण यावर खूप गर्दी असते.
- 5 GHz सामान्यतः एंटरप्राइझ क्षमतेसाठी मुख्य भूमिका बजावतो.
लक्ष देण्यायोग्य चार वैशिष्ट्ये
WiFi जनरेशन
WiFi 6 आणि 6E महत्त्वाचे आहेत कारण एकाच वेळी अनेक उपकरणे सक्रिय असताना ते कार्यक्षमता सुधारतात. एखाद्या कॉन्फरन्स रूममध्ये किंवा व्यस्त सार्वजनिक लाउंजमध्ये, एका उपकरणाच्या सर्वोच्च गतीचा पाठलाग करण्यापेक्षा हे अधिक महत्त्वाचे आहे.
MIMO आणि MU-MIMO
हे AP अनेक स्पेशल स्ट्रीम्स आणि मल्टिपल क्लायंट्स कसे हाताळते याचे वर्णन करतात. व्यावहारिक भाषेत, प्रत्येकाला स्वतःच्या बारीची वाट पाहण्यास भाग पाडण्याऐवजी AP किती कार्यक्षमतेने अनेक वापरकर्त्यांना सेवा देऊ शकते यावर त्यांचा परिणाम होतो.
थ्रूपुट आकडेवारी
यांचा काळजीपूर्वक विचार करा. व्हेंडरने दिलेले आकडे हे आदर्श परिस्थितीमधील केवळ सैद्धांतिक कमाल मर्यादा असतात. ते तुलनात्मक स्थिती समजून घेण्यासाठी उपयुक्त आहेत, परंतु चेक-इनच्या वेळी किंवा हाऊसफुल कार्यक्रमादरम्यान डिप्लॉयमेंटचा अनुभव कसा असेल हे ते सांगत नाहीत.
PoE सपोर्ट
PoE कडे अनेकदा सुरुवातीच्या नियोजनात दुर्लक्ष केले जाते, आणि नंतर ते प्रोजेक्टसाठी डोकेदुखी ठरते. जर स्विच इस्टेट योग्य पॉवर आणि अपलिंक सपोर्ट प्रदान करू शकत नसेल, तर AP अपेक्षेप्रमाणे काम करू शकत नाही.
स्वच्छ स्पेक्ट्रम मदत करतो. उत्तम इन्स्टॉलेशन अधिक मदत करते. योग्य स्विचिंग आणि पॉवर डिझाइन हे ठरवते की AP तुम्ही पैसे मोजलेला परफॉर्मन्स देतो की नाही.
ऑपरेटरप्रमाणे स्पेसिफिकेशन शीट कशी वाचावी
खरेदी करण्यापूर्वी या लहान फिल्टरचा वापर करा:
- क्लायंट मिक्सबद्दल विचारा: गेस्टचे फोन्स आणि टॅबलेट्स हे बारकोड स्कॅनर्स, डोअर लॉक्स किंवा स्ट्रीमिंग डिव्हाइसेसपेक्षा वेगळ्या पद्धतीने कार्य करतात.
- ६ GHz सपोर्टचा वास्तववादी विचार करा: अतिरिक्त स्पेक्ट्रमचा फायदा तेव्हाच होतो जेव्हा तुमचे डिव्हाइसेस ते वापरू शकतात.
- PoE आणि अपलिंक गरजांचे आधीच पुनरावलोकन करा: स्विचिंग अपग्रेड्स प्रकल्पाच्या शेवटी करू नका.
- मुख्य निर्णय घेताना "जास्तीत जास्त स्पीड" कडे दुर्लक्ष करा: गर्दीच्या वेळेचे वर्तन अधिक महत्त्वाचे ठरते.
बहुतेक वेन्यूजसाठी, सुयोग्य रेडिओ डिझाइन आणि आटोपशीर पॉवर आवश्यकता असलेले संतुलित AP हे चुकीच्या पद्धतीने तैनात केलेल्या अति-विशिष्ट युनिटपेक्षा सरस ठरते.
उच्च घनता असलेल्या व्हेन्यूसाठी AP प्लेसमेंटचे नियोजन कसे करावे
जुना नियम साधा होता. APs अशा ठिकाणी लावा जिथे ते जास्तीत जास्त जागा कव्हर करतील. तो नियम अजूनही कमकुवत डिझाइन्स तयार करतो.
हाय-डेन्सिटी नियोजनाची सुरुवात युजर्सच्या वापरण्याच्या पद्धतींवरून होते. कॉरिडॉर, वॉर्ड, लेक्चर थिएटर, बॉलरूम, लॉबी आणि आउटडोअर रांगा या सर्व ठिकाणी क्लायंटचे वर्तन खूप वेगळे असते. जर तुम्ही केवळ सिग्नल नसलेल्या जागा भरून काढण्यासाठी AP ठेवले, तर अनेकदा यामुळे नेटवर्कमध्ये अडथळे, असमान रोमिंग आणि स्पष्ट करता न येणारी परफॉर्मन्स घट पाहायला मिळते.
APs ला वायर्ड एजचा भाग म्हणून समजा
अनेक प्रकल्प अयशस्वी होतात कारण एंटरप्राइझ APs हे स्वतंत्र रेडिओ नसतात. त्याऐवजी, ते वायर्ड-एज एक्स्टेन्शन्स आहेत जे क्लायंट्स ऑथेंटिकेट करतात, त्यांना LAN वर जोडतात आणि ट्रॅफिक उर्वरित नेटवर्ककडे फॉरवर्ड करतात.
याचा अर्थ असा की कामगिरी RF परिस्थिती आणि वायर्ड अपलिंक या दोन्हीवर मर्यादित असते. जर स्विच, PoE बजेट किंवा अपलिंक डिझाइन कमी क्षमतेचे असेल, तर रेडिओ लेयर आधुनिक दिसला तरीही AP हा अडथळा ठरतो (वायर्ड-एज एक्सटेंशन म्हणून ॲक्सेस पॉइंट्सवर Lenovo ग्लॉसरी नोट).
कॅपॅसिटी प्लॅनिंग हे सरसकट कव्हरेजपेक्षा अधिक प्रभावी ठरते
काही व्यावहारिक उदाहरणे ही बाब अधिक स्पष्ट करतात.
हॉटेल कॉरिडॉर विरुद्ध हॉटेल लॉबी
कॉरिडॉर डिझाइनमध्ये सहसा लगतच्या खोल्यांमध्ये सिग्नलचा प्रसार मर्यादित करणे आणि रेडिओ वापरकर्त्याच्या जवळ ठेवणे फायदेशीर ठरते. लॉबी डिझाइनमध्ये सामान्यतः बसण्याच्या पद्धती, रांगेतील जागा आणि तात्पुरती गर्दी याकडे अधिक लक्ष देणे आवश्यक असते.
हेल्थकेअर वॉर्ड विरुद्ध ॲडमिन ऑफिस
एखाद्या वॉर्डमध्ये मोबाईल कार्ट्स, हँडहेल्ड उपकरणे, क्लिनिकल वर्कफ्लो आणि कडक रोमिंगच्या अपेक्षा असू शकतात. ऑफिसमध्ये किरकोळ विलंब सहन केला जाऊ शकतो जो आरोग्य सेवांच्या वितरणात स्वीकार्य नसतो.
विद्यार्थ्यांच्या निवासाची खोली विरुद्ध सामायिक क्षेत्र
खाजगी खोल्यांमध्ये अनेकदा खोलींतर्गत प्रेडिक्टेबल सेवेची आवश्यकता असते. सामायिक किचन आणि सोशल स्पेसमध्ये अधिक कॉनकरन्सी हाताळण्याची आणि युझर ग्रुप्समध्ये मजबूत पृथक्करणाची आवश्यकता असते.
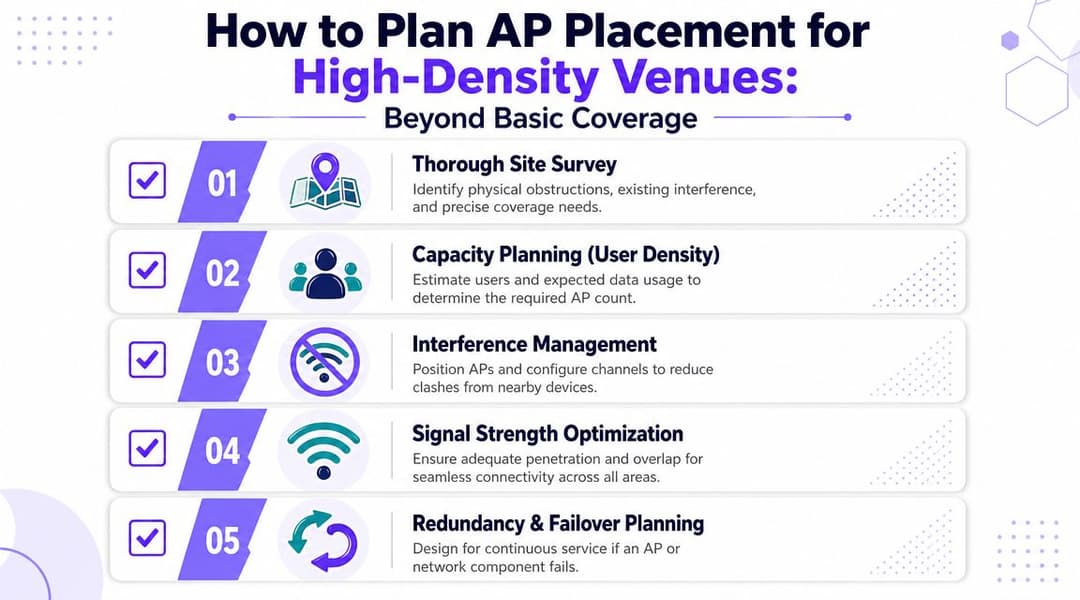
नियोजनाची चेकलिस्ट जी खरोखर मदत करते
- साइट सर्वेक्षणाने सुरुवात करा: बांधकाम साहित्य, लिफ्ट शाफ्ट, काचेचे काम आणि लपविलेले प्लांट क्षेत्र हे सर्व RF चित्रात बदल घडवून आणतात.
- झोननुसार वापरकर्त्याच्या घनतेचा मॅप तयार करा: संपूर्ण इमारतीची सरासरी काढू नका. गर्दीचे झोन डिझाइन ठरवण्यात महत्त्वाची भूमिका बजावतात.
- चॅनेल्सचे अचूक नियोजन करा: योग्य चॅनेल शिस्तीशिवाय अधिक APs वापरल्यास कार्यक्षमता बिघडू शकते.
- केबल मार्ग आणि स्विच स्थाने तपासा: प्रत्यक्ष स्थापनेच्या मर्यादांवरून अनेकदा हे निश्चित होते की एक चांगले RF डिझाइन व्यवहार्य आहे की नाही.
- अपयशाचा विचार करून डिझाइन करा: एखादा AP किंवा स्विच निकामी झाल्यास, वापरकर्त्यांना गंभीर भागात सेवा मिळणे बंद होऊ नये.
तुमचा इंस्टॉलर जर म्हणत असेल की “एक AP या संपूर्ण मजल्यासाठी पुरेसा आहे”, तर त्याला एक चांगला प्रश्न विचारा. सर्वात व्यस्त वेळी त्या मजल्यावर किती सक्रिय उपकरणे असतील आणि त्यांना कोणता अपलिंक सपोर्ट करेल?
काय काम करत नाही
समस्याग्रस्त डिप्लॉयमेंट्समध्ये तीन पॅटर्न वारंवार दिसून येतात:
- अतिशय जास्त अंतरावर लावलेले ओव्हरपावर्ड APs, ज्यामुळे सेलचा आकार खूप मोठा होतो आणि रोमिंग खराब होते.
- खराब चॅनेल प्लॅनिंगसह खूप जास्त APs, ज्यामुळे हस्तक्षेप वाढतो आणि एअरटाईम स्पर्धा वाढते.
- खराब स्विचिंगसह चांगले RF डिझाइन, जिथे अपलिंक किंवा पॉवर बजेट कामगिरी मर्यादित करतात.
प्लेसमेंट हा कधीही केवळ माउंट करण्याचा व्यायाम नसतो. तो थेट अतिथींचे समाधान आणि सपोर्ट लोडशी संबंधित असलेला एक अभियांत्रिकी निर्णय असतो.
तुमचे नेटवर्क सुरक्षित करणे आणि अखंड रोमिंग सक्षम करणे
जर वापरकर्ते सहजपणे कनेक्ट होऊ शकत नसतील किंवा पुन्हा कनेक्टिव्हिटी मिळवू शकत नसतील, तर वेगवान वायरलेस नेटवर्क देखील निकामी वाटू शकते. सुरक्षा आणि ऑनबोर्डिंग ही अशी ठिकाणे आहेत जिथे अनेक संस्था उत्कृष्ट AP हार्डवेअरचा पुरेसा फायदा घेऊ शकत नाहीत.
UK मधील ठिकाणांसाठी, मिश्रित डिव्हाइसेस ही मुख्य समस्या आहे. UK मधील ८३% प्रौढ लोक घरी WiFi वापरतात आणि ५७% लोक बाहेर फिरताना प्रामुख्याने WiFi वापरतात, म्हणूनच सिग्नलच्या क्षमतेवरून लक्ष हटवून सामायिक पासवर्ड किंवा मॅन्युअल IT हस्तक्षेपाशिवाय सुरक्षित, ओळख-आधारित ऑनबोर्डिंगवर केंद्रित करणे आवश्यक आहे (UK WiFi वापर संदर्भाचा हवाला देणारा ITU Online सारांश).
सामायिक पासवर्ड्स ऑपरेशनल कर्ज निर्माण करतात
पाहुण्यांसाठी किंवा कर्मचाऱ्यांसाठी एकच PSK वापरणे सोपे वाटते. पण ते नसते. पासवर्ड पुन्हा वापरले जातात, लिहून ठेवले जातात, माजी कंत्राटदारांसोबत शेअर केले जातात, WhatsApp ग्रुप्समध्ये कॉपी केले जातात आणि बऱ्याच काळासाठी न बदलता तसेच ठेवले जातात.
कर्मचारी आणि व्यवस्थापित उपकरणांसाठी, ओळख-आधारित (identity-based) प्रवेश हा अधिक स्पष्ट मॉडेल आहे. याचा अर्थ WPA3-Enterprise, 802.1X, प्रमाणपत्र-आधारित वर्कफ्लो, डिरेक्टरी एकत्रीकरण किंवा आधुनिक एंटरप्राइझ ऑथेंटिकेशनला सपोर्ट न करणाऱ्या उपकरणांच्या श्रेणींसाठी स्वतंत्र PSK असू शकतात.
जर तुम्हाला जोखमीच्या पैलूचा सखोल अभ्यास करायचा असेल, तर अॅक्सेस पॉईंट सुरक्षेवरील हे मार्गदर्शक व्यावसायिक समस्या चांगल्या प्रकारे कव्हर करते.
चांगले रोमिंग युझरने हालचाल करण्यापूर्वीच सुरू होते
रोमिंग हा केवळ RF चा विषय नाही. तो ऑथेंटिकेशनचा देखील विषय आहे.
जर पाहुण्याला वेगवेगळ्या क्षेत्रांमध्ये फिरताना प्रत्येक वेळी captive portal पुन्हा उघडावे लागत असेल, किंवा मजल्यांच्या दरम्यान रिऑथेंटिकेट करताना क्लिनिशियनचे उपकरण थांबत असेल, तर वायरलेस डिझाइन सर्वेक्षणात योग्य दिसत असले तरी प्रत्यक्षात वापरताना अपयशी ठरू शकते.
असे मॉडेल अधिक चांगले कार्य करते जिथे:
- पाहुणे एकदाच लॉग इन करतात आणि पुन्हा-पुन्हा येणाऱ्या अडचणींशिवाय सुरक्षितपणे रीकनेक्ट होतात.
- कर्मचाऱ्यांची ओळख पॉलिसीशी मॅप केली जाते जेणेकरून ॲक्सेस शेअर केलेल्या पासवर्डऐवजी त्यांच्या भूमिकेनुसार मिळतो.
- IoT उपकरणे त्यांच्या क्षमता आणि रिस्क प्रोफाईलसाठी योग्य असलेल्या नियंत्रणांसह आयसोलेट केली जातात.
उत्कृष्ट रोमिंग अनुभव तोच असतो जो युझर्सच्या लक्षात येत नाही. ते फिरतात. सेशन चालू राहते. पॉलिसी योग्य राहते.
प्लॅटफॉर्म्स आणि पॉलिसी हार्डवेअरशी सुसंगत असणे आवश्यक आहे
या संदर्भात, आयडेंटिटी लेयर महत्त्वाचा ठरतो. APs रेडिओ आणि नेटवर्क एज हाताळतात. ॲक्सेसचा अनुभव अनेकदा त्यांच्या वर काय आहे यावर अवलंबून असतो.
Cisco Meraki, Aruba, Ruckus, Mist, आणि UniFi यांसारखे व्हेंडर्स वेगवेगळे वायरलेस फाउंडेशन प्रदान करतात. या सर्वांच्या वर, Purple सारखे आयडेंटिटी प्लॅटफॉर्म पासवर्डशिवाय पाहुण्यांना प्रवेश, OpenRoaming आणि Passpoint सपोर्ट, डिरेक्टरी-बॅक्ड कर्मचारी प्रमाणीकरण, आणि जुन्या किंवा मल्टी-टेनंट डिव्हाइसच्या परिस्थितीसाठी iPSK-style पर्याय देऊ शकते.
ते पृथक्करण उपयुक्त आहे. यामुळे प्रत्येक AP रिफ्रेशला ॲक्सेस जर्नीचे संपूर्ण रिडिझाइन न मानता ऑपरेटर्सना युझर ऑनबोर्डिंग आणि पॉलिसी सुधारता येते.
तुमच्या इकोसिस्टमशी सुसंगत असलेले Access Points निवडणे
योग्य AP तो नाही ज्याची वैशिष्ट्यांची यादी सर्वात मोठी आहे. तर तो आहे जो तुमच्या ऑपरेटिंग मॉडेलमध्ये योग्य बसतो.
चार तपासण्यांसह सुरुवात करा.
महत्त्वाची शॉर्टलिस्ट
- मॅनेजमेंट सुसंगतता: तुमच्या टीमला कंट्रोलर-आधारित नियंत्रण हवे आहे की क्लाउड-मॅनेज्ड सुलभता?
- डेन्सिटी सुसंगतता: तुम्ही गेस्ट रूम्स, पब्लिक कॉन्कोर्सेस, क्लिनिकल मोबिलिटी किंवा मिक्स-युज कॉमन एरियासाठी डिझाइन करत आहात का?
- फिजिकल सुसंगतता: सिलिंग, वॉल-प्लेट आणि आउटडोअर मॉडेल्स वेगवेगळ्या कामांसाठी उपयोगी पडतात.
- आयडेंटिटी सुसंगतता: AP आणि प्लॅटफॉर्म तुम्हाला आवश्यक असलेल्या गेस्ट, स्टाफ आणि IoT वर्कफ्लोना सपोर्ट करू शकतात का?
शक्य तिथे हार्डवेअर आणि अनुभव वेगळे ठेवा
ती अनेकदा दीर्घकालीन सर्वात हुशार पाऊल असते. तुम्ही RF परफॉर्मन्ससाठी एका व्हेंडरला, स्विचिंगसाठी दुसऱ्या व्हेंडरला आणि ऑथेंटिकेशन व युझर जर्नीसाठी एका वेगळ्या प्लॅटफॉर्मला प्राधान्य देऊ शकता.
मिश्रित मालमत्ता असलेल्या ऑपरेटर्ससाठी हे विशेषतः उपयुक्त आहे. एखादी मालमत्ता Meraki, दुसरी Aruba, तर तिसरी Ruckus चालवू शकते. जर आयडेंटिटी आणि ऑनबोर्डिंग लेयर हार्डवेअरच्या वर असेल, तर वापरकर्त्यांना तरीही एकसारखाच अनुभव मिळू शकतो.
विद्यमान मालमत्तेसाठी एक द्रुत ट्रबलशूटिंग तपासणी
हार्डवेअर बदलण्यापूर्वी, प्रथम या गोष्टी तपासा:
- क्लायंटच्या तक्रारी विशिष्ट भागातच केंद्रित आहेत: हे सहसा युनिव्हर्सल WAN समस्येऐवजी प्लेसमेंट, इंटरफेरन्स किंवा ओव्हरसबस्क्रिप्शनकडे बोट दाखवते.
- केवळ काही युझर ग्रुप्सना अडचण येत आहे: पॉलिसी, SSID डिझाइन आणि ऑथेंटिकेशन फ्लो तपासा.
- गर्दीच्या वेळीच परफॉर्मन्स खालावतो: केवळ सिग्नल पातळी न बघता, कॅपेसिटीच्या गृहितकांचा पुन्हा विचार करा.
- APs व्यवस्थित दिसत आहेत पण सर्व्हिस खराब वाटत आहे: स्विच अपलिंक्स, PoE आणि LAN-साईडच्या मर्यादा तपासा.
जेव्हा तुम्ही वास्तविक वातावरणाचा विचार करून डिझाइन करता तेव्हाच ॲक्सेस पॉइंट्स वायरलेस धोरण सर्वोत्तम कार्य करते. गर्दीच्या वेळा. मिश्रित ओळखी. जलद हालचाल. मर्यादित IT वेळ. हेच केवळ अस्तित्वात असणाऱ्या नेटवर्कला आणि परिसराला योग्य प्रकारे सपोर्ट करणाऱ्या नेटवर्कला एकमेकांपासून वेगळे करते.
जर तुम्हाला तुमच्या ठिकाणाला एकाच हार्डवेअरच्या पर्यायापुरते मर्यादित न ठेवता पाहुण्यांचा प्रवेश, कर्मचाऱ्यांचे प्रमाणीकरण किंवा मल्टी-टेनंट ऑनबोर्डिंग आधुनिक करायचे असेल, तर Purple हा मूल्यमापन करण्यासाठी एक उत्तम पर्याय आहे. हे सामान्य एंटरप्राइझ AP इकोसिस्टममध्ये एक आयडेंटिटी आणि WiFi ॲक्सेस लेयर म्हणून काम करते, ज्यामुळे मूळ नेटवर्कमध्ये लवचिकता राखून युझरचा अनुभव आणि पॉलिसी प्रमाणित करण्यात मदत होते.



