
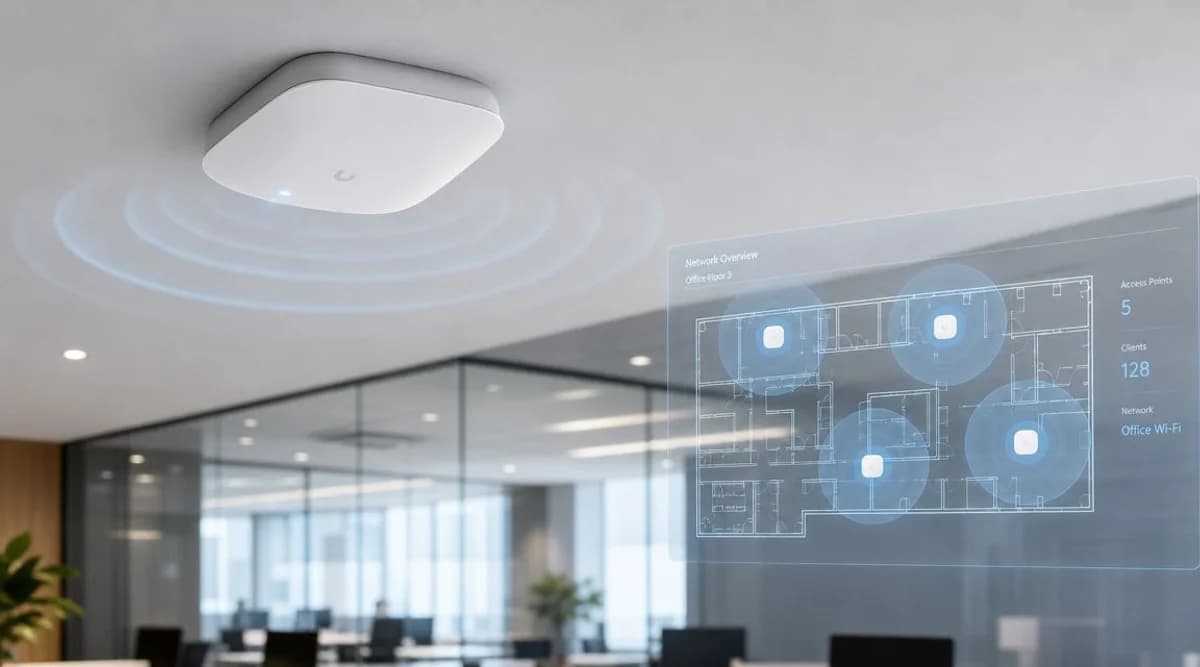
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
La tua linea internet sembra ottima sulla carta. Il personale può eseguire uno speed test che risulta eccellente. Poi la hall si riempie, si raggiunge il picco dei check-in, i terminali per i pagamenti con carta esitano, gli ospiti iniziano a chiedere la password del WiFi e le videochiamate nel bar iniziano a scatti.
Questo è il momento in cui la maggior parte delle strutture si rende conto di non avere un problema di copertura. Hanno un problema del livello di accesso.
I punti di accesso wireless sono ancora il cuore della connettività indoor, ma il modo in cui vengono pianificati è cambiato. Nella maggior parte delle strutture, la vecchia domanda era "gli utenti riescono a vedere il segnale?" Ora la domanda migliore è "la rete è in grado di supportare in modo sicuro la domanda nelle ore di punta, con un roaming fluido, senza creare problemi di gestione per il personale?"
Perché la WiFi della tua struttura ha bisogno di qualcosa in più rispetto alla semplice copertura
Molte decisioni di acquisto relative ai punti di accesso wireless iniziano ancora con una planimetria e una mappa termica. È utile, ma incompleto. Una struttura può avere segnale in ogni angolo e offrire comunque un pessimo WiFi proprio nel momento in cui l'azienda ne ha più bisogno.
Nel Regno Unito, il 98% delle sedi può accedere alla banda larga abilitata al gigabit e il 72% era abilitato alla fibra ottica completa entro gennaio 2025, quindi il vincolo all'interno di molti siti non è più il collegamento WAN. È il numero di utenti, dispositivi e applicazioni che ciascun AP può supportare al picco. In altre parole, lo strato di accesso è spesso il fattore limitante (Made By WiFi sulla disponibilità di gigabit e fibra ottica completa nel Regno Unito).
La copertura può nascondere un disservizio
Il corridoio di un hotel è un buon esempio. È possibile installare un unico AP potente e ottenere un segnale visibile in una lunga serie di stanze. Sembra efficiente. In pratica, spesso si creano prestazioni non uniformi, comportamenti dei client "sticky" e una scarsa qualità dell'uplink alle estremità più lontane.
Una hall presenta il problema opposto. Il segnale è semplice. La capacità è difficile. Le persone arrivano con più dispositivi, si aspettano una connettività istantanea e spesso ne hanno bisogno contemporaneamente ai sistemi del personale, ai dispositivi di pagamento e ai servizi dell'edificio.
Regola pratica: se gli utenti riescono a connettersi ma si lamentano del fatto che la rete è lenta o inaffidabile nei momenti di picco, smetti innanzitutto di parlare di portata. Inizia a considerare il tempo di trasmissione radio (airtime), la densità dei client, la progettazione dell'uplink e l'onboarding.
Il problema aziendale riguarda l'esperienza, non le tacchette del segnale
I gestori delle strutture di solito hanno a cuore tre risultati:
- Esperienza degli ospiti: gli utenti desiderano un accesso rapido e senza attriti, senza dover ripetere il login o seguire istruzioni confuse.
- Sicurezza: il personale, gli ospiti e i dispositivi IoT non dovrebbero condividere lo stesso modello di attendibilità.
- Efficienza operativa: il team di rete non dovrebbe trascorrere la settimana a reimpostare password, inseguire dispositivi non autorizzati o spiegare perché il "segnale massimo" sembra comunque non funzionare.
Questo è anche il motivo per cui le soluzioni consumer raramente scalano. Un confronto tra WiFi extender e repeater aiuta a spiegare questo divario. Questi strumenti possono estendere il segnale, ma non risolvono i problemi aziendali come la segmentazione, l'identità, il roaming controllato e la gestione di client ad alta densità.
Se gestisci un hotel, un ospedale, una residenza, un ufficio o un sito a uso misto, l'obiettivo non è una copertura di segnale generica. È una prestazione prevedibile sotto carico.
Comprendere i componenti principali di un AP wireless
Pensa a un AP wireless come a una piccola cella per il tuo edificio. Comunica in WiFi con telefoni, laptop, scanner, TV, sensori e terminali. Successivamente, trasferisce il traffico nella rete cablata, dove avvengono la gestione delle policy, il routing e l'accesso alle applicazioni.
Quest'ultima parte è fondamentale. Un AP non è solo una radio sul soffitto. È un dispositivo di rete edge.
Il modello moderno risale agli emendamenti IEEE 802.11a e 802.11b del 1999. 802.11b offriva fino a 11 Mbit/s nella banda a 2.4 GHz e 802.11a fino a 54 Mbit/s nella banda a 5 GHz, stabilendo l'approccio multi-banda che in seguito è diventato lo standard per installazioni resistenti alle interferenze nelle sedi del Regno Unito (Panoramica di Cisco sugli access point e la base storica di 802.11a/b).
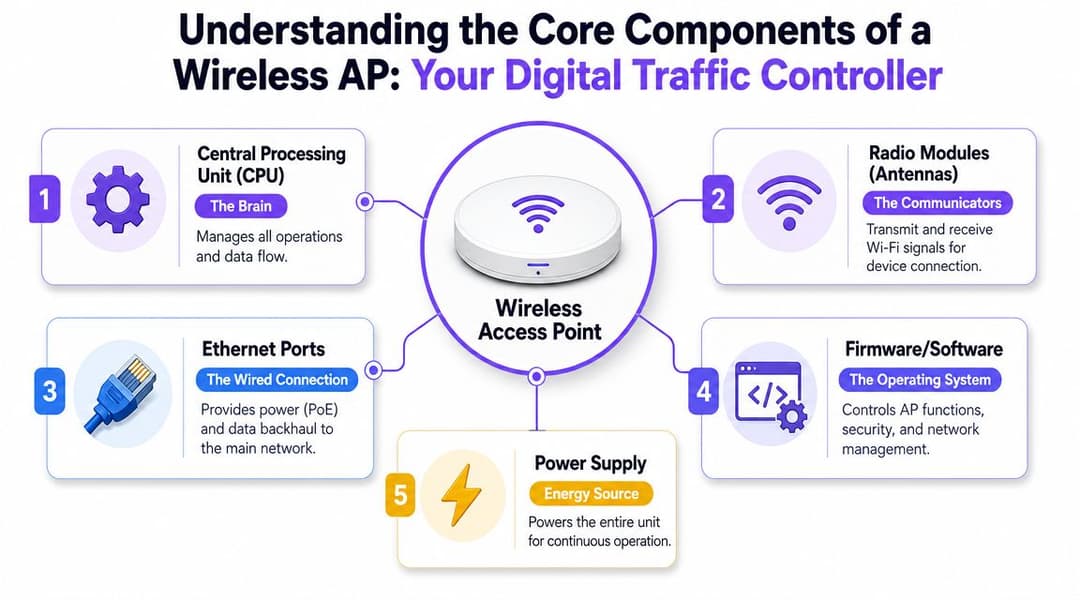
Cosa c'è all'interno dell'AP
La maggior parte degli AP aziendali è costruita attorno agli stessi elementi fondamentali:
- CPU: Gestisce le attività di controllo, le decisioni sui pacchetti, il lavoro di crittografia e le funzioni di gestione.
- Moduli radio e antenne: Trasmettono e ricevono sulle bande disponibili e definiscono il modo in care l'AP serve i dispositivi client.
- Porta Ethernet: Rappresenta il passaggio cablato di ritorno verso la LAN. In molti deployment trasporta anche l'alimentazione tramite PoE.
- Firmware e software: Lo strato operativo che controlla sicurezza, SSID, policy, impostazioni radio e telemetria.
- Sistema di alimentazione: Tramite PoE da uno switch o, in alcuni casi, un alimentatore locale.
Se desideri un'introduzione di base sul modello di connessione sottostante, la spiegazione di Purple su cosa sia una connessione wireless è un utile punto di partenza non legato a uno specifico fornitore.
I form factor cambiano il caso d'uso
Non tutti gli AP sono adatti per essere installati su un pannello di un controsoffitto.
AP da interno con montaggio a soffitto
Questi sono lo standard per aree aperte come hall, bar, sale d'attesa, spazi commerciali e uffici. Solitamente offrono il miglior equilibrio tra schema di copertura, gestione dei cavi e facilità di manutenzione.
AP a parete
Questi si adattano bene alle camere degli ospiti, agli alloggi per studenti e agli appartamenti dove si desidera una distanza ridotta dal client, una copertura controllata a livello di stanza e un'installazione discreta. Spesso sono più efficaci del tentativo di propagare il segnale da un corridoio.
AP per esterni
Utilizzali per terrazze, cortili, banchine di trasporto o code all'ingresso. Il design dello chassis e dell'antenna è concepito per resistere alle intemperie, alle escursioni termiche e a riflessioni del segnale più complesse.
La scelta di un buon AP inizia dallo spazio fisico, dal mix di dispositivi e dal modello operativo. Non inizia con la velocità nominale più alta su una scheda tecnica.
Access Point gestiti via controller vs Cloud-Managed
La prima scelta di architettura di solito non riguarda il brand, ma il modello di gestione.
Alcune realtà preferiscono ancora un design basato su controller, in particolare laddove il controllo locale, finestre di modifica strettamente gestite o standard di rete esistenti guidano la decisione. Altre passano ad AP gestiti in cloud perché desiderano un deployment più rapido, una visibilità più semplice su più siti e meno hardware on-prem da mantenere.
Nessuno dei due modelli è automaticamente corretto. La risposta giusta dipende da chi gestirà la rete quotidianamente.
Come si presentano gli AP basati su controller nella pratica
Un'infrastruttura basata su controller mantiene l'intelligenza wireless centrale su hardware o software dedicato on-premise. Gli AP si occupano ancora delle trasmissioni radio, ma le policy, il coordinamento e l'amministrazione sono ancorati localmente.
Questo può funzionare bene quando il team IT gestisce già un ambiente campus maturo e desidera il controllo diretto su aggiornamenti, finestre di manutenzione e integrazione con i sistemi interni. Può anche essere adatto per siti con una governance interna rigorosa.
Il compromesso risiede nei costi operativi. Qualcuno deve gestire il controller, pianificarne la resilienza, applicare le patch, monitorarlo e tenere conto dei costi del ciclo di vita.
Cosa cambia con gli AP gestiti in cloud
I sistemi gestiti in cloud spostano il piano di gestione su una dashboard ospitata dal vendor. Gli AP vengono comunque installati in loco, ma l'amministrazione, la visibilità e molti controlli delle policy sono gestiti da remoto.
Questo tende ad adattarsi a gruppi alberghieri, catene di vendita al dettaglio, fornitori di alloggi per studenti e proprietà distribuite con team IT ridotti. Un team più piccolo può distribuire modelli, esaminare lo stato di salute dei dispositivi e apportare modifiche in molti siti senza dover viaggiare.
Il compromesso è la dipendenza dal modello di gestione del vendor, dalla cadenza di rilascio delle versioni e dall'approccio alle licenze.
Differenze chiave tra AP gestiti da controller e da cloud
| Fattore | Basato su Controller | Gestito in Cloud |
|---|---|---|
| Sede di gestione | Controller on-prem o piattaforma in self-hosting | Dashboard cloud del fornitore |
| Operatività quotidiana | Più pratica, spesso ideale per team con competenze wireless interne | Più semplice per team più piccoli o distribuiti |
| Rollout multi-sito | Possibile, ma spesso più complesso da standardizzare e mantenere | Solitamente più facile da configurare tramite modelli su molteplici sedi |
| Controllo delle modifiche | Controllo locale più diretto sugli aggiornamenti e sulla pianificazione | Amministrazione remota più rapida, ma all'interno del framework del fornitore |
| Infrastruttura iniziale | Più elevata, poiché la capacità e la resilienza del controller richiedono pianificazione | Minore ingombro on-prem |
| Modalità di risoluzione dei problemi | Visibilità locale approfondita se la piattaforma è gestita correttamente | Forte visibilità remota e accesso più semplice per i team di supporto |
| Migliore idoneità | Grandi campus, proprietà aziendali strettamente regolamentate | Hotel, gruppi retail, operatori con sedi miste, team IT snelli |
Cosa funziona davvero per le strutture
Per un singolo sito ad alta complessità con un solido team di rete interno, una soluzione basata su controller può essere ancora una scelta sensata.
Per un'azienda che gestisce più proprietà, la gestione via cloud spesso vince in termini di coerenza. La capacità di applicare modifiche all'SSID, verificare lo stato dell'AP e supportare un sito da remoto di solito conta più del possedere ogni elemento dello stack di gestione.
L'errore sta nello scegliere basandosi esclusivamente sul prezzo di listino. Il costo effettivo risiede in quante persone sono necessarie per far funzionare bene la piattaforma.
Decodificare le specifiche chiave degli AP per ottimizzare le prestazioni
Le schede tecniche degli AP sono piene di termini che sembrano impressionanti e spesso nascondono la vera domanda. Cosa significherà tutto questo quando la struttura sarà affollata?
Inizia a leggere le specifiche sotto questa lente. Non "quanto è veloce la velocità massima nominale?", ma "come gestirà questo AP il mio mix di dispositivi, la forma della stanza e le aspettative di servizio?"
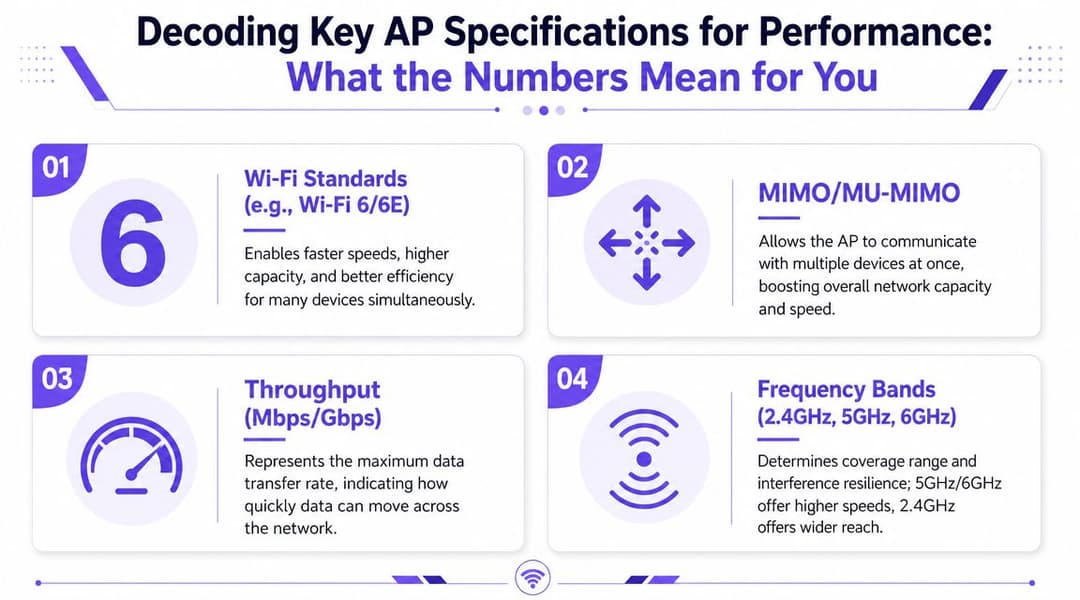
Le bande contano più delle etichette di marketing
La specifica più utile da comprendere è spesso la strategia relativa alle bande radio.
Nel Regno Unito, Ofcom ha reso disponibile la banda da 5925 a 6425 MHz per l'uso WiFi, aggiungendo 500 MHz di spettro pulito. Questo è importante perché canali più ampi e interferenze inferiori migliorano la capacità in sedi densamente popolate dove la congestione è il problema principale, non la potenza di trasmissione pura (riepilogo della disponibilità della banda a 6 GHz nel Regno Unito e del suo impatto operativo).
Un modo semplice per pensarla:
- 2.4 GHz copre distanze maggiori e penetra meglio, ma è congestionata.
- 5 GHz è solitamente la frequenza di riferimento per la capacità aziendale.
- 6 GHz offre uno spazio più pulito per progetti a capacità più elevata laddove esistono client che la supportano.
Quattro specifiche a cui prestare attenzione
Generazione WiFi
Il WiFi 6 e il 6E sono importanti perché migliorano l'efficienza quando molti dispositivi sono attivi contemporaneamente. In una sala conferenze o in un'area comune molto frequentata, questo è più importante rispetto alla ricerca della massima velocità su un singolo dispositivo.
MIMO e MU-MIMO
Questi descrivono come l'AP gestisce più flussi spaziali e più client. In termini pratici, influiscono sull'efficienza con cui un AP può servire molti utenti invece di costringere tutti ad aspettare il proprio turno.
Dati sulla larghezza di banda
Tratta questi dati con attenzione. I numeri dei fornitori sono limiti teorici in condizioni ideali. Sono utili per un posizionamento relativo, ma non dicono se l'implementazione offrirà un'esperienza fluida al momento del check-in o durante un evento da tutto esaurito.
Supporto PoE
Il PoE viene spesso ignorato nella pianificazione iniziale, per poi diventare un problema in seguito. Se l'infrastruttura degli switch non è in grado di fornire la corretta alimentazione e il supporto uplink, l'AP non può funzionare come previsto.
Uno spettro pulito aiuta. Una buona installazione aiuta ancora di più. La corretta progettazione di switching e alimentazione determina se l'AP eroga le prestazioni per cui hai pagato.
Come leggere una scheda tecnica come un operatore
Usa questo breve filtro prima di acquistare:
- Chiedi informazioni sul mix di client: i telefoni e i tablet degli ospiti si comportano diversamente dagli scanner di codici a barre, dalle serrature delle porte o dai dispositivi di streaming.
- Verifica il supporto a 6 GHz in modo realistico: lo spettro aggiuntivo è utile solo se i tuoi dispositivi possono utilizzarlo.
- Esamina le esigenze di PoE e uplink in anticipo: non lasciare gli aggiornamenti di switching alla fine del progetto.
- Ignora la "velocità massima" come principale punto decisionale: il comportamento nelle ore di punta conta di più.
Per la maggior parte delle strutture, un AP bilanciato con un solido design radio e requisiti energetici gestibili è preferibile a un'unità con specifiche eccessive ma installata male.
Come pianificare il posizionamento degli AP per strutture ad alta densità
La vecchia regola era semplice. Posizionare gli AP dove coprono la maggior parte dello spazio. Questa regola continua a generare progetti deboli.
La pianificazione per scenari ad alta densità inizia dai pattern di domanda. Un corridoio, un reparto, un'aula magna, una sala da ballo, una hall e una coda all'aperto producono comportamenti degli utenti molto diversi. Se posizioni gli AP solo per colmare i vuoti di segnale, spesso creerai congestione, roaming non uniforme e cali di prestazioni difficili da spiegare.
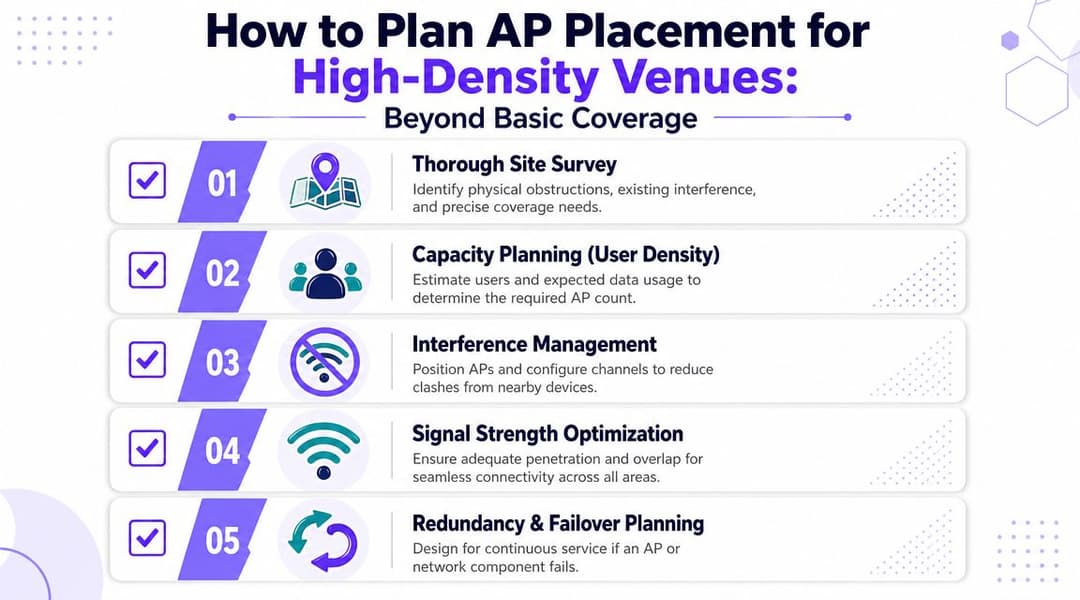
Trattare gli AP come parte dell'edge cablato
Molti progetti falliscono perché gli AP Enterprise non sono radio autonome. Al contrario, sono estensioni del perimetro cablato che autenticano i client, li collegano alla LAN e inoltrano il traffico verso il resto della rete.
Ciò significa che le prestazioni sono limitate sia dalle condizioni RF che dall'uplink cablato. Se lo switch, il budget PoE o la progettazione dell'uplink sono sottodimensionati, l'AP diventa il collo di bottiglia anche quando il livello radio appare moderno (nota del glossario Lenovo sugli access point come estensioni wired-edge).
La pianificazione della capacità supera la copertura a tappeto
Alcuni esempi pratici aiutano a chiarire meglio il concetto.
Corridoio d'hotel rispetto alla hall dell'hotel
La progettazione di un corridoio beneficia spesso della limitazione della dispersione nelle stanze adiacenti e del posizionamento dei punti di accesso più vicini all'utente. La progettazione di una hall richiede solitamente maggiore attenzione alla disposizione delle sedute, alle aree di attesa e ai picchi temporanei.
Reparto ospedaliero rispetto a un ufficio amministrativo
Un reparto ospedaliero può comportare carrelli mobili, dispositivi palmari, flussi di lavoro clinici e aspettative di roaming più stringenti. Un ufficio potrebbe tollerare piccoli ritardi che sarebbero inaccettabili nella prestazione delle cure sanitarie.
Camera di uno studentato rispetto a un'area comune
Le stanze private richiedono spesso un servizio in camera prevedibile. Le cucine condivise e gli spazi sociali necessitano di una gestione della concorrenza più elevata e di una separazione più netta tra i gruppi di utenti.
Una checklist di pianificazione che aiuta concretamente
- Iniziare con un sopralluogo del sito: I materiali da costruzione, i vani ascensore, le vetrate e le aree tecniche nascoste modificano il quadro RF.
- Mappare la densità degli utenti per zona: Non fare una media dell'intero edificio. Le zone di picco guidano la progettazione.
- Pianificare i canali in modo deliberato: Un numero maggiore di AP senza una corretta disciplina dei canali può peggiorare le prestazioni.
- Verificare i percorsi dei cavi e la posizione degli switch: I vincoli di installazione fisica spesso decidono se un buon design RF sia praticabile.
- Progettare pensando ai guasti: Se un AP o uno switch si guasta, gli utenti non devono perdere il servizio in un'area critica.
Se il vostro installatore dice "un AP copre l'intero piano", ponete una domanda migliore. Quanti dispositivi attivi gestirà quel piano nel momento di massimo afflusso, e quale uplink li supporterà?
Cosa non funziona
Tre schemi ricorrenti si presentano costantemente nelle installazioni problematiche:
- AP troppo potenti montati in modo troppo rado, il che crea celle sovradimensionate e un roaming scadente.
- Troppi AP con una pianificazione dei canali debole, il che aumenta le interferenze e la contesa del tempo di trasmissione.
- Buon design RF con switching scadente, dove gli uplink o i budget di alimentazione limitano le prestazioni.
Il posizionamento non è mai un semplice esercizio di montaggio. È una decisione ingegneristica legata direttamente alla soddisfazione degli ospiti e al carico di lavoro del supporto.
Mettere in sicurezza la rete e abilitare il roaming continuo
Una rete wireless veloce può comunque sembrare non funzionante se gli utenti non riescono a connettersi in modo pulito o a riconnettersi in modo prevedibile. La sicurezza e l'onboarding sono i punti in cui molte strutture perdono i vantaggi di un hardware AP altrimenti solido.
Per le sedi nel Regno Unito, la sfida è rappresentata da un parco dispositivi misto. L'83% degli adulti nel Regno Unito utilizza il WiFi a casa e il 57% utilizza principalmente il WiFi quando è in giro, motivo per cui l'attenzione deve spostarsi dalla potenza del segnale a un onboarding sicuro e basato sull'identità, senza password condivise o interventi IT manuali (sintesi di ITU Online che cita il contesto d'uso del WiFi nel Regno Unito).
Le password condivise creano un debito operativo
Una singola PSK per gli ospiti o per il personale sembra facile. Non lo è. Le password vengono riutilizzate, scritte, condivise con ex collaboratori, copiate nei gruppi WhatsApp e lasciate invariate per troppo tempo.
Per il personale e i dispositivi gestiti, l'accesso basato sull'identità è il modello più pulito. Ciò può significare WPA3-Enterprise, 802.1X, flussi di lavoro basati su certificati, integrazione con la directory o PSK individuali per le classi di dispositivi che non possono supportare i moderni sistemi di autenticazione aziendale.
Se desiderate approfondire l'aspetto legato ai rischi, questa guida alla sicurezza degli access point tratta ampiamente i problemi operativi.
Un buon roaming inizia prima che l'utente si sposti
Il roaming non è solo un argomento relativo alle radiofrequenze. È anche un argomento legato all'autenticazione.
Se un ospite deve riaprire un captive portal ogni volta che si sposta tra le aree, o se il dispositivo di un medico si interrompe durante la riautenticazione tra un piano e l'altro, il design wireless può apparire accettabile in un'analisi teorica ma fallire comunque all'atto pratico.
Il modello che funziona meglio è quello in cui:
- Gli ospiti si autenticano una sola volta e si riconnettono in modo sicuro senza continue interruzioni.
- Le identità del personale sono associate alle policy, in modo che l'accesso segua il ruolo e non una password condivisa.
- I dispositivi IoT sono isolati con controlli adeguati alle loro capacità e al loro profilo di rischio.
La migliore esperienza di roaming è quella che gli utenti non notano. Si muovono. La sessione rimane attiva. La policy rimane corretta.
Le piattaforme e le policy devono adattarsi all'hardware
In questo contesto, il livello di identità è fondamentale. Gli AP gestiscono la radio e l'edge di rete. L'esperienza di accesso dipende spesso da ciò che si trova al di sopra di essi.
Produttori come Cisco Meraki, Aruba, Ruckus, Mist e UniFi forniscono tutti basi wireless diverse. Oltre a ciò, una piattaforma di identità come Purple può fornire un accesso ospiti senza password, il supporto a OpenRoaming e Passpoint, l'autenticazione del personale supportata da directory e opzioni in stile iPSK per scenari di dispositivi legacy o multi-tenant.
Questa separazione è utile. Consente agli operatori di migliorare l'onboarding degli utenti e le policy senza dover considerare ogni aggiornamento degli AP come una riprogettazione completa del percorso di accesso.
Scegliere Access Point compatibili con il tuo ecosistema
L'AP giusto non è quello con l'elenco di funzionalità più lungo. È quello che si adatta al tuo modello operativo.
Inizia con quattro controlli.
La selezione essenziale
- Idoneità della gestione: il tuo team desidera un controllo basato su controller o la semplicità gestita dal cloud?
- Idoneità della densità: stai progettando per camere d'albergo, aree pubbliche, mobilità clinica o aree comuni ad uso misto?
- Idoneità fisica: i modelli da soffitto, da incasso a parete ed esterni svolgono funzioni diverse.
- Idoneità dell'identità: l'AP e la piattaforma sono in grado di supportare i flussi di lavoro per ospiti, personale e IoT di cui hai bisogno?
Mantenere separati l'hardware e l'esperienza dove possibile
Spesso questa è la mossa a lungo termine più intelligente. Potresti preferire un fornitore per le prestazioni RF, un altro per lo switching e una piattaforma separata per l'autenticazione e la user journey.
Questo è particolarmente utile per gli operatori con proprietà miste. Una struttura può utilizzare Meraki, un'altra Aruba, un'altra Ruckus. Se il livello di identità e onboarding si trova al di sopra dell'hardware, gli utenti possono comunque ottenere un'esperienza coerente.
Un rapido controllo di risoluzione dei problemi per le reti esistenti
Prima di sostituire l'hardware, effettua questi controlli preliminari:
- I reclami dei clienti si concentrano per area: questo di solito indica problemi di posizionamento, interferenza o sovra-allocazione piuttosto che un problema WAN universale.
- Solo alcuni gruppi di utenti hanno difficoltà: esamina le policy, il design degli SSID e il flusso di autenticazione.
- Le prestazioni calano solo nelle ore di punta: riconsidera le ipotesi di capacità, non solo i livelli di segnale.
- Gli AP sembrano integri ma il servizio sembra scadente: ispeziona gli uplink degli switch, il PoE e i vincoli lato LAN.
La strategia wireless per gli access point funziona al meglio quando viene progettata per l'ambiente reale. Ore di punta. Identità miste. Movimenti rapidi. Tempo IT limitato. Questo è ciò che distingue una rete che si limita a esistere da una che supporta adeguatamente la struttura.
Se desideri modernizzare l'accesso degli ospiti, l'autenticazione del personale o l'onboarding multi-tenant senza vincolare la tua sede a un singolo percorso hardware, Purple è un'opzione da valutare. Funziona come livello di identità e accesso WiFi attraverso i comuni ecosistemi AP aziendali, il che può aiutare le sedi a standardizzare l'esperienza utente e le policy mantenendo la flessibilità nella rete sottostante.



