
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
Votre circuit Internet semble parfait sur le papier. Le personnel peut effectuer un test de débit qui affiche de bons résultats. Pourtant, dès que le hall se remplit, que l'enregistrement atteint son pic, que les terminaux de paiement hésitent, que les clients commencent à demander le mot de passe WiFi et que les appels vidéo dans le café se mettent à saccader.
C'est à ce moment-là que la plupart des sites se rendent compte qu'ils n'ont pas un problème de couverture. Ils ont un problème de couche d'accès.
Les points d'accès sans fil restent le cœur de la connectivité intérieure, mais la façon dont vous les planifiez a changé. Dans la plupart des établissements, l'ancienne question était "les utilisateurs captent-ils un signal ?" La bonne question est désormais "le réseau peut-il supporter en toute sécurité la demande des heures de pointe, avec une itinérance fluide, sans créer de complications administratives pour le personnel ?"
Pourquoi le WiFi de votre établissement a besoin de plus qu'une simple couverture
De nombreuses décisions d'achat de points d'accès sans fil reposent encore sur un plan au sol et une carte thermique. C'est utile, mais incomplet. Un établissement peut disposer d'un signal dans chaque recoin et pourtant offrir un WiFi médiocre au moment précis où l'entreprise en a le plus besoin.
Au Royaume-Uni, 98 % des locaux peuvent accéder à un haut débit compatible gigabit et 72 % étaient compatibles avec la fibre optique complète d'ici janvier 2025, de sorte que la contrainte au sein de nombreux sites n'est plus la liaison WAN. Il s'agit du nombre d'utilisateurs, d'appareils et d'applications que chaque AP peut prendre en charge en période de pointe. En d'autres termes, la couche d'accès est souvent le facteur limitant (Made By WiFi sur la disponibilité du gigabit et de la fibre optique complète au Royaume-Uni).
La couverture peut masquer des défaillances
Le couloir d'un hôtel en est un bon exemple. Vous pouvez installer un seul point d'accès puissant et obtenir un signal visible sur une longue série de chambres. Cela semble efficace. En pratique, cela génère souvent des performances irrégulières, des appareils qui restent connectés au mauvais point d'accès et une faible qualité de liaison montante aux extrémités.
Un hall d'accueil présente le problème inverse. Le signal est facile à obtenir. La capacité est difficile à gérer. Les personnes arrivent avec plusieurs appareils, s'attendent à une connectivité instantanée, et en ont souvent besoin en même temps que les systèmes du personnel, les terminaux de paiement et les services du bâtiment.
Règle pratique : Si les utilisateurs se connectent mais se plaignent de la lenteur ou du manque de fiabilité du réseau aux heures de pointe, ne parlez pas d'abord de la couverture. Commencez par examiner le temps d'antenne, la densité des clients, la conception de la liaison montante et l'onboarding.
Le problème commercial est une question d'expérience, pas de barres de signal
Les gestionnaires d'établissements recherchent généralement trois résultats :
- Expérience client : Les utilisateurs souhaitent un accès rapide et fluide, sans connexions répétées ni instructions confuses.
- Sécurité : Le personnel, les clients et les appareils IoT ne doivent pas partager le même modèle de confiance.
- Efficacité opérationnelle : L'équipe réseau ne devrait pas passer sa semaine à réinitialiser des mots de passe, à traquer des appareils non autorisés ou à expliquer pourquoi un « signal maximal » semble tout de même défaillant.
C'est aussi pourquoi les solutions grand public s'adaptent rarement à grande échelle. Une comparaison entre les extensions WiFi et les répéteurs permet d'expliquer cet écart. Ces outils peuvent étendre le signal, mais ils ne résolvent pas les problèmes d'entreprise comme la segmentation, l'identité, l'itinérance contrôlée et la gestion des clients à forte densité.
Si vous gérez un hôtel, un hôpital, une résidence, des bureaux ou un site à usage mixte, l'objectif n'est pas d'avoir un signal global approximatif. C'est d'obtenir des performances prévisibles sous forte charge.
Comprendre les composants de base d'un AP sans fil
Considérez un point d'accès sans fil comme une mini-antenne relais pour votre bâtiment. Il communique en WiFi avec les téléphones, ordinateurs portables, scanners, téléviseurs, capteurs et terminaux. Ensuite, il transfère ce trafic vers le réseau câblé, où s'appliquent la politique de sécurité, le routage et l'accès aux applications.
Cette dernière partie est essentielle. Un AP n'est pas seulement une radio fixée au plafond. C'est un équipement de périphérie réseau.
Le modèle moderne remonte aux amendements IEEE 802.11a et 802.11b de 1999. Le 802.11b offrait jusqu'à 11 Mbit/s dans la bande 2,4 GHz et le 802.11a jusqu'à 54 Mbit/s dans la bande 5 GHz, établissant l'approche multibande qui est devenue plus tard la norme pour les déploiements résistants aux interférences dans les sites du Royaume-Uni (Présentation de Cisco sur les points d'accès et la référence historique 802.11a/b).
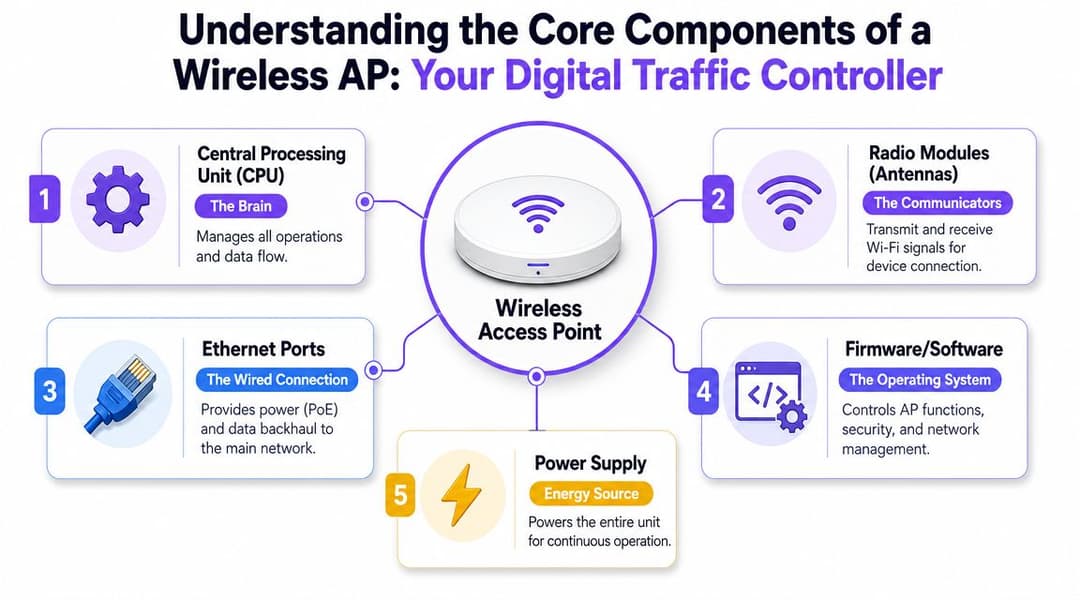
Ce qui se cache à l'intérieur d'un AP
La plupart des AP d'entreprise s'articulent autour des mêmes composants de base :
- CPU : Gère les tâches de contrôle, les décisions relatives aux paquets, le travail de chiffrement et les fonctions de gestion.
- Modules radio et antennes : Ils émettent et reçoivent sur les bandes disponibles et façonnent la manière dont le point d'accès dessert les appareils clients.
- Port Ethernet : Il s'agit de la transition filaire vers le LAN. Dans de nombreux déploiements, il achemine également l'alimentation via PoE.
- Firmware et logiciel : La couche opérationnelle qui contrôle la sécurité, les SSIDs, les politiques, les paramètres radio et la télémétrie.
- Système d'alimentation : Soit via PoE depuis un commutateur, soit, dans certains cas, par un adaptateur secteur local.
Si vous souhaitez obtenir une introduction de base sur le modèle de connexion sous-jacent, l'explication de Purple sur ce qu'est une connexion sans fil constitue un point de départ utile et indépendant de tout fournisseur.
Les formats modifient les cas d'usage
Tous les AP n'ont pas leur place sur une dalle de faux plafond.
AP intérieurs pour montage au plafond
Ceux-ci sont la norme pour les espaces ouverts comme les halls d'accueil, les bars, les salles d'attente, les surfaces de vente et les bureaux. Ils offrent généralement le meilleur équilibre entre zone de couverture, gestion des câbles et facilité de maintenance.
AP muraux
Ceux-ci sont particulièrement adaptés aux chambres d'hôtel, aux résidences étudiantes et aux appartements, là où vous recherchez une faible distance avec le client, une couverture contrôlée à l'échelle de la pièce et une installation discrète. Ils s'avèrent souvent bien plus efficaces que d'essayer de diffuser un signal depuis un couloir.
Points d'accès extérieurs
Utilisez-les pour les terrasses, les cours, les quais de transport ou les files d'attente à l'entrée. Le boîtier et la conception de l'antenne sont conçus pour résister aux intempéries, aux variations de température et aux réflexions plus complexes.
Le bon choix de point d'accès commence par la pièce, la diversité des terminaux et le modèle opérationnel. Il ne commence pas par la vitesse maximale affichée sur une fiche technique.
Points d'accès gérés par contrôleur vs par le cloud
Le premier choix d'architecture ne porte généralement pas sur la marque, mais sur le modèle de gestion.
Certains parcs privilégient encore une conception basée sur contrôleur, en particulier lorsque le contrôle local, des fenêtres de modification étroitement gérées ou des normes réseau existantes guident la décision. D'autres se tournent vers des points d'accès gérés dans le cloud car ils souhaitent un déploiement plus rapide, une visibilité facilitée sur plusieurs sites et moins de matériel sur site à entretenir.
Aucun des deux modèles n'est intrinsèquement le bon. La bonne réponse dépend de qui va exploiter le réseau au quotidien.
Ce que donne l'architecture avec contrôleur dans la pratique
Un parc géré par contrôleur conserve l'intelligence sans fil centralisée sur du matériel ou un logiciel dédié sur site. Les points d'accès gèrent toujours la partie radio, mais la politique, la coordination et l'administration sont ancrées localement.
Cela peut s'avérer très efficace lorsque l'équipe informatique gère déjà un environnement de campus mature et souhaite garder un contrôle direct sur les mises à niveau, les fenêtres de maintenance et l'intégration avec les systèmes internes. C'est également adapté aux sites soumis à une gouvernance interne stricte.
Le compromis réside dans la charge opérationnelle. Quelqu'un doit maintenir le contrôleur, planifier sa résilience, le mettre à jour, le surveiller et prendre en compte le coût de son cycle de vie.
Ce que changent les AP gérés par le cloud
Les systèmes gérés dans le cloud déplacent la couche de gestion vers un tableau de bord hébergé par le fournisseur. Vous installez toujours les points d'accès sur site, mais l'administration, la visibilité et de nombreux contrôles de politiques sont gérés à distance.
Cela convient particulièrement aux groupes hôteliers, aux chaînes de vente au détail, aux résidences étudiantes et aux parcs immobiliers distribués gérés par des équipes informatiques réduites. Une équipe restreinte peut déployer des modèles, surveiller l'état des appareils et appliquer des modifications sur de nombreux sites sans avoir à se déplacer.
Le compromis réside dans la dépendance vis-à-vis du modèle de gestion, du rythme des mises à jour et de la politique de licence du fournisseur.
Différences clés entre AP gérés par contrôleur et par le cloud
| Facteur | Basé sur contrôleur | Géré dans le cloud |
|---|---|---|
| Lieu de gestion | Contrôleur sur site ou plateforme auto-hébergée | Tableau de bord cloud du fournisseur |
| Opérations quotidiennes | Plus pratiques, souvent préférables pour les équipes disposant d'une expertise interne du sans-fil | Plus simples pour les équipes plus petites ou distribuées |
| Déploiement multi-sites | Possible, mais souvent plus lourd à standardiser et à maintenir | Généralement plus facile à modéliser sur de nombreux sites |
| Contrôle des modifications | Contrôle local plus direct sur les mises à jour et le calendrier | Administration à distance plus rapide, mais dans le cadre du fournisseur |
| Infrastructure initiale | Plus élevée, car la capacité et la résilience du contrôleur nécessitent une planification | Empreinte sur site plus faible |
| Style de dépannage | Visibilité locale approfondie si la plateforme est bien gérée | Forte visibilité à distance et accès plus simple pour les équipes d'assistance |
| Idéal pour | Grands campus, parcs d'entreprises étroitement encadrés | Hôtels, groupes de vente au détail, opérateurs de sites mixtes, équipes informatiques réduites |
Ce qui fonctionne réellement pour les établissements
Pour un site unique nécessitant beaucoup d'attention et disposant d'une équipe réseau interne solide, une solution basée sur un contrôleur peut toujours être un choix judicieux.
Pour une entreprise gérant plusieurs sites, la gestion dans le cloud l'emporte souvent en termes de cohérence. La capacité de déployer des modifications de SSID, de surveiller la santé des AP et de prendre en charge un site à distance importe généralement plus que le fait de posséder chaque élément de la pile de gestion.
L'erreur consiste à choisir uniquement en fonction du prix d'achat. Le coût réel réside dans le nombre de personnes nécessaires pour faire fonctionner la plateforme de manière optimale.
Décoder les caractéristiques clés des AP pour optimiser les performances
Les fiches techniques des points d'accès regorgent de termes qui semblent impressionnants et cachent souvent la vraie question. Qu'est-ce que cela signifiera lorsque le site sera très fréquenté ?
Commencez à lire les spécifications sous cet angle. Non pas « quel est le débit maximal théorique ? » mais « comment ce point d'accès gérera-t-il la diversité de mes terminaux, la forme de mes pièces et les attentes de service ? »
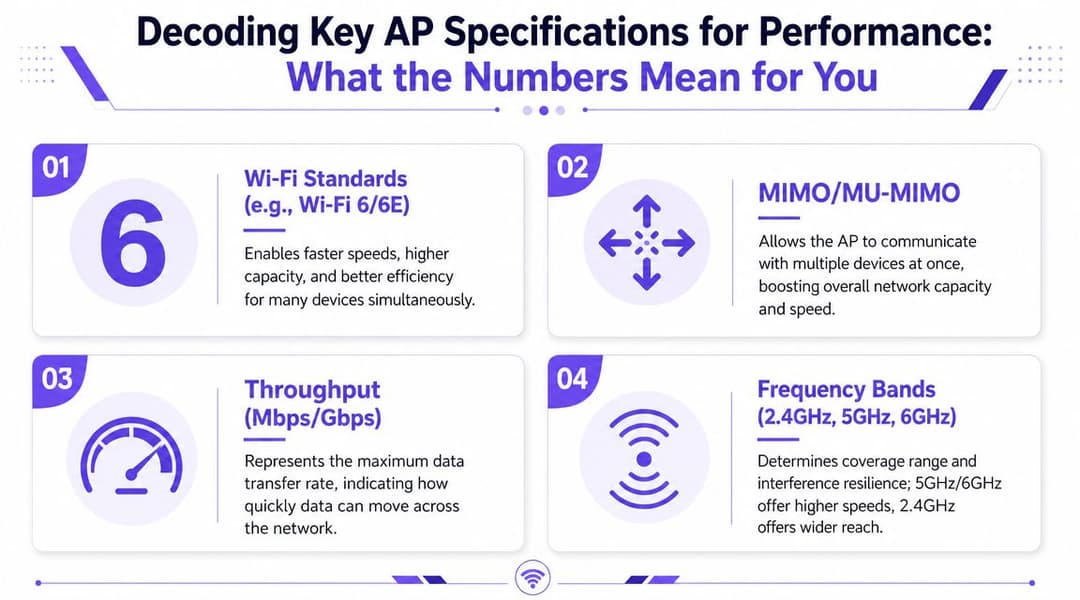
Les bandes de fréquences comptent plus que les appellations marketing
La caractéristique la plus utile à comprendre est souvent la stratégie de bande radio.
Au Royaume-Uni, l'Ofcom a libéré la bande de 5925 à 6425 MHz pour l'usage du WiFi, ajoutant 500 MHz de spectre propre. Cela est important car des canaux plus larges et des interférences réduites améliorent la capacité dans les sites denses où l'encombrement est le problème principal, et non la puissance d'émission brute (résumé de la disponibilité du 6 GHz au Royaume-Uni et de son impact opérationnel).
Une façon simple de concevoir les choses :
- 2.4 GHz offre une plus grande portée et une meilleure pénétration, mais cette bande est encombrée.
- 5 GHz est généralement le moteur principal de la capacité en entreprise.
- 6 GHz offre un espace plus propre pour les conceptions à plus haute capacité là où les appareils compatibles existent.
Quatre caractéristiques qui méritent votre attention
Génération WiFi
Le WiFi 6 et le WiFi 6E sont importants car ils améliorent l'efficacité lorsque de nombreux appareils sont actifs en même temps. Dans une salle de réunion ou un espace public très fréquenté, cela est plus important que de rechercher la vitesse de pointe sur un seul appareil.
MIMO et MU-MIMO
Ceux-ci décrivent comment le point d'accès gère plusieurs flux spatiaux et plusieurs clients. En termes pratiques, ils influencent l'efficacité avec laquelle un point d'accès peut servir de nombreux utilisateurs au lieu de forcer tout le monde à attendre son tour.
Chiffres de débit
Manipulez ces chiffres avec précaution. Les données des fournisseurs correspondent à des plafonds théoriques dans des conditions idéales. Elles sont utiles pour comparer le positionnement des produits, mais ne garantissent pas que le déploiement sera fluide au moment de l'enregistrement ou lors d'un événement complet.
Prise en charge du PoE
Le PoE est souvent négligé lors de la planification initiale, puis devient un problème dans la gestion du projet par la suite. Si le parc de commutateurs ne peut pas fournir la puissance et la liaison montante nécessaires, le point d'accès ne peut pas fonctionner comme prévu.
Un spectre propre aide. Une bonne installation aide encore plus. Une conception correcte de la commutation et de l'alimentation détermine si le point d'accès offre les performances pour lesquelles vous avez payé.
Comment lire une fiche technique comme un exploitant
Utilisez ce court filtre avant d'acheter :
- Renseignez-vous sur la répartition des clients : Les téléphones et tablettes des invités se comportent différemment des lecteurs de codes-barres, des verrous de portes ou des appareils de streaming.
- Vérifiez le support du 6 GHz de manière réaliste : Le spectre supplémentaire n'a de valeur que si vos appareils peuvent l'utiliser.
- Examinez tôt les besoins en PoE et en liaison montante : Ne laissez pas les mises à niveau des commutateurs pour la fin du projet.
- Ignorez la "vitesse maximale" comme principal critère de décision : Le comportement aux heures de pointe importe davantage.
Pour la plupart des sites, un point d'accès équilibré avec une conception radio saine et des exigences d'alimentation gérables l'emporte sur une unité sur-spécifiée et mal déployée.
Comment planifier l'emplacement des AP dans les établissements à forte densité
L'ancienne règle était simple. Placez les points d'accès là où ils couvrent le plus d'espace. Cette règle continue de créer des conceptions médiocres.
La planification à haute densité commence par l'analyse des profils de demande. Un couloir, un service hospitalier, un amphithéâtre, une salle de réception, un hall d'accueil et une file d'attente en extérieur génèrent tous des comportements d'utilisateurs très différents. Si vous placez des points d'accès uniquement pour combler les zones sans signal, vous risquez de créer de la congestion, une itinérance irrégulière et des baisses de performance difficiles à expliquer.
Traiter les AP comme des éléments de la périphérie filaire
De nombreux projets échouent parce que les points d'accès d'entreprise ne sont pas de simples radios autonomes. Ce sont au contraire des extensions de la périphérie câblée qui authentifient les clients, les relient au LAN et acheminent le trafic vers le reste du réseau.
Cela signifie que les performances sont limitées à la fois par les conditions RF et par la liaison montante filaire. Si le commutateur, le budget PoE ou la conception de la liaison montante sont sous-dimensionnés, l'AP devient le goulot d'étranglement même lorsque la couche radio semble moderne (note du glossaire Lenovo sur les points d'accès en tant qu'extensions de la périphérie filaire).
La planification de la capacité l'emporte sur la couverture globale
Quelques exemples pratiques permettent de mieux comprendre.
Couloir d'hôtel versus hall d'hôtel
La conception d'un couloir bénéficie souvent d'une limitation de la propagation du signal dans les pièces adjacentes et d'un positionnement des points d'accès plus près de l'utilisateur. La conception d'un hall d'accueil nécessite généralement plus d'attention aux zones d'attente, aux files d'attente et aux pics d'affluence temporaires.
Service hospitalier versus bureau administratif
Un service hospitalier peut impliquer des chariots mobiles, des appareils portables, des flux de travail cliniques et des exigences d'itinérance plus strictes. Un bureau peut tolérer de légers retards qui seraient inacceptables dans la prestation de soins.
Chambre étudiante versus espace commun
Les chambres privées ont souvent besoin d'un service prévisible dans la pièce. Les cuisines partagées et les espaces sociaux nécessitent une gestion de la simultanéité plus élevée et une séparation plus forte entre les groupes d'utilisateurs.
Une checklist de planification réellement utile
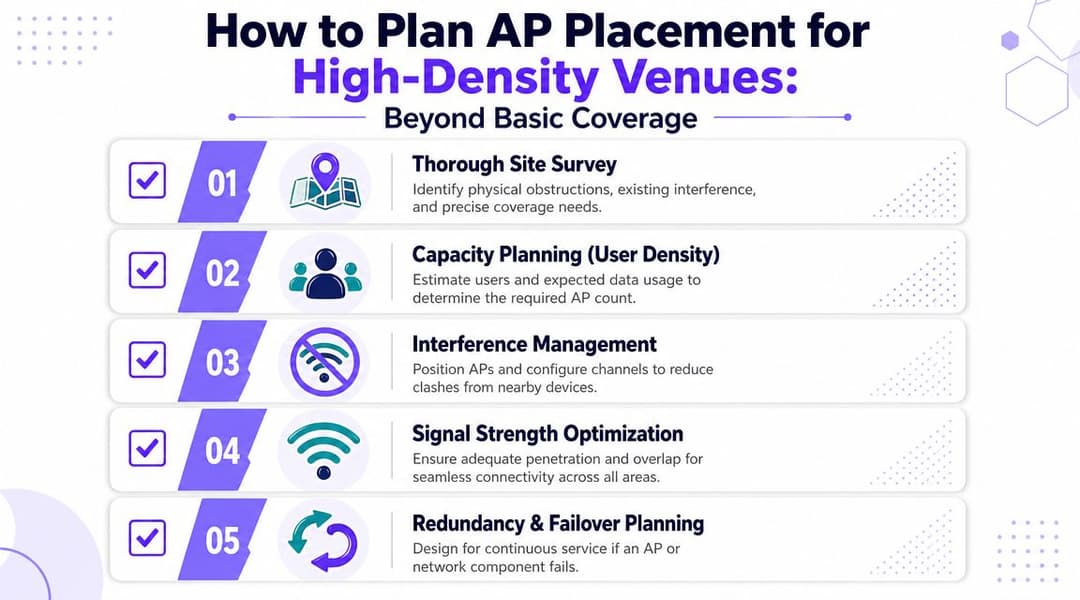
- Commencez par une étude de site : Les matériaux de construction, les cages d'ascenseur, les vitrages et les zones techniques cachées modifient tous le profil radiofréquence.
- Cartographiez la densité d'utilisateurs par zone : Ne faites pas de moyenne pour tout le bâtiment. Les zones de pointe guident la conception.
- Planifiez les canaux délibérément : Plus de points d'accès sans une bonne discipline des canaux peut dégrader les performances.
- Vérifiez les chemins de câbles et l'emplacement des commutateurs : Les contraintes d'installation physique décident souvent de la faisabilité d'une bonne conception radiofréquence.
- Concevez pour la résilience : Si un point d'accès ou un commutateur tombe en panne, les utilisateurs ne doivent pas perdre le service dans une zone critique.
Si votre installateur vous dit « un seul point d'accès couvre tout cet étage », posez-lui une meilleure question. Combien d'appareils actifs cet étage supportera-t-il au moment le plus chargé, et quelle liaison montante les soutiendra ?
Ce qui ne fonctionne pas
Trois schémas reviennent constamment dans les déploiements problématiques :
- Des AP trop puissants et trop espacés, ce qui crée des cellules surdimensionnées et une mauvaise itinérance.
- Trop d'AP avec une mauvaise planification des canaux, ce qui augmente les interférences et la saturation du temps d'antenne.
- Une bonne conception RF avec une mauvaise commutation, où les liaisons montantes ou les budgets de puissance limitent les performances.
Le positionnement n'est jamais un simple exercice de montage. C'est une décision d'ingénierie directement liée à la satisfaction des clients et à la charge de support.
Sécuriser votre réseau et permettre un roaming fluide
Un réseau sans fil rapide peut sembler défaillant si les utilisateurs ne peuvent pas s'y connecter proprement ou se reconnecter de manière prévisible. La sécurité et l'intégration des utilisateurs sont les domaines où de nombreux établissements perdent le bénéfice de points d'accès par ailleurs très performants.
Pour les établissements au Royaume-Uni, le défi réside dans un parc de terminaux hétérogène. 83 % des adultes britanniques utilisent le WiFi à la maison et 57 % utilisent principalement le WiFi lors de leurs déplacements, c'est pourquoi l'accent doit passer de la force du signal à un accès sécurisé, basé sur l'identité, sans mots de passe partagés ni intervention manuelle du service informatique (synthèse d'ITU Online citant le contexte d'utilisation du WiFi au Royaume-Uni).
Les mots de passe partagés créent une dette opérationnelle
Une clé PSK unique pour les invités ou le personnel semble simple. Ce n'est pas le cas. Les mots de passe sont réutilisés, écrits, partagés avec d'anciens prestataires, copiés dans des groupes WhatsApp et conservés inchangés pendant bien trop longtemps.
Pour le personnel et les appareils gérés, l'accès basé sur l'identité est le modèle le plus propre. Cela peut se traduire par du WPA3-Enterprise, du 802.1X, des flux basés sur les certificats, l'intégration d'annuaires ou des clés PSK individuelles pour les classes d'appareils ne supportant pas l'authentification d'entreprise moderne.
Si vous souhaitez approfondir l'aspect sécurité, ce guide sur la sécurité des points d'accès couvre parfaitement ces enjeux opérationnels.
Un bon roaming commence avant que l'utilisateur ne se déplace
L'itinérance n'est pas seulement un sujet lié aux radiofréquences. C'est également un sujet lié à l'authentification.
Si un client doit rouvrir un Captive Portal à chaque fois qu'il se déplace d'une zone à une autre, ou si l'appareil d'un médecin marque un temps d'arrêt lors de la réauthentification entre deux étages, la conception sans fil peut sembler acceptable sur un plan théorique mais échouer concrètement à l'usage.
Il est préférable de privilégier un modèle où :
- Les invités s'authentifient une seule fois et se reconnectent en toute sécurité sans friction répétée.
- Les identités du personnel sont associées aux politiques afin que l'accès suive le rôle, et non un mot de passe partagé.
- Les appareils IoT sont isolés avec des contrôles adaptés à leurs capacités et à leur profil de risque.
La meilleure expérience de roaming est celle que les utilisateurs ne remarquent pas. Ils se déplacent. La session reste active. La politique reste correcte.
Les plateformes et la politique de sécurité doivent s'adapter au matériel
Dans ce contexte, la couche d'identité est essentielle. Les points d'accès gèrent la radio et la périphérie du réseau. L'expérience d'accès dépend souvent de ce qui se trouve au-dessus d'eux.
Les constructeurs tels que Cisco Meraki, Aruba, Ruckus, Mist et UniFi fournissent tous des bases sans fil différentes. En complément, une plateforme d'identité telle que Purple peut fournir un accès invité sans mot de passe, la prise en charge de OpenRoaming et Passpoint, l'authentification du personnel basée sur des annuaires, ainsi que des options de type iPSK pour les scénarios d'appareils existants ou multi-locataires.
Cette séparation est utile. Elle permet aux opérateurs d'améliorer l'accueil des utilisateurs et les règles de gestion sans avoir à traiter chaque mise à niveau de point d'accès comme une refonte complète du parcours d'accès.
Choisir des points d'accès compatibles avec votre écosystème
Le bon point d'accès n'est pas celui qui possède la plus longue liste de fonctionnalités. C'est celui qui s'adapte à votre modèle opérationnel.
Commencez par quatre vérifications.
La liste restreinte qui compte
- Adaptation de la gestion : Votre équipe souhaite-t-elle un contrôle basé sur un contrôleur ou la simplicité de la gestion dans le cloud ?
- Adaptation à la densité : Concevez-vous pour des chambres d'hôtes, des halls publics, la mobilité clinique ou des espaces communs à usage mixte ?
- Adaptation physique : Les modèles de plafond, de plaque murale et d'extérieur répondent à des besoins différents.
- Adaptation de l'identité : L'AP et la plateforme peuvent-ils prendre en charge les flux de travail des invités, du personnel et de l'IoT dont vous avez besoin ?
Séparez le matériel et l'expérience là où c'est possible
C'est souvent la décision à long terme la plus judicieuse. Vous pouvez préférer un fabricant pour les performances radio, un autre pour le routage, et une plateforme distincte pour l'authentification et le parcours utilisateur.
Ceci est particulièrement utile pour les opérateurs disposant d'un parc hétérogène. Une propriété peut utiliser Meraki, une autre Aruba, une autre Ruckus. Si la couche d'identité et d'intégration se situe au-dessus du matériel, les utilisateurs bénéficient toujours d'une expérience cohérente.
Un diagnostic de dépannage rapide pour les parcs existants
Avant de remplacer le matériel, vérifiez d'abord ces éléments :
- Les plaintes des clients se concentrent par zone : Cela indique généralement un problème de placement, d'interférences ou de surabonnement plutôt qu'un problème WAN universel.
- Seuls certains groupes d'utilisateurs rencontrent des difficultés : Examinez la politique, la conception de l'SSID et le flux d'authentification.
- Les performances ne chutent qu'aux heures de pointe : Revoyez les hypothèses de capacité, et pas seulement les niveaux de signal.
- Les AP semblent en bonne santé mais le service semble médiocre : Inspectez les liaisons montantes des commutateurs, le PoE et les contraintes côté LAN.
Une stratégie sans fil pour les points d'accès fonctionne de manière optimale lorsque vous la concevez pour l'environnement réel. Les heures d'affluence. Les identités mixtes. Les déplacements rapides. Le temps informatique limité. C'est ce qui distingue un réseau qui se contente d'exister d'un réseau qui soutient correctement le site.
Si vous devez moderniser l'accès des invités, l'authentification du personnel ou l'intégration multi-locataires sans enfermer votre établissement dans une infrastructure matérielle unique, Purple est une option à évaluer. Il fonctionne comme une couche d'identité et d'accès WiFi à travers les écosystèmes d'AP d'entreprise courants, ce qui peut aider les établissements à standardiser l'expérience utilisateur et les politiques tout en conservant une grande flexibilité sur le réseau sous-jacent.



