
सरकारी सायबर सुरक्षा उल्लंघने सर्वेक्षण 2025 नुसार, मागील 12 महिन्यांत UK मधील 43% व्यवसायांनी किमान एका सायबर सुरक्षा उल्लंघनाची किंवा हल्ल्याची नोंद केली आहे. यामध्ये कोपऱ्यावरील दुकाने आणि दंत चिकित्सालयांपासून ते हॉटेल समूह आणि गृहनिर्माण संस्थांपर्यंत सुमारे 6,12,000 संस्थांचा समावेश आहे.
त्यांच्यापैकी फारच कमी लोकांवर एखाद्या अत्यंत हुशारीने रचलेल्या पद्धतीद्वारे हल्ला होईल. बहुतेकांवर हल्ला अशा डिव्हाइसद्वारे होईल जे कोणी सूचीबद्ध केले नव्हते, असे खाते जे कोणी डिसेबल केले नव्हते, किंवा असे गेस्ट नेटवर्क जे वेगळे वाटत होते पण प्रत्यक्षात नव्हते. ही क्रमवारी योग्य ठेवल्यास कोणत्याही गोष्टीची खरेदी करण्यापेक्षा अधिक धोका दूर होतो.
योग्य क्रमाने बहुतेक हल्ले रोखणारी नियंत्रणे
याच सर्वेक्षणातून हे स्पष्ट होते की ही केवळ मोठ्या एंटरप्राइजेसची समस्या नाही. संपूर्ण अहवालांमध्ये लहान व्यवसाय देखील दिसून येतात आणि घडलेल्या घटना मुख्यतः सामान्य असतात: अनधिकृत ॲक्सेस, मालवेअर आणि इंटरनेटशी कनेक्ट असलेल्या सिस्टीम्सवर हल्ले, ज्यामध्ये रॅन्समवेअरचा वाटा लहान पण सातत्यपूर्ण आहे.
हा समतोल अत्यंत महत्त्वाचा आहे. कोणतेही एकच उत्पादन सर्व भार पेलत नाही, आणि बॉक्सवरील ब्रँडपेक्षा तुम्ही कोणत्या क्रमाने नियंत्रणे लागू करता हे अधिक महत्त्वाचे ठरते.
| प्राधान्यक्रम | नियंत्रण | हे काय रोखते | पूर्ण झाल्याचे कधी मानले जाते |
|---|---|---|---|
| 1 | कर्मचारी, अतिथी, IoT आणि भाडेकरूंच्या ट्रॅफिकचे वर्गीकरण करणे | एका तडजोड झालेल्या डिव्हाइसवरून इतरांकडे होणारी लॅटरल मूव्हमेंट | प्रत्येक गट केवळ स्वतःच्या सेगमेंटपर्यंत पोहोचतो आणि आयसोलेशन चाचणी तारखेसह नोंदवली जाते |
| 2 | MFA सह वैयक्तिक ओळख | सामायिक पासवर्ड आणि चोरी झालेल्या क्रेडेन्शियलचा पुनर्वापर | प्रत्येक खात्याची स्वतःची ओळख असते आणि साइन-इन करताना MFA ची सक्ती केली जाते |
| 3 | किमान-विशेषाधिकार (लीस्ट-प्रिव्हिलेज) ॲडमिनिस्ट्रेटर अधिकार | हल्लेखोर आणि निष्काळजी कर्मचाऱ्यांद्वारे व्यापक ॲडमिन ॲक्सेसचा होणारा वापर | स्टँडिंग ॲडमिन खाती काढून टाकली जातात किंवा दरमहा तपासली जातात |
| 4 | वायरलेस आणि रिमोट लिंक्सवर एन्क्रिप्शन | सामायिक किंवा खुल्या नेटवर्कवर चोरून ऐकणे (इव्हसड्रॉपिंग) | कर्मचारी आणि अतिथींचे ट्रॅफिक ओव्हर-द-एअर आणि VPN वर एन्क्रिप्ट केले जाते |
| 5 | केंद्रीकृत लॉगिंग आणि सूचना | लक्ष न गेलेले असामान्य लॉगिन आणि ईस्ट-वेस्ट हालचाली | ॲक्सेस पॉइंट्स, फायरवॉल आणि डिरेक्टरीजमधील लॉग एकाच ठिकाणी पोहोचतात |
| 6 | चाचणी केलेले रिव्होकेशन आणि ऑफलाइन रिस्टोअर | काम सोडणाऱ्या कर्मचाऱ्यांकडे ॲक्सेस कायम राहणे, आणि रॅन्समवेअरद्वारे तुम्हाला बॅकअपमधून बाहेर काढले जाणे | काम सोडणाऱ्यांचा ॲक्सेस काढून टाकण्याची चाचणी केली जाते आणि रिस्टोअर यशस्वी झाल्याचे सिद्ध होते |
प्रत्येक "पूर्ण झाले" हे खरेदीपेक्षा चाचणी दर्शवते. अस्तित्वात असलेल्या फायरवॉलने काहीही सिद्ध केलेले नसते. मात्र, एखादा सहकारी गेस्ट VLAN कडून पेरोल प्रिंटरकडे जाणारे ट्रॅफिक रोखले गेल्याचे प्रात्यक्षिक दाखवू शकत असल्यास, त्याने ते सिद्ध केले आहे. सिद्ध करण्यासाठीची पहिली सीमा म्हणून स्वतंत्र गेस्ट नेटवर्ककडे पाहा: गेस्ट WiFi वरील उपकरणावरून कर्मचाऱ्यांचे मशीन, प्रिंटर आणि ॲक्सेस पॉइंट ॲडमिन पेजपर्यंत पोहोचण्याचा प्रयत्न करा, त्यानंतर IoT आणि टेनंट सेगमेंट्समधूनही त्याच तपासण्या पुन्हा करा. प्रत्येक निकाल तारखेसह नोंदवा आणि नियम संचामध्ये कोणताही बदल केल्यानंतर या तपासण्या पुन्हा करा. आपण मागणीनुसार प्रात्यक्षिक दाखवू शकत नसलेले आयसोलेशन हे केवळ कॉन्फिगरेशन असते, नियंत्रण नव्हे.
तुमचा क्रम ठरवणारा नियम: जर तुम्ही काम सोडणाऱ्या कर्मचाऱ्याचा ॲक्सेस त्याच कामाच्या दिवशी काढून घेऊ शकत नसाल, तर इतर कशाच्याही आधी ओळख (Identity) व्यवस्थापन सुधारा.
एक नियंत्रण पूर्णपणे नेटवर्कच्या बाहेर असते. सेगमेंटेशन आणि किमान विशेषाधिकार (least privilege) लोकांना अशा सिस्टीम्सपासून दूर ठेवतात जिथे त्यांनी पोहोचू नये, तरीही त्यातून एक त्रुटी शिल्लक राहते: एखाद्या अधिकृत व्यक्तीला पैसे ट्रान्सफर करण्यासाठी भुलवले जाऊ शकते. नेटवर्कच्या कामासोबत फसव्या वायर ट्रान्सफरविरुद्ध बोर्ड-स्तरीय नियंत्रणे जोडा, म्हणजेच पेमेंट बदलांवर दुसरा मंजुरी देणारा असावा आणि नवीन बँक तपशील वापरण्यापूर्वी आपल्याकडे आधीपासून असलेल्या नंबरवर पुन्हा कॉल करून खात्री केली जावी.
तुम्ही सूचीबद्ध न केलेल्या उपकरणांवर या सहापैकी कशाचीही पडताळणी केली जाऊ शकत नाही, आणि अनोळखी डिव्हाइसेस प्रत्येक स्तंभावर एकाच वेळी अयशस्वी ठरतात.
काहीही लॉक डाउन करण्यापूर्वी आपल्या नेटवर्कचे मॅपिंग करा
व्हाइटबोर्डवर अत्यंत कडक वाटणारा फायरवॉल नियम अयशस्वी ठरतो कारण लेबल प्रिंटरने कर्मचाऱ्यांच्या VLAN वर स्टॅटिक ॲड्रेस कायम ठेवलेला असतो, किंवा डोअर कंट्रोलर्स 2019 मध्ये एखाद्या कंत्राटदाराने बसवले होते आणि नंतर त्यांचा कधी उल्लेखही झाला नाही. तुम्ही सुरक्षा धोरण तयार करण्यापूर्वी अशा शिल्लक राहिलेल्या त्रुटी शोधून काढणे नेटवर्क मॅपिंगसाठी आवश्यक आहे.
गेस्ट SSID ला दस्तऐवजीकरण करण्याची पहिली सीमा आणि आयसोलेशनसाठीचा पहिला पुरावा बिंदू माना. अभ्यागत, कर्मचाऱ्यांची डिव्हाइसेस, जुनी उपकरणे आणि भाडेकरूंची उपकरणे कोठे कनेक्ट होतात याची नोंद ठेवा, त्यानंतर प्रत्येक गट केवळ त्यांना आवश्यक असलेल्या गोष्टींपर्यंतच पोहोचू शकतो का याची नंतर चाचणी घ्या.
मॅपिंगसाठी महिने नव्हे, तर काही दिवस लागायला हवेत. या क्रमाने सहा फेऱ्या.
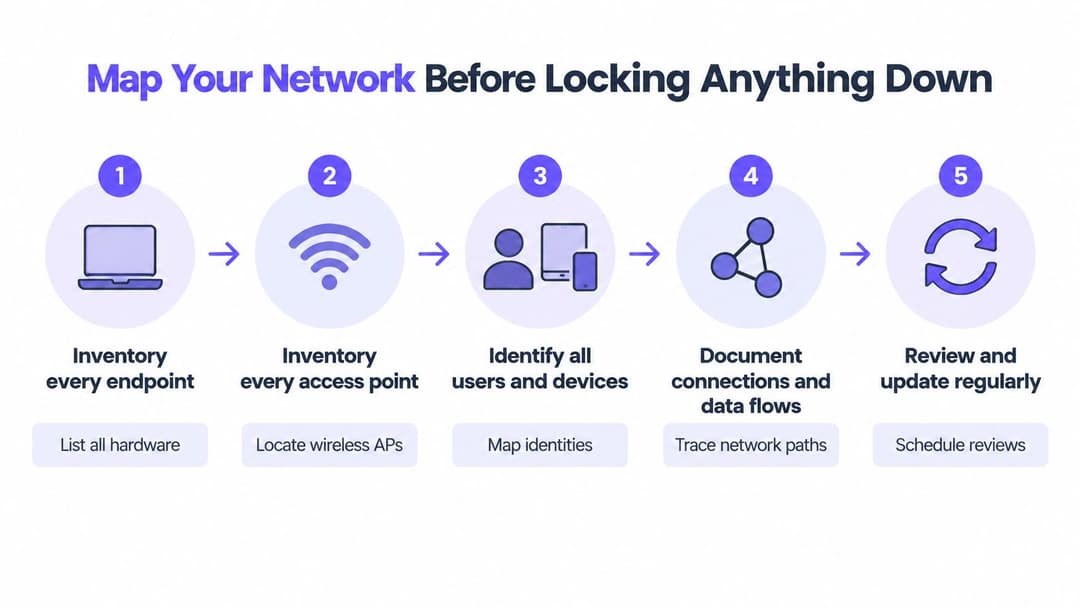
1. प्रत्येक एंडपॉईंटची यादी तयार करा. ॲक्सेस पॉइंट्स, स्विचेस, प्रिंटर, कॅमेरे, टिल्स, बिल्डिंग-मॅनेजमेंट कंट्रोलर्स, डोअर एंट्री, लिफ्ट्स आणि नेटवर्कशी जोडले जाणारे प्रत्येक ॲप्लिकेशन. विसरली गेलेली उपकरणे घुसखोरीचा नेहमीचा मार्ग ठरतात, कारण जे उपकरण कोणाच्या लक्षात नाही त्याला कोणी पॅच करत नाही.
2. कोण कशाशी कनेक्ट होते याची नोंद ठेवा. त्यानंतर अशा सिस्टीम्स चिन्हांकित करा ज्या मल्टी-फॅक्टर ऑथेंटिकेशन किंवा सध्याचे एन्क्रिप्शन स्वीकारू शकत नाहीत, जसे की जुने टाइम क्लॉक किंवा लॅब ॲनालायझर. तुम्हाला ही यादी लवकर हवी आहे कारण ती पुढील प्रत्येक निर्णयाला आकार देते.
3. प्रत्येक सिस्टीमवरील डेटाचे वर्गीकरण करा. ग्राहक रेकॉर्ड, पेरोल, कार्ड डेटा, क्लिनिकल सिस्टीम्स आणि बिल्डिंग कंट्रोल्स यांना समान संरक्षणाची आवश्यकता नसते, आणि त्यांना एकाच प्रकारे हाताळल्यास तुमचे पहिले तीन आठवडे वाया जातात.
4. डेटा फ्लो आणि वापरकर्त्याचा प्रवास (user journeys) रेखाटून घ्या. पाहुणे, कंत्राटदार आणि पुरवठादार कोठून प्रवेश करतात आणि जाताना ते कोणत्या गोष्टींना स्पर्श करतात ते चिन्हांकित करा. टीव्ही आणि कन्सोल यासारख्या ब्राउझर नसलेल्या डिव्हाइसेसचा समावेश करा, कारण ते अनेकदा ओळख योजनेच्या (identity plan) बाहेर असतात.
5. प्रत्येक गटाच्या संभाव्य गैरवापराचे थ्रेट-मॉडेल (threat-model) तयार करा. समजा एखाद्या पाहुण्याचा लॅपटॉप अशा प्रिंटरपर्यंत पोहोचतो ज्याच्या मेमरीमध्ये स्कॅन केलेले पेरोल फॉर्म आहेत. ही एकमेव जाणीव कोणत्याही पॉलिसी दस्तऐवजापेक्षा अधिक खात्रीशीरपणे VLAN चे समर्थन करते.
6. बेसलाइन निश्चित करा आणि एक ओनर नियुक्त करा. प्रत्येक नोंदीसमोर एका व्यक्तीचे नाव आणि पुनरावलोकन तारीख असावी, अन्यथा हा मॅप एका तिमाहीतच कालबाह्य होईल.
तुम्ही इन्व्हेंटरीमध्ये सबनेट रेंज लिहिण्यापूर्वी, वापरण्यायोग्य होस्ट रेंज दर्शवणारे सबनेट कॅल्क्युलेटर साइटचे पुन्हा ॲड्रेसिंग न करता /22 मध्ये कॅमेरा ब्लॉकसाठी जागा आहे की नाही यावरील वादांवर तोडगा काढते.
अंतिम पडताळणी सोपी आहे. हा मॅप अशा सहकाऱ्याकडे द्या ज्याने तो तयार केलेला नाही, आणि त्यांना इमारतींपैकी एका इमारतीतील प्रत्येक डिव्हाइस शोधण्यास सांगा. जर ते शोधू शकले नाहीत, तर काम पूर्ण झालेले नाही.
शेअर केलेले पासवर्ड काढून त्याजागी वैयक्तिक आयडेंटिटी वापरा
UK ची लवचिकता असमान आहे, आणि हे अंतर काय इन्स्टॉल केले आहे यापेक्षा नेटवर्क्स कसे नियंत्रित केले जातात यामध्ये दिसून येते. सरकारच्या 2025 labour market and sectoral analysis च्या व्हिज्युअल सारांशामध्ये, केवळ सुमारे 27% व्यवसायांमध्ये सायबर सुरक्षेसाठी बोर्ड-स्तरीय जबाबदारी होती, जी 2021 मधील 38% वरून घसरली आहे, जरी मोठ्या व्यवसायांमध्ये हे प्रमाण 66% होते. एका वेगळ्या मूल्यांकनानुसार असा अंदाज लावला गेला आहे की 699,000 व्यवसाय किंवा 49% व्यवसायांमध्ये मूलभूत तांत्रिक सायबर सुरक्षा कौशल्यांची कमतरता होती, जी 2021 मधील 18% वरून वाढली आहे. आणि ज्या व्यवसायांनी सायबर सुरक्षेचे आउटसोर्सिंग केले नव्हते अशा 32% व्यवसायांमध्ये सुरक्षा उल्लंघनाला (ब्रीच) सामोरे जाण्याच्या आत्मविश्वासाचा अभाव होता.
या सर्वांचा एकत्रित विचार केल्यास डिझाइनचे मूळ तत्त्व स्पष्ट होते. नियंत्रणे लागू करण्यायोग्य आणि केंद्रीय पद्धतीने व्यवस्थापित केली गेली पाहिजेत, कारण एखाद्या कामाच्या व्यस्त मंगळवारी प्रत्येक साइट व्यवस्थापकाने अगदी अचूक निर्णय घेण्यावर ती अवलंबून राहू शकत नाहीत.
सहा टप्प्यांत पासफ्रेजपासून सर्टिफिकेटपर्यंत
- साइन-इन आपल्या डिरेक्टरीशी जोडा. Entra ID, Google Workspace किंवा Okta. एकदा खाती तिथे सक्रिय झाली की, सामील होणारे आणि सोडणारे ईमेलद्वारे येण्याऐवजी स्वयंचलितपणे अपडेट होतात.
- सर्वत्र MFA लागू करा, आणि प्रशासकांसाठी पासकीज किंवा FIDO2 कीज यासारखी फिशिंग-प्रतिरोधक पद्धत वापरा.
- मॅनेज केलेले लॅपटॉप आणि फोन डिव्हाइस प्रमाणपत्रांवर हलवा. EAP-TLS सह, कोणाकडेही असा कोणताही पासवर्ड नसतो जो प्रत्येक कर्मचाऱ्याने नोकरी सोडल्यानंतर बदलावा लागेल.
- दैनंदिन खात्यांमधून अॅडमिन खाती वेगळी करा. एखाद्या कामासाठी आणि ठरावीक कालावधीसाठी अधिकार वाढवा, आणि नंतर तो अॅक्सेस आपोआप कालबाह्य होऊ द्या.
- रिमोट अॅक्सेसवरून पासवर्ड काढून टाका. अर्ध्या कंपनीकडे स्टिकी नोटवर असलेल्या शेअर्ड PSK पेक्षा VPN किंवा झिरो-ट्रस्ट गेटवेवरील ओळख-आधारित साइन-इन खूप चांगले आहे.
- अधिकार मागे घेण्याची त्रैमासिक चाचणी घ्या. एक चाचणी खाते अक्षम करा आणि WiFi, ईमेल आणि फाइल शेअर्स त्याला किती वेळ प्रवेश देत राहतात याची वेळ मोजा.
दोन गोष्टींमुळे हे प्रभावी ठरते. पहिली म्हणजे व्याप्ती: ओळख-आधारित नेटवर्किंग हे पॉलिसीला त्यांनी ज्या पोर्ट किंवा SSID द्वारे कनेक्ट केले आहे त्याऐवजी थेट त्या व्यक्तीशी जोडते, ज्याचा प्रत्यक्ष व्यवहारात अर्थ ओळख-आधारित नेटवर्किंग असा होतो. दुसरी गोष्ट म्हणजे सवय. कामासाठी दररोज सेकंड फॅक्टर वापरणारे कर्मचारी स्वतःच्या पैशांचे रक्षण करण्यासाठी देखील ते सुरू ठेवतात, आणि बँकिंग लॉगइनचे फसवणुकीपासून संरक्षण करणे हे तुम्ही अंतर्गत नोटमध्ये स्पष्ट करू शकता अशा कारणांचा समावेश करते.
जुनी उपकरणे विरोध करतील. लेबल प्रिंटर किंवा जुन्या ॲक्सेस कंट्रोलरमध्ये कदाचित कोणतेही सर्टिफिकेट सपोर्ट नसेल. ते पुन्हा कर्मचाऱ्यांच्या नेटवर्कवर टाकू नका. त्याला एक फिल्टर केलेला सेगमेंट आणि बदलण्याची तारीख द्या, आणि दोन्ही लिहून ठेवा.
ग्रुपनुसार ट्रॅफिक विभाजित करा आणि सीमा तपासा
एक स्वतंत्र गेस्ट SSID म्हणजे संपूर्ण आयसोलेशन नव्हे. ही तर त्याची फक्त सुरुवात आहे.
2025/2026 तांत्रिक अहवाल हा फायरवॉल्स, मर्यादित ॲडमिन हक्क आणि डिव्हाइस नियंत्रणांसोबतच कर्मचारी व अभ्यागतांसाठीच्या स्वतंत्र WiFi चा समावेश मुख्य आर्किटेक्चरल नियंत्रणांमध्ये करतो. तो दृष्टिकोन उपयुक्त असला तरी अपूर्ण आहे, कारण चुकीचे कॉन्फिगर केलेले VLANs, फ्लॅट स्विच पाथ्स, प्रिंटर्स, इमारत-व्यवस्थापन प्रणाली, कॅमेरे आणि स्वस्त IoT उपकरणे ही सर्व चांगल्या हेतूने तयार केलेल्या SSID च्या आसपास इतर मार्ग निर्माण करतात. NCSC चे मत अधिक स्पष्ट आहे: नेटवर्क धोकादायक आहे असे गृहीत धरा, प्रत्येक विनंतीची पडताळणी करा आणि अंतर्गत लिंक्सवरही ट्रॅफिकचे क्रिप्टोग्राफिक पद्धतीने संरक्षण करा.
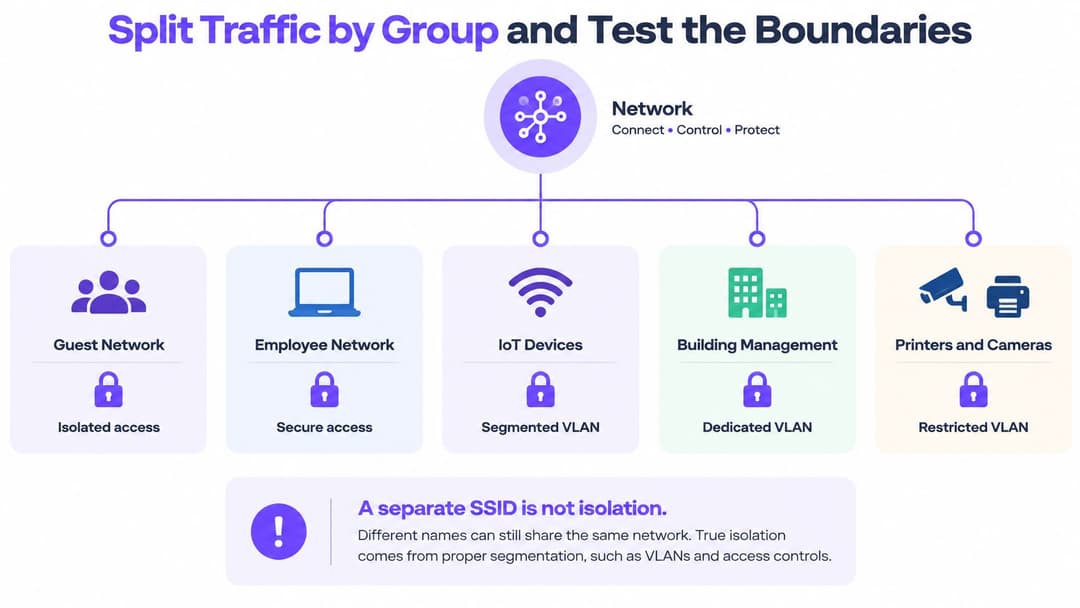
| गट | कसे जोडले जातात | येथे अजिबात पोहोचू नये |
|---|---|---|
| कर्मचाऱ्यांचे लॅपटॉप आणि फोन | व्यवस्थापित डिव्हाइस प्रमाणपत्रांसह डिरेक्टरी साइन-इन | अतिथी सेगमेंट, IoT आणि इमारतीची नियंत्रणे |
| अतिथी आणि अभ्यागत | कॅप्टिव्ह पोर्टल किंवा Passpoint द्वारे वेगळा केलेला अतिथी ॲक्सेस | कोणताही कर्मचारी, ॲडमिन किंवा IoT ॲड्रेस |
| कंत्राटदार आणि पुरवठादार | वेळ-मर्यादित ॲक्सेस असलेली नामांकित खाती | ॲडमिन सेगमेंट आणि वेतन किंवा ग्राहक डेटा |
| IoT, कॅमेरे आणि इमारत यंत्रणा | डिव्हाइस अलाऊ-लिस्टसह समर्पित सेगमेंट | कर्मचाऱ्यांचे फाइल शेअर्स आणि इंटरनेट-फेसिंग ॲडमिन पॅनल्स |
| ॲडमिनिस्ट्रेटर | MFA आणि सेशन लॉगिंगसह स्वतंत्र ॲडमिन खाती | नोंदणीकृत कारणाशिवाय अतिथी आणि सामान्य कर्मचारी सेगमेंट्स |
| रहिवासी किंवा भाडेकरू | स्वतंत्र डिव्हाइसेससह प्रत्येक भाडेकरूसाठी खाजगी नेटवर्क | इतर कोणताही भाडेकरू, आणि सामायिक इमारत यंत्रणा |
सीमा सुरक्षित असल्याचे सिद्ध करणाऱ्या सहा तपासण्या
- गेस्ट ते गेस्ट. एकाच साइटवरील दोन उपकरणे, समान SSID. दोघेही एकमेकांना पाहू शकत नाहीत याची खात्री करा.
- गेस्ट ते इतर सर्व काही. कर्मचाऱ्यांचे सबनेट, प्रिंटरचे वेब पेज आणि कॅमेऱ्याच्या पत्त्यापर्यंत पोहोचण्याचा प्रयत्न करा. या तिन्हींमध्ये अपयश आले पाहिजे.
- ईस्ट-वेस्ट नियम. आकृतीवर विश्वास ठेवण्याऐवजी विभागांमधील फायरवॉल धोरण तपासा. स्त्रोत "any" असा कोणताही नियम शोधा.
- भाडेकरू सीमा. बहु-भाडेकरू साइट्सवर, एक फ्लॅट दुसऱ्याचे डिव्हाइसेस पाहू शकत नाही याची खात्री करा, ज्यामध्ये पेअरिंगसाठी ब्रॉडकास्ट करणारे कन्सोल आणि टीव्ही समाविष्ट आहेत.
- पुरावा. तारीख, आपण तपासलेला नियम, निकाल आणि त्यावर कोणी स्वाक्षरी केली याची नोंद ठेवा. न तपासलेले VLAN हा एक अंदाज असतो.
- रोलबॅक. एक चाचणी नियम काढून टाका आणि अॅक्सेस पूर्वीच्या स्थितीत परत आला आहे याची खात्री करा, जेणेकरून आपल्याला माहित असेल की रात्री 2 वाजता देखील चुकीचा बदल पूर्ववत केला जाऊ शकतो.
तुमच्या टीममध्ये टॅग केलेल्या आणि अनटॅग केलेल्या पोर्ट्सबद्दल अजूनही वाद होत असल्यास, कोणीही स्विच कॉन्फिगरेशन उघडण्यापूर्वी VLAN नेमके काय आहे याच्या साध्या स्पष्टीकरणापासून सुरुवात करा.
जी डिव्हाइसेस योग्य सेगमेंटमध्ये सामील होऊ शकत नाहीत ती त्यांच्या स्वतःच्या कडक फिल्टर केलेल्या सेगमेंटमध्ये ठेवली पाहिजेत, ज्यांच्या मागे खरेदी ऑर्डर (purchase order) असावी.
एन्क्रिप्ट करा, लॉग ठेवा आणि नियंत्रणे टिकून आहेत का ते मोजा
2025 Cyber Security Breaches Survey दाखवतो की UK मधील कव्हरेज किती असंतुलित आहे. 72% व्यवसायांनी संपूर्ण IT नेटवर्क आणि वैयक्तिक डिव्हाइसेसवर फायरवॉल वापरले, 68% व्यवसायांनी IT ॲडमिनिस्ट्रेटर अधिकार मर्यादित ठेवले आणि 71% व्यवसायांनी क्लाउड सेवांद्वारे सुरक्षितपणे बॅकअप घेतला. तरीही केवळ 40% व्यवसायांना टू-फॅक्टर ऑथेंटिकेशनची आवश्यकता होती, 31% व्यवसायांनी रिमोट कर्मचाऱ्यांसाठी VPN वापरले आणि 30% व्यवसायांनी युजर्सवर देखरेख ठेवली. खाजगी क्षेत्रातील दहापैकी चारपेक्षा कमी व्यवसायांकडे कर्मचारी आणि अभ्यागतांसाठी स्वतंत्र WiFi नेटवर्क्स होती, आणि केवळ 33% व्यवसायांनी युजरच्या ॲक्टिव्हिटीवर देखरेख ठेवली.
त्यामुळे पाया तयार आहे परंतु पुरावा स्तर तयार नाही. हीच ती त्रुटी आहे जी भरून काढायची आहे.
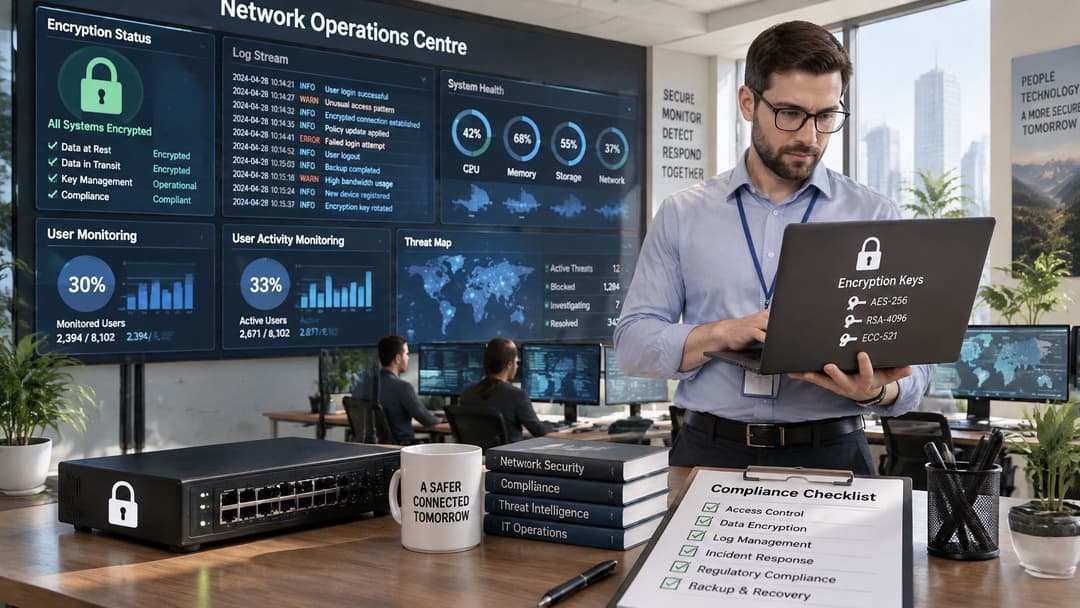
सर्वप्रथम एन्क्रिप्शन, कारण ते स्वस्त आहे आणि पूर्णपणे सुरक्षित आहे. लॉगिन असणाऱ्या प्रत्येक SSID वर WPA3-Enterprise (किंवा हार्डवेअरची मर्यादा असल्यास WPA2-Enterprise), प्रत्येक रिमोट पाथवर TLS, आणि केवळ सार्वजनिक WiFi वरच नाही, तर ऑफिस LAN वरील कर्मचाऱ्यांच्या ट्रॅफिकसाठीही एन्क्रिप्शन वापरा. वायर्ड नेटवर्क प्लग-इन करणाऱ्या कोणालाही वाचता येण्याजोगे आहे असे गृहीत धरा.
त्यानंतर लॉगिंग. ॲक्सेस-पॉइंट, फायरवॉल, VPN आणि डिरेक्टरी लॉग्स एकाच ठिकाणी पाठवा, आणि सुरुवातीला केवळ तीन गोष्टींसाठी अलर्ट ठेवा: नियमित वेळेबाहेर होणारे साइन-इन्स, कर्मचारी सेगमेंटमध्ये नवीन डिव्हाइस जोडले जाणे, आणि एकमेकांशी संपर्क नसलेल्या सेगमेंटमधील क्रॉस-ट्रॅफिक. तीन योग्य अलर्टवर तत्काळ कारवाई केली जाते. चाळीस अलर्ट म्यूट केले जातात.
मॅनेजर तपासू शकतील अशी आकडेवारी रिपोर्ट करा
| मेट्रिक | टारगेट | किती वेळा |
|---|---|---|
| इन्व्हेंटरी केलेल्या ॲसेट्स | सर्व सूचीबद्ध उपकरणे आणि ॲप्लिकेशन्स | दरमहा |
| पुनरावलोकन केलेली प्रिव्हिलेज्ड खाती | प्रत्येक ॲडमिन खाते | दरमहा |
| MFA असलेली कर्मचारी खाती | सर्व कर्मचारी खाती | त्रैमासिक |
| काम सोडणाऱ्या कर्मचाऱ्याचे अधिकार रद्द करण्यासाठी लागणारा सरासरी वेळ | त्याच कामाच्या दिवशी | काम सोडणारा प्रत्येक कर्मचारी |
| यशस्वी ठरलेल्या सेगमेंट आयसोलेशन चाचण्या | सर्व सेगमेंट्स | त्रैमासिक |
| तपासलेले बॅकअप रिस्टोअर्स | तुमच्या रिकव्हरी उद्दिष्टाच्या आत | त्रैमासिक |
फायरवॉल अस्तित्वात असल्याचा दावा करणे ही केवळ इन्व्हेंटरीची एक नोंद आहे. तपासलेली टक्केवारी हे एक नियंत्रण आहे.
एका नियुक्त ओनरसह मासिक रिव्ह्यू सेट करा आणि त्यांच्यासमोर हे सहा आकडे ठेवा. जे आकडे कोणी वाचत नाही, ते दोन तिमाहींमध्ये केवळ काल्पनिक ठरतात.
सुरक्षा घटना घडण्यापूर्वीच ॲक्सेस ड्रिफ्ट दुरुस्त करा
बहुतांश घटना या एखाद्या हुशार हल्ल्यापेक्षा दुर्लक्षामुळे (ड्रिफ्ट) घडतात. खाती त्यांचा उद्देश संपल्यानंतरही सक्रिय राहतात, शुक्रवारी घाईगडबडीत केलेल्या समस्येच्या निवारणादरम्यान एखादा नियम शिथिल केला जातो, आणि उपकरणे सुरुवातीला कधी नोंदवलीच जात नाहीत.
| लक्षण | संभाव्य कारण | उपाय |
|---|---|---|
| माजी कर्मचारी अजूनही शेअर्ड ड्राइव्हवर पोहोचू शकतात | खाते कर्मचारी सोडण्याच्या प्रक्रियेशी (leavers process) जोडलेले नाही | डिरेक्टरीमधून काढण्याची प्रक्रिया स्वयंचलित करा आणि दरमहा एका माजी कर्मचाऱ्याची चाचणी घ्या |
| अतिथी प्रिंटर किंवा कर्मचाऱ्यांच्या उपकरणांपर्यंत पोहोचू शकतात | गेस्ट नेटवर्क कार्यालयासोबत VLAN शेअर करते | अतिथींना स्वतंत्र VLAN वर हलवा आणि स्थानिक सबनेट्स ब्लॉक करा |
| MFA बदलानंतर उपकरणे कनेक्ट होण्यास अपयशी ठरतात | प्रमाणपत्र कालबाह्य झाले आहे किंवा उपकरण कधीही नोंदवले गेले नाही | उपकरणाची पुन्हा नोंदणी करा आणि प्रमाणपत्र नूतनीकरण स्मरणपत्रे सेट करा |
| जुने डिव्हाइस सुरक्षित नेटवर्कमध्ये सामील होऊ शकत नाही | 802.1X किंवा सध्याच्या एन्क्रिप्शन नसलेले हार्डवेअर | त्याला फिल्टर केलेल्या सेगमेंटवर ठेवा आणि बदलण्याची तारीख निश्चित करा |
| काळाच्या ओघात अॅडमिन अधिकार पुन्हा नकळत मिळतात | तात्पुरता वाढवलेला अॅक्सेस कधीही कालबाह्य झाला नाही | वाढवलेल्या प्रत्येक अधिकारावर कालबाह्यता तारीख सेट करा आणि मासिक पुनरावलोकन करा |
कंपनी सोडणाऱ्या कर्मचाऱ्यांच्या केसकडे सर्वात आधी लक्ष देणे आवश्यक आहे कारण ही सर्वात सामान्य आणि सर्वात अक्षम्य बाब आहे. जर HR आणि IT कडे एक सामायिक ट्रिगर नसेल, तर व्यक्ती गेल्यानंतरही खाते सक्रिय राहते. स्मरणशक्तीवर अवलंबून राहण्याऐवजी, डिरेक्टरी HR रेकॉर्डशी जोडा आणि दरमहा एका तरी निर्गमनाची चाचणी घ्या.
गेस्ट प्रिंटरपर्यंत पोहोचणे ही फायरवॉलची चूक असण्यापेक्षा नेहमीच शेअर्ड VLAN ची समस्या असते. गेस्ट्सना हलवा, स्थानिक सबनेट्स ब्लॉक करा, आणि नंतर सेगमेंटेशन विभागातील सहा पडताळण्यांसह पुन्हा चाचणी करा.
इतर सर्व गोष्टींसाठी, प्रत्येक ओळीसाठी एक ठोस बदल करा. डिव्हाइस पुन्हा एनरोल करा. एक्सपायरी सेट करा. लेगसी किटसाठी एक तारीख निश्चित करा. कोणीही उघडून न बघणाऱ्या वेगळ्या चेकलिस्टऐवजी मासिक मेट्रिक्स रिव्ह्यूमध्ये परिणामांची नोंद ठेवा.
उघड्या पडलेल्या सिस्टम्स पॅच करा आणि प्रतिसादाचा सराव करा
सेगमेंटेशन संकट मर्यादित ठेवते. पॅचिंग आणि सराव हे ठरवतात की तुमच्यावर अशी वेळ येईल का.
- प्रत्येक इंटरनेट-फेसिंग सेवेची सूची तयार करा. रिमोट ॲक्सेस गेटवे, ॲडमिन पॅनेल्स, कॅमेरे, सार्वजनिक ॲड्रेस असलेली कोणतीही गोष्ट. आपण वापरत नसलेल्या गोष्टी काढून टाका.
- ठरविक वेळेत पॅच करा. क्रिटिकल व्हेंडर फिक्सेस आणि ॲक्सेस-पॉइंट फर्मवेअर 14 दिवसांच्या आत अपडेट करा, तसेच प्रत्येक डिव्हाइसनुसार पॅच तारीख नोंदवून ठेवा.
- बंद करा आणि बदला. न वापरलेले पोर्ट्स बंद करा आणि इन्स्टॉलेशनच्या पहिल्याच दिवशी राऊटर्स, ॲक्सेस पॉइंट्स आणि कॅमेऱ्यांचे डीफॉल्ट लॉगिन बदला.
- एक पानाची योजना तयार करा. सेगमेंट कोण वेगळे करेल, सप्लायरला कोण कॉल करेल आणि रिपोर्टिंगबद्दल कोण निर्णय घेईल, त्यांची नावे निश्चित करा.
- रॅन्समवेअरचा समावेश करा. प्रभावित सेगमेंट डिस्कनेक्ट करा, ऑफलाइन बॅकअप्स सुरक्षित असल्याची खात्री करा, सर्वात अलीकडील सुरक्षित प्रतीवरून डेटा रिस्टोअर करा.
- वर्षातून दोनदा तालीम करा टेबलटॉप सरावाद्वारे, आणि एखादी व्यक्ती संस्था सोडून गेल्यास किंवा सप्लायर बदलल्यास संपर्क यादी रिफ्रेश करा.
प्लॅनची अंतिम पडताळणी: नेटवर्कबद्दल सर्वात चांगली माहिती असलेल्या एका व्यक्तीशिवाय ही योजना चालू शकते का?
या तिमाहीत आपल्या ॲक्सेस प्लॅनची पुष्टी करा
नव्वद दिवस, अशा क्रमाने नियोजित केले आहेत की सर्वात जास्त जोखीम असलेल्या त्रुटी आधी दूर केल्या जातील आणि नंतरच्या प्रत्येक टप्प्यात लागू करण्यासाठी काहीतरी निश्चित असेल.
आठवडा 1. एका ओनरचे नाव निश्चित करा आणि प्रत्येक डिव्हाइस तसेच ॲप्लिकेशनची यादी तयार करा. ती तयार होईपर्यंत इतर काहीही सुरू करू नका.
आठवडे 2 ते 3. कर्मचाऱ्यांचे साइन-इन डिरेक्टरीवर हलवा आणि सर्व खात्यांवर MFA सक्तीचे करा. बहुतांश लहान नेटवर्क्समध्ये ही सर्वात मोठी जोखीम असलेली त्रुटी आहे आणि ती सर्वात वेगाने दूर केली जाऊ शकते.
आठवडे 4 ते 6. अतिथी, कर्मचारी, IoT आणि भाडेकरू ट्रॅफिक विभाजित करा, नंतर सहा आयसोलेशन चाचण्या घ्या आणि निकाल नोंदवा. केवळ स्वतःच्या स्वतंत्र SSID वरील गेस्ट नेटवर्क ही सेगमेंटेशनची केवळ सुरुवात आहे, त्याचा पुरावा नाही. या चाचण्याच सिद्ध करतात की नवीन मानकांकडे दुर्लक्ष करणाऱ्या जुन्या उपकरणांसह सर्व प्रकारच्या उपकरणांवर सुरक्षिततेची ही सीमा टिकून राहते.
आठवडे 7 ते 9. सेंट्रल लॉगिंग सुरू करा आणि त्यांच्या उद्दिष्टांसह सहा मेट्रिक्सवर सहमती दर्शवा.
आठवडे 10 ते 12. काम सोडणाऱ्या कर्मचाऱ्याचा ॲक्सेस रद्द करण्याची आणि बॅकअप रिस्टोअरची चाचणी घ्या, त्यानंतर ज्यांच्याकडे बजेटची जबाबदारी आहे त्यांना आकडेवारीचा अहवाल द्या.
कोणतीही व्यवस्थापित WiFi किंवा ॲक्सेस सेवा खरेदी करण्यापूर्वी, साइट कंट्रोलर RADIUS, चेंज-ऑफ-ऑथोरायझेशन आणि वॉल्ड-गार्डन वैशिष्ट्यांना सपोर्ट करतो का ते तपासा. सर्टिफिकेट आणि गेस्ट या दोन्ही पायऱ्या त्यांच्यावर अवलंबून असतात, आणि चेंज-ऑफ-ऑथोरायझेशनशिवाय ॲक्सेस रद्द केलेले उपकरण लगेच डिस्कनेक्ट होण्याऐवजी सेशन संपेपर्यंत कनेक्ट राहू शकते.
प्रत्येक संस्थेत पहिली कृती एकच असते: इन्व्हेंटरीसाठी एका व्यक्तीचे नाव आणि एक तारीख निश्चित करा. ती व्यक्ती नियुक्त झाल्यावर या मार्गदर्शिकेतील इतर सर्व गोष्टी सोप्या होतात.
Purple तुम्हाला असा आयडेंटिटी लेयर प्रदान करते ज्यामुळे या उर्वरित योजनेची अंमलबजावणी करणे शक्य होते. कर्मचाऱ्यांची डिव्हाइसेस क्लाउड RADIUS द्वारे व्यवस्थापित EAP-TLS प्रमाणपत्रांसह जोडली जातात, मल्टी-भाडेकरू साइट्स प्रत्येक रहिवाशाचे नेटवर्क इतरांपासून वेगळे ठेवतात आणि तुमची स्वतःची PKI उभी न करता एकाच प्लॅटफॉर्मवरून सर्वकाही व्यवस्थापित केले जाते. जर तुम्ही वरील सेगमेंटेशन आणि रिव्होकेशनच्या पायऱ्यांवर काम करत असाल, तर प्रमाणपत्र आणि अतिथी ऑनबोर्डिंगचे घटक तुमच्या आधीपासून सुरू असलेल्या हार्डवेअरशी कसे जुळतात हे पाहण्यासाठी Purple ला भेट द्या.


