

LAN vs WAN enterprise architecture and bandwidth calculator
Model internal Local Area Network switching demand, external Wide Area Network transport costs, and zero trust segmentation across your multi-site locations.
Topology Parameters
| Architectural Dimension | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geographic Scope | Single room, office floor, or localized contiguous campus footprint (< 2 km) | Connects geographically dispersed buildings, cities, countries, or remote branches |
| Bandwidth Capacity | 1 Gbps to 100 Gbps wire speeds via internal switching and WiFi 6E/7 | 50 Mbps to 10 Gbps depending on telecom leased circuits and internet breakout |
| Propagation Latency | Ultra-low propagation latency (< 1 millisecond within the local switch fabric) | 5 ms to 80 ms round-trip time depending on physical distance and peering hops |
| Infrastructure Ownership | Owned, managed, and maintained directly by the enterprise internal IT team | Carriers, telecom providers, and cloud service providers own the transit fiber |
| Primary Core Protocols | IEEE 802.3 Ethernet, IEEE 802.11 WiFi, 802.1Q VLAN trunking, Spanning Tree (RSTP) | BGP (Border Gateway Protocol), IPsec VPN, SD-WAN dynamic overlays, MPLS L3VPN |
| Security Perimeter | 802.1X NAC, port security, VLAN segmentation, and captive portal guest isolation | Next-Generation Firewalls (NGFW), SASE ZTNA, Cloud Access Security Brokers (CASB) |
Ready to optimize your campus LAN and multi-site WAN architecture?
Learn how Purple offloads guest captive portal traffic directly at the network edge, protecting corporate bandwidth and delivering enterprise-grade compliance.
Enterprise LAN vs WAN architecture and risk simulator
Model your venue deployment topology, compare local LAN switching with wide area WAN transport protocols, and identify security bottlenecks.
● Local LAN vulnerabilities and bottlenecks
- Unsegmented IoT endpoints sharing broadcast domain with corporate laptops
- Legacy 1 Gbps access switch uplinks causing bottleneck during peak video calls
● WAN transit risks and overheads
- Direct internet breakout bypassing on-prem DLP without cloud SASE enforcement
- Branch ISP brownouts requiring automated sub-second packet steering
Recommended architectural controls
- Action: Enforce 802.1X Cloud RADIUS with dynamic VLAN assignment per user role
- Action: Deploy application-aware SD-WAN traffic steering for voice and collaboration tools
Unify your multi-site LAN and WAN with enterprise cloud WiFi security
Purple provides hardware-agnostic 802.1X Cloud RADIUS, dynamic VLAN assignment, zero-touch certificate onboarding, and guest captive portals across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist and Extreme.
अनेक टीम्सना वाटते की त्यांना WiFi ची समस्या आहे, परंतु प्रत्यक्षात त्यांना नेटवर्क आर्किटेक्चरची समस्या असते.
व्यवसाय एकापेक्षा जास्त साइट्सवर विस्तारतो तेव्हा ही अडचण लगेच समोर येते. लंडन मधील एका हॉटेलमध्ये जलद गेस्ट WiFi, विश्वसनीय स्टाफ ॲक्सेस आणि विभागलेली ऑपरेशनल डिव्हाइसेस आहेत. त्यानंतर मँचेस्टरमध्ये दुसरी प्रॉपर्टी सुरू होते. तोच लॉगिन फ्लो सर्वत्र काम करत नाही, पॉलिसी अंमलबजावणी विसंगत बनते आणि रोमिंग, क्रेडेंशियल्स आणि रिमोट व्हिझिबिलिटीभोवती सपोर्ट तिकिटे जमा होऊ लागतात.
तिथेच lan आणि wan मधील फरक हा केवळ पुस्तकी न राहता एक ऑपरेशनल समस्या बनतो. हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि रेसिडेन्शियल ऑपरेटर्ससाठी, महत्त्वाचा प्रश्न हा केवळ LAN काय आहे आणि WAN काय आहे हा नाही. तर प्रत्येक घटक कार्यप्रदर्शन, सुरक्षितता, गेस्ट अनुभव, सपोर्टचा खर्च आणि ROI वर कसा परिणाम करतो हा आहे.
एका छोट्या खोलीपासून ते संपूर्ण जगापर्यंत तुमच्या व्यवसायाला जोडणे
एका वेगाने वाढणाऱ्या हॉटेल ग्रुपचे उदाहरण येथे उपयुक्त ठरेल, कारण त्यामुळे ही समस्या लवकर समोर येते.
एका मालमत्तेच्या आत, नेटवर्क टीम गोष्टी सुरळीत चालवू शकते. फ्रंट डेस्क डिव्हाइसेस विश्वसनीयपणे कनेक्ट होतात. पेमेंट टर्मिनल्स आयसोलेटेड राहतात. गेस्ट ट्रॅफिक स्टाफ ट्रॅफिकपासून वेगळे केले जाते. परत येणारा गेस्ट वेन्यूच्या WiFi ला कनेक्ट करतो आणि पूर्ण वास्तव्यादरम्यान अशाच सहज अनुभवाची अपेक्षा करतो.
जटिलता तेव्हा सुरू होते जेव्हा त्याच संस्थेला अनेक साइट्सवर सातत्यपूर्ण ऍक्सेसची आवश्यकता असते. लंडनच्या मालमत्तेमध्ये एक स्थानिक वातावरण असते, तर मँचेस्टरच्या मालमत्तेमध्ये दुसरे. प्रत्येकाचे स्वतःचे स्विचेस, ऍक्सेस पॉईंट्स, केबलिंग, स्थानिक पॉलिसी आणि स्थानिक वैशिष्ट्ये असतात.
एका साईटवरून दुसऱ्या साईटवर जाणाऱ्या कर्मचाऱ्याला प्रत्येक इमारतीमध्ये वेगळ्या ऑनबोर्डिंग प्रक्रियेची आवश्यकता भासू नये. एकदा ऑथेंटिकेट झालेल्या पाहुण्याला (गेस्ट) चेनमधील इतर ठिकाणी भेट देताना प्रत्येक वेळी क्लिष्ट री-लॉगिनचा सामना करावा लागू नये. प्रादेशिक IT टीमला प्रत्येक ठिकाणच्या समस्येचे निवारण ते एक वेगळे बेट असल्यासारखे करावे लागू नये.
हा फरक एका LAN मधील व्यावहारिक फरक दर्शवतो, जे स्थानिक वातावरणासाठी उपयुक्त असते, आणि एका WAN मधील फरक दर्शवतो, जे दूरवर असलेल्या साइट्सना एकत्र जोडते. जर तुम्हाला ऑपरेशनल दृष्टीने वाईड एरिया कनेक्टिव्हिटी कशी काम करते याबद्दल माहिती हवी असेल, तर Purple चे मार्गदर्शन वाईड एरिया नेटवर्क काय आहे आणि ते कसे काम करते हे संपूर्ण चित्र स्पष्ट करते.
व्यावसायिक प्रभाव नेमका कुठे दिसून येतो
अडचणीचे मुद्दे सामान्यतः परिचयाचे असतात:
- असंगत अतिथी ॲक्सेस. एक साइट सुरळीत ऑनबोर्डिंग ऑफर करते, तर दुसरी वेगळी वागते कारण स्थानिक कॉन्फिगरेशनमध्ये बदल झाले आहेत.
- कर्मचारी मोबिलिटीमधील अडथळे. कर्मचारी वेगवेगळ्या ठिकाणांमध्ये फिरतात, परंतु त्यांचे ॲक्सेस नियम त्यांच्यासोबत सुरळीतपणे लागू होत नाहीत.
- केंद्रीय देखरेखीचा अभाव. मुख्य कार्यालयाला काही इव्हेंट्स दिसतात, परंतु सर्वत्र एकच सुरक्षा धोरण लागू करण्यासाठी ते पुरेसे नसतात.
- सपोर्टमध्ये विलंब. ही समस्या स्थानिक स्विचिंग, वायरलेस डिझाइन, ISP परफॉर्मन्स की साइट्समधील राउटिंगमुळे आहे हे ठरवण्यात टीम्स वेळ वाया घालवतात.
अनेक ठिकाणी कनेक्टिव्हिटी सुधारण्याचा सर्वात वेगवान मार्ग म्हणजे प्रत्येक ठिकाणाकडे एक स्वतंत्र WiFi प्रकल्प म्हणून पाहणे थांबवणे हा आहे.
एका ठिकाणी स्थानिक गुणवत्तेला सर्वात जास्त महत्त्व असते. पण अनेक ठिकाणी स्थानिक गुणवत्ता आणि प्रत्येक ठिकाणांमधील डिझाईनचा परस्पर संबंध अधिक महत्त्वाचा ठरतो. अशा ठिकाणी खरी आर्किटेक्चरची उपयुक्तता सिद्ध होते.
साध्या भौगोलिक रचनेपलीकडे जाऊन LAN आणि WAN ची व्याख्या करणे
बहुतेक व्याख्या अंतरापासून सुरू होतात. LAN कमी अंतराचा परिसर कव्हर करते. WAN मोठा परिसर कव्हर करते. हे बरोबर आहे, परंतु डिझाइन किंवा ट्रबलशूटिंग करताना हा फरक उपयुक्त ठरत नाही.
याचा विचार करण्याचा अधिक उपयुक्त मार्ग म्हणजे control (नियंत्रण).
LAN ची व्याख्या कशामुळे होते
Local Area Network हा पर्यावरणाचा असा भाग आहे जो तुम्ही थेट तयार आणि नियंत्रित करता. यामध्ये तुमच्या साईटमधील स्विचेस, स्ट्रक्चर्ड केबलिंग, वायरलेस अॅक्सेस पॉइंट्स, VLAN डिझाइन, स्थानिक ऑथेंटिकेशन नियम आणि सेगमेंटेशन पॉलिसी यांचा समावेश होतो.
व्यावहारिक भाषेत सांगायचे तर, LAN हे असे ठिकाण आहे जिथे तुमच्या टीमला परिणामांना आकार देण्याचा सर्वाधिक अधिकार असतो. गेस्ट ट्रॅफिक स्टाफ डिव्हाइसेसपासून कसे वेगळे करायचे हे तुम्ही ठरवता. तुम्ही ऍक्सेस पॉईंटची डेन्सिटी नियंत्रित करता. तुम्ही रोमिंग बिहेव्हियर, DHCP स्कोप डिझाईन, SSIDs आणि स्विच अपलिंक्स ट्यून करू शकता.
जर वायरलेस हा त्या चर्चेचा भाग असेल, तर स्थानिक वायरलेस कव्हरेजला विस्तृत आर्किटेक्चरपासून वेगळे करणे फायदेशीर ठरते. हा फरक समजून घेण्यासाठी WLAN नेटवर्क काय आहे यावरील Purple चे स्पष्टीकरण उपयुक्त आहे.
WAN ची व्याख्या कशामुळे होते
एक Wide Area Network स्वतंत्र LANs जोडतो. तो एका इमारती किंवा कॅम्पसच्या पलीकडे पसरलेला असतो आणि अशा इन्फ्रास्ट्रक्चरवर अवलंबून असतो ज्याची संपूर्ण मालकी व्यवसायाकडे नसते. यामध्ये भाड्याने घेतलेल्या लाईन्स, फायबर सेवा, इंटरनेट ट्रान्झिट, प्रदाता राउटिंग किंवा कॅरियर सेवांवर तयार केलेले ओव्हरलेज समाविष्ट असू शकतात.
मालकी हक्काची ती सीमा सर्व काही बदलून टाकते.
WAN सह, तुमची टीम अजूनही राउटिंग पॉलिसी, ट्रॅफिक प्रायोरिटीज, ऍक्सेस कंट्रोल्स आणि फेलओव्हर लॉजिक डिझाइन करते. परंतु फिजिकल ट्रान्सपोर्ट पाथ बहुधा इतर कोणाचा तरी असतो. याचा अर्थ असा की परफॉर्मन्स आणि रेझिलियन्स हे तुमच्या निर्णयांवर आणि कॅरियरच्या नेटवर्कवर अवलंबून असतात.
अंतरापेक्षा मालकी हक्क अधिक महत्त्वाचा का आहे
अंतर हे केवळ लक्षण आहे. मालकी हे या तडजोडीचे मूळ कारण आहे.
LAN ट्यून करणे जलद, सेगमेंट करणे सोपे आणि तपासणी करणे सोपे असते कारण हे वातावरण स्थानिक आणि नियंत्रित असते. WAN मुळे एखादा व्यवसाय विविध शहरांमध्ये किंवा क्षेत्रांमध्ये कार्य करू शकतो, परंतु यामुळे प्रोव्हाइडरवरील अवलंबित्व, अधिक क्लिष्ट राउटिंग आणि मोठा अटॅक सरफेस निर्माण होतो.
जर मार्ग तुमच्या मालकीचा असेल, तर तुम्ही समस्येचे निराकरण करू शकता. पण जर मार्ग भाड्याने घेतलेला असेल, तर तुम्हाला अनिश्चितता लक्षात घेऊनच डिझाईन करावे लागेल.
एका नेटवर्कला लहान आणि दुसऱ्याला मोठे म्हणण्यापेक्षा हा दृष्टिकोन अधिक उपयुक्त आहे. हे स्पष्ट करते की LAN मधील गोष्टी बऱ्याचदा अंदाज घेण्यायोग्य का वाटतात, तर WAN साठी अधिक नियोजन, अधिक मॉनिटरिंग आणि मजबूत पॉलिसी शिस्तीची आवश्यकता का भासते.
तांत्रिक सखोल विश्लेषण - एकाच वेळी केलेली तुलना
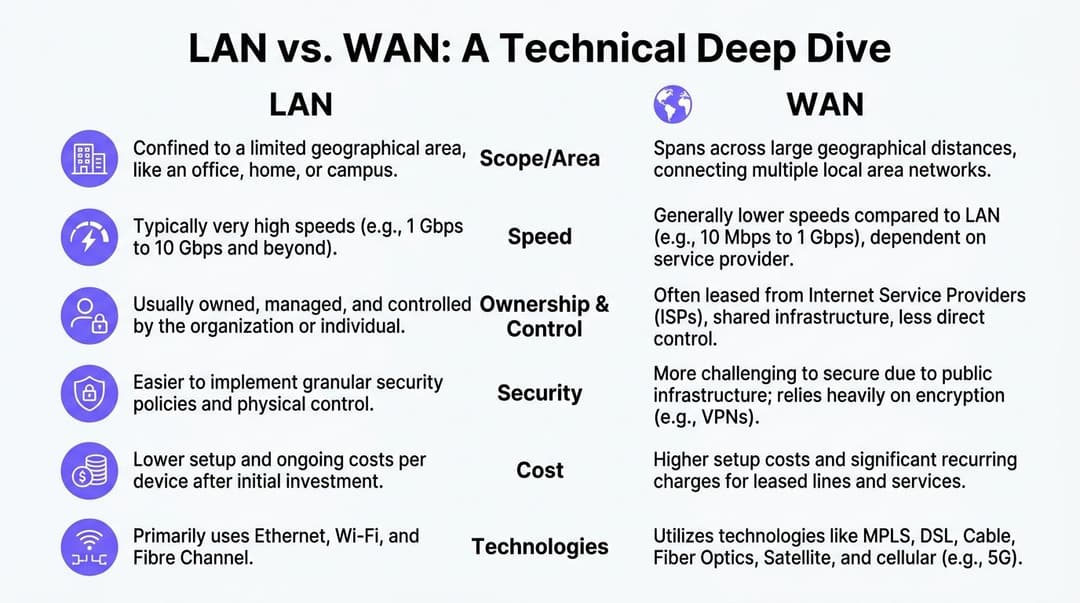
जेव्हा टीम्स lan आणि wan मधील फरक शोधतात, तेव्हा त्यांना बऱ्याचदा एका स्पष्ट उत्तराची अपेक्षा असते. प्रत्यक्षात, त्यांना एका मॅट्रिक्सची आवश्यकता असते. वेग, लेटन्सी, जिटर, राउटिंग वर्तन आणि ऑपरेशनल कंट्रोल या सर्व गोष्टी महत्त्वाच्या आहेत.
खालील तुलना हा दिशा निश्चित करण्याचा सर्वात जलद मार्ग आहे.
| Attribute | LAN | WAN |
|---|---|---|
| Primary role | एकाच जागेतील डिव्हाइसेसना कनेक्ट करते | वेगवेगळ्या जागा आणि त्यांचे स्थानिक नेटवर्क कनेक्ट करते |
| Infrastructure control | बहुतेक वेळा संस्थेच्या मालकीचे आणि त्यांच्याद्वारे संचालित असते | सामान्यतः कॅरियर किंवा ISP ट्रान्सपोर्टवर अवलंबून असते |
| Typical design focus | स्थानिक कार्यप्रदर्शन, वर्गीकरण, ॲक्सेस | आंतर-साइट राउटिंग, लवचिकता, पॉलिसी सुसंगतता |
| Traffic pattern | एका इमारतीमधील ईस्ट-वेस्ट आणि स्थानिक ॲक्सेस | लांब अंतरावरील नॉर्थ-साउथ आणि साइट-टू-साइट ट्रॅफिक |
| Best fit | एकाच मालमत्तेमधील हॉटेल्स, ऑफिसेस, कॅम्पस, स्टोअर्स, वॉर्ड्स, अपार्टमेंट्स | हॉटेल ग्रुप्स, रिटेल चेन्स, वितरित हेल्थकेअर, प्रादेशिक ऑपरेशन्स |
कामगिरी आणि ट्रान्सपोर्टचे वर्तन
Nile च्या LAN विरुद्ध WAN नेटवर्क डिझाइन विश्लेषणा नुसार, UK मधील एंटरप्राइझ वातावरणात, LANs अंतर्गत-साइट ट्रॅफिकसाठी 1 ms पेक्षा कमी लेटन्सीसह 10-100 Gbps चा थ्रुपुट मिळवतात, तर लीज्ड लाईन्सवर अवलंबून असणारे WANs सहसा 20-50 ms लेटन्सीसह 1-10 Gbps प्रदान करतात, आणि WAN जिटर 5-15 ms असू शकते तर LAN चे जिटर 1 ms पेक्षा कमी असते.
हे आकडे नेटवर्क टीम्सना प्रत्यक्ष मैदानावर दिसणाऱ्या गोष्टींशी सुसंगत आहेत. स्थानिक स्विचिंग जलद असते कारण ट्रॅफिक वापरकर्त्याच्या जवळच राहते आणि वेगवेगळ्या प्रदेशांमधील प्रदाता राउटिंग टाळते. आंतर-साईट ट्रॅफिकला जास्त वेळ लागतो कारण पाकिटांना बाह्य मार्गांमधून प्रवास करावा लागतो, राउट केलेल्या सीमा ओलांडाव्या लागतात आणि व्यापक नेटवर्क परिस्थितीशी स्पर्धा करावी लागते.
हा फरक अनेक खरेदीदारांच्या अपेक्षेपेक्षा जास्त महत्त्वाचा ठरतो.
एका मालमत्तेमधील हॉटेल PMS लुकअप एका चांगल्या प्रकारे डिझाइन केलेल्या LAN वर त्वरित कार्य करू शकते. परंतु जेव्हा हाच व्यवहार एखाद्या WAN मधील सेवांवर अवलंबून असतो, तेव्हा लिंक कंजस्टेड असल्यास किंवा व्हॉइस, ऍनालिटिक्स आणि गेस्ट ट्रॅफिक एकाच पाथसाठी स्पर्धा करत असल्यास तो विसंगत वाटू शकतो.
प्रोटोकॉल्स आणि आर्किटेक्चर
LAN हे मुख्यतः लेयर २ स्विचिंग आणि स्थानिक वायरलेस डिझाईनवर अवलंबून असते. तर WAN हे लेयर ३ राउटिंग, मार्ग निवड, ट्रान्सपोर्ट सर्व्हिसेस आणि विविध ठिकाणांमधील पॉलिसीवर अधिक अवलंबून असते.
त्याचा परिणाम दोषांच्या स्वरूपावर होतो:
- LAN त्रुटी सहसा खराब रोमिंग, स्थानिक DHCP समस्या, स्विचचे चुकीचे कॉन्फिगरेशन, सदोष केबलिंग किंवा ओव्हरलोड झालेले APs म्हणून समोर येतात.
- WAN त्रुटी सहसा साईट्समधील संथ ॲप्लिकेशन, विस्कळीत व्हॉईस सेशन्स, उशिराने होणारे सिंक जॉब्स किंवा शाखांमधून मधूनमधून मिळणारे क्लाउड ॲक्सेस म्हणून समोर येतात.
सबनेटिंग याच्या अगदी मध्यभागी काम करते. ट्रॅफिक राउटरच्या टोकापर्यंत पोहोचण्यापूर्वी ब्रॉडकास्ट डोमेन्स मर्यादित ठेवण्यासाठी, पॉलिसीच्या सीमा लागू करण्यासाठी आणि स्थानिक डिझाइन व्यवस्थापित करण्यासाठी हे एक महत्त्वाचे साधन आहे. जर तुम्हाला या सीमा डिझाइनवर कसा परिणाम करतात याबद्दल अधिक सखोल माहिती हवी असेल, तर Purple चा सबनेट मास्किंगची माहिती देणारा लेख उपयुक्त ठरेल.
सुरक्षा मॉडेल
LAN सुरक्षा मॉडेल प्रामुख्याने अंतर्गत विश्वासाच्या सीमांविषयी (इंटरनल ट्रस्ट बाउंड्रीज) असते. WAN सुरक्षा मॉडेल हे तुम्ही पूर्णपणे नियंत्रित न करत असलेल्या पर्यावरणांमधून सुरक्षित ट्रान्सपोर्ट करण्याविषयी असते.
एका साईटच्या आत, टीम्स पाहुणे, कर्मचारी, पॉइंट-ऑफ-सेल, IoT आणि बॅक-ऑफिस सिस्टम्ससाठी सेगमेंटेशन लागू करू शकतात. प्रत्यक्ष प्रवेश मर्यादित करणे सोपे आहे. डिव्हाइसचे वर्तन तपासणे सोपे आहे. वायरलेस पॉलिसी विशिष्ट जागा आणि वापरकर्ता गटांनुसार संरेखित केली जाऊ शकते.
एका WAN च्या अंतर्गत, संस्थेला एन्क्रिप्शन, रूट ट्रस्ट, आयडेंटिटी प्रोपेगेशन, टनेल रेझिलियन्स आणि क्रॉस-साइट पॉलिसी ड्रिफ्ट याबद्दल अधिक काळजीपूर्वक विचार करावा लागतो. कमकुवत स्थानिक नेटवर्क धोकादायक असते. कमकुवत इंटर-साइट ट्रस्ट मॉडेल अधिक वाईट असते कारण ते एका साइटवरील जोखीम अनेक साइट्समध्ये पसरवू शकते.
खर्च आणि कार्यात्मक प्रयत्न
LAN वरील खर्च हा सुरुवातीला अधिक वाटू शकतो. तुम्ही स्थानिक इन्फ्रास्ट्रक्चर डिझाइन, इन्स्टॉल आणि व्यवस्थापित करता. WAN वरील खर्च हा बऱ्याचदा अधिक निरंतर असतो कारण ट्रान्सपोर्ट, सपोर्ट आणि प्रोव्हाइडर काँट्रॅक्ट्स महिन्यान्-महिने सुरू राहतात.
ऑपरेशनल प्रयत्न देखील याच पॅटर्नचे अनुसरण करतात. LAN मधील चांगले डिझाईन तुम्हाला अपेक्षित परिणाम देते. तर WAN कधीही सोपे होत नाही, ते फक्त अधिक चांगल्या प्रकारे व्यवस्थापित केले जाऊ शकते.
याची प्रत्यक्ष चाचणी अगदी सोपी आहे. एखादी समस्या उद्भवल्यास, तुमची टीम ती थेट स्वतः सोडवू शकते, की काही बदल करण्यापूर्वी त्यांना ऑपरेटरच्या तिकिटाची वाट पाहावी लागते?
ते उत्तर तुम्हाला हे सांगते की तुम्ही LAN च्या समस्येचा सामना करत आहात की WAN च्या समस्येचा.
प्रात्यक्षिक उपयोजन परिस्थितींमध्ये LAN आणि WAN
उद्योगाच्या स्वरूपानुसार आर्किटेक्चरची निवड वेगळी दिसते. संज्ञा त्याचना त्या राहतात, परंतु अडचणीचे मुद्दे बदलतात.
हेल्थकेअर कॅम्पसेस
एका मोठ्या हॉस्पिटलच्या कॅम्पसची सुरक्षितता आणि कार्यक्षमता इतर कोणत्याही पर्यावरणापेक्षा शिस्तबद्ध LAN वर अधिक अवलंबून असते. क्लिनिकल सिस्टम्स, इमेजिंग, मॉनिटरिंग, अॅडमिन वर्कस्टेशन्स, गेस्ट अॅक्सेस आणि कनेक्टेड डिव्हाइसेस सर्वांनाच खात्रीशीर स्थानिक कामगिरीची आवश्यकता असते.
जेव्हा क्लिनिक, कार्यालये आणि दूरस्थ सुविधा जोडल्या जातात तेव्हा साइट्समधील कनेक्टिव्हिटी महत्त्वाची ठरते. तिथेच WAN च्या मर्यादा वापरकर्त्याच्या अनुभवावर आणि ऑपरेशनल जोखमीवर परिणाम करू लागतात. Purple द्वारे उद्धृत केलेल्या UK च्या NCSC च्या मार्गदर्शक तत्त्वांनुसार, सार्वजनिक ISP इन्फ्रास्ट्रक्चर वापरणाऱ्या WANs मध्ये LANs च्या तुलनेत डेटा चोरी होण्याचा धोका ३०-५०% जास्त असतो, तर झिरो-ट्रस्ट LANs ०.५% पेक्षा कमी पॅकेट लॉस मिळवू शकतात आणि गर्दीच्या वेळी WANs मध्ये २-५% पॅकेट लॉस दिसू शकतो, जे Purple च्या LAN आणि WAN मधील फरकाच्या चर्चेतील बहु-साइट आरोग्य सेवा आणि आदरातिथ्य वातावरणासाठी विशेषतः संबंधित आहे.
हेल्थकेअरमध्ये, याचा अर्थ असा की स्थानिक सेगमेंटेशन हा ऐच्छिक पर्याय नाही. क्लिनिकल ट्रॅफिक, स्टाफ अॅक्सेस, गेस्ट WiFi आणि ऑपरेशनल सिस्टम्स हे सर्व एकाच साध्या नेटवर्कवर असू शकत नाहीत आणि तरीही ते सुरक्षित मानले जाऊ शकत नाहीत.
हॉस्पिटॅलिटी ग्रुप्स
एका हॉटेलच्या बाबतीत मुख्य आव्हान LAN चे असते. कव्हरेज, ऑथेंटिकेशन, कर्मचाऱ्यांचा ॲक्सेस, अतिथींचे ऑनबोर्डिंग आणि डिव्हाइस आयसोलेशन या सर्व गोष्टी हॉटेलच्या पातळीवरच हाताळल्या जातात.
एक हॉटेल चेन वेगाने WAN च्या आव्हानात बदलते कारण ब्रँडचे आश्वासन सर्व साइट्सवर पोहोचणे आवश्यक असते. गेस्ट एकाच मानकाची अपेक्षा करतात. ऑपरेशन्स टीम एकाच पॉलिसी मॉडेलची अपेक्षा करतात. सिक्युरिटी टीम ऍक्सेस रद्द, ऑनबोर्ड आणि ऑडिट करण्याची एकच पद्धत असण्याची अपेक्षा करतात.
येथील बिघाडाचे स्वरूप परिचित आहे. प्रत्येक मालमत्ता काळासोबत थोडी वेगळी तयार होत जाते. एक वेन्यू त्याचे SSIDs अपडेट करतो. दुसरा स्विच पॉलिसी बदलतो. तिसरा मध्यवर्ती मानकांच्या बाहेर स्टाफ डिव्हाइसेस हाताळतो. गेस्टला यामध्ये विसंगती दिसते, तर IT ला यामध्ये ड्रिफ्ट दिसतो.
रिटेल इस्टेट्स
हॉस्पिटॅलिटी क्षेत्राच्या तुलनेत रिटेल क्षेत्र WAN चा वापर अधिक वेगाने वाढवते.
प्रत्येक दुकानाला कॅश काउंटर, कर्मचारी उपकरणे, डिजिटल सायनेज आणि ग्राहक WiFi साठी मजबूत स्थानिक नेटवर्कची आवश्यकता असते. परंतु व्यवसायाचे प्राथमिक अवलंबित्व हे आंतर-साईटवर असते. स्टॉक सिस्टीम, रिपोर्टिंग, किमती, प्रमोशन्स आणि ग्राहकांचा डेटा शाखा आणि केंद्रीय प्रणालींदरम्यान कोणतीही त्रुटी न येता प्रवाहित व्हावा लागतो.
जर एखाद्या शाखेचे LAN उत्तम असेल पण WAN चा मार्ग खराब असेल, तर टीम्स सहसा आधी स्टोअरच्या WiFi ला दोष देतात. ही एक महागडी चूक आहे कारण यामुळे इंजिनिअर्स स्टॅकच्या चुकीच्या लेयरवर काम करत राहतात.
मल्टि-टेनंट लिव्हिंग
निवासी, BTR आणि स्टुडंट हाऊसिंगमध्ये वेगळा पॅटर्न पाहायला मिळतो. तिथे एकाच इमारतीमध्ये एक बिल्डिंग LAN, एक पब्लिक इंटरनेट एज आणि अनेक निम-खाजगी भाडेकरूंचे अनुभव एकत्र असतात.
ते डिझाइनचे ध्येय बदलते. केवळ कव्हरेज देणे पुरेसे नाही. ऑपरेटर्सना रहिवाशांसाठी घरासारखी सोपेपणा आणि भाडेकरू, कर्मचारी व इमारत ऑपरेशन्स यांच्यात स्पष्ट विलगीकरण आवश्यक आहे. या वातावरणात, जर सेगमेंटेशन कमकुवत असेल, तर स्थानिक नेटवर्क आणि व्यापक ॲक्सेस सेवा यामधील रेषा पटकन धूसर होऊ शकते.
सामायिक इमारतींमध्ये, आयसोलेशनशिवाय दिलेली सोय ही आधी सपोर्टची समस्या बनते आणि लवकरच सुरक्षिततेची मोठी समस्या बनते.
योग्य डिप्लॉयमेंट मॉडेल व्यवसायावर अवलंबून असते. परंतु प्रत्येक बाबतीत, एक नियम लागू होतो. वेगवान स्थानिक नेटवर्क खराब डिझाइन केलेल्या इंटर-साईट नेटवर्कचे नुकसान भरून काढू शकत नाही, आणि एक मजबूत WAN खराब सेगमेंटेशन असलेल्या साईटला वाचवू शकत नाही.
आधुनिक WiFi ऑथेंटिकेशनसह तुमचे नेटवर्क युनिफाय करणे
बहुतेक संस्थांना स्वतंत्र नेटवर्क अनुभव नको असतात. त्यांचे LAN आणि WAN स्वतंत्रपणे विकसित झाल्यामुळे शेवटी त्यांच्याकडे असे स्वतंत्र नेटवर्क अनुभव उरतात.
म्हणूनच ओळख (आयडेंटिटी) ही स्थानिक अॅक्सेस आणि विस्तारित ऑपरेशन्स मधील एक व्यावहारिक पूल बनली आहे. अॅक्सेसला एका SSID, एका साईट किंवा एका शेअर्ड पासवर्डशी जोडण्याऐवजी, आधुनिक प्लॅटफॉर्म्स अॅक्सेसला वापरकर्ता, डिव्हाइस, सर्टिफिकेट किंवा डिरेक्टरी रेकॉर्डशी जोडतात.
ऑथेंटिकेशन हा आता कंट्रोल प्लेन का आहे
जुने मॉडेल सोपे पण कमकुवत होते. वापरकर्त्यांना Captive Portal वर आणणे. कर्मचाऱ्यांना एकच शेअर केलेले क्रेडेंशियल देणे. प्रत्येक ठिकाणाने पॉलिसी सारख्याच पद्धतीने कॉन्फिगर केली असेल अशी आशा बाळगणे. आणि त्रुटी स्वतः मॅन्युअली दुरुस्त करणे.
हा दृष्टिकोन मोठ्या प्रमाणावर अपयशी ठरतो.
आयडेंटिटी-आधारित ॲक्सेस ऑपरेटिंग मॉडेल बदलतो. कर्मचारी प्रमाणीकरण Entra ID, Okta किंवा Google Workspace सारख्या क्लाउड डिरेक्टरीचे अनुसरण करू शकते. अतिथी ॲक्सेस वारंवार पोर्टलशी संवाद साधण्याऐवजी पासवर्डशिवाय ऑनबोर्डिंग आणि प्रमाणपत्र-बॅक केलेल्या प्रवाहावर अवलंबून राहू शकतो. मर्यादित हार्डवेअरसाठी बनवलेल्या पद्धतींद्वारे अद्याप जुन्या उपकरणांचे व्यवस्थापन केले जाऊ शकते. वापरकर्त्याला आता ते एका ठिकाणच्या स्थानिक नेटवर्कवर आहेत की दुसऱ्या ठिकाणच्या वेगवेगळ्या स्थानिक नेटवर्कवर आहेत याची काळजी करण्याची गरज नाही. ॲक्सेस पॉलिसी एकाच साइट कॉन्फिगरेशनमध्ये अडकून राहण्याऐवजी आयडेंटिटीचे अनुसरण करते.
व्यवहारात ते कसे दिसते
एका मजबूत मल्टि-साइट मॉडेलमध्ये या घटकांचा समावेश होतो:
- For guests. पासवर्डशिवाय ऑनबोर्डिंग, पहिल्या पॅकेटपासूनच एनक्रिप्टेड कनेक्टिव्हिटी, आणि प्रत्येक वेळी नवीन नोंदणी केल्यासारखे न वाटता पुन्हा भेट देण्याची सुविधा.
- For staff. डिरेक्टरी-लिंक्ड ॲक्सेस जो स्थानिक पासवर्डचा गोंधळ न उडवता मध्यवर्ती पद्धतीने प्रदान आणि रद्द केला जाऊ शकतो.
- For operations. हार्डवेअर इन्फ्रास्ट्रक्चरमध्ये मल्टिपल वेंडर समाविष्ट असले, तरीही अतिथी, कर्मचारी आणि ऑपरेशन्स ट्रॅफिकमध्ये स्पष्ट वर्गीकरण.
- For administrators. ऑनबोर्डिंग आणि ॲक्सेस लॉजिकसाठी प्रत्येक ठिकाणच्या विशिष्ट अपवादांच्या ठिगळांऐवजी एकच पॉलिसी सरफेस.
या श्रेणीतील एक पर्याय म्हणजे Purple, जो OpenRoaming आणि Passpoint समर्थनासह ओळख-आधारित WiFi ऑथेंटिकेशन प्रदान करतो, Entra ID आणि Okta सारख्या प्लॅटफॉर्मसह समाकलित होतो आणि Meraki, Aruba, Ruckus, Mist आणि UniFi सह विक्रेता वातावरणात कार्य करतो.
गुंतवणुकीवरील परतावा (ROI) पूर्वीपेक्षा आता अधिक मजबूत आहे
हा केवळ सुरक्षिततेशी संबंधित संवाद नाही.
CBT Nuggets च्या WAN तंत्रज्ञान आणि संबंधित UK एंटरप्राइझ ट्रेंड्सच्या सारांश नुसार, UK मधील उद्योगांनी 2025 मध्ये WAN बँडविड्थचा खर्च 15% वाढल्याचे नोंदवले आहे, आणि एका अभ्यासात असे दिसून आले आहे की WiFi डेटाचा वापर करण्यासाठी CRM इंटिग्रेशन्सचा वापर केल्याने वैयक्तिकृत मार्केटिंगद्वारे UK मधील रिटेल फूटफॉलमध्ये 18% वाढ झाली आहे.
हे महत्त्वाचे आहे कारण नेटवर्क लीडर्सकडून आता केवळ अपटाइम व्यतिरिक्त खर्चाचे औचित्य सिद्ध करण्याची अपेक्षा केली जाते. एक चांगली अॅक्सेस पद्धत सपोर्टमधील अडथळे कमी करू शकते, वेगवेगळ्या साईट्समधील सुसंगतता सुधारू शकते आणि फर्स्ट-पार्टी WiFi संवादांना व्यावसायिकदृष्ट्या उपयुक्त बनवण्यास मदत करू शकते.
सर्वात मजबूत नेटवर्क गुंतवणूक आता एकाच वेळी दोन कामे करते. ती ऑपरेशनल ताण कमी करते आणि व्यवसायासाठी अधिक सुस्पष्ट डेटा तयार करते.
अनेक टीम्सच्या हेच लक्षात आले नाही. LAN आणि WAN हे अजूनही इन्फ्रास्ट्रक्चरच आहेत. परंतु ऑथेंटिकेशन, ॲनालिटिक्स आणि पॉलिसी अशा ठिकाणी आता व्यवसायाचे मोठे मूल्य दडलेले आहे.
NetForge सह LAN विरुद्ध WAN मधील अडचणींचे निदान करा
नेटवर्क स्लोडाउनच्या समस्यांचे निवारण करताना, लेटन्सी स्थानिक नेटवर्क (LAN) मध्ये उद्भवत आहे की वाईड एरिया नेटवर्क (WAN) लिंकवर उद्भवत आहे हे शोधणे जलद समाधानासाठी अत्यंत महत्त्वपूर्ण आहे.
NetForge by Purple हे LAN आणि WAN विश्लेषण सोपे करते. हे एकाच विनामूल्य डेस्कटॉप टूलमध्ये सतत हॉप-बाय-हॉप पाथ ट्रॅकिंग, लेयर 2 स्विच डिस्कव्हरी, IP आणि सबनेट कॅल्क्युलेटर आणि एनक्रिप्टेड टर्मिनल समाविष्ट करते. तंत्रज्ञ त्वरित ओळखू शकतात की कोणता विशिष्ट हॉप - मग तो अंतर्गत LAN स्विच असो किंवा अपस्ट्रीम WAN गेटवे असो - पॅकेट लॉस किंवा लेटन्सी स्पाइक्स निर्माण करत आहे. NetForge कोणत्याही अकाऊंटची आवश्यकता नसताना Windows आणि macOS वर पूर्णपणे ऑफलाइन चालते.
IT टीम्ससाठी विनामूल्य NetForge नेटवर्क मल्टी-टूल डाउनलोड करा.
२०२६ साठी नेटवर्क सर्वोत्तम पद्धती आणि ट्रबलशूटिंग
२०२६ साठी सर्वोत्तम ऑपरेटिंग मॉडेल म्हणजे LAN आणि WAN कडे स्वतंत्र विभाग, स्वतंत्र मालक आणि वेगवेगळ्या प्राधान्यांसह पाहणे थांबवणे हे आहे. कारण अशा विभागणीमुळेच त्रुटींकडे दुर्लक्ष होते.
UK चे JANET नेटवर्क हे एक उपयुक्त ऐतिहासिक उदाहरण आहे. १९८४ मधील एका LAN इंटरकनेक्टपासून १९९१ पर्यंत ते एका संपूर्ण WAN मध्ये विकसित झाले. हा पॅटर्न आजही अनेक उद्योगांच्या बाबतीमध्ये दिसून येतो. ते मजबूत स्थानिक साइट्ससह सुरुवात करतात, आणि नंतर त्यांच्या लक्षात येते की त्यांच्यामधील लिंक्सवर देखील तितकेच डिझाइनचे लक्ष देणे आवश्यक आहे. GeeksforGeeks च्या LAN आणि WAN मधील फरकाच्या विहंगावलोकन मध्ये नमूद केल्यानुसार, ९२% UK उद्योग WiFi साठी LANs वापरतात परंतु केवळ ४५% उद्योगांकडे ऑप्टिमाइझ केलेले WANs आहेत.
आधी योग्य लेयरचे निदान करा
जेव्हा एखादे ॲप्लिकेशन एखाद्या शाखेत खराब कामगिरी करते, तेव्हा विलंबाचे कारण नेमके कुठे आहे हे विचारून सुरुवात करा.
- स्थानिक परिस्थिती तपासा. आवारातील AP सॅचुरेशन, स्विच अपलिंक समस्या, सेगमेंटेशनमधील चुका किंवा खराब रोमिंग शोधा.
- साइट्समधील मार्गाची चाचणी घ्या. स्थानिक अनुभव चांगला असेल पण क्लाउड किंवा केंद्रीय ॲप्स संथ चालत असतील, तर WAN हा अडथळा असू शकतो.
- पॉलिसी सुसंगततेचे पुनरावलोकन करा. अनेक "अनपेक्षित" समस्या एका साइटने मानक संरचनेपासून दूर जाण्यामुळे उद्भवतात.
- प्रमाणीकरण अवलंबित्व तपासा. वापरकर्ते कनेक्ट होऊ शकत असतील पण योग्य ॲक्सेस मिळत नसेल, तर ट्रान्सपोर्ट ऐवजी आयडेंटिटी वर्कफ्लो अपयशी ठरत असण्याची शक्यता आहे.
कार्यात्मक लवचिकतेसाठी तयार करा
काही पद्धती नेहमीच फायदेशीर ठरतात:
- Segment aggressively. LAN स्तरावर अतिथी, कर्मचारी, IoT आणि ऑपरेशन्स सिस्टीम्स वेगळ्या करा.
- Use SD-WAN where it fits. डायनॅमिक पाथ निवडीमुळे लवचिकता सुधारू शकते आणि प्रदाता समस्यांचा त्रास कमी होऊ शकतो.
- Centralise identity. ॲक्सेस वापरकर्ता आणि डिव्हाइसनुसार असावा, तो कोणत्याही स्टॅटिक स्थानिक गुप्त माहितीवर अवलंबून नसावा.
- Treat maintenance as a discipline. preventive IT maintenance सारख्या सुनियोजित पद्धतींमुळे नेटवर्क बंद पडण्यापूर्वीच त्रुटी, जुने झालेले हार्डवेअर आणि कॉन्फिगरेशनच्या समस्या शोधण्यात मदत होते.
- Document exceptions. नोंद न केलेले स्थानिक बदल हे कालांतराने मल्टि-साइट नेटवर्क्सना सपोर्ट देणे कठीण होण्याचे मुख्य कारणांपैकी एक आहे.
काय कार्य करते आणि काय करत नाही
यशस्वी ठरणाऱ्या गोष्टी नेहमीच अगदी स्पष्ट आणि शिस्तबद्ध असतात. जसे की स्टँडर्ड बिल्ड्स, स्पष्ट वर्गीकरण, केंद्रीय ओळख, मोजकेच बदल नियंत्रण आणि चांगली निरीक्षणक्षमता.
शेअर केलेल्या पासवर्डवर अवलंबून राहणे, प्रत्येक परफॉर्मन्स समस्येसाठी "WiFi" ला दोष देणे, किंवा प्रत्येक ठिकाणी तत्कालीन सोयीसाठी स्वतःच्या पद्धतीने नेटवर्क वाढवू देणे, या गोष्टी अजिबात काम करत नाहीत.
एखादा व्यवसाय एकाच ठिकाणी असलेल्या विस्कळीत नेटवर्कला काही काळासाठीच सहन करू शकतो. परंतु अनेक ठिकाणी असलेल्या विस्कळीत नेटवर्कमुळे सपोर्टसाठी लागणारा वेळ आणि श्रम, सुरक्षिततेचा धोका आणि विसंगत ग्राहक अनुभव यांमध्ये त्याचा मोठा फटका बसतो.
जर तुमची टीम एकाधिक साइट्सवर गेस्ट ॲक्सेस, स्टाफ ऑथेंटिकेशन आणि पॉलिसी अंमलबजावणी एकत्रित करण्याचा प्रयत्न करत असेल, तर त्या आर्किटेक्चरचा भाग म्हणून Purple चे मूल्यमापन करणे योग्य ठरेल. हे विद्यमान नेटवर्क इन्फ्रास्ट्रक्चरच्या वर कार्य करते आणि रिप-अँड-रिप्लेस दृष्टिकोन न वापरता संपूर्ण वितरित वातावरणात सुरक्षित, पासवर्डशिवाय ॲक्सेस प्रमाणित करण्यात मदत करते.



