WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
तुम्ही कदाचित एका ओळखीच्या डोकेदुखीचा सामना करत आहात. एक हॉटेल मालमत्ता अहवाल देते की चेक-इन टॅब्लेट स्लो आहेत. दुसरी सांगते की कार्ड पेमेंट टर्मिनल्सचे कनेक्शन थोड्या वेळासाठी तुटले होते. मुख्य कार्यालयाला प्रत्येक साइटवर सुसंगत रिपोर्टिंग हवे आहे, आणि तुमच्या रिमोट कर्मचाऱ्यांना प्रत्येक सोमवारी सकाळी सपोर्ट क्यू तयार न करता अजूनही क्लाउड टूल्समध्ये सुरक्षित प्रवेशाची आवश्यकता आहे.
तिथेच WAN संगणक व्याख्या ही केवळ वर्गातील संज्ञा न राहता एक ऑपरेशनल विषय बनते. जर तुम्ही मल्टिपल हॉटेल्स, रिटेल साईट्स, क्लिनिक्स किंवा ऑफिसेस व्यवस्थापित करत असाल, तर तुम्हाला फक्त "एक नेटवर्क" नको असते. तुम्हाला सुरक्षिततेशी किंवा युझर अनुभवाशी तडजोड न करता स्वतंत्र ठिकाणे, लोक आणि सिस्टम्सना एक संघटित वातावरण म्हणून काम करण्यासाठी एका मार्गाची आवश्यकता असते.
2026 मध्ये WAN म्हणजे काय
सकाळी ७ वाजता, एक हॉटेल कॉन्फरन्सच्या पाहुण्यांना चेक आउट करत आहे, दुसरे नाश्त्याच्या पेमेंटवर प्रक्रिया करत आहे, आणि मुख्य कार्यालय रात्रीचे रिपोर्ट गोळा करत आहे. जर या तिन्ही जागा एकाच बुकिंग सिस्टीम, आयडेंटिटी प्लॅटफॉर्म आणि क्लाउड ॲप्सवर अवलंबून असतील, तर त्यांच्यामधील नेटवर्कला केवळ अंतर कव्हर करण्यापेक्षा बरेच काही करावे लागेल. त्याला व्यवसाय समन्वित ठेवणे आवश्यक आहे.
Wide Area Network, किंवा WAN, हे असे नेटवर्क आहे जे स्वतंत्र ठिकाणे, रिमोट युजर्स आणि बाह्य सेवांना जोडते जेणेकरून ते एका संस्थेचा भाग म्हणून काम करू शकतील. स्थानिक नेटवर्क एका साईटच्या आतील रहदारी हाताळते. तर WAN हे साईट्समधील आणि क्लाउड सॉफ्टवेअर, डेटा सेंटर्स, पेमेंट सर्व्हिसेस आणि सेंट्रल मॅनेजमेंट टूल्स यांसारख्या शेअर केलेल्या प्लॅटफॉर्मवरील रहदारी हाताळते.
एक सोपी तुलना मदत करू शकते. एक LAN हे एका हॉटेलच्या इमारतीमधील कॉरिडॉर, लिफ्ट आणि वायरिंगसारखे काम करते. तर WAN हे त्या हॉटेलला तुमच्या इतर मालमत्तांशी, तुमच्या मुख्य कार्यालयाशी आणि तुमचे कर्मचारी दररोज ज्या सेवांवर अवलंबून असतात त्यांच्याशी जोडणाऱ्या रस्ता प्रणालीसारखे काम करते. जर इमारत व्यवस्थित संघटित असेल पण रस्ते बंद असतील, तर व्यवसायाचा वेग मंदावतोच.
म्हणूनच पुस्तकी व्याख्या तुम्हाला केवळ अर्ध्या वाटेवर घेऊन जाते. २०२६ मध्ये, WAN हे केवळ शहरे किंवा देशांमध्ये पसरलेल्या नेटवर्कचे तांत्रिक नाव नाही. हे वितरित संस्थांसाठी कार्यप्रणालीचे मुख्य माध्यम आहे. हॉटेल समूह, रिटेल चेन किंवा केअर प्रोव्हायडरसाठी, याद्वारे हे निश्चित होते की विविध साइट्स मध्यवर्ती ॲप्लिकेशन्सपर्यंत विश्वासाने पोहोचू शकतात की नाही, रिमोट कर्मचारी सुरक्षितपणे लॉग इन करू शकतात की नाही आणि क्लाउड सेवा गर्दीच्या काळात वापरण्याइतक्या जलद आहेत की नाही.
हार्डवेअर अजूनही महत्त्वाचे आहे. स्थानिक ट्रॅफिक साइटवरून बाहेर कसे पडते आणि विस्तृत नेटवर्कपर्यंत कसे पोहोचते हे राउटर ठरवतात, म्हणूनच जेव्हा तुम्ही WAN कामगिरीच्या समस्यांचे मूल्यांकन करता तेव्हा routers in business networks ची भूमिका समजून घेणे मदत करते.
जुनी व्याख्या का अपुरी पडते
जर तुम्ही फक्त "एक WAN नेटवर्कला अंतरावर जोडते" एवढ्यावरच थांबलात, तर तुम्ही ऑपरेशन्ससाठी महत्त्वाच्या असलेल्या प्रश्नांकडे दुर्लक्ष करता:
- वापरकर्ता अनुभव: रिसेप्शन कर्मचारी, फायनान्स टीम्स आणि रिमोट मॅनेजर्सना त्यांना आवश्यक असलेल्या सिस्टम्समध्ये सातत्यपूर्ण प्रवेश मिळेल का?
- सुरक्षा: हल्लेखोरांना मुख्य सिस्टम्समध्ये सहज प्रवेश न देता ब्रँच साइट्स आणि घरून काम करणारे कर्मचारी कनेक्ट होऊ शकतात का?
- क्लाउड कार्यप्रदर्शन: SaaS टूल्स, व्हॉइस प्लॅटफॉर्म्स आणि शेअर केलेले डॅशबोर्ड प्रत्येक ठिकाणी वेगाने कार्यरत राहतील का?
- लवचिकता: जर एखादे सर्किट निकामी झाले, तर पेमेंट, रिपोर्टिंग किंवा अतिथी सेवांचे काय होईल?
एक WAN व्यवसायाच्या परिणामांना आकार देते.
विशेषतः हॉस्पिटॅलिटी क्षेत्रात, अनेक टीम्सच्या कल्पनेपेक्षाही हे दैनंदिन कार्यात महत्त्वाची भूमिका बजावते. प्रॉपर्टी मॅनेजमेंट सिस्टम्स, कार्ड पेमेंट्स, WiFi प्रशासन, CCTV ॲक्सेस, टेलिफोनी आणि ओळख पडताळणी सेवा बऱ्याचदा WAN लिंक्स व्यवस्थित काम करण्यावर अवलंबून असतात. त्यामुळे आधुनिक व्याख्या व्यावहारिक आहे, शैक्षणिक नाही. WAN हा तुमच्या नेटवर्कचा असा भाग आहे जो अनेक ठिकाणांना एका व्यवस्थापित व्यवसायाप्रमाणे काम करू देतो, ज्यामध्ये लोकांच्या कामाच्या पद्धतीमध्ये सुरक्षा नियंत्रणे, कार्यप्रदर्शन धोरणे आणि फेलओव्हर प्लॅन्स समाविष्ट असतात.
WAN कॉम्प्युटरची व्याख्या करणे
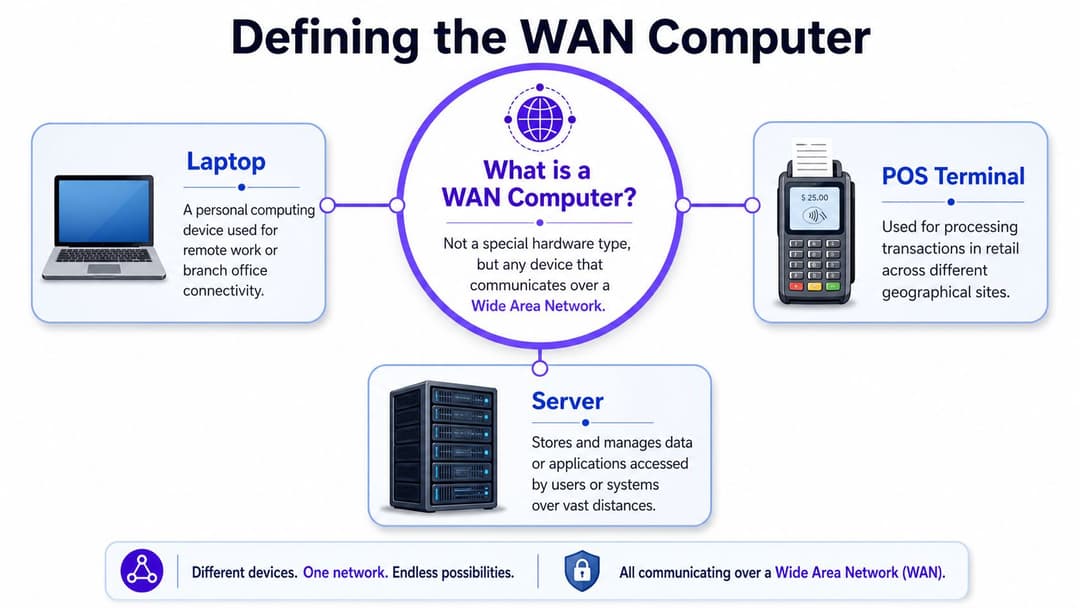
WAN computer definition मुळे अनेकदा असा समज होतो की WAN कॉम्प्युटर हा एक विशिष्ट प्रकारचा मशिन आहे. तसे नाही. WAN computer हे कोणतेही सामान्य डिव्हाइस आहे जे Wide Area Network वर संवाद साधते.
ते डिव्हाइस मुख्य कार्यालयातील लॅपटॉप, हॉटेल बारमधील पॉइंट-ऑफ-सेल टर्मिनल, रिसेप्शनवरील चेक-इन किओस्क किंवा डेटा सेंटरमधील सर्व्हर असू शकते. राउटरप्रमाणे डिव्हाइस स्वतः "WAN हार्डवेअर" नसते. ते कशा प्रकारे कनेक्ट होते आणि त्याचे ट्रॅफिक कोणत्या नेटवर्क मार्गांचा वापर करते, यामुळे ते WAN ऍक्टिव्हिटीचा एक भाग बनते.
याबद्दल विचार करण्याचा एक सोपा मार्ग
LAN हे एकाच इमारतीमधील अंतर्गत फोन सिस्टीमसारखे आहे. तुम्ही बारकाईने नियंत्रित करत असलेल्या स्थानिक सेटअपवर डिव्हाइसेस एकमेकांशी संवाद साधतात. WAN हे अधिक विस्तृत फोन नेटवर्कसारखे आहे जे वेगवेगळ्या इमारती, रिमोट कामगार आणि बाह्य सेवांना जोडते.
याचा अर्थ असा की WAN संगणक म्हणजे केवळ त्या मोठ्या नेटवर्क पाथचा वापर करणारे एक साधन आहे.
त्याच्या सभोवताली सामान्यतः काय असते ते येथे दिले आहे:
- राउटर्स: हे ट्रॅफिक स्थानिक ठिकाणावरून विस्तृत नेटवर्कवर पाठवतात. त्यांच्या भूमिकेबद्दल अधिक माहिती हवी असल्यास, Purple कडे नेटवर्कमधील राउटर्स विषयी एक उपयुक्त मार्गदर्शक आहे.
- WAN लिंक्स: यामध्ये ब्रॉडबँड, फायबर, VPN कनेक्शन्स, सेल्युलर लिंक्स, MPLS किंवा यांचे मिश्रण असू शकते.
- सुरक्षा नियंत्रणे: फायरवॉल, ओळख पडताळणी, वर्गीकरण पॉलिसी आणि एन्क्रिप्शन हे ट्रॅफिक स्थानिक ठिकाणाहून बाहेर पडताना सुरक्षित ठेवण्यास मदत करतात.
- केंद्रीय सेवा: क्लाउड ॲप्लिकेशन्स, बुकिंग सिस्टीम, सामायिक फाईल प्लॅटफॉर्म आणि व्यावसायिक साधने बऱ्याचदा WAN ट्रॅफिकच्या दुसऱ्या टोकाला असतात.
डिव्हाइससाठी काय बदलते
LAN वरील डिव्हाइस सहसा जवळील संसाधनांशी संवाद साधते. WAN वापरणारे डिव्हाइस अनेकदा दूर असलेल्या, इमारतीबाहेर असलेल्या आणि काहीवेळा तुमच्या थेट नियंत्रणाबाहेर असलेल्या गोष्टींपर्यंत पोहोचते. यामुळे विलंब, विश्वासार्हता, दृश्यमानता आणि सुरक्षेच्या संदर्भातील अपेक्षा बदलतात.
उदाहरणार्थ:
- लोकल प्रिंटरवर प्रिंटिंग करणारे फ्रंट-डेस्क PC हे LAN चे कार्य आहे.
- तोच PC क्लाउड-आधारित रिझर्व्हेशन प्लॅटफॉर्म उघडत असताना WAN कनेक्टिव्हिटी वापरत असतो.
- सेंट्रल फायनान्स सर्व्हरपर्यंत पोहोचणारा शाखा कार्यालयाचा लॅपटॉप WAN वापरत असतो.
- दूरस्थ प्रक्रिया सेवेला व्यवहार डेटा पाठवणारे पेमेंट टर्मिनल WAN मार्ग वापरत असते.
मुख्य व्याख्या: WAN कॉम्प्युटर हा एक अद्वितीय मशिन प्रकार नाही. हे कोणतेही डिव्हाइस आहे, मग ते मानक असो वा विशिष्ट, जे वेगवेगळ्या ठिकाणांना जोडणाऱ्या नेटवर्कवर डेटा पाठवते आणि प्राप्त करते.
हा फरक महत्त्वाचा आहे कारण "संगणकामध्ये" दोष असल्याचा दावा करणाऱ्या अनेक सपोर्ट समस्या प्रत्यक्षात WAN च्या समस्या असतात. लॅपटॉप कदाचित व्यवस्थित काम करत असेल. खरा दोष ब्रांच सर्किट, VPN टनेल, राउटिंग पॉलिसी किंवा क्लाउड पाथमध्ये असू शकतो.
WAN vs LAN तुमचे डिव्हाइस वेगळ्या पद्धतीने कसे वागते
जेव्हा तुम्ही WAN आणि LAN ची तुलना अमूर्त नेटवर्क प्रकार म्हणून करणे थांबवता आणि वापरकर्त्याला प्रत्यक्ष काय अनुभव मिळतो याची तुलना करू लागता, तेव्हा अनेक शंका दूर होतात.
| वैशिष्ट्य | लोकल एरिया नेटवर्क (LAN) | वाईड एरिया नेटवर्क (WAN) |
|---|---|---|
| भौगोलिक व्याप्ती | एक इमारत किंवा स्थानिक ठिकाण | दूरवर पसरलेली अनेक ठिकाणे |
| नियंत्रण | सहसा एका स्थानिक आयटी टीमद्वारे पूर्णपणे नियंत्रित | अंतर्गत आयटी, प्रदाते आणि क्लाउड सेवा यांच्यात सामायिक केलेले |
| वेग | स्थानिक संसाधनांसाठी सामान्यतः जलद आणि थेट असतो | अधिक बदलणारा कारण ट्रॅफिक लांबच्या अंतरावर आणि अधिक सिस्टीममधून प्रवास करतो |
| खर्चाचे स्वरूप | स्विच, केबलिंग, WiFi आणि स्थानिक हार्डवेअरवर केंद्रित | यामध्ये ॲक्सेस सर्किट्स, राउटिंग, सुरक्षा आणि बहु-ठिकाण व्यवस्थापन समाविष्ट आहे |
| सुरक्षा मॉडेल | बऱ्याचदा स्थानिक वर्गीकरण आणि पेरीमीटर नियंत्रणांभोवती तयार केलेले असते | शाखा, वापरकर्ते आणि क्लाउड ॲक्सेसवर स्तरित सुरक्षेची आवश्यकता असते |
| वापरकर्ता अनुभव | एका ठिकाणी स्थिर आणि सुसंगत असतो | पाथची गुणवत्ता, पॉलिसी आणि लास्ट-माईल कनेक्टिव्हिटीवर अवलंबून असतो |
AWS ने WAN म्हणजे काय याच्या स्पष्टीकरणात नमूद केले आहे की अनेक मूलभूत स्पष्टीकरणे LAN-to-LAN व्याख्येवरच थांबतात आणि क्लाउड-फर्स्ट, मल्टि-साइट आणि रिमोट-एक्सेस आर्किटेक्चरच्या व्यावहारिक बदलाकडे दुर्लक्ष करतात. म्हणूनच एखादे डिव्हाइस WAN कनेक्टिव्हिटीवर अवलंबून असताना तुमच्या वापरकर्त्यांचा अनुभव बदलतो.
भौगोलिक परिस्थिती अपेक्षा बदलते
एका इमारतीमध्ये, डिव्हाइस सहसा जवळच्या सिस्टम्सशी संवाद साधते. परंतु WAN वरून प्रवास करताना, डेटा ट्रॅफिक ॲप्लिकेशनपर्यंत पोहोचण्यापूर्वी प्रदाता नेटवर्क, सिक्युरिटी स्टॅक आणि क्लाउड इन्फ्रास्ट्रक्चरमधून जाऊ शकते.
हॉटेलसाठी, याचा अर्थ असा आहे की रिसेप्शनिस्ट स्थानिक फाईल शेअर जलद उघडू शकतो परंतु पीक अवर्स दरम्यान केंद्रीय बुकिंग प्लॅटफॉर्म वापरताना त्याला विलंब जाणवू शकतो. डिव्हाइस बदललेले नाही. अंतर आणि पाथची गुंतागुंत बदलली आहे.
सुरक्षा अधिक स्तरित होते
LAN वर, टीम्स सहसा "आत सुरक्षित आहे, बाहेर सुरक्षित नाही" अशा विचारसरणीने काम करतात. परंतु वापरकर्ते जेव्हा घरांतून, प्रादेशिक कार्यालयांतून, तात्पुरत्या साइट्सवरून आणि मोबाइल डिव्हाइसेसवरून कनेक्ट होतात, तेव्हा हे मॉडेल निरुपयोगी ठरते.
WAN - कनेक्टेड डिव्हाइसला सहसा खालील गोष्टींची आवश्यकता असते:
- ओळख पडताळणी: युझर कोण आहे याची पुष्टी करणे
- डिव्हाइसचा विश्वास: डिव्हाइस पॉलिसीची पूर्तता करते याची पुष्टी करणे
- एनक्रिप्टेड ट्रान्सपोर्ट: ट्रान्झिट दरम्यान डेटाचे संरक्षण करणे
- सेगमेंटेशन: अतिथी (guest), कर्मचारी, पेमेंट आणि ऑपरेशनल ट्रॅफिक एकमेकांपासून वेगळे ठेवणे
अनेक शाखा असलेल्या संस्थांसाठी, एखादी शाखा म्हणजे केवळ मुख्य कार्यालयाची विस्तारीत केबल नसते. तर ती सुरक्षित ठेवण्याची आणखी एक सीमा असते.
व्यवस्थापन केंद्रीकृत होते
LAN च्या समस्या बऱ्याचदा स्थानिक असतात. WAN च्या समस्यांसाठी सहसा व्यापक दृष्टीकोन आवश्यक असतो. युझर, साईट राउटर, प्रोव्हायडर सर्किट, सिक्युरिटी लेयर आणि डेस्टिनेशन ॲप्लिकेशन दरम्यान काय घडते हे तुम्हाला पाहणे आवश्यक आहे.
अनेक टीम्स सेंट्रल डॅशबोर्ड्स आणि पॉलिसी-बेस्ड WAN मॅनेजमेंटकडे वळण्याचे हे एक कारण आहे. जर तुम्हाला एक सोपी तुलना हवी असेल, तर Purple चा LAN आणि WAN मधील फरक हा लेख व्यावसायिक भाषेत मूलभूत गोष्टी मांडतो.
जेव्हा एखादे डिव्हाइस केवळ LAN ऐवजी WAN वर अवलंबून राहू लागते, तेव्हा ट्रबलशूटिंग "मशीन काम करत आहे का?" वरून बदलून "पाथच्या कोणत्या भागात बिघाड आहे?" असे होते.
सामान्य WAN आर्किटेक्चर आणि उदाहरणे
वीस मालमत्ता असलेला हॉटेल ग्रुप क्वचितच एकाच प्रकारचा WAN बऱ्याच काळासाठी चालवतो. एका साईटवर संपूर्ण फायबर असू शकते, दुसरी साईट 4G बॅकअपसह ब्रॉडबँडवर अवलंबून असू शकते आणि मुख्य कार्यालय अजूनही काही कोर ॲप्लिकेशन्ससाठी जुन्या खाजगी सेवेवर अवलंबून असू शकते. हे मिश्रण आता सामान्य आहे. मुख्य प्रश्न हा आहे की प्रत्येक डिझाइन अपटाईम, सुरक्षितता आणि अतिथी व कर्मचारी अनुभव कसा हाताळते.
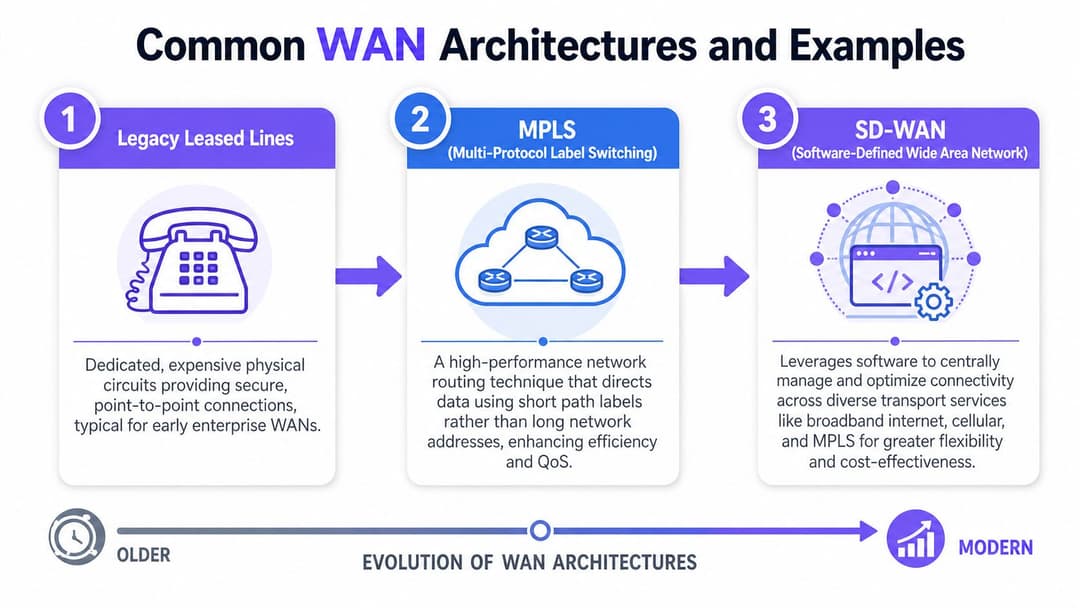
WAN आर्किटेक्चर आता निश्चित, खाजगी लिंक्सवरून अधिक लवचिक डिझाइन्सकडे वळले आहे जे एकाच ऑपरेटिंग मॉडेलअंतर्गत अनेक ॲक्सेस प्रकारांना एकत्र करतात. Redcentric च्या WAN साठीचे आवश्यक मार्गदर्शक मध्ये नमूद केले आहे की MPLS १९९० च्या दशकाच्या उत्तरार्धात उदयास आले आणि मोठ्या प्रमाणावर वापरले गेले कारण ते ठिकाणांदरम्यान विश्वासार्ह, कार्यक्षम कनेक्टिव्हिटी प्रदान करत होते. हेच मार्गदर्शक हे देखील स्पष्ट करते की आता अनेक संस्था एकाच ट्रान्सपोर्ट पद्धतीवर अवलंबून राहण्याऐवजी ब्रॉडबँड, VPN आणि सेल्युलर लिंक्सचे मिश्रण का वापरतात.
हा बदल महत्त्वाचा आहे कारण आधुनिक ट्रॅफिकचे स्वरूप वेगळे आहे.
काही वर्षांपूर्वी, अनेक व्यवसाय ब्रँच ट्रॅफिक परत केंद्रीय डेटा सेंटरकडे पाठवत असत. २०२६ मध्ये, हॉटेलच्या मालमत्तेला एकाच वेळी क्लाउड PMS टूल्स, पेमेंट सेवा, CCTV प्लॅटफॉर्म, अतिथी WiFi नियंत्रणे आणि मुख्य कार्यालय प्रणालींपर्यंत पोहोचण्याची आवश्यकता असू शकते. WAN डिझाइनने कोणत्याही अडथळ्यांशिवाय किंवा सुरक्षा धोरण कमकुवत न करता त्या प्रसाराला पाठबळ दिले पाहिजे.
लेगसी लीज्ड लाईन्स
लिझ्ड लाईन्स हा पारंपारिक खाजगी-रस्त्यासारखा दृष्टिकोन होता. तुम्ही महत्त्वाच्या ठिकाणांमधील समर्पित कनेक्टिव्हिटीसाठी पैसे मोजले आणि तुम्हाला एक नियंत्रित, अंदाज वर्तवता येणारा मार्ग मिळाला.
एखाद्या हॉटेल चेनसाठी, जेव्हा महत्त्वाच्या सिस्टम्स एका केंद्रीय ठिकाणी असायच्या तेव्हा हे चांगले काम करायचे. प्रत्येक मालमत्ता मुख्य कार्यालयाशी किंवा डेटा सेंटरशी जोडलेली असायची आणि नेटवर्क टीमला रहदारी नेमकी कुठे जाईल हे माहित असायचे. ट्रबलशूटिंग सहसा सोपे असायचे कारण मार्ग काटेकोरपणे परिभाषित केलेला असायचा.
यामध्ये किंमत आणि चपळता यांचा तडजोड करावी लागत असे.
नवीन साईट, बॅकअप पाथ किंवा क्लाउड सेवांवर थेट ॲक्सेस जोडण्यासाठी वेळ आणि पैसा लागू शकतो. जर व्यवसायाने हंगामी साईट्स सुरू केल्या, प्रॉपर्टीजचे नूतनीकरण केले किंवा ॲप्लिकेशन प्रोव्हायडर बदलले, तर WAN ऑपरेशनल गरजांपेक्षा मागे पडू शकते.
MPLS
MPLS ने प्रोव्हायडर-मॅनेज्ड नेटवर्कवर संस्थांना चांगल्या प्रकारे ट्रॅफिक कंट्रोल देऊन प्रायव्हेट-लिंक मॉडेलमध्ये सुधारणा केली. व्हॉईस, ट्रान्झॅक्शन सिस्टीम आणि साईट-टू-साईट ॲप्लिकेशन ॲक्सेससाठी स्थिर कामगिरीची आवश्यकता असलेल्या व्यवसायांमध्ये ते लोकप्रिय झाले.
एक उपयुक्त तुलना अशी आहे. जर LAN एखाद्या हॉटेलमधील कॉरिडॉरसारखे काम करत असेल, तर MPLS हे वेगवेगळ्या प्रॉपर्टीजमधील मॅनेज्ड रोड नेटवर्कसारखे काम करते. रस्ते अजूनही बाह्य आहेत, परंतु ते सामान्य सार्वजनिक मार्गांपेक्षा अधिक काळजीपूर्वक आयोजित आणि प्राधान्यीकृत केलेले आहेत.
त्यामुळे MPLS हे हॉटेल ग्रुप्स, रिटेल चेन्स आणि हेल्थकेअर नेटवर्क्ससाठी आकर्षक बनले. एक हॉटेल ब्रँड याचा वापर मालमत्ता, प्रादेशिक कार्यालये आणि मुख्य कार्यालयांना मानक इंटरनेट ऍक्सेसपेक्षा अधिक अंदाज लावता येण्याजोग्या ॲप्लिकेशन वर्तनासह जोडण्यासाठी करू शकत होता. किरकोळ विक्रेते सहसा याचा वापर टिल्स, स्टॉक सिस्टम आणि रिपोर्टिंगसाठी करत असत. हेल्थकेअर प्रदाते याचा वापर अशा ठिकाणी करत असत जिथे केंद्रीय रेकॉर्डच्या ऍक्सेसवर अधिक कडक नियंत्रणाची आवश्यकता होती.
MPLS ला अजूनही महत्त्व आहे, विशेषत: जिथे व्यवसायाला प्रोव्हायडर-मॅनेज्ड कनेक्टिव्हिटी आणि माहिती असलेले ट्रॅफिक पाथ हवे असतात. त्याची मर्यादा अशी आहे की क्लाउड-फर्स्ट संस्थांना सहसा MPLS मूळ डिझाइन केलेल्या लवचिकतेपेक्षा अधिक लवचिकतेची आवश्यकता असते.
SD-WAN
SD-WAN डिझाइनच्या प्रश्नाला बदलून टाकते. एकाच सर्किट प्रकारापासून सुरुवात करण्याऐवजी, टीम्स ॲप्लिकेशनच्या गरजा ओळखून सुरुवात करतात आणि सर्व उपलब्ध लिंक्समधून ट्रॅफिक कसे जावे हे निवडतात.
ते वितरित व्यवसायांसाठी अधिक योग्य आहे.
एक SD-WAN प्लॅटफॉर्म फायबर, ब्रॉडबँड, 4G किंवा 5G आणि अगदी अस्तित्वात असलेले MPLS कनेक्शन्स एकत्र वापरू शकतो. हे नेटवर्क वेगवेगळ्या ट्रॅफिक प्रकारांना वेगवेगळ्या प्रकारे हाताळेल अशा प्रकारे पॉलिसी लागू करू शकते. हॉटेलमध्ये, गेस्ट ब्राउझिंगला कार्ड पेमेंट, कर्मचाऱ्यांचे व्हॉइस कॉल्स किंवा बुकिंग प्लॅटफॉर्मच्या ऍक्सेसइतकाच समान मार्ग किंवा प्राधान्य असण्याची गरज नसते.
हॉस्पिटॅलिटी क्षेत्रासाठी एक व्यावहारिक सेटअप असा असू शकतो:
- अतिथी इंटरनेट ट्रॅफिक मानक इंटरनेट ब्रेकआउट वापरते.
- कर्मचार्यांचे ॲप्लिकेशन्स अधिक कडक नियंत्रणांसह उच्च - प्राधान्य मार्ग फॉलो करतात.
- पेमेंट ट्रॅफिक अतिथी आणि सामान्य ऑफिस ट्रॅफिकपासून वेगळे ठेवले जाते.
- प्राथमिक सर्किट खराब झाल्यास किंवा निकामी झाल्यास सेल्युलर लिंक कार्यभार सांभाळते.
म्हणूनच SD-WAN अनेक शाखा असलेल्या व्यवसायांना आकर्षित करते. हे IT टीम्सना धोरण सुसंगत ठेवण्यास मदत करते, जरी प्रत्येक साइटवरील ॲक्सेस सर्किट्स वेगळे असले तरीही. वितरित संस्थांसाठी SD-WAN वापर प्रकरणांबद्दलची Purple ची मार्गदर्शिका हे मॉडेल कुठे योग्य बसते याची व्यावहारिक उदाहरणे देते.
सामान्य व्यावसायिक उदाहरणे
आर्किटेक्चरची नावे उपयुक्त आहेत, परंतु ऑपरेशनल योग्यता अधिक महत्त्वाची आहे. सर्वोत्तम डिझाइन तेच आहे जे व्यवसाय सर्व साइट्सवर कशा प्रकारे कार्य करतो याच्याशी जुळणारे असेल.
| व्यवसाय स्वरूप | सामान्य WAN आवश्यकता | संभाव्य डिझाइन प्राधान्य |
|---|---|---|
| बहु-ठिकाणी असणारे हॉटेल ग्रुप | सामायिक बुकिंग, रिपोर्टिंग, सुरक्षित कर्मचारी ॲक्सेस, अतिथी सेवा सातत्य | वर्गीकरण, लवचिकता, क्लाउड ॲक्सेस |
| रिटेल चेन | सातत्यपूर्ण बिलिंग कनेक्टिव्हिटी, इन्व्हेंटरी सिंक्रोनाइझेशन, स्टोअर ऑपरेशन्स | विश्वासार्हता, केंद्रीय पॉलिसी, जलद फेलओव्हर |
| आरोग्य सेवा नेटवर्क | दूरवरच्या ठिकाणांवरून केंद्रीय रेकॉर्ड्ससाठी सुरक्षित ॲक्सेस | सुरक्षा, ॲक्सेस नियंत्रण, अंदाज लावण्यायोग्य ॲप्लिकेशन पाथ |
नवीन IT मॅनेजरसाठी, व्यावहारिक चाचणी सोपी आहे. सर्किट बिघाड दरम्यान कोणते ॲप्लिकेशन्स चालू राहणे आवश्यक आहे, कम्प्लायन्ससाठी कोणते ट्रॅफिक वेगळे ठेवणे आवश्यक आहे आणि कोणत्या साइट्सवर स्थानिक ऍक्सेसचे पर्याय कमकुवत आहेत, हे विचारा. ही उत्तरे सामान्यतः प्रॉडक्ट लेबल्सपेक्षा अधिक वेगाने तुम्हाला योग्य WAN आर्किटेक्चरकडे घेऊन जातात.
सुरक्षा आणि कामगिरीसाठी उत्तम WAN पद्धती
हॉटेल समूहाकडे योग्य क्लाउड ॲप्स, सक्षम मुख्य नेटवर्क आणि स्पष्ट सुरक्षा धोरणे असू शकतात, तरीही एखाद्या ठिकाणी खराब स्थानिक सर्किट किंवा सीमेवर (एज) कमकुवत नियंत्रणे असल्यास कर्मचारी आणि अतिथींना त्रास होऊ शकतो. वितरित संस्थांसाठी व्यावहारिकदृष्ट्या WAN व्यवस्थापन असे दिसते. काम फक्त साइट्स कनेक्ट करणे नाही. बुकिंग सिस्टम्स वेगाने कार्यरत ठेवणे, पेमेंट ट्रॅफिक सुरक्षित ठेवणे आणि प्रत्येक ठिकाणी वेगवेगळ्या प्रवेश अटी असल्या तरीही अतिथी सेवा वापरण्यायोग्य ठेवणे हे काम आहे.
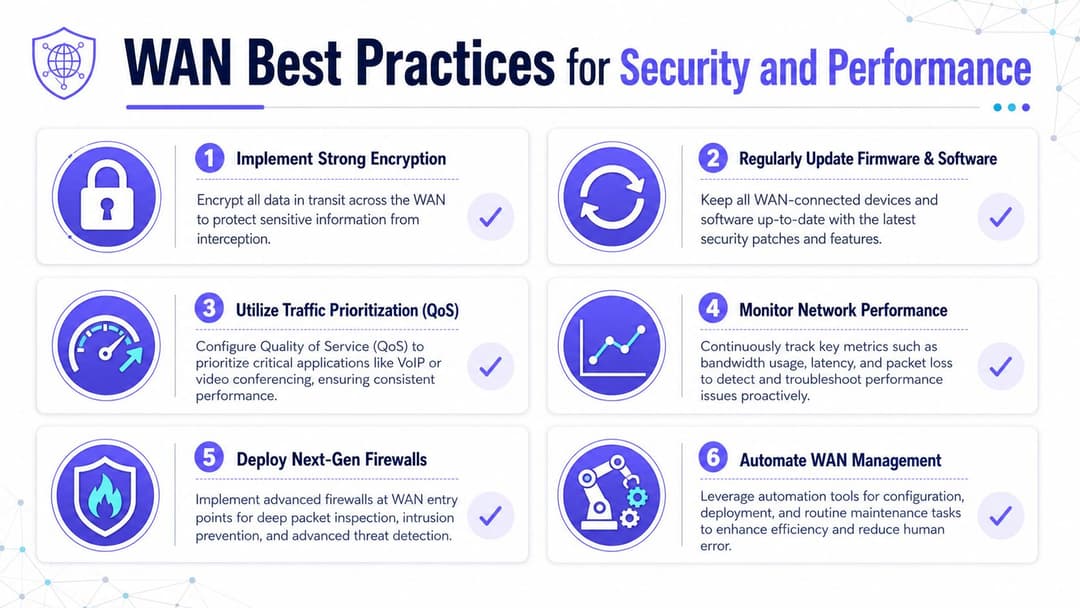
स्थान आणि सर्किट प्रकारानुसार ऍक्सेसची गुणवत्ता कमालीची बदलते. Fortinet चे WAN चे विहंगावलोकन मूलभूत ऑपरेशनल वास्तव स्पष्ट करते. WAN चे कार्यप्रदर्शन केवळ संपूर्ण नेटवर्कच्या डिझाइनवरच अवलंबून नसते, तर प्रत्येक साइटवर उपलब्ध असलेल्या लास्ट-माईल कनेक्टिव्हिटीवर देखील मोठ्या प्रमाणात अवलंबून असते.
ब्रांचच्या कडेवर लक्ष केंद्रित करा
अनेक WAN समस्या प्रत्यक्ष मालमत्ता, स्टोअर किंवा शाखेमध्येच सुरू होतात.
मुख्य टीमला कोर सिस्टीम निरोगी दिसू शकतात तर एका ठिकाणच्या वापरकर्त्यांना स्लो डॅशबोर्ड, ड्रॉप झालेले कॉल्स किंवा अयशस्वी लॉगिनचा सामना करावा लागू शकतो. हॉटेलमध्ये, हे सहसा स्थानिक ॲक्सेस लाइन, ओव्हरसबस्क्राईब केलेले अतिथी WiFi किंवा कर्मचारी आणि अतिथी ट्रॅफिकमधील कमकुवत विभाजनामुळे होते. विस्तीर्ण WAN ठीक असू शकते. परंतु ब्रँच एजवरच अनुभवामध्ये बिघाड होतो.
एक सोपा आणि उपयुक्त डिझाइन नियम म्हणजे: सर्वात वेगवान साइट ऐवजी, तुमच्या नेटवर्कमधील सर्वात संथ असू शकणाऱ्या व्यावहारिक साइटचा विचार करून नियोजन करा.
ती विचारसरणी खरेदी आणि पॉलिसीच्या निर्णयांना बदलते. ती टीम्सना कमकुवत सर्किट्सवर ॲप्लिकेशन्स कसे काम करतात हे तपासण्यास, लोड अंतर्गत फेलओव्हर काम करतो याची खात्री करण्यास आणि प्रत्येक ब्रँचमध्ये फायबर-ग्रेड परफॉर्मन्स आहे असा गृहीत धरणे टाळण्यास प्रवृत्त करते.
सुरक्षेकडे ओळख - प्रथम म्हणून पहा
पारंपारिक पेरिमिटर विचारसरणी आधुनिक WAN साठी फारशी योग्य ठरत नाही, कारण युझर्स, डिव्हाइसेस आणि ॲप्लिकेशन्स हे शाखा, घरे, क्लाउड प्लॅटफॉर्म्स आणि थर्ड-पार्टी वातावरणात विखुरलेले असतात. एक अधिक चांगला मॉडेल हे तपासतो की ऍक्सेस कोण मागत आहे, ते कोणते डिव्हाइस वापरत आहेत, त्यांची भूमिका काय आहे आणि ती विनंती पॉलिसीशी जुळते का.
व्यवहारात, त्यामध्ये सहसा खालील गोष्टींचा समावेश होतो:
- पारगमनातील रहदारी सुरक्षित (Encrypt) करणे
- अतिथी, कर्मचारी, IoT आणि पेमेंट सिस्टम्सचे वर्गीकरण (Segmenting) करणे
- व्यापक नेटवर्क विश्वासाऐवजी भूमिका-आधारित ऍक्सेस (role-based access) वापरणे
- नेटवर्क सॉफ्टवेअर आणि एज डिव्हाइसेस अपडेट ठेवणे
- रिमोट ऍक्सेस पाथ्सचे ऑन-साईट पाथ्सइतकेच काळजीपूर्वक पुनरावलोकन करणे
मल्टी-साईट ठिकाणांसाठी, हे तांत्रिक पातळीवर जितके महत्त्वाचे आहे तितकेच व्यावसायिक पातळीवरही महत्त्वाचे आहे. एक सपाट नेटवर्क अतिथी WiFi च्या समस्येला कर्मचाऱ्यांच्या ऑपरेशन्सच्या समस्येत बदलू शकते. खराब ऍक्सेस नियंत्रण पेमेंट सिस्टम्स किंवा अंतर्गत टूल्स चुकीच्या युजर्ससमोर उघडे करू शकते. Purple संपूर्ण ठिकाणांवर पासवर्डशिवाय अतिथी आणि कर्मचारी प्रमाणीकरण हाताळून त्या व्यापक ओळख मॉडेलमध्ये देखील बसू शकते.
सर्वात महत्त्वाच्या गोष्टीला प्राधान्य द्या
एक WAN विविध साइट्समधील रस्ता प्रणालीसारखे काम करते. जर प्रत्येक वाहनाला सारखीच वागणूक दिली, तर रुग्णवाहिका डिलिव्हरी व्हॅन्स आणि पर्यटकांच्या वाहतुकीच्या मागे अडकून पडतील. नेटवर्क ट्रॅफिकही अगदी याच पद्धतीने काम करते. रिझर्व्हेशन्स, पेमेंट्स आणि आयडेंटिटी सर्व्हिसेसनी सॉफ्टवेअर अपडेट्स किंवा केवळ मनोरंजनासाठी गेस्टकडून वापरल्या जाणाऱ्या ट्रॅफिकसोबत समान पातळीवर स्पर्धा करू नये.
व्यावहारिक पॉलिसी मॉडेल म्हणजे खालीलसारखे ट्रॅफिक वर्ग निश्चित करणे:
- गंभीर ऑपरेशन्स: रिझर्व्हेशन्स, PMS ॲक्सेस, पेमेंट वर्कफ्लो, कॉर्पोरेट ओळख
- रिअल-टाइम सेवा: व्हॉइस, व्हिडिओ, अंतर्गत संप्रेषण
- सामान्य व्यवसाय ट्रॅफिक: वेब ॲप्स, रिपोर्टिंग, ॲडमिन टूल्स
- कमी-प्राधान्य ट्रॅफिक: अपडेट्स, मोठ्या प्रमाणावरील डेटा ट्रान्सफर, धोरणे परवानगी देतात तिथे अतिथींचा मनोरंजनासाठीचा वापर
येथे कॉलिटी ऑफ सर्व्हिस, पाथ सिलेक्शन आणि सेंट्रल पॉलिसी खूप महत्त्वाच्या ठरतात कारण बँडविड्थ कमी असताना कोणती गोष्ट आधी पाठवायची हे यावरच ठरते.
व्यावहारिक नियम: जर अतिथींच्या स्ट्रीमिंगमुळे चेक-इन किंवा कार्ड पेमेंटचा वेग मंदावत असेल, तर WAN पॉलिसीवर अजून काम करण्याची गरज आहे.
कधीकधी नव्हे, तर सतत मॉनिटर करा
दर शुक्रवारी दुपारी खराब होणारे शाखा सर्किट किंवा एका विशिष्ट प्रदेशात एका क्लाउड ॲपला विस्कळीत करणारा पॉलिसी बदल मासिक पुनरावलोकनात पकडला जाणार नाही. WAN ऑपरेशन्सना पाथ हेल्थ, ॲप्लिकेशन प्रतिसाद, फेलओव्हर इव्हेंट्स आणि एज कंडिशन्समध्ये सतत दृश्यमानतेची आवश्यकता असते.
वेगाने निदान करणे हे मुख्य उद्दिष्ट आहे. तुमच्या टीमला कोणत्याही अनुमानाशिवाय काही मूलभूत प्रश्नांची उत्तरे देता आली पाहिजेत:
- समस्या स्थानिक आहे की संपूर्ण नेटवर्कभर आहे?
- केवळ एकाच ॲप्लिकेशनवर परिणाम झाला आहे की सर्वांवर?
- मार्ग बदलला आहे का?
- बॅकअप लिंक वापरात आहे का?
- पॉलिसीमधील बदलामुळे अपेक्षित ट्रॅफिक प्रवाह खंडित झाला आहे का?
चांगले WAN व्यवस्थापन हे कोणत्याही मोठ्या ट्रबलशूटिंगपेक्षा, फ्रंट डेस्क कर्मचारी, स्टोअर टीम किंवा अतिथींना त्रास जाणवण्यापूर्वीच समस्यांचे पॅटर्न वेळेत ओळखण्याबद्दल असते.
WAN बद्दल वारंवार विचारले जाणारे प्रश्न
जेव्हा लोक एखाद्या WAN ला शाखांशी आणि क्लाउड सिस्टम्सशी जोडतात, तेव्हा त्यांना त्याची ढोबळ संकल्पना सहसा समजते. उरलेला गोंधळ केवळ छोट्या व्यावहारिक प्रश्नांपुरता मर्यादित असतो.
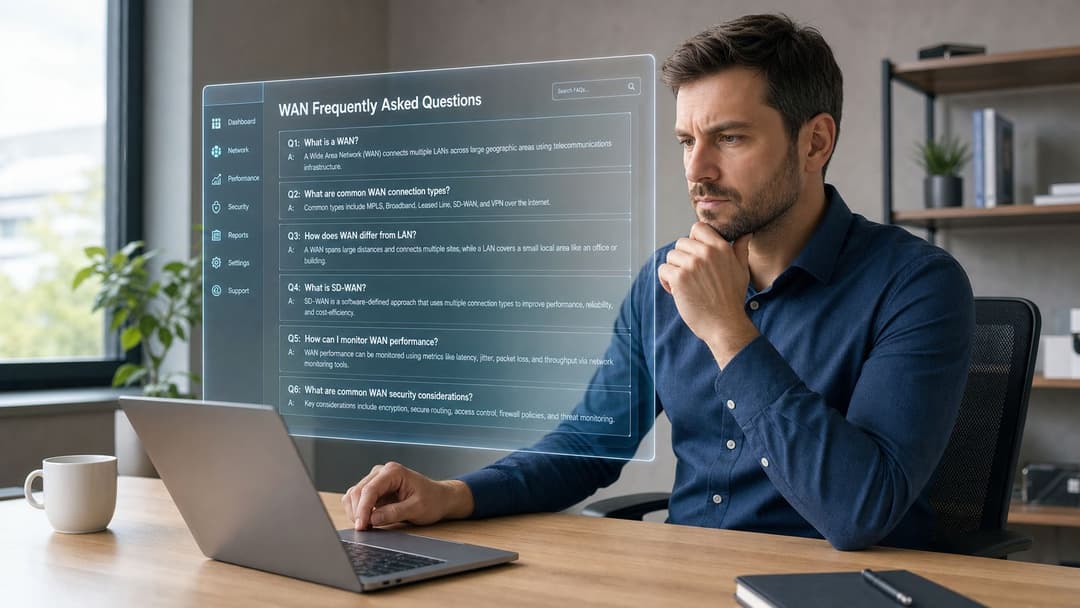
इंटरनेट हे WAN आहे का
होय, ढोबळमानाने सांगायचे तर, इंटरनेट हे एक WAN च आहे कारण ते मोठ्या भौगोलिक अंतरावर नेटवर्क जोडते. तथापि, बिझनेस नेटवर्किंगमध्ये, लोक सहसा "WAN" चा वापर त्या संघटित कनेक्टिव्हिटीचा उल्लेख करण्यासाठी करतात जी त्यांच्या स्वतःच्या साइट्स, वापरकर्ते आणि ॲप्लिकेशन्सना त्या मोठ्या वातावरणात जोडते.
लहान व्यवसायाला WAN ची गरज असते का
नेहमीच नाही. जर तुमचा संपूर्ण व्यवसाय एकाच ठिकाणावरून चालत असेल आणि बहुतांश सिस्टीम स्थानिक असतील, तर तुम्हाला फक्त LAN आणि इंटरनेट ॲक्सेसची गरज भासू शकते. परंतु जेव्हा तुम्ही दुसरी शाखा, रिमोट कामगार, क्लाउडवर अवलंबून असणारे वर्कफ्लो किंवा वेगवेगळ्या ठिकाणी सामायिक केलेल्या केंद्रीकृत सिस्टीम जोडता, तेव्हा सेटअप सोपा असला तरीही WAN चा विचार करणे महत्त्वाचे ठरते.
WAN कॉम्प्युटर हा एक विशिष्ट डिव्हाइस प्रकार आहे का
नाही. हे Wide Area Network वरून संवाद साधणारे कोणतेही डिव्हाइस असू शकते. ते लॅपटॉप, कॅश रजिस्टर, सर्व्हर, टॅबलेट, किओस्क, कॅमेरा गेटवे किंवा प्रिंटर मॅनेजमेंट सिस्टम असू शकते.
VPN हे WAN शी कसे संबंधित आहे
VPN हा विस्तीर्ण नेटवर्कवर सुरक्षित कनेक्टिव्हिटी तयार करण्याचा एक मार्ग आहे. हा सहसा WAN डिझाइनचा भाग असतो, विशेषत: जेव्हा ट्रॅफिक सार्वजनिक इंटरनेट लिंक्सवरून प्रवास करतो. VPN ला एक संरक्षित टनेल आणि WAN ला विस्तीर्ण कनेक्टिव्हिटी मॉडेल समजा.
SD-WAN हे WAN सारखेच आहे का
नाही. WAN हा एक व्यापक प्रकार आहे. तर SD-WAN ही सॉफ्टवेअर आणि सेंट्रल पॉलिसीद्वारे WAN कनेक्टिव्हिटी व्यवस्थापित आणि ऑप्टिमाइझ करण्याची एक आधुनिक पद्धत आहे.
वापरकर्त्यांकडून सामान्यतः WAN संबंधित तक्रारी कशामुळे होतात
वापरकर्ते सहसा मूळ कारणाऐवजी लक्षणांचे वर्णन करतात. ते म्हणतात की "सिस्टीम स्लो आहे" किंवा "ॲप्लिकेशन सतत टाईम आऊट होत आहे". मूळ समस्या स्थानिक साइट सर्किट, खराब ट्रॅफिक प्राधान्यीकरण, अयशस्वी टनेल, सुरक्षा पॉलिसीमधील विसंगती किंवा स्वतः ॲप्लिकेशन प्रदाता असू शकते.
हॉटेल्स आणि रिटेल ग्रुप्ससाठी सर्वात महत्त्वाचे काय आहे
सहसा तीन गोष्टी सर्वात महत्त्वाच्या असतात:
- सर्व ठिकाणांवर सुसंगतता: कर्मचाऱ्यांना नवीन कार्यप्रवाह शिकावे लागू नयेत कारण एका मालमत्तेची वर्तवणूक दुसऱ्यापेक्षा वेगळी आहे.
- विभागीकरण: अतिथी, कर्मचारी आणि ऑपरेशनल ट्रॅफिकमध्ये स्पष्ट वेगळेपण असणे आवश्यक आहे.
- लवचिकता: एका सदोष लाइनमुळे किंवा प्रदाता समस्येमुळे मूळ ऑपरेशन्स थांबू नयेत.
एक चांगली WAN यंत्रणा स्वतःकडे लक्ष वेधून घेत नाही. कर्मचारी लॉग इन करतात, सिस्टम्स योग्य प्रतिसाद देतात, अतिथी कनेक्टेड राहतात आणि सपोर्ट तिकिटे कमी होतात कारण नेटवर्क आपले काम प्रभावीपणे करत असते.
जर तुम्ही WAN डिझाइन अतिथी प्रवेश, कर्मचारी प्रमाणीकरण आणि मल्टि-साइट ऑपरेशन्सवर कसा परिणाम करते याचे पुनरावलोकन करत असाल, तर Purple पाहण्यासारखे आहे. Purple हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि इतर वितरित वातावरणासाठी ओळख-आधारित नियंत्रणांसह पासवर्डशिवाय अतिथी आणि कर्मचारी नेटवर्क प्रवेश प्रदान करते, जे आधुनिक एंटरप्राइझ नेटवर्कमागील व्यापक WAN आणि प्रवेश धोरणाला पूरक ठरू शकते.