WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
您可能正在面临一个熟悉的头疼问题。一家酒店网点报告说办理入住的平板电脑很慢。另一家则说刷卡终端暂时失去了连接。总部希望所有网点都有统一的报告,而您的远程员工仍需要安全访问云端工具,且不能在每个周一早上都产生一堆技术支持排队申请。
这就是 WAN 计算机定义不再是课堂术语,而是开始成为运营问题的切入点。如果您管理着多家酒店、零售网点、诊所或办公室,您需要的不仅仅是“一个网络”。您需要一种方法,让不同的地点、人员和系统作为一个有组织的整体协同工作,同时又不会损害安全性或用户体验。
什么是 2026 年的 WAN
早上 7 点,一家酒店正在办理会议代表退房,另一家正在处理早餐付款,而总部正在调取夜间报告。如果这三个网点都依赖同一个预订系统、身份验证平台和云端应用,那么它们之间的网络就不仅仅是要覆盖距离。它必须让业务保持协调一致。
广域网(即 WAN)是连接不同位置、远程用户和外部服务的网络,使它们能够作为一个组织的一部分运行。本地网络负责处理单一站点内部的流量。而 WAN 则负责处理站点之间以及流向共享平台(如云软件、数据中心、支付服务和中央管理工具)的流量。
一个简单的对比很有帮助。LAN 就像单栋酒店大楼内部的走廊、电梯和布线。而 WAN 则像连接该酒店与您的其他物业、总部以及员工每天依赖的服务的道路系统。如果大楼内部井井有条,但道路受阻,业务运行依然会变慢。
这就是为什么教科书上的定义只能帮你理解一半。在2026年,WAN 不仅仅是跨城市或国家分布的网络的技术标签。它是分布式企业的运行架构。对于酒店集团、零售连锁或护理服务提供商而言,它决定了各站点能否可靠地访问总部应用、远程员工能否安全登录,以及云服务在业务繁忙时期是否足够快速流畅。
硬件仍然很重要。路由器决定了本地流量如何离开站点并到达更广泛的网络,这就是为什么在评估 WAN 性能问题时,了解 路由器在企业网络中的作用 会有所帮助。
为什么旧定义已不适用
如果您只理解到“WAN 是连接远距离的网络”,您就会漏掉那些对运营至关重要的问题:
- 用户体验:接待人员、财务团队和远程管理人员能否一致地访问他们所需的系统?
- 安全性:分支机构和居家办公人员在连接时,是否能避免为攻击者提供进入核心系统的便捷通道?
- 云性能:SaaS 工具、语音平台和共享仪表板在每个位置能否保持快速响应?
- 弹性:如果一条线路发生故障,对支付、报表或宾客服务会产生什么影响?
WAN 塑造着业务成果。
特别是在酒店业,它支撑着比许多团队所意识到的更多的日常活动。物业管理系统、刷卡支付、WiFi 管理、CCTV 访问、电话和身份识别服务通常都依赖于 WAN 链路的正常运行。因此,现代定义是务实的,而非学术性的。WAN 是网络的一部分,它让多个分支机构能够像一个统一管理的企业一样运行,并将安全控制、性能策略和故障转移方案融入到人们的工作方式中。
定义 WAN 计算机
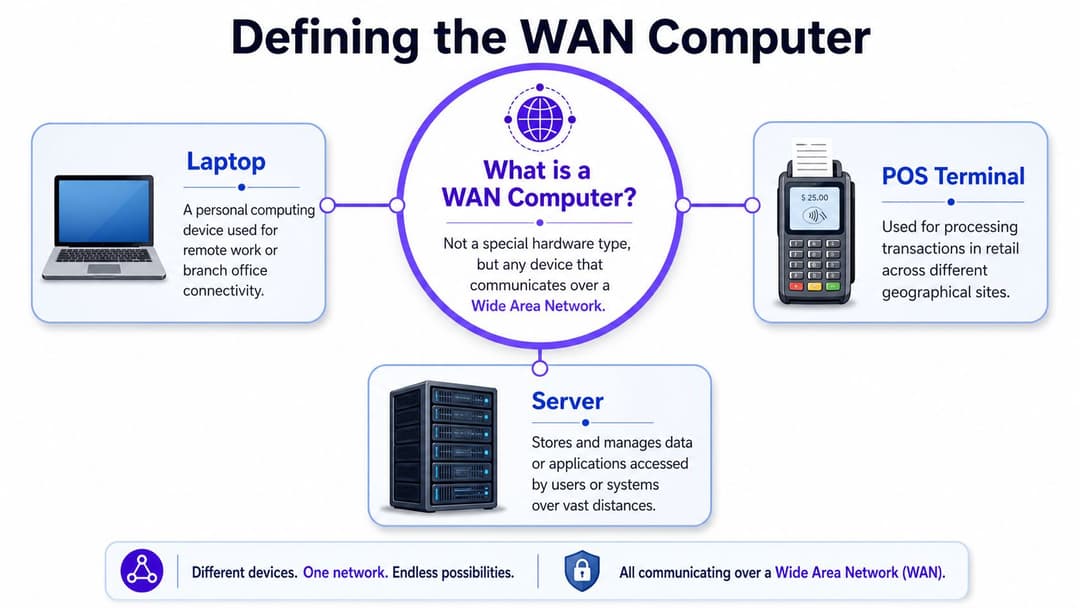
关于 WAN 计算机定义 的讨论经常会让人们误以为 WAN 计算机是一种特殊类型的机器。其实不然。WAN 计算机是指任何通过广域网进行通信的普通设备。
该设备可以是总部办公室的笔记本电脑、酒店酒吧的 POS 终端、前台的自助入店登记终端,或者是数据中心里的服务器。设备本身不像路由器那样属于“WAN 硬件”,但它由于其连接方式以及其流量所使用的网络路径,而成为了 WAN 活动的一部分。
一个简单的思考方式
局域网(LAN)就像是单栋建筑物内部的内部电话系统。设备通过您密切控制的本地设置相互通信。而 WAN 更像是连接不同建筑物、远程员工和外部服务的更广泛的电话网络。
这意味着 WAN 电脑只是一个正在使用该更宽广网络路径的设备。
以下是它周围通常部署的内容:
- 路由器: 将流量从本地场所传输到更广泛的网络。如果您想温习它们的作用,Purple 提供了关于网络中 路由器 的实用指南。
- WAN 链路: 可以是宽带、光纤、VPN 连接、蜂窝网络链路、MPLS 或混合链路。
- 安全控制: 防火墙、身份验证、分段策略和加密有助于保护离开本地场所的流量。
- 中央服务: 云应用、预订系统、共享文件平台和业务工具通常位于 WAN 流量的另一端。
设备会发生什么变化
局域网上的设备通常与附近的资源进行通信。而使用 WAN 的设备通常会访问更远、处于建筑物外部、有时甚至超出您直接控制范围的资源。这改变了对延迟、可靠性、可视性和安全性的预期。
例如:
- 前台电脑向本地打印机发送打印任务属于 LAN 任务。
- 该电脑打开云端预订平台则是在使用 WAN 连接。
- 分公司办公室的笔记本电脑访问总部财务服务器使用的是 WAN。
- 刷卡终端向远程处理服务发送交易数据使用的是 WAN 路径。
核心定义:WAN 计算机并非一种独特的机器类型。它是指在连接不同地点的网络中发送和接收数据的任何设备(无论是标准设备还是专用设备)。
这一区别非常重要,因为许多被归咎于“电脑”的系统支持问题,实际上都是 WAN 问题。笔记本电脑可能运行正常。问题可能出在分支电路、VPN 隧道、路由策略或云路径中。
WAN 对比 LAN,您的设备表现有何不同
当你不再将 WAN 和 LAN 作为抽象的网络类型进行比较,而是开始比较用户的实际体验时,许多困惑就会迎刃而解。
| 属性 | 局域网 (LAN) | 广域网 (WAN) |
|---|---|---|
| 地理范围 | 单栋建筑或本地场所 | 跨越不同地理距离的多场所 |
| 管理控制 | 通常由一个本地 IT 团队完全控制 | 由内部 IT、服务商和云服务共同管理 |
| 感知速度 | 访问本地资源时通常更快、更直接 | 由于流量传输距离较远且经过更多系统,速度更具波动性 |
| 成本模式 | 集中在交换机、布线、WiFi 和本地硬件上 | 包括接入链路、路由、安全和多场所管理 |
| 安全模型 | 通常围绕本地分段和边界控制构建 | 需要在分支机构、用户和云接入之间建立分层安全机制 |
| 用户体验 | 在单一场所内保持一致 | 取决于链路质量、策略和最后一公里连接 |
AWS 在其关于 什么是 WAN 的解释中指出,许多基础解释仅停留在 LAN 到 LAN 的定义,而忽略了向云优先、多网点和远程访问架构的实际转变。这正是为什么一旦设备依赖 WAN 连接,用户的体验就会发生改变的原因。
地理位置改变预期
在单栋建筑物内,设备通常与附近的系统通信。而在跨越 WAN 时,流量在到达应用程序之前,可能需要通过服务提供商网络、安全堆栈和云基础设施。
对于酒店而言,这意味着接待员可以快速打开本地共享文件,但在高峰时段使用中央预订平台时可能会遇到延迟。设备本身没有改变,改变的是距离和路径的复杂性。
安全防护变得更具层次感
在 LAN 上,团队通常会认为“内部是可信的,外部是不可信的”。一旦用户从家中、分支办公室、临时场所和移动设备进行连接,这种模式就会失效。
连接到 WAN 的设备通常需要:
- 身份检查:确认用户身份
- 设备信任:确认设备符合策略
- 加密传输:保护传输中的数据
- 分段:将访客、员工、支付和运营流量隔离开来
对于多站点组织而言,分支机构不仅仅是总部的延伸线缆。它是另一个需要保护的边缘。
管理变得集中化
LAN 问题通常是局部的,而 WAN 问题通常需要更宏观的视野。您需要观察用户、站点路由器、服务商线路、安全层以及目标应用之间所发生的情况。
这就是为什么许多团队转向中央仪表板和基于策略的 WAN 管理的原因之一。如果您想进行直接的对比,Purple 关于 LAN 与 WAN 区别 的文章用商业术语阐明了基本原理。
当设备从仅使用 LAN 转变为依赖 WAN 时,故障排查工作就从“机器运行是否正常?”转变为“路径的哪一部分出现了故障?”
常见的 WAN 架构及示例
拥有20家物业的酒店集团很少长期运行单一类型的 WAN。一个站点可能拥有全光纤,另一个站点可能依赖带 4G 备份的宽带,而总部可能仍依赖较旧的私有服务来运行几个核心应用程序。这种混合模式在当下很正常。核心问题在于每种设计如何处理在线时间、安全以及访客和员工体验。
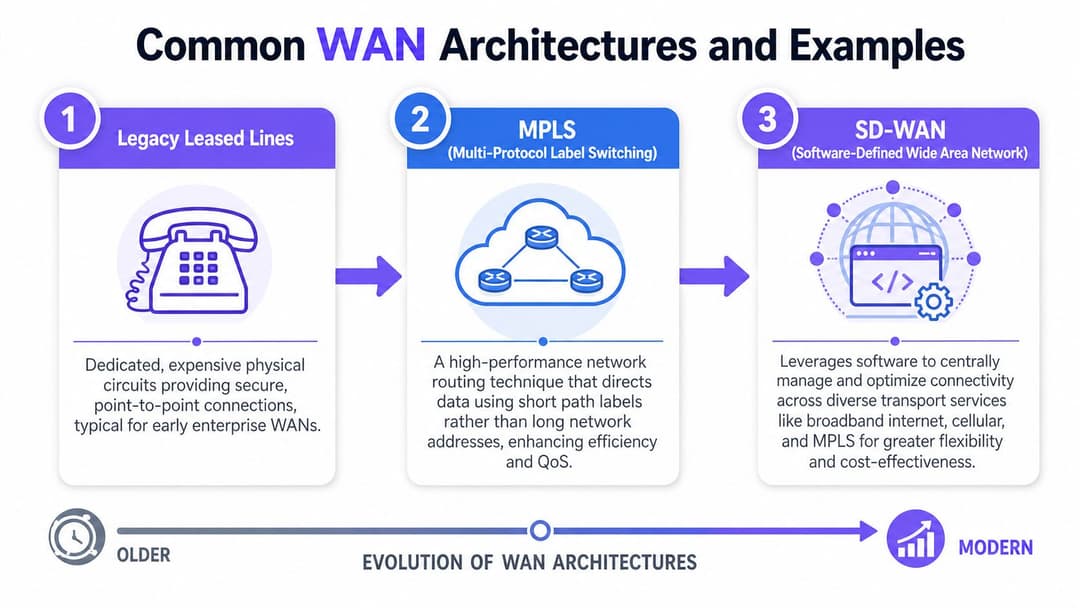
WAN 架构已从固定的私有链路转向在单一运营模式下结合多种接入类型的更灵活设计。Redcentric 的 WAN 基本指南 指出,MPLS 出现于 20 世纪 90 年代后期,并因其在场所之间提供可靠、高效的连接而得到广泛应用。该指南还解释了为什么现在许多企业选择混合使用宽带、VPN 和蜂窝网络链路,而不是依赖单一的传输方式。
这种转变非常重要,因为现代网络流量已经发生了变化。
几年前,许多企业将分支机构的流量发回中央数据中心。而在 2026 年,一家酒店网点可能需要同时访问云端 PMS 工具、支付服务、监控平台、访客 WiFi 控制和总部系统。WAN 设计必须支持这种分布,同时不产生瓶颈或削弱安全策略。
传统专线
专线是传统的“私有道路”方案。您为关键位置之间的专用连接付费,从而获得一条受控且可预测的路径。
对于酒店连锁来说,当重要系统都存放在一个中心位置时,这种方式运行良好。每个物业都连接回总部或数据中心,网络团队清楚地知道流量的去向。由于路径被严格定义,故障排除通常也更为简单。
其代价是成本和灵活性。
添加新站点、备份路径或直接访问云服务可能需要花费大量时间和资金。如果企业开设季节性站点、翻新物业或更换应用服务商,WAN 的调整可能会滞后于业务运营需求。
MPLS
MPLS 通过在服务商管理的网络中为企业提供更好的流量控制,对私有链路模式进行了改进。对于在语音、交易系统和站点间应用访问方面需要稳定性能的企业来说,它变得非常流行。
一个有用的类比是:如果 LAN 就像一家酒店内部的走廊,那么 MPLS 就像不同物业之间受管理的道路网络。道路仍然是外部的,但它们比普通的公共路线组织得更合理,优先级也更高。
这使得 MPLS 对酒店集团、零售连锁和医疗网络具有极大的吸引力。酒店品牌可以使用它来连接各分店、区域办公室和总部,与仅使用标准互联网接入相比,其应用行为更具可预测性。零售商通常将其用于收银台、库存系统和报告。医疗保健提供商则在需要对中央记录访问进行更严格控制的场景中使用它。
MPLS 仍然占有一席之地,尤其是在企业看重服务商管理的连接和已知流量路径的情况下。其局限性在于,云优先的企业通常需要比 MPLS 最初设计所能独立提供的灵活性更高的连接。
SD-WAN
SD-WAN 改变了设计思路。团队不再是从单一的电路类型开始,而是从应用需求出发,并选择流量应如何在所有可用链路中传输。
这更适合分布式企业。
SD-WAN 平台可以同时使用光纤、宽带、4G 或 5G,甚至现有的 MPLS 连接。它还可以应用策略,以便网络以不同的方式对待不同的流量类型。在酒店中,访客浏览不需要与卡支付、员工语音通话或访问预订平台相同的路径或优先级。
一个实用的酒店业配置可能会像这样运行:
- 访客互联网流量使用标准的互联网出口。
- 员工应用程序遵循具有更严格控制的更高优先级路径。
- 支付流量与访客及一般办公流量保持隔离。
- 如果主链路降级或失效,蜂窝网络链路将接管工作。
这就是为什么 SD-WAN 通常对拥有众多分支机构的企业非常有吸引力。它有助于 IT 团队保持策略一致性,即使每个网点的接入线路各不相同。Purple 关于 分布式组织的 SD-WAN 应用案例 指南提供了该模式适用场景的实用示例。
常见企业示例
架构名称固然有用,但运营契合度更为重要。最好的设计是能够与企业跨网点运作方式相匹配的设计。
| 业务场景 | 典型 WAN 需求 | 首要设计考量 |
|---|---|---|
| 多场所酒店集团 | 共享预订、报表、安全的员工访问、宾客服务连续性 | 网络分段、容灾弹性、云接入 |
| 零售连锁店 | 持续的收银系统连接、库存同步、门店运营 | 可靠性、统一策略、快速故障转移 |
| 医疗健康网络 | 跨远程场所安全访问中央病历 | 安全性、访问控制、可预测的应用路径 |
对于新任 IT 经理来说,实际测试非常简单。询问在电路故障期间哪些应用程序必须保持运行、哪些流量为了合规性必须保持隔离,以及哪些站点的本地访问选项较弱。这些答案通常能比产品标签更快地指引您找到正确的 WAN 架构。
保障安全与性能的 WAN 最佳实践
一家酒店集团可能拥有合适的云端应用、能力出众的核心网络和清晰的安全策略,但如果其中一个分店的本地线路较差或边缘控制薄弱,仍会让员工和宾客感到沮丧。这就是分布式企业在实际中面临的 WAN 管理现状。其任务不仅是连接各个站点,更是在每个位置的接入条件各不相同时,依然能保持预订系统响应迅速、支付流量受到保护,并确保宾客服务可用。
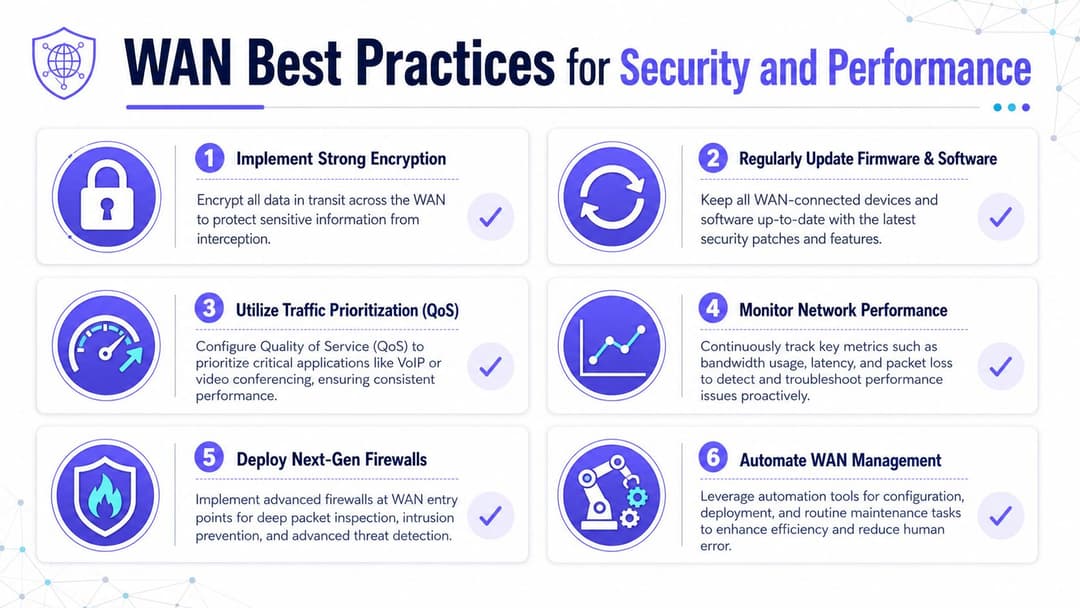
访问质量因位置和线路类型而异。Fortinet 的 WAN 概述 指出了一项基本的运营现实:WAN 的性能在很大程度上取决于每个站点可用的最后一公里连接,而不仅仅取决于更广泛网络的设计。
聚焦分支机构边缘
许多 WAN 事件都始于物业、门店或分支机构。
中心团队可能会看到健康的核心系统,而某一网点的用户却在努力应对缓慢的仪表盘、掉线电话或登录失败。在酒店中,这通常可以追溯到本地接入线路、超载的访客 WiFi,或者是员工和访客流量之间的隔离较弱。更广泛的 WAN 可能运行良好。正是分支边缘影响了实际体验。
一个实用的设计规则很简单。要针对实际最慢的站点进行规划,而不是针对该区域内最快的站点。
这种思维方式改变了采购和策略决策。它促使团队测试应用在较弱线路上的表现,确认在负载情况下故障转移能够正常工作,并避免盲目假设每个分支机构都拥有光纤级的性能。
将安全视为身份首要原则
传统的边界思维很不适合现代 WAN,因为用户、设备和应用程序分布在分支机构、家庭、云平台和第三方环境中。更好的模型是检查谁在请求访问、他们使用的是什么设备、他们担任什么角色,以及该请求是否符合策略。
在实践中,这通常包括:
- 对传输中的流量进行加密
- 对访客、员工、IoT 和支付系统进行细分隔离
- 使用基于角色的访问控制,而非宽泛的网络信任
- 保持网络软件和边缘设备及时更新
- 像审查本地访问路径一样仔细地审查远程访问路径
对于多站点场所而言,这在业务层面与技术层面同样重要。扁平的网络可能会将访客 WiFi 问题演变成员工运营问题。糟糕的访问控制可能会将支付系统或内部工具暴露给不正确的用户。Purple 还可以通过处理跨场所的无密码访客和员工身份验证,融入到更广泛的身份模型中。
优先考虑最重要的事情
WAN 的工作原理就像站点之间的道路系统。如果每辆车都受到同等对待,救护车最终会被堵在送货车和游客车辆后面。网络流量的行为也是如此。预订、支付和身份服务不应与软件更新或娱乐性的访客使用进行平等竞争。
一个实用的策略模型是定义流量类别,例如:
- 关键业务:预订、PMS 访问、支付工作流、企业身份
- 实时服务:语音、视频、内部通信
- 常规业务流量:Web 应用、报表、管理工具
- 低优先级流量:更新、批量传输以及在策略允许隔离时的宾客娱乐用途
服务质量、路径选择和集中策略在这里至关重要,因为它们决定了在带宽紧张时哪些流量可以优先通过。
实用规则:如果访客的流媒体播放会拖慢办理入住或刷卡支付的速度,则说明 WAN 策略仍需要改进。
进行持续监控,而非偶尔检查
每月一次的审查无法捕获每个周五下午都会降级的分支机构链路,也无法捕获破坏某个区域内某个云应用程序的策略更改。WAN 运营需要对路径健康状况、应用程序响应、故障转移事件和边缘状态进行持续的可视化监控。
其目标是快速诊断。您的团队应该能够毫不费力地回答几个基本问题:
- 问题是局部的还是全网性的?
- 是单个应用程序受到影响还是所有应用程序都受到影响?
- 路由发生变化了吗?
- 备份链路是否在使用中?
- 策略变更是否破坏了预期的流量流动?
出色的 WAN 管理通常不在于英雄式的故障排查,而在于及早发现规律,以免前台员工、门店团队或访客受到影响。
关于 WAN 的常见问题解答
一旦人们将 WAN 与分支机构和云系统联系起来,通常就能理解其核心概念。剩下的困惑往往集中在一些较小的实际问题上。
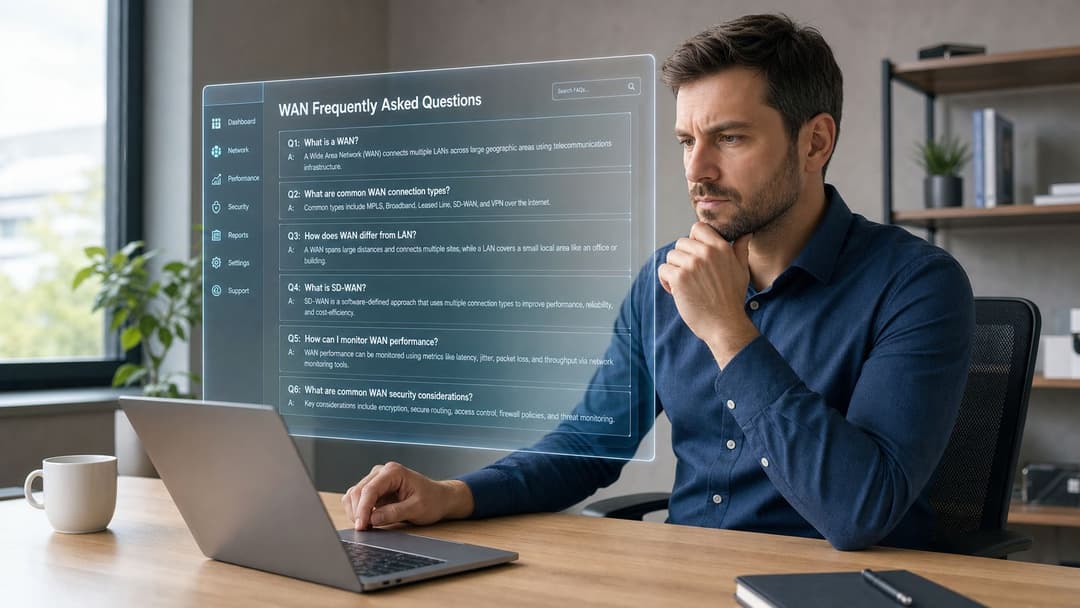
互联网是 WAN 吗
是的,从广义上讲,互联网是一个 WAN,因为它连接了跨越巨大地理距离的网络。然而,在企业网络中,人们通常用 “WAN” 来指代在更广阔的环境中连接其自身站点、用户和应用程序的有组织的连接。
小型企业需要 WAN 吗
不一定。如果您的整个业务都在一个场所运行,且大多数系统都是本地的,那么您可能只需要局域网加互联网访问。一旦您增加了第二个分支机构、远程员工、依赖云的工作流或跨场所共享的集中式系统,即使设置很简单,WAN 思维也变得非常重要。
WAN 计算机是一种特定的设备类型吗
不是。它是指任何通过广域网进行通信的设备。这可以是笔记本电脑、收银机、服务器、平板电脑、自助服务终端、摄像头网关或打印机管理系统。
VPN 与 WAN 有什么关系
VPN 是在更广泛的网络中建立安全连接的一种方式。它通常是 WAN 设计的一部分,特别是当流量通过公共互联网链路传输时。可以将 VPN 视为一个受保护的隧道,而将 WAN 视为更广泛的连接模式。
SD-WAN 与 WAN 是一回事吗
不是。WAN 是一个广泛的类别。SD-WAN 是一种通过软件和集中策略来管理和优化 WAN 连接的现代方式。
通常是什么导致用户投诉 WAN 问题
用户通常描述的是症状,而不是原因。他们会说“系统很慢”或“应用程序一直超时”。潜在的问题可能是本地站点链路、不良的流量优先级划分、失效的隧道、安全策略冲突,或者是应用程序提供商本身的问题。
对酒店和零售集团最重要的事情
通常有三件事最重要:
- 各网点一致性:员工不应该因为某处场所的运行方式与其他场所不同而重新学习工作流程。
- 网络隔离:访客、员工和运营流量需要清晰隔离。
- 弹性:单条线路故障或运营商问题不应导致核心业务中断。
一个优秀的 WAN 不会引起人们的注意。员工登录系统、系统做出响应、访客保持连接,并且由于网络在高效地履行其职责,支持工单随之减少。
如果您正在评估 WAN 设计如何影响宾客访问、员工认证和多站点运营,Purple 值得您关注。Purple 为酒店、零售、医疗和其他分布式环境提供无密码的宾客和员工网络访问以及基于身份的控制,这可以与现代企业网络背后的更广泛的 WAN 和访问策略相辅相成。