WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
Você provavelmente está lidando com uma dor de cabeça familiar. Uma propriedade hoteleira relata que os tablets de check-in estão lentos. Outra diz que os terminais de pagamento com cartão perderam a conexão brevemente. A matriz quer relatórios consistentes em todos os locais, e sua equipe remota ainda precisa de acesso seguro às ferramentas em nuvem sem criar uma fila de suporte toda segunda-feira de manhã.
É aí que a definição de computador WAN deixa de ser um termo de sala de aula e passa a ser uma questão operacional. Se você gerencia múltiplos hotéis, pontos de varejo, clínicas ou escritórios, você não precisa apenas de "uma rede". Você precisa de uma maneira para que locais, pessoas e sistemas distintos trabalhem como um único ambiente organizado, sem comprometer a segurança ou a experiência do usuário.
O que é uma WAN em 2026
Às 7 horas da manhã, um hotel está realizando o check-out de hóspedes de uma conferência, outro está processando pagamentos de café da manhã e a matriz está extraindo relatórios consolidados da noite anterior. Se todos os três locais dependem do mesmo sistema de reservas, plataforma de identidade e aplicativos em nuvem, a rede entre eles precisa fazer mais do que apenas cobrir a distância. Ela precisa fazer com que o negócio funcione de forma coordenada.
Uma Wide Area Network, ou WAN, é a rede que conecta locais distintos, usuários remotos e serviços externos para que possam operar como parte de uma única organização. Uma rede local lida com o tráfego dentro de um único local. Uma WAN lida com o tráfego entre locais e para plataformas compartilhadas, como softwares em nuvem, data centres, serviços de pagamento e ferramentas de gerenciamento central.
Uma comparação simples ajuda. Uma LAN funciona como os corredores, elevadores e fiação de um único edifício hoteleiro. Uma WAN funciona como o sistema rodoviário que conecta esse hotel às suas outras propriedades, à sua matriz e aos serviços de que seus funcionários dependem todos os dias. Se o edifício for bem organizado, mas as estradas estiverem bloqueadas, os negócios ainda assim desaceleram.
É por isso que a definição de livro didático só o leva até a metade do caminho. Em 2026, uma WAN não é apenas um rótulo técnico para uma rede espalhada por cidades ou países. Ela é a estrutura operacional para organizações distribuídas. Para um grupo hoteleiro, rede de varejo ou provedor de saúde, ela determina se os locais podem alcançar os aplicativos centrais de forma confiável, se a equipe remota pode fazer login com segurança e se os serviços de nuvem parecem rápidos o suficiente para uso durante períodos de pico comercial.
O hardware ainda importa. Os roteadores decidem como o tráfego local sai de um site e chega à rede mais ampla, e é por isso que entender o papel dos roteadores em redes empresariais ajuda ao avaliar problemas de desempenho de WAN.
Por que a definição antiga não é suficiente
Se você parar na definição de que "uma WAN conecta redes à distância", perderá as perguntas que realmente importam para as operações:
- Experiência do usuário: As equipes de recepção, finanças e gerentes remotos terão acesso consistente aos sistemas de que precisam?
- Segurança: As filiais e os trabalhadores domésticos conseguem se conectar sem dar aos invasores um caminho fácil para os sistemas principais?
- Desempenho na nuvem: As ferramentas SaaS, plataformas de voz e painéis compartilhados continuarão responsivos em todos os locais?
- Resiliência: O que acontece com os pagamentos, relatórios ou serviços de hóspedes se um circuito falhar?
A WAN molda os resultados dos negócios.
No setor de hospitalidade em particular, ela está por trás de mais atividades diárias do que muitas equipes imaginam. Sistemas de gerenciamento de propriedades, pagamentos com cartão, administração de WiFi, acesso a CFTV, telefonia e serviços de identidade geralmente dependem de links de WAN funcionando corretamente. Portanto, a definição moderna é prática, não acadêmica. Uma WAN é a parte da sua rede que permite que vários locais se comportem como uma única empresa gerenciada, com controles de segurança, políticas de desempenho e planos de failover incorporados ao modo de trabalho das pessoas.
Definindo o Computador WAN
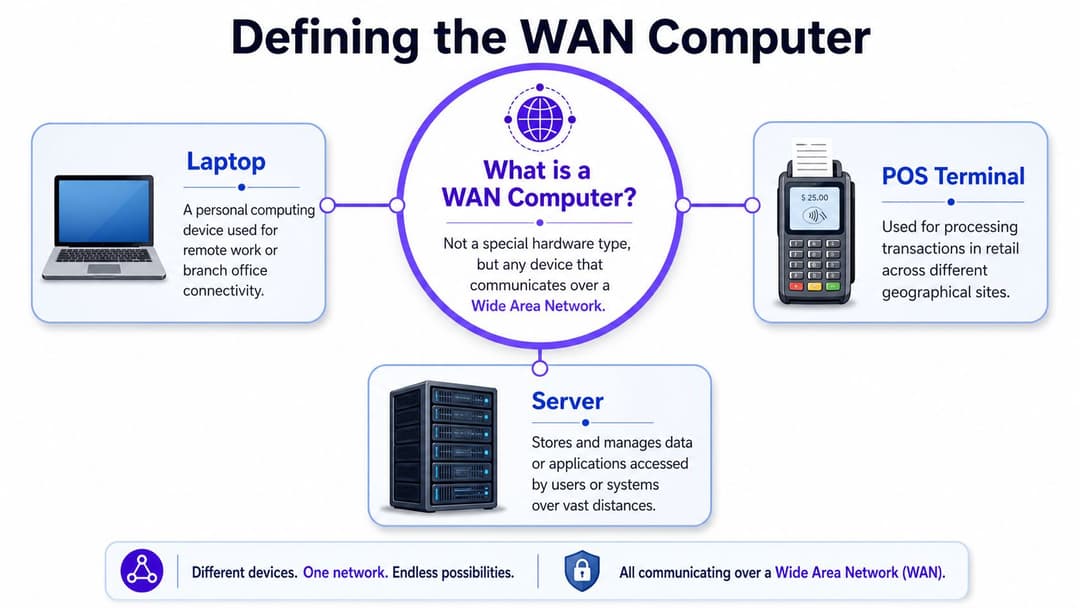
A definição de computador WAN muitas vezes leva à suposição de que um computador WAN é um tipo especial de máquina. Não é. Um computador WAN é qualquer dispositivo normal que se comunica por meio de uma Wide Area Network.
Esse dispositivo pode ser um laptop na sede, um terminal de ponto de venda no bar do hotel, um quiosque de check-in na recepção ou um servidor em um data center. O dispositivo em si não é um "hardware de WAN" como um roteador é. Ele se torna parte da atividade da WAN devido à forma como se conecta e aos caminhos de rede que seu tráfego utiliza.
Uma maneira simples de pensar sobre isso
Uma LAN é como o sistema de telefonia interna de um único edifício. Os dispositivos conversam entre si por meio de uma configuração local que você controla de perto. Uma WAN é mais como a rede telefônica mais ampla que conecta edifícios separados, trabalhadores remotos e serviços externos.
Isso significa que um computador em WAN é apenas um dispositivo utilizando esse caminho de rede mais amplo.
Aqui está o que geralmente fica ao redor dele:
- Roteadores: Movem o tráfego de um local local para a rede mais ampla. Se quiser recordar o seu papel, a Purple tem um guia prático sobre roteadores em redes.
- Links WAN: Podem ser banda larga, fibra, conexões VPN, links de celular, MPLS ou uma combinação.
- Controles de segurança: Firewalls, verificações de identidade, políticas de segmentação e criptografia ajudam a proteger o tráfego quando ele sai do local local.
- Serviços centrais: Aplicativos em nuvem, sistemas de reservas, plataformas de arquivos compartilhados e ferramentas de negócios geralmente ficam no extremo do tráfego WAN.
O que muda para o dispositivo
Um dispositivo em uma LAN geralmente se comunica com recursos próximos. Um dispositivo usando uma WAN frequentemente acessa recursos que estão mais distantes, fora do edifício e, às vezes, fora do seu controle direto. Isso altera as expectativas em relação a atrasos, confiabilidade, visibilidade e segurança.
Por exemplo:
- Um computador da recepção imprimindo em uma impressora local é uma tarefa de LAN.
- Esse mesmo computador abrindo uma plataforma de reservas baseada em nuvem está usando conectividade WAN.
- Um laptop de uma filial acessando um servidor financeiro central está usando a WAN.
- Um terminal de pagamento enviando dados de transações para um serviço de processamento remoto está usando o caminho da WAN.
Definição central: Um computador WAN não é um tipo exclusivo de máquina. É qualquer dispositivo, padrão ou especializado, que envia e recebe dados por meio de uma rede que conecta locais distintos.
Essa distinção é importante porque muitos problemas de suporte atribuídos ao "computador" são, na verdade, problemas de WAN. O notebook pode estar ótimo. O problema pode estar no circuito da filial, no túnel VPN, na política de roteamento ou no caminho da nuvem.
WAN vs LAN - Como o seu dispositivo se comporta de maneira diferente
Grande parte da confusão desaparece quando você deixa de comparar WAN e LAN como tipos abstratos de rede e começa a comparar o que o usuário realmente percebe.
| Atributo | Rede Local (LAN) | Rede de Longa Distância (WAN) |
|---|---|---|
| Geografia | Um edifício ou local físico | Múltiplos locais espalhados por distâncias |
| Controle | Geralmente controlado por completo por uma equipe local de TI | Compartilhado entre TI interna, provedores e serviços em nuvem |
| Sensação de velocidade | Geralmente mais rápida e direta para recursos locais | Mais variável porque o tráfego viaja mais longe e por mais sistemas |
| Padrão de custo | Focado em switches, cabeamento, WiFi e hardware local | Inclui circuitos de acesso, roteamento, segurança e gerenciamento multi-site |
| Modelo de segurança | Frequentemente construído em torno de segmentação local e controles de perímetro | Exige segurança em camadas entre filiais, usuários e acesso à nuvem |
| Experiência do usuário | Consistente dentro de um local | Depende da qualidade do caminho, política e conectividade de última milha |
A AWS observa em sua explicação sobre o que é uma WAN que muitas explicações básicas param na definição de LAN para LAN e deixam de lado a mudança prática em direção a arquiteturas baseadas prioritariamente em nuvem, multi-site e de acesso remoto. É exatamente por isso que a experiência dos seus usuários muda assim que um dispositivo depende de conectividade WAN.
A geografia muda as expectativas
Dentro de um único prédio, um dispositivo geralmente se comunica com sistemas próximos. Em uma WAN, o tráfego pode passar pela rede de um provedor, por uma pilha de segurança e pela infraestrutura em nuvem antes de chegar ao aplicativo.
Para um hotel, isso significa que uma recepcionista pode abrir um compartilhamento de arquivos local rapidamente, mas pode notar lentidão ao usar uma plataforma de reservas centralizada durante os horários de pico. O dispositivo não mudou. A distância e a complexidade do caminho mudaram.
A segurança ganha mais camadas
Em uma LAN, as equipes costumam pensar que "o lado de dentro é confiável, o de fora não". Esse modelo deixa de funcionar quando os usuários se conectam de suas casas, escritórios regionais, locais temporários e dispositivos móveis.
Um dispositivo conectado à WAN geralmente precisa de:
- Verificações de identidade: Confirmar quem é o usuário
- Confiança do dispositivo: Confirmar se o dispositivo atende à política
- Transporte criptografado: Proteger os dados em trânsito
- Segmentação: Manter separados os tráfegos de convidados, funcionários, pagamentos e operacional
Para organizações multi-site, uma filial não é apenas uma extensão de cabo da matriz. É mais uma borda para proteger.
O gerenciamento torna-se centralizado
Os problemas de LAN geralmente são locais. Os problemas de WAN geralmente exigem uma visão mais ampla. Você precisa ver o que acontece entre o usuário, o roteador do site, o circuito do provedor, a camada de segurança e a aplicação de destino.
Essa é uma das razões pelas quais muitas equipes estão migrando para painéis centrais e gerenciamento de WAN baseado em políticas. Se você deseja uma comparação direta, o artigo da Purple sobre a diferença entre LAN e WAN apresenta os conceitos básicos em termos comerciais.
Quando um dispositivo passa do uso exclusivo em LAN para o uso dependente de WAN, a resolução de problemas muda de "a máquina está funcionando?" para "qual parte do caminho está falhando?"
Arquiteturas WAN comuns e exemplos
Um grupo hoteleiro com vinte propriedades raramente opera apenas um tipo de WAN por muito tempo. Um local pode ter fibra dedicada, outro pode depender de banda larga com backup 4G, e a matriz ainda pode contar com um serviço privado mais antigo para alguns aplicativos principais. Essa mistura é normal hoje em dia. A questão principal é como cada arquitetura lida com a disponibilidade, a segurança e a experiência de visitantes e funcionários.
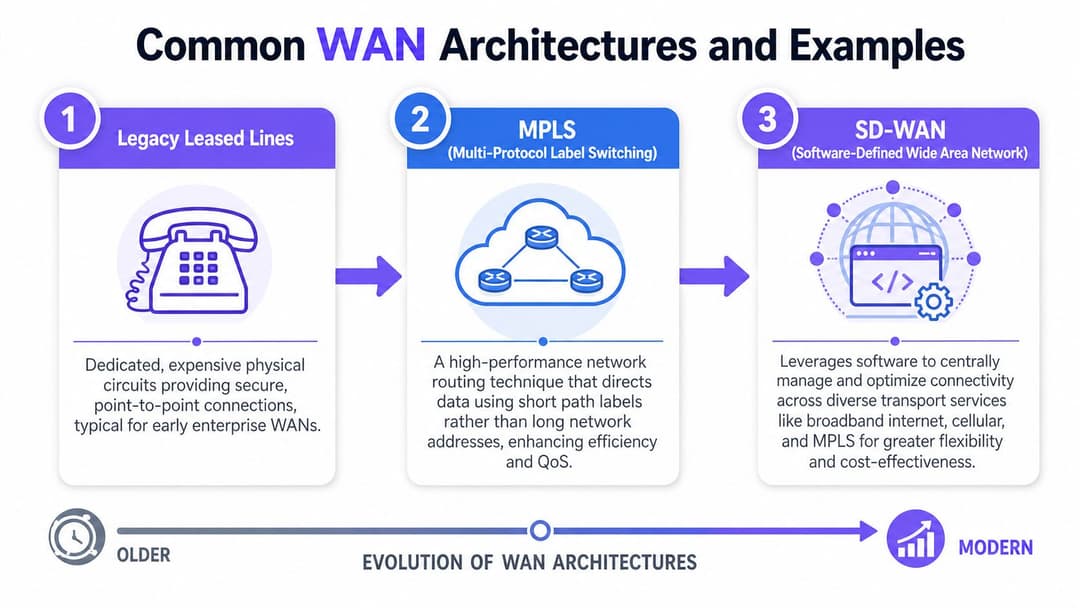
A arquitetura WAN mudou de links privados e fixos para designs mais flexíveis que combinam vários tipos de acesso sob um único modelo operacional. O guia essencial para WAN da Redcentric aponta que o MPLS surgiu no final dos anos 1990 e se tornou amplamente utilizado por oferecer conectividade confiável e eficiente entre locais. O mesmo guia também explica por que muitas organizações agora misturam banda larga, VPNs e links celulares em vez de depender de apenas um método de transporte.
Essa mudança é importante porque o tráfego moderno é diferente.
Alguns anos atrás, muitas empresas enviavam o tráfego de filiais de volta para um data centre central. Em 2026, uma propriedade hoteleira pode precisar acessar ferramentas de PMS em nuvem, serviços de pagamento, plataformas de CFTV, controles de WiFi de convidados e sistemas da matriz ao mesmo tempo. Um projeto de WAN precisa suportar essa distribuição sem criar gargalos ou enfraquecer a política de segurança.
Linhas privadas legadas
As linhas dedicadas eram a abordagem tradicional de estrada privada. Você pagava por conectividade dedicada entre locais importantes e obtinha um caminho controlado e previsível.
Para uma rede de hotéis, isso funcionava bem quando os sistemas importantes residiam em um único local central. Cada propriedade se conectava de volta à matriz ou a um data centre, e a equipe de rede sabia exatamente para onde o tráfego iria. A resolução de problemas geralmente era mais simples porque o caminho era rigidamente definido.
O trade-off era o custo e a agilidade.
Adicionar um novo site, um caminho de backup ou acesso direto a serviços em nuvem poderia exigir tempo e dinheiro. Se a empresa abrisse filiais sazonais, reformasse propriedades ou mudasse de provedores de aplicação, a WAN poderia ficar defasada em relação às necessidades operacionais.
MPLS
O MPLS aprimorou o modelo de link privado, oferecendo às organizações um melhor controle de tráfego em uma rede gerenciada pelo provedor. Ele se tornou popular entre empresas que precisavam de desempenho estável para voz, sistemas de transações e acesso a aplicações de site para site.
Uma comparação útil é esta. Se uma LAN funciona como os corredores dentro de um único hotel, o MPLS funciona como uma rede rodoviária gerenciada entre propriedades. As estradas ainda são externas, mas são organizadas e priorizadas com mais cuidado do que as rotas públicas comuns.
Isso tornou o MPLS atraente para grupos hoteleiros, redes de varejo e redes de saúde. Uma marca de hotel podia usá-lo para conectar propriedades, escritórios regionais e a matriz com um comportamento de aplicativo mais previsível do que o acesso padrão à internet sozinho. Os varejistas frequentemente o utilizavam para caixas, sistemas de estoque e relatórios. Os provedores de saúde o utilizavam onde o acesso a registros centrais precisava de um controle mais rígido.
O MPLS ainda tem seu espaço, especialmente onde uma empresa valoriza a conectividade gerenciada pelo provedor e caminhos de tráfego conhecidos. Sua limitação é que as organizações focadas em nuvem geralmente precisam de mais flexibilidade do que o MPLS foi originalmente projetado para fornecer por conta própria.
SD-WAN
O SD-WAN muda a lógica do projeto. Em vez de começar com um único tipo de circuito, as equipes começam com as necessidades das aplicações e escolhem como o tráfego deve se mover por todos os links disponíveis.
Isso é mais adequado para empresas distribuídas.
Uma plataforma SD-WAN pode usar fibra, banda larga, 4G ou 5G, e até conexões MPLS existentes em conjunto. Ela também pode aplicar políticas para que a rede trate diferentes tipos de tráfego de maneira distinta. Em um hotel, a navegação dos hóspedes não precisa do mesmo caminho ou prioridade que os pagamentos com cartão, chamadas de voz dos funcionários ou acesso a uma plataforma de reservas.
Uma estrutura prática para o setor de hotelaria poderia funcionar assim:
- O tráfego de WiFi de visitantes utiliza uma saída padrão de internet.
- Os aplicativos da equipe seguem um caminho de maior prioridade com controles mais rígidos.
- O tráfego de pagamentos permanece segmentado do tráfego de visitantes e do escritório geral.
- Um link de celular assume o controle se o circuito primário degradar ou falhar.
É por isso que o SD-WAN costuma atrair empresas com muitas filiais. Ele ajuda as equipes de TI a manterem a política consistente mesmo quando os circuitos de acesso em cada local são diferentes. O guia da Purple sobre casos de uso de SD-WAN para organizações distribuídas traz exemplos práticos de onde esse modelo se encaixa.
Exemplos de negócios comuns
Nomes de arquitetura são úteis, mas a adequação operacional importa mais. O melhor projeto é aquele que corresponde à forma como a empresa funciona em todos os locais.
| Ambiente de negócios | Necessidade WAN típica | Provável prioridade de design |
|---|---|---|
| Grupo hoteleiro multi-site | Reservas compartilhadas, relatórios, acesso seguro de funcionários, continuidade do serviço para hóspedes | Segmentação, resiliência, acesso à nuvem |
| Rede de varejo | Conectividade de caixa consistente, sincronização de estoque, operações de loja | Confiabilidade, política central, failover rápido |
| Rede de saúde | Acesso seguro a prontuários centrais em locais remotos | Segurança, controle de acesso, caminhos de aplicativos previsíveis |
Para um novo gerente de TI, o teste prático é simples. Pergunte quais aplicativos devem continuar funcionando durante uma falha de circuito, qual tráfego deve permanecer isolado para conformidade e quais locais têm opções de acesso local fracas. Essas respostas geralmente apontam para a arquitetura de WAN correta mais rapidamente do que os rótulos dos produtos.
Melhores Práticas de WAN para Segurança e Desempenho
Um grupo hoteleiro pode ter os aplicativos de nuvem certos, uma rede principal de capacidade e políticas de segurança claras, mas ainda frustrar a equipe e os hóspedes se uma propriedade tiver um circuito local ruim ou controles fracos na borda. É assim que o gerenciamento de WAN se parece na prática para organizações distribuídas. O trabalho não é apenas conectar sites. É manter os sistemas de reservas responsivos, o tráfego de pagamentos protegido e os serviços de hóspedes utilizáveis, mesmo quando cada local apresenta condições de acesso diferentes.
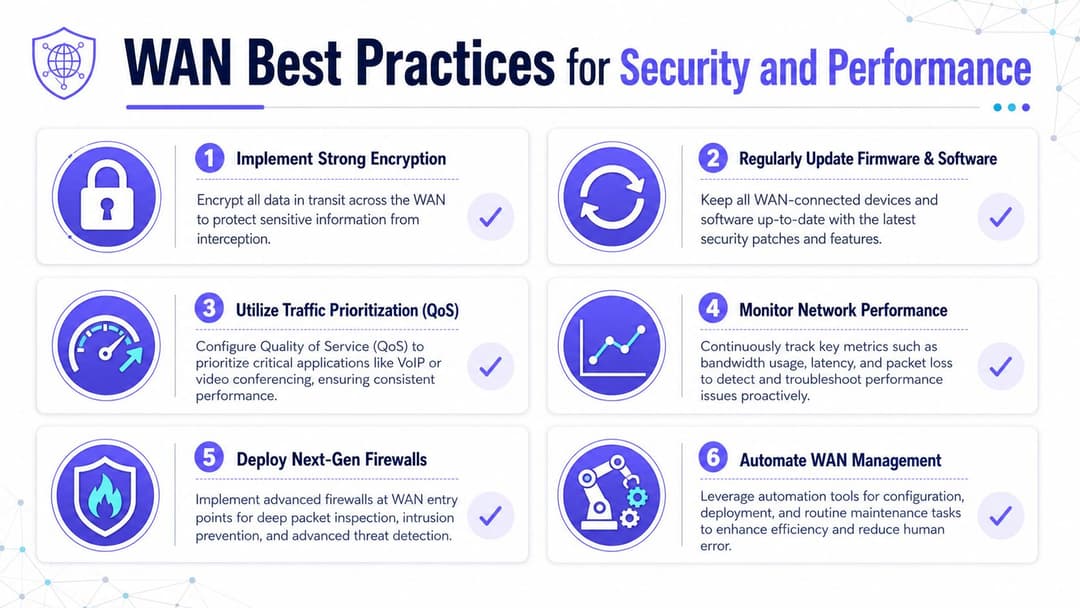
A qualidade do acesso varia drasticamente de acordo com o local e o tipo de circuito. A visão geral de WAN da Fortinet aponta a realidade operacional básica. O desempenho da WAN depende muito da conexão de última milha disponível em cada site, e não apenas do design da rede em geral.
Foque na borda da filial
Muitos incidentes de WAN começam na própria propriedade, loja ou filial.
Uma equipe central pode ver sistemas principais íntegros enquanto os usuários de um local enfrentam dificuldades com painéis lentos, chamadas perdidas ou falhas de login. Em um hotel, isso geralmente se deve à linha de acesso local, ao WiFi de convidados congestionado ou à separação fraca entre o tráfego da equipe e o de convidados. A WAN mais ampla pode estar funcionando bem. A borda da filial é onde a experiência falha.
Uma regra de projeto prática é simples. Planeje para a unidade realista mais lenta, não para a mais rápida da rede.
Essa mentalidade muda as decisões de compra e as políticas. Ela incentiva as equipes a testar como as aplicações se comportam em circuitos mais fracos, confirmar se o failover funciona sob carga e evitar presumir que cada filial tem desempenho de nível de fibra.
Trate a segurança com foco inicial na identidade
O pensamento tradicional de perímetro se adapta mal às WANs modernas porque usuários, dispositivos e aplicativos estão espalhados por filiais, residências, plataformas de nuvem e ambientes de terceiros. Um modelo melhor verifica quem está solicitando o acesso, qual dispositivo está usando, qual função desempenha e se a solicitação corresponde à política.
Na prática, isso geralmente inclui:
- Criptografar o tráfego em trânsito
- Segmentar sistemas de visitantes, funcionários, IoT e pagamentos
- Utilizar acesso baseado em funções em vez de confiança ampla na rede
- Manter softwares de rede e dispositivos de borda atualizados
- Revisar caminhos de acesso remoto com o mesmo cuidado dos caminhos locais
Para locais com múltiplas unidades, isso importa tanto no nível de negócios quanto no técnico. Uma rede plana pode transformar um problema de WiFi de visitantes em um problema operacional de funcionários. Um controle de acesso deficiente pode expor sistemas de pagamento ou ferramentas internas aos usuários errados. A Purple também pode se integrar a esse modelo de identidade mais amplo ao lidar com a autenticação sem senha de visitantes e funcionários em todos os locais.
Priorize o que mais importa
Uma WAN funciona como um sistema rodoviário entre sites. Se todos os veículos forem tratados da mesma forma, as ambulâncias acabarão presas atrás de vans de entrega e do tráfego de turistas. O tráfego de rede se comporta da mesma maneira. Reservas, pagamentos e serviços de identidade não devem competir em igualdade de condições com atualizações de software ou uso recreativo de WiFi por convidados.
Um modelo de política prático é definir classes de tráfego como:
- Operações críticas: reservas, acesso ao PMS, fluxos de pagamento, identidade corporativa
- Serviços em tempo real: voz, vídeo, comunicações internas
- Tráfego comercial geral: aplicativos web, relatórios, ferramentas administrativas
- Tráfego de baixa prioridade: atualizações, transferências em massa, uso recreativo de hóspedes onde a política permite a separação
Qualidade de serviço, seleção de caminhos e políticas centrais são fundamentais aqui porque definem o que tem prioridade quando a largura de banda está limitada.
Regra prática: Se o streaming dos visitantes puder atrasar o check-in ou os pagamentos com cartão, a política de WAN ainda precisa de ajustes.
Monitore continuamente, não ocasionalmente
Uma revisão mensal não identificará um circuito de filial que degrada toda sexta-feira à tarde ou uma alteração de política que corrompe um aplicativo de nuvem em uma região. As operações de WAN exigem visibilidade contínua da integridade do caminho, resposta do aplicativo, eventos de failover e condições de borda.
O objetivo é um diagnóstico rápido. Sua equipe deve ser capaz de responder a algumas perguntas básicas sem precisar adivinhar:
- O problema é local ou em toda a rede?
- Apenas um aplicativo foi afetado ou todos eles?
- A rota mudou?
- O link de backup está em uso?
- Uma mudança de política interrompeu o fluxo de tráfego esperado?
Uma boa gestão de WAN geralmente tem menos a ver com resoluções heroicas de problemas e mais com identificar padrões com antecedência, antes que os funcionários da recepção, as equipes das lojas ou os visitantes sintam o impacto.
Perguntas frequentes sobre WANs
As pessoas geralmente entendem o conceito amplo de uma WAN quando o associam a filiais e sistemas em nuvem. As dúvidas restantes costumam estar em questões práticas menores.
A internet é uma WAN
Sim, em termos gerais, a internet é uma WAN porque conecta redes em grandes distâncias geográficas. No entanto, em redes corporativas, as pessoas costumam usar "WAN" para se referir à conectividade organizada que interliga seus próprios locais, usuários e aplicativos nesse ambiente maior.
Uma pequena empresa precisa de uma WAN
Não necessariamente. Se toda a sua empresa opera em um único local e a maioria dos sistemas é local, você pode precisar apenas de uma LAN com acesso à internet. No momento em que você adiciona uma segunda filial, funcionários remotos, fluxos de trabalho dependentes de nuvem ou sistemas centralizados compartilhados entre locais, o planejamento de WAN torna-se importante, mesmo que a configuração seja simples.
Um computador WAN é um tipo de dispositivo específico
Não. É qualquer dispositivo que se comunique por meio de uma Wide Area Network. Pode ser um notebook, caixa registradora, servidor, tablet, totem, gateway de câmera ou sistema de gerenciamento de impressoras.
Como uma VPN se relaciona com uma WAN
Uma VPN é uma maneira de criar conectividade segura em redes mais amplas. Ela geralmente faz parte de um projeto de WAN, especialmente quando o tráfego viaja por links públicos de internet. Pense na VPN como um túnel protegido e na WAN como o modelo de conectividade mais amplo.
SD-WAN é o mesmo que WAN
Não. WAN é a categoria geral. SD-WAN é uma forma moderna de gerenciar e otimizar a conectividade WAN por meio de software e políticas centrais.
O que costuma causar reclamações de WAN por parte dos usuários
Os usuários costumam descrever o sintoma, não a causa. Eles dizem "o sistema está lento" ou "o aplicativo continua expirando". O problema subjacente pode ser o circuito do local local, a má priorização de tráfego, um túnel com falha, um conflito de política de segurança ou o próprio provedor do aplicativo.
O que mais importa para hotéis e grupos de varejo
Três coisas geralmente importam mais:
- Consistência entre locais: A equipe não deve precisar reaprender fluxos de trabalho porque uma propriedade se comporta de maneira diferente de outra.
- Segmentação: O tráfego de convidados, da equipe e operacional precisa de uma separação clara.
- Resiliência: Uma linha com defeito ou problema de provedor não deve interromper as operações principais.
Uma boa WAN não chama a atenção para si mesma. Os funcionários fazem login, os sistemas respondem, os visitantes continuam conectados e os chamados de suporte diminuem porque a rede está desempenhando seu papel de forma eficaz.
Se você está analisando como o design de WAN afeta o acesso de hóspedes, a autenticação da equipe e as operações em vários locais, vale a pena conhecer a Purple. A Purple oferece acesso sem senha à rede para hóspedes e equipes com controles baseados em identidade para hospitalidade, varejo, saúde e outros ambientes distribuídos, o que pode complementar a estratégia mais ampla de WAN e acesso por trás de uma rede corporativa moderna.