WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
আপনি সম্ভবত একটি পরিচিত ঝামেলার মুখোমুখি হচ্ছেন। একটি হোটেল প্রপার্টি রিপোর্ট করছে যে চেক-ইন ট্যাবলেটগুলো ধীরগতির। অন্যটি বলছে কার্ড পেমেন্ট টার্মিনালগুলোর সংযোগ সাময়িকভাবে বিচ্ছিন্ন হয়ে গেছে। হেড অফিস প্রতিটি সাইট জুড়ে সামঞ্জস্যপূর্ণ রিপোর্টিং চায় এবং প্রতি সোমবার সকালে কোনো সাপোর্ট কিউ তৈরি না করেই আপনার রিমোট কর্মীদের ক্লাউড টুলগুলোতে নিরাপদ অ্যাক্সেস প্রয়োজন।
ঠিক এখানেই WAN computer definition কেবল ক্লাসরুমের একটি সংজ্ঞা না থেকে একটি অপারেশনাল বিষয়ে পরিণত হয়। আপনি যদি একাধিক হোটেল, রিটেইল সাইট, ক্লিনিক বা অফিস পরিচালনা করেন, তবে আপনার কেবল "একটি নেটওয়ার্ক" হলেই চলে না। নিরাপত্তা বা ব্যবহারকারীর অভিজ্ঞতার সাথে আপস না করে আলাদা আলাদা স্থান, ব্যক্তি এবং সিস্টেমকে একটি সুসংগঠিত পরিবেশ হিসাবে কাজ করানোর জন্য আপনার একটি কার্যকর উপায় প্রয়োজন।
২০২৬ সালে WAN বলতে কী বোঝায়
সকাল ৭টায় একটি হোটেল কনফারেন্স অতিথিদের চেক-আউট করছে, অন্যটি ব্রেকফাস্ট পেমেন্ট প্রসেস করছে এবং হেড অফিস রাতের রিপোর্টগুলো সংগ্রহ করছে। এই তিনটি সাইট যদি একই বুকিং সিস্টেম, আইডেন্টিটি প্ল্যাটফর্ম এবং ক্লাউড অ্যাপের ওপর নির্ভর করে, তবে তাদের মধ্যকার নেটওয়ার্কটিকে কেবল দূরত্ব অতিক্রম করার চেয়েও বেশি কিছু করতে হবে। এটিকে পুরো ব্যবসাকে সমন্বিত রাখার অনুভূতি বজায় রাখতে হবে।
একটি Wide Area Network বা WAN হলো এমন একটি নেটওয়ার্ক যা বিভিন্ন ভৌগোলিক অবস্থান, দূরবর্তী ব্যবহারকারী এবং বাহ্যিক পরিষেবাগুলোকে সংযুক্ত করে যাতে তারা একটি একক প্রতিষ্ঠানের অংশ হিসাবে কাজ করতে পারে। একটি লোকাল নেটওয়ার্ক একটি একক সাইটের ভেতরের ট্রাফিক পরিচালনা করে। আর একটি WAN বিভিন্ন সাইটের মধ্যে এবং ক্লাউড সফটওয়্যার, ডেটা সেন্টার, পেমেন্ট পরিষেবা ও কেন্দ্রীয় ম্যানেজমেন্ট টুলের মতো শেয়ার্ড প্ল্যাটফর্মগুলোর সাথে ট্রাফিক পরিচালনা করে।
একটি সহজ তুলনা বিষয়টি বুঝতে সাহায্য করতে পারে। একটি LAN একটি হোটেল ভবনের ভেতরের করিডোর, লিফট এবং ওয়ারিংয়ের মতো কাজ করে। অন্যদিকে একটি WAN কাজ করে সেই সড়ক ব্যবস্থার মতো যা ওই হোটেলটিকে আপনার অন্যান্য প্রোপার্টি, আপনার প্রধান কার্যালয় এবং আপনার কর্মীরা প্রতিদিন যে পরিষেবাগুলোর ওপর নির্ভর করেন সেগুলোর সাথে সংযুক্ত করে। ভবনটি যদি সুসংগঠিতও হয় কিন্তু রাস্তাগুলো যদি অবরুদ্ধ থাকে, তবে ব্যবসার গতি তবুও ধীর হয়ে যায়।
এই কারণেই পাঠ্যবইয়ের সংজ্ঞা আপনাকে কেবল অর্ধেক পথ নিয়ে যায়। ২০২৬ সালে, একটি WAN কেবল শহর বা দেশজুড়ে বিস্তৃত নেটওয়ার্কের কোনো প্রযুক্তিগত নাম নয়। এটি হলো ডিস্ট্রিবিউটেড সংস্থাগুলির পরিচালনার মূল ভিত্তি। একটি হোটেল গ্রুপ, রিটেইল চেইন বা কেয়ার প্রোভাইডারের জন্য, এটি নির্ধারণ করে যে সাইটগুলো নির্ভরযোগ্যভাবে সেন্ট্রাল অ্যাপ্লিকেশনগুলিতে পৌঁছাতে পারে কি না, রিমোট কর্মীরা নিরাপদে লগ ইন করতে পারে কি না এবং ব্যস্ত সময়ে ক্লাউড পরিষেবাগুলি ব্যবহারের জন্য যথেষ্ট দ্রুত মনে হয় কি না।
হার্ডওয়্যার এখনও গুরুত্বপূর্ণ। রাউটারগুলো নির্ধারণ করে যে কীভাবে স্থানীয় ট্রাফিক একটি সাইট থেকে বের হয়ে বৃহত্তর নেটওয়ার্কে পৌঁছায়, এই কারণেই WAN কার্যক্ষমতার সমস্যাগুলো মূল্যায়ন করার সময় বিজনেস নেটওয়ার্কে রাউটারের ভূমিকা বোঝা আপনাকে সাহায্য করে।
পুরানো সংজ্ঞাটি কেন যথেষ্ট নয়
আপনি যদি কেবল “একটি WAN দূরবর্তী নেটওয়ার্কগুলোকে সংযুক্ত করে” এই সংজ্ঞাতেই থেমে যান, তবে অপারেশনের জন্য গুরুত্বপূর্ণ প্রশ্নগুলো আপনি এড়িয়ে যাবেন:
- ব্যবহারকারীর অভিজ্ঞতা: রিসেপশন কর্মী, ফাইন্যান্স টিম এবং রিমোট ম্যানেজাররা কি তাদের প্রয়োজনীয় সিস্টেমে ধারাবাহিক অ্যাক্সেস পাবেন?
- নিরাপত্তা: আক্রমণকারীদের মূল সিস্টেমে সহজে প্রবেশের সুযোগ না দিয়ে কি শাখা সাইট এবং হোম কর্মীরা সংযুক্ত হতে পারে?
- ক্লাউড পারফরম্যান্স: SaaS টুলস, ভয়েস প্ল্যাটফর্ম এবং শেয়ার করা ড্যাশবোর্ড কি প্রতিটি অবস্থানে দ্রুত কাজ করবে?
- স্থিতিস্থাপকতা: একটি সার্কিট ব্যর্থ হলে পেমেন্ট, রিপোর্টিং বা অতিথি পরিষেবাগুলির কী হবে?
একটি WAN ব্যবসার ফলাফলকে প্রভাবিত করে।
বিশেষ করে হসপিটালিটি সেক্টরে, এটি অনেক টিমের অনুমানের চেয়েও বেশি দৈনন্দিন কার্যক্রমের পেছনে কাজ করে। প্রোপার্টি ম্যানেজমেন্ট সিস্টেম, কার্ড পেমেন্ট, WiFi অ্যাডমিনিস্ট্রেশন, CCTV অ্যাক্সেস, টেলিফোনি এবং আইডেন্টিটি সার্ভিস প্রায়শই WAN লিঙ্ক সঠিকভাবে কাজ করার ওপর নির্ভর করে। তাই আধুনিক সংজ্ঞাটি তাত্ত্বিক নয়, ব্যবহারিক। একটি WAN হলো আপনার নেটওয়ার্কের সেই অংশ যা অনেকগুলো অবস্থানকে একটি পরিচালিত ব্যবসার মতো কাজ করতে দেয়, যেখানে মানুষের কাজ করার পদ্ধতির মধ্যে সিকিউরিটি কন্ট্রোল, পারফরম্যান্স পলিসি এবং ফেইলওভার প্ল্যান বিল্ট-ইন থাকে।
WAN কম্পিউটারের সংজ্ঞা নির্ধারণ
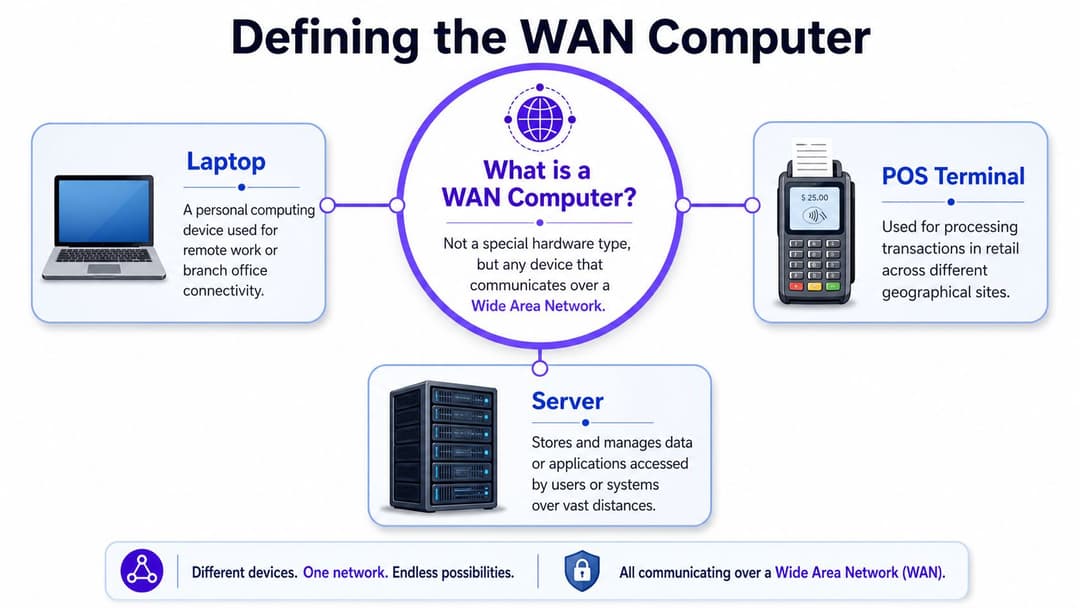
WAN computer definition-এর কারণে প্রায়শই ধরে নেওয়া হয় যে একটি WAN কম্পিউটার কোনো বিশেষ ধরণের ডিভাইস। এটি তা নয়। একটি WAN computer হলো যেকোনো সাধারণ ডিভাইস যা একটি Wide Area Network-এর মাধ্যমে যোগাযোগ করে।
সেই ডিভাইসটি প্রধান কার্যালয়ের একটি ল্যাপটপ, হোটেলের বারের একটি পয়েন্ট-অফ-সেল টার্মিনাল, রিসেপশনের একটি চেক-ইন কিয়স্ক বা ডেটা সেন্টারের একটি সার্ভার হতে পারে। রাউটারের মতো ডিভাইসটি নিজেই "WAN হার্ডওয়্যার" নয়। এটি কীভাবে সংযোগ করে এবং এর ট্রাফিক কোন নেটওয়ার্ক পথ ব্যবহার করে তার কারণে এটি WAN অ্যাক্টিভিটির অংশ হয়ে ওঠে।
এটি বোঝার একটি সহজ উপায়
একটি LAN হলো একটি বিল্ডিংয়ের ভেতরের অভ্যন্তরীণ ফোন সিস্টেমের মতো। ডিভাইসগুলো আপনার নিবিড় নিয়ন্ত্রণে থাকা একটি স্থানীয় সেটআপের মাধ্যমে একে অপরের সাথে কথা বলে। একটি WAN হলো আরও বিস্তৃত ফোন নেটওয়ার্কের মতো যা আলাদা বিল্ডিং, রিমোট কর্মী এবং বাইরের পরিষেবাগুলোকে সংযুক্ত করে।
তার মানে একটি WAN কম্পিউটার কেবল একটি ডিভাইস যা সেই বৃহত্তর নেটওয়ার্ক পাথটি ব্যবহার করছে।
এর চারপাশে সাধারণত যা যা থাকে তা নিচে দেওয়া হলো:
- রাউটার: এগুলি স্থানীয় সাইট থেকে ট্রাফিককে আরও দূরবর্তী নেটওয়ার্কে পাঠায়। তাদের ভূমিকা সম্পর্কে বিশদ জানতে, Purple-এর একটি বাস্তব নির্দেশিকা রয়েছে নেটওয়ার্কে রাউটার-এর উপর।
- WAN লিঙ্ক: এগুলি ব্রডব্যান্ড, ফাইবার, VPN সংযোগ, সেলুলার লিঙ্ক, MPLS বা এগুলির মিশ্রণ হতে পারে।
- নিরাপত্তা নিয়ন্ত্রণ: ট্রাফিক স্থানীয় সাইট ছেড়ে যাওয়ার সময় ফায়ারওয়াল, পরিচয় যাচাইকরণ, সেগমেন্টেশন নীতি এবং এনক্রিপশন এটিকে সুরক্ষিত করতে সহায়তা করে।
- কেন্দ্রীয় পরিষেবা: ক্লাউড অ্যাপ্লিকেশন, বুকিং সিস্টেম, শেয়ার করা ফাইল প্ল্যাটফর্ম এবং ব্যবসায়িক সরঞ্জামগুলি প্রায়শই WAN ট্রাফিকের শেষ প্রান্তে থাকে।
ডিভাইসের জন্য কী কী পরিবর্তন হয়
একটি LAN-এ থাকা ডিভাইস সাধারণত কাছাকাছি থাকা রিসোর্সের সাথে যোগাযোগ করে। অন্যদিকে, WAN ব্যবহার করা একটি ডিভাইস প্রায়শই এমন সব জিনিসে পৌঁছায় যা দূরে, বিল্ডিংয়ের বাইরে এবং কখনও কখনও আপনার সরাসরি নিয়ন্ত্রণের বাইরে অবস্থিত। এটি বিলম্ব, নির্ভরযোগ্যতা, দৃশ্যমানতা এবং সিকিউরিটি সম্পর্কিত প্রত্যাশাকে বদলে দেয়।
উদাহরণস্বরূপ:
- একটি ফ্রন্ট-ডেস্ক পিসি থেকে লোকাল প্রিন্টারে প্রিন্ট করা একটি LAN টাস্ক।
- সেই একই পিসি যখন একটি ক্লাউড-ভিত্তিক রিজার্ভেশন প্ল্যাটফর্ম খোলে, তখন সেটি WAN সংযোগ ব্যবহার করে।
- একটি ব্রাঞ্চ অফিসের ল্যাপটপ যখন কেন্দ্রীয় ফাইন্যান্স সার্ভারে অ্যাক্সেস করে, তখন সেটি WAN ব্যবহার করে।
- একটি পেমেন্ট টার্মিনাল যখন দূরবর্তী প্রসেসিং সার্ভিসে ট্রানজ্যাকশন ডেটা পাঠায়, তখন সেটি WAN পাথ ব্যবহার করে।
মূল সংজ্ঞা: WAN কম্পিউটার কোনো অনন্য ধরনের ডিভাইস নয়। এটি সাধারণ বা বিশেষায়িত যেকোনো ডিভাইস হতে পারে, যা আলাদা লোকেশনগুলোকে সংযুক্তকারী একটি নেটওয়ার্ক জুড়ে ডেটা পাঠায় এবং গ্রহণ করে।
এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ কারণ "কম্পিউটার" এর উপর চাপানো অনেক সাপোর্ট সমস্যা আসলে WAN সংক্রান্ত সমস্যা। ল্যাপটপটি হয়তো ঠিক আছে। সমস্যাটি ব্রাঞ্চ সার্কিট, VPN টানেল, রাউটিং পলিসি বা ক্লাউড পাথে থাকতে পারে।
WAN বনাম LAN কীভাবে আপনার ডিভাইস আলাদা আচরণ করে
আপনি যখন WAN এবং LAN-কে অবস্তুগত নেটওয়ার্ক প্রকার হিসেবে তুলনা করা বন্ধ করে ব্যবহারকারী কী অনুভব করছেন তার তুলনা শুরু করবেন, তখন অনেক বিভ্রান্তি দূর হয়ে যাবে।
| বৈশিষ্ট্য | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| ভৌগোলিক অবস্থান | একটি বিল্ডিং বা স্থানীয় সাইট | দূরবর্তী একাধিক সাইট |
| নিয়ন্ত্রণ | সাধারণত সম্পূর্ণরূপে একটি স্থানীয় IT দল দ্বারা নিয়ন্ত্রিত | অভ্যন্তরীণ IT, সরবরাহকারী এবং ক্লাউড পরিষেবাগুলির মধ্যে ভাগ করা |
| গতির অনুভূতি | স্থানীয় রিসোর্সের জন্য সাধারণত দ্রুত এবং আরও সরাসরি | অধিক পরিবর্তনশীল কারণ ট্রাফিক আরও দূরে এবং আরও বেশি সিস্টেমের মধ্য দিয়ে যায় |
| খরচের প্যাটার্ন | সুইচ, ক্যাবলিং, WiFi এবং স্থানীয় হার্ডওয়্যারের উপর দৃষ্টি নিবদ্ধ করে | অ্যাক্সেস সার্কিট, রাউটিং, নিরাপত্তা এবং মাল্টি - সাইট ম্যানেজমেন্ট অন্তর্ভুক্ত করে |
| নিরাপত্তা মডেল | প্রায়শই স্থানীয় সেগমেন্টেশন এবং পেরিমিটার নিয়ন্ত্রণের চারপাশে নির্মিত | শাখা, ব্যবহারকারী এবং ক্লাউড অ্যাক্সেস জুড়ে স্তরযুক্ত নিরাপত্তা প্রয়োজন |
| ব্যবহারকারীর অভিজ্ঞতা | একটি সাইটের ভিতরে সামঞ্জস্যপূর্ণ | পাথের গুণমান, নীতি এবং লাস্ট - মাইল কানেক্টিভিটির উপর নির্ভর করে |
AWS তাদের WAN কী সম্পর্কিত ব্যাখ্যায় উল্লেখ করেছে যে, অনেক সাধারণ ব্যাখ্যাকারী কেবল LAN-টু-LAN সংজ্ঞাতেই থেমে যান এবং ক্লাউড-ফার্স্ট, মাল্টি-সাইট এবং রিমোট-অ্যাক্সেস আর্কিটেকচারের ব্যবহারিক পরিবর্তনের বিষয়টি বাদ দিয়ে যান। ঠিক এই কারণেই যখন কোনো ডিভাইস WAN সংযোগের ওপর নির্ভরশীল হয়, তখন আপনার ব্যবহারকারীদের অভিজ্ঞতা পরিবর্তিত হয়ে যায়।
ভৌগোলিক অবস্থান প্রত্যাশাকে বদলে দেয়
একটি বিল্ডিংয়ের অভ্যন্তরে, একটি ডিভাইস সাধারণত কাছাকাছি সিস্টেমগুলোর সাথে যোগাযোগ করে। একটি WAN জুড়ে, ট্রাফিক অ্যাপ্লিকেশনে পৌঁছানোর আগে একটি প্রোভাইডার নেটওয়ার্ক, একটি সিকিউরিটি স্ট্যাক এবং ক্লাউড ইনফ্রাস্ট্রাকচারের মধ্য দিয়ে যেতে পারে।
একটি হোটেলের ক্ষেত্রে, এর মানে হলো একজন রিসেপশনিস্ট দ্রুত একটি স্থানীয় ফাইল শেয়ার খুলতে পারেন তবে পিক আওয়ারে একটি কেন্দ্রীয় বুকিং প্ল্যাটফর্ম ব্যবহার করার সময় বিলম্ব লক্ষ্য করতে পারেন। ডিভাইসটি পরিবর্তিত হয়নি। দূরত্ব এবং পাথের জটিলতা পরিবর্তিত হয়েছে।
নিরাপত্তা ব্যবস্থা আরও বেশি স্তর বিশিষ্ট হয়
একটি LAN-এ, টিমগুলো প্রায়ই ভাবেন যে "ভেতরের অংশটি বিশ্বস্ত, বাইরের অংশটি নয়"। ব্যবহারকারীরা যখন বাড়ি, আঞ্চলিক অফিস, পপ-আপ সাইট এবং মোবাইল ডিভাইস থেকে কানেক্ট করেন, তখন এই মডেলটি আর কাজ করে না।
একটি WAN-সংযুক্ত ডিভাইসের প্রায়শই প্রয়োজন হয়:
- পরিচয় যাচাই: ব্যবহারকারী কে তা নিশ্চিত করা
- ডিভাইসের বিশ্বস্ততা: ডিভাইসটি পলিসি মেনে চলে কিনা তা নিশ্চিত করা
- এনক্রিপ্ট করা পরিবহন: ট্রানজিটে থাকা ডেটা সুরক্ষিত রাখা
- সেগমেন্টেশন: অতিথি, কর্মী, পেমেন্ট এবং অপারেশনাল ট্রাফিক আলাদা রাখা
মাল্টি-সাইট সংস্থাগুলোর জন্য, একটি ব্রাঞ্চ কেবল হেড অফিস থেকে আসা কোনো এক্সটেনশন কেবল নয়। এটি সুরক্ষিত করার মতো আরেকটি প্রান্ত বা এজ।
ম্যানেজমেন্ট কেন্দ্রীভূত বা সেন্ট্রালাইজড হয়ে ওঠে
LAN-এর সমস্যাগুলো প্রায়শই স্থানীয় হয়। WAN-এর সমস্যাগুলোর জন্য সাধারণত আরও বিস্তৃত দৃষ্টিভঙ্গির প্রয়োজন হয়। ব্যবহারকারী, সাইট রাউটার, প্রভাইডার সার্কিট, সিকিউরিটি লেয়ার এবং ডেস্টিনেশন অ্যাপ্লিকেশনের মধ্যে কী ঘটছে তা আপনাকে দেখতে হবে।
এটি একটি কারণ যার জন্য অনেক দল সেন্ট্রাল ড্যাশবোর্ড এবং পলিসি-ভিত্তিক WAN ম্যানেজমেন্টের দিকে ধাবিত হচ্ছে। আপনি যদি একটি সহজ তুলনা চান, তবে LAN এবং WAN-এর পার্থক্য বিষয়ক Purple-এর আর্টিকেলটি ব্যবসায়িক দৃষ্টিকোণ থেকে মৌলিক বিষয়গুলো ব্যাখ্যা করে।
একটি ডিভাইস যখন কেবল LAN ব্যবহার থেকে WAN-নির্ভর ব্যবহারে স্থানান্তরিত হয়, তখন ট্রাবলশুটিং পদ্ধতি "মেশিনটি কি কাজ করছে?" থেকে পরিবর্তিত হয়ে "পাথের কোন অংশটি ব্যর্থ হচ্ছে?"-এ রূপ নেয়।
সাধারণ WAN আর্কিটেকচার এবং উদাহরণসমূহ
বিশটি প্রোপার্টি বিশিষ্ট একটি হোটেল গ্রুপ খুব কম সময়ই দীর্ঘদিন ধরে এক ধরনের WAN পরিচালনা করে। একটি সাইটে সম্পূর্ণ ফাইবার থাকতে পারে, অন্যটি 4G ব্যাকআপ সহ ব্রডব্যান্ডের ওপর নির্ভর করতে পারে এবং প্রধান কার্যালয় এখনও কয়েকটি মূল অ্যাপ্লিকেশনের জন্য একটি পুরোনো ব্যক্তিগত পরিষেবার ওপর নির্ভর করতে পারে। এই মিশ্রণটি এখন স্বাভাবিক। মূল প্রশ্ন হলো প্রতিটি ডিজাইন কীভাবে আপটাইম, নিরাপত্তা এবং অতিথি ও কর্মীদের অভিজ্ঞতা পরিচালনা করে।
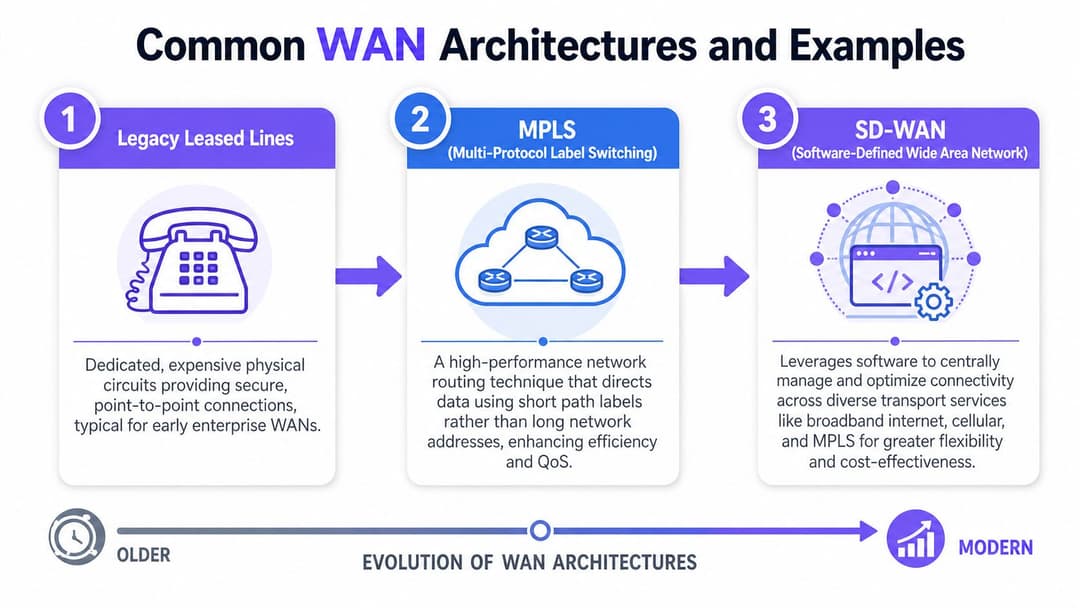
WAN আর্কিটেকচার নির্দিষ্ট, ব্যক্তিগত লিঙ্ক থেকে আরও নমনীয় ডিজাইনে স্থানান্তরিত হয়েছে যা একটি অপারেটিং মডেলের অধীনে বেশ কয়েকটি অ্যাক্সেসের ধরনকে একত্রিত করে। Redcentric-এর WAN-এর জন্য প্রয়োজনীয় নির্দেশিকা উল্লেখ করে যে MPLS ১৯৯০-এর দশকের শেষের দিকে আবির্ভূত হয়েছিল এবং ব্যাপকভাবে ব্যবহৃত হয়েছিল কারণ এটি সাইটগুলির মধ্যে নির্ভরযোগ্য, দক্ষ কানেক্টিভিটি প্রদান করেছিল। একই নির্দেশিকা আরও ব্যাখ্যা করে যে কেন অনেক সংস্থা এখন একটি মাত্র পরিবহন পদ্ধতির উপর নির্ভর না করে ব্রডব্যান্ড, VPN এবং সেলুলার লিঙ্কের মিশ্রণ ব্যবহার করছে।
এই পরিবর্তনটি গুরুত্বপূর্ণ কারণ আধুনিক ট্রাফিক বেশ ভিন্ন ধরনের।
কয়েক বছর আগে, অনেক ব্যবসাই ব্রাঞ্চ ট্রাফিককে একটি কেন্দ্রীয় ডেটা সেন্টারে ফেরত পাঠাত। ২০২৬ সালে, একটি হোটেল প্রপার্টিকে একই সাথে ক্লাউড PMS টুল, পেমেন্ট সার্ভিস, CCTV প্ল্যাটফর্ম, অতিথি WiFi কন্ট্রোল এবং হেড অফিস সিস্টেমে পৌঁছানোর প্রয়োজন হতে পারে। কোনো প্রকার বাধা সৃষ্টি না করে বা সিকিউরিটি পলিসি দুর্বল না করে একটি WAN ডিজাইনকে অবশ্যই এই বিস্তারকে সমর্থন করতে হবে।
লিগ্যাসি লিজড লাইন
লিজড লাইন ছিল ঐতিহ্যগত প্রাইভেট-রোড পদ্ধতি। আপনি মূল অবস্থানগুলোর মধ্যে ডেডিকেটেড কানেক্টিভিটির জন্য অর্থ প্রদান করতেন এবং একটি নিয়ন্ত্রিত, অনুমানযোগ্য পথ পেতেন।
একটি হোটেল চেইনের জন্য এটি তখন ভাল কাজ করত যখন গুরুত্বপূর্ণ সিস্টেমগুলো একটি কেন্দ্রীয় স্থানে থাকত। প্রতিটি প্রোপার্টি প্রধান কার্যালয় বা একটি ডেটা সেন্টারের সাথে সংযুক্ত থাকত এবং নেটওয়ার্ক টিম ঠিকঠাক জানত যে ট্রাফিক কোথায় যাবে। রুটটি সুনির্দিষ্টভাবে নির্ধারিত থাকায় ট্রাবলশুটিং প্রায়শই সহজ ছিল।
এর সুবিধা ও অসুবিধার মূল বিষয় ছিল খরচ এবং চটপটে কার্যক্ষমতা।
একটি নতুন সাইট, একটি ব্যাকআপ পাথ বা ক্লাউড পরিষেবাগুলোতে সরাসরি অ্যাক্সেস যুক্ত করতে সময় এবং অর্থ লাগতে পারে। যদি ব্যবসাটি মৌসুমী সাইট খোলে, প্রোপার্টি সংস্কার করে বা অ্যাপ্লিকেশন প্রভাইডার পরিবর্তন করে, তবে WAN অপারেশনাল চাহিদার তুলনায় পিছিয়ে পড়তে পারে।
MPLS
MPLS প্রভাইডার-ম্যানেজড নেটওয়ার্ক জুড়ে প্রতিষ্ঠানগুলোকে আরও ভাল ট্র্যাফিক নিয়ন্ত্রণের সুবিধা দিয়ে প্রাইভেট-লিঙ্ক মডেলটিকে উন্নত করেছে। এটি এমন সব ব্যবসার কাছে জনপ্রিয় হয়ে উঠেছে যাদের ভয়েস, ট্রানজ্যাকশন সিস্টেম এবং সাইট-টু-সাইট অ্যাপ্লিকেশন অ্যাক্সেসের জন্য স্থিতিশীল পারফরম্যান্সের প্রয়োজন ছিল।
একটি দরকারী তুলনা হতে পারে এটি। যদি একটি LAN একটি হোটেলের ভেতরের করিডোরের মতো কাজ করে, তবে MPLS প্রোপার্টিগুলোর মধ্যে একটি পরিচালিত সড়ক নেটওয়ার্কের মতো কাজ করে। রাস্তাগুলো এখনও বাহ্যিক, তবে সাধারণ পাবলিক রুটের তুলনায় এগুলোকে আরও যত্ন সহকারে সংগঠিত এবং অগ্রাধিকার দেওয়া হয়।
এটি হোটেল গ্রুপ, রিটেইল চেইন এবং হেলথকেয়ার নেটওয়ার্কের কাছে MPLS-কে আকর্ষণীয় করে তুলেছে। একটি হোটেল ব্র্যান্ড তাদের বিভিন্ন প্রোপার্টি, আঞ্চলিক অফিস এবং প্রধান কার্যালয়কে সাধারণ ইন্টারনেট সংযোগের চেয়ে আরও বেশি অনুমানযোগ্য অ্যাপ্লিকেশন কার্যকারিতা দিয়ে সংযুক্ত করতে এটি ব্যবহার করতে পারত। রিটেইলাররা প্রায়শই এটি ক্যাশ রেজিস্টার, স্টক সিস্টেম এবং রিপোর্টিংয়ের জন্য ব্যবহার করতেন। হেলথকেয়ার প্রদানকারীরা এটি ব্যবহার করতেন যেখানে কেন্দ্রীয় রেকর্ডে অ্যাক্সেসের জন্য আরও কঠোর নিয়ন্ত্রণের প্রয়োজন ছিল।
MPLS-এর এখনও একটি জায়গা রয়েছে, বিশেষ করে যেখানে কোনো ব্যবসা প্রভাইডার-ম্যানেজড কানেক্টিভিটি এবং পরিচিত ট্র্যাফিক পাথগুলোকে মূল্যায়ন করে। এর সীমাবদ্ধতা হলো ক্লাউড-ফার্স্ট প্রতিষ্ঠানগুলোর প্রায়শই MPLS-এর নিজস্ব ডিজাইন করা ফ্লেক্সিবিলিটির চেয়েও আরও বেশি ফ্লেক্সিবিলিটির প্রয়োজন হয়।
SD-WAN
SD-WAN ডিজাইনের ধারণাকে বদলে দেয়। কেবল একটি সার্কিট টাইপ দিয়ে শুরু করার পরিবর্তে, টিমগুলো অ্যাপ্লিকেশনের প্রয়োজনীয়তা দিয়ে শুরু করে এবং সমস্ত উপলব্ধ লিঙ্কের মাধ্যমে ট্রাফিক কীভাবে চলাচল করবে তা নির্ধারণ করে।
যা ডিস্ট্রিবিউটেড ব্যবসার জন্য অনেক বেশি উপযোগী।
একটি SD-WAN প্ল্যাটফর্ম ফাইবার, ব্রডব্যান্ড, 4G বা 5G এবং এমনকি বিদ্যমান MPLS সংযোগগুলি একসাথে ব্যবহার করতে পারে। এটি পলিসি প্রয়োগ করতে পারে যাতে নেটওয়ার্ক বিভিন্ন ধরনের ট্রাফিকের সাথে ভিন্ন ভিন্ন আচরণ করে। একটি হোটেলে, অতিথিদের ব্রাউজিংয়ের জন্য কার্ড পেমেন্ট, কর্মীদের ভয়েস কল বা বুকিং প্ল্যাটফর্মে অ্যাক্সেসের মতো একই পথ বা অগ্রাধিকারের প্রয়োজন হয় না।
একটি বাস্তবসম্মত হসপিটালিটি সেটআপ এভাবে কাজ করতে পারে:
- গেস্ট ইন্টারনেট ট্রাফিক একটি স্ট্যান্ডার্ড ইন্টারনেট ব্রেকআউট ব্যবহার করে।
- স্টাফ অ্যাপ্লিকেশনগুলো আরও কঠোর নিয়ন্ত্রণের সাথে উচ্চ-অগ্রাধিকারমূলক পথ অনুসরণ করে।
- পেমেন্ট ট্রাফিক গেস্ট এবং সাধারণ অফিসের ট্রাফিক থেকে আলাদা রাখা হয়।
- প্রাথমিক সার্কিটটি দুর্বল বা ব্যর্থ হলে একটি সেলুলার লিঙ্ক দায়িত্ব গ্রহণ করে।
এই কারণেই SD-WAN প্রায়শই অনেকগুলো ব্রাঞ্চ থাকা ব্যবসার কাছে আকর্ষণীয় মনে হয়। প্রতিটি সাইটের অ্যাক্সেস সার্কিট ভিন্ন হলেও এটি IT টিমকে পলিসি সামঞ্জস্যপূর্ণ রাখতে সাহায্য করে। ডিস্ট্রিবিউটেড অর্গানাইজেশনের জন্য SD-WAN ব্যবহারের ক্ষেত্রসমূহ নিয়ে Purple-এর নির্দেশিকাটি এই মডেলটি কোথায় উপযুক্ত তার ব্যবহারিক উদাহরণ প্রদান করে।
সাধারণ ব্যবসায়িক উদাহরণসমূহ
আর্কিটেকচারের নামগুলো দরকারী, তবে অপারেশনাল উপযোগিতা আরও বেশি গুরুত্বপূর্ণ। সেরা ডিজাইন হলো সেটিই যা বিভিন্ন সাইট জুড়ে ব্যবসাটি কীভাবে কাজ করে তার সাথে মিলে যায়।
| ব্যবসায়িক পরিস্থিতি | সাধারণ WAN প্রয়োজনীয়তা | সম্ভাব্য ডিজাইন অগ্রাধিকার |
|---|---|---|
| মাল্টি - সাইট হোটেল গ্রুপ | শেয়ার্ড বুকিং, রিপোর্টিং, নিরাপদ কর্মী অ্যাক্সেস, অতিথি পরিষেবার ধারাবাহিকতা | সেগমেন্টেশন, স্থিতিস্থাপকতা, ক্লাউড অ্যাক্সেস |
| খুচরা চেইন শপ | সামঞ্জস্যপূর্ণ ক্যাশ রেজিস্টার কানেক্টিভিটি, ইনভেন্টরি সিঙ্ক, স্টোর অপারেশন | নির্ভরযোগ্যতা, কেন্দ্রীয় নীতি, দ্রুত ফেইলওভার |
| স্বাস্থ্যসেবা নেটওয়ার্ক | দূরবর্তী সাইটগুলি জুড়ে কেন্দ্রীয় রেকর্ডে নিরাপদ অ্যাক্সেস | নিরাপত্তা, অ্যাক্সেস নিয়ন্ত্রণ, অনুমানযোগ্য অ্যাপ্লিকেশন পাথ |
একজন নতুন IT ম্যানেজারের জন্য, ব্যবহারিক পরীক্ষাটি সহজ। জিজ্ঞাসা করুন একটি সার্কিট ত্রুটির সময় কোন অ্যাপ্লিকেশনগুলো চালু রাখতে হবে, কমপ্লায়েন্সের জন্য কোন ট্রাফিকগুলো আলাদা রাখতে হবে এবং কোন সাইটগুলোতে দুর্বল স্থানীয় অ্যাক্সেসের বিকল্প রয়েছে। এই উত্তরগুলো সাধারণত প্রোডাক্ট লেবেলের চেয়ে দ্রুত আপনাকে সঠিক WAN আর্কিটেকচারের দিকে নির্দেশ করে।
নিরাপত্তা এবং পারফরম্যান্সের জন্য WAN-এর সর্বোত্তম অনুশীলনসমূহ
একটি হোটেল গ্রুপের সঠিক ক্লাউড অ্যাপস, একটি সক্ষম কোর নেটওয়ার্ক এবং স্পষ্ট সিকিউরিটি পলিসি থাকতে পারে, তবুও স্টাফ এবং অতিথিদের হতাশ করতে পারে যদি একটি প্রোপার্টিতে দুর্বল লোকাল সার্কিট বা প্রান্তে দুর্বল কন্ট্রোল থাকে। ডিস্ট্রিবিউটেড সংস্থাগুলির জন্য ব্যবহারিক ক্ষেত্রে WAN ম্যানেজমেন্ট ঠিক এইরকম দেখায়। কাজ শুধু সাইটগুলোকে সংযুক্ত করা নয়। প্রতিটি অবস্থানের অ্যাক্সেস কন্ডিশন ভিন্ন হলেও বুকিং সিস্টেমকে সচল রাখা, পেমেন্ট ট্রাফিক সুরক্ষিত রাখা এবং অতিথি পরিষেবাগুলিকে ব্যবহারযোগ্য রাখাই হলো আসল কাজ।
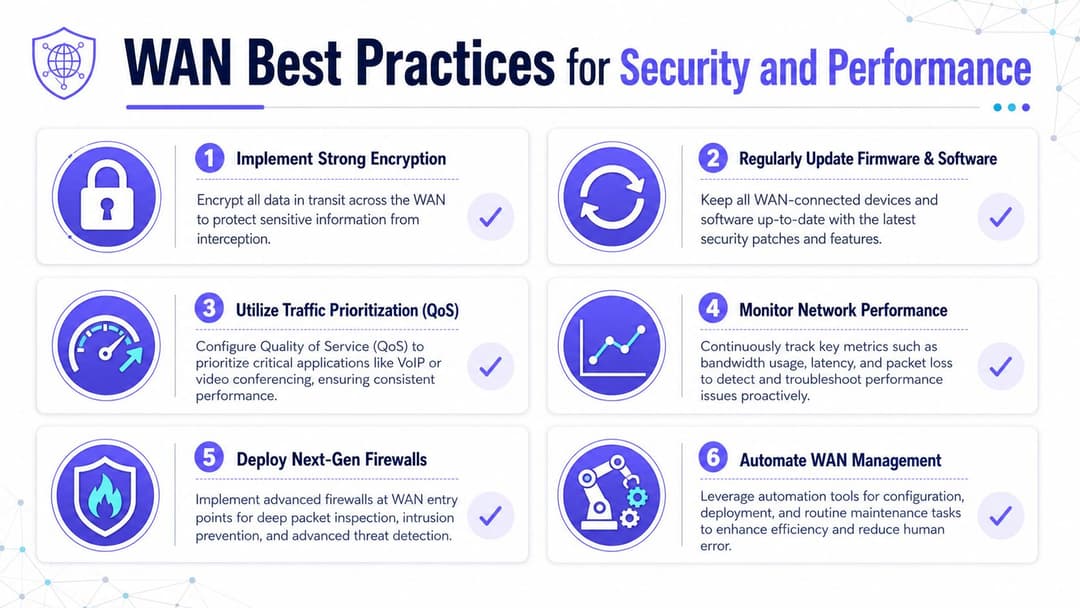
অ্যাক্সেসের গুণমান অবস্থান এবং সার্কিটের প্রকারের উপর ভিত্তি করে মারাত্মকভাবে পরিবর্তিত হয়। Fortinet-এর WAN ওভারভিউ মৌলিক কর্মক্ষম বাস্তবতাকে তুলে ধরে। WAN-এর পারফরম্যান্স মূলত প্রতিটি সাইটে উপলব্ধ লাস্ট-মাইল সংযোগের উপর নির্ভর করে, শুধু বৃহত্তর নেটওয়ার্কের ডিজাইনের উপর নয়।
ব্রাঞ্চ এজ এর উপর ফোকাস করুন
অনেক WAN ঘটনা প্রোপার্টি, স্টোর বা ব্রাঞ্চ থেকে শুরু হয়।
একটি কেন্দ্রীয় টিম হয়তো মূল সিস্টেমগুলোকে সচল দেখতে পারে, অথচ একটি নির্দিষ্ট সাইটের ব্যবহারকারীরা ধীরগতির ড্যাশবোর্ড, ড্রপ হওয়া কল বা ব্যর্থ লগইনের সমস্যায় ভুগতে পারেন। একটি হোটেলে এটি প্রায়শই লোকাল অ্যাক্সেস লাইন, অতিরিক্ত লোড থাকা অতিথি WiFi, অথবা কর্মী এবং অতিথি ট্রাফিকের মধ্যে দুর্বল বিভাজনের কারণে ঘটে। মূল WAN হয়তো ঠিক আছে। তবে ব্রাঞ্চ এজেই অভিজ্ঞতা ব্যাহত হয়।
একটি দরকারী ডিজাইন নিয়ম বেশ সহজ। এস্টেটের দ্রুততম সাইটের কথা না ভেবে, বাস্তবসম্মতভাবে সবচেয়ে ধীরগতির সাইটটির জন্য পরিকল্পনা করুন।
সেই মানসিকতা কেনাকাটা এবং পলিসি সংক্রান্ত সিদ্ধান্তগুলোকে বদলে দেয়। এটি টিমগুলোকে দুর্বল সার্কিটে অ্যাপ্লিকেশনগুলো কীভাবে কাজ করে তা পরীক্ষা করতে, লোডের অধীনে ফেইলওভার কাজ করে কিনা তা নিশ্চিত করতে এবং প্রতিটি ব্রাঞ্চে ফাইবার-গ্রেড পারফরম্যান্স রয়েছে তা ধরে নেওয়া এড়াতে সাহায্য করে।
নিরাপত্তাকে আইডেন্টিটি-ফার্স্ট বা পরিচয়-ভিত্তিক হিসেবে বিবেচনা করুন
ঐতিহ্যবাহী পেরিমিটার ধারণা আধুনিক WAN-এর সাথে খাপ খায় না কারণ ব্যবহারকারী, ডিভাইস এবং অ্যাপ্লিকেশনগুলো বিভিন্ন শাখা, বাড়ি, ক্লাউড প্ল্যাটফর্ম এবং থার্ড-পার্টি পরিবেশে ছড়িয়ে রয়েছে। একটি আরও ভালো মডেল পরীক্ষা করে যে কে অ্যাক্সেসের জন্য অনুরোধ করছে, তারা কোন ডিভাইস ব্যবহার করছে, তাদের ভূমিকা কী এবং অনুরোধটি পলিসির সাথে মেলে কিনা।
বাস্তব ক্ষেত্রে, সাধারণত এর অন্তর্ভুক্ত থাকে:
- ট্রানজিটে থাকা ট্রাফিক এনক্রিপ্ট করা
- অতিথি, কর্মী, IoT এবং পেমেন্ট সিস্টেমগুলোকে আলাদা করা (সেগমেন্টেশন)
- সাধারণ নেটওয়ার্ক বিশ্বাসের পরিবর্তে ভূমিকা-ভিত্তিক অ্যাক্সেস ব্যবহার করা
- নেটওয়ার্ক সফটওয়্যার এবং এজ ডিভাইসগুলো আপ-টু-ডেট রাখা
- অন-সাইট অ্যাক্সেসের মতোই সতর্কতার সাথে রিমোট অ্যাক্সেস পাথগুলো পর্যালোচনা করা
মাল্টি-সাইট ভেন্যুগুলোর জন্য এটি প্রযুক্তিগত স্তরের মতোই ব্যবসায়িক স্তরেও অত্যন্ত গুরুত্বপূর্ণ। একটি ফ্ল্যাট নেটওয়ার্ক সাধারণ অতিথি WiFi-এর সমস্যাকে কর্মীদের অপারেশনাল সমস্যায় পরিণত করতে পারে। দুর্বল অ্যাক্সেস কন্ট্রোলের কারণে পেমেন্ট সিস্টেম বা অভ্যন্তরীণ টুলগুলো ভুল ব্যবহারকারীদের কাছে উন্মুক্ত হয়ে যেতে পারে। Purple বিভিন্ন ভেন্যু জুড়ে পাসওয়ার্ডহীন অতিথি এবং কর্মীদের প্রমাণীকরণ (অথেনটিকেশন) পরিচালনা করে এই বৃহত্তর আইডেন্টিটি মডেলের সাথে খাপ খাইয়ে নিতে পারে।
সবচেয়ে গুরুত্বপূর্ণ বিষয়গুলোকে অগ্রাধিকার দিন
একটি WAN সাইটগুলোর মধ্যে সড়ক ব্যবস্থার মতো কাজ করে। যদি প্রতিটি যানবাহনকে একই রকম বিবেচনা করা হয়, তবে অ্যাম্বুলেন্সগুলো ডেলিভারি ভ্যান এবং পর্যটকদের ট্রাফিকের পিছনে আটকে যায়। নেটওয়ার্ক ট্রাফিকও একইভাবে আচরণ করে। রিজার্ভেশন, পেমেন্ট এবং আইডেন্টিটি সার্ভিসগুলোর সফটওয়্যার আপডেট বা বিনোদনমূলক অতিথি ব্যবহারের সাথে সমান শর্তে প্রতিদ্বন্দ্বিতা করা উচিত নয়।
একটি ব্যবহারিক পলিসি মডেল হলো ট্রাফিক ক্লাসগুলোকে নিম্নরূপ সংজ্ঞায়িত করা:
- গুরুত্বপূর্ণ অপারেশন: রিজার্ভেশন, PMS অ্যাক্সেস, পেমেন্ট ওয়ার্কফ্লো, কর্পোরেট আইডেন্টিটি
- রিয়েল-টাইম পরিষেবা: ভয়েস, ভিডিও, অভ্যন্তরীণ যোগাযোগ
- সাধারণ ব্যবসায়িক ট্রাফিক: ওয়েব অ্যাপস, রিপোর্টিং, অ্যাডমিন টুলস
- কম অগ্রাধিকারের ট্রাফিক: আপডেট, বাল্ক ট্রান্সফার, যেখানে পলিসি আলাদা করার অনুমতি দেয় সেখানে অতিথিদের বিনোদনমূলক ব্যবহার
এখানে সার্ভিসের গুণমান (QoS), পাথ সিলেকশন এবং সেন্ট্রাল পলিসি গুরুত্বপূর্ণ ভূমিকা পালন করে কারণ ব্যান্ডউইথ সীমিত থাকাকালীন কোনটিকে আগে অগ্রাধিকার দেওয়া হবে তা এগুলোই নির্ধারণ করে।
বাস্তবসম্মত নিয়ম: গেস্ট স্ট্রিমিং যদি চেক-ইন বা কার্ড পেমেন্ট ধীরগতির করে দিতে পারে, তবে WAN পলিসি নিয়ে আরও কাজ করার প্রয়োজন রয়েছে।
মাঝেমধ্যে নয়, নিরবচ্ছিন্নভাবে মনিটর করুন
একটি মাসিক পর্যালোচনা প্রতি শুক্রবার বিকেলে কোনো একটি ব্রাঞ্চ সার্কিটের কার্যক্ষমতা হ্রাস পাওয়া বা কোনো একটি অঞ্চলে একটি ক্লাউড অ্যাপকে নিষ্ক্রিয় করে দেওয়া পলিসি পরিবর্তনকে ধরতে পারবে না। WAN অপারেশনের জন্য পাথের স্বাস্থ্য, অ্যাপ্লিকেশনের প্রতিক্রিয়া, ফেইলওভার ইভেন্ট এবং প্রান্তিক অবস্থার উপর ক্রমাগত নজরদারি প্রয়োজন।
লক্ষ্য হলো দ্রুত রোগ নির্ণয় বা ডায়াগনোসিস করা। কোনো অনুমান ছাড়াই আপনার টিমের কয়েকটি মৌলিক প্রশ্নের উত্তর দিতে সক্ষম হওয়া উচিত:
- সমস্যাটি কি স্থানীয় নাকি নেটওয়ার্ক-ব্যাপী?
- একটি অ্যাপ্লিকেশন কি প্রভাবিত হয়েছে নাকি সবগুলোই?
- রুট কি পরিবর্তিত হয়েছে?
- ব্যাকআপ লিঙ্কটি কি সচল রয়েছে?
- পলিসি পরিবর্তনের কারণে কি প্রত্যাশিত ট্রাফিক প্রবাহ বিঘ্নিত হয়েছে?
ভালো WAN ম্যানেজমেন্ট সাধারণত নাটকীয় ট্রাবলশুটিংয়ের চেয়ে ফ্রন্ট ডেস্ক স্টাফ, স্টোর টিম বা অতিথিরা প্রভাব টের পাওয়ার আগেই প্যাটার্নগুলো দ্রুত সনাক্ত করার ওপর বেশি নির্ভর করে।
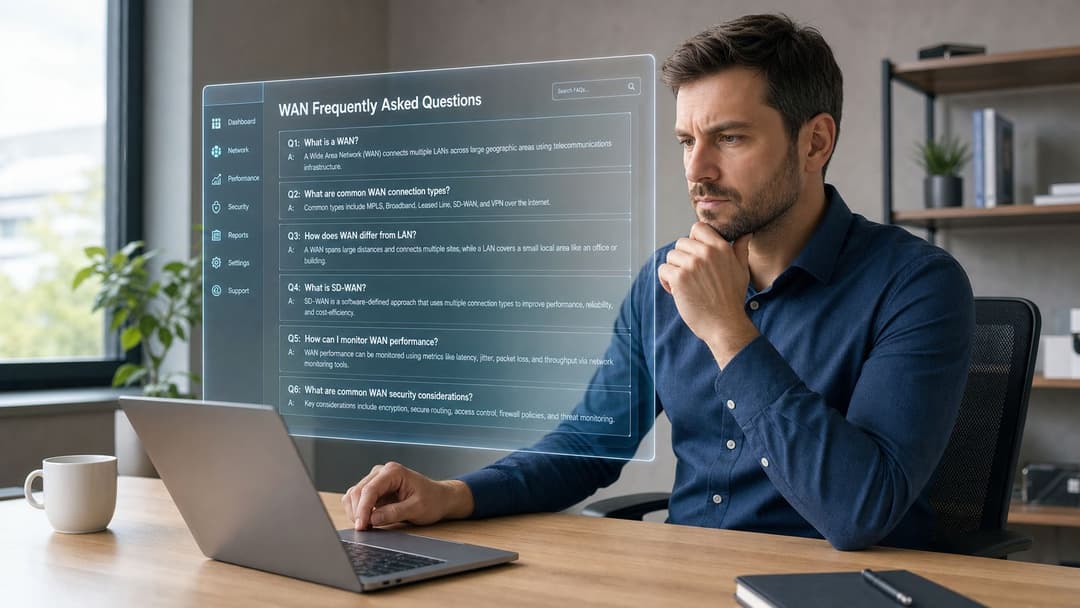
WAN সম্পর্কে সচরাচর জিজ্ঞাস্য প্রশ্নাবলী
মানুষ যখন শাখাকার্যালয় এবং ক্লাউড সিস্টেমের সাথে সংযোগ স্থাপন করে, তখন সাধারণত WAN-এর সাধারণ ধারণাটি বুঝতে পারে। বাকি বিভ্রান্তিগুলো মূলত ছোটখাটো বাস্তবসম্মত প্রশ্নগুলোর মধ্যে থেকে যায়।
ইন্টারনেট কি একটি WAN
হ্যাঁ, বিস্তৃত অর্থে, ইন্টারনেট হলো একটি WAN কারণ এটি বিশাল ভৌগোলিক দূরত্ব জুড়ে নেটওয়ার্কগুলোকে সংযুক্ত করে। তবে বিজনেস নেটওয়ার্কিংয়ের ক্ষেত্রে, লোকেরা প্রায়শই সেই বৃহত্তর পরিবেশ জুড়ে তাদের নিজস্ব সাইট, ব্যবহারকারী এবং অ্যাপ্লিকেশনগুলোকে সংযুক্ত করার সুসংগঠিত সংযোগ বোঝাতে "WAN" ব্যবহার করে থাকেন।
একটি ছোট ব্যবসার কি WAN প্রয়োজন
সবসময় নয়। যদি আপনার পুরো ব্যবসাটি একটি সাইট থেকে চলে এবং বেশিরভাগ সিস্টেম স্থানীয় হয়, তবে আপনার কেবল একটি LAN এবং ইন্টারনেট অ্যাক্সেসের প্রয়োজন হতে পারে। কিন্তু যখনই আপনি একটি দ্বিতীয় শাখা, রিমোট কর্মী, ক্লাউড-নির্ভর ওয়ার্কফ্লো, বা বিভিন্ন লোকেশনের মধ্যে শেয়ার করা কেন্দ্রীভূত সিস্টেম যুক্ত করবেন, তখন সেটআপটি সহজ হলেও WAN চিন্তাভাবনা গুরুত্বপূর্ণ হয়ে ওঠে।
WAN কম্পিউটার কি একটি নির্দিষ্ট ধরণের ডিভাইস
না। এটি এমন যেকোনো ডিভাইস যা একটি Wide Area Network জুড়ে যোগাযোগ করে। এটি একটি ল্যাপটপ, ক্যাশ রেজিস্টার, সার্ভার, ট্যাবলেট, কিওস্ক, ক্যামেরা গেটওয়ে বা প্রিন্টার ম্যানেজমেন্ট সিস্টেম হতে পারে।
একটি VPN কীভাবে WAN এর সাথে সম্পর্কিত
একটি VPN হলো বৃহত্তর নেটওয়ার্ক জুড়ে সুরক্ষিত সংযোগ তৈরি করার একটি উপায়। এটি প্রায়শই একটি WAN ডিজাইনের অংশ হয়, বিশেষ করে যখন ট্র্যাফিক পাবলিক ইন্টারনেট লিঙ্কের মাধ্যমে যাতায়াত করে। VPN-কে একটি সুরক্ষিত টানেল এবং WAN-কে একটি বৃহত্তর কানেক্টিভিটি মডেল হিসেবে বিবেচনা করুন।
SD-WAN কি WAN এর মতোই
না। WAN হলো একটি বিস্তৃত বিভাগ। SD-WAN হলো সফটওয়্যার এবং সেন্ট্রাল পলিসির মাধ্যমে WAN কানেক্টিভিটি পরিচালনা ও অপ্টিমাইজ করার একটি আধুনিক পদ্ধতি।
ইউজারদের থেকে আসা সাধারণ WAN অভিযোগের কারণগুলো কী
ব্যবহারকারীরা প্রায়শই লক্ষণের বর্ণনা দেন, কারণের নয়। তারা বলবেন “সিস্টেমটি ধীরগতির” অথবা “অ্যাপ্লিকেশনটির টাইমআউট হয়ে যাচ্ছে”। মূল সমস্যাটি হতে পারে স্থানীয় সাইটের সার্কিট, দুর্বল ট্রাফিক অগ্রাধিকার, কোনো ত্রুটিপূর্ণ টানেল, সিকিউরিটি পলিসির দ্বন্দ্ব, অথবা স্বয়ং অ্যাপ্লিকেশন প্রদানকারী।
হোটেল এবং রিটেইল গ্রুপগুলোর জন্য সবচেয়ে গুরুত্বপূর্ণ বিষয়সমূহ
সাধারণত তিনটি বিষয় সবচেয়ে বেশি গুরুত্বপূর্ণ:
- সাইট জুড়ে সামঞ্জস্য: একটি প্রপার্টি অন্যটির থেকে ভিন্নভাবে কাজ করার কারণে কর্মীদের কাজের ধারা নতুন করে শেখার প্রয়োজন হওয়া উচিত নয়।
- সেগমেন্টেশন: অতিথি, কর্মী এবং অপারেশনাল ট্রাফিকের মধ্যে স্পষ্ট বিভাজন প্রয়োজন।
- স্থিতিস্থাপকতা: একটি ত্রুটিপূর্ণ লাইন বা প্রোভাইডারের সমস্যা যেন মূল অপারেশন বন্ধ না করে।
একটি ভালো WAN নিজের দিকে মনোযোগ আকর্ষণ করে না। কর্মীরা লগ ইন করেন, সিস্টেমগুলো সাড়া দেয়, অতিথিরা কানেক্টেড থাকেন এবং সাপোর্ট টিকিট কমে যায় কারণ নেটওয়ার্কটি কার্যকরভাবে তার কাজ করছে।
WAN ডিজাইন কীভাবে অতিথি অ্যাক্সেস, স্টাফ অথেনটিকেশন এবং মাল্টি-সাইট অপারেশনকে প্রভাবিত করে তা যদি আপনি পর্যালোচনা করতে চান, তবে Purple দেখে নেওয়ার মতো। Purple হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং অন্যান্য ডিস্ট্রিবিউটেড পরিবেশের জন্য আইডেন্টিটি-ভিত্তিক কন্ট্রোলসহ পাসওয়ার্ডহীন গেস্ট এবং স্টাফ নেটওয়ার্ক অ্যাক্সেস প্রদান করে, যা একটি আধুনিক এন্টারপ্রাইজ নেটওয়ার্কের পেছনের বৃহত্তর WAN এবং অ্যাক্সেস কৌশলকে আরও সমৃদ্ধ করতে পারে।