WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
Es probable que se enfrente a un problema habitual. Un hotel informa de que las tabletas de registro van lentas. Otro dice que los terminales de pago con tarjeta han perdido la conexión brevemente. La oficina central quiere informes coherentes de todos los centros, y el personal remoto sigue necesitando un acceso seguro a las herramientas en la nube sin generar colas de soporte cada lunes por la mañana.
Ahí es donde la definición de ordenador WAN deja de ser un término académico y pasa a ser un problema operativo. Si gestiona varios hoteles, tiendas, clínicas u oficinas, no necesita simplemente «una red». Necesita una forma de que distintos lugares, personas y sistemas funcionen como un único entorno organizado sin comprometer la seguridad ni la experiencia del usuario.
Qué Is a WAN en 2026
A las 7:00, un hotel registra la salida de los huéspedes de una conferencia, otro procesa los pagos del desayuno y la oficina central extrae los informes nocturnos. Si los tres centros dependen del mismo sistema de reservas, plataforma de identidad y aplicaciones en la nube, la red que los conecta debe hacer algo más que cubrir distancias. Debe mantener el negocio coordinado.
Una red de área amplia, o WAN, es la red que conecta ubicaciones independientes, usuarios remotos y servicios externos para que puedan funcionar como parte de una única organización. Una red local gestiona el tráfico dentro de un centro. Una WAN gestiona el tráfico entre centros y hacia plataformas compartidas, como software en la nube, centros de datos, servicios de pago y herramientas de gestión centralizada.
Una comparación sencilla ayuda a entenderlo. Una LAN funciona como los pasillos, ascensores y cableado de un hotel. Una WAN funciona como la red de carreteras que conecta ese hotel con sus otras propiedades, su oficina central y los servicios de los que depende su personal a diario. Si el edificio está bien organizado pero las carreteras están bloqueadas, el negocio se ralentiza igualmente.
Por eso la definición de los libros de texto solo sirve a medias. En 2026, una WAN no es solo una etiqueta técnica para una red distribuida por ciudades o países. Es el tejido operativo de las organizaciones distribuidas. Para un grupo hotelero, una cadena de tiendas o un proveedor de servicios sanitarios, determina si los centros pueden acceder a las aplicaciones centrales de forma fiable, si el personal remoto puede iniciar sesión de forma segura y si los servicios en la nube son lo suficientemente rápidos durante los periodos de mayor actividad.
El hardware sigue siendo importante. Los routers deciden cómo sale el tráfico local de un centro y llega a la red más amplia, por lo que comprender la función de los routers en las redes empresariales ayuda a evaluar los problemas de rendimiento de la WAN.
Por qué la antigua definición se queda corta
Si se limita a pensar que «una WAN conecta redes a distancia», se perderá las preguntas que realmente importan para las operaciones:
- Experiencia del usuario: ¿tendrán el personal de recepción, los equipos financieros y los gestores remotos un acceso constante a los sistemas que necesitan?
- Seguridad: ¿pueden conectarse las sucursales y los teletrabajadores sin ofrecer a los atacantes una vía de acceso fácil a los sistemas centrales?
- Rendimiento en la nube: ¿seguirán respondiendo las herramientas SaaS, las plataformas de voz y los paneles compartidos en todas las ubicaciones?
- Resiliencia: ¿qué ocurre con los pagos, los informes o los servicios para huéspedes si falla un circuito?
Una WAN define los resultados empresariales.
Especialmente en el sector de la hostelería, respalda más actividad diaria de la que muchos equipos creen. Los sistemas de gestión de propiedades, los pagos con tarjeta, la administración de WiFi, el acceso a CCTV, la telefonía y los servicios de identidad suelen depender de que los enlaces WAN funcionen correctamente. Por tanto, la definición moderna es práctica, no académica. Una WAN es la parte de su red que permite que varias ubicaciones se comporten como un único negocio gestionado, con controles de seguridad, políticas de rendimiento y planes de contingencia integrados en la forma de trabajar de las personas.
Definición del ordenador WAN
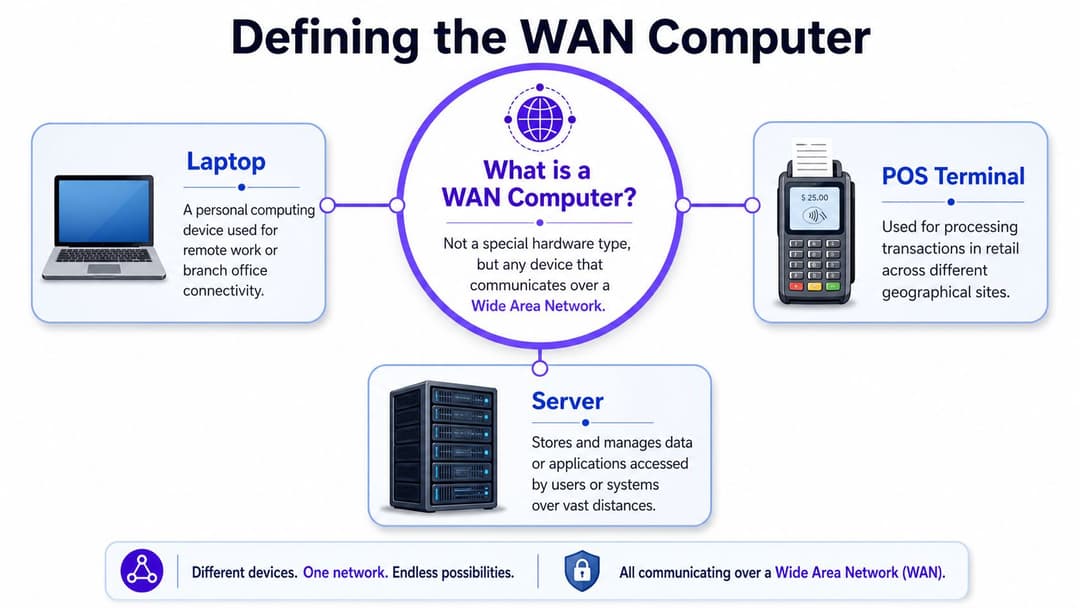
La definición de ordenador WAN suele llevar a asumir que un ordenador WAN es un tipo especial de máquina. No lo es. Un ordenador WAN es cualquier dispositivo normal que se comunica a través de una red de área amplia.
Ese dispositivo podría ser un portátil en la oficina central, un terminal de punto de venta en el bar de un hotel, un quiosco de registro en recepción o un servidor en un centro de datos. El dispositivo en sí no es «hardware WAN» como lo es un router. Pasa a formar parte de la actividad de la WAN por cómo se conecta y qué rutas de red utiliza su tráfico.
Una forma sencilla de pensarlo
Una LAN es como el sistema de telefonía interna de un edificio. Los dispositivos se comunican entre sí a través de una configuración local que usted controla de cerca. Una WAN se parece más a la red telefónica general que conecta edificios independientes, teletrabajadores y servicios externos.
Esto significa que un ordenador WAN es simplemente un dispositivo que utiliza esa ruta de red más amplia.
Esto es lo que suele rodearlo:
- Routers: dirigen el tráfico de un centro local a la red más amplia. Si desea repasar su función, Purple ofrece una guía práctica sobre los routers en las redes.
- Enlaces WAN: pueden ser de banda ancha, fibra, conexiones VPN, enlaces móviles, MPLS o una combinación de ellos.
- Controles de seguridad: los firewalls, las comprobaciones de identidad, las políticas de segmentación y el cifrado ayudan a proteger el tráfico cuando sale del centro local.
- Servicios centrales: las aplicaciones en la nube, los sistemas de reservas, las plataformas de archivos compartidos y las herramientas empresariales suelen encontrarse en el extremo opuesto del tráfico WAN.
Qué cambia para el dispositivo
Un dispositivo en una LAN suele comunicarse con recursos cercanos. Un dispositivo que utiliza una WAN suele acceder a elementos que están más alejados, fuera del edificio y, a veces, fuera de su control directo. Esto cambia las expectativas en torno al retardo, la fiabilidad, la visibilidad y la seguridad.
Por ejemplo:
- Un ordenador de recepción que imprime en una impresora local realiza una tarea de LAN.
- Ese mismo ordenador al abrir una plataforma de reservas basada en la nube utiliza conectividad WAN.
- Un portátil de una sucursal que accede a un servidor financiero central utiliza la WAN.
- Un terminal de pago que envía datos de transacciones a un servicio de procesamiento remoto utiliza la ruta WAN.
Definición clave: un ordenador WAN no es un tipo de máquina exclusivo. Es cualquier dispositivo, estándar o especializado, que envía y recibe datos a través de una red que conecta ubicaciones independientes.
Esta distinción es importante porque muchos problemas de soporte atribuidos al «ordenador» son en realidad problemas de la WAN. Puede que el portátil funcione bien. El problema puede estar en el circuito de la sucursal, el túnel VPN, la política de enrutamiento o la ruta a la nube.
WAN frente a LAN: diferencias en el comportamiento de su dispositivo
Gran parte de la confusión desaparece cuando se deja de comparar la WAN y la LAN como tipos de red abstractos y se empieza a comparar lo que experimenta el usuario.
| Atributo | Red de área local (LAN) | Red de área amplia (WAN) |
|---|---|---|
| Geografía | Un único edificio o centro local | Varios centros a distancia |
| Control | Normalmente controlado por completo por un equipo de TI local | Compartido entre el equipo de TI interno, los proveedores y los servicios en la nube |
| Sensación de velocidad | Normalmente más rápida y directa para los recursos locales | Más variable porque el tráfico viaja más lejos y a través de más sistemas |
| Patrón de costes | Centrado en switches, cableado, WiFi y hardware local | Incluye circuitos de acceso, enrutamiento, seguridad y gestión multisitio |
| Modelo de seguridad | A menudo basado en la segmentación local y los controles perimetrales | Requiere seguridad por capas en sucursales, usuarios y accesos a la nube |
| Experiencia del usuario | Coherente dentro de un mismo centro | Depende de la calidad de la ruta, la política y la conectividad de última milla |
AWS señala en su explicación sobre qué es una WAN que muchas explicaciones básicas se limitan a la definición de LAN a LAN y pasan por alto la transición práctica hacia arquitecturas que priorizan la nube, el acceso multisitio y el acceso remoto. Por eso precisamente cambia la experiencia de los usuarios cuando un dispositivo depende de la conectividad WAN.
La geografía cambia las expectativas
Dentro de un edificio, un dispositivo suele comunicarse con sistemas cercanos. A través de una WAN, el tráfico puede pasar por la red de un proveedor, una pila de seguridad e infraestructura en la nube antes de llegar a la aplicación.
Para un hotel, esto significa que un recepcionista puede abrir rápidamente un archivo compartido local, pero puede notar retrasos al utilizar una plataforma de reservas centralizada durante las horas de mayor actividad. El dispositivo no ha cambiado. Lo que ha cambiado es la distancia y la complejidad de la ruta.
La seguridad se vuelve más estratificada
En una LAN, los equipos suelen pensar que «lo de dentro es de confianza y lo de fuera no». Ese modelo se desmorona cuando los usuarios se conectan desde sus hogares, oficinas regionales, centros temporales y dispositivos móviles.
Un dispositivo conectado a una WAN suele necesitar:
- Comprobaciones de identidad: confirmación de quién es el usuario
- Confianza en el dispositivo: confirmación de que el dispositivo cumple con la política
- Transporte cifrado: protección de los datos en tránsito
- Segmentación: separación del tráfico de invitados, empleados, pagos y operaciones
Para las organizaciones multisitio, una sucursal no es solo un cable de extensión de la oficina central. Es otro extremo que hay que proteger.
La gestión se centraliza
Los problemas de la LAN suelen ser locales. Los problemas de la WAN suelen requerir una perspectiva más amplia. Es necesario ver qué ocurre entre el usuario, el router del centro, el circuito del proveedor, la capa de seguridad y la aplicación de destino.
Esa es una de las razones por las que muchos equipos recurren a paneles centralizados y a la gestión de la WAN basada en políticas. Si desea una comparación sencilla, el artículo de Purple sobre la diferencia entre LAN y WAN expone los conceptos básicos en términos empresariales.
Cuando un dispositivo pasa de utilizarse únicamente en una LAN a depender de una WAN, la resolución de problemas deja de ser «¿funciona la máquina?» para pasar a ser «¿qué parte de la ruta está fallando?».
Arquitecturas WAN comunes y ejemplos
Un grupo hotelero con veinte propiedades rara vez utiliza un solo tipo de WAN durante mucho tiempo. Un centro puede tener fibra completa, otro puede depender de banda ancha con respaldo 4G y la oficina central puede seguir dependiendo de un servicio privado más antiguo para unas pocas aplicaciones principales. Esa combinación es normal hoy en día. La cuestión principal es cómo gestiona cada diseño el tiempo de actividad, la seguridad y la experiencia de los huéspedes y del personal.
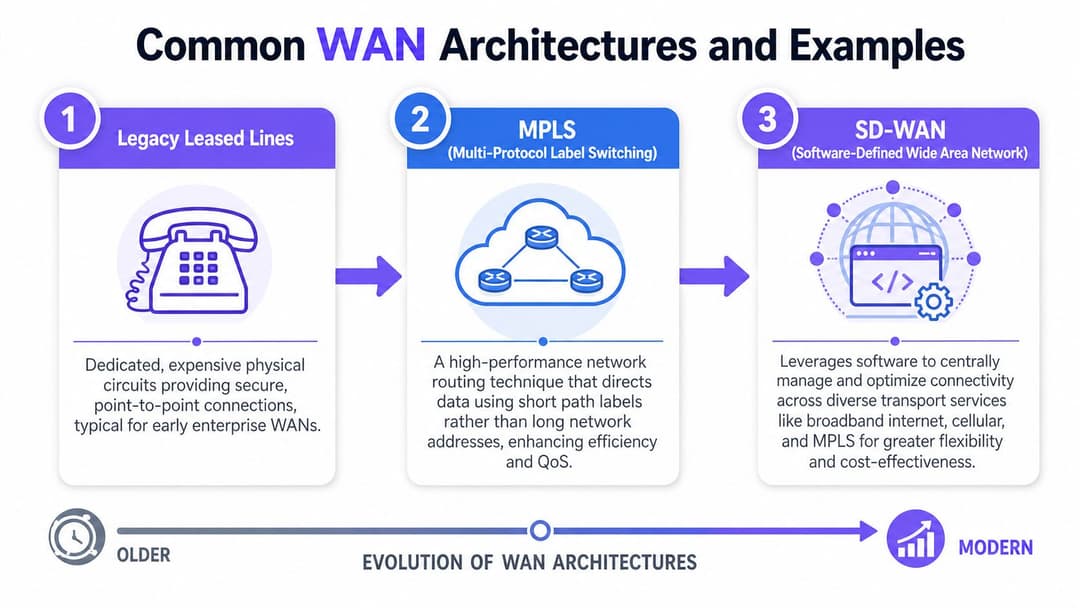
La arquitectura WAN ha pasado de enlaces privados fijos a diseños más flexibles que combinan varios tipos de acceso bajo un único modelo operativo. La guía esencial de WAN de Redcentric señala que MPLS surgió a finales de la década de 1990 y se popularizó porque ofreciía una conectividad fiable y eficiente entre centros. La misma guía explica también por qué muchas organizaciones combinan ahora banda ancha, VPN y enlaces móviles en lugar de depender de un único método de transporte.
Este cambio es importante porque el tráfico moderno es diferente.
Hace unos años, muchas empresas redirigían el tráfico de las sucursales a un centro de datos central. En 2026, un hotel puede necesitar acceder al mismo tiempo a herramientas PMS en la nube, servicios de pago, plataformas de CCTV, controles de WiFi para invitados y sistemas de la oficina central. El diseño de la WAN debe admitir esa distribución sin generar cuellos de botella ni debilitar la política de seguridad.
Líneas dedicadas heredadas
Las líneas dedicadas eran el enfoque tradicional de carretera privada. Se pagaba por una conectividad dedicada entre ubicaciones clave y se obtenía una ruta controlada y predecible.
Para una cadena hotelera, esto funcionaba bien cuando los sistemas importantes se encontraban en un único lugar centralizado. Cada propiedad se conectaba con la oficina central o con un centro de datos, y el equipo de red sabía exactamente a dónde iría el tráfico. La resolución de problemas solía ser más sencilla porque la ruta estaba claramente definida.
La contrapartida era el coste y la agilidad.
Añadir un nuevo centro, una ruta de respaldo o un acceso directo a servicios en la nube podía requerir tiempo y dinero. Si la empresa abría centros estacionales, reformaba propiedades o cambiaba de proveedores de aplicaciones, la WAN podía quedarse rezagada respecto a las necesidades operativas.
MPLS
MPLS mejoró el modelo de enlace privado al ofrecer a las organizaciones un mejor control del tráfico a través de una red gestionada por el proveedor. Se popularizó entre las empresas que necesitaban un rendimiento estable para la voz, los sistemas de transacciones y el acceso a aplicaciones entre centros.
Una comparación útil es la siguiente. Si una LAN funciona como los pasillos de un hotel, MPLS funciona como una red de carreteras gestionada entre propiedades. Las carreteras siguen siendo externas, pero se organizan y priorizan con más cuidado que las rutas públicas ordinarias.
Esto hizo que MPLS resultara atractivo para grupos hoteleros, cadenas de tiendas y redes sanitarias. Una marca hotelera podía utilizarlo para conectar propiedades, oficinas regionales y la oficina central con un comportamiento de las aplicaciones más predecible que el del acceso estándar a internet por sí solo. Los comercios minoristas solían utilizarlo para las cajas registradoras, los sistemas de stock y los informes. Los proveedores sanitarios lo utilizaban cuando el acceso a los registros centrales requería un control más estricto.
MPLS sigue teniendo su espacio, especialmente cuando una empresa valora la conectividad gestionada por el proveedor y las rutas de tráfico conocidas. Su limitación es que las organizaciones que priorizan la nube suelen necesitar más flexibilidad de la que MPLS se diseñó originalmente para ofrecer por sí sola.
SD-WAN
SD-WAN cambia el planteamiento del diseño. En lugar de empezar por un tipo de circuito, los equipos parten de las necesidades de las aplicaciones y eligen cómo debe moverse el tráfico a través de todos los enlaces disponibles.
Esto se adapta mejor a las empresas distribuidas.
Una plataforma SD-WAN puede utilizar conjuntamente fibra, banda ancha, 4G o 5G e incluso conexiones MPLS existentes. También puede aplicar políticas para que la red trate de forma diferente los distintos tipos de tráfico. En un hotel, la navegación de los huéspedes no necesita la misma ruta ni prioridad que los pagos con tarjeta, las llamadas de voz de los empleados o el acceso a una plataforma de reservas.
Una configuración práctica para hostelería podría funcionar así:
- El tráfico de internet de los huéspedes utiliza una salida estándar a internet.
- Las aplicaciones de los empleados siguen una ruta de mayor prioridad con controles más estrictos.
- El tráfico de pagos permanece segmentado del tráfico de invitados y de la oficina general.
- Un enlace móvil toma el control si el circuito principal se degrada o falla.
Por eso la SD-WAN suele resultar atractiva para empresas con muchas sucursales. Ayuda a los equipos de TI a mantener la coherencia de las políticas incluso cuando los circuitos de acceso de cada centro son diferentes. La guía de Purple sobre casos de uso de SD-WAN para organizaciones distribuidas ofrece ejemplos prácticos de dónde encaja este modelo.
Ejemplos empresariales comunes
Los nombres de las arquitecturas son útiles, pero lo que más importa es la adaptación operativa. El mejor diseño es el que se adapta al funcionamiento de la empresa en todos sus centros.
| Entorno empresarial | Necesidad típica de WAN | Prioridad de diseño probable |
|---|---|---|
| Grupo hotelero multisitio | Reservas compartidas, informes, acceso seguro para empleados, continuidad del servicio para huéspedes | Segmentación, resiliencia, acceso a la nube |
| Cadena de tiendas | Conectividad constante de las cajas, sincronización de inventario, operaciones de tienda | Fiabilidad, política centralizada, contingencia rápida |
| Red sanitaria | Acceso seguro a registros centrales en centros remotos | Seguridad, control de acceso, rutas de aplicaciones predecibles |
Para un nuevo responsable de TI, la prueba práctica es sencilla. Pregunte qué aplicaciones deben seguir funcionando durante un fallo de circuito, qué tráfico debe permanecer aislado para cumplir con las normativas y qué centros tienen opciones de acceso local deficientes. Esas respuestas suelen orientarle hacia la arquitectura WAN adecuada más rápido que las etiquetas de los productos.
Buenas prácticas de WAN para seguridad y rendimiento
Un grupo hotelero puede tener las aplicaciones en la nube adecuadas, una red central capaz y políticas de seguridad claras, y aun así frustrar a empleados y huéspedes si una propiedad tiene un circuito local deficiente o controles débiles en el extremo. Así es como se ve la gestión de la WAN en la práctica para las organizaciones distribuidas. El trabajo no consiste solo en conectar centros. Consiste en mantener la capacidad de respuesta de los sistemas de reservas, proteger el tráfico de pagos y garantizar la utilidad de los servicios para huéspedes, incluso cuando cada ubicación presenta condiciones de acceso diferentes.
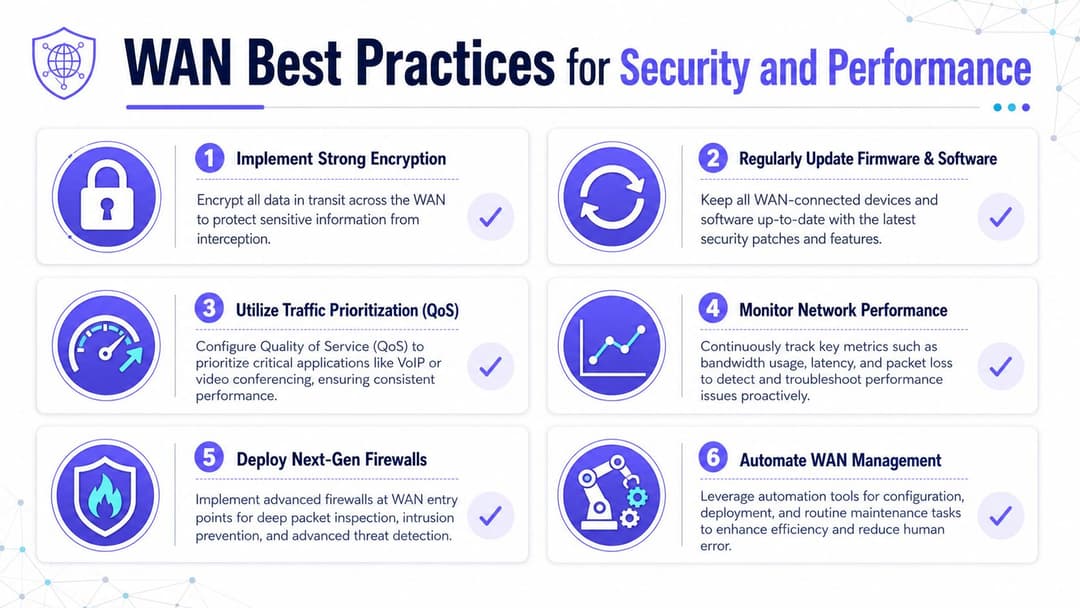
La calidad del acceso varía notablemente según la ubicación y el tipo de circuito. La descripción general de WAN de Fortinet señala la realidad operativa básica. El rendimiento de la WAN depende en gran medida de la conexión de última milla disponible en cada centro, no solo del diseño de la red más amplia.
Centrarse en el extremo de la sucursal
Muchos incidentes de la WAN comienzan en la propiedad, la tienda o la sucursal.
Un equipo central puede ver sistemas centrales en buen estado mientras los usuarios de un centro experimentan problemas con paneles lentos, llamadas caídas o fallos de inicio de sesión. En un hotel, esto suele deberse a la línea de acceso local, a un WiFi para invitados saturado o a una separación deficiente entre el tráfico de empleados y el de invitados. Puede que la WAN general funcione bien. El extremo de la sucursal es donde la experiencia se desmorona.
Una regla de diseño útil es sencilla. Planifique para el centro más lento de forma realista, no para el más rápido del grupo.
Esa mentalidad cambia las decisiones de compra y de política. Impulsa a los equipos a probar cómo se comportan las aplicaciones en circuitos más débiles, a confirmar que la contingencia funciona bajo carga y a evitar asumir que todas las sucursales tienen un rendimiento propio de la fibra.
Tratar la seguridad priorizando la identidad
El pensamiento perimetral tradicional se adapta mal a las WAN modernas porque los usuarios, los dispositivos y las aplicaciones están distribuidos en sucursales, hogares, plataformas en la nube y entornos de terceros. Un modelo mejor comprueba quién solicita el acceso, qué dispositivo utiliza, qué función desempeña y si la solicitud coincide con la política.
En la práctica, esto suele incluir:
- Cifrado del tráfico en tránsito
- Segmentación de los sistemas de invitados, empleados, IoT y pagos
- Uso de acceso basado en funciones en lugar de una confianza de red generalizada
- Mantenimiento actualizado del software de red y de los dispositivos del extremo
- Revisión de las rutas de acceso remoto con el mismo cuidado que las locales
Para los establecimientos multisitio, esto es tan importante a nivel empresarial como técnico. Una red plana puede convertir un problema de WiFi para invitados en un problema operativo para los empleados. Un control de acceso deficiente puede exponer los sistemas de pago o las herramientas internas a usuarios incorrectos. Purple también puede encajar en ese modelo de identidad más amplio al gestionar la autenticación sin contraseña de invitados y empleados en todos los establecimientos.
Priorizar lo que más importa
Una WAN funciona como una red de carreteras entre centros. Si todos los vehículos reciben el mismo trato, las ambulancias acaban atascadas detrás de las furgonetas de reparto y del tráfico turístico. El tráfico de red se comporta de la misma manera. Las reservas, los pagos y los servicios de identidad no deberían competir en igualdad de condiciones con las actualizaciones de software o el uso recreativo de los invitados.
Un modelo de política práctico consiste en definir clases de tráfico como:
- Operaciones críticas: reservas, acceso a PMS, flujos de trabajo de pago, identidad corporativa
- Servicios en tiempo real: voz, vídeo, comunicaciones internas
- Tráfico empresarial general: aplicaciones web, informes, herramientas de administración
- Tráfico de baja prioridad: actualizaciones, transferencias masivas, uso recreativo de invitados cuando la política permita la separación
La calidad de servicio, la selección de rutas y la política centralizada son importantes en este caso porque deciden qué pasa primero cuando el ancho de banda es limitado.
Regla práctica: si la transmisión de vídeo de los invitados puede ralentizar el registro o los pagos con tarjeta, la política de la WAN aún necesita mejoras.
Supervisar de forma continua, no ocasional
Una revisión mensual no detectará un circuito de sucursal que se degrada cada viernes por la tarde o un cambio de política que interrumpe una aplicación en la nube en una región concreta. Las operaciones de la WAN necesitan una visibilidad continua del estado de la ruta, la respuesta de las aplicaciones, los eventos de contingencia y las condiciones del extremo.
El objetivo es un diagnóstico rápido. Su equipo debería ser capaz de responder a algunas preguntas básicas sin conjeturas:
- ¿El problema es local o de toda la red?
- ¿Se ve afectada una sola aplicación o todas ellas?
- ¿Ha cambiado la ruta?
- ¿Está en uso el enlace de respaldo?
- ¿Ha interrumpido un cambio de política el flujo de tráfico previsto?
Una buena gestión de la WAN suele consistir menos en una resolución de problemas heroica y más en detectar patrones de forma anticipada, antes de que el personal de recepción, los equipos de las tiendas o los huéspedes noten el impacto.
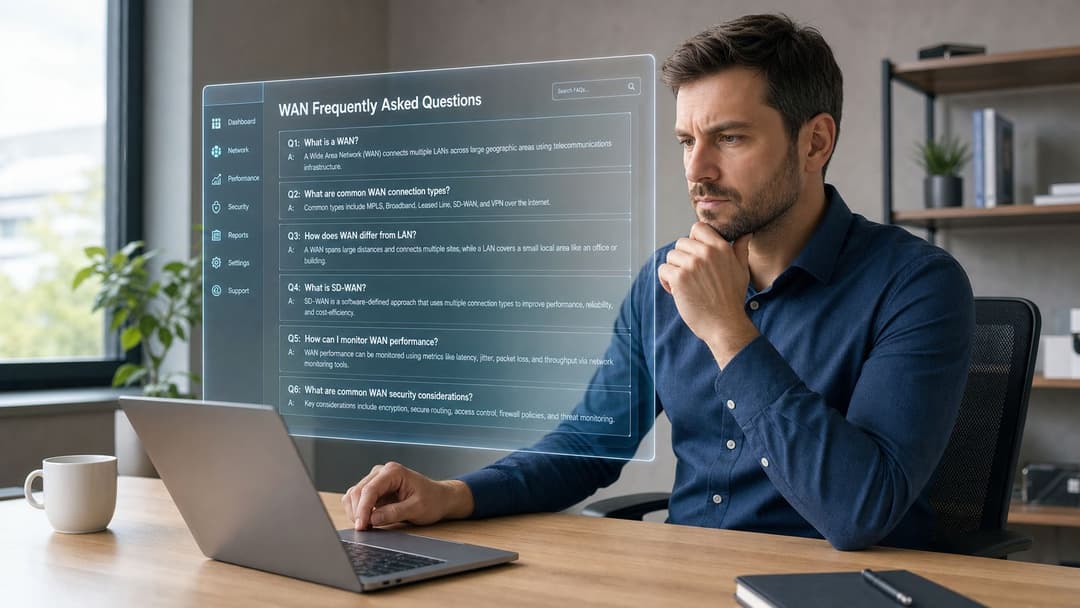
Preguntas frecuentes sobre las WAN
La gente suele entender la idea general de una WAN una vez que la conecta con sucursales y sistemas en la nube. La confusión restante suele residir en las preguntas prácticas más pequeñas.
¿Es internet una WAN?
Sí, en términos generales, internet es una WAN porque conecta redes a través de grandes distancias geográficas. Sin embargo, en las redes empresariales, se suele utilizar «WAN» para referirse a la conectividad organizada que vincula los propios centros, usuarios y aplicaciones a través de ese entorno más amplio.
¿Necesita una pequeña empresa una WAN?
No siempre. Si todo su negocio funciona desde un único centro y la mayoría de los sistemas son locales, es posible que solo necesite una LAN y acceso a internet. En cuanto añade una segunda sucursal, teletrabajadores, flujos de trabajo que dependen de la nube o sistemas centralizados compartidos entre ubicaciones, el planteamiento de la WAN adquiere importancia, aunque la configuración sea sencilla.
¿Es un ordenador WAN un tipo de dispositivo específico?
No. Es cualquier dispositivo que se comunique a través de una red de área amplia. Podría ser un portátil, una caja registradora, un servidor, una tableta, un quiosco, una pasarela de cámara o un sistema de gestión de impresoras.
¿Qué relación tiene una VPN con una WAN?
Una VPN es una forma de crear conectividad segura a través de redes más amplias. A menudo forma parte del diseño de una WAN, especialmente cuando el tráfico viaja a través de enlaces públicos de internet. Piense en la VPN como un túnel protegido y en la WAN como el modelo de conectividad más amplio.
¿Es SD-WAN lo mismo que WAN?
No. WAN es la categoría general. SD-WAN es una forma moderna de gestionar y optimizar la conectividad WAN mediante software y políticas centralizadas.
¿Qué suele provocar las quejas de los usuarios sobre la WAN?
Los usuarios suelen describir el síntoma, no la causa. Dirán «el sistema va lento» o «la aplicación se agota constantemente». El problema subyacente podría ser el circuito del centro local, una mala priorización del tráfico, un túnel que falla, un conflicto de políticas de seguridad o el propio proveedor de la aplicación.
¿Qué es lo que más importa a los hoteles y grupos de tiendas?
Normalmente, lo que más importa son tres cosas:
- Coherencia entre centros: los empleados no deberían tener que volver a aprender los flujos de trabajo porque una propiedad se comporte de forma diferente a otra.
- Segmentación: el tráfico de invitados, empleados y operaciones necesita una separación clara.
- Resiliencia: una línea defectuosa o un problema del proveedor no deberían detener las operaciones principales.
Una buena WAN no llama la atención. Los empleados inician sesión, los sistemas responden, los huéspedes permanecen conectados y los tickets de soporte disminuyen porque la red hace su trabajo de manera eficaz.
Si está revisando cómo afecta el diseño de la WAN al acceso de los invitados, la autenticación de los empleados y las operaciones multisitio, vale la pena echar un vistazo a Purple. Purple ofrece acceso a la red sin contraseña para invitados y empleados con controles basados en la identidad para entornos de hostelería, comercio minorista, sanidad y otros entornos distribuidos, lo que puede complementar la estrategia de acceso y WAN más amplia que respalda a una red empresarial moderna.