WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
Vous faites probablement face à un problème récurrent. Un hôtel signale que les tablettes d'enregistrement sont lentes. Un autre indique que les terminaux de paiement par carte ont brièvement perdu la connexion. Le siège exige des rapports cohérents sur l'ensemble des sites, et votre personnel à distance a toujours besoin d'un accès sécurisé aux outils cloud sans engorger le support chaque lundi matin.
C'est là que la définition informatique du WAN cesse d'être un terme théorique pour devenir un enjeu opérationnel. Si vous gérez plusieurs hôtels, points de vente, cliniques ou bureaux, vous n'avez pas seulement besoin d'un "réseau". Vous avez besoin d'un moyen pour que des lieux, des personnes et des systèmes distincts fonctionnent comme un seul environnement organisé, sans compromettre la sécurité ni l'expérience utilisateur.
Qu'est-ce qu'un WAN en 2026
À 7 heures du matin, un hôtel enregistre les départs des clients d'une conférence, un autre traite les paiements des petits-déjeuners, et le siège extrait les rapports de la nuit. Si ces trois sites dépendent du même système de réservation, de la même plateforme d'identité et des mêmes applications cloud, le réseau qui les relie doit faire plus que simplement couvrir la distance. Il doit assurer la coordination de l'entreprise.
Un réseau étendu, ou WAN, est le réseau qui relie des sites distincts, des utilisateurs distants et des services externes afin qu'ils puissent fonctionner au sein d'une même organisation. Un réseau local gère le trafic à l'intérieur d'un seul site. Un WAN gère le trafic entre les sites et vers les plateformes partagées telles que les logiciels cloud, les centres de données, les services de paiement et les outils de gestion centrale.
Une comparaison simple aide à comprendre. Un LAN fonctionne comme les couloirs, les ascenseurs et le câblage à l'intérieur d'un seul bâtiment d'hôtel. Un WAN fonctionne comme le réseau routier reliant cet hôtel à vos autres propriétés, à votre siège social et aux services sur lesquels votre personnel s'appuie chaque jour. Si le bâtiment est bien organisé mais que les routes sont bloquées, l'activité ralentit tout de même.
C'est pourquoi la définition des manuels scolaires ne vous mène qu'à mi-chemin. En 2026, un WAN n'est pas seulement un label technique pour un réseau réparti sur des villes ou des pays. C'est le tissu opérationnel des organisations distribuées. Pour un groupe hôtelier, une chaîne de vente au détail ou un prestataire de soins, il détermine si les sites peuvent atteindre les applications centrales de manière fiable, si le personnel à distance peut se connecter en toute sécurité et si les services cloud semblent assez rapides pour être utilisés pendant les périodes de forte activité.
Le matériel reste important. Les routeurs décident de la manière dont le trafic local quitte un site et atteint le réseau étendu, c'est pourquoi comprendre le rôle des routers in business networks aide à évaluer les problèmes de performance WAN.
Pourquoi l'ancienne définition ne suffit plus
Si vous vous arrêtez à « un WAN connecte des réseaux à distance », vous passez à côté des questions qui importent pour les opérations :
- Expérience utilisateur : Le personnel de réception, les équipes financières et les responsables à distance bénéficieront-ils d'un accès cohérent aux systèmes dont ils ont besoin ?
- Sécurité : Les succursales et les télétravailleurs peuvent-ils se connecter sans offrir aux attaquants une voie d'accès facile aux systèmes centraux ?
- Performance du cloud : Les outils SaaS, les plateformes vocales et les tableaux de bord partagés resteront-ils réactifs dans chaque site ?
- Résilience : Qu'advient-il des paiements, des rapports ou des services clients si un circuit tombe en panne ?
Un WAN façonne directement les résultats de l'entreprise.
Dans l'hôtellerie en particulier, il soutient plus d'activités quotidiennes que beaucoup d'équipes ne le pensent. Les systèmes de gestion d'établissement, les paiements par carte, l'administration du WiFi, l'accès à la vidéosurveillance, la téléphonie et les services d'identité dépendent souvent du bon fonctionnement des liaisons WAN. Ainsi, la définition moderne est pratique, et non académique. Un WAN est la partie de votre réseau qui permet à plusieurs sites de se comporter comme une seule entreprise gérée, avec des contrôles de sécurité, des politiques de performance et des plans de basculement intégrés dans la façon dont les gens travaillent.
Définir l'ordinateur WAN
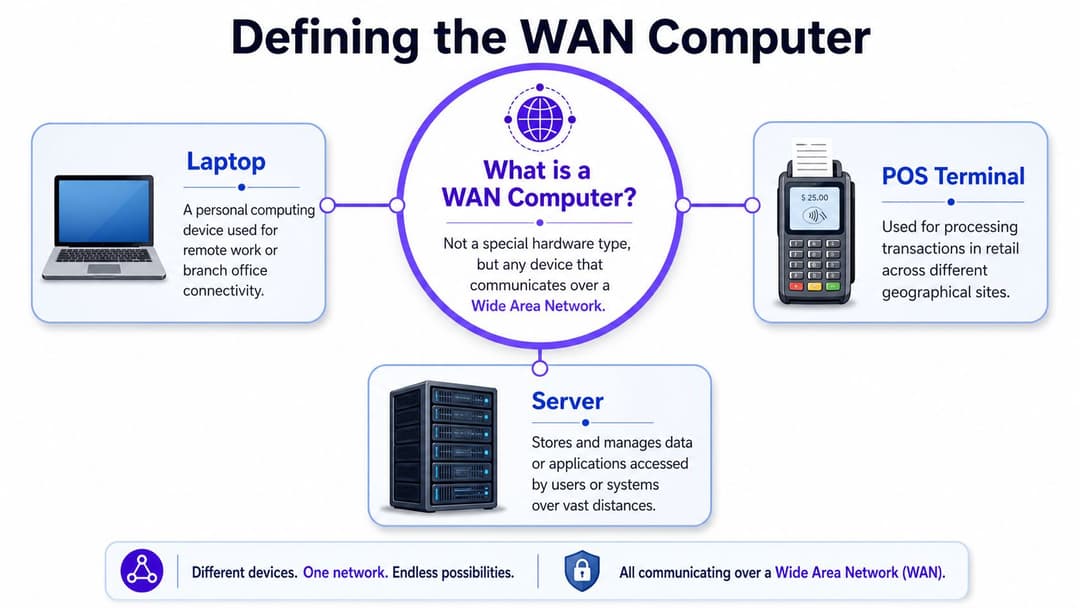
La définition de l'ordinateur WAN conduit souvent à supposer qu'un ordinateur WAN est un type de machine spécial. Ce n'est pas le cas. Un ordinateur WAN est n'importe quel appareil normal qui communique sur un réseau WAN.
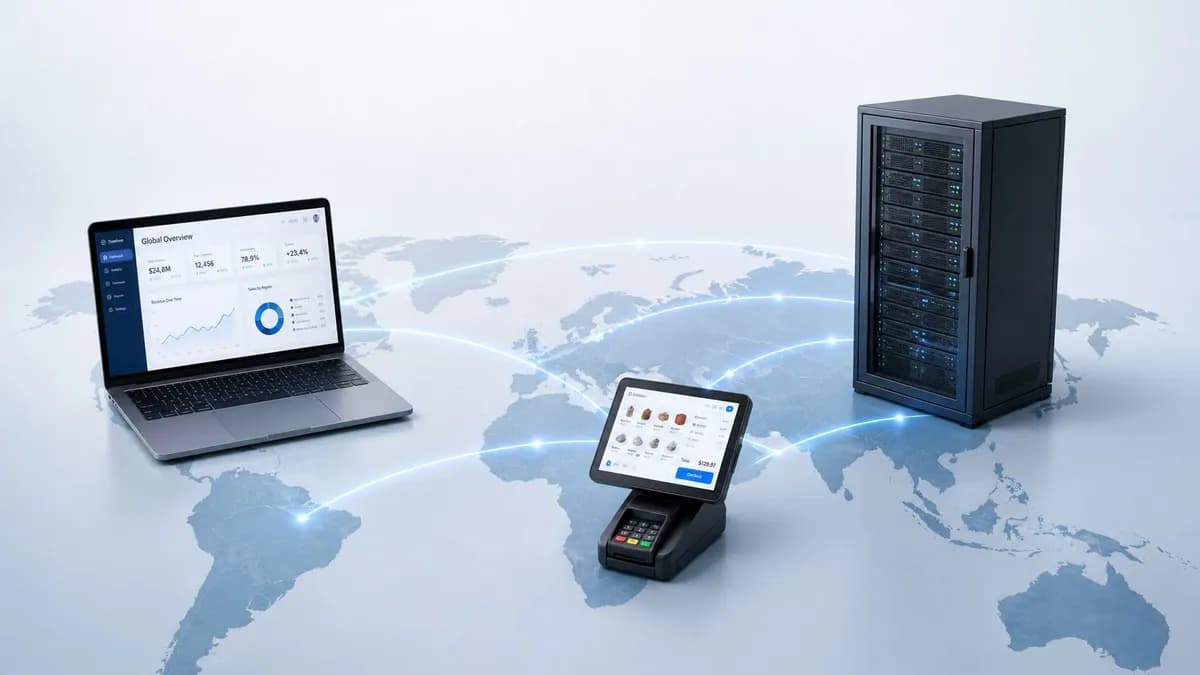
Cet appareil peut être un ordinateur portable au siège social, un terminal de point de vente dans le bar d'un hôtel, une borne d'enregistrement à la réception ou un serveur dans un centre de données. L'appareil lui-même n'est pas un « matériel WAN » au même titre qu'un routeur. Il s'intègre à l'activité du WAN de par son mode de connexion et les chemins réseau empruntés par son trafic.
Une façon simple d'y penser
Un LAN est comme le réseau téléphonique interne d'un bâtiment. Les appareils communiquent entre eux via une configuration locale que vous contrôlez de près. Un WAN ressemble davantage au réseau téléphonique plus large qui relie des bâtiments distincts, des travailleurs à distance et des services externes.
Cela signifie qu'un ordinateur WAN est simplement un appareil qui utilise ce chemin réseau étendu.
Voici ce que l'on trouve généralement autour :
- Routeurs : Ils acheminent le trafic d'un site local vers le réseau plus large. Si vous souhaitez réviser leur rôle, Purple propose un guide pratique sur les routeurs dans les réseaux.
- Liaisons WAN : Il peut s'agir de haut débit, de fibre, de connexions VPN, de liaisons cellulaires, de MPLS ou d'un mélange de ces solutions.
- Contrôles de sécurité : Les pare-feux, les vérifications d'identité, les politiques de segmentation et le chiffrement aident à protéger le trafic lorsqu'il quitte le site local.
- Services centraux : Les applications cloud, les systèmes de réservation, les plateformes de partage de fichiers et les outils d'entreprise se trouvent souvent à l'autre bout du trafic WAN.
Ce qui change pour l'appareil
Un appareil sur un LAN communique généralement avec des ressources à proximité. Un appareil utilisant un WAN accède souvent à des éléments plus éloignés, en dehors du bâtiment, et parfois en dehors de votre contrôle direct. Cela modifie les attentes en matière de latence, de fiabilité, de visibilité et de sécurité.
Par exemple :
- Un PC de réception qui lance une impression sur une imprimante locale effectue une tâche LAN.
- Ce même PC qui ouvre une plateforme de réservation basée sur le cloud utilise la connectivité WAN.
- Un ordinateur portable de succursale accédant à un serveur financier central utilise le WAN.
- Un terminal de paiement transmettant des données de transaction à un service de traitement à distance utilise le chemin WAN.
Définition clé : Un ordinateur WAN n'est pas un type de machine unique. Il s'agit de n'importe quel appareil, standard ou spécialisé, qui envoie et reçoit des données à travers un réseau reliant des sites distincts.
Cette distinction est essentielle car de nombreux problèmes d'assistance attribués à « l'ordinateur » sont en réalité des problèmes de WAN. L'ordinateur portable peut très bien fonctionner. Le problème peut se situer au niveau du circuit de la succursale, du tunnel VPN, de la politique de routage ou du chemin d'accès au cloud.
WAN vs LAN : Comment le comportement de votre appareil diffère
Une grande partie de la confusion disparaît lorsque l'on cesse de comparer le WAN et le LAN comme des types de réseaux abstraits pour se concentrer sur ce que ressent l'utilisateur.
| Attribut | Réseau local (LAN) | Réseau étendu (WAN) |
|---|---|---|
| Zone géographique | Un seul bâtiment ou site local | Plusieurs sites répartis sur de longues distances |
| Contrôle | Généralement entièrement contrôlé par une seule équipe informatique locale | Partagé entre l'informatique interne, les fournisseurs et les services cloud |
| Ressenti de vitesse | Généralement plus rapide et plus direct pour les ressources locales | Plus variable car le trafic voyage plus loin et à travers plus de systèmes |
| Structure des coûts | Axée sur les commutateurs, le câblage, le WiFi et le matériel local | Comprend les circuits d'accès, le routage, la sécurité et la gestion multi-site |
| Modèle de sécurité | Souvent articulé autour de la segmentation locale et des contrôles de périmètre | Nécessite une sécurité multicouche entre les succursales, les utilisateurs et l'accès cloud |
| Expérience utilisateur | Cohérente au sein d'un même site | Dépend de la qualité du chemin, des règles de gestion et de la connectivité du dernier kilomètre |
AWS souligne dans son explication de ce qu'est un WAN que de nombreuses explications de base s'arrêtent à la définition de LAN à LAN et passent à côté de la transition concrète vers des architectures cloud-first, multi-sites et à accès distant. C'est précisément pour cela que l'expérience de vos utilisateurs change dès qu'un appareil dépend de la connectivité WAN.
La géographie modifie les attentes
À l'intérieur d'un même bâtiment, un appareil communique généralement avec les systèmes à proximité. Sur un WAN, le trafic peut transiter par le réseau d'un fournisseur, une pile de sécurité et une infrastructure cloud avant d'atteindre l'application.
Pour un hôtel, cela signifie qu'un réceptionniste peut ouvrir rapidement un partage de fichiers local, mais peut constater des ralentissements lors de l'utilisation d'une plateforme de réservation centralisée pendant les heures de pointe. L'appareil n'a pas changé. C'est la distance et la complexité du chemin qui ont changé.
La sécurité devient plus multicouche
Sur un LAN, les équipes pensent souvent que « ce qui est à l'intérieur est fiable, ce qui est à l'extérieur ne l'est pas ». Ce modèle s'effondre dès lors que les utilisateurs se connectent depuis leur domicile, des bureaux régionaux, des sites éphémères ou des appareils mobiles.
Un appareil connecté à un WAN a souvent besoin de :
- Vérification d'identité : Confirmer qui est l'utilisateur
- Confiance de l'appareil : Confirmer que l'appareil est conforme à la politique
- Transport chiffré : Protéger les données en transit
- Segmentation : Séparer les flux de trafic des invités, du personnel, des paiements et des opérations
Pour les organisations multi-sites, une succursale n'est pas seulement un câble de rallonge branché sur le siège social. C'est un point d'accès supplémentaire à sécuriser.
La gestion devient centralisée
Les problèmes de LAN sont souvent locaux. Les problèmes de WAN nécessitent généralement une vision plus large. Vous devez voir ce qui se passe entre l'utilisateur, le routeur du site, le circuit du fournisseur, la couche de sécurité et l'application de destination.
C'est l'une des raisons pour lesquelles de nombreuses équipes se tournent vers des tableaux de bord centralisés et une gestion du WAN basée sur des politiques. Pour une comparaison simple, l'article de Purple sur la différence entre LAN et WAN expose les principes fondamentaux en termes clairs pour l'entreprise.
Lorsqu'un appareil passe d'un usage purement LAN à un usage dépendant du WAN, le dépannage ne consiste plus à se demander « la machine fonctionne-t-elle ? » mais plutôt « quelle partie du chemin d'accès est en panne ? »
Architectures WAN courantes et exemples
Un groupe hôtelier de vingt propriétés gère rarement un seul type de WAN pendant longtemps. Un site peut disposer de la fibre complète, un autre peut dépendre d'une connexion haut débit avec secours 4G, et le siège social peut encore s'appuyer sur un service privé plus ancien pour quelques applications clés. Ce mélange est normal aujourd'hui. La question principale est de savoir comment chaque conception gère la disponibilité, la sécurité et l'expérience des invités et du personnel.
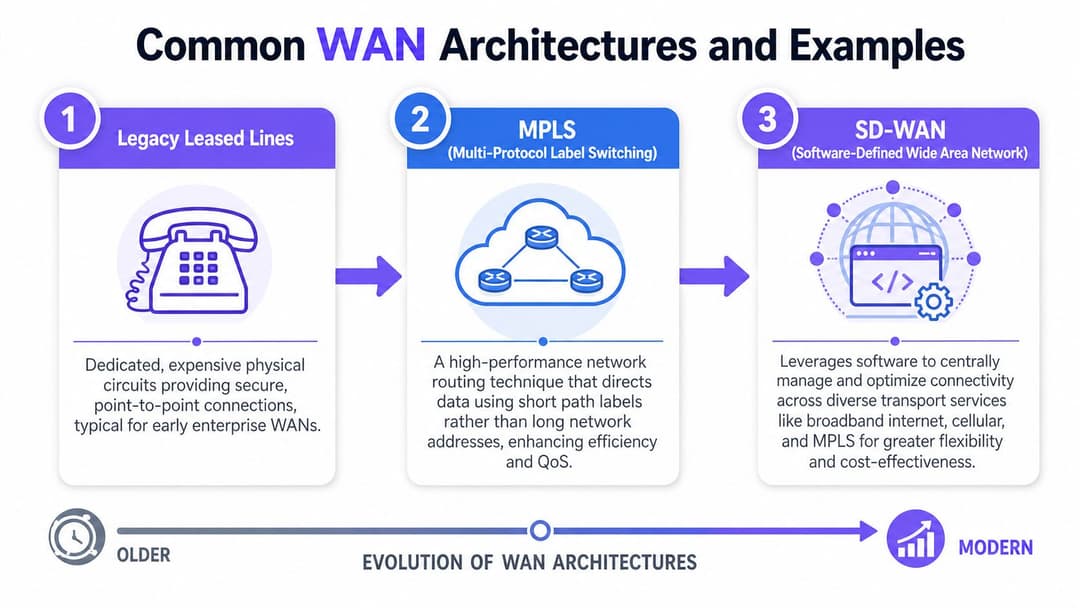
L'architecture WAN est passée de liaisons privées fixes à des conceptions plus flexibles qui combinent plusieurs types d'accès sous un même modèle d'exploitation. Le guide essentiel du WAN de Redcentric note que le MPLS est apparu à la fin des années 1990 et s'est largement imposé car il offrait une connectivité fiable et efficace entre les sites. Ce même guide explique également pourquoi de nombreuses organisations combinent désormais le haut débit, les VPN et les liaisons cellulaires au lieu de dépendre d'une seule méthode de transport.
Ce changement est crucial car la nature du trafic moderne a évolué.
Il y a quelques années, de nombreuses entreprises renvoyaient le trafic des succursales vers un centre de données centralisé. En 2026, un hôtel peut avoir besoin d'accéder simultanément à des outils PMS cloud, des services de paiement, des plateformes de vidéosurveillance, des contrôles de WiFi invité et aux systèmes du siège. Une architecture WAN doit supporter cette dispersion sans créer de goulots d'étranglement ni affaiblir la politique de sécurité.
Lignes louées héritées
Les lignes louées constituaient l'approche traditionnelle de type route privée. Vous payiez pour une connectivité dédiée entre des sites clés et bénéficiiez d'un chemin contrôlé et prévisible.
Pour une chaîne hôtelière, cela fonctionnait bien lorsque les systèmes importants se trouvaient dans un seul lieu central. Chaque propriété se connectait au siège social ou à un centre de données, et l'équipe réseau savait exactement où le trafic allait aller. Le dépannage était souvent plus simple car le chemin d'accès était strictement défini.
Le compromis résidait dans le coût et l'agilité.
L'ajout d'un nouveau site, d'un chemin de secours ou d'un accès direct aux services cloud pouvait prendre du temps et de l'argent. Si l'entreprise ouvrait des sites saisonniers, rénovait des propriétés ou changeait de fournisseurs d'applications, le WAN pouvait être en décalage avec les besoins opérationnels.
MPLS
Le MPLS a amélioré le modèle de liaison privée en offrant aux organisations un meilleur contrôle du trafic sur un réseau géré par un fournisseur. Il est devenu populaire auprès des entreprises qui avaient besoin de performances stables pour la voix, les systèmes de transaction et l'accès aux applications de site à site.
Une comparaison utile est la suivante. Si un LAN fonctionne comme les couloirs à l'intérieur d'un seul hôtel, le MPLS fonctionne comme un réseau routier géré entre les propriétés. Les routes restent externes, mais elles sont organisées et hiérarchisées de manière plus méticuleuse que les voies publiques ordinaires.
Cela rendait le MPLS attractif pour les groupes hôteliers, les chaînes de vente au détail et les réseaux de santé. Une marque d'hôtel pouvait l'utiliser pour connecter ses établissements, ses bureaux régionaux et son siège social avec un comportement applicatif plus prévisible qu'avec un simple accès internet standard. Les détaillants l'utilisaient souvent pour les caisses, les systèmes de stock et le reporting. Les prestataires de soins de santé l'utilisaient là où l'accès aux dossiers centraux nécessitait un contrôle plus strict.
Le MPLS a toujours sa place, en particulier là où une entreprise valorise la connectivité gérée par le fournisseur et les chemins de trafic connus. Sa limite est que les organisations axées sur le cloud ont souvent besoin de plus de flexibilité que ce que le MPLS était initialement conçu pour offrir à lui seul.
SD-WAN
Le SD-WAN modifie la conception même du projet. Plutôt que de commencer par choisir un type de circuit, les équipes partent des besoins applicatifs et déterminent comment le trafic doit circuler sur l'ensemble des liaisons disponibles.
C'est une solution bien mieux adaptée aux entreprises distribuées.
Une plateforme SD-WAN peut associer la fibre, le haut débit, la 4G ou la 5G, et même les connexions MPLS existantes. Elle peut également appliquer des politiques afin que le réseau traite différemment les divers types de trafic. Dans un hôtel, la navigation des invités n'a pas besoin du même chemin ou de la même priorité que les paiements par carte, les appels vocaux du personnel ou l'accès à une plateforme de réservation.
Une configuration pratique pour le secteur hôtelier pourrait fonctionner ainsi :
- Le trafic internet des invités utilise une sortie internet standard.
- Les applications du personnel suivent un chemin de priorité supérieure avec des contrôles plus stricts.
- Le trafic de paiement reste segmenté du trafic des invités et du trafic général du bureau.
- Une liaison cellulaire prend le relais si le circuit principal se dégrade ou tombe en panne.
C'est pourquoi le SD-WAN séduit souvent les entreprises disposant de nombreuses succursales. Il aide les équipes informatiques à maintenir des politiques cohérentes, même lorsque les circuits d'accès diffèrent d'un site à l'autre. Le guide de Purple concernant les cas d'usage du SD-WAN pour les organisations distribuées fournit des exemples pratiques d'application de ce modèle.
Exemples commerciaux courants
Les noms d'architecture sont utiles, mais l'adéquation opérationnelle importe davantage. La meilleure configuration est celle qui correspond au fonctionnement réel de l'entreprise sur l'ensemble de ses sites.
| Contexte d'entreprise | Besoin WAN type | Priorité de conception probable |
|---|---|---|
| Groupe hôtelier multi-site | Réservation partagée, rapports, accès sécurisé du personnel, continuité du service client | Segmentation, résilience, accès cloud |
| Chaîne de vente au détail | Connectivité des caisses cohérente, synchronisation des stocks, opérations des magasins | Fiabilité, politique centralisée, basculement rapide |
| Réseau de santé | Accès sécurisé aux dossiers centralisés sur l'ensemble des sites distants | Sécurité, contrôle d'accès, chemins applicatifs prévisibles |
Pour un nouveau responsable informatique, le test pratique est simple. Il suffit d'identifier quelles applications doivent continuer à fonctionner lors d'une panne de circuit, quels flux de trafic doivent rester isolés à des fins de conformité, et quels sites disposent d'options d'accès local limitées. Ces réponses orientent généralement vers la bonne architecture WAN bien plus rapidement que ne le feraient les fiches produits.
Bonnes pratiques WAN pour la sécurité et la performance
Un groupe hôtelier peut disposer des bonnes applications cloud, d'un réseau central performant et de politiques de sécurité claires, tout en frustrant son personnel et ses clients si un établissement dispose d'un circuit local médiocre ou de contrôles faibles en périphérie. C'est à cela que ressemble la gestion du WAN en pratique pour les organisations distribuées. Le travail ne consiste pas seulement à connecter des sites. Il s'agit de maintenir la réactivité des systèmes de réservation, de protéger le trafic de paiement et de garantir la disponibilité des services clients, même lorsque chaque site présente des conditions d'accès différentes.
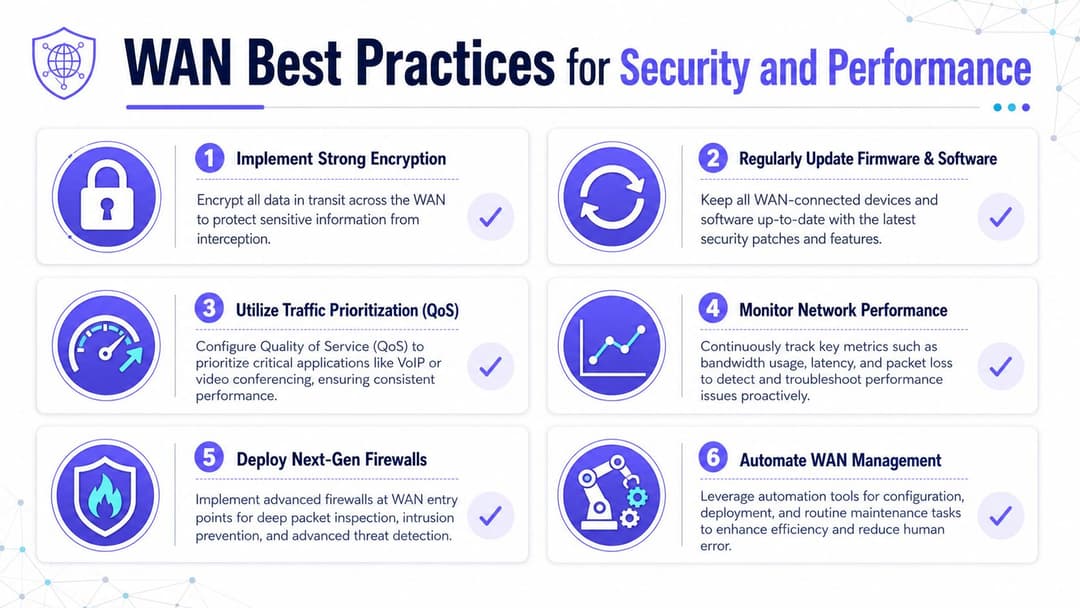
La qualité d'accès varie fortement selon l'emplacement et le type de circuit. L'analyse du WAN par Fortinet souligne une réalité opérationnelle de base : la performance du WAN dépend fortement de la connexion du dernier kilomètre disponible sur chaque site, et pas seulement de la conception globale du réseau.
Concentrez-vous sur la périphérie des filiales
De nombreux incidents WAN trouvent leur origine au niveau de l'établissement, du magasin ou de la succursale.
Une équipe centrale peut voir des systèmes essentiels en parfaite santé tandis que les utilisateurs d'un site font face à des tableaux de bord lents, des appels interrompus ou des échecs de connexion. Dans un hôtel, cela s'explique souvent par la ligne d'accès locale, un WiFi invité surchargé ou une faible séparation entre le trafic du personnel et celui des invités. Le WAN global peut fonctionner correctement. C'est à la périphérie du site que l'expérience se dégrade.
Une règle de conception utile est simple. Planifiez pour le site réel le plus lent, et non pour le plus rapide de votre parc.
Cet état d'esprit modifie les décisions d'achat et de politique. Il pousse les équipes à tester le comportement des applications sur des circuits plus faibles, à confirmer que le basculement fonctionne sous charge et à éviter de supposer que chaque site bénéficie de performances de type fibre.
Traitez la sécurité en priorité avec l'identité
L'approche traditionnelle de sécurité basée sur le périmètre est mal adaptée aux WAN modernes, car les utilisateurs, les appareils et les applications sont répartis entre les succursales, les domiciles, les plateformes cloud et les environnements tiers. Un meilleur modèle consiste à vérifier qui demande l'accès, quel appareil est utilisé, quel est le rôle de l'utilisateur et si la demande est conforme à la politique.
En pratique, cela inclut généralement :
- Chiffrer le trafic en transit
- Segmenter les systèmes invités, le personnel, l'IoT et les systèmes de paiement
- Utiliser un accès basé sur les rôles plutôt qu'une confiance réseau globale
- Maintenir à jour les logiciels réseau et les équipements en périphérie
- Examiner les chemins d'accès distants avec autant de soin que les accès sur site
Pour les établissements multi-sites, cela compte autant sur le plan commercial que technique. Un réseau plat peut transformer un problème de WiFi invité en un problème opérationnel pour le personnel. Un mauvais contrôle d'accès peut exposer les systèmes de paiement ou les outils internes aux mauvais utilisateurs. Purple peut également s'intégrer dans ce modèle d'identité plus large en gérant l'authentification sans mot de passe des invités et du personnel dans l'ensemble des établissements.
Priorisez ce qui compte le plus
Un WAN fonctionne comme un réseau routier entre différents sites. Si tous les véhicules sont traités de la même manière, les ambulances se retrouvent coincées derrière les camionnettes de livraison et le trafic touristique. Le trafic réseau se comporte exactement de la même façon. Les réservations, les paiements et les services d'identité ne doivent pas rivaliser à égalité avec les mises à jour logicielles ou l'utilisation récréative du WiFi par les invités.
Un modèle de politique pratique consiste à définir des classes de trafic telles que :
- Opérations critiques : réservations, accès PMS, flux de paiement, identité d'entreprise
- Services en temps réel : voix, vidéo, communications internes
- Trafic professionnel général : applications web, rapports, outils d'administration
- Trafic à faible priorité : mises à jour, transferts volumineux, utilisation récréative des clients lorsque la politique permet la séparation
La qualité de service, la sélection du chemin et la politique centralisée sont ici essentielles, car elles déterminent ce qui passe en priorité lorsque la bande passante est limitée.
Règle pratique : Si le streaming d'un client peut ralentir l'enregistrement ou les paiements par carte, la politique WAN doit encore être optimisée.
Surveillez en continu, pas occasionnellement
Un examen mensuel ne détectera pas un circuit de succursale qui se dégrade tous les vendredis après-midi ou un changement de politique qui bloque une application cloud dans une région spécifique. Les opérations WAN nécessitent une visibilité continue sur la santé des chemins, la réponse des applications, les événements de basculement et les conditions en périphérie.
L'objectif est d'obtenir un diagnostic rapide. Votre équipe doit pouvoir répondre à quelques questions de base sans avoir à deviner :
- Le problème est-il local ou global au réseau ?
- Une seule application est-elle affectée ou toutes ?
- L'itinéraire a-t-il changé ?
- La liaison de secours est-elle active ?
- Une modification de politique a-t-elle perturbé le flux de trafic attendu ?
Une bonne gestion du WAN consiste généralement moins à résoudre des incidents de manière héroïque qu'à détecter les schémas récurrents très tôt, avant que le personnel d'accueil, les équipes en magasin ou les invités n'en ressentent l'impact.
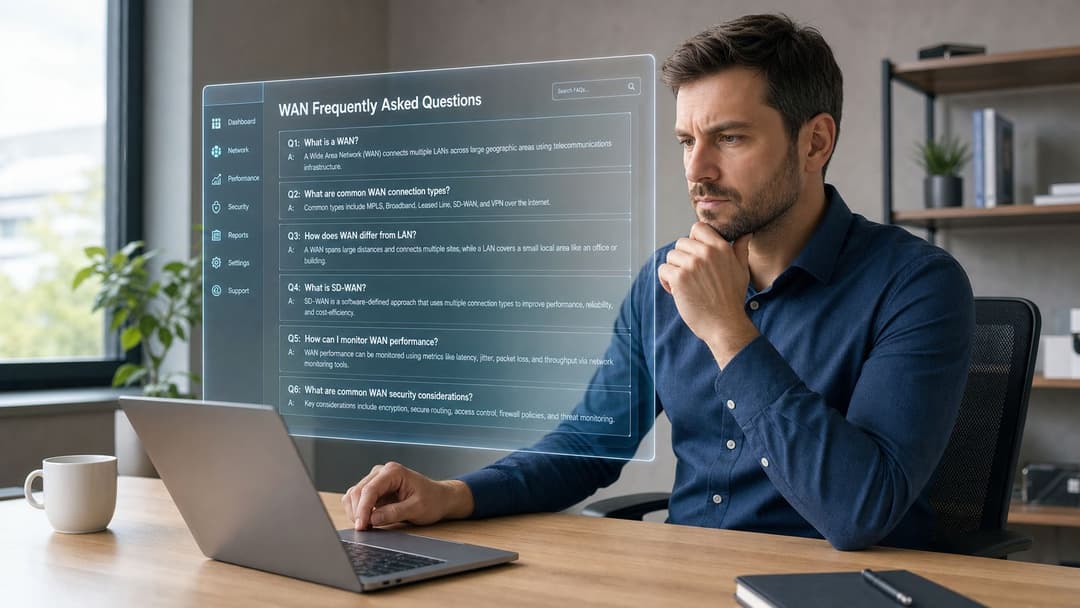
Foire aux questions sur les WAN
Les gens comprennent généralement l'idée globale d'un WAN lorsqu'ils le connectent à des succursales et à des systèmes cloud. Les zones d'ombre résident plutôt dans les questions pratiques plus ciblées.
Internet est-il un WAN
Oui, dans les grandes lignes, l'internet est un WAN car il connecte des réseaux sur de vastes distances géographiques. Dans le domaine des réseaux d'entreprise, cependant, on utilise souvent le terme « WAN » pour désigner la connectivité organisée qui relie ses propres sites, utilisateurs et applications au sein de ce grand environnement.
Une petite entreprise a-t-elle besoin d'un WAN
Pas toujours. Si l'ensemble de votre entreprise fonctionne sur un seul site et que la plupart des systèmes sont locaux, vous n'aurez peut-être besoin que d'un LAN et d'un accès internet. Dès que vous ajoutez une deuxième succursale, des travailleurs à distance, des flux de travail dépendants du cloud ou des systèmes centralisés partagés entre plusieurs sites, la réflexion WAN devient importante, même si la configuration reste simple.
Un ordinateur WAN est-il un type d'appareil spécifique
Non. Il s'agit de n'importe quel appareil qui communique via un Wide Area Network. Cela peut être un ordinateur portable, une caisse enregistreuse, un serveur, une tablette, une borne interactive, une passerelle de caméra ou un système de gestion d'imprimantes.
Quel est le lien entre un VPN et un WAN
Un VPN est un moyen de créer une connectivité sécurisée sur des réseaux plus larges. Il fait souvent partie de la conception d'un WAN, en particulier lorsque le trafic transite par des liaisons internet publiques. Considérez le VPN comme un tunnel protégé et le WAN comme le modèle de connectivité plus large.
Le SD-WAN est-il identique au WAN
Non. Le WAN est la catégorie générale. Le SD-WAN est une méthode moderne de gestion et d'optimisation de la connectivité WAN via un logiciel et une politique centralisée.
Ce qui cause généralement les plaintes des utilisateurs concernant le WAN
Les utilisateurs décrivent souvent le symptôme, pas la cause. Ils diront "le système est lent" ou "l'application continue d'expirer". Le problème sous-jacent peut provenir du circuit du site local, d'une mauvaise priorisation du trafic, d'un tunnel défaillant, d'un conflit de politique de sécurité ou du fournisseur d'application lui-même.
Ce qui compte le plus pour les hôtels et les groupes de distribution
Trois aspects s'avèrent généralement primordiaux :
- Cohérence entre les sites : Le personnel ne devrait pas avoir à réapprendre les processus de travail simplement parce qu'un établissement fonctionne différemment d'un autre.
- Segmentation : Le trafic des invités, du personnel et opérationnel nécessite une séparation claire.
- Résilience : Une ligne défaillante ou un problème de fournisseur ne doit pas interrompre les opérations critiques.
Un bon WAN sait se faire oublier. Le personnel se connecte, les systèmes répondent, les clients restent connectés au WiFi et le nombre de tickets d'assistance diminue car le réseau fait efficacement son travail.
Si vous examinez l'impact de la conception du WAN sur l'accès des clients, l'authentification du personnel et les opérations multi-sites, Purple mérite un coup d'œil. Purple fournit un accès réseau sans mot de passe pour les clients et le personnel avec des contrôles basés sur l'identité pour l'hôtellerie, le commerce de détail, la santé et d'autres environnements distribués, ce qui peut compléter la stratégie globale de WAN et d'accès derrière un réseau d'entreprise moderne.