WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
您可能正遭遇一個常見的頭痛問題。一家飯店回報辦理入住的平板電腦反應遲緩。另一家則表示刷卡機暫時斷線。總部希望能看到每個場域一致的報告,而您的遠端員工仍需要安全存取雲端工具,且不希望在每個星期一早上都塞爆 IT 支援佇列。
這就是 WAN 電腦定義不再只是課堂術語,而開始成為營運問題的地方。如果您管理多家飯店、零售門市、診所或辦公室,您不只需要「一個網路」。您需要一種方法,讓不同的地點、人員和系統像一個有組織的環境般協同運作,同時又不會犧牲安全性或使用者體驗。
2026 年的 WAN 是什麼
在早上 7 點,一家飯店正在辦理會議賓客退房,另一家正在處理早餐付款,而總部正在匯出昨夜的報表。如果這三個場域都依賴相同的預訂系統、身分識別平台和雲端應用程式,它們之間的網路就不僅僅是跨越距離,更必須讓業務運作保持協調一致。
廣域網路(WAN)是指連接不同位置、遠端使用者和外部服務的網路,使它們能夠作為單一組織的一部分運作。區域網路處理單一場地內部的流量。而 WAN 則處理場地之間、以及向外至共享平台(例如雲端軟體、資料中心、支付服務和中央管理工具)的流量。
一個簡單的比較會有所幫助。LAN 就像單一飯店建築內部的走廊、電梯和佈線。WAN 則像連接該飯店與您的其他資產、您的總部以及您員工每天依賴的服務的道路系統。如果建築物內部井然有序,但聯外道路受阻,業務依然會停滯不前。
這就是為什麼教科書上的定義只能帶您了解一半。在 2026 年,WAN 不僅僅是跨越城市或國家之網路的技術標籤。它是分散式組織的運作架構。對於飯店集團、零售連鎖店或照護機構而言,它決定了各個據點能否可靠地存取中央應用程式、遠端員工能否安全地登入,以及雲端服務在繁忙的營業時段內是否足夠快速流暢。
硬體仍然至關重要。路由器決定了本地流量如何離開據點並到達更廣泛的網路,這就是為什麼在評估 WAN 效能問題時,了解 路由器在企業網路中的角色 會有所幫助。
為什麼舊定義已不敷使用
如果您只停留在「WAN 連接跨越距離的網路」,您就會忽略對營運至關重要的問題:
- 使用者體驗:接待櫃檯人員、財務團隊以及遠端主管是否能穩定地存取他們所需的系統?
- 安全性:分公司、分店或在家工作者在進行連接時,是否不會為攻擊者提供進入核心系統的捷徑?
- 雲端效能:SaaS 工具、語音平台和共享儀表板在各個地點是否都能保持敏捷回應?
- 復原力:如果某一線路中斷,付款、報表或顧客服務會受到什麼影響?
WAN 決定了業務成果。
特別是在餐旅業,它支援的日常活動比許多團隊所意識到的還要多。物業管理系統、刷卡付款、WiFi 管理、CCTV 監控存取、電話系統和身分識別服務,通常都依賴於正常運作的 WAN 連結。因此,現代的定義是務實的,而非學術性的。WAN 是您網路中不可或缺的一部分,它讓多個地點的運作就像是單一的管理企業,並將安全控制、效能策略和容錯移轉計劃融入人們的工作方式之中。
定義 WAN 電腦
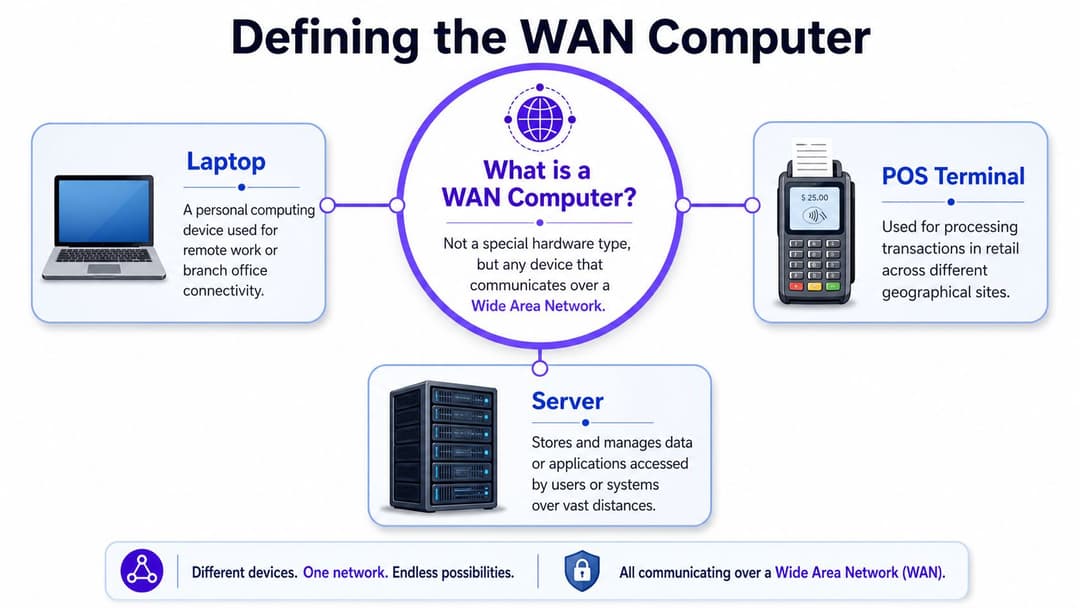
WAN 電腦的定義常讓人誤以為 WAN 電腦是一種特殊類型的機器。其實不然。WAN 電腦是指任何透過廣域網路進行通訊的普通裝置。
該裝置可以是總部辦公室的筆記型電腦、飯店酒吧的銷售點終端機、接待處的報到機,或資料中心內的伺服器。裝置本身不像路由器那樣屬於「WAN 硬體」,但它會因為其連線方式以及其流量使用的網路路徑,而成為 WAN 活動的一部分。
一個簡單的思考方式
LAN 就像是單一建築內部的電話系統。裝置透過您密切控制的本地設定相互通訊。WAN 則更像是一般的電話網路,連接著不同的建築、遠端工作者和外部服務。
這意味著 WAN 電腦只是一個使用該更大網路路徑的裝置。
以下是它周圍通常配置的項目:
- 路由器: 將流量從本地場域傳輸到更廣泛的網路。如果您想溫習其扮演的角色,Purple 提供了實用的 網路中路由器 指南。
- WAN 連結: 這些可以是寬頻、光纖、VPN 連線、行動網路連結、MPLS 或混合方案。
- 安全控制: 防火牆、身分驗證、分段策略和加密有助於保護離開本地場域的流量。
- 中央服務: 雲端應用程式、預訂系統、共享檔案平台和商務工具通常位於 WAN 流量的另一端。
裝置發生了什麼變化
LAN 上的裝置通常與附近的資源進行通訊。使用 WAN 的裝置則經常存取距離較遠、位於建築物外部,且有時在您直接控制之外的資源。這改變了對延遲、可靠性、可見性和安全性的預期。
例如:
- 前台電腦傳送列印檔案至本地印表機是 LAN 任務。
- 該台電腦開啟雲端訂房平台,則是在使用 WAN 連線。
- 分公司筆記型電腦存取總部財務伺服器,是在使用 WAN。
- 付款終端機傳送交易數據至遠端處理服務,是在使用 WAN 路徑。
核心定義:WAN 電腦並不是一種獨特的機器類型。它是指任何在連接不同位置的網路中發送和接收資料的裝置,不論是標準裝置還是專用裝置。
這種區別非常重要,因為許多被歸咎於「電腦」的支援問題,實際上都是 WAN 的問題。筆記型電腦可能運作正常,問題可能出在分支電路、VPN 隧道、路由策略或雲端路徑中。
WAN 對決 LAN 您的裝置運作方式有何不同
當您不再將 WAN 和 LAN 作為抽象的網路類型進行比較,而是開始比較使用者的實際體驗時,許多困惑就會迎刃而解。
| 屬性 | 區域網路 (LAN) | 廣域網路 (WAN) |
|---|---|---|
| 地理範圍 | 單一建築或本地場域 | 跨越長距離的多個場域 |
| 管理控制 | 通常由單一本地 IT 團隊完全控制 | 由內部 IT、服務提供商和雲端服務共同管理 |
| 速度感受 | 存取本地資源時通常較快且更直接 | 變數較多,因為流量傳輸距離較遠且經過較多系統 |
| 成本模式 | 集中在交換器、佈線、WiFi 和本地硬體 | 包含存取線路、路由、安全防護和多場域管理 |
| 安全模型 | 通常圍繞著本地網路分段和邊界控制構建 | 需要在分部、使用者和雲端存取之間進行多層安全防護 |
| 使用者體驗 | 在單一場域內保持一致 | 取決於路徑品質、策略和最後一哩連線能力 |
AWS 在其說明 什麼是 WAN 中指出,許多基礎解釋僅止於 LAN 對 LAN 的定義,而忽略了朝向雲端優先、多場域和遠端存取架構的實際轉變。這正是為什麼一旦裝置依賴 WAN 連線,您的使用者體驗就會發生變化的原因。
地理位置改變了預期
在同一棟建築內,裝置通常與附近的系統進行通訊。而在跨 WAN 的情況下,流量在到達應用程式之前,可能需要通過電信業者網路、安全性堆疊和雲端基礎架構。
對飯店來說,這意味著接待員可以快速打開本地檔案共享,但在尖峰時段使用中央訂房平台時可能會遇到延遲。裝置並沒有改變,改變的是距離和路徑的複雜性。
安全防護變得更具層次
在 LAN 上,團隊通常會認為「內部是可信的,外部則不可信」。一旦使用者從家中、區域辦公室、臨時站點和行動裝置進行連線,這種模式就會失效。
連接 WAN 的裝置通常需要:
- 身分檢查:確認使用者是誰
- 裝置信任:確認裝置符合原則
- 加密傳輸:保護傳輸中的資料
- 網路分段:將訪客、員工、付款和營運流量隔開
對於多站點企業而言,分支機構不只是總部延伸出來的一條延長線。它是另一個需要保護的邊緣。
管理變得集中化
LAN 問題通常是區域性的。WAN 問題通常需要更全面的視角。您需要了解使用者、站點路由器、供應商線路、安全層以及目的地應用程式之間發生了什麼事。
這也是許多團隊轉向集中式儀表板和基於原則的 WAN 管理的原因之一。如果您想要進行簡單的比較,Purple 關於 LAN 和 WAN 之間的差異 的文章以商業術語奠定了基礎。
當裝置從僅限 LAN 使用轉為依賴 WAN 使用時,疑難排解便會從「機器是否正常運作?」轉變為「路徑的哪一部分出現故障?」
常見的 WAN 架構與範例
擁有二十家資產的飯店集團很少會長期執行單一種類的 WAN。某個場地可能擁有光纖,另一個場地可能依賴 4G 備援的寬頻,而總部可能仍依賴較舊的專用服務來處理少數核心應用程式。這種混合情況在目前很常見。主要問題在於每種設計如何處理正常執行時間、安全性以及訪客和員工的體驗。
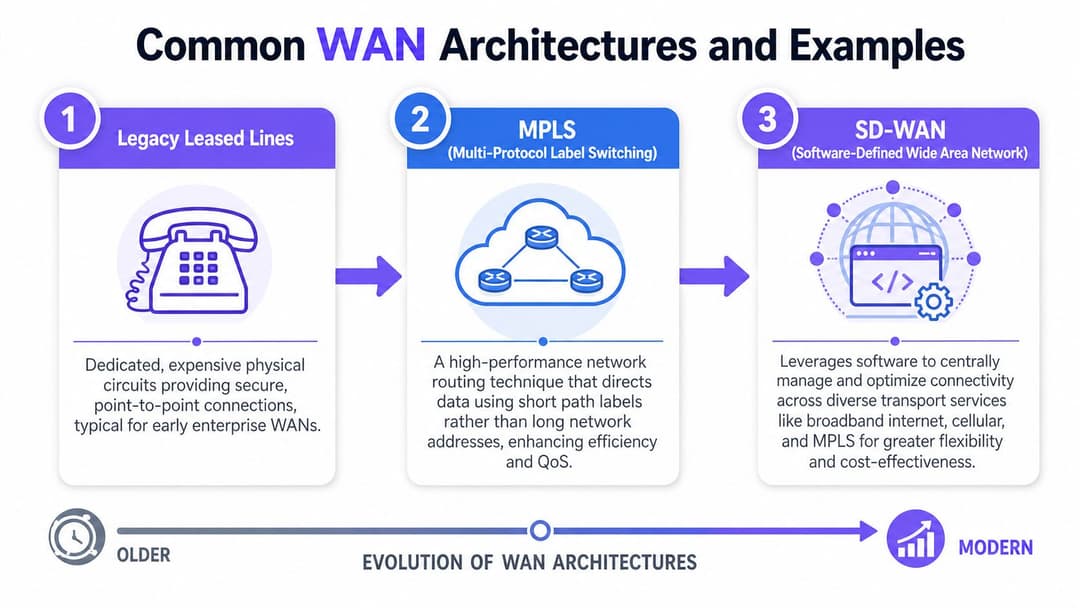
WAN 架構已從固定的專用連結,轉變為在單一營運模式下結合多種存取類型的更靈活設計。Redcentric 的 WAN 基本指南 指出,MPLS 於 1990 年代後期出現,並因提供場域間可靠、高效的連線而得到廣泛應用。該指南也解釋了為什麼許多企業現在混合使用寬頻、VPN 和行動網路連結,而不是僅依賴單一傳輸方式。
這種轉變非常重要,因為現代流量已與以往不同。
幾年前,許多企業會將分部流量導回中央資料中心。而在 2026 年,一家飯店可能需要同時存取雲端 PMS 工具、付款服務、閉路電視(CCTV)平台、訪客 WiFi 控制和總部系統。WAN 設計必須支援這種分散架構,且不能產生瓶頸或削弱安全原則。
傳統專線
專線是傳統的專用道路方案。您為關鍵地點之間的專用連線付費,並獲得一條受控且可預測的路徑。
對於飯店連鎖店而言,當重要系統位於一個中央位置時,這種方式運作良好。每家旅店都連線回總部或資料中心,網路團隊確切知道流量會往哪裡去。由於路徑被嚴格定義,排障通常也比較簡單。
其權衡權衡之處在於成本和敏捷性。
新增站點、備份路徑或直接存取雲端服務可能需要花費時間和資金。如果企業開設季節性站點、整修外點或變更應用程式供應商,WAN 的建置可能會落後於營運需求。
MPLS
MPLS 改進了專線模式,透過供應商管理的網路為企業組織提供更好的流量控制。對於語音、交易系統和站點間應用程式存取需要穩定效能的企業來說,它變得非常受歡迎。
一個有用的比喻是:如果 LAN 運作起來像是一家飯店內部的走廊,那麼 MPLS 運作起來就像是各個物業之間受管理的道路網絡。道路雖然仍是外部的,但它們比普通公共路線組織得更好、且具有更高的優先順序。
這使得 MPLS 對於飯店集團、零售連鎖店和醫療保健網路具有吸引力。飯店品牌可以使用它來連接旗下各家旅店、區域辦事處和總部,獲得比單純使用標準網路存取更可預測的應用程式行為。零售商通常將其用於收銀機、庫存系統和報告。醫療保健提供者則在需要更嚴格控制中央病歷存取權限的地方使用它。
MPLS 仍有一席之地,特別是在企業重視供應商管理的連線和已知流量路徑的情況下。它的限制在於雲端優先的企業組織通常需要比 MPLS 最初設計所能單獨提供更高的靈活性。
SD-WAN
SD-WAN 改變了設計思維。團隊不再從單一線路類型開始著手,而是從應用程式需求出發,並選擇流量應如何在所有可用連結之間傳輸。
這更適合分散式企業。
SD-WAN 平台可以同時使用光纖、寬頻、4G 或 5G,甚至現有的 MPLS 連線。它還可以套用原則,讓網路以不同的方式處理不同的流量類型。在飯店中,訪客瀏覽網頁不需要與卡片付款、員工語音通話或存取訂房平台擁有相同的路徑或優先權。
實用的飯店餐旅業配置可能會像這樣運作:
- 訪客網路流量使用標準網際網路出口。
- 員工應用程式遵循具有更嚴格控制的高優先級路徑。
- 付款流量與訪客和一般辦公室流量保持隔離。
- 如果主線路降級或故障,蜂巢式網路連結將接管運作。
這就是為什麼 SD-WAN 對擁有眾多分部的企業特別有吸引力。它能協助 IT 團隊保持原則一致,即使每個場域的接入線路不盡相同。Purple 針對 分佈式組織的 SD-WAN 使用案例 指南,提供了該模式適用之處的實用範例。
常見的企業範例
架構名稱固然實用,但營運契合度更為重要。最佳的設計,是能與企業跨場域運作方式完美搭配的設計。
| 業務情境 | 典型的 WAN 需求 | 可能的設計優先順序 |
|---|---|---|
| 多據點飯店集團 | 共享預訂、報表、安全的員工存取、旅客服務連續性 | 網路分段、彈性韌性、雲端存取 |
| 連鎖零售商 | 穩定的收銀機連線、庫存同步、門市營運 | 可靠性、中央策略、快速容錯移轉 | 跨遠端場域安全存取中央病歷 | 安全防護、存取控制、可預測的應用程式路徑 |
對於新的 IT 主管來說,實際的測試很簡單。詢問哪些應用程式必須在線路故障期間保持執行、哪些流量必須為了合規性而保持隔離,以及哪些站點的本地存取選項較弱。這些答案通常能比產品標籤更快地引導您找到正確的 WAN 架構。
確保安全與效能的 WAN 最佳實作
一家飯店集團即使擁有了合適的雲端應用程式、高效能的核心網路以及明確的安全策略,但如果其中一個據點的本地線路不佳,或是在邊緣端的控制力不足,仍然會讓員工和顧客感到沮喪。這就是分散式組織在實務上面臨的 WAN 管理現狀。這項工作不僅僅是連接各個站點,更是為了確保預訂系統即時回應、付款流量受到保護,以及即使在每個地點的存取條件都不同的情況下,顧客服務依然能正常使用。
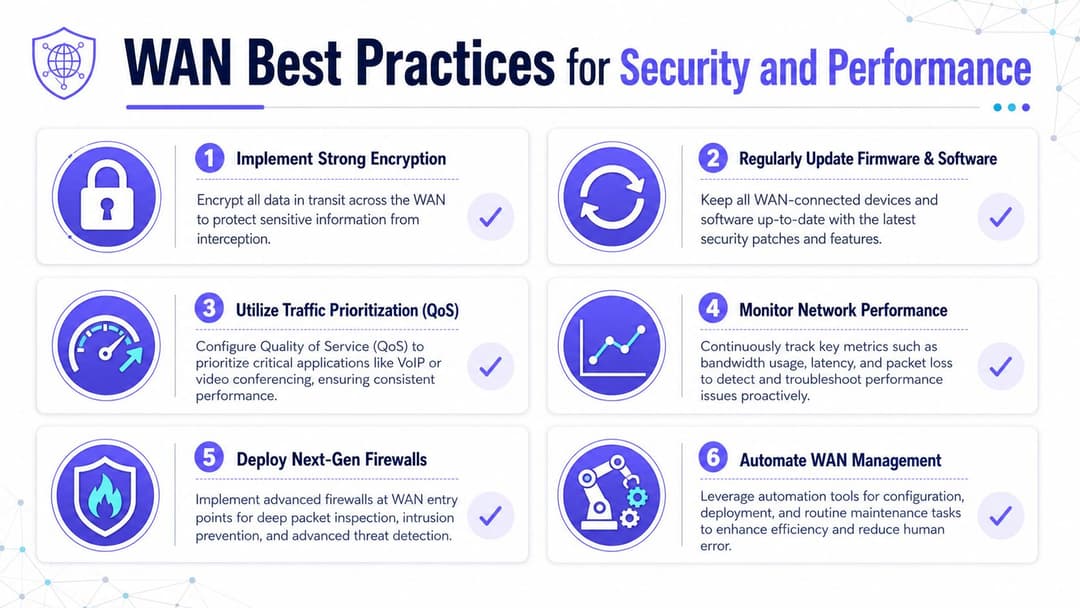
連線品質因地點和線路類型而有很大差異。Fortinet 的 WAN 概覽 指出了一個基本的操作現實:WAN 的效能很大程度上取決於每個站點可用的最後一哩路連線,而不僅僅取決於更廣泛的網路設計。
專注於分支機構邊緣
許多 WAN 事件都始於實體物業、店面或分支機構。
中央團隊可能會看到健全的核心系統,而某個場域的使用者卻正苦於儀表板緩慢、斷線或登入失敗。在飯店中,這通常可以追溯到本地接入線路、超載的訪客 WiFi,或是員工與訪客流量之間的隔離不夠。整體的 WAN 可能沒有問題。體驗正是從分部邊緣開始崩潰的。
一個實用的設計規則很簡單:針對現實中最慢的站點進行規劃,而不是針對整套設備中速度最快的站點。
這種思維模式改變了採購和決策。它促使團隊去測試應用程式在較弱線路上的表現,確認容錯轉移在負載下正常運作,並避免假設每個分公司都擁有光纖級別的效能。
將安全視為身份優先
傳統的邊界思維不適用於現代 WAN,因為使用者、裝置和應用程式分散在分支機構、家庭、雲端平台和第三方環境中。更好的模型是檢查誰在要求存取、他們使用的是什麼裝置、他們擔任什麼角色,以及該要求是否符合原則。
在實務上,這通常包括:
- 加密傳輸中的流量
- 對訪客、員工、IoT 和支付系統進行區隔
- 使用基於角色的存取控制,而非廣泛的網路信任
- 保持網路軟體和邊緣設備更新
- 像審查現場存取一樣仔細審查遠端存取路徑
對於多場地場域而言,這在業務層面與技術層面同樣重要。扁平的網路可能會將訪客 WiFi 問題演變成員工營運問題。不良的存取控制可能會將支付系統或內部工具暴露給不當的使用者。Purple 還可以透過處理跨場域的免密碼訪客和員工驗證,融入該更廣泛的身份模型中。
優先處理最重要的事情
WAN 的運作就像站點之間的道路系統。如果每輛車都受到相同的對待,救護車最終會被困在送貨車和遊客流量後面。網路流量的表現也是如此。預訂、付款和身分識別服務不應在與軟體更新或娛樂性訪客使用相同的條件下進行競爭。
一個實用的原則模型是定義流量類別,例如:
- 關鍵營運:預訂、PMS 存取、付款流程、企業身分識別
- 即時服務:語音、視訊、內部通訊
- 一般業務流量:網頁應用程式、報表、管理工具
- 低優先級流量:更新、批次傳輸、在策略允許進行隔離時的顧客娛樂用途
服務品質、路徑選擇和集中式策略在此至關重要,因為它們決定了在頻寬吃緊時,哪些流量可以優先通過。
實用規則:如果訪客的串流媒體會減慢辦理入住或刷卡付費的速度,則表示 WAN 策略仍需改進。
持續監控,而非偶爾監控
每月的審查無法捕捉到每個週五下午都會降級的分部線路,或是破壞特定區域內某個雲端應用程式的原則變更。WAN 營運需要對路徑健康狀況、應用程式回應、容錯移轉事件和邊緣狀態進行持續的監控。
目標是快速診斷。您的團隊應該能夠在無需猜測的情況下回答幾個基本問題:
- 問題是區域性的還是整個網路的?
- 是單一應用程式受到影響還是所有應用程式都受到影響?
- 路由改變了嗎?
- 備用連結正在使用中嗎?
- 原則變更是否破壞了預期的流量?
良好的 WAN 管理通常不在於英勇的疑難排解,而在於及早發現模式,以免前台員工、店面團隊或訪客受到影響。
關於 WAN 的常見問答
一旦人們將其與分支機構和雲端系統連結起來,通常就能理解 WAN 的大致概念。剩下的困惑往往存在於更具體的小型實務問題中。
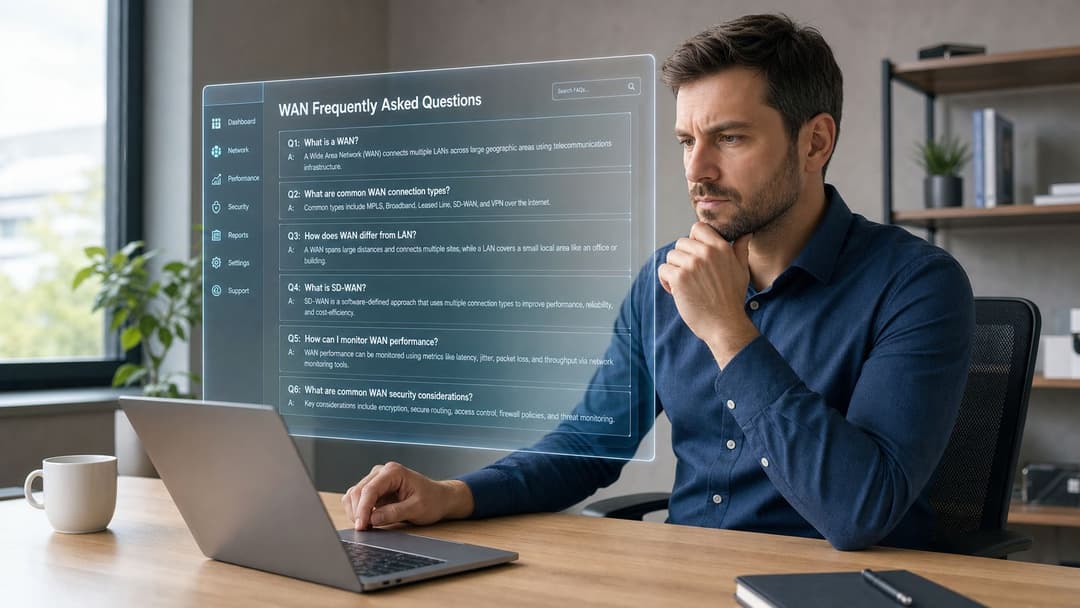
網際網路是 WAN 嗎
是的,廣義上來說,網際網路是一個 WAN,因為它連接著跨越廣大地理距離的網路。然而,在企業網路領域中,人們通常使用「WAN」來指代在該大型環境中連接其自身據點、使用者和應用程式的組織化連線。
小型企業需要 WAN 嗎
不一定。如果您的整個業務僅在一個據點運作,且大多數系統都在本地,您可能只需要 LAN 加上網際網路存取。一旦您增加了第二個分部、遠端工作者、依賴雲端的工作流程,或跨據點共享的集中式系統,即使設定很簡單,WAN 的思維也變得非常重要。
WAN 電腦是一種特定的裝置類型嗎
不是。它是指任何透過 Wide Area Network 進行通訊的裝置。這可以是筆記型電腦、收銀機、伺服器、平板電腦、自助服務機、攝影機閘道或印表機管理系統。
VPN 與 WAN 有何關係
VPN 是跨更廣泛網路建立安全連線的一種方式。它通常是 WAN 設計的一部分,特別是當流量透過公共網際網路連結傳輸時。可以將 VPN 視為受保護的隧道,而將 WAN 視為更廣泛的連線模型。
SD-WAN 與 WAN 相同嗎
不是。WAN 是一個廣義的分類。SD-WAN 則是一種透過軟體和集中式策略來管理和優化 WAN 連線的現代方法。
通常是什麼原因導致使用者對 WAN 提出投訴
使用者通常描述的是症狀,而不是原因。他們會說「系統很慢」或「應用程式一直逾時」。潛在的問題可能是本地站點線路、不佳的流量優先級排序、故障的通道、安全性原則衝突,或是應用程式提供者本身的問題。
對飯店和零售集團而言最重要的事情
通常最重要的是這三件事:
- 跨場域一致性:員工不應因為某個處所的運作方式不同,而必須重新學習工作流程。
- 網絡分段:訪客、員工和營運流量需要清晰隔離。
- 彈性復原力:單一線路故障或供應商問題不應導致核心營運中斷。
一個優秀的 WAN 不會刻意引起注意。員工能順利登入、系統能即時回應、訪客能保持連線,且支援工單也會減少,因為網路正在有效率地履行其職責。
如果您正在評估 WAN 設計如何影響顧客存取、員工身分驗證以及多據點營運,Purple 值得您參考。Purple 針對餐旅、零售、醫療保健和其他分散式環境,提供無密碼的顧客和員工網路存取以及基於身分識別的控制,這能與現代企業網路背後更廣泛的 WAN 和存取策略相輔相成。