WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
Sie haben wahrscheinlich mit einem bekannten Problem zu kämpfen. Ein Hotel berichtet, dass die Check-in-Tablets langsam sind. Ein anderes meldet, dass die Kartenzahlungsterminals kurzzeitig die Verbindung verloren haben. Die Zentrale wünscht sich ein konsistentes Berichtswesen über alle Standorte hinweg, und Ihre remote arbeitenden Mitarbeiter benötigen weiterhin sicheren Zugriff auf Cloud-Tools, ohne jeden Montagmorgen eine Support-Warteschlange zu verursachen.
An diesem Punkt ist die Definition eines WAN nicht mehr nur graue Theorie, sondern wird zu einem echten Betriebsthema. Wenn Sie mehrere Hotels, Einzelhandelsstandorte, Kliniken oder Büros verwalten, benötigen Sie nicht nur „ein Netzwerk“. Sie benötigen eine Methode, mit der verschiedene Standorte, Personen und Systeme als eine einheitliche Umgebung zusammenarbeiten können - ohne Kompromisse bei der Sicherheit oder der Benutzererfahrung einzugehen.
Was ist ein WAN im Jahr 2026
Um 7:00 Uhr morgens checkt ein Hotel Konferenzgäste aus, ein anderes wickelt Frühstückszahlungen ab und die Zentrale ruft die Berichte der Nacht ab. Wenn alle drei Standorte auf dasselbe Buchungssystem, dieselbe Identitätsplattform und dieselben Cloud-Apps angewiesen sind, muss das Netzwerk dazwischen mehr tun, als nur Distanz zu überwinden. Es muss dafür sorgen, dass sich das Unternehmen koordiniert anfühlt.
Ein Wide Area Network, oder WAN, ist das Netzwerk, das verschiedene Standorte, Remote-Benutzer und externe Dienste miteinander verbindet, damit diese als Teil einer einzigen Organisation agieren können. Ein lokales Netzwerk wickelt den Datenverkehr innerhalb eines Standorts ab. Ein WAN kümmert sich um den Datenverkehr zwischen den Standorten und hin zu gemeinsam genutzten Plattformen wie Cloud-Software, Rechenzentren, Zahlungsdiensten und zentralen Verwaltungstools.
Ein einfacher Vergleich hilft hier weiter. Ein LAN funktioniert wie die Flure, Aufzüge und Leitungen innerhalb eines Hotelgebäudes. Ein WAN verhält sich wie das Straßennetz, das dieses Hotel mit Ihren anderen Immobilien, Ihrer Zentrale und den Diensten verbindet, auf die sich Ihre Mitarbeiter täglich verlassen. Wenn das Gebäude perfekt organisiert ist, die Straßen aber verstopft sind, gerät der Betrieb dennoch ins Stocken.
Deshalb hilft die Lehrbuchdefinition nur zur Hälfte weiter. Im Jahr 2026 ist ein WAN nicht nur eine technische Bezeichnung für ein über Städte oder Länder verteiltes Netzwerk. Es ist die Betriebsplattform für verteilte Organisationen. Für eine Hotelgruppe, eine Einzelhandelskette oder einen Pflegeanbieter entscheidet es darüber, ob Standorte zentrale Anwendungen zuverlässig erreichen können, ob sich Remote-Mitarbeiter sicher anmelden können und ob sich Cloud-Dienste in Stoßzeiten schnell genug anfühlen.
Die Hardware ist weiterhin wichtig. Router entscheiden, wie der lokale Datenverkehr einen Standort verlässt und das übergeordnete Netzwerk erreicht. Daher hilft das Verständnis der Rolle von routers in business networks bei der Bewertung von WAN-Performance-Problemen.
Warum die alte Definition zu kurz greift
Wenn man bei der Definition „ein WAN verbindet Netzwerke über Distanz“ stehen bleibt, verpasst man die Fragen, die für den Betrieb wirklich entscheidend sind:
- Benutzererfahrung: Erhalten Rezeptionisten, Finanzteams und Remote-Manager konsistenten Zugriff auf die benötigten Systeme?
- Sicherheit: Können Außenstellen und Heimarbeiter eine Verbindung herstellen, ohne Angreifern einen einfachen Weg in die Kernsysteme zu bieten?
- Cloud-Leistung: Bleiben SaaS-Tools, Sprachplattformen und freigegebene Dashboards an jedem Standort reaktionsschnell?
- Resilienz: Was passiert mit Zahlungen, Berichten oder Gästeservices, wenn eine Leitung ausfällt?
Ein WAN prägt Geschäftsergebnisse.
Besonders im Gastgewerbe steht sie hinter mehr alltäglichen Aktivitäten, als vielen Teams bewusst ist. Property-Management-Systeme, Kartenzahlungen, WiFi-Verwaltung, Videoüberwachung, Telefonie und Identitätsdienste hängen oft vom reibungslosen Funktionieren der WAN-Verbindungen ab. Die moderne Definition ist daher praktisch und nicht akademisch. Ein WAN ist der Teil Ihres Netzwerks, der es mehreren Standorten ermöglicht, sich wie ein einziges verwaltetes Unternehmen zu verhalten - mit Sicherheitskontrollen, Leistungsrichtlinien und Failover-Plänen, die fest in die Arbeitsweise der Mitarbeiter integriert sind.
Definition des WAN-Computers
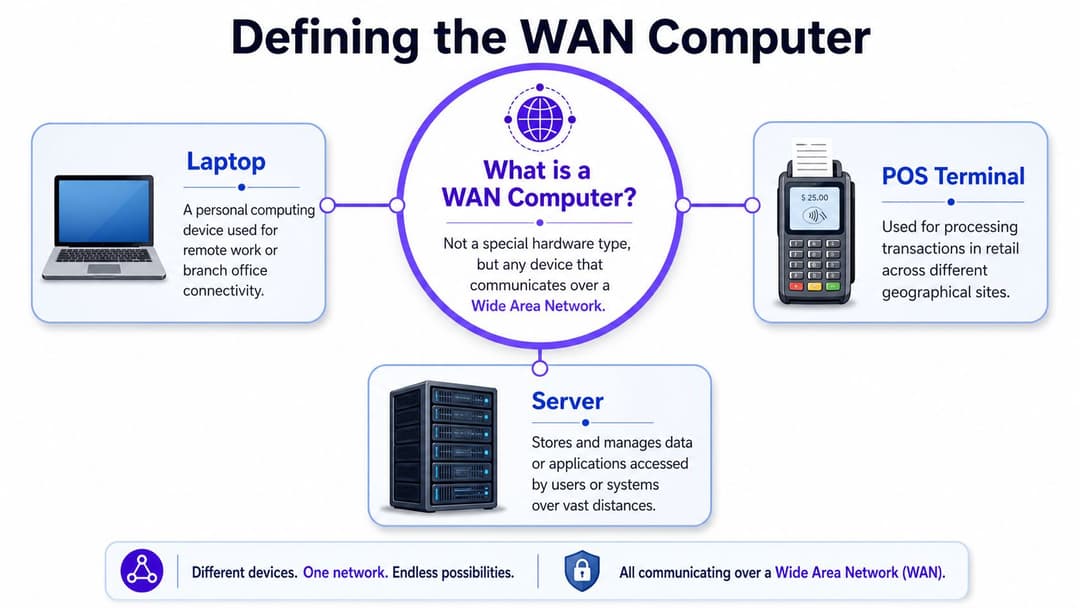
Die WAN computer definition führt oft zu der Annahme, dass ein WAN-Computer ein spezieller Maschinentyp ist. Das ist nicht der Fall. Ein WAN computer ist jedes normale Gerät, das über ein Wide Area Network kommuniziert.
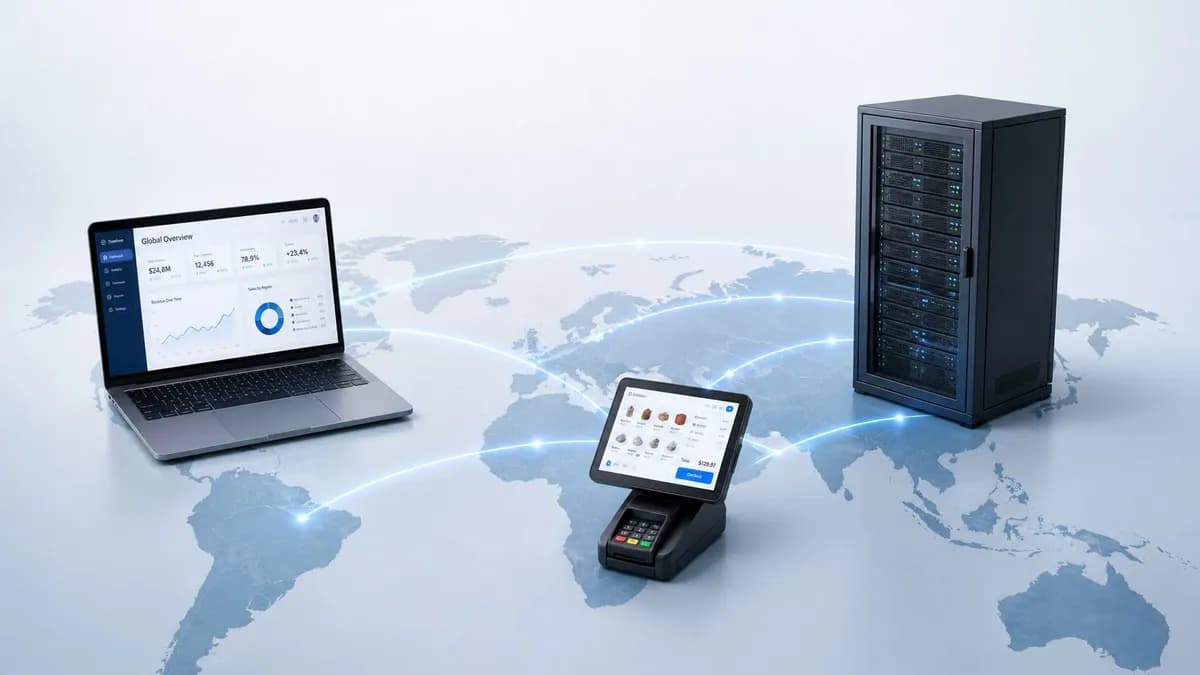
Dieses Gerät könnte ein Laptop im Hauptsitz, ein Point-of-Sale-Terminal in einer Hotelbar, ein Check-in-Kiosk an der Rezeption oder ein Server in einem Rechenzentrum sein. Das Gerät selbst ist keine „WAN-Hardware“ im Sinne eines Routers. Es wird durch seine Verbindung und die vom Datenverkehr genutzten Netzwerkpfade Teil der WAN-Aktivität.
Eine einfache Art, darüber nachzudenken
Ein LAN ist wie das interne Telefonsystem in einem Gebäude. Geräte kommunizieren über eine lokale Infrastruktur, die Sie direkt kontrollieren. Ein WAN ähnelt eher dem globalen Telefonnetz, das separate Gebäude, Remote-Mitarbeiter und externe Dienste miteinander verbindet.
Das bedeutet, ein WAN-Computer ist einfach ein Gerät, das diesen größeren Netzwerkpfad nutzt.
Das befindet sich normalerweise in der Umgebung:
- Router: Diese leiten den Datenverkehr von einem lokalen Standort in das größere Netzwerk weiter. Wenn Sie eine Auffrischung zu ihrer Rolle wünschen, bietet Purple einen praktischen Leitfaden zu Routern in Netzwerken.
- WAN-Verbindungen: Dies können Breitband, Glasfaser, VPN-Verbindungen, Mobilfunkverbindungen, MPLS oder ein Mix daraus sein.
- Sicherheitskontrollen: Firewalls, Identitätsprüfungen, Segmentierungsrichtlinien und Verschlüsselung schützen den Datenverkehr, sobald er den lokalen Standort verlässt.
- Zentrale Dienste: Cloud-Anwendungen, Buchungssysteme, gemeinsame Dateiplattformen und Geschäftstools befinden sich oft am anderen Ende des WAN-Datenverkehrs.
Was sich für das Gerät ändert
Ein Gerät im LAN kommuniziert meist mit Ressourcen in der Nähe. Ein Gerät, das ein WAN nutzt, greift oft auf Ressourcen zu, die weiter entfernt sind, außerhalb des Gebäudes liegen und sich manchmal der direkten Kontrolle entziehen. Das verändert die Anforderungen an Latenz, Zuverlässigkeit, Transparenz und Sicherheit.
Zum Beispiel:
- Ein PC an der Rezeption, der auf einem lokalen Drucker druckt, ist eine LAN-Aufgabe.
- Derselbe PC, der eine cloudbasierte Reservierungsplattform öffnet, nutzt WAN-Konnektivität.
- Ein Laptop in einer Filiale, der auf einen zentralen Finanzserver zugreift, nutzt das WAN.
- Ein Zahlungsterminal, das Transaktionsdaten an einen Remote-Verarbeitungsdienst sendet, nutzt den WAN-Pfad.
Kern-Definition: Ein WAN-Computer ist kein einzigartiger Gerätetyp. Es ist jedes Standard- oder Spezialgerät, das Daten über ein Netzwerk sendet und empfängt, das separate Standorte miteinander verbindet.
Dieser Unterschied ist wichtig, da viele Supportprobleme, die dem „Computer“ zugeschrieben werden, in Wahrheit WAN-Probleme sind. Der Laptop mag in Ordnung sein. Das Problem liegt eventuell in der Filialleitung, dem VPN-Tunnel, der Routing-Richtlinie oder dem Cloud-Pfad.
WAN vs. LAN - So verhält sich Ihr Gerät anders
Viele Unklarheiten lösen sich auf, wenn man aufhört, WAN und LAN als abstrakte Netzwerktypen zu vergleichen, und stattdessen vergleicht, was der Benutzer wahrnimmt.
| Merkmal | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geografie | Ein Gebäude oder lokaler Standort | Mehrere Standorte über größere Entfernungen |
| Kontrolle | In der Regel vollständig von einem lokalen IT-Team kontrolliert | Aufgeteilt zwischen interner IT, Providern und Cloud-Diensten |
| Geschwindigkeitsgefühl | Typischerweise schneller und direkter für lokale Ressourcen | Variabler, da Datenverkehr weiter reist und mehr Systeme durchläuft |
| Kostenstruktur | Konzentriert auf Switches, Verkabelung, WiFi und lokale Hardware | Umfasst Anschlussleitungen, Routing, Sicherheit und Multi-Standort-Management |
| Sicherheitsmodell | Oft um lokale Segmentierung und Perimeterschutz herum aufgebaut | Erfordert mehrschichtige Sicherheit über Niederlassungen, Benutzer und Cloud-Zugang hinweg |
| Benutzererfahrung | Konsistent innerhalb eines Standorts | Hängt von der Pfadqualität, den Richtlinien und der Anbindung der letzten Meile ab |
AWS weist in seiner Erklärung zur Frage, was ein WAN ist, darauf hin, dass viele grundlegende Erklärungen bei der Definition von LAN zu LAN stehen bleiben und den praktischen Wandel hin zu Cloud-First-, Multi-Site- und Remote-Access-Architekturen verpassen. Genau das ist der Grund, warum sich die Erfahrung Ihrer Benutzer ändert, sobald ein Gerät von der WAN-Konnektivität abhängt.
Geografie verändert die Erwartungen
Innerhalb eines Gebäudes kommuniziert ein Gerät normalerweise mit Systemen in der Nähe. Über ein WAN kann der Datenverkehr ein Provider-Netzwerk, einen Security-Stack und eine Cloud-Infrastruktur durchlaufen, bevor er die Anwendung erreicht.
Für ein Hotel bedeutet das, dass eine Empfangskraft eine lokale Dateifreigabe schnell öffnen kann, aber in Spitzenzeiten Verzögerungen bei der Nutzung einer zentralen Buchungsplattform bemerkt. Das Gerät hat sich nicht geändert. Die Entfernung und die Komplexität des Pfads hingegen schon.
Sicherheit wird vielschichtiger
In einem LAN denken Teams oft nach dem Muster „innen ist vertrauenswürdig, außen nicht“. Dieses Modell bricht zusammen, sobald sich Benutzer von zu Hause, aus Regionalbüros, temporären Standorten und von mobilen Geräten aus verbinden.
Ein über WAN verbundenes Gerät benötigt oft:
- Identitätsprüfungen: Bestätigung der Identität des Nutzers
- Geräte-Vertrauenswürdigkeit: Bestätigung, dass das Gerät den Richtlinien entspricht
- Verschlüsselter Transport: Schutz von Daten während der Übertragung
- Segmentierung: Getrennte Übertragung von Gast-, Mitarbeiter-, Zahlungs- und Betriebsdaten
Für Unternehmen mit mehreren Standorten ist eine Filiale nicht nur ein Verlängerungskabel der Hauptniederlassung. Sie ist eine weitere Grenze, die geschützt werden muss.
Die Verwaltung wird zentralisiert
LAN-Probleme sind oft lokal. WAN-Probleme erfordern meist eine breitere Perspektive. Sie müssen sehen, was zwischen dem Benutzer, dem Standort-Router, der Anbieterleitung, der Sicherheitsebene und der Zielanwendung passiert.
Das ist ein Grund, warum viele Teams auf zentrale Dashboards und richtlinienbasiertes WAN-Management umsteigen. Für einen direkten Vergleich erklärt der Artikel von Purple über den Unterschied zwischen LAN und WAN die Grundlagen in geschäftlichen Begriffen.
Wenn ein Gerät von der reinen LAN-Nutzung zur WAN-abhängigen Nutzung übergeht, ändert sich die Fehlerbehebung von „Funktioniert das Gerät?“ zu „Welcher Teil des Pfades fällt aus?“
Gängige WAN-Architekturen und Beispiele
Eine Hotelgruppe mit zwanzig Standorten betreibt selten über längere Zeit nur eine einzige Art von WAN. Ein Standort verfügt vielleicht über einen reinen Glasfaseranschluss, ein anderer ist auf Breitband mit einer 4G-Ausfallsicherung angewiesen, und die Zentrale nutzt für einige Kernanwendungen eventuell noch einen älteren privaten Dienst. Dieser Mix ist heutzutage völlig normal. Die entscheidende Frage ist, wie das jeweilige Design mit Ausfallzeiten, Sicherheit sowie der Gast- und Mitarbeitererfahrung umgeht.
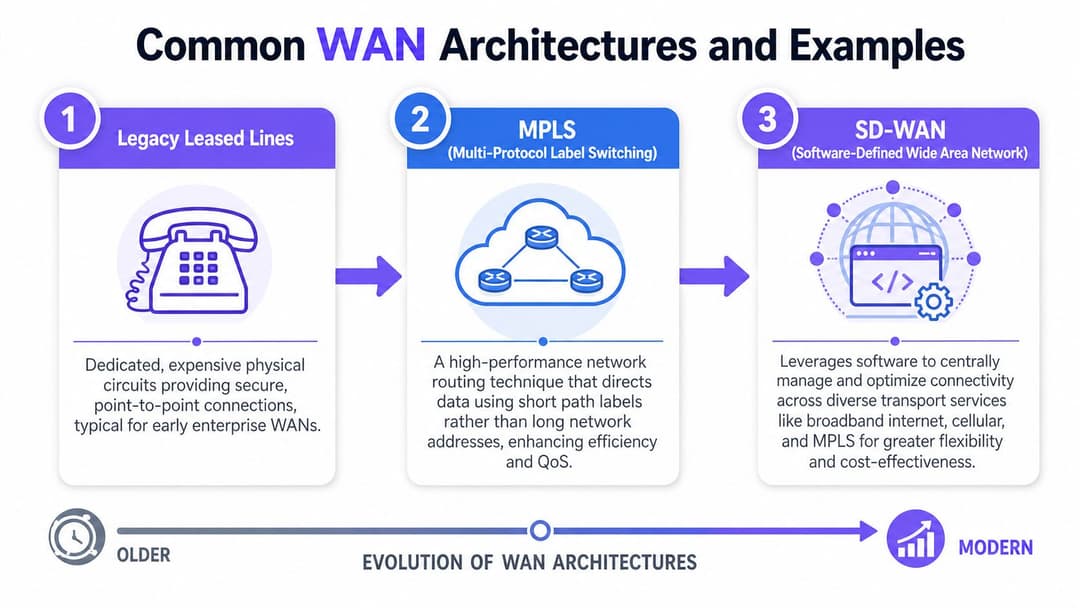
Die WAN-Architektur hat sich von festen, privaten Verbindungen zu flexibleren Designs entwickelt, die verschiedene Zugangsarten unter einem Betriebsmodell vereinen. Der essenzielle Leitfaden zu WAN von Redcentric stellt fest, dass MPLS in den späten 1990er Jahren aufkam und sich aufgrund der zuverlässigen, effizienten Konnektivität zwischen Standorten weit verbreitete. Derselbe Leitfaden erklärt auch, warum viele Unternehmen heute Breitband, VPNs und Mobilfunkverbindungen kombinieren, anstatt sich auf eine einzige Transportmethode zu verlassen.
Dieser Wandel ist wichtig, da sich der moderne Datenverkehr verändert hat.
Vor einigen Jahren leiteten viele Unternehmen den Datenverkehr der Filialen noch an ein zentrales Rechenzentrum zurück. Im Jahr 2026 muss ein Hotel möglicherweise gleichzeitig auf Cloud-PMS-Tools, Zahlungsdienste, Videoüberwachungsplattformen, Steuerungen für das Gäste WiFi und Systeme der Zentrale zugreifen. Ein WAN-Design muss diese Verteilung unterstützen, ohne Engpässe zu schaffen oder Sicherheitsrichtlinien zu schwächen.
Klassische Mietleitungen
Standleitungen waren der traditionelle Ansatz der Privatstraße. Sie haben für eine dedizierte Verbindung zwischen wichtigen Standorten bezahlt und erhielten einen kontrollierten, vorhersehbaren Pfad.
Für eine Hotelkette funktionierte das gut, solange sich die wichtigsten Systeme an einem einzigen zentralen Ort befanden. Jeder Standort war direkt mit der Zentrale oder einem Rechenzentrum verbunden, und das Netzwerkteam wusste ganz genau, welchen Weg die Daten nehmen würden. Die Fehlersuche war oft einfacher, da die Pfade streng definiert waren.
Der Kompromiss lag bei den Kosten und der Flexibilität.
Das Hinzufügen eines neuen Standorts, eines Backup-Pfads oder des direkten Zugriffs auf Cloud-Dienste konnte Zeit und Geld kosten. Wenn das Unternehmen saisonale Standorte eröffnete, Immobilien renovierte oder den Anwendungsanbieter wechselte, konnte das WAN hinter den betrieblichen Anforderungen zurückbleiben.
MPLS
MPLS verbesserte das Modell der privaten Verbindungen, indem es Unternehmen eine bessere Verkehrskontrolle über ein vom Anbieter verwaltetes Netzwerk ermöglichte. Es wurde bei Unternehmen beliebt, die eine stabile Leistung für Sprache, Transaktionssysteme und den standortübergreifenden Anwendungszugriff benötigten.
Ein nützlicher Vergleich ist dieser: Wenn ein LAN wie die Flure in einem einzigen Hotel funktioniert, arbeitet MPLS wie ein verwaltetes Straßennetz zwischen verschiedenen Immobilien. Die Straßen liegen zwar immer noch außerhalb, sind aber besser organisiert und priorisiert als normale öffentliche Routen.
Das machte MPLS für Hotelgruppen, Einzelhandelsketten und Netzwerke im Gesundheitswesen attraktiv. Eine Hotelmarke konnte damit Standorte, Regionalbüros und die Zentrale mit einem vorhersehbareren Anwendungsverhalten verbinden, als es mit einem reinen Standard-Internetzugang möglich gewesen wäre. Einzelhändler nutzten es häufig für Kassen, Warenwirtschaftssysteme und das Berichtswesen. Gesundheitsdienstleister setzten es dort ein, wo der Zugriff auf zentrale Patientenakten strenger kontrolliert werden musste.
MPLS hat immer noch seine Berechtigung, insbesondere dort, wo ein Unternehmen Wert auf anbietergestützte Konnektivität und bekannte Datenverkehrs-Pfade legt. Die Einschränkung besteht darin, dass Cloud-First-Unternehmen oft mehr Flexibilität benötigen, als MPLS ursprünglich allein bieten konnte.
SD-WAN
SD-WAN verändert die Designfrage. Anstatt mit einem einzigen Leitungstyp zu beginnen, starten Teams mit den Anforderungen der Anwendung und entscheiden, wie sich der Datenverkehr über alle verfügbaren Verbindungen bewegen soll.
Das eignet sich besser für verteilte Unternehmen.
Eine SD-WAN-Plattform kann Glasfaser, Breitband, 4G oder 5G und sogar bestehende MPLS-Verbindungen zusammen nutzen. Sie kann auch Richtlinien anwenden, sodass das Netzwerk verschiedene Datenverkehrsarten unterschiedlich behandelt. In einem Hotel benötigt das Surfen von Gästen nicht denselben Pfad oder dieselbe Priorität wie Kartenzahlungen, Sprachanrufe von Mitarbeitern oder der Zugriff auf eine Buchungsplattform.
Ein praktisches Setup für das Gastgewerbe könnte wie folgt aussehen:
- Der WiFi-Gastdatenverkehr nutzt einen standardmäßigen Internet-Breakout.
- Mitarbeiter-Anwendungen folgen einem Pfad mit höherer Priorität und strengeren Kontrollen.
- Zahlungsverkehr bleibt segmentiert vom Gastdatenverkehr und dem allgemeinen Büro-Netzwerk.
- Eine Mobilfunkverbindung übernimmt, wenn die primäre Leitung nachlässt oder ausfällt.
Aus diesem Grund ist SD-WAN für Unternehmen mit vielen Standorten oft attraktiv. Es hilft IT-Teams, Richtlinien konsistent zu halten, selbst wenn die Anschlussleitungen an den einzelnen Standorten unterschiedlich sind. Der Leitfaden von Purple zu SD-WAN-Anwendungsfällen für verteilte Organisationen bietet praktische Beispiele dafür, wo dieses Modell passt.
Gängige Praxisbeispiele
Architekturnamen sind nützlich, aber die betriebliche Eignung ist wichtiger. Das beste Design ist dasjenige, das zur Arbeitsweise des Unternehmens über alle Standorte hinweg passt.
| Geschäftsszenario | Typischer WAN-Bedarf | Wahrscheinliche Design-Priorität |
|---|---|---|
| Hotelgruppe mit mehreren Standorten | Gemeinsame Buchung, Berichterstattung, sicherer Mitarbeiterzugang, Kontinuität des Gästeservice | Segmentierung, Resilienz, Cloud-Zugang |
| Einzelhandelskette | Konsistente Kassenanbindung, Bestandsabgleich, Filialbetrieb | Zuverlässigkeit, zentrale Richtlinien, schnelles Failover |
| Gesundheitsnetzwerk | Sicherer Zugriff auf zentrale Patientenakten von entfernten Standorten aus | Sicherheit, Zugriffskontrolle, vorhersagbare Anwendungspfade |
Für einen neuen IT-Manager ist der praktische Test einfach. Fragen Sie, welche Anwendungen bei einem Leitungsausfall weiterlaufen müssen, welcher Datenverkehr aus Compliance-Gründen isoliert bleiben muss und welche Standorte über schlechte lokale Anbindungsoptionen verfügen. Diese Antworten führen meist schneller zur passenden WAN-Architektur als die Produktbezeichnungen.
WAN Best Practices für Sicherheit und Performance
Eine Hotelgruppe kann die richtigen Cloud-Apps, ein leistungsfähiges Kernnetzwerk und klare Sicherheitsrichtlinien haben und dennoch Mitarbeiter und Gäste frustrieren, wenn eine Immobilie über eine schlechte lokale Leitung oder schwache Kontrollen am Edge verfügt. So sieht WAN-Management in der Praxis für verteilte Organisationen aus. Die Aufgabe besteht nicht nur darin, Standorte zu verbinden. Es geht darum, Buchungssysteme reaktionsschnell, den Zahlungsverkehr geschützt und Gästeservices nutzbar zu halten, selbst wenn an jedem Standort unterschiedliche Zugangsbedingungen herrschen.
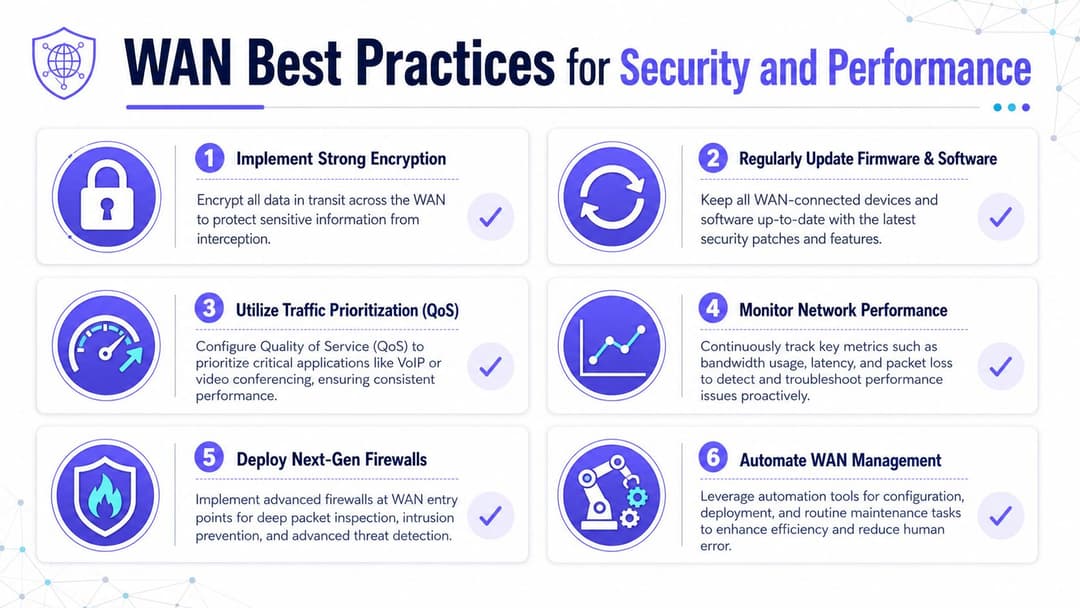
Die Zugangsqualität variiert je nach Standort und Leitungstyp stark. Die WAN-Übersicht von Fortinet weist auf die grundlegende betriebliche Realität hin. Die WAN-Leistung hängt stark von der Verbindung auf der letzten Meile ab, die an jedem Standort zur Verfügung steht, und nicht nur vom Design des übergeordneten Netzwerks.
Fokus auf den Branch-Edge
Viele WAN-Vorfälle nehmen ihren Anfang direkt am Objekt, im Store oder in der Filiale.
Ein zentrales Team sieht möglicherweise einwandfreie Kernsysteme, während Benutzer an einem Standort mit langsamen Dashboards, abgebrochenen Anrufen oder fehlgeschlagenen Logins kämpfen. In einem Hotel liegt das oft an der lokalen Anschlussleitung, einem überlasteten Gäste WiFi oder einer schwachen Trennung zwischen Mitarbeiter- und Gästedatenverkehr. Das übergeordnete WAN ist vielleicht in Ordnung. Am Rande der Filiale bricht das Erlebnis zusammen.
Eine nützliche Designregel ist einfach. Planen Sie für den am langsamsten zu erwartenden Standort, nicht für den schnellsten im Bestand.
Diese Denkweise ändert Einkaufs- und Richtlinienentscheidungen. Sie veranlasst Teams dazu, das Verhalten von Anwendungen auf schwächeren Leitungen zu testen, zu prüfen, ob das Failover unter Last funktioniert, und nicht davon auszugehen, dass jede Filiale über Glasfaser-Leistung verfügt.
Sicherheit als Identity-First betrachten
Das traditionelle perimeterbasierte Denken passt schlecht zu modernen WANs, da Nutzer, Geräte und Anwendungen über Standorte, Privatbüros, Cloud-Plattformen und Drittanbieter-Umgebungen verteilt sind. Ein besseres Modell prüft, wer den Zugriff anfordert, welches Gerät verwendet wird, welche Rolle der Nutzer hat und ob die Anfrage der Richtlinie entspricht.
In der Praxis umfasst das in der Regel:
- Verschlüsselung des Datenverkehrs bei der Übertragung
- Segmentierung von Gast-, Mitarbeiter-, IoT- und Zahlungssystemen
- Nutzung von rollenbasierter Zugriffskontrolle anstelle von pauschalem Vertrauen im Netzwerk
- Regelmäßige Aktualisierung von Netzwerksoftware und Edge-Geräten
- Überprüfung von Remote-Zugriffswegen mit der gleichen Sorgfalt wie bei Vor-Ort-Zugängen
Für Standorte mit mehreren Filialen ist das auf geschäftlicher Ebene ebenso wichtig wie auf technischer. Ein flaches Netzwerk kann dazu führen, dass ein Problem im Gast-WiFi plötzlich den gesamten Mitarbeiterbetrieb stört. Eine mangelhafte Zugriffskontrolle kann dazu führen, dass Zahlungssysteme oder interne Tools für die falschen Benutzer zugänglich sind. Purple lässt sich zudem in dieses umfassende Identitätsmodell integrieren, indem es die passwortlose Authentifizierung für Gäste und Mitarbeiter standortübergreifend übernimmt.
Priorisieren, was am wichtigsten ist
Ein WAN funktioniert wie ein Straßensystem zwischen Standorten. Wenn jedes Fahrzeug gleich behandelt wird, bleiben Rettungswagen hinter Lieferwagen und Ausflugsverkehr stecken. Der Netzwerkverkehr verhält sich genauso. Reservierungen, Zahlungen und Identitätsdienste sollten nicht zu den gleichen Bedingungen mit Software-Updates oder der Freizeitnutzung von Gästen konkurrieren.
Ein praktisches Richtlinienmodell besteht darin, Verkehrsklassen wie die folgenden zu definieren:
- Kritische Abläufe: Reservierungen, PMS-Zugriff, Zahlungsabläufe, Unternehmensidentität
- Echtzeitdienste: Sprache, Video, interne Kommunikation
- Allgemeiner Geschäftsverkehr: Web-Apps, Berichte, Admin-Tools
- Datenverkehr mit niedriger Priorität: Updates, Massenübertragungen, Freizeitnutzung durch Gäste, sofern die Richtlinien eine Trennung zulassen
Quality of Service, Pfadauswahl und zentrale Richtlinien sind hier wichtig, da sie entscheiden, was bei knapper Bandbreite zuerst durchgelassen wird.
Praktische Regel: Wenn das Streaming von Gästen den Check-in oder die Kartenzahlung verlangsamen kann, muss die WAN-Richtlinie noch optimiert werden.
Kontinuierlich überwachen, nicht nur gelegentlich
Eine monatliche Überprüfung erfasst keine Filialleitung, die jeden Freitagnachmittag an Leistung verliert, oder eine Richtlinienänderung, die eine Cloud-App in einer bestimmten Region blockiert. Der WAN-Betrieb erfordert kontinuierliche Transparenz über Pfad-Integrität, Antwortzeiten von Anwendungen, Failover-Ereignisse und Bedingungen am Edge.
Das Ziel ist eine schnelle Diagnose. Ihr Team sollte in der Lage sein, einige grundlegende Fragen ohne Rätselraten zu beantworten:
- Ist das Problem lokal oder netzwerkweit?
- Ist eine einzelne Anwendung betroffen oder sind es alle?
- Hat sich die Route geändert?
- Wird die Backup-Leitung verwendet?
- Hat eine Richtlinienänderung den erwarteten Datenfluss unterbrochen?
Ein gutes WAN-Management besteht meist weniger aus heroischer Fehlersuche als vielmehr darin, Muster frühzeitig zu erkennen - bevor Mitarbeiter an der Rezeption, Store-Teams oder Gäste die Auswirkungen spüren.
Häufig gestellte Fragen zu WANs
Die meisten Menschen verstehen das Konzept eines WAN, sobald sie es mit Filialen und Cloud-Systemen verknüpfen. Die verbleibende Unklarheit liegt meist in den kleineren, praktischen Fragen.
Ist das Internet ein WAN
Ja, im weiteren Sinne ist das Internet ein WAN, da es Netzwerke über große geografische Entfernungen hinweg verbindet. Im Bereich der Unternehmensnetzwerke wird der Begriff „WAN“ jedoch meist für die organisierte Konnektivität verwendet, die eigene Standorte, Benutzer und Anwendungen in dieser größeren Umgebung verknüpft.
Benötigt ein kleines Unternehmen ein WAN
Nicht immer. Wenn Ihr gesamtes Unternehmen von einem einzigen Standort aus operiert und die meisten Systeme lokal sind, benötigen Sie möglicherweise nur ein LAN und einen Internetzugang. Sobald Sie jedoch eine zweite Filiale, Remote-Mitarbeiter, Cloud-abhängige Workflows oder standortübergreifende zentralisierte Systeme hinzufügen, wird das WAN-Denken wichtig - selbst bei einer einfachen Struktur.
Ist ein WAN-Computer ein bestimmter Gerätetyp
Nein. Es ist jedes Gerät, das über ein Wide Area Network kommuniziert. Das kann ein Laptop, eine Kasse, ein Server, ein Tablet, ein Kiosk, ein Kamera-Gateway oder ein Drucker-Managementsystem sein.
Wie hängt ein VPN mit einem WAN zusammen
Ein VPN ist eine Möglichkeit, sichere Verbindungen über größere Netzwerke hinweg herzustellen. Es ist oft Teil eines WAN-Designs, insbesondere wenn der Datenverkehr über öffentliche Internetverbindungen läuft. Stellen Sie sich das VPN als einen geschützten Tunnel und das WAN als das übergeordnete Konnektivitätsmodell vor.
Ist SD-WAN das Gleiche wie WAN
Nein. WAN ist die übergeordnete Kategorie. SD-WAN ist eine moderne Methode zur Verwaltung und Optimierung der WAN-Konnektivität durch Software und zentrale Richtlinien.
Was meistens WAN-Beschwerden von Benutzern verursacht
Nutzer beschreiben oft das Symptom, nicht die Ursache. Sie sagen „das System ist langsam“ oder „die Anwendung läuft in ein Timeout“. Das zugrundeliegende Problem könnte die lokale Standortleitung, eine schlechte Priorisierung des Datenverkehrs, ein fehlerhafter Tunnel, ein Konflikt in den Sicherheitsrichtlinien oder der Anwendungsanbieter selbst sein.
Was für Hotels und Einzelhandelsgruppen am wichtigsten ist
Drei Dinge sind meistens am wichtigsten:
- Konsistenz über Standorte hinweg: Mitarbeiter sollten Arbeitsabläufe nicht neu erlernen müssen, weil sich eine Immobilie anders verhält als eine andere.
- Segmentierung: Gäste-, Mitarbeiter- und Betriebsdatenverkehr benötigen eine klare Trennung.
- Resilienz: Eine fehlerhafte Leitung oder ein Providerproblem sollte den Kernbetrieb nicht aufhalten.
Ein gutes WAN zieht keine Aufmerksamkeit auf sich. Mitarbeiter melden sich an, Systeme reagieren, Gäste bleiben verbunden und Support-Tickets sinken, weil das Netzwerk seine Aufgabe effektiv erfüllt.
Wenn Sie überprüfen, wie sich das WAN-Design auf den Gästezugang, die Mitarbeiter-Authentifizierung und den standortübergreifenden Betrieb auswirkt, ist Purple einen Blick wert. Purple bietet passwortlosen Netzwerkzugang für Gäste und Mitarbeiter mit identitätsbasierten Kontrollen für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und andere verteilte Umgebungen. Dies kann die umfassendere WAN- und Zugriffsstrategie hinter einem modernen Unternehmensnetzwerk ergänzen.