Small business WiFi capacity & network planner
Calculate recommended access points, prevent payment terminal freezes, and design a secure 3-tier VLAN architecture for your commercial premises.
High table turnover and visitor density. Requires guest bandwidth caps and isolated card reader priority.
Standard modern commercial build. Each stud partition absorbs 3 to 4 dB of 5 GHz signal strength.
Wired PoE is always superior. If cabling is physically impossible, use business-grade mesh with a dedicated 5 GHz / 6 GHz backhaul radio.
Bandwidth QoS Slicing Strategy
Guaranteed payment processing prevents card reader freeze-ups when customers stream high-bandwidth video.
Enterprise-Grade 3-Tier Network Segmentation
Never allow guest smartphones and payment machines to share the same broadcast domain. Deploying 3 distinct VLANs eliminates PCI-DSS compliance breaches:
| Segment | VLAN ID | Security Mode | Firewall & Access Policy |
|---|---|---|---|
| POS & Card Tills | VLAN 10 | WPA3-Enterprise / WPA3-Personal | Isolated network. Outbound payment gateway access only. Zero inter-VLAN routing to guests or staff. |
| Staff & Back-Office | VLAN 20 | 802.1X / Identity PSK (iPSK) | Authenticated staff access to printers, file shares, and cloud inventory SaaS. |
| Guest & Visitor WiFi | VLAN 30 | Captive Portal / Passpoint | Client isolation enabled (peer-to-peer blocked). Friendly WiFi DNS filtering. Throttled bandwidth. |
Transform your venue WiFi into a customer growth channel
Say goodbye to dropped connections, frozen payment terminals, and chalkboard passwords. Purple integrates seamlessly with your existing hardware (Cisco Meraki, UniFi, HPE Aruba, Ruckus) to deliver branded guest login, automated customer review generation, and enterprise VLAN security.
Speak with a Business WiFi Specialist
Get expert recommendations tailored to your floor plan, visitor capacity, and hardware estate.
एका कॅफेमध्ये शनिवारच्या दुपारची गर्दी आहे, कार्ड्स टॅप होत आहेत, टेबल फुल्ल आहेत, काउंटरवरील कोणीतरी गेस्ट नेटवर्कबद्दल विचारत आहे आणि पेमेंट टर्मिनल संथ गतीने काम करू लागले आहे. मालकाला रांगेतील हा उशीर जाणवतो, कर्मचाऱ्यांना त्याचा ताण येतो आणि ग्राहकांना तो शांततेत जाणवतो. म्हणूनच small business साठी WiFi हे आता केवळ भिंतीवरील एखादे बॉक्स राहिलेले नाही, तर तो व्यवसायाने विश्वास संपादन करण्याचा, लोकांना वेगाने सेवा देण्याचा आणि व्यस्त गर्दीचे रुपांतर नियमित ग्राहकांमध्ये करण्याचा एक महत्त्वाचा भाग बनला आहे.
UK मधील लहान व्यवसायांना हे मूळतःच माहीत आहे. 1,000 UK SMB च्या सर्वेक्षणात, 10 पैकी 9 व्यवसायांनी किमान एका तरी WiFi समस्येचा अनुभव घेतला होता ज्यामुळे त्यांच्या व्यावसायिक गरजा पूर्ण करण्यात अडथळा आला, आणि सर्वात सामान्य समस्या मंद कनेक्शन्स, डिस्कनेक्ट होणारे कनेक्शन्स, आणि खराब कव्हरेज या होत्या UK लहान व्यवसाय WiFi समस्यांवरील NETGEAR अभ्यास. याच सर्वेक्षणात, 82% लोकांनी सांगितले की चांगले ग्राहक WiFi कनेक्शन महत्त्वाचे आहे, आणि 52% लोकांनी सांगितले की ते ग्राहक टिकवून ठेवण्यासाठी WiFi वर अवलंबून आहेत UK लहान व्यवसाय WiFi समस्यांवरील NETGEAR अभ्यास. हाच तो बदल आहे, WiFi आता बॅकग्राउंड युटिलिटीवरून ग्राहक अनुभव, कर्मचारी साधन, आणि ऑपरेशनल बॅकबोन बनले आहे.
अडचणीची गोष्ट अशी आहे की अनेक मालक अजूनही टोस्टर खरेदी केल्यासारखी WiFi ची खरेदी करतात. ते आधी राऊटरकडे पाहतात आणि नंतर त्यांना समजते की नेटवर्कला बिलिंग काउंटर, फोन, टॅब्लेट, प्रिंटर, गेस्ट ॲक्सेस आणि कदाचित एकाच एअरस्पेसवरील बॅक ऑफिसला सपोर्ट करावा लागत आहे. यापेक्षा चांगला दृष्टिकोन म्हणजे नेटवर्कला लेयर्स असलेल्या सिस्टीमच्या स्वरूपात पाहणे, कारण access points, switching, identity, आणि guest access बाबतचे निर्णय हे नेटवर्क वर्षानुवर्षे चालवण्यासाठी किती सोपे किंवा महाग आहे हे ठरवतात.
तुम्ही आधीच हॉस्पिटॅलिटीबद्दल विचार करत असाल, तर नेटवर्क नियोजनाची जोड अधिक व्यापक वेन्यू नियोजनासोबत देणे फायदेशीर ठरते. एक उपयुक्त बाह्य दृष्टिकोन म्हणजे hospitality industry growth tips, कारण लेआउट, थांबण्याचा वेळ (dwell time) आणि वारंवार येणारे ग्राहक यांसारख्या संभाषणांमध्येच WiFi चाही समावेश होतो.
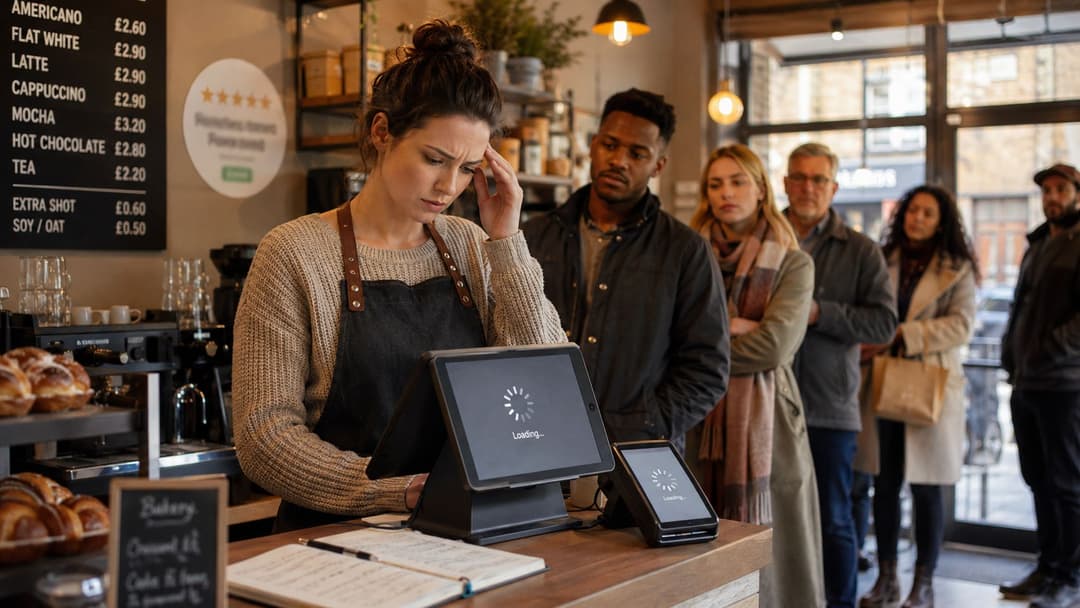
लहान व्यवसायांसाठी WiFi पूर्वीपेक्षा जास्त महत्त्वाचे का आहे
इंटरनेट "थोडं संथ" आहे म्हणून कॅफे मालकाची शनिवारी सकाळी होणारी कमाई बुडत नाही. पेमेंट टर्मिनल रखडल्यामुळे, बुकिंग टॅब्लेट रिफ्रेश न झाल्यामुळे, कर्मचारी वारंवार रीकनेक्ट करत असल्यामुळे आणि ग्राहकाने वाट न पाहण्याचा निर्णय घेतल्यामुळे त्यांची कमाई बुडते. रिटेल दुकानामध्ये, हीच समस्या वेगळ्या स्वरूपात दिसते, जसे की अपेक्षेपेक्षा हळू चालणारी रांग, किंवा सिग्नल शोधण्यासाठी मागच्या खोलीत जाणारा कर्मचारी. नेटवर्क फक्त ते बंद पडल्यावरच नजरेस पडते, आणि याच कारणामुळे अनेक मालक याच्या महत्त्वाचा अंदाज लावू शकत नाहीत. इथून पुढे, प्रश्न केवळ WiFi काम करत आहे की नाही हा नसून, त्यामागील पायाभूत सुविधा पेमेंट, सेवा आणि दैनंदिन कामकाजासाठी योग्य आहेत की नाही हा आहे.
तीच चूक आहे. WiFi ही केवळ एक सुविधा नाही, तर तो ग्राहक प्रवास आणि ऑपरेशन्स मॉडेलचा भाग आहे. जर एखादा गेस्ट योग्यरित्या कनेक्ट करू शकत नसेल, किंवा कर्मचाऱ्याला काउंटरवर पासवर्ड शेअर करावा लागत असेल, तर व्यवसाय आधीच अशा गोष्टीवर वेळ आणि लक्ष घालवत आहे जे प्रत्यक्षात सहज आणि न दिसता झाले पाहिजे.
व्यावसायिक यश हे नेटवर्क डिझाइनवर अवलंबून असते
व्यावहारिक साखळी सोपी आहे. टेक्नॉलॉजी लेअर म्हणजे उपकरणे, ॲक्सेस पॉइंट्स, स्विचेस, गेटवे आणि केबलिंग. आयडेंटिटी लेअर हे ठरवते की कोण जॉईन करू शकते आणि ते स्वतःची ओळख कशी सिद्ध करतात. बिझनेस आउटकम लेअर ही अशी जागा आहे जिथे मालकाला कमी व्यत्यय, अधिक सुलभ पाहुण्यांचा अनुभव आणि कर्मचाऱ्यांचे सोपे कामकाज पाहायला मिळते.
हे महत्त्वाचे आहे कारण मोजक्या उपकरणांसाठी तयार केलेले नेटवर्क व्यवसायाने दुसरी खोली, डिलिव्हरी टॅब्लेट किंवा गेस्ट WiFi जोडताच त्रासदायक ठरू शकते. तुम्ही आता घेतलेले निर्णय भविष्यातील बदल व्यवस्थित वाटतात की विस्कळीत, हे ठरवतात. जर नेटवर्कचे नियोजन चांगले झाले असेल, तर दुसरे ॲक्सेस पॉइंट किंवा दुसरा कर्मचारी गट जोडणे हा केवळ एक प्रशासकीय बदल असतो. तसे नसल्यास, प्रत्येक बदल आणीबाणीची परिस्थिती बनतो.
याचा विचार करण्याचा एक उपयुक्त मार्ग म्हणजे दुकानातील शेल्फसारखा आहे. तुम्ही दोन शेल्फ विकत घेऊ शकता आणि ते योग्य काम करतील अशी आशा करू शकता, किंवा लोक जिथपर्यंत सहज पोहोचू शकतील अशा प्रकारे तुम्ही मांडणी डिझाइन करू शकता. WiFi देखील याच पद्धतीने काम करते. ज्या मालक याला पायाभूत सुविधा म्हणून नियोजित करतात, त्यांचा वेळ ग्राहकांची माफी मागण्यात कमी आणि व्यवसाय चालवण्यात जास्त जातो. इथेच hospitality industry growth tips नैसर्गिकरित्या तंतोतंत बसतात, कारण WiFi चा विषय हा मांडणी, ग्राहक थांबण्याचा वेळ आणि पुन्हा देणाऱ्या भेटी यांच्याशी थेट जोडलेला आहे.
व्यावहारिक नियम: जर नेटवर्क पेमेंट, बुकिंग, स्टाफची उपकरणे किंवा पाहुण्यांच्या अनुभवासाठी महत्त्वाचे असेल, तर तो IT चा साईड प्रोजेक्ट नाही. तो ऑपरेटिंग बॅकबोनचा एक भाग आहे.
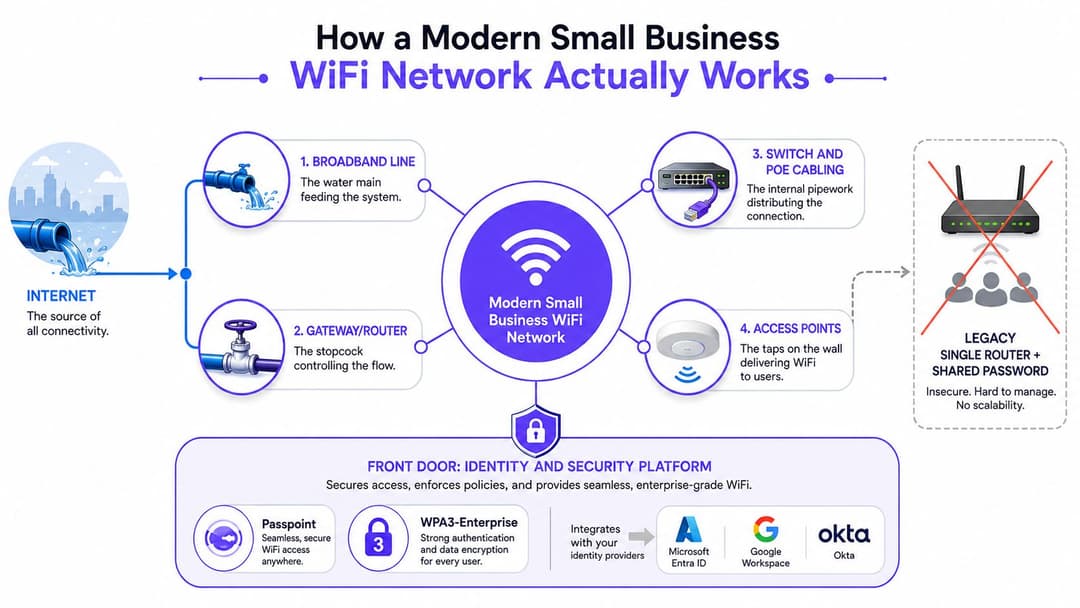
आधुनिक लहान व्यवसायाचे WiFi नेटवर्क प्रत्यक्षात कसे कार्य करते
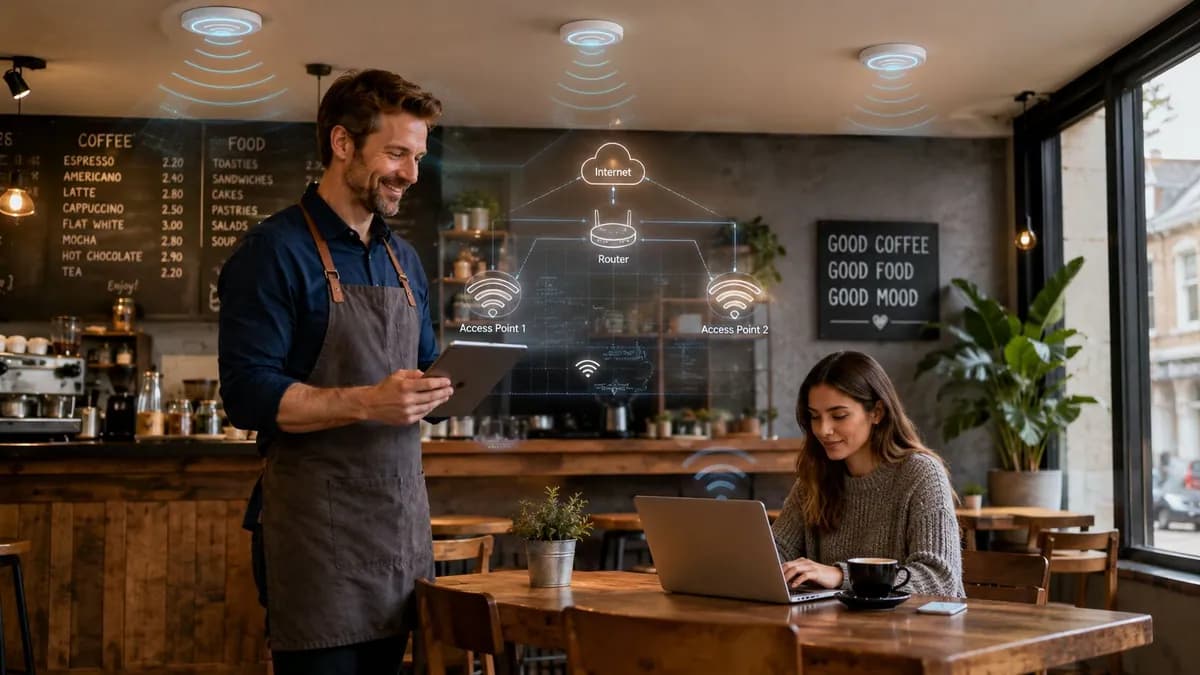
एक आधुनिक लहान-व्यवसाय नेटवर्क चार स्तरांमध्ये कार्य करते - ब्रॉडबँड, राउटिंग, स्विचिंग आणि ॲक्सेस पॉइंट्स - आणि प्रत्येक स्तर एका वेगळ्या समस्येचे निवारण करतो. ब्रॉडबँड लाइन परिसरामध्ये इंटरनेट क्षमता आणते. गेटवे किंवा राऊटर काय प्रविष्ट होते आणि काय बाहेर जाते ते ठरवते आणि ट्रॅफिक उर्वरित नेटवर्ककडे सोपवते. स्विच आणि PoE केबलिंग कनेक्शन्स इमारतीच्या योग्य भागांमध्ये हलवतात आणि वाटेत काही उपकरणांना पॉवर देखील देऊ शकतात. ॲक्सेस पॉइंट्स लोक जिथे काम करतात, ग्राहकांना सेवा देतात किंवा पेमेंट स्वीकारतात अशा ठिकाणी WiFi पसरवतात.
आधुनिक WiFi एकाच वेळी ग्राहक अनुभव आणि ऑपरेशन्सचा कणा अशा दोन भूमिका बजावते. याचा अर्थ नेटवर्कने केवळ फोन आणि लॅपटॉप कनेक्ट करण्यापेक्षा अधिक कार्य केले पाहिजे. प्रत्येक बदलासाठी मॅन्युअल पर्याय न शोधता कर्मचारी टॅब्लेट, कॅश काउंटर्स, प्रिंटर, बुकिंग सिस्टीम आणि गेस्ट ॲक्सेसलाही सपोर्ट देणे आवश्यक आहे.
असा एक भाग जो अनेक मालक पाहत नाहीत तो म्हणजे नेटवर्कच्या सुरुवातीला होणारी ओळख पडताळणी. एक आधुनिक सेटअप एक identity and security layer जोडू शकतो जेणेकरून प्रत्येकाने एकच पासवर्ड शेअर न करता योग्य व्यक्तीला योग्य प्रवेश मिळेल. तो स्तर Passpoint, WPA3-Enterprise, आणि Microsoft Entra ID, Google Workspace, किंवा Okta सारख्या साधनांसोबतचे एकत्रीकरण सपोर्ट करू शकतो. सोप्या भाषेत सांगायचे तर, नेटवर्क प्रत्येकाला सारखीच वागणूक देणे थांबवते आणि एखादी व्यक्ती कर्मचारी, पाहुणे, कंत्राटदार किंवा डिव्हाइस आहे की नाही हे ओळखण्यास सुरवात करते.
सामान्य संज्ञांचा अर्थ काय आहे
काही संज्ञा तांत्रिक वाटू शकतात, परंतु एकदा त्या खऱ्या इमारतीशी जोडल्या गेल्या की समजणे सोपे होते.
- SSID: नेटवर्कचे नाव जे लोक त्यांच्या फोन किंवा लॅपटॉपवर निवडतात.
- VLAN: रहदारी वेगळी करण्याचा मार्ग जेणेकरून कर्मचारी, अतिथी आणि उपकरणे सर्व एकाच जागेत राहणार नाहीत.
- RADIUS: ऑथेंटिकेशन सेवा जी एखादे उपकरण किंवा वापरकर्त्याला प्रवेश देण्यास परवानगी आहे की नाही हे तपासते.
- Captive portal: संपूर्ण प्रवेश मिळण्यापूर्वी दिसणारे लॉगिन पेज किंवा स्वागत पेज.
केवळ एकाच सामायिक पासवर्डसह सिंगल-राउटर सेटअप एका लहान जागेत मर्यादित डिव्हाइसेससाठी योग्य ठरू शकतो. परंतु, एकदा व्यवसाय वाढला की हे मॉडेल सर्वांसाठी एकाच प्रवेशद्वारासारखे वाटते, जिथे कर्मचारी, पाहुणे, प्रिंटर्स आणि स्मार्ट डिव्हाइसेस सर्वांना एकाच मार्गाने जावे लागते. अधिक सुटसुटीत रचना स्वतंत्र मार्ग तयार करते, जी व्यवस्थापित करणे अधिक सोपे आहे आणि एखादा कर्मचारी गेल्यास किंवा कंत्राटदाराची भेट संपल्यास काढून टाकणे सोपे जाते.
व्हेंडर डायग्राम समजून घेण्याचा सर्वात सोपा मार्ग म्हणजे चार प्रश्न विचारणे. इंटरनेट कुठे प्रवेश करते? इमारतीमध्ये ट्रॅफिक कशा प्रकारे वितरित केले जाते? युजर्स वायरलेस पद्धतीने कुठे कनेक्ट होतात? ओळखीची पडताळणी कुठे होते? जर डायग्राम या प्रश्नांची स्पष्ट उत्तरे देऊ शकत असेल, तर लेबल्स सुरुवातीला क्लिष्ट वाटले तरी आर्किटेक्चर समजण्यास सोपे असते.
वास्तविक व्यावसायिक लेआउटसाठी क्षमता आणि कव्हरेजचे नियोजन
सर्वात मोठी नियोजन चूक म्हणजे WiFi कव्हरेज आणि WiFi उपयोगिता एकच मानणे. मजल्याच्या मध्यभागी असलेला राउटर कव्हरेज मॅप उजळवू शकतो, परंतु याचा अर्थ असा नाही की तो स्वयंपाकघरातील दुपारच्या गर्दीत, वरच्या शांत बैठकीच्या खोलीत आणि बाहेर बसलेल्या लोकांना सेवा देऊ शकतो. वास्तविक व्यवसायांमध्ये भिंती, आरसे, स्टॉक रूम्स, फ्रिज, जिने आणि आत-बाहेर जाणारे लोक असतात, त्यामुळे नियोजनाची सुरुवात ब्रोशरऐवजी इमारतीपासूनच झाली पाहिजे.
ब्रोशरने नाही, तर फ्लोअर प्लॅनने सुरुवात करा
metal ने सुरुवात कराचांगले कॅपेसिटी प्लॅनिंग फ्लोअर प्लॅनपासून सुरू होते, नंतर भिंतींचे साहित्य, उपकरणांची संख्या आणि ट्रॅफिकचा प्रकार या क्रमाने विचार केला जातो. एका ऑफिस सेटअप लेखात नमूद केल्यानुसार UK मधील एक सोपा नियम म्हणजे अंदाजे 100m² पेक्षा कमी जागेसाठी, एक ॲक्सेस पॉइंट चे मार्गदर्शन लहान व्यवसायासाठी ऑफिस WiFi सेटअप मार्गदर्शन. हा एक सुरुवातीचा मुद्दा आहे, गॅरंटी नाही. एका स्वतंत्र ऑफिस मार्गदर्शकामध्ये असेही निदर्शनास आणून दिले आहे की किचन, रिसेप्शन आणि आउटडोअर क्षेत्रे अशा जागा आहेत जिथे इन्स्टॉलेशननंतर सहसा कमकुवत कव्हरेज दिसून येते लहान व्यवसायासाठी ऑफिस WiFi सेटअप मार्गदर्शन.
सर्वात महत्त्वाचे म्हणजे जागा, भिंती आणि एकाच वेळी वापरली जाणारी डिव्हाइसेस यांचे संयोजन आहे. एक खोली आणि अंगण असलेल्या कॅफेच्या गरजा, ट्रीटमेंट रूम्स आणि रिटेल टिल्स असलेल्या सलूनपेक्षा वेगळ्या असतात. मेझानाइन असलेल्या गोदामासाठी पुन्हा वेगळ्या प्लेसमेंट धोरणाची आवश्यकता असू शकते, कारण उंच छत दिसायला मोठे वाटू शकते परंतु तरीही डेस्कच्या उंचीवर सिग्नल वितरणासाठी ते गैरसोयीचे ठरू शकते.
कोटेशन्स मागवण्यापूर्वी एक पानाची कार्यपत्रिका वापरा:
- फ्लोअरप्लॅन तयार करा. रिसेप्शन, बिलिंग काउंटर, स्टॉक रूम, मीटिंग रूम, स्वयंपाकघर आणि बाहेरील आसनव्यवस्था चिन्हांकित करा.
- भिंतींच्या साहित्याची नोंद घ्या. जाड अंतर्गत भिंती, पायऱ्या किंवा मेटल शेल्व्हिंग सिग्नलचा मार्ग बदलतात.
- पीक आवर्समधील डिव्हाइसेसची यादी करा. कर्मचाऱ्यांचे फोन, बिलिंग काउंटर, टॅब्लेट्स, प्रिंटर आणि अतिथींचे फोन यांचा समावेश करा.
- ट्रॅफिकचा प्रकार परिभाषित करा. पेमेंट आणि बुकिंगसाठी सामान्य ब्राउझिंगपेक्षा वेगळ्या प्रकारच्या विश्वासार्हतेची आवश्यकता असते.
- समस्या असणारे झोन चिन्हांकित करा. रिसेप्शन डेस्क, स्वयंपाकघर, बॅक ऑफिस आणि बाहेरील टेबल यांची टेस्ट वॉक करून तपासणी केली पाहिजे.
व्यावहारिक नियम: लोक जिथे काम करतात तिथे WiFi ची चाचणी घ्या, केवळ सीलिंग प्लॅनवर ॲक्सेस पॉइंट कुठे चांगला दिसतो तिथेच नाही.
तुम्हाला अंदाजे नियोजनासाठी साधन हवे असल्यास, Purple कडे एक access point calculator आहे जे साईट सर्वेक्षणासोबत उत्तम प्रकारे काम करते. याचे महत्त्व कोणत्याही जादूत नसून शिस्तीत आहे. हे संभाषणाला "खोलीच्या मध्यभागी आपल्याला किती सिग्नल्स मिळतात?" यावरून "व्यवसायाला कुठे विश्वसनीय सेवेची आवश्यकता आहे?" याकडे वळवते.
योग्य क्षमता नियोजनाचा परिणाम अगदी सोपा असतो. तुम्ही अंदाज लावणे थांबवता आणि योग्य इन्स्टॉलरला प्लेसमेंट, डेन्सिटी आणि कव्हरेज व्हॅलिडेशनबद्दल योग्य प्रश्न विचारू लागता.
योग्य ॲक्सेस पॉइंट सेटअप आणि टोपोलॉजी निवडणे
कव्हरेज क्षेत्रे निश्चित झाल्यावर, पुढील निर्णय नेटवर्क कसे तयार केले जावे हा असतो. बहुतेक लहान व्यवसाय शेवटी एका सिंगल ऑल-इन-वन राउटर, मेश किट, किंवा PoE स्विचेसद्वारे जोडलेल्या वायर्ड मल्टि-ॲक्सेस-पॉइंट सेटअप पैकी एकाची निवड करतात. प्रत्येक पर्याय उपयुक्त ठरू शकतो, परंतु प्रत्येक पर्याय वेगवेगळ्या इमारतीच्या रचनेला, बजेटला आणि भविष्यातील बदलांच्या गरजेला अनुरूप असतो.
एक सिंगल बॉक्स अशा आवारासाठी योग्य आहे जे लहान, साधे आहे आणि ज्याचा लवकर विस्तार होण्याची शक्यता नाही. जेव्हा केबल टाकणे कठीण असते किंवा व्यवसायाला वेगाने ऑनलाइन जाण्याची आवश्यकता असते तेव्हा मेश मदत करते. जेव्हा विश्वासार्हता महत्त्वाची असते, फ्लोअरप्लॅन अवघड असतो किंवा व्यवसायाला आउटडोअर कव्हरेज आणि ट्रॅफिक कसा वाहून नेला जातो यावर अधिक नियंत्रण हवे असते, तेव्हा वायर्ड मल्टि-AP डिझाइन सहसा सर्वोत्तम परिणाम देते.
टोपोलॉजी इमारतीनुसार निवडा, मार्केटिंगनुसार नाही
जर भिंती हलक्या असतील आणि उपकरणांची संख्या मर्यादित असेल, तर एक लहान कॅफे किंवा सलून सिंगल-राउटरच्या मदतीने चांगल्या प्रकारे काम करू शकते. पब गार्डन, जिम फ्लोअर, मल्टी-रूम ऑफिस किंवा गार्डन सेंटरसाठी मेश किट सहसा अधिक सोयीचे असते कारण ते भिंतींना धक्का न लावता कठीण जागांपर्यंत पोहोचू शकते. हॉटेल, मॅनेज्ड वर्कस्पेस किंवा वेअरहाऊस मेझानाइनसाठी वायर्ड ऍक्सेस पॉईंट्स अधिक फायदेशीर ठरतात, कारण बॅकहॉलचा अंदाज लावणे सोपे असते आणि विस्तार करणे अधिक सुलभ होते.
अॅक्सेस पॉईंट स्वतः देखील महत्त्वाचा असतो. NETGEAR चे WAX210 आणि WAX610 सारखे SMB-क्लास हार्डवेअर AX1800 speeds, 1.5k sq ft class coverage, 40 to 50 concurrent clients, एक 2.5G Ethernet uplink, आणि सुमारे 15W PoE च्या आसपास डिझाइन केलेले आहे NETGEAR WAX210/WAX610 specifications. जेव्हा वायरलेस ट्रॅफिक वाढतो आणि मूळ गिगाबिट पोर्ट मर्यादित वाटू लागतो तेव्हा वेगवान अपलिंक मदत करतो.
कोटेशन स्वीकारण्यापूर्वी हे प्रश्न विचारा
- केबलिंगचा मार्ग कुठे आहे? जर इन्स्टॉलरला अंदाज लावावा लागला, तर काम कठीण होते आणि नंतर बदल करणे अधिक महाग होते.
- कोणत्या खोल्यांना समान पातळीच्या सेवेची आवश्यकता आहे? किचन, टिल पॉइंट आणि मीटिंग रूम या सर्वांना समान उपचारांची गरज नसते.
- तुम्हाला आउटडोअर WiFi ची गरज आहे का? जर होय, तर प्लॅनमध्ये बागेतील टेबल, प्रवेशद्वार किंवा लोडिंग क्षेत्रे हेतूपूर्वक समाविष्ट केली पाहिजेत.
- ॲक्सेस पॉइंट्स सीलिंग-माउंट केले जातील का? प्लेसमेंटचा परिणाम सिग्नलचा आकार आणि मेंटेनन्स ॲक्सेस या दोन्हीवर होतो.
- डिझाइनचा विस्तार होऊ शकतो का? एका चांगल्या लेआउटने पुन्हा नव्याने सुरुवात न करता अधिक उपकरणे किंवा आणखी एक मजला जोडण्याची अनुमती दिली पाहिजे.
साध्या ठिकाणांसाठी हँडिमॅन-ग्रेड इन्स्टॉलेशन्स पुरेशी असू शकतात. एकदा का इमारतीला जाड भिंती, अनेक मजले किंवा संमिश्र ट्रॅफिक असले की, योग्य साईट सर्वेक्षणाची मागणी करणे फायद्याचे ठरते. उद्दिष्ट केवळ सिग्नल मिळवणे हे नाही, तर योग्य उपकरणांना आवारातील योग्य भागात योग्य प्रकारची सेवा मिळेल याची खात्री करणे हे आहे.
कर्मचारी, पाहुणे आणि मल्टी-टेनंट WiFi सुरक्षित करणे
लहान व्यवसायातील WiFi मधील सुरक्षा ही योग्य सेगमेंटेशनपासून सुरू होते, कारण शेअर केलेले पासवर्ड्स अशा व्यवस्थापन आणि विश्वासाच्या त्रुटी निर्माण करतात ज्या मजबूत पासफ्रेज देखील दुरुस्त करू शकत नाही. जर कर्मचारी, गेस्ट, बिलिंग काउंटर, कॅमेरे आणि कंत्राटदारांचे डिव्हाइसेस सर्व एकाच नेटवर्कवर असतील, तर एक प्रभावित डिव्हाइस अपेक्षेपेक्षा जास्त समस्या पसरवू शकते. शेअर केलेली क्रेडेन्शियल्स दैनंदिन नियंत्रणातही गोंधळ निर्माण करतात, कारण ते कोणी वापरले, ते घेऊन कोण गेले किंवा कोणत्या डिव्हाइसेसवर अजूनही विश्वास ठेवावा हे सहज ओळखणे कोणालाही शक्य होत नाही.
अधिक चांगला मार्ग म्हणजे कर्मचारी आणि गेस्ट SSIDs वेगळे करणे आणि त्यांना वेगवेगळ्या VLANs वर ठेवणे, जेणेकरून रहदारी सुरुवातीपासूनच व्यवस्थित राहील. कर्मचाऱ्यांची उपकरणे सर्टिफिकेट-आधारित ऑनबोर्डिंग वापरू शकतात, ज्यामुळे व्यवसायाला चॅटमध्ये पासवर्ड शेअर करण्याऐवजी ओळखीद्वारे प्रवेश देणे शक्य होते. अतिथी Captive Portal वापरू शकतात, आणि त्याचे उत्तम व्हर्जन रिसेप्शनवर लोकांना पुन्हा पुन्हा सामायिक क्रेडेंशियल्स टाईप करण्यास सांगण्याऐवजी वन-टॅप ईमेल किंवा सोशल लॉगिनद्वारे येणारा अडथळा कमी करतात.
सामायिक पासवर्ड्सकडून ओळख-आधारित प्रवेशा प्रवेशाकडे (identity-based access)
WPA3 एन्क्रिप्शन लेयर अधिक मजबूत करते, जे महत्त्वाचे आहे कारण केवळ लॉगइन पेजच नाही, तर संपूर्ण कनेक्शन सुरक्षित असले पाहिजे. Passpoint आणि OpenRoaming त्याहूनही पुढे जाऊन ऑनबोर्डिंग अधिक सुलभ करतात, ज्यामुळे ते सार्वजनिक हॉटस्पॉट ऐवजी मोबाईल नेटवर्क हँडऑफसारखे वाटते. याचा परिणाम पाहुण्यांसाठी सोपा होतो, आणि काउंटरवर वारंवार पासवर्ड सांगावा न लागल्याने कर्मचाऱ्यांसाठीही सुलभ होतो.
ज्या डिव्हाइसेसमध्ये पूर्ण एंटरप्राइझ ऑथेंटिकेशन वापरता येत नाही, तिथे iPSK ची भूमिका महत्त्वाची ठरते. हे प्रति युझर किंवा डिव्हाइस ग्रुपसाठी स्वतंत्र प्री-शेअर्ड की प्रदान करते, जे जुन्या उपकरणांसाठी, IoT डिव्हाइसेससाठी किंवा आधुनिक 802.1X सेटअपला कनेक्ट न होणाऱ्या हार्डवेअरसाठी उपयुक्त ठरू शकते. अनेक लहान व्यवसायांसाठी, हे आधुनिक नेटवर्क आणि कार्यस्थळावरील मिश्र उपकरणांच्या वास्तविकतेमधील महत्त्वाचा दुवा ठरते.
Purple हे याच आयडेंटिटी लेअरभोवती तयार केलेले एक प्लॅटफॉर्म आहे. सुरक्षित अतिथी आणि कर्मचारी प्रवेशासाठीचा याचा दृष्टिकोन सध्याच्या नेटवर्क हार्डवेअरवर आधारित आहे, ज्यामध्ये डिरेक्टरी सर्व्हिस इंटिग्रेशन आणि पासवर्डशिवाय अतिथींचे ऑनबोर्डिंग समाविष्ट आहे, ज्यामुळे रिप-अँड-रिप्लेस प्रोजेक्टशिवाय प्रवेश मॉडेल अधिक सुधारता येते. याच दृष्टिकोनाच्या सविस्तर माहितीसाठी, आमचे enterprise WiFi security guide पहा.
चांगली सुरक्षा कर्मचाऱ्यांसाठी अगदी साधी आणि त्रासमुक्त असते. जर लोक दर आठवड्याला मॅनेजरला WiFi पासवर्ड न विचारता योग्य नेटवर्कशी कनेक्ट होऊ शकत असतील, तर डिझाइन बहुधा योग्य दिशेने जात आहे.
व्यवसाय मालकासाठी, याची व्यावहारिक चाचणी अगदी सोपी आहे. अतिथीने अंतर्गत संसाधने न पाहता कनेक्ट झाले पाहिजे. एखादा कर्मचारी नोकरी सोडून गेल्यास त्याला काढून टाकणे सोपे असावे. IoT उपकरणे डीफॉल्टनुसार विश्वासार्ह मानण्याऐवजी वेगळी ठेवली पाहिजेत. मल्टी-टेनंट जागांमध्ये, प्रत्येक भाडेकरूसाठी स्पष्ट सीमा असणे आवश्यक आहे जेणेकरून एका कंपनीचा ट्रॅफिक दुसऱ्या कंपनीची समस्या बनणार नाही. या सर्व चाचण्या यशस्वी झाल्यास, समजावे की नेटवर्क आपले काम योग्य प्रकारे करत आहे.
लहान व्यवसायांसाठी Cloud-Managed विरुद्ध On-Premises WiFi
मॅनेजमेंट मॉडेलच्या बाबतीत अनेक मालक चुकीच्या गोष्टीचा जास्त विचार करतात. कंट्रोलर कपाटात आहे की क्लाउडमध्ये, यावर ते लक्ष केंद्रित करतात, तर अधिक उपयुक्त प्रश्न हा आहे की नेटवर्क सुरळीत ठेवण्यासाठी त्यांना दरमहा किती वेळ आणि प्रयत्न खर्च करायचे आहेत. याच ठिकाणी क्लाउड-मॅनेज्ड आणि ऑन-प्रिमाइसेस डिझाईन्समध्ये प्रत्यक्ष व्यवहारात फरक जाणवतो.
एक क्लाउड-मॅनेज्ड प्रणाली कंट्रोलरला व्हेंडरच्या डेटासेंटरमध्ये ठेवते, तर ॲक्सेस पॉइंट्स इंटरनेटद्वारे तिथे कनेक्ट होतात. एक ऑन-प्रिमाइसेस प्रणाली कंट्रोलर हार्डवेअरला जागेवरच ठेवते, सहसा कॉम्स रूम किंवा ऑफिसच्या कपाटात. दोन्ही उत्तम प्रकारे काम करू शकतात, परंतु ते इन्स्टॉलेशन, व्हिझिबिलिटी आणि सपोर्टसाठी वेगवेगळे अनुभव तयार करतात.
| निकष | Cloud-managed | On-premises |
|---|---|---|
| डिपार्टमेंट गती | एक किंवा अनेक साइट्सवर जलद गतीने रोल आउट करणे शक्य | मंद गतीने, कारण कंट्रोलर इन्स्टॉल आणि मेंटेन करावा लागतो |
| चालू व्यवस्थापन | मर्यादित IT वेळ असलेल्या लहान टीम्ससाठी सोपे | ज्या टीम्सना स्थानिक नियंत्रण हवे आहे आणि जे आधीच साइटवर किट व्यवस्थापित करतात त्यांच्यासाठी अधिक चांगले |
| मल्टी-साइट वापर | अनेक ठिकाणे असलेल्या व्यवसायांसाठी नैसर्गिकरित्या योग्य | केले जाऊ शकते, परंतु सहसा प्रशासनासाठी जड वाटते |
| विझिबिलिटी | केंद्रीय डॅशबोर्डचे पुनरावलोकन करणे सहसा सोपे असते | स्थानिक नियंत्रण तपशीलवार असू शकते, परंतु अधिक प्रत्यक्ष कामाची गरज असते |
| लहान टीमसाठी योग्यता | जेव्हा कोणालाही हार्डवेअरची काळजी घेण्याची इच्छा नसते तेव्हा चांगले | जेव्हा व्यवसायाकडे आधीच इन-हाउस नेटवर्क सपोर्ट असतो तेव्हा चांगले |
एका कॅफेसाठी क्लाउड-मॅनेज्ड सेटअप सामान्यतः अधिक सोपा वाटतो. २० लोकांच्या कार्यालयासाठी, यामुळे नेटवर्क दूरस्थ न वाटता बरेचसे प्रशासकीय काम कमी होते. अनेक मालमत्ता असलेल्या हॉटेल ग्रुपसाठी, पॉलिसींमध्ये सुसंगतता राखण्यासाठी क्लाउड व्यवस्थापन हा सहसा सोपा मार्ग असतो. मॅनेज्ड ऑफिस प्रोव्हाइडरसाठी, प्रत्येक कम्युनिकेशन्स रूममध्ये प्रत्यक्ष न जाता प्रमाणीकरण आणि मॉनिटरिंग करण्याची क्षमता मिळणे हा सर्वात मोठा फायदा आहे.
सर्वात चांगली गोष्ट म्हणजे पाहुणे आणि आयडेंटिटी लेयर्स कोणत्याही मॉडेलवर काम करू शकतात. Purple सारखे प्लॅटफॉर्म्स Meraki, Aruba, Ruckus, Mist, or UniFi वर आधारित एनवायरमेंटसह सध्याच्या ॲक्सेस हार्डवेअरवर काम करतात, त्यामुळे मॅनेजमेंटच्या निवडीमुळे संपूर्ण वायरलेस नेटवर्क बदलण्याची गरज पडत नाही. आपण आपल्या साईटला साजेसे नेटवर्क मॉडेल कायम ठेवून त्यावर अधिक सुलभ ॲक्सेस लेयर जोडू शकता.
तीन UK मधील लहान व्यवसायांसाठी रिअल-वर्ल्ड WiFi सेटअप्स
४० आसने आणि लहान बाहेरील जागा असलेल्या किनारपट्टीवरील कॅफेला सामान्यतः अशा नेटवर्कची आवश्यकता असते जे कर्मचाऱ्यांना सोपे वाटेल आणि पाहुण्यांना अदृश्य वाटेल. भिंती हलक्या असल्यास एकच अॅक्सेस पॉईंट आतील भाग कव्हर करू शकतो, परंतु बाहेरील टेबल्सकडे सहसा वेगळे लक्ष द्यावे लागते कारण पेटिओचे सिग्नल नेहमी घरातील सिग्नलसारखे काम करत नाहीत. मालक कर्मचारी आणि अतिथींच्या वेगळेपणासह क्लाउड-व्यवस्थापित सेटअप, अभ्यागतांसाठी ब्रँडेड कॅप्टिव्ह प्रवेश आणि कोणते टेबल्स सर्वात जास्त काळ थांबतात हे पाहण्यासाठी अॅनालिटिक्स निवडू शकतात.
रिटेल उत्पादने असलेल्या मल्टी-साइट हेअर सलूनचे स्वरूप वेगळे असते. प्रत्येक शाखेला विश्वासार्ह बुकिंग टॅब्लेट, पेमेंट डिव्हाइसेस आणि एक व्यवस्थित गेस्ट नेटवर्क आवश्यक असते, परंतु याचे खरे मूल्य सर्व ठिकाणी मिळणाऱ्या सातत्यामधून येते. क्लाउड व्यवस्थापन येथे अत्यंत उपयुक्त ठरते कारण ते मालकाला सर्वत्र समान धोरण लागू करण्याची अनुमती देते, तर गेस्ट लेयर पुन्हा मिळणाऱ्या ऑफर्स आणि अपॉइंटमेंट रिमाइंडर्ससाठी ईमेल कॅप्चरला सपोर्ट करू शकते. अशा व्यवसायात, WiFi हे केवळ इंटरनेट ॲक्सेस न राहता क्लायंट अनुभव आणि पुन्हा होणाऱ्या बुकिंगचा एक भाग बनते.
ऑफिस मेझानाइन असलेल्या ७०-कर्मचाऱ्यांच्या लॉजिस्टिक गोदामासाठी अधिक मजबूत प्रणालीची गरज असते. ऑफिसचे क्षेत्र एका भागावर राहू शकते, फ्लोअर डिव्हाइसेस दुसऱ्या भागावर राहू शकतात आणि कंत्राटदाराचा प्रवेश मर्यादित कालावधीसाठी असू शकतो जेणेकरून अभ्यागत ऑपरेशन्स सारख्याच नेटवर्कवर येणार नाहीत. मेशपेक्षा वायर्ड मल्टी-AP डिझाइन सहसा अशा मांडणीसाठी अधिक योग्य असते, विशेषतः जेव्हा व्यवसायाला डेस्क, स्कॅनर आणि शिफ्ट बदलण्याच्या क्षेत्रांभोवती स्थिर कव्हरेजची आवश्यकता असते. अॅनालिटिक्स ऑपरेशन टीमला हे पाहण्यास मदत करू शकते की कर्मचारी कुठे जमा होतात, कोणत्या झोनला बळकटी देण्याची गरज आहे आणि व्यस्त शिफ्ट दरम्यान हँडसेट कव्हरेज कुठे गमावतात.
या तिन्हींमध्ये साधारण पॅटर्न एकच आहे. इमारतीचा विचार करून नियोजन करा, कर्मचारी आणि पाहुण्यांच्या ट्रॅफिकचे वर्गीकरण करा, टीमशी सुसंगत असलेले मॅनेजमेंट मॉडेल निवडा, आणि अॅनालिटिक्सकडे एक दिखाऊ डॅशबोर्ड म्हणून पाहण्याऐवजी एक व्यावसायिक साधन म्हणून पहा.
तुमची WiFi डिप्लॉयमेंट चेकलिस्ट आणि पुढील पायऱ्या
एका कागदावर खालील गोष्टी लिहून घ्या. site survey ची तारीख, तुम्हाला आवश्यक वाटणाऱ्या ऍक्सेस पॉईंट्सची संख्या, अपलिंकचा पर्याय, पॉवर आणि केबलिंग योजना, कर्मचारी व अतिथींसाठीची आयडेंटिटी स्ट्रॅटेजी, मॅनेजमेंट मॉडेल आणि तुम्हाला हवे असलेले कोणतेही डिरेक्टरी किंवा CRM इंटिग्रेशन. यामध्ये रिपोर्टिंग ध्येयांचाही समावेश करा, कारण जर नेटवर्क व्यवसायाला मदत करत आहे की नाही हेच तुम्हाला समजत नसेल, तर नियोजनाचा अर्धा उद्देशच निष्फळ ठरतो.
सहजपणे दुर्लक्षित होणारे खर्चाचे मुद्दे विसरू नका, जसे की इन्स्टॉलेशनचे काम, स्विच पोर्ट्स, केबलिंग, सबस्क्रिप्शन्स आणि लाँच नंतरचे ट्यूनिंग. आयडेंटिटी ओव्हरलेज असलेला आधुनिक क्लाउड-मॅनेज्ड प्लॅटफॉर्म महिन्यांऐवजी काही आठवड्यांतच साइट सर्वेक्षणापासून ते लाईव्ह सेवेपर्यंत काम पूर्ण करू शकतो, परंतु केवळ तेव्हाच जेव्हा मालक सुरुवातीपासूनच लेआउट आणि ॲक्सेस मॉडेलबद्दल स्पष्ट असेल.
तुमच्या पुढील तीन कृती अगदी सोप्या आहेत. पहिली, परिसराची पाहणी करा आणि डेड स्पॉट्स चिन्हांकित करा. दुसरी, प्रवेशाची आवश्यकता असलेले प्रत्येक उपकरण आणि प्रत्येक व्यक्तीची यादी तयार करा. तिसरी, अशा कोटेशनची मागणी करा जे कव्हरेज, सुरक्षा आणि मॅनेजमेंट यांना स्वतंत्रपणे दर्शवेल, जेणेकरून तुम्ही पर्यायांची योग्य तुलना करू शकाल.
Purple ओळख-आधारित WiFi प्रदान करते जे विद्यमान हार्डवेअरवर कार्य करते, त्यामुळे संपूर्ण नेटवर्क न बदलता तुम्ही सामायिक केलेले पासवर्ड स्वच्छ गेस्ट आणि कर्मचारी ॲक्सेससह बदलू शकता. जर तुम्ही wifi for small business याचे नियोजन करत असाल आणि कव्हरेजपासून गेस्ट अनुभवापर्यंत स्पष्ट मार्ग इच्छित असाल, तर ॲक्सेस लेयर, ॲनालिटिक्स आणि मॅनेजमेंट मॉडेल कसे एकत्र बसतात हे पाहण्यासाठी Purple ला भेट द्या.