
गेस्ट ट्रॅफिकपासून वेगळे केलेले सुरक्षित कर्मचारी WiFi नेटवर्क्स डिझाइन करणे
नेटवर्क आर्किटेक्ट्स आणि IT नेत्यांसाठी सुरक्षित, हाय-परफॉर्मन्स कर्मचारी WiFi नेटवर्क्स डिझाइन करण्याविषयीचे एक अधिकृत तांत्रिक संदर्भ मार्गदर्शक. यामध्ये अनुपालन आदेश (PCI-DSS, GDPR) पूर्ण करण्यासाठी आणि लॅटरल मूव्हमेंट सुरक्षा धोके दूर करण्यासाठी VLANs, 802.1X ऑथेंटिकेशन आणि WPA3-Enterprise चा वापर करून पब्लिक गेस्ट नेटवर्क्सपासून ऑपरेशनल ट्रॅफिकचे लॉजिकल आणि फिजिकल सेगमेंटेशन सविस्तरपणे स्पष्ट केले आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
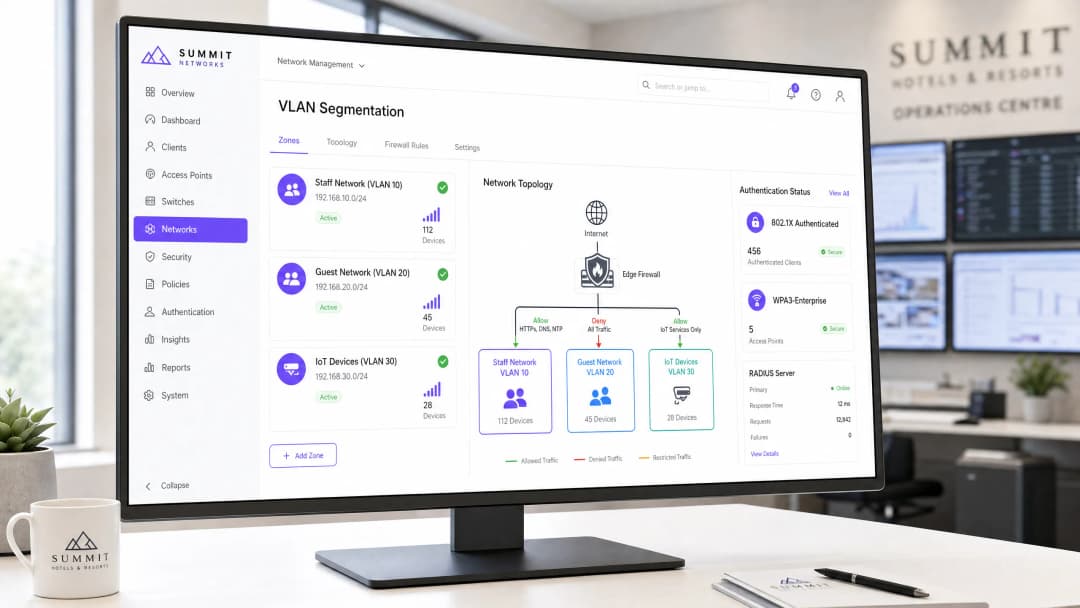
एंटरप्राइज, हॉस्पिटॅलिटी, रिटेल आणि हेल्थकेअर क्षेत्रांमध्ये, वायरलेस नेटवर्कने दोन परस्परविरोधी गटांना सपोर्ट करणे आवश्यक आहे: सार्वजनिक अभ्यागत ज्यांना अडथळा नसलेला इंटरनेट अॅक्सेस हवा असतो, आणि अंतर्गत कर्मचारी जे संवेदनशील कॉर्पोरेट डेटाबेस, पॉईंट-ऑफ-सेल (POS) सिस्टीम आणि अंतर्गत ऑपरेशनल टूल्स वापरतात.
गेस्ट डिव्हाइसेसना कॉर्पोरेट हार्डवेअरशी संवाद साधू देणे किंवा गेस्ट इंटरनेट ट्रॅफिक वेगळे ठेवण्यास अपयशी ठरल्यास पॅकेट इंटरसेप्शन, मालवेअरचा प्रसार आणि नियमन अनुपालन उल्लंघन (जसे की PCI-DSS 4.0 आणि GDPR) यांसह गंभीर सुरक्षा जोखीम निर्माण होतात.
हे मार्गदर्शक VLAN टॅगिंग, 802.1X सर्टिफिकेट ऑथेंटिकेशन, फायरवॉल अॅक्सेस कंट्रोल लिस्ट (ACLs) आणि Layer 2 क्लायंट आयसोलेशनद्वारे कर्मचारी आणि गेस्ट WiFi नेटवर्क स्वतंत्र करण्यासाठी एंटरप्राइज नेटवर्क डिझाइन पॅटर्नची रूपरेषा दर्शवते.
सुरक्षा आर्किटेक्चर: मुख्य कर्मचारी विरुद्ध गेस्ट नेटवर्क वेगळे करणे
एंटरप्राइज नेटवर्कचे विलगीकरण हे फिजिकल, डेटा लिंक आणि नेटवर्क लेयर्सवर ट्रॅफिक वेगळे करण्यावर अवलंबून असते:
| आर्किटेक्चरल लेयर | गेस्ट WiFi नेटवर्क डिझाइन | अंतर्गत कर्मचारी WiFi नेटवर्क डिझाइन |
|---|---|---|
| ऑथेंटिकेशन | SMS, ईमेल किंवा सोशल लॉगिनसह Captive Portal | एंटरप्राइज सर्टिफिकेट्स किंवा SAML SSO सह 802.1X EAP-TLS |
| VLAN असाइनमेंट | वेगळा केलेला गेस्ट VLAN (उदा. VLAN 50) | एंटरप्राइज कॉर्पोरेट VLANs (उदा. मॅनेजमेंट, स्टाफ, POS) |
| Layer 2 पॉलिसी | क्लायंट आयसोलेशन सक्षम (पीअर-टू-पीअर संवादाला परवानगी नाही) | प्रिंटर, सर्व्हर आणि सहयोगासाठी पीअर डिस्कव्हरी सक्षम |
| राउटिंग आणि फायरवॉल | इंटरनेटवर थेट आउटबाउंड NAT; RFC 1918 अंतर्गत सबनेट्स ब्लॉक केलेले | स्टेटफुल फायरवॉल नियमांद्वारे अंतर्गत सर्व्हर, ERP आणि डेटाबेसमध्ये प्रवेशाची परवानगी |
| DNS कॉन्फिगरेशन | कंटेंट-फिल्टर केलेले सार्वजनिक DNS (सुरक्षात्मक DNS / CIPA चे पालन करणारे) | अंतर्गत Active Directory / स्प्लिट-होरायझन कॉर्पोरेट DNS |
१. VLAN टॅगिंग आणि 802.1Q ट्रंकिंग
गेस्ट आणि कॉर्पोरेट ट्रॅफिक कधीही एकाच सबनेटवर एकत्र करू नका. वायरलेस अॅक्सेस पॉईंट्सनी मॅनेज्ड डिस्ट्रिब्युशन स्विचेसवर परत येणाऱ्या IEEE 802.1Q ट्रंक्सचा वापर करून मल्टि-SSID टॅगिंगला सपोर्ट केला पाहिजे:
- कॉर्पोरेट SSID: कॉर्पोरेट VLAN ला मॅप करते. डोमेन कंट्रोलर्स आणि बिझनेस ॲप्लिकेशन्सपर्यंत पोहोचण्यासाठी पॅकेट्स अंतर्गत फायरवॉलमधून जातात.
- गेस्ट SSID: वेगळ्या DMZ किंवा गेस्ट VLAN ला मॅप करते. ट्रॅफिक थेट एज फायरवॉल किंवा समर्पित इंटरनेट गेटवेकडे वळवले जाते, ज्यामुळे अंतर्गत सर्व्हर सबनेट्स पूर्णपणे बायपास होतात.
२. बंधनकारक फायरवॉल अॅक्सेस कंट्रोल लिस्ट (ACLs)
गेस्ट नेटवर्कसाठी layer 3 डिफॉल्ट गेटवेवर, स्पष्ट इग्रेस फायरवॉल नियम लागू करा:
- RFC 1918 श्रेणी ड्रॉप करा: गेस्ट सबनेटमधून उद्भवणारे आणि
10.0.0.0/8,172.16.0.0/12आणि192.168.0.0/16ला लक्ष्य करणारे सर्व ट्रॅफिक ब्लॉक करा. - Enforce Client Isolation: वायरलेस ॲक्सेस पॉइंट फर्मवेअरमधील गेस्ट SSID वर लेअर २ क्लायंट आयसोलेशन सक्षम करा. हे ॲड्रेस रिझोल्यूशन प्रोटोकॉल (ARP) लुकअप्स थांबवते आणि गेस्ट डिव्हाइसेसना त्याच AP ला जोडलेल्या इतर गेस्ट डिव्हाइसेसना स्कॅन करण्यापासून किंवा त्यांच्याशी संवाद साधण्यापासून रोखते.
- Restrict DNS Port Access: आउटबाउंड UDP/TCP पोर्ट ५३ आणि पोर्ट ८५३ ट्रॅफिकला नियुक्त प्रोटेक्टिव्ह DNS गेटवेकडे रिडायरेक्ट करून गेस्ट्सना कॉर्पोरेट कंटेंट फिल्टरिंगला बगल देण्यापासून रोखा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
Staff Authentication: Migrating from Shared Passwords to 802.1X EAP-TLS
गेस्ट नेटवर्क ऑनबोर्डिंग सुलभतेला प्राधान्य देतात, तर स्टाफ नेटवर्कने आयडेंटिटी-बेस्ड ॲक्सेस कंट्रोल लागू करणे आवश्यक आहे. कर्मचाऱ्याने कंपनी सोडल्यावर स्टाफसाठी सामायिक WPA2-PSK पासवर्डवर अवलंबून राहणे गंभीर ऑपरेशनल असुरक्षितता निर्माण करते.
आधुनिक स्टाफ वायरलेस डिझाईन 802.1X EAP-TLS चा वापर करते:
- प्रत्येक कॉर्पोरेट लॅपटॉप किंवा स्मार्टफोनला Microsoft Intune, Jamf, किंवा Kandji सारख्या मोबाईल डिव्हाइस मॅनेजमेंट (MDM) प्लॅटफॉर्मद्वारे पुश केलेले क्रिप्टोग्राफिक डिव्हाइस सर्टिफिकेट दिले जाते.
- ऑथेंटिकेशन RADIUS सर्व्हर (किंवा Cloud RADIUS) विरुद्ध होते.
- जर एखाद्या कर्मचाऱ्याची नोकरी संपुष्टात आली, तर त्यांचे Microsoft Entra ID किंवा Google Workspace मधील डिरेक्टरी खाते रद्द केल्याने इतर कोणत्याही कर्मचाऱ्यावर परिणाम न करता रिअल-टाइममध्ये त्यांचा वायरलेस ॲक्सेस आपोआप अमान्य होतो.
Compliance and Auditing Considerations
- PCI DSS 4.0 Requirement 1.2: पेमेंट कार्ड एनव्हायर्नमेंट्स (POS टर्मिनल्स) गेस्ट वायरलेस नेटवर्कपासून पूर्णपणे वेगळे असले पाहिजेत. फायरवॉलने कार्डहोल्डर डेटा एनव्हायर्नमेंट्स (CDE) आणि गेस्ट ट्रॅफिक दरम्यान नॉन-राउटेबल सीमा लागू केल्या पाहिजेत.
- GDPR / डेटा प्रोटेक्शन: Captive Portal द्वारे गोळा केलेला गेस्ट रजिस्ट्रेशन डेटा स्पष्ट ऑप्ट-इन मेकॅनिझमसह सुसंगत मार्केटिंग डेटाबेसमध्ये संग्रहित केला पाहिजे, जो ऑपरेशनल स्टाफ लॉग्सपासून वेगळा असेल.
Frequently Asked Questions
Can staff and guests share the same physical access points?
होय. एंटरप्राइझ ॲक्सेस पॉइंट्स एकाच रेडिओवरून ब्रॉडकास्ट होणाऱ्या एकाधिक व्हर्च्युअल BSSIDs (SSIDs) ला सपोर्ट करतात. प्रत्येक SSID त्याच्या स्वतःच्या 802.1Q VLAN टॅगशी मॅप केलेला असतो, ज्यामुळे परिपूर्ण क्रिप्टोग्राफिक आणि लॉजिकल पृथक्करण राखून फिजिकल हार्डवेअर सुरक्षितपणे शेअर करण्याची परवानगी मिळते.
Why is client isolation necessary if guest traffic is already on a separate VLAN?
VLAN सेगमेंटेशन गेस्ट नेटवर्कला अंतर्गत कॉर्पोरेट नेटवर्कपासून वेगळे करते. तथापि, ॲक्सेस पॉइंटवर लेअर २ क्लायंट आयसोलेशनशिवाय, एक संक्रमित गेस्ट डिव्हाइस त्याच गेस्ट WiFi नेटवर्कशी जोडलेल्या दुसऱ्या व्हिजिटर डिव्हाइसला स्कॅन करू शकते, प्रोब करू शकते किंवा त्यावर हल्ला करू शकते. क्लायंट आयसोलेशन हे सुनिश्चित करते की व्हिजिटर्स केवळ बाह्य इंटरनेट गेटवेशीच संवाद साधू शकतात.
महत्वाच्या व्याख्या
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जे एका किंवा अधिक फिजिकल लोकल एरिया नेटवर्कवरील डिवाइसेसचा समूह एकत्र करते आणि त्यांच्या ट्रॅफिक ब्रॉडकास्ट डोमेन्सना विलग करते.
एकाच फिजिकल स्विचेस आणि ॲक्सेस पॉईंट्सवर अतिथी डिवाइसेसना कर्मचारी हार्डवेअरपासून वेगळे करण्यासाठी वापरले जाते.
IEEE 802.1X
पोर्ट - बेस्ड नेटवर्क ॲक्सेस कंट्रोल (NAC) साठीचा एक IEEE मानक जो LAN किंवा WLAN शी कनेक्ट होऊ इच्छिणाऱ्या डिवाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करतो.
एंटरप्राइझ कर्मचारी WiFi नेटवर्कवर प्रति - युझर क्रेडेंशियल किंवा सर्टिफिकेट ऑथेंटिकेशन लागू करण्यासाठी वापरला जाणारा मानक प्रोटोकॉल.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवेशी कनेक्ट होणाऱ्या आणि ती वापरणाऱ्या युझर्ससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
नेटवर्क ॲक्सेसची अनुमती देण्यापूर्वी Active Directory च्या विरुद्ध कर्मचाऱ्यांच्या क्रेडेंशियल्सची पडताळणी करणारा सर्व्हर (उदा. Microsoft NPS किंवा क्लाउड RADIUS).
WPA3-Enterprise
एंटरप्राइझ नेटवर्कसाठी Wi-Fi Protected Access सुरक्षेची नवीनतम पिढी, जी १९२-बिट क्रिप्टोग्राफिक ताकद आणि प्रोटेक्टेड मॅनेजमेंट फ्रेम्स अनिवार्य करते.
नवीन कर्मचारी नेटवर्कसाठी आवश्यक असलेला वायरलेस सुरक्षा प्रोटोकॉल, जो ऑफलाइन डिक्शनरी हल्ले आणि फसव्या AP डी-ऑथेंटिकेशनचा गैरफायदा घेणारे प्रकार नष्ट करतो.
क्लायंट आयसोलेशन (Client Isolation)
वायरलेस ॲक्सेस पॉईंट्सवरील एक सुरक्षा सेटिंग जी कनेक्ट केलेल्या वायरलेस क्लायंट्सना एकमेकांशी थेट संवाद साधण्यापासून रोखते.
अतिथी डिवाइसेस दरम्यान लॅटरल हल्ले आणि मालवेअर पसरण्यापासून रोखण्यासाठी अतिथी नेटवर्कवर अनिवार्य कॉन्फिगरेशन.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
एक EAP प्रकार जो क्लायंट आणि RADIUS सर्व्हर दरम्यान परस्पर ऑथेंटिकेशनसाठी डिजिटल सर्टिफिकेट्सचा वापर करतो, ज्यामुळे पासवर्डची आवश्यकता उरत नाही.
कॉर्पोरेट - व्यवस्थापित डिवाइस ताफ्यासाठी सर्वोच्च - सुरक्षा ऑथेंटिकेशन पद्धत, जी MDM प्लॅटफॉर्म्सद्वारे तैनात केली जाते.
WIPS (Wireless Intrusion Prevention System)
एक सुरक्षा साधन किंवा सॉफ्टवेअर क्षमता जी अनधिकृत ॲक्सेस पॉईंट्सच्या अस्तित्वासाठी रेडिओ स्पेक्ट्रमवर लक्ष ठेवते आणि स्वयंचलितपणे प्रतिबंधात्मक उपाययोजना करते.
रिटेल आणि हॉस्पिटॅलिटी वातावरणात अनधिकृत AP किंवा 'इव्हिल ट्विन' हल्ले शोधण्यासाठी आणि त्यांचे शमन करण्यासाठी PCI DSS अनुपालनासाठी आवश्यक.
Airtime Fairness
एक वायरलेस शेड्युलिंग वैशिष्ट्य जे प्रत्येक वायरलेस क्लायंटला समान पॅकेट संख्येऐवजी समान ट्रान्समिशन वेळ (एअरटाइम) वाटप करते.
संथ, जुन्या अतिथी डिवाइसेसना वायरलेस चॅनेल क्षमतेवर ताबा मिळवण्यापासून आणि वेगवान कर्मचारी डिवाइसेसची कार्यक्षमता कमी करण्यापासून रोखते.
सोडवलेली उदाहरणे
एक २५० खोल्यांचे लक्झरी हॉटेल जे सामायिक, अन-सेगमेंटेड नेटवर्क वापरत आहे, ते PCI-DSS ऑडिटची तयारी करत आहे. हे हॉटेल फ्रंट-डेस्क चेक-इनसाठी मोबाईल टॅबलेट्स आणि ऑन-प्रिमाइसेस PMS सर्व्हर वापरते आणि मोफत गेस्ट WiFi ऑफर करते. अनुपालन आणि सुरक्षितता सुनिश्चित करण्यासाठी नेटवर्क आर्किटेक्टने वायरलेस इन्फ्रास्ट्रक्चरचे री-डिझाइन कसे करावे?
१. फिजिकल आणि लॉजिकल सेगमेंटेशन: कर्मचाऱ्यांसाठी (PMS आणि टॅब्लेट्स) VLAN १०, गेस्ट WiFi साठी VLAN २० आणि IoT (स्मार्ट टीव्ही, थर्मोस्टॅट्स) साठी VLAN ३० तयार करा. APs शी जोडणारे स्विचपोर्ट्स 802.1Q ट्रंक्स म्हणून कॉन्फिगर करा. २. ऑथेंटिकेशन मजबूत करणे: कर्मचारी नेटवर्कवरील सामायिक WPA2-PSK च्या जागी WPA3-Enterprise (802.1X) वापरा. NPS (RADIUS) च्या माध्यमातून हॉटेलच्या Active Directory सह वायरलेस कंट्रोलर इंटिग्रेट करा. MDM द्वारे फ्रंट-डेस्क टॅब्लेट्सना WPA3-Enterprise क्रेडेंशियल्स किंवा EAP-TLS सर्टिफिकेट्ससह प्रोव्हिजन करा. ३. फायरवॉल ऍक्सेस कंट्रोल: स्टेटफुल फायरवॉल तैनात करा. VLAN १० ला HTTPS/SQL पोर्ट्सवर PMS सर्व्हर IP ऍक्सेस करण्याची अनुमती देण्यासाठी नियम लिहा, परंतु VLAN २० (गेस्ट) कडून VLAN १० आणि VLAN ३० कडे जाणारे सर्व ट्रॅफिक नाकारा. VLAN २० वर Client Isolation सक्षम करा. ४. अनुपालन पडताळणी: रॉग APs चे निरीक्षण करण्यासाठी आणि अलर्ट मिळवण्यासाठी वायरलेस कंट्रोलरवर WIPS सक्षम करा, जे PCI-DSS आवश्यकता ११.४ पूर्ण करते.
५० स्टोअर्स असलेली एक हाय-डेन्सिटी रिटेल साखळी ग्राहक विश्लेषण (analytics) गोळा करण्यासाठी गेस्ट WiFi तैनात करू इच्छिते, तसेच स्टोअर-ऑपरेशनल हँडहेल्ड स्कॅनर्स (जे इन्व्हेंटरी आणि स्टॉक व्यवस्थापनासाठी वापरले जातात) यांना सर्वाधिक गर्दीच्या वेळी वायरलेस गर्दी किंवा नेटवर्क खंडित होण्याचा त्रास होणार नाही याची खात्री करू इच्छिते. IT टीमने SSID आणि QoS आर्किटेक्चर कसे डिझाइन करावे?
१. SSID वेगळे करणे: सर्व स्टोअर्समध्ये दोन SSIDs तैनात करा: Retail-Operations (VLAN १०) आणि Guest-Free-WiFi (VLAN २०).
२. 802.1X ऑथेंटिकेशन: WPA3-Enterprise वापरून Retail-Operations सुरक्षित करा. रिटेल साखळीच्या MDM प्लॅटफॉर्मद्वारे आधीच प्रोव्हिजन केलेल्या सर्टिफिकेट-आधारित EAP-TLS चा वापर करून हँडहेल्ड स्कॅनर्स ऑथेंटिकेट करा. Purple द्वारे व्यवस्थापित केलेल्या Captive Portal च्या मागे ओपन नेटवर्कसह गेस्ट SSID कॉन्फिगर करा.
३. क्वालिटी ऑफ सर्व्हिस (QoS) आणि WMM: वायरलेस कंट्रोलरवर Wi-Fi Multi-Media (WMM) सक्षम करा. Retail-Operations ट्रॅफिकला Video (AC_VI) किंवा Voice (AC_VO) ऍक्सेस कॅटेगरीमध्ये मॅप करा, जेणेकरून गेस्ट ट्रॅफिकपेक्षा त्याला प्राधान्य मिळेल. Guest-Free-WiFi ला Best Effort (AC_BE) मध्ये मॅप करा.
४. बँडविड्थ रेट लिमिटिंग: WAN एज फायरवॉलवर ट्रॅफिक-शेपिंग पॉलिसी कॉन्फिगर करा. प्रत्येक स्टोअरमध्ये VLAN १० साठी किमान १५ Mbps सिमेट्रिकल बँडविड्थची हमी द्या. Purple Captive Portal प्लॅटफॉर्मवर, VLAN २० वरील गेस्ट डिव्हाइसेससाठी प्रति-वापरकर्ता ३ Mbps डाउनलोड आणि १ Mbps अपलोड अशी रेट लिमिट लागू करा.
एका महानगरपालिकेच्या सार्वजनिक क्षेत्रातील कॉन्फरन्स सेंटरमध्ये वारंवार मोठे कार्यक्रम आयोजित केले जातात, जिथे एकाच वेळी ५,००० पर्यंत अतिथी युझर्स येतात. IT डायरेक्टरच्या असे लक्षात येते की, कार्यक्रमांदरम्यान एकाच फिजिकल नेटवर्कवर असलेल्या प्रशासकीय कर्मचाऱ्यांना कॉर्पोरेट व्हिडिओ कॉल्स आणि फाईल ट्रान्सफर करताना गंभीर विलंबाचा (latency) सामना करावा लागतो. अतिरिक्त फिजिकल इंटरनेट लाईन्स न खरेदी करता याचे निवारण कसे केले जाऊ शकते?
१. VLAN वर्गीकरण: प्रशासकीय कर्मचारी VLAN 100 वर आणि अतिथी VLAN 200 वर आहेत याची खात्री करा. २. WAN - Edge ट्रॅफिक शेपिंग: मुख्य इंटरनेट गेटवेवर (उदा. १ Gbps सिमेट्रिकल लीज्ड लाईन), क्लास-बेस्ड वेटेड फेअर क्युइंग (CBWFQ) पॉलिसी कॉन्फिगर करा. VLAN 100 साठी २०० Mbps च्या गॅरंटीड बँडविड्थसह एक क्लास आणि रिअल - टाईम व्हॉईस/व्हिडिओ ट्रॅफिकसाठी प्राधान्य रांग (priority queue) निश्चित करा. ३. डायनॅमिक बँडविड्थ वाटप: फायरवॉलवर एक पॉलिसी कॉन्फिगर करा जी कामाच्या वेळेत VLAN 200 (अतिथी) ला वाटप केलेली एकूण बँडविड्थ एकूण WAN क्षमतेच्या कमाल ८०% (८०० Mbps) पर्यंत डायनॅमिकली मर्यादित करेल, जेणेकरून कर्मचाऱ्यांसाठी २०० Mbps नेहमी उपलब्ध राहील. ४. वायरलेस Airtime Fairness: वायरलेस ॲक्सेस पॉईंट्सवर, Airtime Fairness सक्षम करा. हे संथ गतीच्या जुन्या अतिथी डिवाइसेसना (उदा. जुने 802.11n स्मार्टफोन) वायरलेस चॅनेलवर मक्तेदारी मिळवण्यापासून आणि आधुनिक कर्मचारी डिवाइसेसचा थ्रूटपुट कमी करण्यापासून रोखते.
सराव प्रश्न
Q1. एक हॉटेल ग्रुप नवीन कर्मचारी WiFi नेटवर्क तैनात करत आहे. नेटवर्क आर्किटेक्ट WPA2-Personal (PSK) चा वापर एका मजबूत पासवर्डसह करण्याची शिफारस करतो कारण कर्मचाऱ्यांना त्यांच्या डिव्हाइसेसवर तो एंटर करणे सोपे असते. सिनियर टेक्निकल कंटेंट स्ट्रॅटेजिस्ट म्हणून, एक निर्णय घेण्यास भाग पाडणारा सिनेरिओ अभ्यास तयार करा जो हा दृष्टिकोन सुरक्षा धोका का आहे आणि यासाठी शिफारस केलेला पर्याय कोणता आहे हे दर्शवेल.
टीप: जेव्हा एखादा नाराज कर्मचारी नोकरीवरून काढला जातो किंवा कंपनी सोडतो तेव्हा काय होते याचा विचार करा.
नमुना उत्तर पहा
शिफारस केलेला दृष्टिकोन: WPA2-Personal (PSK) प्रस्ताव नाकारा आणि WPA3-Enterprise (802.1X) ऑथेंटिकेशन अनिवार्य करा.
कारण: WPA2-PSK वापरल्याने सुरक्षेमध्ये एक मोठा त्रुटी निर्माण होते. एखादा कर्मचारी कंपनी सोडून गेला, तरीही त्याला शेअर केलेला पासवर्ड माहित असतो. सुरक्षा राखण्यासाठी, IT टीमला हॉटेलमधील प्रत्येक कर्मचाऱ्याच्या डिव्हाइसवर (लॅपटॉप, PMS टॅबलेट, VoIP फोन) पासवर्ड बदलावा लागेल. व्यावहारिकदृष्ट्या, हा ऑपरेशनल ओव्हरहेड इतका जास्त आहे की पासवर्ड क्वचितच बदलले जातात, ज्यामुळे माजी कर्मचाऱ्यांद्वारे नेटवर्कवर अनधिकृत प्रवेश होण्याचा धोका कायम राहतो.
WPA3-Enterprise सोबत 802.1X तैनात करून, प्रत्येक कर्मचारी त्यांच्या वैयक्तिक कॉर्पोरेट डिरेक्टरी क्रेडेंशियलचा (उदा. Active Directory) वापर करून ऑथेंटिकेट करतो. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा त्याचे खाते Active Directory मध्ये निष्क्रिय केले जाते आणि इतर कोणत्याही कर्मचाऱ्याच्या डिव्हाइसेसवर परिणाम न करता त्याचा नेटवर्क प्रवेश त्वरित आणि आपोआप रद्द केला जातो.
Q2. एका रिटेल चेनच्या नेटवर्क ऑडिट दरम्यान, ऑडिटरच्या असे लक्षात येते की गेस्ट WiFi नेटवर्क आणि POS पेमेंट टर्मिनल्स वेगवेगळ्या IP सबनेटवर आहेत परंतु कोणतेही ACL कॉन्फिगर न करता एकाच फिजिकल Layer 3 स्विचशी जोडलेले आहेत. IT व्यवस्थापकाचा असा युक्तिवाद आहे की ते वेगवेगळ्या सबनेटवर असल्याने सुरक्षित आहेत. PCI DSS आवश्यकतांच्या संदर्भात या सेटअपचे मूल्यांकन करण्यासाठी एक परिस्थिती-आधारित (सिनेरिओ-आधारित) अभ्यास तयार करा.
टीप: Layer 3 स्विचवर एखादी IP सबनेट बाउंड्री डीफॉल्टनुसार ट्रॅफिक ब्लॉक करते का?
नमुना उत्तर पहा
शिफारस केलेला दृष्टिकोन: सध्याचा सेटअप नियमांचे पालन करत नाही आणि अत्यंत असुरक्षित आहे. IT टीमने POS नेटवर्कला गेस्ट नेटवर्कपासून वेगळे करण्यासाठी कठोर VLAN सेगमेंटेशन आणि स्टेटफुल फायरवॉल नियम लागू केले पाहिजेत.
कारण: IP सबनेट केवळ लॉजिकल ग्रुपिंग परिभाषित करतात; ते सुरक्षा सीमा लागू करत नाहीत. मानक Layer 3 स्विचवर, सबनेटमधील राउटिंग डीफॉल्टनुसार सक्षम असते. याचा अर्थ असा की गेस्ट सबनेटवरील कोणतेही डिव्हाइस केवळ स्विचच्या गेटवे IP वर पॅकेट्स पाठवून थेट POS सबनेटवर ट्रॅफिक राउट करू शकते. गेस्ट WiFi वरील एखादा आक्रमणकर्ता सहजपणे स्कॅन करू शकतो, शोधू शकतो आणि POS पेमेंट टर्मिनल्सवरील त्रुटींचा गैरफायदा घेण्याचा प्रयत्न करू शकतो, जे PCI DSS आवश्यकता 1.3 चे उल्लंघन आहे.
याचे निवारण करण्यासाठी, POS टर्मिनल्स एका समर्पित VLAN वर (उदा. VLAN 40) आणि गेस्ट WiFi VLAN 20 वर ठेवणे आवश्यक आहे. या VLAN च्या दरम्यान एक स्टेटफुल फायरवॉल असणे आवश्यक आहे, ज्यामध्ये VLAN 20 (गेस्ट) कडून सुरू होणारे आणि VLAN 40 (POS) कडे जाणारे सर्व ट्रॅफिक नाकारण्याचा (DENY) स्पष्ट नियम कॉन्फिगर केलेला असावा. याव्यतिरिक्त, गेस्ट नेटवर्कमध्येच अंतर्गत हल्ले रोखण्यासाठी गेस्ट SSID वर क्लायंट आयसोलेशन (Client Isolation) सक्षम केले पाहिजे.
Q3. एक कॉन्फरन्स सेंटर ३,००० उपस्थितांसह एका मोठ्या टेक समिटचे आयोजन करत आहे. प्रशासकीय कर्मचारी, जे समान इंटरनेट कनेक्शन वापरतात, त्यांनी कळवले आहे की नेटवर्क अत्यंत धीमे असल्यामुळे ते त्यांच्या क्लाउड-आधारित तिकीट प्रणालीमध्ये प्रवेश करू शकत नाहीत किंवा स्पष्ट VoIP कॉल करू शकत नाहीत. फिजिकल इंटरनेट बँडविड्थ अपग्रेड न करता या समस्येचे निराकरण करण्यासाठी ट्रॅफिक मॅनेजमेंट स्ट्रॅटेजी कशी डिझाइन करावी हे स्पष्ट करा.
टीप: ओव्हर-द-एअर चॅनेल गर्दी आणि WAN-लिंक सॅचुरेशन बद्दल विचार करा.
नमुना उत्तर पहा
शिफारस केलेली पद्धत: वायरलेस-पातळीवरील QoS, WAN-edge बँडविड्थ रिझर्व्हेशन आणि प्रति-वापरकर्ता रेट लिमिटिंग एकत्र करून मल्टी-लेअर्ड ट्रॅफिक मॅनेजमेंट स्ट्रॅटेजी लागू करा.
कारण: मंद गती दोन अडथळ्यांमुळे निर्माण होत आहे: ओव्हर-द-एअर चॅनेल गर्दी (RF सॅच्युरेशन) आणि WAN-लिंक सॅच्युरेशन. फिजिकल लाईन अपग्रेड न करता याचे निराकरण करण्यासाठी:
- WAN बँडविड्थ रिझर्व्हेशन: एज फायरवॉलवर, Class-Based Weighted Fair Queueing (CBWFQ) कॉन्फिगर करा. केवळ स्टाफ VLAN (VLAN 10) साठी किमान गॅरंटीड 150 Mbps सिमेट्रिकल बँडविड्थ पूल राखीव ठेवा, जेणेकरून गेस्ट ट्रॅफिकमुळे त्यांच्या कामात कधीही अडथळा येणार नाही.
- प्रति-वापरकर्ता रेट लिमिटिंग: Captive Portal प्लॅटफॉर्मवर (उदा. Purple), एक ट्रॅफिक-शेपिंग प्रोफाइल कॉन्फिगर करा जे प्रत्येक गेस्ट कनेक्शनला कमाल 3 Mbps डाउनलोड आणि 1 Mbps अपलोड मर्यादित करेल. हे कमी संख्येतील हाय-बँडविड्थ गेस्ट वापरकर्त्यांना (उदा. 4K व्हिडिओ स्ट्रीमिंग) WAN लिंक पूर्णपणे वापरण्यापासून रोखते.
- वायरलेस Quality of Service (QoS): ॲक्सेस पॉईंट्सवर Wi-Fi Multi-Media (WMM) सक्षम करा. स्टाफ VoIP आणि तिकीट ट्रॅफिक हाय-प्रायोरिटी क्यूज (AC_VO आणि AC_VI) कडे मॅप करा, तर सर्व गेस्ट ट्रॅफिक Best Effort (AC_BE) किंवा Background (AC_BK) क्यूजकडे मॅप करा.
- एअरटाईम फेअरनेस: सर्व APs वर एअरटाईम फेअरनेस सक्षम करा जेणेकरून जुनी मंद डिव्हाइसेस वायरलेस चॅनेल ट्रान्समिशन वेळेवर मक्तेदारी मिळवणार नाहीत, ज्यामुळे स्टाफच्या जलद डिव्हाइसेससाठी चॅनेल क्षमता सुरक्षित राहील.
या मालिकेमध्ये पुढे वाचा
कर्मचारी WiFi तुम्हाला ISO/IEC 27001 चे पालन करण्यास कशी मदत करते: तुमच्या वायरलेस नेटवर्कमध्ये Annex A नियंत्रणे मॅप करणे
तुमचे कर्मचारी WiFi हे A.5.15, A.8.5 आणि A.8.22 सह 12 ISO/IEC 27001:2022 Annex A नियंत्रणांचे पुरावे देऊ शकते की नाही हे तुम्ही ठरवू शकाल. तुम्ही सामायिक केलेली WPA2-PSK की बदलून IEEE 802.1X आणि डायनॅमिक VLANs वापरू शकाल. शेवटी, तुम्ही RADIUS लॉग्स, पृथक्करण चाचण्या आणि पुरवठादार रेकॉर्ड्स एकत्र करू शकता जे ऑडिटर्स स्टेज २ मध्ये स्वीकारतात.
Cisco Meraki, HPE Aruba आणि Ruckus वरील DFS radar events: चॅनल बदलांच्या विश्लेषणासाठी मार्गदर्शक चेकलिस्ट
Cisco Meraki, HPE Aruba किंवा Ruckus वर 5GHz बंद पडण्याचे कारण DFS radar event आहे की नाही ते शोधा. मूळ रडार सिग्नल आणि चुकीचे सिग्नल (false positives) किंवा प्लॅनर हालचालींमधील फरक ओळखा. त्यानंतर, तुमच्या परिसरासाठी आवश्यक असणारी क्षमता कमी न करता, कोणत्या APs वरून कोणते चॅनल वगळायचे ते ठरवा.
Cisco Meraki WiFi 6 ची विक्री संपुष्टात येत असताना WiFi 6 वरून WiFi 7 ऍक्सेस पॉईंट रिफ्रेशचे नियोजन करणे
हे तांत्रिक संदर्भ बहु - साइट ऑपरेटरना ३१ डिसेंबर २०२६ च्या अंतिम - ऑर्डर तारखेपूर्वी Cisco Meraki WiFi 6 वरून WiFi 7 रिफ्रेशसाठी निर्णय फ्रेमवर्क देते. हे इस्टेट आणि बॅकहॉल नियोजनाला Meraki Dashboard तपासणीसह जोडते जे प्रत्येक ऍक्सेस पॉईंट बदलताना Purple ऑथेंटिकेशन आणि लोकेशन - ॲनालिटिक्स सातत्य सुरक्षित ठेवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.