

আপনি যুক্তরাজ্যের এমন একটি সম্পত্তি উত্তরাধিকারসূত্রে পেয়েছেন যেখানে কর্পোরেট WiFi পাসওয়ার্ডটি একটি ব্যাক-অফিস ফোল্ডারে প্রিন্ট করা থাকে, যা রিসেপশন, হাউসকিপিং, ঠিকাদার এবং প্রাক্তন কর্মচারীদের দ্বারা শেয়ার করা হয়। অতিথি নেটওয়ার্কটি আলাদাভাবে পরিচালিত হয়, ডিভাইসের অনবোর্ডিং ম্যানুয়াল নির্দেশাবলীর উপর নির্ভর করে এবং একজন অডিটর জানতে চান যে কোন ব্যক্তি প্রতিটি সংযোগ অনুমোদন করেছেন। ইতোমধ্যে, সংস্থাটি তার অ্যাপ্লিকেশন আইডেন্টিটি Microsoft Entra ID-তে স্থানান্তরিত করেছে এবং আশা করে যে WiFi-ও এটি অনুসরণ করবে।
এই প্রত্যাশাটি বোধগম্য, তবে আর্কিটেকচারটি প্রায়শই ভুলভাবে ব্যাখ্যা করা হয়। Microsoft Entra ID কোনো নেটিভ RADIUS পরিষেবা প্রদান করে না। Microsoft-এর নথিভুক্ত অবস্থান অনুযায়ী, Entra-যুক্ত ডিভাইসগুলি একটি অন-প্রেমিসেস কম্পিউটার অবজেক্ট এবং সার্টিফিকেটের উপর ভিত্তি করে RADIUS অথেন্টিকেশন ব্যবহার করতে পারে না, তাই আধুনিক ডিজাইনগুলি এর পরিবর্তে EAP-TLS, Intune-ইস্যুকৃত সার্টিফিকেট এবং একটি পৃথক RADIUS লেয়ারের উপর নির্ভর করে (Microsoft-এর Entra RADIUS নির্দেশিকা)। একবার এই পার্থক্যটি স্পষ্ট হয়ে গেলে, ডিপ্লয়মেন্ট ডিজাইন, পরীক্ষা এবং সমর্থন করা অনেক সহজ হয়ে যায়।
কেন Microsoft Entra ID WiFi অথেন্টিকেশন এই প্রচেষ্টার যোগ্য
একটি শেয়ার্ড প্রি-শেয়ার্ড কী খোলার সময় কাজ করতে পারে, কিন্তু কোনো কর্মী চলে যাওয়ার পর, কোনো ঠিকাদার এটি একটি ব্যক্তিগত ডিভাইসে কপি করার পর, অথবা কোনো গেস্ট কর্মীদের জন্য উদ্দিষ্ট নেটওয়ার্কে পৌঁছানোর পরও সেটি সক্রিয় থাকতে পারে। সেই কী পরিবর্তন করা তার নিজস্ব অপারেশনাল সমস্যা তৈরি করে। প্রতিটি পরিচালিত ল্যাপটপ, হ্যান্ডসেট, ক্যাশ রেজিস্টার, ট্যাবলেট এবং অন্যান্য ডিভাইস অবশ্যই নতুন সিক্রেটটি গ্রহণ করতে হবে, যা প্রায়শই হোটেল, হাসপাতাল এবং খুচরা বিক্রয় কেন্দ্র জুড়ে ছড়িয়ে থাকে।
Entra ID WiFi অথেন্টিকেশন ট্রাস্টের ইউনিটটিকে পাসওয়ার্ড থেকে আইডেন্টিটি এবং ডিভাইসে পরিবর্তন করে। EAP-TLS একজন অনুমোদিত ব্যবহারকারী বা ডিভাইস সনাক্ত করতে একটি সার্টিফিকেট-ব্যাকড কানেকশন ব্যবহার করে। Intune নিয়ন্ত্রণ করে কোন ম্যানেজড এন্ডপয়েন্টগুলি সেই সার্টিফিকেট এবং ম্যাচিং WiFi প্রোফাইল পাবে। অ্যাক্সেস পয়েন্টের জন্য এখনও RADIUS প্রয়োজন, তাই Entra ID হল ডিরেক্টরি এবং পলিসির উৎস, ওয়্যারলেস অথেন্টিকেশন এন্ডপয়েন্ট নয়। এই আর্কিটেকচারাল গ্যাপটি এমন একটি বিবরণ যা অনেক সরলীকৃত নির্দেশিকা বাদ দিয়ে যায়।
ব্যবহারিক নিয়ম: WiFi-কে একটি আইডেন্টিটি-বাউন্ড পরিষেবা হিসেবে বিবেচনা করুন: একটি সার্টিফিকেট এবং Intune স্কোপের প্রয়োজন রাখুন, কখনই Entra ইউজারনেম-এবং-পাসওয়ার্ড পেস্ট করার সুবিধা দেবেন না।
অনবোর্ডিং পুনরাবৃত্তিযোগ্য হয়ে ওঠে। একটি সঠিকভাবে স্কোপ করা Intune প্রোফাইল কর্মীদের কোনো কী টাইপ বা শেয়ার করতে না বলেই SSID, বিশ্বস্ত সার্টিফিকেট চেইন এবং সার্টিফিকেট সিলেকশন কনফিগার করতে পারে। অফবোর্ডিংয়ের ক্ষেত্রেও একটি সুনির্দিষ্ট কন্ট্রোল পাথ পাওয়া যায়। একটি ডিভাইস রিটায়ার করলে তা সার্টিফিকেট লাইফসাইকেল অ্যাকশন ট্রিগার করতে পারে, যার ফলে অ্যাডমিনিস্ট্রেটরদের এমন প্রতিটি জায়গা খুঁজতে হয় না যেখানে একটি শেয়ার করা পাসওয়ার্ড সংরক্ষণ করা হয়েছিল।
কমপ্লায়েন্সের বিষয়টিও সমানভাবে বাস্তবসম্মত। যুক্তরাজ্যের সংস্থাগুলোকে অবশ্যই শেয়ার্ড প্রাঙ্গণ এবং নিয়ন্ত্রিত পরিবেশ জুড়ে কর্মী, অতিথি, সরবরাহকারী এবং অনিয়ন্ত্রিত সরঞ্জাম পৃথক রাখতে হবে। একটি ডেডিকেটেড enterprise WiFi security guide দরকারী পটভূমি সরবরাহ করে, যেখানে প্রোডাকশন ডিজাইনের জন্য স্পষ্ট সিদ্ধান্তের প্রয়োজন: অতিথি অ্যাক্সেসকে কর্মীদের EAP-TLS থেকে আলাদা রাখুন, RADIUS-এর কাছে উপস্থাপিত পরিচয় রেকর্ড করুন এবং কীভাবে অ্যাক্সেস মুছে ফেলা হবে তা নির্ধারণ করুন।
Entra অ্যাডমিন সেন্টার এই ডিজাইনের জন্য কোনো একক সুইচ প্রদান করে না। PKI, Intune, RADIUS পলিসি এবং ওয়্যারলেস সেটিংস অবশ্যই একসাথে কাজ করতে হবে এবং লেগ্যাসি Apple, Windows, Android এবং শেয়ার করা ডিভাইসগুলি ভিন্ন সার্টিফিকেট বা প্রোফাইল আচরণ প্রদর্শন করতে পারে। সেই ইন্টিগ্রেশনের কাজটি বাস্তব, তবে এটি একটি ভঙ্গুর শেয়ার্ড সিক্রেটকে একটি পুনরাবৃত্তিযোগ্য কন্ট্রোল দিয়ে প্রতিস্থাপন করে যা একটি মিশ্র UK এস্টেট জুড়ে প্রয়োগ করা যেতে পারে।
আপনার যা যা মূল বিল্ডিং ব্লক থাকা প্রয়োজন
একটি হোটেল গেস্ট নেটওয়ার্ক, হাসপাতালের ওয়ার্ড বা রিটেল ব্রাঞ্চ প্রথম সার্টিফিকেট চেক করার সময়েই ব্যর্থ হতে পারে, যদিও অ্যাক্সেস পয়েন্টটি তখনও একটি সচল SSID দেখায়। Intune উইজার্ড খোলার আগে আর্কিটেকচারটি সংজ্ঞায়িত করে সেই বিভ্রান্তি প্রতিরোধ করুন। চারটি উপাদানকে অবশ্যই একটি আইডেন্টিটি চেইনের সাথে একমত হতে হবে:
- একটি সার্টিফিকেট অথরিটি। Microsoft PKI, AD CS বা একটি ম্যানেজড সার্টিফিকেট প্রদানকারীর সাথে শুরু করুন। RADIUS পলিসি টিউন করার আগে CA অবশ্যই Client Authentication EKU সহ সার্টিফিকেট ইস্যু করবে এবং RADIUS সার্ভিসকে অবশ্যই ইস্যুয়িং চেইনকে ট্রাস্ট করতে হবে।
- একটি RADIUS লেয়ার। NPS, Aruba ClearPass, Cisco ISE বা একটি RADIUS-as-a-Service প্ল্যাটফর্ম অ্যাক্সেস পয়েন্ট থেকে আসা 802.1X এক্সচেঞ্জ বন্ধ (terminate) করে। Entra ID-তে কোনো নেটিভ RADIUS ফিচার নেই। NPS এক্সটেনশনটি Entra-কে একটি RADIUS সার্ভারে রূপান্তর করার পরিবর্তে Entra-ব্যাকড চেকের সাথে RADIUS অনুরোধগুলোকে মানিয়ে নেয়, যা RADIUS সীমাবদ্ধতার উপর Microsoft Q&A-তে ব্যাখ্যা করা হয়েছে।
- Intune. Intune ট্রাস্টেড রুট, SCEP বা PKCS সার্টিফিকেট প্রোফাইল এবং WiFi কনফিগারেশন প্রদান করে। এর অ্যাসাইনমেন্টগুলো ডিভাইসের পরিধিও নিয়ন্ত্রণ করে, যাতে একটি অসম্পূর্ণ প্রোফাইল সমগ্র এস্টেটে পৌঁছাতে না পারে।
- নেটওয়ার্ক পলিসি। একটি সফল সার্টিফিকেট কী অনুমোদন করে তা RADIUS-কে অবশ্যই সংজ্ঞায়িত করতে হবে। এটি কোনো স্টাফ VLAN, একটি ক্লিনিকাল সেগমেন্ট, একটি সীমিত রিটেইল নেটওয়ার্ক বা ডিভাইস-নির্দিষ্ট ACL হতে পারে।
নির্ভরতার ক্রমানুসারে তৈরি করুন
RADIUS টিউন করার আগে CA টেমপ্লেটটি প্রকাশ এবং যাচাই করুন। ইস্যুকারী, সাবজেক্ট বা SAN, সার্টিফিকেট চেইন এবং Client Authentication EKU পরীক্ষা করুন। অন্যথায়, ডিভাইসে কোনো ব্যবহারযোগ্য সার্টিফিকেট না থাকলে ব্যর্থ হ্যান্ডশেকগুলিকে RF বা SSID ত্রুটির মতো দেখাতে পারে।
বিশ্বাস উভয় দিকেই কাজ করতে হবে। পরিচালনা করা ডিভাইসগুলো সেই CA-কে বিশ্বাস করে যা RADIUS সার্ভার সার্টিফিকেটে স্বাক্ষর করেছে, অন্যদিকে RADIUS সেই CA-কে বিশ্বাস করে যা ক্লায়েন্ট সার্টিফিকেট ইস্যু করেছে। অ্যাক্সেস পয়েন্টগুলোর RADIUS সার্ভার ঠিকানা এবং শেয়ার্ড সিক্রেট প্রয়োজন। তারা সরাসরি Entra-এর বিরুদ্ধে প্রমাণীকরণ করে না।
পলিসি কোথায় থাকবে তা নির্ধারণ করুন
NPS, ClearPass এবং ISE ওয়্যারলেস পলিসি প্রয়োগ করতে পারে, তবে তাদের নিয়ম মডেল এবং অ্যাট্রিবিউট হ্যান্ডলিং ভিন্ন হয়। SSID-to-VLAN ম্যাপিংয়ের জন্য একটি একক সোর্স অফ ট্রুথ বেছে নিন, এটি ডকুমেন্ট করুন এবং AP ড্যাশবোর্ড ও RADIUS নিয়মগুলোকে যাতে পরস্পরবিরোধী ফলাফল তৈরি করতে না পারে তা প্রতিরোধ করুন।
একটি UK পাবলিক-সেক্টর লিস্টিং ফেডারেশন এবং টু-ফ্যাক্টর অথেনটিকেশনের পাশাপাশি TLS ক্লায়েন্ট সার্টিফিকেট সহ পাবলিক কী অথেনটিকেশনের জন্য Entra ID সমর্থনকে বর্ণনা করে (UK পাবলিক-সেক্টর Entra ID লিস্টিং)। সার্টিফিকেট মডেলটি এখনও আলাদা PKI এবং RADIUS উপাদানের উপর নির্ভর করে।
Intune-এর মাধ্যমে সার্টিফিকেট ইস্যু করা এবং WiFi প্রোফাইল পুশ করা
ম্যানেজড ডিভাইসের ক্ষেত্রে, EAP-TLS সার্টিফিকেট সিলেকশনের ওপর ভিত্তি করে সফল বা ব্যর্থ হয়। Intune কোনো ব্যবহারকারীর হস্তক্ষেপ ছাড়াই প্রোফাইলটি ডেলিভার করতে পারে, তবে এটি এমন একটি সার্টিফিকেট টেমপ্লেটের ক্ষতিপূরণ করতে পারে না যাতে সঠিক ব্যবহার, ইস্যুকারী বা সাবজেক্ট ম্যাপিংয়ের অভাব রয়েছে।
সার্টিফিকেট পাথ স্থাপন করুন
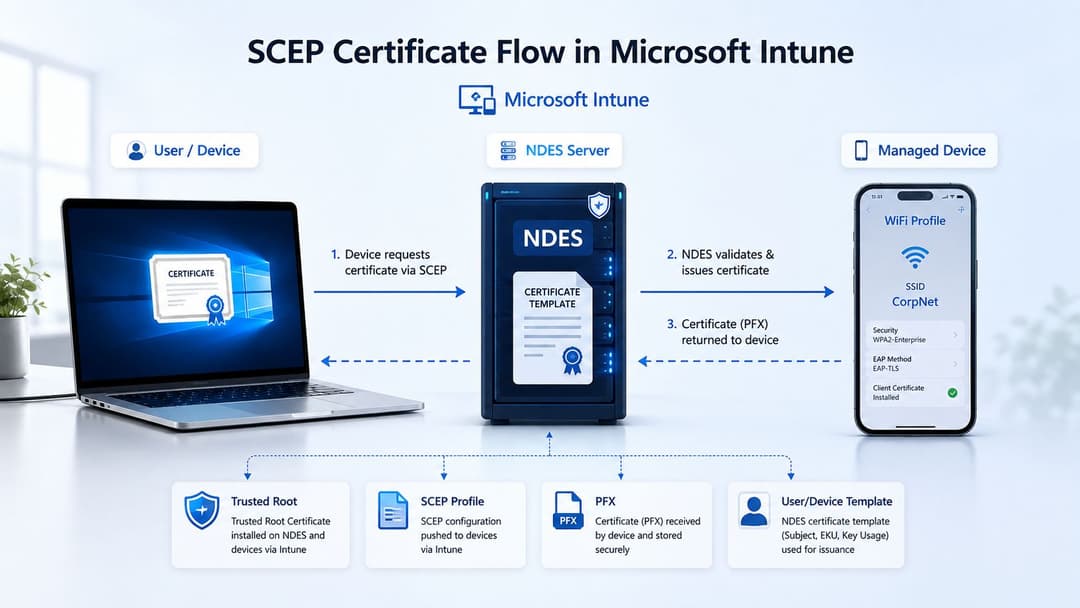
প্রথমে বিশ্বস্ত রুট CA প্রোফাইলটি ডেপ্লয় করুন। SCEP এর সাথে, এমন একটি সার্টিফিকেট প্রোফাইল তৈরি করুন যা NDES পরিষেবাকে নির্দেশ করে এবং Intune Certificate Connector ব্যবহার করে। প্রোফাইলটির প্রকাশিত SCEP এন্ডপয়েন্ট, সঠিক সার্টিফিকেট টেমপ্লেট এবং একটি চ্যালেঞ্জ মেকানিজমকে নির্দেশ করা উচিত যা অননুমোদিত অনুরোধগুলি প্রতিরোধ করে।
সার্টিফিকেটটির নিজস্ব এক্সটেন্ডেড কি ইউজেজের মধ্যে Client Authentication থাকা প্রয়োজন। সাবজেক্ট এবং SAN ডিভাইস, ব্যবহারকারী নাকি উভয়কেই সনাক্ত করবে তা নির্ধারণ করুন। সেই সিদ্ধান্তটি RADIUS ম্যাপিং, শেয়ার্ড-ডিভাইস আচরণ এবং পরবর্তীতে কীভাবে আপনি একটি অথেন্টিকেশন ইভেন্ট তদন্ত করবেন তা প্রভাবিত করে।
একটি PFX প্রোফাইল সেখানে কাজ করতে পারে যেখানে সার্টিফিকেটগুলো একটি অনুমোদিত ওয়ার্কফ্লোর মাধ্যমে তৈরি এবং প্যাকেজ করা হয়, তবে একটি বৈচিত্র্যময় ম্যানেজড এস্টেট জুড়ে কাজ করার জন্য SCEP সাধারণত সহজতর কারণ ডিভাইসটি নিজেই নিজের সার্টিফিকেটের অনুরোধ ও নবায়ন করতে পারে। গুরুত্বপূর্ণ বিষয়টি হলো ধারাবাহিকতা। প্রতিটি প্ল্যাটফর্মকে অবশ্যই এমন একটি চেইন এবং সার্টিফিকেট পেতে হবে যা RADIUS পলিসি বুঝতে পারে।
WiFi পেলোড কনফিগার করুন
সঠিক SSID, সিকিউরিটি মোড এবং EAP পদ্ধতি সহ WiFi প্রোফাইল তৈরি করুন। EAP-TLS নির্বাচন করুন, SCEP কনফিগারেশন দ্বারা ইস্যু করা সার্টিফিকেটের সাথে প্রোফাইলটি লিঙ্ক করুন এবং সার্ভার সার্টিফিকেট ভ্যালিডেশন সক্রিয় করুন। সঠিক RADIUS সার্ভারের নামগুলি যোগ করুন যাতে ট্রাস্ট সিদ্ধান্তের সময় কোনো ডিভাইস একই রকম দেখতে অন্য কোনো পরিষেবা গ্রহণ না করে। Microsoft-সম্মত ইউকে ডিপ্লয়মেন্ট নির্দেশিকা WiFi প্রোফাইলে একটি বিশ্বস্ত রুট, একটি SCEP ক্লায়েন্ট-সার্টিফিকেট প্রোফাইল এবং নির্ভুল RADIUS নামের সুপারিশ করে (UK Entra ID WiFi সেটআপ নির্দেশিকা)।
যে ক্ষেত্রটির কারণে বারবার ব্যর্থতা ঘটে তা হলো সার্টিফিকেট ম্যাচিং। Windows, macOS, iOS এবং Android-এ, WiFi প্রোফাইলটিকে অবশ্যই প্রত্যাশিত CA দ্বারা ইস্যুকৃত এবং অভিপ্রেত EKU সংবলিত সার্টিফিকেট নির্বাচন করতে হবে। যদি প্রোফাইলটি স্থাপন করা হয় কিন্তু অপারেটিং সিস্টেম সেই সার্টিফিকেটটি নির্বাচন করতে না পারে, তবে ডিভাইসটি একটি অনুপযুক্ত পদ্ধতিতে ফিরে যেতে পারে বা সংযোগটি প্রত্যাখ্যান করতে পারে।
SCEP এবং WiFi প্রোফাইলগুলিকে একই পাইলট ডিভাইস গ্রুপের আওতাভুক্ত করুন। সার্টিফিকেট ইনস্টলেশনের জন্য ডিভাইস লগগুলি পরীক্ষা করুন, রুটটি ট্রাস্টেড কিনা তা নিশ্চিত করুন, তারপর RADIUS পলিসি পরিবর্তন করার আগে নির্বাচিত ক্লায়েন্ট সার্টিফিকেটটি পরীক্ষা করুন। একটি সার্টিফিকেট হেলথ চেক, যেমন এই SSL certificate checker, পাবলিক-ফেসিং সার্টিফিকেটের দিকটি যাচাই করতে সাহায্য করতে পারে, তবে ইন্টারনাল EAP-TLS ট্রাবলশুটিং এখনও ডিভাইস এবং RADIUS লগের উপর নির্ভর করে।
আপনার নেটওয়ার্ক এবং RADIUS লেয়ারের সাথে এটি সংযুক্ত করা
অ্যাক্সেস পয়েন্টটি একটি 802.1X সাপ্লিক্যান্ট দেখতে পায়। এটি Microsoft Entra ID দেখতে পায় না। ডিভাইসটি তার ক্লায়েন্ট সার্টিফিকেট পেশ করে, AP সেই EAP এক্সচেঞ্জকে RADIUS-এ ফরোয়ার্ড করে এবং RADIUS সার্ভিস সার্টিফিকেট চেইনটি যাচাই করে নেটওয়ার্ক পলিসি প্রয়োগ করে।
সাধারণ ফ্লোটি হলো:
- ডিভাইসটি এন্টারপ্রাইজ SSID এর সাথে যুক্ত হয়।
- AP-টি EAP-TLS ট্রাফিক NPS, ClearPass, ISE বা একটি হোস্ট করা RADIUS সার্ভিসে ফরোয়ার্ড করে।
- RADIUS বিশ্বস্ত ইস্যুকারী CA-এর বিপরীতে ক্লায়েন্ট সার্টিফিকেট যাচাই করে।
- পলিসি ইঞ্জিন সার্টিফিকেট আইডেন্টিটিকে একটি অ্যাকাউন্ট, ডিভাইস বা গ্রুপের সাথে ম্যাপ করে।
- RADIUS রেসপন্স অনুমোদিত VLAN বা অ্যাক্সেস পলিসি অ্যাসাইন করে।
ভেন্ডর কনফিগারেশনের পার্থক্য
Meraki ড্যাশবোর্ডে সাধারণত RADIUS সার্ভারের বিবরণ, শেয়ার্ড সিক্রেট এবং সার্টিফিকেট ভ্যালিডেশন সেটিংসের প্রয়োজন হয়, যেখানে RADIUS রেসপন্স সেগমেন্টেশন নিয়ন্ত্রণ করে সেখানে AAA ওভাররাইড ব্যবহার করা হয়। Aruba ডেপ্লয়মেন্টগুলি প্রায়শই একটি RADIUS সার্ভার গ্রুপ এবং সার্ভার-ডেরিভেশন নিয়মের উপর নির্ভর করে। Ruckus SmartZone-এর জন্য EAP-TLS নির্বাচিত সহ AAA কনফিগারেশন প্রয়োজন, যেখানে Juniper Mist WLAN টেমপ্লেটগুলি RADIUS ক্লাস্টারকে নির্দেশ করে। UniFi নেটওয়ার্ক একটি RADIUS প্রোফাইল ব্যবহার করে এবং যেখানে EAP-TLS-এর পাশাপাশি লেগাসি EAP-TTLS রয়ে গেছে সেখানে সতর্কতার সাথে পরিচালনার প্রয়োজন হতে পারে।
Purple-এর RADIUS-as-a-Service হলো সেইসব এস্টেটের জন্য একটি হোস্ট করা বিকল্প যা সম্পূর্ণ সার্ভার প্ল্যাটফর্ম পরিচালনা না করেই একটি পৃথক RADIUS লেয়ার পেতে চায়। NPS, ClearPass, ISE এবং হোস্ট করা পরিষেবাগুলো সবই মানানসই হতে পারে, তবে তারা প্রতিটি সার্টিফিকেট অ্যাট্রিবিউট বা পলিসি কন্ডিশন একইভাবে ব্যাখ্যা করবে না।
| ভেন্ডর | RADIUS auth সার্ভার | EAP প্রকার | সার্টিফিকেট অ্যাট্রিবিউট | সাধারণ ভুলত্রুটি |
|---|---|---|---|---|
| Meraki | NPS, ISE, ClearPass বা হোস্ট করা RADIUS | EAP-TLS | ইস্যুকারী এবং SAN | AAA ওভাররাইড একটি বৈধ ব্যবহারকারীকে ভুল VLAN-এ স্থাপন করতে পারে |
| Aruba | NPS, ClearPass, ISE বা হোস্ট করা RADIUS | EAP-TLS | SAN বা UPN | সার্ভার-ডেরিভেশন নিয়মের ক্রম কর্মীদের গেস্ট পলিসিতে পাঠিয়ে দিতে পারে |
| Ruckus | SmartZone-সংযুক্ত RADIUS | EAP-TLS | সাবজেক্ট এবং ইস্যুকারী | AAA সেটিংসের মধ্যে EAP প্রকারের অমিল সহজে এড়িয়ে যাওয়া সম্ভব নয় |
| Juniper Mist | RADIUS ক্লাস্টার | EAP-TLS | SAN বা ম্যাপ করা আইডেন্টিটি | WLAN টেমপ্লেট একটি অসম্পূর্ণ সার্ভার গ্রুপকে নির্দেশ করতে পারে |
| UniFi | নেটওয়ার্ক অ্যাপ্লিকেশন RADIUS প্রোফাইল | EAP-TLS বা নিয়ন্ত্রিত লেগাসি পদ্ধতি | সার্টিফিকেট আইডেন্টিটি | মিশ্র EAP পদ্ধতি প্রকৃত ব্যর্থতাকে অস্পষ্ট করে দিতে পারে |
NPS-এ, EAP-TLS সার্টিফিকেট প্রোপার্টিজ পরীক্ষা করুন এবং নির্ধারণ করুন যে ইস্যুকারী, সাবজেক্ট বা SAN অ্যাকাউন্ট ম্যাপিং সরবরাহ করছে কিনা। একটি সাধারণ ভুল হলো কমন নেমটিকে ইউজারনেম হিসেবে ধরে নেওয়া যখন RADIUS পরিষেবা SAN-কে একটি UPN হিসেবে পার্স করে। এটি ইউজার ম্যাপিং নষ্ট করে এবং ডিভাইস-অনলি বা শেয়ারড-ডিভাইস ফ্লোকেও ব্যাহত করতে পারে।
যেখানে এস্টেটের স্থিতিস্থাপকতা প্রয়োজন সেখানে একটি লোড-ব্যালেন্সড RADIUS ক্লাস্টার ব্যবহার করুন এবং প্রতি-SSID অনুযায়ী যুক্তিসঙ্গত ফেইলওভার টাইমার সেট করুন। ধরে নেবেন না যে একটি ক্লাউড RADIUS পরিষেবা রিয়েল-টাইমে রিভোকেশন কার্যকর করে। কিছু হোস্ট করা অ্যাপ্লায়েন্সে নাগালযোগ্য CRL বা OCSP ভ্যালিডেশনের অভাব থাকে, যার ফলে একটি ডিরেক্টরি অ্যাকাউন্ট পরিবর্তন করার পরেও সার্টিফিকেটটি গ্রহণযোগ্য থেকে যেতে পারে।
কর্মীদের WiFi এর জন্য তাৎক্ষণিক প্রত্যাহার এবং শর্তসাপেক্ষ অ্যাক্সেস
কঠিন প্রশ্নটি এটি নয় যে একটি ডিভাইস এনরোল করতে পারে কিনা। প্রশ্নটি হলো HR কোনো অ্যাকাউন্ট নিষ্ক্রিয় করার পর কী ঘটে।
Conditional Access সমর্থিত Entra সাইন-ইন মূল্যায়ন করে। এটি একটি ইতিমধ্যে প্রতিষ্ঠিত 802.1X সেশনে পৌঁছায় না এবং শুধুমাত্র একটি ডিরেক্টরি স্ট্যাটাস পরিবর্তিত হওয়ার কারণে এটি বন্ধ করে না। একটি ল্যাপটপে ইতিমধ্যে ইনস্টল করা সার্টিফিকেটটি ক্রিপ্টোগ্রাফিকভাবে বৈধ থাকতে পারে যতক্ষণ না এটি মেয়াদোত্তীর্ণ হয় বা RADIUS পরিষেবা সার্টিফিকেট প্রত্যাহার পরীক্ষার মাধ্যমে এটিকে প্রত্যাখ্যান করে। এটি প্রত্যাহার ডিজাইনটিকে এনরোলমেন্ট ডেমোর চেয়ে বেশি গুরুত্বপূর্ণ করে তোলে।
সার্টিফিকেট উইন্ডো হ্রাস করুন
প্রথম প্রতিকার হলো সার্টিফিকেটের স্বল্প জীবনকাল। Intune SCEP প্রোফাইলগুলো নিয়মিত পুনর্নবীকরণ করা সার্টিফিকেট ইস্যু করতে পারে, যা একটি অবসরপ্রাপ্ত ডিভাইস কতক্ষণ অন্যথায় বৈধ শংসাপত্র উপস্থাপন করা চালিয়ে যেতে পারে তা সীমিত করে। উপযুক্ত উইন্ডোটি থ্রেট মডেল, ডিভাইসের প্রাপ্যতা এবং অপারেশনাল সহনশীলতার উপর নির্ভর করে। একটি সংক্ষিপ্ত জীবনকাল নির্ভরযোগ্য পুনর্নবীকরণের উপর নির্ভরতা বাড়ায়, তাই অফলাইনে সময় কাটানো বা সীমাবদ্ধ নেটওয়ার্কের অধীনে কাজ করা ডিভাইসগুলো পরীক্ষা করুন।
দ্বিতীয় প্রশমনটি হলো সক্রিয় প্রত্যাহার পরীক্ষা। একটি অ্যাক্সেসযোগ্য CRL প্রকাশ করুন বা OCSP পরিচালনা করুন, তারপর নিশ্চিত করুন যে RADIUS সার্ভারগুলি এটি পরীক্ষা করছে। NPS এবং ClearPass কনফিগারেশনগুলি প্রত্যাহার উপেক্ষা করার পরেও সচল দেখাতে পারে কারণ পরীক্ষাটি নিষ্ক্রিয় করা হয়েছে বা RADIUS নেটওয়ার্ক থেকে ডিস্ট্রিবিউশন পয়েন্টটি অ্যাক্সেসযোগ্য নয়।
যে কার্যকরী পদক্ষেপটি সবচেয়ে গুরুত্বপূর্ণ তা হলো ডিরেক্টরি নিষ্ক্রিয়করণ এবং প্রথম প্রত্যাখ্যাত ওয়্যারলেস প্যাকেটের মধ্যকার ব্যবধান।
Intune রিটায়ারমেন্ট এবং ওয়াইপ ওয়ার্কফ্লো এখনও মূল্যবান, বিশেষ করে হারিয়ে যাওয়া বা শেয়ার করা ডিভাইসের জন্য, তবে সেগুলি কোনো পাওয়ার-অফ করা এন্ডপয়েন্ট থেকে যাদুকরীভাবে কোনো সার্টিফিকেট মুছে ফেলে না। পরবর্তীকালে ডিভাইসটি ম্যানেজমেন্ট ইন্সট্রাকশন পেলে সার্টিফিকেটটি মেয়াদোত্তীর্ণ, রিভোক বা অপসারণের মাধ্যমে অব্যবহারযোগ্য হয়ে যায়। টিমগুলির উচিত এই উইন্ডোটি নথিভুক্ত করা এবং অফবোর্ডিং অনুশীলনের সময় এটি পরীক্ষা করা।
Entra Continuous Access Evaluation নির্বাচিত ক্লাউড অ্যাপ্লিকেশন সিনারিওগুলোর জন্য দ্রুত নিয়ন্ত্রণের সিদ্ধান্তগুলো সমর্থন করে। এটি বর্তমানে EAP-TLS-কে একটি ব্রাউজার-স্টাইল কন্ডিশনাল অ্যাক্সেস ট্রানজেকশনে পরিণত করে না, তাই WiFi এখনও সার্টিফিকেটের বৈধতা এবং RADIUS রিভোকেশন আচরণের উপর নির্ভর করে। যে পাঠকরা বৃহত্তর অথেনটিকেশন মডেলটি পর্যালোচনা করছেন, তাদের জন্য Edmonton ব্যবহারকারীদের জন্য এই MFA নির্দেশিকা কীভাবে শক্তিশালী সাইন-ইন নিশ্চয়তা নেটওয়ার্ক সার্টিফিকেট অথেনটিকেশন থেকে আলাদা সে সম্পর্কে দরকারী প্রসঙ্গ সরবরাহ করে।
গেস্ট অ্যাক্সেসের নিজস্ব কন্ট্রোল প্লেন প্রয়োজন। UK পাবলিক-সেক্টর প্র্যাকটিস, যার মধ্যে GovWifi অন্তর্ভুক্ত, তা নিশ্চিত করে যে ভিজিটর এবং শেয়ারড অ্যাক্সেসকে কর্মীদের সার্টিফিকেট ওয়ার্কফ্লোতে বাধ্য করা উচিত নয় (UK Entra WiFi ইন্টিগ্রেশন নির্দেশিকা)।
সাধারণ ব্যর্থতার মোডগুলো পরীক্ষা করা এবং ট্রাবলশুট করা
একটি ল্যাব টেস্ট প্রমাণ করে যে একটি ডিভাইস সংযোগ করতে পারে। একটি প্রোডাকশন রোলআউট প্রমাণ করে যে ভুল ডিভাইসটি সংযোগ করতে পারে না, একটি রিভোক করা সার্টিফিকেট প্রত্যাখ্যাত হয় এবং একজন গেস্ট কর্মীদের পলিসি পেতে পারে না।
সার্টিফিকেট দিয়ে শুরু করুন
একটি EAP-TLS ব্যর্থতার জন্য, AP পরিবর্তন করার আগে ক্লায়েন্ট সার্টিফিকেটটি পরীক্ষা করুন। চেইন, ইস্যুকারী, SAN, মেয়াদ শেষ হওয়ার তারিখ এবং Client Authentication EKU নিশ্চিত করুন। তারপর WiFi প্রোফাইলটি সেই সার্টিফিকেট নির্বাচন করে কিনা এবং ডিভাইসটি RADIUS সার্ভার সার্টিফিকেট বিশ্বাস করে কিনা তা পরীক্ষা করুন।
SCEP লুপগুলি সাধারণত Intune, NDES এবং সার্টিফিকেট টেমপ্লেটের মধ্যে অমিল নির্দেশ করে। চ্যালেঞ্জ URL যাচাই করুন, NDES কানেক্টর অ্যাকাউন্টের প্রয়োজনীয় টেমপ্লেট অনুমতি রয়েছে কিনা তা নিশ্চিত করুন, এবং ট্রেইলিং স্ল্যাশ সহ প্রকাশিত NDES URL-এর সাথে SCEP প্রোফাইল URI তুলনা করুন। ভুল টেমপ্লেট থেকে ইস্যু করা একটি সার্টিফিকেট সফল এনরোলমেন্টের মতো দেখাতে পারে এবং সেটি WiFi-এর জন্য অব্যবহারযোগ্য থেকে যেতে পারে।
ট্রাস্ট এবং সেগমেন্টেশন পরীক্ষা করুন
সার্টিফিকেট যাচাইকরণের আগে একটি Evil Twin একই SSID ব্রডকাস্ট করতে পারে। সার্ভার সার্টিফিকেট যাচাইকরণ কনফিগার করুন, Intune WiFi প্রোফাইলে প্রত্যাশিত RADIUS নামগুলো নির্দিষ্ট করুন এবং পরিচালনা করা নেটওয়ার্ক সেটিংস ব্যবহার করুন যাতে অপারেটিং সিস্টেম অবাধে কোনো প্রতারক নেটওয়ার্কে যোগ না দেয়। যেখানে ক্লায়েন্ট এবং AP প্রাঙ্গণ সমর্থন করে সেখানে Protected Management Frames সক্ষম করুন এবং একটি জেনেরিক নামের পরিবর্তে সংস্থা-নির্দিষ্ট SSID ব্যবহার করুন।
একটি রিভোকড সার্টিফিকেট যা এখনও প্রমাণীকরণ (authenticate) করছে তা সাধারণত RADIUS সার্ভারের দিকে নির্দেশ করে, Entra-এর দিকে নয়। CRL ভ্যালিডেশন সক্ষম করা আছে কিনা তা পরীক্ষা করুন, তারপর নিশ্চিত করুন যে RADIUS সাবনেট ডিস্ট্রিবিউশন পয়েন্টের সমাধান এবং সেখানে পৌঁছাতে পারছে। যদি OCSP ব্যবহার করা হয়, তবে পরিষেবাটি স্বয়ংক্রিয়ভাবে পরীক্ষা করছে ধরে নেওয়ার চেয়ে টাইমআউট এবং রেসপন্ডারের নাগালযোগ্যতা যাচাই করুন।
গেস্ট এবং স্টাফ ক্রসওভার প্রায়শই পলিসির ক্রম থেকে আসে। EAP-TLS স্টাফ নিয়মগুলিকে PSK বা MAC-ভিত্তিক গেস্ট নিয়মের আগে রাখুন, তারপর RADIUS লগে ফেরত আসা VLAN অ্যাট্রিবিউটগুলি যাচাই করুন। ভুল VLAN এর সাথে একটি বৈধ প্রমাণীকরণ একটি পলিসি ব্যর্থতা, এনরোলমেন্ট ব্যর্থতা নয়।
একটি নির্দিষ্ট ট্রায়াজ ক্রম ব্যবহার করুন
সার্টিফিকেট রিনিউয়াল টাইমিং, রিভোকেশন এন্ডপয়েন্ট অ্যাক্সেস করতে না পারা বা অপারেটিং সিস্টেমের ভুল SSID সিলেক্ট করার কারণে প্রথম সংযোগগুলো ধীরগতির হতে পারে। শুরুতেই প্রোফাইলটি পুনরায় তৈরি করতে যাবেন না।
- ডিভাইস সার্টিফিকেট পরীক্ষা করুন: চেইন, EKU, ইস্যুকারী, SAN এবং কার্যকারিতার মেয়াদ পরীক্ষা করুন।
- ওয়্যারলেস এক্সচেঞ্জ ক্যাপচার করুন: নিশ্চিত করুন যে AP ডিভাইসটি EAP ট্রাফিককে নির্দিষ্ট RADIUS টার্গেটে ফরোয়ার্ড করছে।
- RADIUS ইভেন্ট লগ পড়ুন: প্রত্যাখ্যাত অ্যাট্রিবিউট সনাক্ত করতে NPS লগ, ISE ইভেন্ট রেকর্ড বা ClearPass অ্যাক্সেস ট্র্যাকিং ব্যবহার করুন।
- Intune স্ট্যাটাস যাচাই করুন: নিশ্চিত করুন যে ডিভাইসটি নথিভুক্ত হয়েছে, প্রোফাইলগুলি গ্রহণ করছে এবং নির্ধারিত অ্যাসাইনমেন্ট গ্রুপের মধ্যে রয়েছে।
- ফেরত আসা পলিসি যাচাই করুন: কর্মী এবং গেস্ট সেশনগুলি সঠিক VLAN এবং ACL পাচ্ছে কিনা তা নিশ্চিত করুন।
এই ক্রমটি তদন্তকে প্রমাণ-ভিত্তিক রাখে। একসাথে তিনটি লেয়ার পরিবর্তন করলে প্রায়শই মূল ত্রুটিটি ঢাকা পড়ে যায়।
একটি UK-স্টাইলের রোলআউট চেকলিস্ট এবং এর পরবর্তী পদক্ষেপ
রোলআউটটিকে একটি নিয়ন্ত্রিত পরিষেবা পরিবর্তন হিসাবে চালান, কোনো সার্টিফিকেট পরীক্ষা হিসাবে নয়। একটি ছোট ডিভাইস গ্রুপ দিয়ে শুরু করুন যা পুরো সম্পত্তির প্রতিনিধিত্ব করে: একটি আধুনিক Windows ল্যাপটপ, Apple এন্ডপয়েন্ট, Android হার্ডওয়্যার, শেয়ার্ড ডিভাইস এবং যেকোনো অপারেশনাল সরঞ্জাম যা অবশ্যই সংযুক্ত থাকতে হবে। একটি হোটেলের ফ্রন্ট ডেস্ক, একটি হাসপাতালের ওয়ার্ড এবং একটি খুচরা দোকান সবই একই আইডেন্টিটি প্ল্যাটফর্ম ব্যবহার করতে পারে তবে তাদের পুনরুদ্ধারের প্রয়োজনীয়তা সম্পূর্ণ আলাদা হতে পারে।
ডিপ্লয়মেন্ট সিকোয়েন্স
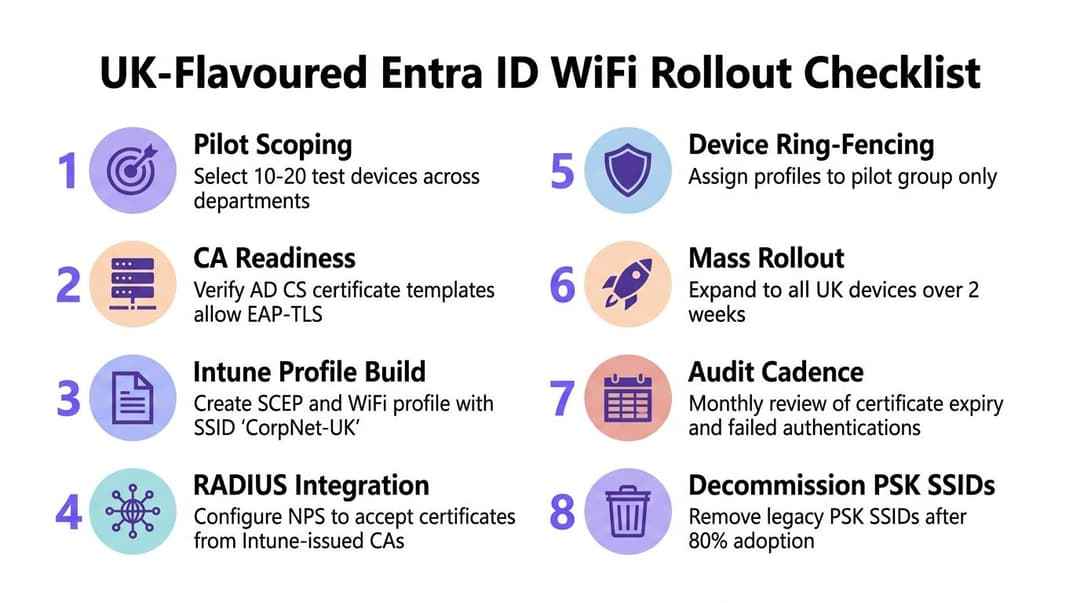
- পাইলট পরিধি নির্ধারণ: দুর্বল সংযোগ বা সীমিত ম্যানেজমেন্ট পাথ সহ সাইটগুলো সহ প্রতিনিধি ব্যবহারকারী, অবস্থান এবং ডিভাইসের ধরন নির্বাচন করুন।
- CA প্রস্তুতি: WiFi প্রোফাইল তৈরি করার আগে ইস্যুয়িং চেইন, টেমপ্লেট পারমিশন, EKU এবং রিভোকেশন এন্ডপয়েন্ট নিশ্চিত করুন।
- Intune প্রোফাইল তৈরি: একটি ম্যাচড সেট হিসেবে ট্রাস্টেড রুট, SCEP বা PFX সার্টিফিকেট প্রোফাইল এবং EAP-TLS WiFi প্রোফাইল তৈরি করুন।
- RADIUS ইন্টিগ্রেশন: নির্বাচিত RADIUS প্ল্যাটফর্মে APs, শেয়ার্ড সিক্রেট, সার্টিফিকেট ট্রাস্ট এবং আইডেন্টিটি-ম্যাপিং নিয়মগুলো যোগ করুন।
- ডিভাইস রিং-ফেন্সিং: পাইলট গ্রুপে প্রোফাইল বরাদ্দ করুন এবং একটি নথিবদ্ধ ফলব্যাক হিসেবে লেগ্যাসি SSID সচল রাখুন।
- ব্যাপক রোলআউট: সার্টিফিকেট ইস্যুয়েন্স, VLAN অ্যাসাইনমেন্ট এবং অফবোর্ডিং পরীক্ষা সফল হওয়ার পরেই কেবল সাইট বা ডিভাইস রিং অনুযায়ী প্রসারিত করুন।
- অডিট ক্যাডেন্স: ব্যর্থ অথেনটিকেশন, সার্টিফিকেটের মেয়াদ শেষ হওয়া, রিভোকেশন রিচিবিলিটি এবং কর্মী বনাম গেস্ট পলিসির ফলাফলগুলো পর্যালোচনা করুন।
- PSK অবসর: সাপোর্ট টিমের কাছে একটি পরীক্ষিত ব্রেক-গ্লাস প্রক্রিয়া থাকার এবং ডিভাইস এস্টেট সম্পূর্ণরূপে মাইগ্রেট হওয়ার পরেই কেবল শেয়ার্ড-কী SSIDs অপসারণ করুন।
যুক্তরাজ্য-নির্দিষ্ট পরীক্ষাগুলি সহজেই এড়িয়ে যাওয়া হতে পারে। নিশ্চিত করুন যে Apple BYOD ডিভাইসগুলি উদ্দিষ্ট ম্যানেজমেন্ট পাথের মাধ্যমে ইস্যুয়িং চেইনকে ট্রাস্ট করে। RADIUS শেয়ার্ড সিক্রেটগুলি কীভাবে রোটেট করা হয় তা নির্ধারণ করুন, GDPR পর্যালোচনার জন্য সার্টিফিকেট টেলিমেট্রি কোথায় সংরক্ষিত রয়েছে তা রেকর্ড করুন এবং অথেন্টিকেশন লগগুলিকে সংস্থার PSN বা সেক্টর-নির্দিষ্ট অডিট প্রয়োজনীয়তার সাথে সারিবদ্ধ করুন। হাসপাতাল এবং শেয়ার্ড পাবলিক-সেক্টর এস্টেটগুলির জন্যও একটি ডকুমেন্টেড আউটজে SSID বা বিকল্প অ্যাক্সেস প্রক্রিয়া প্রয়োজন যা একটি স্থায়ী আনম্যানেজড নেটওয়ার্কে পরিণত হবে না।
Microsoft-এর ইকোসিস্টেম আপডেট (Microsoft Entra passkeys update) অনুযায়ী, 2026 সালে পাসকিগুলি Entra সাইন-ইনের জন্য ডিফল্ট অথেন্টিকেশন পদ্ধতি হয়ে উঠবে বলে অনুমান করা হচ্ছে। এটি আজকের EAP-TLS কাজকে বাতিল করে দেয় না। পাসকিগুলি ইন্টারেক্টিভ আইডেন্টিটি সাইন-ইন পরিচালনা করে, যেখানে WiFi-এর জন্য এখনও একটি মেশিন দ্বারা যাচাইযোগ্য নেটওয়ার্ক ক্রেডেনশিয়াল, পলিসি সিদ্ধান্ত এবং RADIUS এক্সচেঞ্জ প্রয়োজন। সার্টিফিকেটের জন্য তৈরি CA, ডিভাইস ম্যানেজমেন্ট এবং পলিসি ডিসিপ্লিন পরবর্তী আইডেন্টিটি মডেলের জন্য দরকারী ভিত্তি হিসেবে রয়ে গেছে।
যদি আপনার এস্টেট এখনও একটি শেয়ারড কী-এর ওপর নির্ভর করে বা ধরে নেয় যে Entra ID সরাসরি RADIUS অনুরোধের উত্তর দিতে পারে, তবে প্রথমে বর্তমান SSID, সার্টিফিকেট অথরিটি, ডিভাইস গ্রুপ এবং RADIUS পলিসি নথিবদ্ধ করুন। তারপর প্রতিনিধি স্থানীয় UK ডিভাইসগুলোতে Intune-এর সাথে EAP-TLS পাইলট করুন, পরিধি বাড়ানোর আগে রিভোকেশন পরীক্ষা করুন এবং গেস্ট অ্যাক্সেসকে কর্মীদের আইডেন্টিটি থেকে আলাদা রাখুন।
Purple একটি ক্লাউড RADIUS এবং আইডেন্টিটি-ভিত্তিক WiFi প্ল্যাটফর্ম প্রদান করে যা মিশ্র ভেন্ডর এস্টেট জুড়ে নেটওয়ার্ক পলিসির সাথে Entra ID-দ্বারা সমর্থিত কর্মীদের অ্যাক্সেস সংযুক্ত করতে পারে। আপনার যুক্তরাজ্য রোলআউটের সাথে কীভাবে এর সার্টিফিকেট-গ্রেড কর্মীদের WiFi এবং গেস্ট অ্যাক্সেস ক্ষমতা খাপ খেতে পারে তা পর্যালোচনা করতে Purple ভিজিট করুন।



