
Enterprise WiFi security architecture advisor
Evaluate your wireless network authentication, network segmentation, and identity architecture against enterprise standards including IEEE 802.1X, WPA3-Enterprise, and dynamic VLAN controls.
Shared static passphrase across all devices. Vulnerable to offline dictionary attacks if 4-way handshake packets are captured by attackers.
আপনার WiFi সঠিকভাবে সুরক্ষিত করতে, আপনাকে কেবল একটি পাসওয়ার্ড থাকার বাইরেও চিন্তা করতে হবে। আসল লক্ষ্য হলো প্রতিটি ব্যবহারকারী এবং ডিভাইসের জন্য পরিচয়-ভিত্তিক প্রমাণীকরণ (identity-based authentication)। এর অর্থ হলো শুধুমাত্র অনুমোদিত ব্যক্তি এবং সরঞ্জাম যাতে আপনার নেটওয়ার্কের কাছাকাছি পৌঁছাতে পারে তা নিশ্চিত করতে WPA3-Enterprise এবং 802.1X-এর মতো শক্তিশালী প্রোটোকল ব্যবহার করা। আপনার ব্যবসার ডেটাকে আধুনিক সাইবার হুমকি থেকে রক্ষা করার জন্য এটি একটি মৌলিক পদক্ষেপ।
কেন ঐতিহ্যবাহী WiFi সিকিউরিটি আপনার ব্যবসায় ব্যর্থ হচ্ছে
আসুন সরাসরি বলি: একটি শেয়ার্ড পাসওয়ার্ড যা কখনই পরিবর্তন হয় না, এমন একটি সাধারণ গেস্ট নেটওয়ার্কের পুরানো মডেলটি সম্পূর্ণরূপে ভেঙে পড়েছে। যেকোনো এন্টারপ্রাইজের জন্য - বিশেষ করে হসপিটালিটি, রিটেইল বা মাল্টি-টেন্যান্ট প্রোপার্টিতে - এটি কেবল একটি ছোটখাটো ঝুঁকি নয়। এটি আক্রমণকারীদের জন্য একটি উন্মুক্ত আমন্ত্রণ।
আসল বিষয়টি হলো, প্রথাগত WiFi নিরাপত্তা পদ্ধতিগুলি আজকের নেটওয়ার্ক পরিবেশের জটিলতার সাথে খাপ খাইয়ে নিতে পারছে না। দুর্বলতাগুলি প্রায়শই সবচেয়ে মৌলিক জিনিসগুলি থেকে শুরু হয়। অনেক ব্যবসা এখনও তাদের রাউটারের সাথে আসা ডিফল্ট সেটিংসের ওপর নির্ভর করে, যা প্রায়শই সবার জানা থাকে এবং সহজেই অপব্যবহার করা যায়।
এটি কেবল কোনো তাত্ত্বিক সমস্যা নয়। একটি ২০২৫ সালের সমীক্ষায় দেখা গেছে যে যুক্তরাজ্যের ইন্টারনেট ব্যবহারকারীদের একটি উদ্বেগজনক ৪৭% কখনও তাদের রাউটারের ডিফল্ট সেটিংস পরিবর্তন করেনি, যা তাদের সম্পূর্ণরূপে উন্মুক্ত করে রেখেছে। এই শিথিল পদ্ধতিটি কীভাবে অ্যাক্সেস পরিচালনা করা হয় তার ক্ষেত্রেও প্রসারিত হয়। হোয়াইটবোর্ডে লেখা বা রসিদে প্রিন্ট করা সেই পাসওয়ার্ডটি দ্রুত সবার জানা হয়ে যায়, এবং এটি একবার প্রকাশ হয়ে গেলে, আপনার নেটওয়ার্কের সাথে কে কানেক্ট করছে তার ওপর থেকে আপনি সমস্ত ভিজিবিলিটি এবং নিয়ন্ত্রণ হারিয়ে ফেলেন।
BYOD এবং আনম্যানেজড IoT এর সমস্যা
আপনি যখন দুটি প্রধান ট্রেন্ড বিবেচনা করবেন তখন এই চ্যালেঞ্জটি আরও বড় হয়ে ওঠে: Bring Your Own Device (BYOD) পলিসি এবং অনিয়ন্ত্রিত Internet of Things (IoT) ডিভাইসের ব্যাপক বৃদ্ধি। আপনার নেটওয়ার্কের সাথে সংযুক্ত প্রতিটি ব্যক্তিগত স্মার্টফোন, ট্যাবলেট এবং স্মার্ট TV হুমকির জন্য আরেকটি সম্ভাব্য প্রবেশপথের প্রতিনিধিত্ব করে।
এই ডিভাইসগুলিতে খুব কমই এন্টারপ্রাইজ-গ্রেড নিরাপত্তা নিয়ন্ত্রণ থাকে, যা এগুলোকে প্রধান লক্ষ্যে পরিণত করে। কর্মীদের নেটওয়ার্কের সাথে সংযুক্ত একটি একক আপোসকৃত (compromised) কর্মচারীর ফোন আক্রমণকারীকে কোম্পানির সংবেদনশীল ডেটাতে সরাসরি প্রবেশাধিকার দিতে পারে। একইভাবে, স্মার্ট থার্মোস্ট্যাট বা সিকিউরিটি ক্যামেরার মতো অরক্ষিত IoT ডিভাইসগুলি হাইজ্যাক করা হতে পারে এবং আপনার নিজস্ব নেটওয়ার্কের ভেতর থেকে আক্রমণ চালানোর জন্য ব্যবহার করা যেতে পারে।
ঐতিহ্যগত WiFi-এর মূল সমস্যাটি হলো একটি একক পয়েন্ট অব ফেইলিউর - অর্থাৎ শেয়ার্ড পাসওয়ার্ডের ওপর এর নির্ভরতা। যদি সেই কী-টি আপোস করা হয়, তবে সম্পূর্ণ নেটওয়ার্কটি অরক্ষিত হয়ে পড়ে। এখানে কোনো ব্যক্তিগত জবাবদিহিতা থাকে না, অ্যাক্টিভিটি ট্র্যাক করার কোনো উপায় থাকে না, এবং সবাইকে ব্যাহত না করে একজন একক ব্যবহারকারীর অ্যাক্সেস বাতিল করার কোনো পদ্ধতি থাকে না।
WiFi সুরক্ষিত করার পুরানো পদ্ধতিগুলো স্পষ্টতই আর কাজ করছে না। এই ব্যবধানটি তুলে ধরতে, আসুন দেখি কীভাবে আধুনিক থ্রেটগুলো পুরানো প্রতিরক্ষার বিরুদ্ধে কাজ করে।
আধুনিক WiFi হুমকি বনাম ঐতিহ্যবাহী ডিফেন্স
এই টেবিলটি যেমন দেখায়, পুরানো প্লেবুকটি অত্যন্ত বিপজ্জনকভাবে অপ্রচলিত হয়ে গেছে। এই কারণেই এখন অনেক প্রতিষ্ঠান Zero Trust security প্রয়োগ করে, যা "কখনও বিশ্বাস করবেন না, সর্বদা যাচাই করুন" - এই গুরুত্বপূর্ণ নীতির উপর ভিত্তি করে তৈরি একটি আধুনিক ফ্রেমওয়ার্ক।
বাস্তব বিশ্বের ব্যবসায়িক প্রতিক্রিয়া
এই ঝুঁকিগুলো কেবল প্রযুক্তিগত নয়; এগুলো সরাসরি ব্যবসায়িক ক্ষতির কারণ হতে পারে। একটি অসুরক্ষিত WiFi নেটওয়ার্ক থেকে শুরু হওয়া নিরাপত্তা লঙ্ঘন ডেটা চুরি, আইনি জরিমানা এবং প্রতিকারের বিশাল ব্যয়ের কারণে মারাত্মক আর্থিক ক্ষতির কারণ হতে পারে।
তাত্ক্ষণিক আর্থিক ক্ষতির বাইরে, সুনামের ক্ষতি আরও গুরুতর হতে পারে। একটি হোটেল, খুচরা বিক্রেতা বা আবাসিক ভবনের জন্য, একটি প্রচারিত ডেটা ব্রিচ গ্রাহকের বিশ্বাস এবং আনুগত্য সম্পূর্ণরূপে নষ্ট করতে পারে, যা আগামী বছরের পর বছর ধরে রাজস্বকে প্রভাবিত করে। পরিশেষে, আধুনিক WiFi নিরাপত্তায় বিনিয়োগ করতে ব্যর্থ হওয়া কেবল একটি প্রযুক্তিগত তদারকি নয় - এটি এমন একটি জুয়া যা বেশিরভাগ ব্যবসা কেবল বহন করতে পারে না।
আপনার নিরাপদ WiFi এর ভিত্তি তৈরি করা
আপনি যদি এখনও আপনার প্রধান WiFi নেটওয়ার্কের জন্য একটি একক, শেয়ার্ড পাসওয়ার্ড ব্যবহার করেন, তবে একটি মৌলিক পরিবর্তনের সময় এসেছে। সেই পুরানো মডেলের বাইরে যাওয়া আপনার WiFi পরিকাঠামো সুরক্ষার প্রথম আসল পদক্ষেপ। একটি সত্যিকার অর্থে শক্তিশালী সিকিউরিটি ব্যবস্থা গড়ে তুলতে, আপনার আধুনিক, আইডেন্টিটি-চালিত প্রোটোকলের উপর ভিত্তি করে একটি ভিত্তির প্রয়োজন। এর অর্থ হলো শেয়ার্ড কির দুর্বলতাগুলোকে পেছনে ফেলে এমন একটি সিস্টেমকে গ্রহণ করা যেখানে প্রতিটি কানেকশন অথেন্টিকেটেড এবং বিশ্বস্ত থাকে।
এই আধুনিক পদ্ধতির মূল ভিত্তি হলো WPA3-Enterprise। যদিও নামটি এর হোম-ইউজ কাজিন (WPA3-Personal)-এর মতো শোনায়, তবে "Enterprise" সংস্করণটি সম্পূর্ণ ভিন্ন স্তরের নিরাপত্তায় কাজ করে। সবার জন্য একটি পাসওয়ার্ডের পরিবর্তে, এটি একটি কেন্দ্রীয় ডিরেক্টরির বিপরীতে প্রতিটি ব্যবহারকারী এবং ডিভাইসের পরিচয় পৃথকভাবে যাচাই করতে 802.1X protocol ব্যবহার করে।
নেটওয়ার্ক অ্যাক্সেস সম্পর্কে আপনার চিন্তাভাবনায় এটি একটি সম্পূর্ণ পরিবর্তন। এটি আর আপনি কী জানেন (একটি পাসওয়ার্ড) তার উপর নির্ভর করে না, বরং আপনি কে (একটি প্রমাণিত আইডেন্টিটি) তার উপর নির্ভর করে। এই পদ্ধতিটি নিশ্চিত করে যে শুধুমাত্র অনুমোদিত ব্যক্তি এবং কোম্পানি-পরিচালিত ডিভাইসগুলোই নেটওয়ার্কে প্রবেশ করতে পারে, যা চুরি করা বা শেয়ার করা পাসওয়ার্ড ব্যবহার করে প্রবেশ করার চেষ্টা করা যেকোনো ব্যক্তির জন্য কার্যকরভাবে দরজা বন্ধ করে দেয়।
802.1X এবং EAP বোঝা
WPA3-Enterprise এর কেন্দ্রে রয়েছে 802.1X স্ট্যান্ডার্ড, যা আপনার নেটওয়ার্কের জন্য গেটকিপার হিসেবে কাজ করে। এটি Extensible Authentication Protocol (EAP) এর সাথে হাত মিলিয়ে কাজ করে, যা ক্রেডেন্সিয়াল যাচাই করতে ব্যবহৃত নির্দিষ্ট "ভাষা"। 802.1X কে দরজার সিকিউরিটি গার্ড এবং EAP কে তাদের চেক করা আইডি কার্ড হিসেবে বিবেচনা করুন।
EAP-এর বিভিন্ন ধরন রয়েছে, যার প্রতিটির নিজস্ব পরিচয় যাচাইকরণ পদ্ধতি আছে। সঠিকটি বেছে নেওয়া সিকিউরিটি এবং ব্যবহারকারীর অভিজ্ঞতার মধ্যে ভারসাম্য বজায় রাখার জন্য একটি অত্যন্ত গুরুত্বপূর্ণ বিষয়।
- EAP-TLS (Transport Layer Security): এটি WiFi সুরক্ষার জন্য ব্যাপকভাবে গোল্ড স্ট্যান্ডার্ড হিসেবে বিবেচিত হয়। এটি একে অপরকে অথেন্টিকেট করার জন্য সার্ভার এবং ক্লায়েন্ট ডিভাইস উভয় ক্ষেত্রেই ডিজিটাল সার্টিফিকেট ব্যবহার করে। এটি পাসওয়ার্ডের প্রয়োজনীয়তা সম্পূর্ণরূপে দূর করে, যা এটিকে ফিশিং এবং ম্যান-ইন-দ্য-মিডল আক্রমণের বিরুদ্ধে অবিশ্বাস্যভাবে প্রতিরোধী করে তোলে।
- EAP-TTLS (Tunneled Transport Layer Security): এই পদ্ধতিটি প্রথমে একটি সুরক্ষিত, এনক্রিপ্ট করা টানেল তৈরি করে এবং তারপর তার ভেতরে ব্যবহারকারীকে অথেন্টিকেট করে, প্রায়শই একটি স্ট্যান্ডার্ড ইউজারনেম এবং পাসওয়ার্ড দিয়ে। আপনি যদি সম্পূর্ণ সার্টিফিকেট-ভিত্তিক সেটআপের জন্য প্রস্তুত না থাকেন, তবে EAP-TLS-এর চেয়ে এটি প্রয়োগ করা কিছুটা সহজ এবং এটি একটি শক্তিশালী বিকল্প।
- PEAP (Protected Extensible Authentication Protocol): EAP-TTLS-এর মতো, PEAP ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করার আগে একটি এনক্রিপ্ট করা টানেল তৈরি করে। এটি Microsoft দ্বারা তৈরি করা হয়েছিল এবং Windows-প্রধান পরিবেশে এটি অত্যন্ত সাধারণ।
অধিকাংশ এন্টারপ্রাইজ সেটআপের জন্য, EAP-TLS হলো চূড়ান্ত লক্ষ্য। এটি চেইনের সবচেয়ে দুর্বল লিঙ্ক—পাসওয়ার্ড—সম্পূর্ণরূপে সরিয়ে দিয়ে সবচেয়ে শক্তিশালী নিরাপত্তা প্রদান করে। Purple-এর মতো সমাধানগুলি ক্লাউড ডিরেক্টরিগুলির সাথে সংহত হয়ে সার্টিফিকেট স্থাপনকে স্বয়ংক্রিয় করার মাধ্যমে এটিকে অনেক সহজ করে তোলে, যা সাধারণ জটিলতা ছাড়াই এই শীর্ষ-স্তরের নিরাপত্তাকে হাতের নাগালে নিয়ে আসে। আপনি আমাদের Purple-এর ডেটা এবং নিরাপত্তা কাঠামোর বিস্তৃত ওভারভিউ পর্যালোচনা করে আরও বিশদ জানতে পারেন।
নেটওয়ার্ক সেগমেন্টেশনের অত্যন্ত গুরুত্বপূর্ণ ভূমিকা
একবার আপনি শক্তিশালী প্রমাণীকরণ সুরক্ষিত করার পরে, পরবর্তী মৌলিক স্তম্ভটি হলো নেটওয়ার্ক সেগমেন্টেশন। সহজ কথায়, সমস্ত ট্রাফিক এক নয়, এবং সেগুলি সব একই ফ্ল্যাট নেটওয়ার্কে মিশ্রিত হওয়া উচিত নয়। সেগমেন্টেশন বিভিন্ন ধরণের ট্রাফিকের জন্য বিচ্ছিন্ন, ভার্চুয়াল পথ তৈরি করতে VLANs ব্যবহার করে।
আপনার নেটওয়ার্ককে একটি ভবনের মতো কল্পনা করুন। VLAN ছাড়া, প্রত্যেকে - কর্মী, অতিথি এবং আপনার সমস্ত IoT ডিভাইস - একই ওপেন-প্ল্যান অফিসে ঘুরে বেড়াচ্ছে। একটি মাত্র হ্যাক হওয়া ডিভাইস পুরো নেটওয়ার্কের সবকিছুর ওপর নজরদারি করার সুযোগ পেয়ে যায়।
VLANs এর মাধ্যমে, আপনি আলাদা, লক করা রুম তৈরি করেন। কর্মীরা একটি রুমে থাকেন যেখান থেকে সংবেদনশীল কোম্পানির রিসোর্সগুলো অ্যাক্সেস করা যায়। অতিথিরা অন্য রুমে থাকেন যেখানে কেবল ইন্টারনেট অ্যাক্সেস থাকে। আপনার IoT ডিভাইসগুলো, যেমন সিকিউরিটি ক্যামেরা এবং স্মার্ট থার্মোস্ট্যাট, একটি তৃতীয় রুমে থাকে যা অন্য সবকিছু থেকে সম্পূর্ণ আলাদা। একটি রুমে কোনো নিরাপত্তা লঙ্ঘন হলে তা অন্যগুলোকে প্রভাবিত করে না।
সঠিক সেগমেন্টেশন শুধুমাত্র একটি অতিরিক্ত সুবিধা নয়; এটি এন্টারপ্রাইজ WiFi সুরক্ষিত করার জন্য একেবারে বাধ্যতামূলক। এটি আপনার অ্যাটাক সারফেস নাটকীয়ভাবে হ্রাস করে এবং কোনো ডিভাইস ক্ষতিগ্রস্ত হলে তার ক্ষতি একটি নির্দিষ্ট সীমার মধ্যে আটকে রাখে।
Meraki এবং Aruba এর মাধ্যমে এটি বাস্তবে রূপান্তর করা
তত্ত্ব এক জিনিস, কিন্তু এটি বাস্তবে রূপ দেওয়াটাই আসল। সৌভাগ্যবশত, Meraki এবং Aruba-এর মতো বিক্রেতাদের আধুনিক নেটওয়ার্ক হার্ডওয়্যার এই ধারণাগুলো বাস্তবায়ন করা বেশ সহজ করে তোলে।
- একটি Meraki ড্যাশবোর্ডে কনফিগার করা: WPA3-Enterprise চালু করতে, আপনি SSID সেটিংসে নেভিগেট করবেন, "Enterprise with my RADIUS server" নির্বাচন করবেন এবং আপনার RADIUS সার্ভারের বিবরণ যুক্ত করবেন। তারপরে আপনি স্টাফ, গেস্ট এবং IoT ট্রাফিকের জন্য পৃথক SSID তৈরি করবেন, প্রতিটিকে একটি নির্দিষ্ট VLAN ID-তে অ্যাসাইন করবেন (যেমন, স্টাফের জন্য VLAN 10, গেস্টদের জন্য VLAN 20)।
- একটি Aruba কন্ট্রোলারে সেট আপ করা: প্রক্রিয়াটি খুবই অনুরূপ। Aruba ইন্টারফেসে, আপনি একটি নতুন WLAN নির্ধারণ করবেন, 802.1X প্রমাণীকরণ সহ WPA3-Enterprise বেছে নেবেন এবং এটিকে আপনার প্রমাণীকরণ সার্ভার প্রোফাইলের সাথে লিঙ্ক করবেন। সেখান থেকে, আপনি WLAN-টিকে একটি নির্দিষ্ট VLAN-এ অ্যাসাইন করবেন, যা নিশ্চিত করে যে ডিভাইস সংযোগ করার মুহূর্ত থেকেই ট্রাফিক সঠিকভাবে আলাদা করা হয়েছে।
WPA3-Enterprise-এর মতো শক্তিশালী, আইডেন্টিটি-ভিত্তিক প্রমাণীকরণের সাথে VLAN ব্যবহার করে কঠোর নেটওয়ার্ক সেগমেন্টেশন একত্রিত করে আপনি একটি স্থিতিস্থাপক ভিত্তি তৈরি করতে পারেন। এই স্তরযুক্ত প্রতিরক্ষা নিশ্চিত করে যে একটি সিকিউরিটি কন্ট্রোল ব্যর্থ হলেও, আপনার গুরুত্বপূর্ণ সম্পদ রক্ষা করার জন্য অন্যগুলো প্রস্তুত রয়েছে।
পাসওয়ার্ডহীন এবং সার্টিফিকেট-ভিত্তিক অ্যাক্সেসের দিকে যাত্রা
একবার আপনি আপনার প্রমাণীকরণ লক ডাউন এবং আপনার নেটওয়ার্ক সেগমেন্ট করার পরে, পরবর্তী বড় পদক্ষেপটি হল চেইনের সবচেয়ে দুর্বল লিঙ্কটি থেকে মুক্তি পাওয়া: পাসওয়ার্ড। এখানেই আধুনিক সুরক্ষা সত্যই উজ্জ্বল হতে শুরু করে, যা ব্যবহারকারীদের মনে রাখার মতো কিছু থেকে তাদের ডিভাইসগুলির সহজ পরিচয়ে পরিবর্তিত হয় - বিশ্বস্ত এবং যাচাইকৃত। এটি এমন একটি পদক্ষেপ যা IT-এর জন্য পাসওয়ার্ড পরিচালনার ঝামেলা শেষ করে এবং ব্যবহারকারীদের জন্য ফিশিংয়ের ঝুঁকি দূর করে, আরও অনেক বেশি সুরক্ষিত এবং সহজ অভিজ্ঞতা তৈরি করে।
এই ধরণের শক্তিশালী সমাধানের চাহিদা ব্যাপকভাবে বৃদ্ধি পাচ্ছে। যুক্তরাজ্যের ওয়্যারলেস নেটওয়ার্ক সিকিউরিটি মার্কেট ২০২৩ সালে ১,৪৩৬.৯ মিলিয়ন মার্কিন ডলারে পৌঁছেছে এবং ২০৩০ সালের মধ্যে এটি প্রায় দ্বিগুণ হওয়ার পথে রয়েছে। এটি কেবল একটি ট্রেন্ড নয়; এটি একটি স্পষ্ট সংকেত যে হসপিটালিটি, রিটেইল এবং হেলথকেয়ারের এন্টারপ্রাইজগুলো তাদের WiFi সুরক্ষিত করার জন্য জরুরিভাবে আরও ভালো উপায় খুঁজছে।
OpenRoaming এর সাথে নিরবচ্ছিন্ন গেস্ট অভিজ্ঞতা
গেস্ট নেটওয়ার্কের জন্য - বিশেষ করে হোটেল, বিমানবন্দর বা শপিং সেন্টারের মতো ব্যস্ত পাবলিক ভেন্যুগুলিতে - মূল লক্ষ্য হলো কোনো ঝামেলা ছাড়াই নিরাপদ অ্যাক্সেস প্রদান করা। OpenRoaming এবং Passpoint (যা আপনার Hotspot 2.0 নামে মনে থাকতে পারে) এর মতো প্রযুক্তিগুলি ঠিক এই উদ্দেশ্যেই তৈরি করা হয়েছে। তারা একটি "একবার সংযোগ করুন, এবং আপনি সর্বদা সংযুক্ত থাকবেন" অভিজ্ঞতা তৈরি করে।
এর পেছনের ম্যাজিকটি হলো: একজন অতিথি একটি বিশ্বস্ত আইডেন্টিটি ব্যবহার করে কেবল একবার অথেন্টিকেট করেন, যেমন তাদের মোবাইল ক্যারিয়ার বা এমনকি Purple এর মতো একটি প্ল্যাটফর্মের মাধ্যমে একটি সাধারণ ইমেল ভেরিফিকেশন। এরপর থেকে, তাদের ডিভাইসটি বিশ্বজুড়ে হাজার হাজার লোকেশন জুড়ে থাকা যেকোনো OpenRoaming-সক্ষম ভেন্যুর কাছাকাছি গেলেই স্বয়ংক্রিয়ভাবে এবং সুরক্ষিতভাবে WiFi এর সাথে সংযুক্ত হয়ে যায়।
এটি দুটি বিশাল সুবিধা আনলক করে:
- নিশ্ছিদ্র সিকিউরিটি: কানেকশনটি প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা থাকে, যা ব্যবহারকারীদের সাধারণ থ্রেট যেমন "Evil Twin" আক্রমণ থেকে রক্ষা করে যেখানে একজন হ্যাকার একটি বৈধ গেস্ট WiFi নেটওয়ার্কের নকল করে।
- নির্বিঘ্ন অ্যাক্সেস: ভিজিটরদের প্রতিবার আসার সময় নেটওয়ার্ক খুঁজতে হয় না, পাসওয়ার্ড টাইপ করতে হয় না বা একটি জটিল Captive Portal-এর সাথে লড়াই করতে হয় না। তাদের ডিভাইস কেবল কানেক্ট হয়ে যায়। এটি একটি অত্যন্ত উন্নত ব্যবহারকারী অভিজ্ঞতা।
স্টাফদের জন্য সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন
আপনার কর্মীদের জন্য, গোল্ড স্ট্যান্ডার্ড হলো সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন। এই পদ্ধতিটি নেটওয়ার্ক অ্যাক্সেসকে সরাসরি একটি ডিভাইসের ডিজিটাল আইডেন্টিটির সাথে যুক্ত করে, যা আপনার সেন্ট্রাল ক্লাউড ডিরেক্টরি - যেমন Entra ID, Google Workspace, বা Okta দ্বারা পরিচালিত হয়। ইউজারনেম এবং পাসওয়ার্ডের পরিবর্তে, প্রতিটি কর্পোরেট ডিভাইস একটি অনন্য ডিজিটাল সার্টিফিকেট পায় যা তার জাল-অযোগ্য আইডি কার্ড হিসেবে কাজ করে।
যখন কোনো কর্মী সংযোগ করার চেষ্টা করেন, তখন নেটওয়ার্কটি কেবল ডিরেক্টরির সাথে তার ডিভাইসের সার্টিফিকেট যাচাই করে। যদি এটি বৈধ হয়, তবে তারা সংযোগ পেয়ে যান। যদি না হয়, তবে সংযোগটি সরাসরি প্রত্যাখ্যান করা হয়। এই পদ্ধতিটি একটি জিরো-ট্রাস্ট আর্কিটেকচারের অন্যতম ভিত্তি।
শংসাপত্র-ভিত্তিক অ্যাক্সেসের সবচেয়ে শক্তিশালী অংশ হলো এটি তাৎক্ষণিকভাবে প্রত্যাহার করার ক্ষমতা। একজন কর্মচারী চলে যাওয়ার সাথে সাথে এবং Microsoft Entra ID-তে তাদের অ্যাকাউন্ট নিষ্ক্রিয় করার মুহূর্তে, তাদের WiFi শংসাপত্র অবিলম্বে বাতিল হয়ে যায়। তাদের ডিভাইসগুলো আর নেটওয়ার্কে প্রবেশ করতে পারে না - আইটি টিমের কোনো ম্যানুয়াল প্রচেষ্টা ছাড়াই একটি বড় নিরাপত্তা ফাঁক বন্ধ হয়ে যায়।
সঠিক সিকিউরিটি পলিসি বেছে নেওয়া মূলত নির্ভর করে কারা বা কী কানেক্ট করছে তার ওপর। এই ডিসিশন ট্রিটি অতিথি, স্টাফ এবং IoT ডিভাইসের জন্য বিভিন্ন পলিসি প্রয়োগ করার একটি ব্যবহারিক উপায় প্রদর্শন করে।
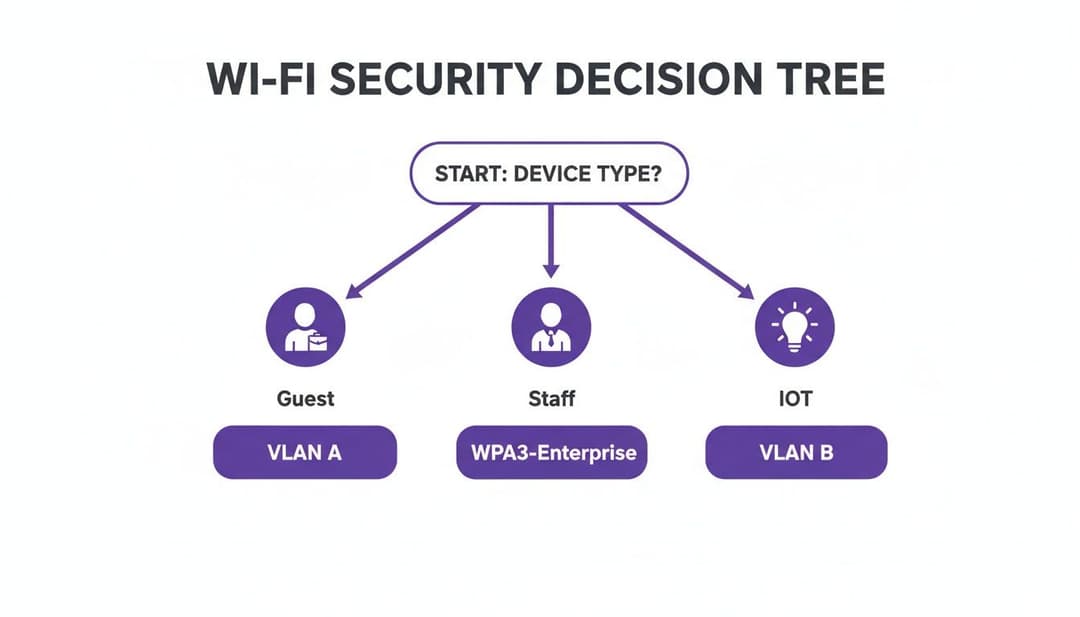
এখানে মূল শিক্ষণীয় বিষয় হলো যে একটি সাধারণ নিয়ম সবার জন্য প্রযোজ্য নয়। ব্যবহারের সহজতা এবং ঝুঁকির মধ্যে সঠিকভাবে ভারসাম্য বজায় রাখতে প্রতিটি ডিভাইসের ধরনের জন্য আপনার একটি কাস্টমাইজড সিকিউরিটি পলিসি প্রয়োজন।
অনুমোদন পদ্ধতির তুলনা
আপনার নেটওয়ার্কের বিভিন্ন অংশের জন্য সঠিক পদ্ধতি নির্ধারণে সহায়তা করতে, এখানে আমাদের আলোচিত প্রধান প্রমাণীকরণ পদ্ধতিগুলোর একটি দ্রুত তুলনা দেওয়া হলো। প্রতিটিরই নিজস্ব স্থান রয়েছে এবং নিরাপত্তা ও ব্যবহারকারীর অভিজ্ঞতার মধ্যে আপসগুলো বোঝা অত্যন্ত গুরুত্বপূর্ণ।
পরিশেষে, এই পদ্ধতিগুলোর সংমিশ্রণ ব্যবহার করে একটি বহুমুখী নিরাপত্তা ব্যবস্থা আধুনিক এন্টারপ্রাইজ নেটওয়ার্কের জন্য সবচেয়ে ব্যাপক সিকিউরিটি প্রদান করে।
iPSK দিয়ে লিগ্যাসি এবং IoT ডিভাইসগুলোর সমাধান করা
আসুন বাস্তবসম্মত হই: আপনার নেটওয়ার্কের প্রতিটি ডিভাইস অত্যাধুনিক 802.1X অথেন্টিকেশন পরিচালনা করতে পারে না। লিগ্যাসি সিস্টেম, প্রিন্টার, স্মার্ট টিভি এবং IoT ডিভাইসের একটি বিশাল বহরের প্রায়শই এটির জন্য প্রয়োজনীয় সফটওয়্যার থাকে না। এখানেই Individual Pre-Shared Keys (iPSK) - যা Private PSK বা Multi-PSK নামেও পরিচিত - একটি চমৎকার, ব্যবহারিক সমাধান হিসেবে কাজ করে।
এই সমস্ত বিবিধ ডিভাইসের জন্য একটি সাধারণ শেয়ার্ড পাসওয়ার্ড (যা একটি বিশাল নিরাপত্তা ঝুঁকি) ব্যবহারের পরিবর্তে, iPSK আপনাকে প্রতিটির জন্য একটি অনন্য কী তৈরি করতে দেয়। এটি আপনাকে একটি সাধারণ PSK নেটওয়ার্কের চেয়ে বেশ কয়েকটি বিশাল সুবিধা প্রদান করে:
- ব্যক্তিগত প্রত্যাহার: যদি কোনো ডিভাইস আপোসকৃত বা নিষ্ক্রিয় করা হয়, আপনি কেবল তার নির্দিষ্ট কী-টি বাতিল করে দেবেন। অন্য কোনো ডিভাইস এতে প্রভাবিত হবে না।
- ডিভাইস শনাক্তকরণ: আপনি ঠিকঠাক জানতে পারবেন কোন ডিভাইসটি কোন কী ব্যবহার করছে, যা আপনাকে অত্যন্ত প্রয়োজনীয় দৃশ্যমানতা এবং ট্রেসেবিলিটি প্রদান করে।
- নেটওয়ার্ক সেগমেনটেশন: প্রতিটি কী একটি নির্দিষ্ট VLAN এবং অ্যাক্সেস নিয়মের সেটের সাথে সংযুক্ত করা যেতে পারে। এটি নিশ্চিত করে যে একটি IoT ক্যামেরা, উদাহরণস্বরূপ, কেবল তার সার্ভারের সাথেই যোগাযোগ করতে পারবে এবং নেটওয়ার্কের অন্য কিছুর সাথে নয়।
সত্যিকারের বিস্তারিত নিয়ন্ত্রণ পেতে, রোল ভিত্তিক অ্যাক্সেস কন্ট্রোল (RBAC) এর মতো নীতিগুলো প্রয়োগ করা অত্যন্ত গুরুত্বপূর্ণ। ডিভাইস স্তরে এই নীতিগুলো প্রয়োগ করার জন্য iPSK একটি দুর্দান্ত সরঞ্জাম, এমনকি এমন সরঞ্জামগুলোর জন্যও যা ব্যবহারকারী-ভিত্তিক লগইন সমর্থন করে না। আপনি যদি আরও বিস্তারিত জানতে চান, তবে আইডেন্টিটি-ভিত্তিক WiFi সিকিউরিটি সম্পর্কিত আমাদের গাইডটি iPSK-এর একটি সম্পূর্ণ ওভারভিউ প্রদান করে।
এই পাসওয়ার্ডহীন এবং সার্টিফিকেট-ভিত্তিক পদ্ধতিগুলিকে একত্রিত করে, আপনি একটি WiFi পরিবেশ তৈরি করতে পারেন যা অত্যন্ত নিরাপদ এবং আপনার ব্যবহারকারীদের অ্যাক্সেস করার জন্য অত্যন্ত সহজ। Purple-এর মতো একটি আধুনিক প্ল্যাটফর্ম এই সমস্ত প্রযুক্তিগুলিকে সমন্বয় করতে পারে, যা ডিপ্লয়মেন্টকে সহজ করে তোলে এবং কয়েক মাসের পরিবর্তে মাত্র কয়েক সপ্তাহের মধ্যে এই স্তরের নিরাপত্তা অর্জনযোগ্য করে তোলে।
আপনার মূল পরিকাঠামোর সাথে WiFi নিরাপত্তা একীভূত করা
কার্যকর নিরাপত্তা এমন কোনো বৈশিষ্ট্য নয় যা আপনি শেষের দিকে যুক্ত করবেন; এটিকে আপনার IT ইকোসিস্টেমের কাঠামোর সাথে সরাসরি বুনে দিতে হবে। যেকোনো আধুনিক ব্যবসার জন্য, WiFi সুরক্ষিত করার অর্থ হলো স্বতন্ত্র সিস্টেমগুলি বাদ দেওয়া এবং একটি সমন্বিত নিরাপত্তা ব্যবস্থা তৈরি করা। এটি জটিল, উচ্চ-রক্ষণাবেক্ষণ সম্পন্ন অন-প্রেম RADIUS সার্ভারগুলিকে চটপটে, ক্লাউড-নেটিভ সমাধান দিয়ে প্রতিস্থাপন করার বিষয়ে যা সরাসরি আপনার মূল পরিচয় প্রদানকারীদের (identity providers) সাথে যোগাযোগ করে।
মূল উদ্দেশ্য হলো WiFi প্রমাণীকরণকে আপনার কেন্দ্রীয় পরিচয় ব্যবস্থাপনার একটি স্বাভাবিক সম্প্রসারণে পরিণত করা। Microsoft Entra ID (যা আগে Azure AD ছিল), Google Workspace, অথবা Okta-এর মতো ডিরেক্টরিগুলোর সাথে সরাসরি সংযোগ স্থাপন করে, আপনি আপনার কর্মচারীদের জন্য অ্যাক্সেস লাইফসাইকেল সম্পূর্ণ স্বয়ংক্রিয় করতে পারেন। অতিরিক্ত চাপে থাকা আইটি টিমগুলোর জন্য, এটি সম্পূর্ণ গেম-চেঞ্জার।
আপনার ক্লাউড ডিরেক্টরির সাথে কানেক্ট করা
একটি লোকাল RADIUS সার্ভার পরিচালনা করার পুরানো পদ্ধতিটি কেবল সমস্যাকে ডেকে আনা। এটি অদক্ষ এবং মানুষের ভুলের সম্ভাব্যতায় পরিপূর্ণ। প্রতিটি নতুন কর্মীর জন্য একটি ম্যানুয়াল সেটআপ প্রয়োজন এবং প্রতিটি বিদায়ী কর্মীর অ্যাক্সেস বন্ধ করার জন্য একটি দ্রুত, ম্যানুয়াল অপসারণ প্রয়োজন। একটি ভুলে যাওয়া অ্যাকাউন্ট মানেই একটি নিরাপত্তা লঙ্ঘনের জন্য অপেক্ষা করা দুর্ঘটনা।
আধুনিক ক্লাউড-ভিত্তিক প্ল্যাটফর্মগুলো এই ঝুঁকি পুরোপুরি এড়িয়ে চলে। আপনি যখন আপনার ক্লাউড ডিরেক্টরির সাথে ইন্টিগ্রেট করেন, তখন ব্যবহারকারী যুক্ত এবং বাদ দেওয়ার প্রক্রিয়াটি স্বয়ংক্রিয় ও ঝামেলামুক্ত হয়ে যায়।
- স্বয়ংক্রিয় অনবোর্ডিং: যখন Microsoft Entra ID-তে কোনো নতুন কর্মচারী যোগ করা হয়, তখন তাদের WiFi অ্যাক্সেস স্বয়ংক্রিয়ভাবে দেওয়া যেতে পারে। এমনকি তারা প্রথম দিন অফিসে আসার আগেই তাদের কোম্পানির ডিভাইসে একটি নিরাপত্তা শংসাপত্র পুশ করে দেওয়া সম্ভব।
- তাৎক্ষণিক প্রত্যাহার: আপনার ডিরেক্টরিতে কোনো কর্মচারীকে নিষ্ক্রিয় হিসেবে চিহ্নিত করার সাথে সাথেই তাদের WiFi অ্যাক্সেস বন্ধ হয়ে যায়। তাৎক্ষণিকভাবে এবং স্বয়ংক্রিয়ভাবে। এতে কোনো বিলম্ব হয় না, কোনো ম্যানুয়াল চেকলিস্ট অনুসরণ করতে হয় না এবং কোনো অ্যাকাউন্ট বাদ পড়ে যাওয়ার শূন্য শতাংশ সুযোগ থাকে।
এই স্বয়ংক্রিয় অ্যাক্সেস বাতিলকরণ একটি অত্যন্ত গুরুত্বপূর্ণ নিরাপত্তা নিয়ন্ত্রণ। এটি নিশ্চিত করে যে যখন কেউ চলে যায়, তখন একই সাথে সমস্ত সিস্টেম থেকে তার অ্যাক্সেস বিচ্ছিন্ন করা হয়, যা একটি সাধারণ দুর্বলতাকে বন্ধ করে দেয় যা পরিচালনা করতে অনেক সংস্থা হিমশিম খায়। এটি একটি প্রকৃত জিরো-ট্রাস্ট মডেলের দিকে একটি বিশাল পদক্ষেপ।
এই গভীর স্তরের সংহতি WiFi নিরাপত্তাকে একটি প্রতিক্রিয়াশীল, ম্যানুয়াল কাজ থেকে একটি সক্রিয়, স্বয়ংক্রিয় শক্তিতে রূপান্তরিত করে। এটি আপনার IT টিমকে আরও গুরুত্বপূর্ণ কাজের জন্য সময় দেয় এবং আপনার সামগ্রিক নিরাপত্তাকে ব্যাপকভাবে শক্তিশালী করে। আপনি আমাদের 802.1X প্রমাণীকরণের সুবিধা বিষয়ক নিবন্ধে এর পিছনের নীতিগুলি সম্পর্কে আরও গভীর ধারণা পেতে পারেন।
নিরাপদ ডিভাইস অনবোর্ডিং ওয়ার্কফ্লো ডিজাইন করা
একটি শক্তিশালী নিরাপত্তার ভিত্তি থাকা নিরর্থক যদি আপনার ব্যবহারকারীরা আসলে তাদের ডিভাইসগুলি নিরাপদে এবং সহজে সংযুক্ত করতে না পারে। একটি জটিল, হতাশাজনক অনবোর্ডিং প্রক্রিয়া কেবল প্রচুর সাপোর্ট টিকিটের জন্ম দেয় এবং মানুষকে অনিরাপদ বিকল্প পথ খুঁজতে উত্সাহিত করে। মূল বিষয় হলো সহজ, নিরাপদ ওয়ার্কফ্লো ডিজাইন করা যা কর্পোরেট-মালিকানাধীন এবং ব্যক্তিগত (BYOD) উভয় ডিভাইসের জন্যই কাজ করে।
কোম্পানির মালিকানাধীন ডিভাইসের জন্য, প্রক্রিয়াটি ব্যবহারকারীর কাছে কার্যত অদৃশ্য হওয়া উচিত। একটি মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) প্ল্যাটফর্ম ব্যবহার করে, IT সরাসরি ল্যাপটপ এবং স্মার্টফোনে WiFi প্রোফাইল এবং সার্টিফিকেট পাঠাতে পারে। ডিভাইসটি আগে থেকেই কনফিগার করা অবস্থায় দেখায় এবং ব্যবহারকারীকে কোনো কিছু না করেই কেবল নিরাপদ কর্পোরেট নেটওয়ার্কের সাথে সংযুক্ত হয়ে যায়।
BYOD-এর জন্য, ওয়ার্কফ্লোটি ঠিক ততটাই সহজ হওয়া প্রয়োজন, তবে তার সাথে সঠিক সিকিউরিটি ব্যবস্থা থাকতে হবে। এটি পরিচালনা করার জন্য একটি সেলফ-সার্ভিস পোর্টাল হলো আদর্শ সমাধান।
BYOD অনবোর্ডিং ওয়ার্কফ্লো-র উদাহরণ
- প্রাথমিক সংযোগ: ব্যবহারকারী তাদের ব্যক্তিগত ডিভাইসটি একটি ডেডিকেটেড "Onboarding" SSID-এর সাথে সংযুক্ত করেন। এই নেটওয়ার্কটি সম্পূর্ণরূপে বিচ্ছিন্ন এবং কোনো অভ্যন্তরীণ রিসোর্স অ্যাক্সেস করতে পারে না; এর একমাত্র কাজ হলো ব্যবহারকারীকে অনবোর্ডিং পোর্টালে নিয়ে যাওয়া।
- অথেন্টিকেশন: তাদের একটি সাধারণ ওয়েবপেজে রিডাইরেক্ট করা হয় যেখানে তারা তাদের স্বাভাবিক কোম্পানির ক্রেডেনশিয়াল (যেমন, তাদের Microsoft 365 বা Google লগইন) দিয়ে সাইন ইন করেন।
- প্রোফাইল ইনস্টলেশন: একবার তারা অথেন্টিকেট হয়ে গেলে, পোর্টালটি একটি কনফিগারেশন প্রোফাইল ইনস্টল করার জন্য তাদের ওয়ান-ক্লিক প্রসেসের মাধ্যমে গাইড করে। এই প্রোফাইলে সার্টিফিকেট এবং সুরক্ষিত স্টাফ WiFi নেটওয়ার্কের (WPA3-Enterprise) সাথে সংযুক্ত হওয়ার জন্য প্রয়োজনীয় সমস্ত সেটিংস থাকে।
- সুরক্ষিত সংযোগ: ডিভাইসটি স্বয়ংক্রিয়ভাবে অনবোর্ডিং নেটওয়ার্কটি ড্রপ করে এবং সঠিক, এনক্রিপ্ট করা স্টাফ নেটওয়ার্কের সাথে সংযুক্ত হয়। তারপর থেকে, ভবিষ্যতের সমস্ত সংযোগ স্বয়ংক্রিয়ভাবে সম্পন্ন হয়।
পুরো প্রক্রিয়াটিতে এক মিনিটেরও কম সময় লাগে। এটি নিশ্চিত করে যে আপনার নেটওয়ার্কের সাথে সংযুক্ত প্রতিটি ব্যক্তিগত ডিভাইস সঠিকভাবে প্রমাণীকৃত এবং IT নীতি অনুযায়ী কনফিগার করা হয়েছে, যা আপনার ব্যবহারকারী বা হেল্পডেস্কের জন্য কোনো ঝামেলার সৃষ্টি করে না।
আপনার নেটওয়ার্ক মনিটর করা এবং হুমকির মোকাবেলা করা
শক্তিশালী অথেন্টিকেশন এবং নেটওয়ার্ক সেগমেন্টেশন চালু করা একটি দুর্দান্ত শুরু, তবে আপনার WiFi সুরক্ষিত করা কোনো এককালীন কাজ নয়। এর জন্য প্রয়োজন অবিরাম সতর্কতা। আসল পরিবর্তনটি কেবল একটি প্রতিরোধমূলক মানসিকতা থেকে সক্রিয় সনাক্তকরণ এবং প্রতিক্রিয়া জানানোর মানসিকতায় রূপান্তর হওয়া প্রয়োজন। আপনার প্রতিরক্ষাকে অনিবার্যভাবে চ্যালেঞ্জ করবে এমন হুমকিগুলো মোকাবেলা করার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ।
এটি মূলত কী খুঁজতে হবে তা জানা এবং কোনো সন্দেহজনক কিছু দেখা দিলে একটি সুনির্দিষ্ট অ্যাকশন প্ল্যান তৈরি রাখার বিষয়।
হামলাকারীরা নাছোড়বান্দা। এটি একটি সহজ সত্য। সরকারি গবেষণা হাইলাইট করে যে গত রিপোর্টিং সময়ের মধ্যে যুক্তরাজ্যের ৪৩% ব্যবসা সাইবার সিকিউরিটি লঙ্ঘনের শিকার হয়েছে। এর অর্থ হলো রিটেল, হসপিটালিটি এবং হেলথকেয়ার সেক্টর জুড়ে ৬,০০,০০০-এরও বেশি সংস্থা এমন হামলার মুখোমুখি হয়েছে যা একটি নেটওয়ার্কের দুর্বলতা থেকে শুরু হয়েছিল। এটি দেখায় যে বিপদ আসলে কতটা ব্যাপক। যুক্তরাজ্যের এই সাইবার সিকিউরিটির পরিসংখ্যান সম্পর্কে আরও তথ্য জানুন।
লক্ষণীয় মূল মেট্রিক্স এবং অ্যালার্টসমূহ
কার্যকর পর্যবেক্ষণ তখনই শুরু হয় যখন আপনি আপনার নেটওয়ার্ক ম্যানেজমেন্ট সিস্টেমকে অস্বাভাবিক আচরণ চিহ্নিত করার জন্য কনফিগার করেন। আপনার IT টিমের বেশ কয়েকটি গুরুত্বপূর্ণ ওয়্যারলেস সিকিউরিটি ইভেন্টের জন্য অ্যালার্ট সেট করা উচিত। এই প্রাথমিক সতর্কতাগুলোই কোনো বাস্তব ক্ষতি করার আগেই আক্রমণ প্রতিহত করার সবচেয়ে ভালো সুযোগ।
সেট আপ করার জন্য মূল অ্যালার্টসমূহের মধ্যে রয়েছে:
- রোগ অ্যাক্সেস পয়েন্ট: আপনার কোম্পানির SSID ব্রডকাস্টকারী যেকোনো অননুমোদিত AP-কে আপনার সিস্টেমের অবিলম্বে ফ্ল্যাগ করা উচিত। এটি একটি "Evil Twin" আক্রমণের ক্লাসিক লক্ষণ, যা ব্যবহারকারীদের একটি ক্ষতিকারক নেটওয়ার্কে সংযুক্ত করার জন্য প্রতারিত করতে ডিজাইন করা হয়েছে।
- ডি-অথেন্টিকেশন আক্রমণ: নেটওয়ার্ক থেকে ডিভাইসগুলিকে জোরপূর্বক বের করে দেওয়ার ঘটনা হঠাৎ বৃদ্ধি পাওয়া একটি ডিনায়েল-অফ-সার্ভিস (DoS) আক্রমণের ইঙ্গিত দিতে পারে। আক্রমণকারীরা ব্যবসায়িক কার্যকলাপে ব্যাঘাত ঘটাতে বা ডিভাইসগুলিকে তাদের রোগ AP-তে সংযুক্ত করতে বাধ্য করার জন্য এটি ব্যবহার করে।
- অস্বাভাবিক ট্রাফিক প্যাটার্ন: যে ডিভাইসগুলো সাধারণত খুব বেশি ডেটা স্থানান্তর করে না, সেগুলি থেকে হঠাৎ প্রচুর পরিমাণে ডেটা স্থানান্তরের ক্ষেত্রে সতর্ক থাকুন, বিশেষ করে যদি এটি কর্মঘণ্টার বাইরে ঘটে। এটি একটি আপোসকৃত মেশিন থেকে ডেটা চুরির স্পষ্ট লক্ষণ হতে পারে।
একটি সঠিকভাবে কনফিগার করা অ্যালার্টিং সিস্টেম আপনার ডিজিটাল স্নায়ুতন্ত্র হিসেবে কাজ করে। কোনো সমস্যা হওয়ার সাথে সাথেই এটি আপনাকে জানিয়ে দেয়, যার ফলে আপনি কোনো ধরনের নিরাপত্তা লঙ্ঘনের ঘটনা সপ্তাহ বা মাস পর আবিষ্কার করার পরিবর্তে অত্যন্ত দ্রুত এবং নিখুঁতভাবে ব্যবস্থা নিতে পারেন।
WiFi হুমকির জন্য একটি ইনসিডেন্ট রেসপন্স প্ল্যান
যখন একটি অ্যালার্ট সক্রিয় হয়, তখন আপনার টিমের একটি স্পষ্ট, পূর্ব-নির্ধারিত পরিকল্পনা থাকা প্রয়োজন। একটি বিশৃঙ্খল প্রতিক্রিয়া পরিস্থিতিকে আরও খারাপ করে তোলে। একটি WiFi-নির্দিষ্ট ইনসিডেন্ট রেসপন্স চেকলিস্টই একটি নিয়ন্ত্রিত ঘটনা এবং একটি মারাত্মক সংকটের মধ্যে পার্থক্য তৈরি করে।
আপনার চেকলিস্টটি টিমকে এই পর্যায়গুলোর মধ্য দিয়ে নিয়ে যাবে:
- তদন্ত এবং যাচাই করুন: প্রথম পদক্ষেপটি সর্বদা হুমকি নিশ্চিত করা। এটি কি একটি আসল রোগ AP, নাকি কেবল একটি ভুল কনফিগার করা কোম্পানির ডিভাইস? সন্দেহজনক সিগন্যালের শারীরিক উত্স চিহ্নিত করতে আপনার নেটওয়ার্ক সরঞ্জামগুলি ব্যবহার করুন।
- হুমকি নিয়ন্ত্রণ করুন: নিশ্চিত হওয়ার পরে, অবিলম্বে নিয়ন্ত্রণ করাই সবকিছু। এর অর্থ হতে পারে একটি রোগ ডিভাইসের সাথে সংযুক্ত সুইচ পোর্টটি বন্ধ করা বা কোনও ক্ষতিকারক ক্লায়েন্টের MAC অ্যাড্রেস ব্লক করতে আপনার ম্যানেজমেন্ট কনসোল ব্যবহার করা। লক্ষ্য হল হুমকিটিকে বিচ্ছিন্ন করা এবং এটিকে ছড়িয়ে পড়া থেকে রোধ করা।
- নির্মূল এবং পুনরুদ্ধার করুন: নিয়ন্ত্রণের পরে, আপনার পরিবেশ থেকে হুমকিটি দূর করার সময় এসেছে। এর অর্থ হল শারীরিকভাবে রোগ হার্ডওয়্যার সরিয়ে ফেলা, যে কোনও আপোসকৃত ডিভাইসগুলি ওয়াইপ করা এবং সমস্ত সিস্টেম পরিষ্কার কিনা তা পুনরায় পরীক্ষা করা।
- শিখুন এবং শক্তিশালী করুন: এটি সবচেয়ে গুরুত্বপূর্ণ পদক্ষেপ। ঘটনার পরবর্তী পর্যালোচনা করুন। লঙ্ঘনটি কীভাবে ঘটেছে এবং আপনার সুরক্ষা জোরদার করার জন্য আপনি কী করতে পারেন তা অবিকল বিশ্লেষণ করুন। কোনও নীতি কি উপেক্ষা করা হয়েছিল? আপনার সুরক্ষা স্ট্যাকে কি কোনও ফাঁক রয়েছে? আপনার সামগ্রিক সুরক্ষা পরিস্থিতি উন্নত করতে প্রতিটি ঘটনাকে একটি পাঠ হিসাবে ব্যবহার করুন।
এই সুসংগঠিত পদ্ধতিটি একটি সম্ভাব্য সংকটকে একটি নিয়ন্ত্রণযোগ্য ইভেন্টে রূপান্তরিত করে। আরও ভালো বিষয় হলো, আধুনিক অ্যানালিটিক্স প্ল্যাটফর্ম, যেমন Purple-এর সাথে একীভূত প্ল্যাটফর্মগুলো, এই অপরিশোধিত সিকিউরিটি ডেটাকে মূল্যবান ব্যবসায়িক বুদ্ধিমত্তায় পরিণত করতে পারে। কানেকশন ডেটা বিশ্লেষণ করে, মার্কেটিং এবং অপারেশনস টিমগুলো ফুটফল এবং ভিজিটরদের আচরণের একটি বাস্তব ধারণা পেতে পারে, যা প্রমাণ করে যে WiFi সুরক্ষায় একটি শক্তিশালী বিনিয়োগ সম্পূর্ণ ব্যবসায় একটি জোরালো, ইতিবাচক রিটার্ন দিতে পারে।
আপনার WiFi সিকিউরিটি ডেপ্লয়মেন্ট চেকলিস্ট
ঠিক আছে, আসুন তত্ত্বকে বাস্তবে রূপান্তর করি। আমরা যে সমস্ত কৌশল নিয়ে আলোচনা করেছি তা চমৎকার, তবে একটি সুনির্দিষ্ট কর্মপরিকল্পনা ছাড়া সেগুলো নিরর্থক। এই চেকলিস্টটি আপনার রোডম্যাপ, যা আপনার WiFi অবকাঠামোকে সুরক্ষিত করতে সবকিছুকে স্পষ্ট, কার্যকর পদক্ষেপে একত্রিত করে।
এটিকে একটি বহুস্তর বিশিষ্ট ডিফেন্স তৈরির মতো ভাবুন। এটি কেবল কয়েকটি সুইচ অন করার বিষয় নয়; এটি এমন একটি সিকিউরিটি ব্যবস্থা তৈরি করার বিষয় যা আপনার প্রতিষ্ঠানকে একদম ভিত্তি থেকে রক্ষা করে।
মৌলিক সিকিউরিটি এবং অ্যাক্সেস কন্ট্রোল
প্রথমত, আপনার একটি অত্যন্ত শক্তিশালী বেসলাইন প্রয়োজন। এর অর্থ হলো আপনার মূল প্রোটোকলগুলিকে লক ডাউন করা এবং কে কী অ্যাক্সেস করতে পারে এবং কীভাবে করতে পারে তার ওপর কঠোর নিয়ন্ত্রণ প্রতিষ্ঠা করা।
- WPA3-Enterprise প্রয়োগ করুন: আপনার কর্মীদের নেটওয়ার্কের জন্য এটি নিয়ে কোনো আপস করা যাবে না। এটি এনক্রিপশনের জন্য সেরা মান এবং তার চেয়েও বড় কথা, এটি আইডেন্টিটি-ভিত্তিক প্রমাণীকরণ সক্ষম করে যা ঝুঁকিপূর্ণ শেয়ারড পাসওয়ার্ডের বাইরে যাওয়ার জন্য আপনার প্রয়োজন। এটিকে আপনার ডিফল্ট করুন।
- 802.1X প্রমাণীকরণ প্রয়োগ করুন: প্রি-শেয়ারড কী-এর ব্যবহার চিরতরে বন্ধ করার সময় এসেছে। আপনার নেটওয়ার্কের কাছাকাছি আসার আগে প্রতিটি ব্যবহারকারী এবং ডিভাইসকে একটি বিশ্বস্ত ডিরেক্টরির বিপরীতে তারা কে তা প্রমাণ করতে বাধ্য করতে 802.1X ব্যবহার করুন।
- আপনার ক্লাউড ডিরেক্টরির সাথে একীভূত করুন: আপনার WiFi প্রমাণীকরণকে সরাসরি আপনার প্রধান আইডেন্টিটি প্রোভাইডারের সাথে যুক্ত করুন, তা Microsoft Entra ID হোক বা Google Workspace হোক। এটি করলে ব্যবহারকারী যুক্ত করার প্রক্রিয়া স্বয়ংক্রিয় হয় এবং গুরুত্বপূর্ণভাবে, কোনো কর্মী কোম্পানি ছেড়ে চলে যাওয়ার সাথে সাথেই অ্যাক্সেস বন্ধ হয়ে যায়।
নেটওয়ার্ক সেগমেন্টেশন এবং অনবোর্ডিং
একটি শক্তিশালী ভিত্তি তৈরি করার পর, পরবর্তী কাজ হলো আপনার নেটওয়ার্ক ট্রাফিককে বিভক্ত করা এবং নতুন ডিভাইস সংযোগ করার জন্য একটি নিরাপদ ও সহজ উপায় তৈরি করা। এটি ব্যবহারকারী এবং আপনার IT টিমের জন্য কাজ সহজ করার পাশাপাশি সম্ভাব্য হুমকিগুলোকে নিয়ন্ত্রণে রাখার জন্য অত্যন্ত জরুরি।
একটি সুগঠিত ডিপ্লয়মেন্ট চেকলিস্ট হলো কনফিগারেশন পরিবর্তন এবং মানুষের ভুলের বিরুদ্ধে আপনার সেরা প্রতিরক্ষা। এটি ধারাবাহিকতা এবং সম্পূর্ণতা নিশ্চিত করে, আপনার সিকিউরিটি পলিসিকে একটি ব্যবহারিক বাস্তবতায় রূপান্তর করে যা দিনের পর দিন আপনার ব্যবসাকে রক্ষা করে।
- আলাদা VLAN তৈরি করুন: এখানে কোনো সহজ পথ খুঁজবেন না। স্টাফ, গেস্ট এবং IoT ডিভাইসের জন্য পৃথক VLAN দিয়ে আপনার নেটওয়ার্ককে সেগমেন্ট করা অত্যন্ত গুরুত্বপূর্ণ। এটি আক্রমণকারীদের আপনার নেটওয়ার্ক জুড়ে আড়াআড়িভাবে চলাচল করতে বাধা দেয় এবং এক ক্ষেত্রের সম্ভাব্য নিরাপত্তা লঙ্ঘন যাতে একটি বড় বিপর্যয়ে পরিণত না হয় তা নিশ্চিত করে।
- একটি নিরাপদ অনবোর্ডিং SSID স্থাপন করুন: BYOD ডিভাইসের জন্য একটি ডেডিকেটেড, স্ব-পরিষেবা ওয়ার্কফ্লো সেট আপ করুন। এটি ব্যবহারকারীদের নিজেরাই WPA3-Enterprise অ্যাক্সেসের জন্য তাদের ব্যক্তিগত ফোন এবং ল্যাপটপগুলি নিরাপদে কনফিগার করতে দেয়, যা আপনার হেল্পডেস্ককে প্রচুর সাপোর্ট টিকেটের চাপ থেকে বাঁচায়।
WiFi সুরক্ষিত করার বিষয়ে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আপনি যখন নেটওয়ার্ক সিকিউরিটি নতুন করে সাজাচ্ছেন, তখন কিছু প্রশ্ন বারবার সামনে আসে। এন্টারপ্রাইজ WiFi সুরক্ষিত করার সময় IT প্রফেশনালরা যে সাধারণ বাধাগুলোর মুখোমুখি হন, চলুন সেগুলো সমাধান করা যাক।
WPA3-Personal বনাম WPA3-Enterprise
এখানে আসল পার্থক্যটি প্রমাণীকরণ পদ্ধতির উপর নির্ভর করে এবং এটি অত্যন্ত গুরুত্বপূর্ণ।
WPA3-Personal মূলত একটি সাধারণ কনজিউমার-গ্রেড সংস্করণ। নেটওয়ার্কের সাথে সংযোগকারী প্রতিটি ব্যক্তি এবং ডিভাইসের জন্য এটি একটি একক পাসওয়ার্ড বা Pre-Shared Key (PSK) ব্যবহার করে। যদিও এর এনক্রিপশন WPA2 থেকে এক ধাপ উন্নত, তবুও ব্যবসায়িক ব্যবহারের জন্য এটি মূলত ত্রুটিযুক্ত কারণ এটি একটি শেয়ার্ড সিক্রেটের ওপর নির্ভর করে।
অন্যদিকে, WPA3-Enterprise ব্যবসার জন্য তৈরি করা হয়েছে। এটি 802.1X প্রোটোকলকে কাজে লাগায়, যা প্রতিটি ব্যবহারকারী এবং ডিভাইসকে Microsoft Entra ID-এর মতো একটি সেন্ট্রাল ডিরেক্টরির বিপরীতে পৃথকভাবে অথেন্টিকেট করতে বাধ্য করে। এর অর্থ হলো প্রতিটি কানেকশনের নিজস্ব অনন্য ক্রিডেনশিয়াল রয়েছে, যা আপনাকে আপনার নেটওয়ার্কে কে এবং কখন আছে তার বিস্তারিত নিয়ন্ত্রণ এবং একটি স্পষ্ট অডিট ট্রেইল প্রদান করে - এমন কিছু যা আপনি কেবল একটি শেয়ার্ড পাসওয়ার্ড দিয়ে করতে পারবেন না।
কেন পাসওয়ার্ডহীন পদ্ধতি বেশি নিরাপদ
আসুন সত্য কথা বলি: প্রথাগত পাসওয়ার্ড হলো নিরাপত্তা ব্যবস্থার সবচেয়ে দুর্বল লিঙ্ক। এগুলো ফিশিংয়ের শিকার হয়, চুরি হয়, স্টিকি নোটে লেখা থাকে এবং ক্র্যাক হয়। সবচেয়ে কঠোর পাসওয়ার্ড পলিসি থাকলেও, আপনি আসলে মানুষের নিখুঁত আচরণের ওপর বাজি ধরছেন, যা সবসময়ই একটি পরাজয়ের খেলা।
পাসওয়ার্ডহীন অথেন্টিকেশন, বিশেষ করে ডিজিটাল সার্টিফিকেট সহ EAP-TLS, এই মানবিক ঝুঁকিকে সম্পূর্ণ এড়িয়ে যায়। অ্যাক্সেস আপনার জানা কোনো কিছুর (একটি পাসওয়ার্ড) দ্বারা মঞ্জুর করা হয় না, বরং আপনার কাছে থাকা কোনো কিছুর দ্বারা মঞ্জুর করা হয় - একটি বিশ্বস্ত ডিভাইসে ইনস্টল করা একটি ক্রিপ্টোগ্রাফিকভাবে সুরক্ষিত সার্টিফিকেট। এই পদ্ধতিটি ফিশিং এবং ক্রিডেনশিয়াল চুরির বিরুদ্ধে কার্যত প্রতিরোধী, যা আরও অনেক উচ্চ স্তরের সিকিউরিটির নিশ্চয়তা প্রদান করে।
লিগ্যাসি IoT ডিভাইসসমূহ সুরক্ষিত করা
এটি এমন একটি সমস্যা যা সবারই রয়েছে। আপনার কাছে পুরনো সিকিউরিটি ক্যামেরা, HVAC সেন্সর বা অন্যান্য IoT গ্যাজেট থাকতে পারে যা 802.1X এর মতো আধুনিক নিরাপত্তা প্রোটোকল সমর্থন করে না। এগুলোকে একটি শেয়ার্ড পাসওয়ার্ড নেটওয়ার্কে যুক্ত করা মানে নিজেই বিপদ ডেকে আনা।
এই লিগ্যাসি ডিভাইসগুলোকে নিয়ন্ত্রণে আনার সবচেয়ে ভালো উপায়ের মধ্যে একটি দ্বিমুখী পরিকল্পনা রয়েছে:
- ব্যক্তিগত প্রি-শেয়ার্ড কী (iPSK) ব্যবহার করুন: আপনার সমস্ত IoT ডিভাইসের জন্য একটি পাসওয়ার্ড ব্যবহার করার পরিবর্তে, আপনি প্রতিটি আলাদা ডিভাইসের জন্য একটি অনন্য, দীর্ঘ এবং জটিল পাসওয়ার্ড অ্যাসাইন করুন। এইভাবে, যদি একটি ডিভাইস হ্যাক বা আপোস করা হয়, তবে আপনি অন্য সবকিছু ব্যাহত না করেই তাৎক্ষণিকভাবে সেটির অ্যাক্সেস বাতিল করতে পারেন।
- কঠোর নেটওয়ার্ক সেগমেন্টেশন: এটি আলোচনাযোগ্য নয়। সমস্ত IoT ডিভাইস অবশ্যই তাদের নিজস্ব বিচ্ছিন্ন VLAN-এ থাকতে হবে, যা আপনার কর্পোরেট নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা। সেখান থেকে, আপনি এর অ্যাক্সেস লক ডাউন করবেন যাতে এটি শুধুমাত্র সেই নির্দিষ্ট ইন্টারনেট সার্ভারের সাথে যোগাযোগ করতে পারে যা কাজ করার জন্য একেবারে অপরিহার্য, এবং অন্য কিছুর সাথে নয়।
এই কৌশলটি কার্যকরভাবে ঝুঁকি নিয়ন্ত্রণ করে। এমনকি কোনো আক্রমণকারী যদি একটি IoT ডিভাইস হ্যাক করতে সক্ষমও হয়, তবুও তারা একটি ডিজিটাল খাঁচায় বন্দি থাকবে যেখান থেকে বের হওয়ার কোনো উপায় নেই। তারা আপনার নেটওয়ার্কের গুরুত্বপূর্ণ অংশগুলোতে প্রবেশ করতে পারবে না।
পাসওয়ার্ড বাদ দিতে এবং আপনার WiFi নিরাপত্তাকে স্বয়ংক্রিয় করতে প্রস্তুত? Purple আপনার বিদ্যমান অবকাঠামো এবং Meraki ও Aruba-এর মতো শীর্ষস্থানীয় ভেন্ডরদের সাথে নির্বিঘ্নে সংহত হয় যাতে কয়েক মাসের পরিবর্তে মাত্র কয়েক সপ্তাহের মধ্যে জিরো-ট্রাস্ট, সার্টিফিকেট-ভিত্তিক অ্যাক্সেস প্রদান করা যায়। https://www.purple.ai-এ আরও জানুন



