
Enterprise WiFi setup planner
Size access points, PoE, WAN demand and VLAN segmentation for your venue, then copy the specification.
Video calls and voice roaming, directory-backed 802.1X (Microsoft Entra ID or Okta) and segmented guest access.
Hardware and controller integration
Capacity and sizing
Access architecture
How the three user groups onboard on your Cisco Meraki network:
802.1X EAP-TLS, WPA3-Enterprise
Per-device PSK (vendor iPSK / DPSK / MPSK)
Passpoint / OpenRoaming plus captive portal
Assumptions and method
- Coverage APs = floor area / 2,000 sq ft per AP = 25,000 / 2,000 = 13.
- Capacity APs = (user devices + IoT) / 50 active clients per AP = 338 / 50 = 7. The larger figure is used.
- Peak WAN = user devices x 5 Mbps x 60% active + IoT x 0.5 Mbps = 794 Mbps.
- PoE = APs x 30 W (PSE allocation) x 1.2 = 468 W. Check your AP’s datasheet: some WiFi 6E models also need 802.3bt for full radio capability.
- Walls, ceiling height and building materials change these numbers. Treat this as a budget estimate and confirm with a predictive design and a survey.
Want a design review of this plan?
Purple adds 802.1X, per-device keys, captive portals and analytics on top of Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
একটি শীর্ষ-স্তরের এন্টারপ্রাইজ WiFi নেটওয়ার্ক শুধুমাত্র শক্তিশালী হার্ডওয়্যারের উপর ভিত্তি করে তৈরি হয় না। এটি কৌশলগত পরিকল্পনার একটি শক্ত ভিত্তির উপর তৈরি করা হয়। আপনি একটি একক অ্যাক্সেস পয়েন্ট মোতায়েন করার কথা ভাবার আগেই, আপনার ব্যবসার লক্ষ্যগুলি সম্পর্কে সম্পূর্ণ স্পষ্ট হওয়া প্রয়োজন। এটি নিশ্চিত করে যে আপনার তৈরি করা নেটওয়ার্কটি সুরক্ষিত, স্কেলযোগ্য এবং আপনার ভেন্যুর অনন্য চাহিদার সাথে পুরোপুরি সামঞ্জস্যপূর্ণ।
আপনার WiFi সেটআপের জন্য একটি বুলেটপ্রুফ ভিত্তি তৈরি করা
সরাসরি হার্ডওয়্যার বেছে নেওয়ার দিকে চলে যাওয়া একটি সাধারণ ভুল যা আমি অসংখ্যবার দেখেছি। সবচেয়ে সফল ডেপ্লয়মেন্টগুলো শুরু হয় আরও একটি মৌলিক প্রশ্ন দিয়ে: এই নেটওয়ার্কটি আসলে কী করুক তা আপনি চান? একটি শক্তিশালী WiFi নেটওয়ার্ক কেবল একটি সিগন্যালের চেয়েও বেশি কিছু; এটি একটি ব্যবসায়িক সম্পদ যা প্রকৃত ফলাফল বয়ে আনতে সাহায্য করে।
এই প্রাথমিক পরিকল্পনা পর্বটি হল আপনার অপারেশনাল লক্ষ্যগুলোকে সুনির্দিষ্ট প্রযুক্তিগত প্রয়োজনীয়তায় রূপান্তর করা। একটি হাসপাতালের জন্য, প্রধান অগ্রাধিকার হতে পারে গুরুত্বপূর্ণ মেডিকেল IoT ডিভাইসের জন্য অত্যন্ত শক্তিশালী সংযোগ। একটি শপিং সেন্টারের জন্য, এটি ক্রেতাদের আচরণ বোঝার জন্য ফুটফল ডেটা ক্যাপচার করা হতে পারে। উভয়ই বৈধ লক্ষ্য, তবে এগুলো সম্পূর্ণ ভিন্ন নেটওয়ার্ক ডিজাইনের দিকে পরিচালিত করে।
একটি অর্থপূর্ণ সাইট সার্ভে দিয়ে শুরু করা
একটি প্রফেশনাল সাইট সার্ভে করা সম্পূর্ণভাবে বাধ্যতামূলক। এটি কেবল ল্যাপটপ নিয়ে ঘুরে ঘুরে সিগন্যাল বার চেক করার মতো বিষয় নয়। একটি সঠিক সার্ভের সাথে আপনার ভৌত পরিবেশকে নিখুঁতভাবে ম্যাপ করার প্রক্রিয়া জড়িত থাকে, যাতে বোঝা যায় যে এটি কীভাবে রেডিও ফ্রিকোয়েন্সি (RF) এর আচরণে বিঘ্ন ঘটাতে পারে।
একটি পেশাদার সমীক্ষা যা যা খোঁজে তা এখানে দেওয়া হলো:
- নির্মাণ সামগ্রী: কংক্রিট, ধাতু এবং এমনকি কিছু ধরণের রঙিন কাচ WiFi-এর জন্য ক্ষতিকর। কাচের দেয়ালে ঘেরা একটি অফিসের জন্য পুরানো কংক্রিটের মেঝের ভবনের চেয়ে সম্পূর্ণ ভিন্ন অ্যাক্সেস পয়েন্ট (AP) ম্যাপের প্রয়োজন হয়।
- ব্যবহারকারীর ঘনত্ব: আপনার উচ্চ-ট্রাফিক জোনগুলো সম্পর্কে ভাবুন। লবি, কনফারেন্স হল এবং শিক্ষার্থীদের কমন রুমের জন্য কম শক্তিতে চালিত আরও বেশি AP প্রয়োজন। এটি ইন্টারফারেন্সের বিশৃঙ্খলা তৈরি না করেই চাপ সামাল দেয়।
- ইন্টারফারেন্সের উৎস: আপনার WiFi এখানে একা নয়। মাইক্রোওয়েভ, কর্ডলেস ফোন এবং বিশেষ করে আপনার প্রতিবেশীদের WiFi নেটওয়ার্কগুলি মারাত্মক সমস্যা সৃষ্টি করতে পারে। একটি স্থিতিশীল নেটওয়ার্কের জন্য এগুলোকে আগেই চিহ্নিত করা অত্যন্ত জরুরি।
এই সাধারণ কাজের ধারাটি দেখায় যে কীভাবে যেকোনো সফল WiFi প্রকল্পকে শারীরিক মূল্যায়ন থেকে তার উদ্দেশ্যের একটি স্পষ্ট, কৌশলগত সংজ্ঞায় রূপান্তর করা উচিত।
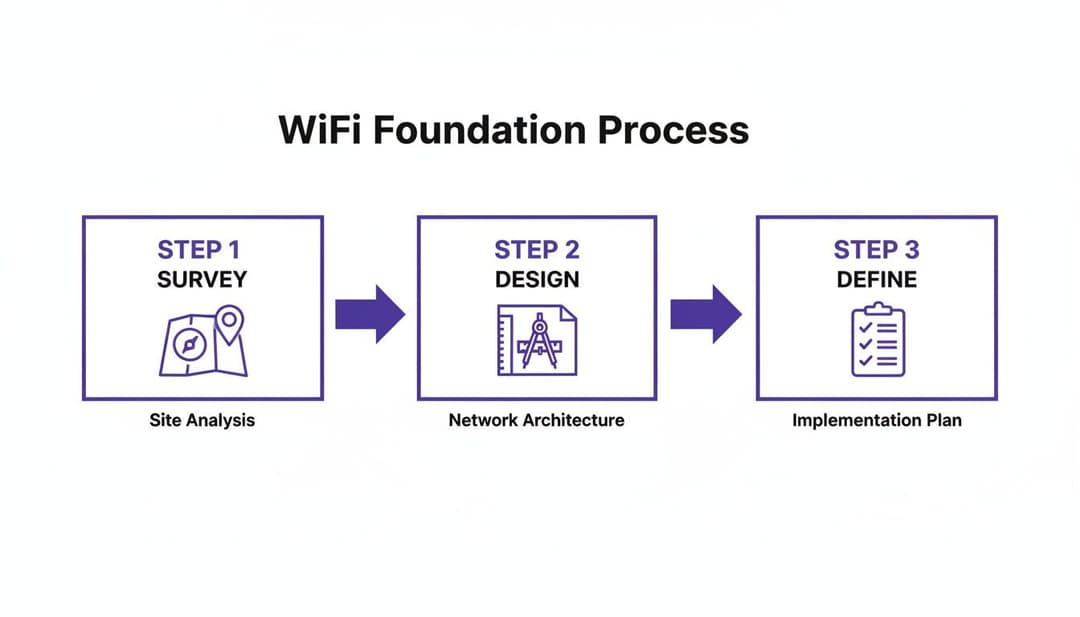
এই প্রক্রিয়াটি অনুসরণ করলে নিশ্চিত হয় যে আপনার নেটওয়ার্কটি কোনো অনুমানের ওপর ভিত্তি করে নয়, বরং বাস্তবতার ওপর প্রতিষ্ঠিত।
আপনার নেটওয়ার্কের প্রয়োজনীয়তাগুলি নির্ধারণ করা
একবার আপনি পরিস্থিতিটি বুঝে নিলে, আপনার নেটওয়ার্কের "কে, কী এবং কেন" তা সংজ্ঞায়িত করার সময় এসেছে। এর অর্থ হলো প্রয়োজনীয়তার একটি চেকলিস্ট তৈরি করা যা পরবর্তীতে আপনার নেওয়া প্রতিটি সিদ্ধান্তকে নির্দেশ করবে, সিকিউরিটি প্রোটোকল থেকে শুরু করে SSID ডিজাইন পর্যন্ত। আপনার লক্ষ্য হলো এমন একটি নেটওয়ার্ক তৈরি করা যা তার ব্যবহারকারীদের অনায়াসে পরিষেবা প্রদান করে এবং একই সাথে ব্যবসাকে মূল্য ফেরত দেয়।
সবচেয়ে বড় যে ভুলটি আমি দেখি তা হলো কোনো স্পষ্ট উদ্দেশ্য ছাড়াই অতিরিক্ত সংস্থান বরাদ্দ করা। এর চেয়ে অনেক ভালো পদ্ধতি হলো প্রথমে আপনার ব্যবহারকারীর প্রোফাইলগুলো নির্ধারণ করা। নিজেকে জিজ্ঞাসা করুন: একজন অতিথি এবং একজন স্টাফ মেম্বারের কী প্রয়োজন, অথবা একটি পেমেন্ট টার্মিনাল এবং একটি সিকিউরিটি ক্যামেরার প্রয়োজনীয়তা কীভাবে আলাদা? শুরুতেই এই স্পষ্টতা পেয়ে গেলে পরবর্তীতে জটিলতা অনেক কমে যায়।
উচ্চ-পারফরম্যান্স কানেক্টিভিটির চাহিদা এর আগে কখনই এতটা বেশি ছিল না, এবং ব্যবহারকারীদের প্রত্যাশা আকাশচুম্বী। যুক্তরাজ্যে, এটি বিশেষভাবে সত্য। Ofcom পূর্বাভাস দিয়েছে যে ২০২৬ সালের প্রথম দিকে গিগাবিট-সক্ষম ব্রডব্যান্ড ৮৯.৬% প্রাঙ্গনে পৌঁছাবে। মানুষ যেখানেই যায় সেখানেই দ্রুত, নিরবচ্ছিন্ন অভিজ্ঞতা আশা করে।
তাছাড়া, ২০২৬ সালের একটি FarrPoint সমীক্ষায় দেখা গেছে যে ৮০% ইউকে স্থানীয় কর্তৃপক্ষ এখন ডিজিটাল কানেক্টিভিটিকে একটি শীর্ষ অগ্রাধিকার হিসাবে তালিকাভুক্ত করেছে। যেকোনো পাবলিক-ফেসিং ভেন্যুর জন্য একটি পেশাদার WiFi সেটআপ এখন আর কেবল "থাকলে ভালো" এমন কিছু নয়; এটি অপরিহার্য।
এই প্রাথমিক ভিত্তি তৈরি করা নিশ্চিত করে যে আপনার WiFi কেবল একটি খরচের খাত নয় বরং একটি কৌশলগত হাতিয়ার। শুরু থেকেই ব্যবসায়িক লক্ষ্যগুলির সাথে বাস্তবতার সমন্বয় করে, আপনি এমন একটি নেটওয়ার্ক তৈরি করেন যা ভবিষ্যতের জন্য প্রস্তুত, ডিজাইন অনুযায়ী সুরক্ষিত এবং প্রত্যেক ব্যবহারকারীর জন্য একটি প্রথম-শ্রেণীর অভিজ্ঞতা প্রদান করতে সক্ষম।
একটি স্মার্ট SSID এবং VLAN আর্কিটেকচার ডিজাইন করা
আমি অগণিত ভেন্যুতে গিয়েছি এবং বারবার একই ভুল দেখেছি: এক ডজন আলাদা আলাদা WiFi নেটওয়ার্ক নাম, প্রতিটি সম্ভাব্য উদ্দেশ্যের জন্য একটি করে। এই ধরনের একটি এলোমেলো WiFi সেটআপ প্রায়শই দুর্বল পারফরম্যান্স এবং মারাত্মক নিরাপত্তা ত্রুটির আসল কারণ হয়ে দাঁড়ায়।
এই পদ্ধতিটি কেবল ব্যবহারকারীদেরই বিভ্রান্ত করে না; এটি অপ্রয়োজনীয় ব্রডকাস্ট এবং ম্যানেজমেন্ট ট্রাফিকের মাধ্যমে আপনার নেটওয়ার্কের কার্যক্ষমতাকে সক্রিয়ভাবে হ্রাস করে। আসল কৌশলটি হলো স্তরে স্তরে চিন্তা করা।
আপনি মাত্র কয়েকটি কৌশলগত Service Set Identifiers (SSIDs) এবং একাধিক Virtual LANs (VLANs) এর একটি স্মার্ট কম্বিনেশনের মাধ্যমে এটি সমাধান করতে পারেন। একটি SSID হল কেবল একটি পাবলিক নাম যা আপনি প্রচার করেন। অন্যদিকে, একটি VLAN হল এমন একটি পদ্ধতি যার মাধ্যমে আপনি ব্যাক এন্ডে আপনার নেটওয়ার্ককে বিভক্ত করেন, যার ফলে আইসোলেটেড ভার্চুয়াল নেটওয়ার্ক তৈরি হয় যাতে একটি VLAN-এ থাকা ডিভাইসগুলো অন্য VLAN-এর ডিভাইসের সাথে যোগাযোগ বা দেখতে না পারে।
নিরাপত্তা এবং পারফরম্যান্সের জন্য আপনার নেটওয়ার্ক বিভক্ত করা
বেশিরভাগ ভেন্যুগুলির জন্য, একটি ত্রি-মুখী বিভক্তিকরণ কৌশল একটি চমৎকার শুরুর পয়েন্ট। এটি আপনার WiFi সেটআপকে অতিরিক্ত জটিল না করেই আপনাকে নিরাপত্তা এবং ব্যবস্থাপনার জন্য একটি মজবুত ভিত্তি প্রদান করে।
অতিথি নেটওয়ার্ক (Guest Network): এটি আপনার সর্বজনীন ব্যবহারযোগ্য WiFi, এবং এর জন্য সম্পূর্ণ আলাদা একটি বিচ্ছিন্ন VLAN প্রয়োজন। এর একমাত্র উদ্দেশ্য হল কোনো অভ্যন্তরীণ কোম্পানির রিসোর্সে অ্যাক্সেস সম্পূর্ণভাবে বন্ধ রেখে শুধু ইন্টারনেট অ্যাক্সেস প্রদান করা। অতিথি ডিভাইসগুলো যাতে একে অপরকে আক্রমণ করতে না পারে সেজন্য আপনাকে অবশ্যই এই নেটওয়ার্কে ক্লায়েন্ট আইসোলেশন (client isolation) সক্রিয় করতে হবে।
কর্মী নেটওয়ার্ক (Staff Network): এই নেটওয়ার্কটি কাজের ল্যাপটপ থেকে শুরু করে কর্পোরেট মোবাইল ফোন পর্যন্ত আপনার কর্মীদের সমস্ত নিজস্ব ডিভাইসের জন্য। এই VLAN-এর শেয়ার্ড ড্রাইভ এবং প্রিন্টারের মতো অভ্যন্তরীণ রিসোর্সগুলোতে অ্যাক্সেসের প্রয়োজন হবে, তবে সেই অ্যাক্সেস অবশ্যই একটি আধুনিক জিরো-ট্রাস্ট সিকিউরিটি মডেল দ্বারা পরিচালিত হতে হবে।
IoT এবং অপারেশনস নেটওয়ার্ক: এটি তর্কাতীতভাবে সবচেয়ে গুরুত্বপূর্ণ - এবং প্রায়শই ভুলে যাওয়া - একটি সেগমেন্ট। এটি একটি অত্যন্ত সীমাবদ্ধ VLAN-এ থাকা উচিত, যেখানে পয়েন্ট অফ সেল (POS) টার্মিনাল, সিকিউরিটি ক্যামেরা এবং ডিজিটাল সাইনেজের মতো প্রয়োজনীয় ডিভাইসগুলো থাকবে। এই ডিভাইসগুলোর জন্য অত্যন্ত নির্ভরযোগ্য কানেক্টিভিটি প্রয়োজন তবে এগুলোকে এমনভাবে লক ডাউন করতে হবে যাতে এগুলো শুধুমাত্র নির্দিষ্ট, প্রয়োজনীয় সার্ভারের সাথে যোগাযোগ করতে পারে এবং অন্য কিছুর সাথে নয়।
বাস্তব জগতে এই সবকিছুর সমন্বয় ঘটানো
আসুন দেখে নেওয়া যাক কীভাবে এটি কয়েকটি সাধারণ পরিস্থিতিতে কাজ করে।
সিনারিও A: হোটেল
একটি হোটেল কেবল দুটি SSID সম্প্রচার করতে পারে: "হোটেল গেস্ট WiFi" এবং "হোটেল স্টাফ।" সহজ।
গেস্ট SSID সমস্ত ভিজিটরকে একটি সুরক্ষিত, বিচ্ছিন্ন গেস্ট VLAN-এ নিয়ে যায়। তবে, স্টাফ SSID আরও অনেক বেশি স্মার্ট। এটি কর্মীদের লগইন ক্রিডেনশিয়ালের উপর ভিত্তি করে বিভিন্ন VLAN-এ স্থাপন করতে ডায়নামিক অথেন্টিকেশন ব্যবহার করে।
- ফ্রন্ট ডেস্ক কর্মী: প্রপার্টি ম্যানেজমেন্ট সিস্টেমে অ্যাক্সেস সহ একটি VLAN-এ রাখা হয়েছে।
- রক্ষণাবেক্ষণ দল: বিল্ডিং কন্ট্রোল সিস্টেমে অ্যাক্সেস সহ একটি VLAN পায়।
- রেস্তোরাঁর POS ডিভাইস: তাদের নিজস্ব ফায়ারওয়ালযুক্ত VLAN-এ রয়েছে যা কেবল পেমেন্ট প্রসেসরের কাছে পৌঁছাতে পারে।
পরিস্থিতি B: রিটেইল চেইন
একটি রিটেইল চেইন বিষয়টিকে আরও সহজ করতে পারে, সম্ভাব্যভাবে সমস্ত কর্মীদের জন্য একটি একক SSID ব্যবহার করে যা Microsoft Entra ID বা Okta-এর মতো একটি কেন্দ্রীয় আইডেন্টিটি প্রোভাইডারের বিপরীতে প্রমাণীকরণ করে।
ডিরেক্টরিতে একজন কর্মচারীর ভূমিকা স্বয়ংক্রিয়ভাবে তাদের ডিভাইসটিকে সঠিক VLAN-এ অ্যাসাইন করে, তা তাদের ইনভেন্টরি সিস্টেমে অ্যাক্সেসের প্রয়োজন হোক বা কেবল কর্পোরেট ইমেলের জন্য। এই পদ্ধতিটি শত শত স্টোর জুড়ে WiFi সেটআপকে সহজ করে তোলে, যা পরিচালনাকে সামঞ্জস্যপূর্ণ এবং ব্যাপকভাবে স্কেলযোগ্য করে তোলে।
একটি জিরো-ট্রাস্ট সিকিউরিটি ফ্রেমওয়ার্ক বাস্তবায়ন করা
সত্যি বলতে, শেয়ার করা পাসওয়ার্ড এবং প্রি-শেয়ার্ড কি (PSKs) হলো একটি সিকিউরিটি দুঃস্বপ্ন যা যেকোনো সময় ঘটতে পারে। যেকোনো আধুনিক এন্টারপ্রাইজ বা ভেন্যু WiFi-এর জন্য, অনেক বেশি কঠোর, আইডেন্টিটি-ফার্স্ট পদ্ধতি অবিকল্পনীয়। পুরোনো "বিশ্বাস করুন কিন্তু যাচাই করুন" মানসিকতা থেকে সরে এসে একটি জিরো-ট্রাস্ট ফ্রেমওয়ার্ক গ্রহণ করার সময় এসেছে যেখানে ডিফল্টভাবে কোনো ডিভাইস বা ব্যবহারকারীকে বিশ্বাস করা হয় না।
এই সিকিউরিটি মডেলটি কেবল ইন্ডাস্ট্রির আরেকটি সাধারণ শব্দ নয়; এটি আপনি কীভাবে অ্যাক্সেস নিয়ন্ত্রণ করেন তার একটি মৌলিক পরিবর্তন। সবার জন্য একটিমাত্র পাসওয়ার্ড থাকার পরিবর্তে, অ্যাক্সেস সরাসরি একটি যাচাইকৃত, অনন্য পরিচয়ের সাথে যুক্ত থাকে। এর অর্থ হলো প্রতিটি কানেকশনের চেষ্টা আপনার নেটওয়ার্কের কাছাকাছি পৌঁছানোর আগেই পুঙ্খানুপুঙ্খভাবে পরীক্ষা এবং অথেন্টিকেট করা হয়।
ঝুঁকিপূর্ণ গেস্ট পোর্টালের বাইরে যাওয়া
গেস্ট অ্যাক্সেসের জন্য, প্রথম কাজ হলো শেয়ার করা ক্রেডেনশিয়ালের উপর নির্ভরশীল সেই ঝুঁকিপূর্ণ Captive Portal গুলি থেকে মুক্তি পাওয়া। Passpoint - এবং এটিকে চালিতকারী রোমিং ফেডারেশন, OpenRoaming - এর মতো প্রযুক্তিগুলি একটি অত্যন্ত উন্নত বিকল্প অফার করে। এই স্ট্যান্ডার্ডগুলি কারও কোনো হাত না দিয়েই স্বয়ংক্রিয় এবং সুরক্ষিত সংযোগ তৈরি করে।
আপনার ভেন্যুতে একজন ভিজিটর প্রবেশ করছেন এমনটা কল্পনা করুন। যদি তাদের ডিভাইসে একটি Passpoint প্রোফাইল থাকে, তবে এটি স্বয়ংক্রিয়ভাবে নেটওয়ার্কটিকে সনাক্ত করে, একেবারে প্রথম ডেটা প্যাকেট থেকেই কানেকশনটি এনক্রিপ্ট করে এবং তাদের নিরাপদে অনলাইন করে তোলে। কোনো ফর্ম পূরণ করার বা পাসওয়ার্ড টাইপ করার প্রয়োজন নেই।
এটি আপনার ভিজিটরদের জন্য সম্পূর্ণ ঘর্ষণহীন একটি অভিজ্ঞতা প্রদান করে এবং পাশাপাশি আপনার সামগ্রিক নিরাপত্তা ব্যবস্থাকে ব্যাপকভাবে উন্নত করে। এটি সেই একই প্রযুক্তি যা আপনার ফোনকে ভ্রমণের সময় মোবাইল টাওয়ারগুলির মধ্যে নির্বিঘ্নে স্যুইচ করতে সহায়তা করে।
Passpoint হলো একটি অন্তর্নিহিত প্রযুক্তি যা একটি ডিভাইস এবং একটি অ্যাক্সেস পয়েন্টের মধ্যে একটি এনক্রিপ্ট করা লিঙ্ক তৈরি করে। OpenRoaming হলো এমন একটি ফ্রেমওয়ার্ক যা ব্যবহারকারীদের বিশ্বব্যাপী হাজার হাজার বিভিন্ন WiFi নেটওয়ার্ক জুড়ে নিরাপদে রোম করার অনুমতি দেয়, যা সবই একটি একক, বিশ্বস্ত আইডেন্টিটি প্রোভাইডার দ্বারা প্রমাণীকৃত হয়।
এটি গ্রহণ করার মাধ্যমে, আপনি কেবল আপনার নিজের WiFi উন্নত করছেন না; আপনি নিরাপদ, অনায়াস সংযোগের একটি বিশ্বব্যাপী ইকোসিস্টেমে যোগ দিচ্ছেন।
স্টাফ অ্যাক্সেসের জন্য ক্লাউড আইডেন্টিটি ব্যবহার করা
আপনার ইন্টারনাল টিমের জন্য, জিরো-ট্রাস্ট মডেলটি আপনার ইতিমধ্যে ব্যবহৃত ক্লাউড আইডেন্টিটি প্রোভাইডারদের সাথে সরাসরি ইন্টিগ্রেট করার মাধ্যমে চমৎকারভাবে কাজ করে। WiFi পাসওয়ার্ডের একটি আলাদা ও জটিল তালিকা পরিচালনা করার পরিবর্তে, আপনি নেটওয়ার্ক অ্যাক্সেসকে সেই একই ক্রেডেন্সিয়ালের সাথে যুক্ত করতে পারেন যা কর্মচারীরা অন্য সবকিছুর জন্য ব্যবহার করেন।
এটি সাধারণত সার্টিফিকেট ভিত্তিক প্রমাণীকরণ (EAP-TLS) ব্যবহার করে করা হয়, যা নিরাপদ ওয়্যারলেস নেটওয়ার্কিং এর জন্য সেরা মানদণ্ড।
বাস্তবে এটি কীভাবে কাজ করে তা এখানে দেওয়া হলো:
- ইন্টিগ্রেশন: আপনি আপনার WiFi অথেন্টিকেশন প্ল্যাটফর্ম, যেমন Purple-কে আপনার সেন্ট্রাল ইউজার ডিরেক্টরি, যেমন Microsoft Entra ID, Google Workspace, অথবা Okta-র সাথে সংযুক্ত করেন।
- প্রোভিশনিং: যখন ডিরেক্টরিতে একজন নতুন কর্মী যুক্ত করা হয়, তখন স্বয়ংক্রিয়ভাবে তাদের কর্পোরেট ডিভাইসগুলোতে একটি অনন্য সিকিউরিটি সার্টিফিকেট চলে যায়।
- অথেন্টিকেশন: যখন তারা কর্মী WiFi-এ সংযোগ করার চেষ্টা করে, তখন তাদের ডিভাইস এই সার্টিফিকেটটি প্রদর্শন করে। নেটওয়ার্কটি আইডেন্টিটি প্রোভাইডারের সাথে এটি যাচাই করে এবং তাদের নির্দিষ্ট ভূমিকা ও অনুমতির ভিত্তিতে অ্যাক্সেস মঞ্জুর করে।
পুরো প্রক্রিয়াটি ব্যবহারকারীর কাছে অদৃশ্য থাকে, তবে এর নিরাপত্তা সুবিধা অপরিসীম। অফিসজুড়ে ফিশিং, চুরি বা শেয়ার করার মতো কোনো পাসওয়ার্ডের ঝামেলাই এখানে নেই।
এখানে একটি মূল সুবিধা হলো স্বয়ংক্রিয়ভাবে অ্যাক্সেস বাতিল হওয়া। কোনো কর্মচারী যদি কোম্পানি ছেড়ে চলে যান এবং আপনার মূল ডিরেক্টরিতে তার অ্যাকাউন্টটি নিষ্ক্রিয় করা হয়, তবে তার WiFi অ্যাক্সেস তাৎক্ষণিকভাবে এবং স্বয়ংক্রিয়ভাবে বিচ্ছিন্ন হয়ে যায়। আর কোনো অবশিষ্টাংশ ক্রেডেনশিয়াল থাকে না যা অপব্যবহার হতে পারে, যা যেকোনো IT বিভাগের জন্য একটি বড় সমস্যার সমাধান করে।
এই ধরণের নিরাপদ, ইন্টিগ্রেটেড অ্যাক্সেসের প্রয়োজনীয়তা কেবল বৃদ্ধি পাচ্ছে। অক্টোবর ২০২৪ থেকে মার্চ ২০২৫ পর্যন্ত Ofcom-এর 'Mobile Matters' রিপোর্টের ডেটা অনুসারে, এখন ইউকে (UK)-র সমস্ত মোবাইল সংযোগের ২৮% জুড়েই রয়েছে 5G ইন্টিগ্রেশন। রিটেইল এবং হেলথকেয়ারের মতো ব্যস্ত সেক্টরগুলোতে এর অর্থ হল আপনার WiFi-কে অবশ্যই মোবাইল পরিকাঠামোর সাথে সামঞ্জস্য রেখে কাজ করতে হবে এবং নিরাপদ অফলোড সুবিধা প্রদান করতে হবে। এখানেই একটি জিরো-ট্রাস্ট মডেল চমৎকার কাজ করে, কারণ Google Workspace-এর সাথে Purple-এর ইন্টিগ্রেশনের মতো প্ল্যাটফর্মগুলো কোনো জটিল অন-প্রিমিসেস RADIUS সার্ভারের প্রয়োজন ছাড়াই ডিরেক্টরির পরিবর্তনের উপর ভিত্তি করে কর্মী Single Sign-On (SSO) এবং অটো-প্রোভিশনিং প্রদান করতে পারে। আপনি RCR Wireless News থেকে ইউকে মোবাইল ট্রাফিক ট্রেন্ড সম্পর্কে আরও তথ্য জানতে পারেন।
একটি জিরো-ট্রাস্ট সিকিউরিটি ফ্রেমওয়ার্ক বাস্তবায়নের মাধ্যমে, আপনি অবশেষে অতীতের প্রাচীন এবং অনিরাপদ পদ্ধতিগুলি দূর করতে পারবেন। আপনি এমন একটি WiFi সেটআপ তৈরি করতে পারবেন যা পরিচালনা করা কেবল সহজই নয়, বরং জড়িত সকলের জন্য মৌলিকভাবে নিরাপদও বটে।
একটি নিরবচ্ছিন্ন অনবোর্ডিং অভিজ্ঞতা তৈরি করা
আপনার WiFi অনবোর্ডিংকে একজন অতিথির সাথে আপনার প্রথম ডিজিটাল হ্যান্ডশেক হিসাবে ভাবুন। সেই হ্যান্ডশেকটি যদি একটি জটিল পোর্টাল, একটি ভুলে যাওয়া পাসওয়ার্ড বা একটি বিভ্রান্তিকর সাইন-আপ ফর্মের কারণে এলোমেলো হয়ে যায়, তবে এটি অবিলম্বে হতাশা তৈরি করে এবং আপনার ভেন্যু সম্পর্কে খারাপ ধারণা দেয়। লক্ষ্য হলো এমন একটি WiFi সেটআপ ডিজাইন করা যা প্রথমবারের দর্শক এবং আপনার নিজস্ব কর্মীদের উভয়ের জন্যই সম্পূর্ণ সহজ মনে হয়।
অতিথিদের জন্য, একটি বাধাহীন অভিজ্ঞতার অর্থ হলো শেষ পর্যন্ত পুরানো লগইন পদ্ধতিগুলি বর্জন করা। এমন একজন দর্শকের কথা কল্পনা করুন যিনি একটি সাধারণ ইমেল বা সোশ্যাল মিডিয়া অ্যাকাউন্ট দিয়ে কেবল একবার সংযোগ করছেন, এবং ভবিষ্যতের প্রতিটি ভিজিটে তাদের ডিভাইস স্বয়ংক্রিয়ভাবে এবং নিরাপদে সংযুক্ত হচ্ছে। এটি কোনো দূরের ধারণা নয়; আধুনিক প্রমাণীকরণ প্ল্যাটফর্মগুলির সাথে এটি একটি বাস্তব সত্য যা ফিরে আসা ডিভাইসগুলিকে সনাক্ত করে এবং মানুষকে তাত্ক্ষণিকভাবে অনলাইন করে।
এই ধরনের এককালীন অনবোর্ডিং পাবলিক WiFi অ্যাক্সেসের সবচেয়ে বড় ব্যর্থতার পয়েন্টটিকে দূর করে, যা সহজ ও চমৎকারভাবে কাজ করার অভিজ্ঞতা প্রদান করে।
অতিথি এবং কর্মীদের জন্য অ্যাক্সেস সহজ করা
পাবলিক WiFi-এর প্রতি প্রত্যাশা এর আগে কখনও এত বেশি ছিল না। যুক্তরাজ্য, তার 97.8% ইন্টারনেট ব্যবহারকারীর অনুপ্রবেশ সহ, এমন একটি বাজারের নিখুঁত উদাহরণ যেখানে ভাল সংযোগকে কেবল স্বাভাবিক বলেই ধরে নেওয়া হয়। ফিক্সড ব্রডব্যান্ডের গতি বছরের পর বছর 32.4% বৃদ্ধি পেয়ে গড়ে 143.83 Mbps-এ পৌঁছানোর সাথে সাথে, ব্যবহারকারীরা যেখানেই যান না কেন একটি দ্রুত, নির্ভরযোগ্য অভিজ্ঞতা আশা করেন। এটি ভেন্যুগুলোর জন্য অনিরাপদ, শেয়ার্ড পাসওয়ার্ডগুলিকে একটি নিরাপদ, আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক দ্বারা প্রতিস্থাপন করার উপযুক্ত পরিবেশ। আপনি যুক্তরাজ্যের ডিজিটাল ল্যান্ডস্কেপ সম্পর্কে আরও ডেটা অনুসন্ধান করতে পারেন DataReportal-এর এই বিস্তৃত রিপোর্টে।
আপনার কর্মীদের জন্য, মূল ফোকাস হল দক্ষতা এবং নিরাপত্তা, যেখানে Single Sign-On (SSO) কাজ করে। আপনার কর্মীদের শুধুমাত্র WiFi-এর জন্য আরও একটি পাসওয়ার্ড নিয়ে ঝামেলা পোহাতে হবে না। আপনার কর্পোরেট আইডেন্টিটি প্রোভাইডারের সাথে আপনার নেটওয়ার্ক প্রমাণীকরণকে একীভূত করার মাধ্যমে - তা Microsoft Entra ID, Google Workspace, অথবা Okta যাই হোক না কেন - কর্মীরা ঠিক সেই একই ক্রেডেন্সিয়াল ব্যবহার করে সংযোগ করতে পারবেন যা তারা ইতিমধ্যে অন্য সব কিছুর জন্য ব্যবহার করছেন।
এই পদ্ধতিটি তাদের জন্য সম্পূর্ণ ঝামেলামুক্ত অভিজ্ঞতা তৈরি করে এবং নেটওয়ার্ক অ্যাক্সেসকে সরাসরি তাদের কর্পোরেট অ্যাকাউন্টের সাথে যুক্ত করে নিরাপত্তাকে মারাত্মকভাবে বাড়িয়ে দেয়।
মাল্টি-টেন্যান্ট বিল্ডিংয়ে অনবোর্ডিং
বিজনেস পার্ক, স্টুডেন্ট হাউজিং বা শেয়ার্ড অফিস স্পেসের মতো মাল্টি-টেন্যান্ট পরিবেশে একটি মসৃণ অনবোর্ডিং অভিজ্ঞতা তৈরি করার চ্যালেঞ্জটি অনেক বেশি জটিল হয়ে ওঠে। এই সেটআপগুলিতে, আপনি কেবল একটি ব্যবহারকারী গ্রুপ পরিচালনা করছেন না; আপনি কয়েক ডজন বা এমনকি শত শত পৃথক টেন্যান্ট পরিচালনা করছেন, যাদের সকলেরই নিজস্ব ব্যক্তিগত, সুরক্ষিত নেটওয়ার্ক বাবল প্রয়োজন।
প্রতিটি ভাড়াটিয়ার জন্য একটি অনন্য SSID সম্প্রচার করা একটি বিপর্যয়ের কারণ হতে পারে। এটি অপ্রয়োজনীয় ম্যানেজমেন্ট ট্রাফিকের মাধ্যমে এয়ারওয়েভগুলিকে সম্পূর্ণরূপে জ্যাম করে ফেলে, যা সবার জন্য পারফরম্যান্স নষ্ট করে। এর চেয়ে অনেক বেশি চমৎকার সমাধান হলো একটি একক, শেয়ার্ড অবকাঠামো ব্যবহার করা কিন্তু প্রতিটি ভাড়াটিয়াকে তাদের নিজস্ব ভার্চুয়াল নেটওয়ার্ক দেওয়া।
একটি সাধারণ ভুল ধারণা হলো যে শেয়ার্ড পরিকাঠামো মানেই শেয়ার্ড নিরাপত্তা ঝুঁকি। সঠিক আর্কিটেকচারের সাহায্যে, আপনি এমনকি একটি একক ফিজিক্যাল নেটওয়ার্কেও এন্টারপ্রাইজ-গ্রেড আইসোলেশন এবং বাড়ির মতো সহজ ব্যবহারকারী অভিজ্ঞতা প্রদান করতে পারেন। এখানেই ব্যক্তিগত প্রি-শেয়ার্ড কী (Pre-Shared Keys)-এর মতো প্রযুক্তিগুলো কাজে আসে।
একটি individual Pre-Shared Key (iPSK), যাকে কখনও কখনও Private PSK বলা হয়, হলো একটি একক ব্যবহারকারী বা ডিভাইসের একটি ছোট গ্রুপকে (যেমন একটি অ্যাপার্টমেন্টের সমস্ত প্রযুক্তি: স্মার্ট টিভি, ল্যাপটপ এবং ফোন) দেওয়া একটি অনন্য পাসওয়ার্ড। এই অনন্য কীটি তাদের ডিভাইসগুলিকে সরাসরি একটি ডেডিকেটেড, বিচ্ছিন্ন VLAN-এ ম্যাপ করে।
এটি যেভাবে সবার জন্য একটি নিরবচ্ছিন্ন অভিজ্ঞতা তৈরি করে তা এখানে দেওয়া হলো:
- ব্যবহারকারীর জন্য: এটি ঠিক তাদের বাড়ির WiFi-এর মতো মনে হয়। তারা তাদের সমস্ত ব্যক্তিগত ডিভাইসের জন্য একটি পাসওয়ার্ড ব্যবহার করে, যা তারপরে একে অপরের সাথে যোগাযোগ করতে পারে (যেমন একটি ফোন থেকে টিভিতে কাস্ট করা) তবে তাদের প্রতিবেশীদের কাছে সম্পূর্ণ অদৃশ্য থাকে।
- অ্যাডমিনিস্ট্রেটরের জন্য: আপনি একটি একক, কেন্দ্রীয় ড্যাশবোর্ড থেকে সবকিছু পরিচালনা করেন। একজন নতুন ভাড়াটে আনা ঠিক ততটাই সহজ যতটা একটি নতুন কী তৈরি করা এবং এটিকে তাদের VLAN-এ বরাদ্দ করা। নেটওয়ার্ক হার্ডওয়্যারের কোনো জটিল পুনর্গঠনের প্রয়োজন নেই।
এই পদ্ধতিটি উভয় জগতের সেরা সুবিধা প্রদান করে: ব্যবহারকারীর জন্য একটি ব্যক্তিগত নেটওয়ার্কের সরলতা ও গোপনীয়তা, এবং অপারেটরের জন্য শেয়ার্ড এন্টারপ্রাইজ ইনফ্রাস্ট্রাকচারের দক্ষতা ও স্কেলেবিলিটি। ব্যবহারকারীরা কীভাবে সংযোগ করেন সে সম্পর্কে আরও জানতে আমাদের গাইড Captive Portal কী এবং এর আধুনিক বিকল্পগুলো দেখতে পারেন।
বিদ্যমান হার্ডওয়্যারের সাথে আপনার WiFi সেটআপ একত্রিত করা
একটি বিশাল "রিপ অ্যান্ড রিপ্লেস" প্রজেক্টের চিন্তা যেকোনো আইটি ম্যানেজারের জন্য মাথাব্যথার কারণ হতে পারে। বিশাল খরচ এবং অপারেশনাল ব্যাঘাতের ভয়ে ব্যবসাগুলি তাদের WiFi আপগ্রেড করতে পিছিয়ে যাওয়ার সবচেয়ে বড় কারণ এটিই।
তবে এখানে একটি ভালো খবর রয়েছে: একটি আধুনিক, পরিচয়-ভিত্তিক অথেন্টিকেশন প্ল্যাটফর্ম ব্যবহারের জন্য আপনার বিশ্বস্ত হার্ডওয়্যার ফেলে দেওয়ার প্রয়োজন নেই। এর পরিবর্তে, এটি আপনার বিদ্যমান নেটওয়ার্ক ইনফ্রাস্ট্রাকচারের উপর একটি ইন্টেলিজেন্ট সফটওয়্যার লেয়ার হিসেবে কাজ করে। হার্ডওয়্যারের পেছনে বড় কোনো খরচ ছাড়াই আপনি নিরাপত্তা এবং ব্যবহারকারীর অভিজ্ঞতায় একটি বিশাল উন্নতি পেতে পারেন।
এই পদ্ধতির মূল উদ্দেশ্য হলো আপনাকে দ্রুত প্রস্তুত এবং সচল করা। Cisco Meraki, Aruba, Ruckus, এবং Ubiquiti UniFi-এর মতো ভেন্ডরদের থেকে আপনার বর্তমান কিটের সাথে ইন্টিগ্রেট করে, লক্ষ্য হলো কয়েক মাস নয়, বরং কয়েক সপ্তাহের মধ্যে লাইভে যাওয়া। পুরো প্রক্রিয়াটি আপনার SSID-কে একটি নতুন প্রমাণীকরণ পরিষেবার দিকে নির্দেশ করা এবং সঠিক সংযোগগুলি সেট আপ করার মধ্যে সীমাবদ্ধ।
আপনার অ্যাক্সেস পয়েন্টগুলো সংযুক্ত করা হচ্ছে
এই সম্পূর্ণ সেটআপের মূল চাবিকাঠি হলো আপনার ওয়্যারলেস নেটওয়ার্ক থেকে প্রমাণীকরণের অনুরোধগুলিকে আপনার নতুন আইডেন্টিটি প্ল্যাটফর্মে রিডাইরেক্ট করা। এটি সাধারণত আপনার বিদ্যমান WiFi কন্ট্রোলার বা অ্যাক্সেস পয়েন্টগুলিতে RADIUS সেটিংস পরিবর্তন করে করা হয়।
আপনার হার্ডওয়্যার কে কানেক্ট করার চেষ্টা করছে তা বোঝার চেষ্টা করার পরিবর্তে, এটি কেবল প্রতিটি কানেকশন রিকোয়েস্ট ক্লাউড-ভিত্তিক সার্ভিসে ফরোয়ার্ড করে। এটি আপনার সমস্ত নিয়ন্ত্রণকে কেন্দ্রীভূত করে, যা আপনাকে আপনার পুরো নেটওয়ার্ক জুড়ে গতিশীল, পরিচয়-ভিত্তিক নিয়মগুলি প্রয়োগ করতে দেয়, হার্ডওয়্যারটি যেই তৈরি করুক না কেন।
ধরা যাক আপনি একটি Cisco Meraki নেটওয়ার্ক চালাচ্ছেন। পরিবর্তনটি আশ্চর্যজনকভাবে সহজ:
- আপনার ড্যাশবোর্ডে যে SSID-টি আপগ্রেড করতে চান সেখানে যান।
- আপনার পুরানো প্রি-শেয়ার্ড কী বা স্প্ল্যাশ পেজ থেকে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলটি একটি কাস্টম RADIUS সার্ভার সহ WPA2-Enterprise-এ পরিবর্তন করুন।
- আপনার অথেন্টিকেশন প্ল্যাটফর্ম দ্বারা প্রদত্ত RADIUS সার্ভারের বিবরণগুলি প্রবেশ করান।
এই ছোট পরিবর্তনটিই আপনার ইতিমধ্যে কেনা হার্ডওয়্যারের জন্য আধুনিক প্রমাণীকরণ বৈশিষ্ট্যগুলির একটি বিশ্ব উন্মোচন করে। Aruba এবং Ruckus-এর মতো অন্যান্য বড় নামগুলির জন্যও প্রক্রিয়াটি খুব একই রকম।
এই মডেলের আসল সৌন্দর্য হলো এটি সম্পূর্ণভাবে ভেন্ডর-অ্যাগনস্টিক। আপনার একটি বিল্ডিংয়ে Meraki AP এবং অন্যটিতে Aruba থাকতে পারে, যা সবই একটি সামঞ্জস্যপূর্ণ অথেন্টিকেশন এবং পলিসি সিস্টেমের অধীনে পরিচালিত হবে। এটি আগেকার একটি বিশৃঙ্খল ব্যবস্থাকে নিয়মের মধ্যে নিয়ে আসে।
গভীর নিয়ন্ত্রণের জন্য API ইন্টিগ্রেশন ব্যবহার করা
সাধারণ RADIUS অথেন্টিকেশনের বাইরে, আসল ক্ষমতা আসে API (Application Programming Interface) ব্যবহার করে আরও গভীর ইন্টিগ্রেশনের মাধ্যমে। এটি আপনার নতুন প্ল্যাটফর্মকে কোনো কানেকশনে কেবল "হ্যাঁ" বা "না" বলার ক্ষমতাই দেয় না, বরং সক্রিয়ভাবে নেটওয়ার্কটিকে পরিচালনা করতেও সাহায্য করে।
এর একটি চমৎকার উদাহরণ হলো ব্যবহারকারীর পরিচয়ের উপর ভিত্তি করে তাদের ডায়নামিকভাবে নির্দিষ্ট VLAN-এ অ্যাসাইন করা। যখন ফাইন্যান্স টিমের কেউ কানেক্ট করেন, তখন একটি API কল আপনার নেটওয়ার্ক হার্ডওয়্যারকে নির্দেশ দিতে পারে যাতে তাদের স্বয়ংক্রিয়ভাবে সুরক্ষিত "Finance" VLAN-এ রাখা হয়। এটি আপনার IT টিমের কোনো অতিরিক্ত পরিশ্রম ছাড়াই একটি অত্যন্ত সেগমেন্টেড এবং সুরক্ষিত পরিবেশ তৈরি করে।
এই API-ভিত্তিক পদ্ধতিটিই এই সমস্ত শক্তিশালী বৈশিষ্ট্যগুলিকে সক্ষম করে, যেমন:
- ডাইনামিক VLAN অ্যাসাইনমেন্ট: Entra ID বা Google Workspace-এ তাদের ভূমিকার উপর ভিত্তি করে ব্যবহারকারীদের নিরাপদ নেটওয়ার্ক সেগমেন্টে রাখা।
- ইন্ডিভিজুয়াল প্রি-শেয়ার্ড কী (iPSK): নির্দিষ্ট ব্যবহারকারী বা ডিভাইসের জন্য অনন্য WiFi কী তৈরি এবং বরাদ্দ করা, যা মাল্টি-টেন্যান্ট স্পেসের জন্য উপযুক্ত।
- ব্যান্ডউইথ থ্রটলিং: ব্যবহারকারীর প্রোফাইল বা এমনকি দিনের সময়ের উপর ভিত্তি করে কাস্টম গতির সীমা প্রয়োগ করা।
এই স্তরের ইন্টিগ্রেশন আপনার বিদ্যমান হার্ডওয়্যারকে কেবল সংকেত প্রদানকারী একটি সাধারণ বক্স থেকে আপনার জিরো-ট্রাস্ট সিকিউরিটি প্ল্যানের একটি সক্রিয় অংশে রূপান্তরিত করে। আপনার WiFi সেটআপ আরও স্মার্ট, আরও নিরাপদ এবং পরিচালনা করা অনেক সহজ হয়ে ওঠে, তাও আবার একটি অ্যাক্সেস পয়েন্টও পরিবর্তন না করেই।
আপনার WiFi ডেটাকে কার্যকরী অন্তর্দৃষ্টিতে রূপান্তর করা
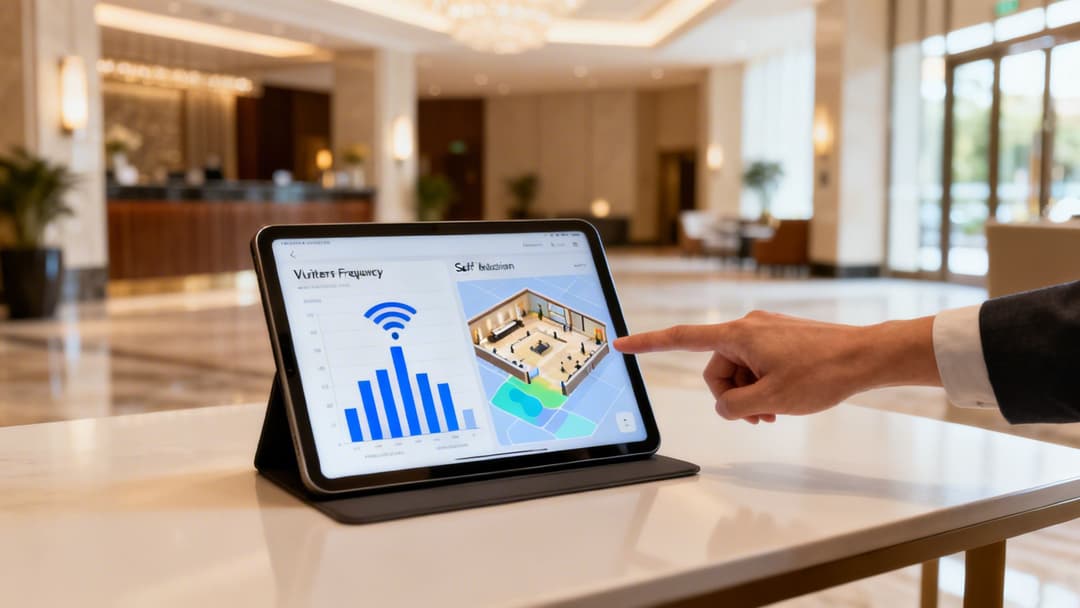
আপনার নতুন WiFi সেটআপ কখনই কেবল একটি লোকসান হওয়া খরচ হওয়া উচিত নয়; এটি একটি শক্তিশালী বিজনেস ইন্টেলিজেন্স ইঞ্জিন যা চালু হওয়ার অপেক্ষায় রয়েছে। আপনার আধুনিক, আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক চালু হওয়ার সাথে সাথে, অপ্টিমাইজেশন এবং মূল্য নিষ্কাশনের আসল কাজ অবশেষে শুরু হতে পারে। এটি কেবল একটি সংযোগ প্রদান করার গণ্ডি ছাড়িয়ে বেনামী ফুটফলকে বাস্তব, মূল্যবান ডেটাতে রূপান্তর করার প্রক্রিয়া।
ডেপ্লয়মেন্টের পর প্রথম যে কাজটি আপনাকে করতে হবে তা হলো পরীক্ষা করা। এবং আমি কেবল একটি সিগন্যাল পরীক্ষা করার কথা বলছি না। আপনার অনবোর্ডিং ফ্লোর ব্যবহারকারীর অভিজ্ঞতা থেকে শুরু করে আপনার নিরাপত্তা নীতির অখণ্ডতা পর্যন্ত নতুন সিস্টেমের প্রতিটি দিক যাচাই করার জন্য একটি বাস্তবসম্মত পরিকল্পনা প্রয়োজন। স্টাফ মেম্বাররা কি তাদের নির্দিষ্ট করা VLAN-এ সঠিকভাবে বরাদ্দ হচ্ছে? ক্লায়েন্ট আইসোলেশন কি গেস্ট নেটওয়ার্কে নিখুঁতভাবে কাজ করছে? বাস্তব-জগতের পরীক্ষার মাধ্যমে এই প্রশ্নগুলির উত্তর দেওয়া একেবারেই গুরুত্বপূর্ণ।
নেটওয়ার্ক অ্যানালিটিক্সের ক্ষমতা উন্মোচন করা
সবকিছু যাচাই হয়ে গেলে, আপনি আপনার নেটওয়ার্ক থেকে সংগ্রহ করা অত্যন্ত মূল্যবান ডেটার দিকে মনোযোগ দিতে পারেন। আধুনিক WiFi অ্যানালিটিক্স প্ল্যাটফর্মগুলো এমন ইনসাইট প্রদান করে যা আগে সংগ্রহ করা অসম্ভব ছিল, যা আপনার ভেন্যুকে কার্যকরভাবে একটি স্মার্ট স্পেসে রূপান্তরিত করে। এখান থেকেই আপনার WiFi সেটআপটি আসলে নিজের খরচ নিজেই তুলতে শুরু করে।
আপনি এখন মূল আচরণগত মেট্রিকগুলি ট্র্যাক করতে পারেন, যেমন:
- দর্শনার্থীদের ফ্রিকোয়েন্সি: কারা সবচেয়ে বেশিবার ফিরে আসেন তা চিহ্নিত করে আপনার সবচেয়ে বিশ্বস্ত গ্রাহক কারা তা দেখুন।
- ডুয়েল টাইম: দর্শনার্থীরা আপনার ভেন্যুর নির্দিষ্ট এলাকা বা জোনে ঠিক কতক্ষণ সময় ব্যয় করছেন তা পরিমাপ করুন।
- পিক ট্রাফিক আওয়ার: আপনার সবচেয়ে ব্যস্ত সময়গুলো সম্পর্কে একটি সুনির্দিষ্ট ধারণা পান, যা আরও ভালো স্টাফ শিডিউলিং এবং রিসোর্স বরাদ্দে সহায়তা করে।
এই ডেটা বিশ্লেষণ করে, একজন রিটেল ম্যানেজার হয়তো দেখতে পারেন যে সাপ্তাহিক ছুটির দিনে আসা দর্শনার্থীদের মধ্যে ৭০% একটি নতুন প্রোডাক্ট ডিসপ্লের কাছাকাছি সবচেয়ে বেশি সময় কাটান কিন্তু তাদের মধ্যে মাত্র ১৫% আসলে কেনাকাটা করেন। এটি সেই নির্দিষ্ট জোনের জন্য কর্মীদের নতুন করে প্রশিক্ষণ দেওয়ার বা ইন-স্টোর মার্কেটিং পরিবর্তন করার একটি সরাসরি সংকেত।
ডিভাইসের উপস্থিতি এবং গতিবিধি বোঝার মাধ্যমে এই অন্তর্দৃষ্টিগুলি অর্জন করা সম্ভব হয়। উদাহরণস্বরূপ, একটি সঠিকভাবে স্থাপন করা অ্যাক্সেস পয়েন্ট আপনার ভেন্যুর একটি WiFi হিট ম্যাপ তৈরি করতে পারে, যা দৃশ্যত দেখায় যে কোন এলাকাগুলি হটস্পট এবং কোন এলাকাগুলি অবহেলিত। স্টোরের লেআউট অপ্টিমাইজ করতে, উচ্চ-মার্জিনের পণ্যগুলি প্রদর্শন করতে, বা এমনকি একটি বড় অফিসে কম ব্যবহৃত এলাকাগুলি চিহ্নিত করার জন্য এটি অমূল্য তথ্য।
WiFi-কে ব্যবসার বৃদ্ধির সাথে সংযুক্ত করে ROI প্রমাণ করা
এই ফার্স্ট-পার্টি ডেটার আসল ক্ষমতা তখনই উন্মোচিত হয় যখন আপনি এটিকে আপনার অন্যান্য ব্যবসায়িক সিস্টেমের সাথে সংযুক্ত করেন। আপনার WiFi অ্যানালিটিক্স প্ল্যাটফর্মটিকে আপনার কাস্টমার রিলেশনশিপ ম্যানেজমেন্ট (CRM) বা মার্কেটিং অটোমেশন টুলের সাথে ইন্টিগ্রেট করার মাধ্যমেই আপনি অবশেষে বাস্তব এবং ডিজিটাল জগতের মধ্যে ব্যবধান দূর করতে পারবেন।
কল্পনা করুন একজন হোটেলের অতিথি WiFi-এ কানেক্ট করছেন। তাদের উপস্থিতি সিস্টেমে নথিভুক্ত হয় এবং তৃতীয়বার পরিদর্শনের সময় সিস্টেমটি স্বয়ংক্রিয়ভাবে সরাসরি তাদের ইমেলে একটি নির্দিষ্ট অফার পাঠিয়ে দেয় - হতে পারে বারে একটি প্রশংসামূলক পানীয় বা তাদের পরবর্তী অবস্থানের জন্য একটি ডিসকাউন্ট। এভাবেই আপনি পার্সোনালাইজড অভিজ্ঞতা তৈরি করতে পারেন যা প্রকৃত আনুগত্য তৈরি করে এবং রাজস্ব বৃদ্ধি করে।
WiFi এনগেজমেন্টকে সরাসরি বিক্রি, প্রমোশন এবং গ্রাহকের আচরণের সাথে যুক্ত করে, আপনি অবশেষে আপনার নেটওয়ার্কের রিটার্ন অন ইনভেস্টমেন্ট (ROI) প্রমাণ করতে পারবেন। আপনার WiFi আর কেবল IT বাজেটের আরেকটি সাধারণ খরচ হিসেবে থাকবে না, বরং এটি ব্যবসায়িক বৃদ্ধির একটি পরিমাপযোগ্য চালিকাশক্তিতে পরিণত হবে।
আপনার শীর্ষ WiFi সেটআপের প্রশ্ন এবং সেগুলির উত্তর
আপনি যখন একটি বড় WiFi প্রজেক্ট নিয়ে কাজ করছেন, তখন খুঁটিনাটি বিষয়ে আটকে যাওয়া খুব সহজ। আমরা প্রতিদিন IT অ্যাডমিন এবং ভেন্যু অপারেটরদের সাথে কথা বলি এবং প্রায়শই একই ধরনের প্রশ্ন আমাদের সামনে আসে। চলুন সেগুলোর উত্তর জেনে নেওয়া যাক যাতে আপনি আত্মবিশ্বাসের সাথে আপনার প্রজেক্টটি শুরু করতে পারেন।
সবচেয়ে বড় উদ্বেগের একটি হল সর্বদা নিরাপত্তা, বিশেষ করে যখন এটি অতিথিদের গোপনীয়তার বিষয় হয়। একটি আধুনিক, আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক শুরু থেকেই সবাইকে সুরক্ষিত রাখার জন্য ডিজাইন করা হয়েছে। VLAN ব্যবহার করে এবং আপনার গেস্ট নেটওয়ার্কে ক্লায়েন্ট আইসোলেশন সক্ষম করার মাধ্যমে, আপনি কার্যকরভাবে সংযুক্ত ডিভাইসগুলোকে একে অপরের সাথে যোগাযোগ করা বা দেখতে পাওয়া থেকে বিরত রাখছেন। এটি একটি মৌলিক নিরাপত্তা পদক্ষেপ।
এর অর্থ হলো আপনার WiFi ব্যবহারকারী একজন অতিথি কেবল আপনার ব্যক্তিগত কোম্পানির নেটওয়ার্ক থেকেই বিচ্ছিন্ন নন, বরং আপনার ভেন্যুর অন্য প্রতিটি অতিথি থেকেও বিচ্ছিন্ন থাকেন। তাদের কানেকশনটি সরাসরি ইন্টারনেটের একটি প্রাইভেট টানেল হয়ে ওঠে, অন্য কিছু নয়।
WiFi 7 এবং ভবিষ্যতের সুরক্ষার বিষয়গুলো কী হবে?
আরেকটি আলোচিত বিষয় হলো WiFi 7 এর মতো নতুন স্ট্যান্ডার্ডের আগমন। আপনার কি আপগ্রেড করার জন্য অপেক্ষা করা উচিত? যদিও WiFi 7 উচ্চ গতির জন্য মাল্টি-লিংক অপারেশন (MLO) এর মতো কিছু চমৎকার নতুন সুবিধা নিয়ে এসেছে, তবে সত্য এটাই যে একটি শক্তিশালী WiFi স্থাপনের মূল নীতিগুলো অপরিবর্তিতই রয়ে গেছে।
পারফরম্যান্স এবং সুরক্ষার ক্ষেত্রে সবচেয়ে বড় জয়গুলি একেবারে নতুন ওয়্যারলেস স্ট্যান্ডার্ড থেকে আসে না, বরং একটি সু-পরিকল্পিত আর্কিটেকচার থেকে আসে। একটি জিরো-ট্রাস্ট সিকিউরিটি ফ্রেমওয়ার্ক এবং স্মার্ট নেটওয়ার্ক সেগমেন্টেশন আপনাকে ভবিষ্যতের হার্ডওয়্যারের জন্য অপেক্ষা করার চেয়ে আজ অনেক বেশি বাস্তব সুবিধা দেবে।
WiFi 7 হার্ডওয়্যার এখনও প্রাথমিক পর্যায়ে রয়েছে এবং MLO-এর মতো বৈশিষ্ট্যগুলো ক্রমান্বয়ে উন্নত হচ্ছে। বেশিরভাগ এন্টারপ্রাইজ পরিবেশের জন্য, তাৎক্ষণিক অগ্রাধিকার হওয়া উচিত শক্তিশালী আইডেন্টিটি এবং অ্যাক্সেস কন্ট্রোল কার্যকর করা। সেই ভিত্তিটি আপনার জন্য অত্যন্ত উপকারী হবে, নিচে যে ওয়্যারলেস প্রযুক্তিই চলুক না কেন।
আমি কীভাবে সাফল্য পরিমাপ করব এবং এর মূল্য প্রমাণ করব?
সবশেষে, আপনি আসলে কীভাবে জানবেন যে আপনার নতুন WiFi সেটআপ সফল হয়েছে কিনা? এটি কেবল ভালো সিগন্যাল স্ট্রেন্থের চেয়ে অনেক বেশি কিছু। প্রকৃত সাফল্য পরিমাপ করা হয় বাস্তবসম্মত ও ব্যবহারিক ফলাফলের মিশ্রণের মাধ্যমে:
।_- কম IT সাপোর্ট টিকিট: কর্মী এবং অতিথি উভয়ের জন্যই একটি নির্বিঘ্ন, পাসওয়ার্ডহীন সিস্টেম ভুলে যাওয়া পাসওয়ার্ড এবং সংযোগের সমস্যা সম্পর্কিত কলগুলিকে নাটকীয়ভাবে কমিয়ে দেয়। এটি আপনার IT টিমের জন্য একটি বাস্তব জয়।
- কার্যকরী অ্যানালিটিক্স: আপনার ভিজিটর ফ্রিকোয়েন্সি, থাকার সময় এবং পিক ট্রাফিকের সময়ের মতো মেট্রিক্স ট্র্যাক করতে পারা উচিত। আসল মূল্য তখনই আসে যখন আপনি এই ডেটা ব্যবহার করে আরও স্মার্ট ব্যবসায়িক সিদ্ধান্ত নিতে পারেন।
- প্রমাণযোগ্য ROI: এটি সবচেয়ে বড় বিষয়। আপনি কি আপনার WiFi ডেটাকে আপনার CRM বা মার্কেটিং প্ল্যাটফর্মের সাথে সংযুক্ত করতে পারেন? নেটওয়ার্ক এনগেজমেন্ট এবং রাজস্ব বা গ্রাহকের আনুগত্য বৃদ্ধির মধ্যে সরাসরি সম্পর্ক দেখানোই এর গুরুত্ব প্রমাণ করার উপায়।
আপনি যখন এই ফলাফলগুলিতে ফোকাস করা শুরু করবেন, তখন আপনার নেটওয়ার্ক কেবল একটি সাধারণ ইউটিলিটি না থেকে ব্যবসার জন্য একটি কৌশলগত সম্পদে পরিণত হবে।
একটি সুরক্ষিত, আইডেন্টিটি-ভিত্তিক নেটওয়ার্ক স্থাপন করতে প্রস্তুত যা ব্যবহারকারীদের আনন্দিত করবে এবং প্রকৃত ব্যবসায়িক মূল্য প্রদান করবে? Purple আপনার বিদ্যমান হার্ডওয়্যারের সাথে একীভূত করে পাসওয়ার্ডহীন অ্যাক্সেসের মাধ্যমে জটিল পোর্টালগুলিকে প্রতিস্থাপন করে। জানুন কীভাবে Purple আপনার WiFi সেটআপকে আধুনিক করতে পারে।



