
কীভাবে 802.1X WiFi অথেন্টিকেশন কনফিগার করবেন: একটি ধাপে ধাপে নির্দেশিকা
এই টেকনিক্যাল নির্দেশিকাতে 802.1X এন্টারপ্রাইজ WiFi অথেন্টিকেশন কনফিগার করার একটি ধাপে ধাপে গাইড দেওয়া হয়েছে। এটি উচ্চ ভিড় সম্পন্ন ভেন্যুগুলির IT লিডারদের জন্য RADIUS সার্ভার সেটআপ, সার্টিফিকেট ডেপ্লয়মেন্ট এবং বাস্তবমুখী ডেপ্লয়মেন্ট কৌশলগুলি কভার করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড →
802.1X deployment & RADIUS policy architect
Select your endpoint fleet, directory service, and segmentation requirements to calculate optimal EAP methods, RADIUS attributes, and MDM provisioning profiles.
Microsoft Entra ID Cloud RADIUS & 802.1X Blueprint
| Attribute | Calculated Value | Engineering Purpose |
|---|---|---|
| Tunnel-Type (RFC 2868) | 13 (VLAN) | Instructs the access point to terminate the tunnel into a Layer 2 virtual LAN. |
| Tunnel-Medium-Type (RFC 2868) | 6 (802 - includes all 802.11 media) | Identifies the physical/data-link transport layer as IEEE 802 standard. |
| Tunnel-Private-Group-ID (RFC 3580) | <Corporate_VLAN_ID_or_Name> | Specifies the targeted VLAN ID (e.g., VLAN 10 for Staff, VLAN 20 for Contractors). |
| Session-Timeout (RFC 2865) | 28800 seconds (8 hours) | Forces periodic silent background re-authentication without disconnecting active sessions. |
| Termination-Action (RFC 2865) | 1 (RADIUS-Request) | Instructs the access point to issue a re-authentication request upon session timeout. |
- Enforce Framed-MTU of 1300 bytes on RADIUS server to prevent EAP-TLS packet fragmentation over WAN/VPN.
- Anchor client supplicants to your private Root CA certificate to prevent Evil Twin / rogue AP spoofing attacks.
- Enable 802.11r (Fast BSS Transition) with Over-the-Air roaming to maintain sub-50ms handoffs for voice/video.
- Configure Dynamic Change of Authorization (CoA / RFC 3576, now RFC 5176) over UDP port 3799 for instant posture re-evaluation.
- Separate guest access onto an isolated captive portal VLAN with client isolation and public DNS filtering.
Deploying 802.1X Across Complex Multi-Vendor Venues?
Purple provides cloud-managed guest WiFi, Passpoint Hotspot 2.0, and centralised captive portals that coexist cleanly with your enterprise 802.1X network. Book an architecture session with our engineering team.
কার্যনির্বাহী সংক্ষিপ্তসার
এন্টারপ্রাইজ নেটওয়ার্কের জন্য, কর্পোরেট পরিকাঠামো রক্ষা করতে একটি শেয়ার্ড PSK (প্রি-শেয়ার্ড কি) আর যথেষ্ট নয়। যেহেতু প্রতিষ্ঠানগুলি আরও কঠোর কমপ্লায়েন্স প্রয়োজনীয়তা (PCI-DSS, GDPR) এবং একটি ক্রমবর্ধমান আক্রমণের ঝুঁকির সম্মুখীন হচ্ছে, তাই 802.1X অথেন্টিকেশনে রূপান্তর করা একটি অত্যন্ত গুরুত্বপূর্ণ নিরাপত্তা অপরিহার্যতা হয়ে উঠেছে।
এই নির্দেশিকাটি এন্টারপ্রাইজ অ্যাক্সেস পয়েন্টগুলিতে 802.1X কনফিগার করার জন্য একটি ব্যবহারিক, ভেন্ডর-নিরপেক্ষ ডিপ্লয়মেন্ট ওয়াকথ্রু প্রদান করে। আমরা মূল আর্কিটেকচার - সাপ্লিকেন্ট, অথেন্টিকেটর এবং অথেন্টিকেশন সার্ভার - এর পাশাপাশি সার্টিফিকেট ম্যানেজমেন্ট, RADIUS কনফিগারেশন এবং সাধারণ ডিপ্লয়মেন্টের ভুলত্রুটিগুলি কভার করি। রিটেল, হসপিটালিটি বা পাবলিক সেক্টর পরিবেশে কর্মরত আইটি ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, এই রেফারেন্সটি কর্পোরেট এবং গেস্ট ট্রাফিক কঠোরভাবে আলাদা রাখার পাশাপাশি শক্তিশালী, পরিচয়-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল বাস্তবায়নের জন্য প্রয়োজনীয় কার্যকর পদক্ষেপগুলি প্রদান করে।
আর্কিটেকচার এবং বাস্তবায়ন কৌশলগুলির একটি ১০-মিনিটের ওভারভিউয়ের জন্য নিচে আমাদের সহচর পডকাস্ট ব্রিফিংটি শুনুন।
Deep Dive: 802.1X Architecture
IEEE 802.1X স্ট্যান্ডার্ডটি পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ সংজ্ঞায়িত করে। একটি ওয়্যারলেস পরিবেশে, এটি ক্লায়েন্ট ডিভাইসগুলিকে একটি কেন্দ্রীয় ডিরেক্টরির বিপরীতে সফলভাবে প্রমাণীকরণ না করা পর্যন্ত ডেটা ট্রাফিক পাঠানো বা গ্রহণ করা থেকে বিরত রাখে।
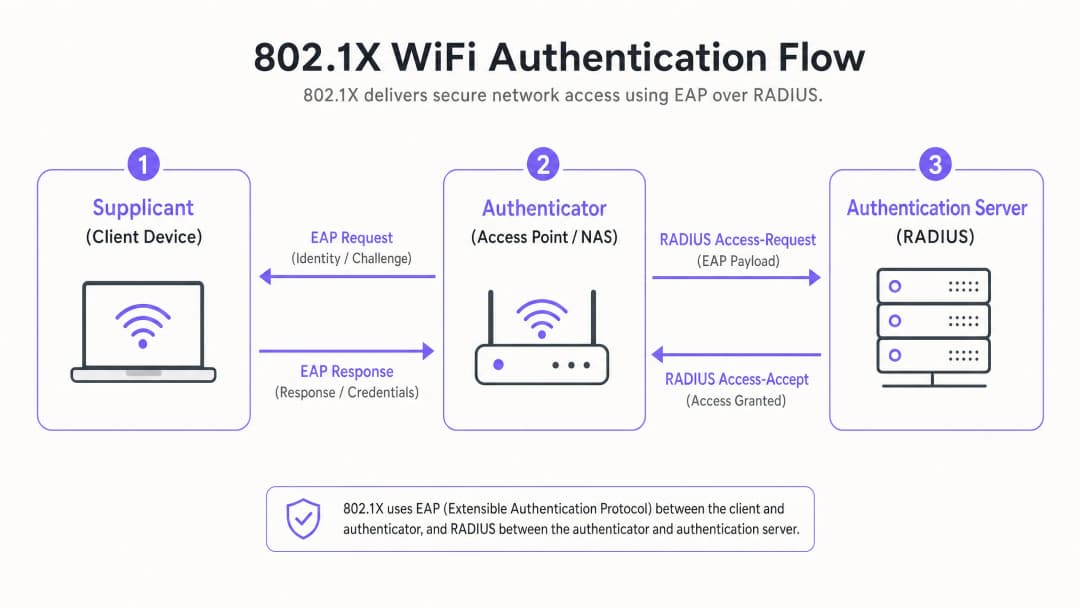
তিনটি মূল উপাদান
- Supplicant (ক্লায়েন্ট ডিভাইস): ল্যাপটপ, স্মার্টফোন বা IoT ডিভাইসের সফ্টওয়্যার যা অ্যাক্সেসের অনুরোধ করছে। এটি অবশ্যই নির্বাচিত EAP (Extensible Authentication Protocol) পদ্ধতিকে সমর্থন করবে।
- Authenticator (অ্যাক্সেস পয়েন্ট/WLC): নেটওয়ার্ক ডিভাইস যা গেটকিপার হিসাবে কাজ করে। এটি একটি "নিয়ন্ত্রিত পোর্ট" খোলে যা প্রমাণীকরণ সফল না হওয়া পর্যন্ত কেবল EAP ট্রাফিকের অনুমতি দেয়।
- Authentication Server (RADIUS): কেন্দ্রীয় সার্ভার (যেমন, Microsoft NPS, FreeRADIUS, Cisco ISE) যা একটি আইডেন্টিটি স্টোরের (যেমন Active Directory) বিরুদ্ধে শংসাপত্র যাচাই করে এবং একটি Access-Accept বা Access-Reject বার্তা পাঠায়।
EAP পদ্ধতিসমূহ: সঠিক সুরক্ষা ব্যবস্থা নির্বাচন করা
EAP পদ্ধতির পছন্দ আপনার সুরক্ষার স্তর এবং স্থাপনার জটিলতা নির্ধারণ করে।
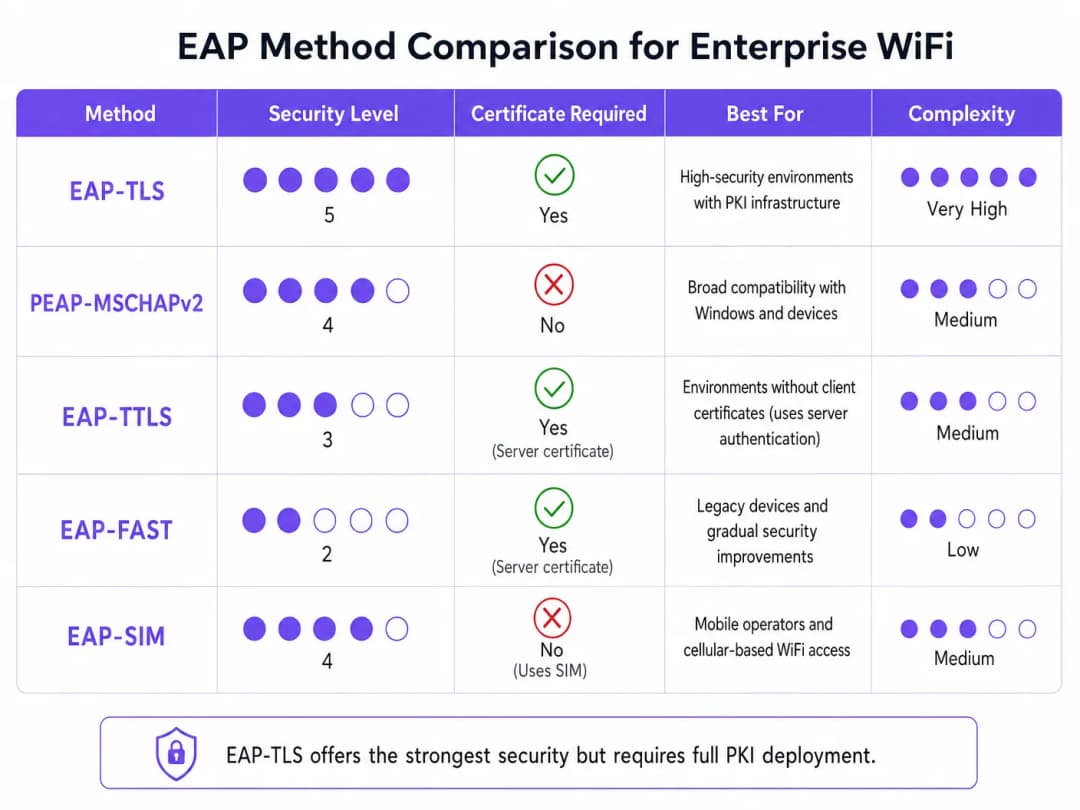
- EAP-TLS (Transport Layer Security): সর্বোত্তম মানদণ্ড। সার্ভার এবং ক্লায়েন্ট উভয় ক্ষেত্রেই শংসাপত্র প্রয়োজন। কোনো পাসওয়ার্ড প্রেরণ করা হয় না। উচ্চ-সুরক্ষা পরিবেশের জন্য অত্যন্ত গুরুত্বপূর্ণ, তবে এর জন্য একটি সম্পূর্ণ Public Key Infrastructure (PKI) প্রয়োজন।
- PEAP-MSCHAPv2 (Protected EAP): সবচেয়ে সাধারণ এন্টারপ্রাইজ স্থাপনা। একটি নিরাপদ TLS টানেল তৈরি করতে একটি সার্ভার-সাইড শংসাপত্র ব্যবহার করে যার মধ্যে ক্লায়েন্ট একটি ব্যবহারকারীর নাম এবং পাসওয়ার্ড পাঠায়। স্থাপন করা সহজ, তবে ক্লায়েন্ট ডিভাইসগুলি কঠোরভাবে সার্ভার শংসাপত্র যাচাই করার জন্য কনফিগার করা না থাকলে শংসাপত্র চুরির ঝুঁকিতে থাকে।
- EAP-SIM/AKA: প্রমাণীকরণের জন্য SIM কার্ডের শংসাপত্র ব্যবহার করে। নির্বিঘ্ন অনবোর্ডিংয়ের জন্য পরিবহন হাব এবং বড় পাবলিক ভেন্যুগুলিতে ক্রমবর্ধমানভাবে প্রাসঙ্গিক।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Implementation Guide: ধাপে ধাপে কনফিগারেশন
802.1X স্থাপনের জন্য আপনার RADIUS সার্ভার, অ্যাক্সেস পয়েন্ট এবং ক্লায়েন্ট ডিভাইস জুড়ে সমন্বিত কনফিগারেশন প্রয়োজন।
ধাপ ১: RADIUS সার্ভার প্রস্তুতি
আপনি Microsoft Network Policy Server (NPS) বা অন্য কোনো বিকল্প ব্যবহার করছেন না কেন, মূল নীতিগুলি একই থাকে।
- RADIUS ক্লায়েন্ট সংজ্ঞায়িত করুন: RADIUS সার্ভারে প্রতিটি অ্যাক্সেস পয়েন্ট (বা ওয়্যারলেস কন্ট্রোলার) নিবন্ধন করুন। AP এবং RADIUS সার্ভারের মধ্যে যোগাযোগ সুরক্ষিত করতে একটি শক্তিশালী, এলোমেলোভাবে তৈরি করা শেয়ার্ড সিক্রেট (কমপক্ষে ২২টি অক্ষর) বরাদ্দ করুন।
- সার্ভার সার্টিফিকেট ইনস্টল করুন: PEAP বা EAP-TLS এর জন্য, RADIUS সার্ভারে একটি X.509 সার্টিফিকেট ইনস্টল করুন। একটি বিশ্বস্ত পাবলিক সার্টিফিকেট অথরিটি (CA) থেকে সার্টিফিকেট ব্যবহার করা BYOD ডেপ্লয়মেন্টকে সহজ করে তোলে, কারণ রুট সার্টিফিকেটটি ইতিমধ্যেই ক্লায়েন্ট অপারেটিং সিস্টেম দ্বারা বিশ্বস্ত থাকে।
ধাপ ২: পলিসি কনফিগারেশন
পরিচয়ের ভিত্তিতে অ্যাক্সেস নির্দেশ করতে নেটওয়ার্ক পলিসি কনফিগার করুন।
- কানেকশন রিকোয়েস্ট পলিসি: RADIUS সার্ভার কীভাবে ইনকামিং রিকোয়েস্টগুলো পরিচালনা করবে তা নির্ধারণ করুন। সাধারণত, এতে NAS-Port-Type (Wireless - IEEE 802.11) এর সাথে মিলানো এবং স্থানীয়ভাবে রিকোয়েস্টগুলো প্রমাণীকরণ করা অন্তর্ভুক্ত থাকে।
- নেটওয়ার্ক পলিসি: Active Directory গ্রুপগুলোকে নেটওয়ার্ক অ্যাক্সেস প্রিভিলেজের সাথে ম্যাপ করুন। উদাহরণস্বরূপ, "Domain Computers" গ্রুপটিকে কর্পোরেট VLAN এ ম্যাপ করুন। সফল প্রমাণীকরণের পর ডাইনামিক্যালি VLAN অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) ব্যবহার করুন।
ধাপ ৩: অ্যাক্সেস পয়েন্ট কনফিগারেশন
আপনার ওয়্যারলেস ইনফ্রাস্ট্রাকচারে (যেমন, Meraki, Aruba, Cisco) SSID কনফিগার করুন।
- একটি নতুন SSID তৈরি করুন এবং সিকিউরিটি টাইপ হিসেবে WPA2-Enterprise বা WPA3-Enterprise সিলেক্ট করুন।
- আপনার প্রাইমারি এবং সেকেন্ডারি RADIUS সার্ভারের IP অ্যাড্রেসগুলো লিখুন।
- ধাপ ১-এ ডিফাইন করা শেয়ার্ড সিক্রেটটি লিখুন।
- যদি আপনার RADIUS সার্ভার VLAN অ্যাট্রিবিউট পুশ করে থাকে, তবে Dynamic VLAN Assignment এনাবেল করুন।
ধাপ ৪: ক্লায়েন্ট সাপ্লিক্যান্ট কনফিগারেশন
এটি সবচেয়ে গুরুত্বপূর্ণ এবং প্রায়শই উপেক্ষিত ধাপ। ব্যবহারকারীদের ম্যানুয়ালি তাদের ডিভাইস কনফিগার করার ওপর নির্ভর করবেন না।
- কর্পোরেট ডিভাইস: WiFi প্রোফাইলগুলো পুশ করার জন্য Group Policy Objects (GPO) বা আপনার মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) প্ল্যাটফর্ম ব্যবহার করুন। ম্যান-ইন-দ্য-মিডল (ইভিল টুইন) অ্যাটাক প্রতিরোধ করতে প্রোফাইলগুলোতে অবশ্যই বিশ্বস্ত রুট CA এবং RADIUS সার্ভারগুলোর সঠিক সার্ভার নাম উল্লেখ থাকতে হবে।
- BYOD: কর্মচারীদের মালিকানাধীন ডিভাইসগুলোতে সুরক্ষিত প্রোফাইল পুশ করার জন্য একটি অনবোর্ডিং পোর্টাল বা MDM সমাধান বাস্তবায়ন করুন।
সর্বোত্তম অনুশীলন এবং ইন্ডাস্ট্রি স্ট্যান্ডার্ড
একটি শক্তিশালী ডেপ্লয়মেন্ট নিশ্চিত করতে, এই আর্কিটেকচারাল সর্বোত্তম অনুশীলনগুলো অনুসরণ করুন:
- কঠোর সার্টিফিকেট যাচাইকরণ কার্যকর করুন: ক্লায়েন্টদের কখনই চোখ বন্ধ করে যেকোনো সার্ভার সার্টিফিকেট গ্রহণ করতে দেবেন না। এটি PEAP ক্রেডেনশিয়াল হারভেস্টিংয়ের প্রধান ভেক্টর।
- গেস্ট ট্রাফিক আলাদা করুন: আপনার 802.1X ইনফ্রাস্ট্রাকচার কর্পোরেট অ্যাক্সেসের জন্য। গেস্ট ট্রাফিক অবশ্যই সম্পূর্ণ আলাদা থাকতে হবে। নিজস্ব Captive Portal এবং অ্যানালিটিক্স লেয়ার সহ একটি ডেডিকেটেড গেস্ট WiFi প্ল্যাটফর্ম ডেপ্লয় করুন। আমাদের Securing Your Network: Robust DNS and Security গাইডে আলোচনা করা হয়েছে যে, নেটওয়ার্ক সুরক্ষার জন্য লজিক্যাল আইসোলেশন অত্যন্ত মৌলিক বিষয়।
- রেডান্ডেন্সি বাস্তবায়ন করুন: RADIUS একটি অত্যন্ত গুরুত্বপূর্ণ পাথ সার্ভিস। প্রাইমারি এবং সেকেন্ডারি RADIUS সার্ভার ডেপ্লয় করুন। বিতরণ করা পরিবেশে, যেমন বড় রিটেল চেইনে, WAN লিঙ্ক ড্রপ হলেও কার্যকারিতা বজায় রাখতে স্থানীয় RADIUS প্রক্সি ব্যবহারের কথা বিবেচনা করুন।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাস
ডেপ্লয়মেন্ট যখন ব্যর্থ হয়, তখন সাধারণত কয়েকটি সাধারণ কনফিগারেশন ত্রুটির কারণেই তা ঘটে থাকে:
- RADIUS Timeout Errors: সাধারণত এটি এপি (AP) এবং RADIUS সার্ভারের মধ্যে একটি শেয়ার্ড সিক্রেট অমিল থাকার কারণে বা ফায়ারওয়াল নিয়মের কারণে হয়ে থাকে যা UDP পোর্ট ১৮১২ (অথেন্টিকেশন) এবং ১৮১৩ (অ্যাকাউন্টিং) ব্লক করে।
- Client Rejections: RADIUS ইভেন্ট লগ চেক করুন (যেমন, Windows Event Viewer -> Custom Views -> Server Roles -> Network Policy and Access Services)। ইভেন্ট আইডি ৬২৭৩ খুঁজুন। সাধারণ কারণগুলির মধ্যে রয়েছে মেয়াদোত্তীর্ণ ক্লায়েন্ট সার্টিফিকেট বা সার্ভারের সার্টিফিকেট চেইনের উপর ক্লায়েন্টের বিশ্বাস স্থাপনে ব্যর্থতা।
- VLAN Assignment Failures: অথেন্টিকেশন সফল হলেও যদি ক্লায়েন্ট একটি আইপি অ্যাড্রেস না পায়, তবে এপি-র সাথে সংযুক্ত সুইচ পোর্টটি ট্রাঙ্ক পোর্ট হিসাবে কনফিগার করা আছে কিনা তা যাচাই করুন, যা ডাইনামিকভাবে অ্যাসাইন করা VLAN-কে অনুমতি দেয়।
আরওআই এবং ব্যবসায়িক প্রভাব
802.1X বাস্তবায়ন করা উল্লেখযোগ্য অপারেশনাল এবং সিকিউরিটি আরওআই (ROI) প্রদান করে:
- ঝুঁকি প্রশমন: একটিমাত্র কম্প্রোমাইজড পিএসকে (PSK) পুরো কর্পোরেট নেটওয়ার্ককে বিপন্ন করার ঝুঁকি দূর করে, যা সরাসরি PCI-DSS এবং GDPR কমপ্লায়েন্সের প্রচেষ্টাকে সমর্থন করে।
- অপারেশনাল দক্ষতা: অ্যাক্সেস কন্ট্রোলকে কেন্দ্রীভূত করে। যখন একজন কর্মী চলে যান, তখন তার অ্যাক্টিভ ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করলে অবিলম্বে তার WiFi অ্যাক্সেস বাতিল হয়ে যায়। এন্টারপ্রাইজ জুড়ে পিএসকে পরিবর্তন করার কোনো প্রয়োজন হয় না।
- নেটওয়ার্ক ভিজিবিলিটি: নেটওয়ার্কে ঠিক কে আছেন এবং তারা কোন ডিভাইস ব্যবহার করছেন সে সম্পর্কে বিস্তারিত ভিজিবিলিটি প্রদান করে, যা উন্নত ক্যাপাসিটি প্ল্যানিং এবং থ্রেট হান্টিং সক্ষম করে।
স্পোর্টস স্টেডিয়াম বা হসপিটালিটি খাতের মতো উচ্চ-ঘনত্ব ও জটিল পরিবেশের জন্য, অতিথি অ্যাক্সেস দেওয়ার সাথে সাথে কর্পোরেট নিরাপত্তা বজায় রাখা একটি বড় চ্যালেঞ্জ। 802.1X এর মাধ্যমে কর্পোরেট রিসোর্স সুরক্ষিত করে এবং গেস্ট ট্রাফিক পরিচালনা করতে একটি শক্তিশালী WiFi analytics প্ল্যাটফর্ম ব্যবহার করে, আইটি লিডাররা নিরাপদ, স্কেলযোগ্য কানেক্টিভিটি দিতে পারেন যা এন্টারপ্রাইজ এবং এর গ্রাহক উভয়কেই পরিষেবা প্রদান করে। উচ্চ-ঘনত্বের পরিবেশ পরিচালনার বিষয়ে ধারণার জন্য, আমাদের Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues নির্দেশিকাটি দেখুন।
মূল সংজ্ঞাসমূহ
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড যা LAN বা WLAN-এর সাথে যুক্ত হতে চাওয়া ডিভাইসগুলিকে একটি অথেন্টিকেশন মেকানিজম প্রদান করে।
এন্টারপ্রাইজ WiFi সিকিউরিটির মূল প্রোটোকল, যা ঝুঁকিপূর্ণ শেয়ার করা পাসওয়ার্ডকে প্রতিস্থাপন করে।
Supplicant
নেটওয়ার্ক অ্যাক্সেসের জন্য অনুরোধকারী ক্লায়েন্ট ডিভাইস বা সফ্টওয়্যার অ্যাপ্লিকেশন।
সুরক্ষিত সংযোগ নিশ্চিত করতে IT টিমকে অবশ্যই MDM এর মাধ্যমে সাপ্লিক্যান্ট কনফিগারেশন পরিচালনা করতে হবে।
Authenticator
নেটওয়ার্ক ডিভাইস (Access Point বা সুইচ) যা Supplicant এবং অথেন্টিকেশন সার্ভারের মধ্যে প্রক্সি হিসেবে কাজ করে অথেন্টিকেশন প্রক্রিয়াটিকে সহজতর করে।
EAP ট্রাফিক নিরাপদে ফরোয়ার্ড করতে RADIUS সার্ভার IP এবং একটি শেয়ার্ড সিক্রেট সহ কনফিগার করা হয়।
RADIUS
Remote Authentication Dial-In User Service; একটি নেটওয়ার্কিং প্রোটোকল যা সেন্ট্রালাইজড Authentication, Authorisation এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
ব্যাকএন্ড সার্ভার (যেমন Microsoft NPS) যা আসলে একটি ডিরেক্টরির বিপরীতে ব্যবহারকারীর ক্রেডেনশিয়াল ভ্যালিডেট করে।
EAP (Extensible Authentication Protocol)
একটি অথেন্টিকেশন ফ্রেমওয়ার্ক যা প্রায়শই ওয়্যারলেস নেটওয়ার্ক এবং পয়েন্ট-টু-পয়েন্ট সংযোগে ব্যবহৃত হয় এবং একাধিক অথেন্টিকেশন পদ্ধতি সমর্থন করে।
Supplicant এবং RADIUS সার্ভারের মধ্যে কথোপকথনের 'ভাষা'।
EAP-TLS
একটি EAP পদ্ধতি যা Transport Layer Security ব্যবহার করে এবং মিউচুয়াল অথেন্টিকেশনের জন্য সার্ভার ও ক্লায়েন্ট উভয় পক্ষের সার্টিফিকেট প্রয়োজন হয়।
সবচেয়ে নিরাপদ পদ্ধতি, যা প্রায়শই অত্যন্ত সুরক্ষিত বা ক্লাসিফাইড পরিবেশের জন্য বাধ্যতামূলক করা হয়।
PEAP
Protected Extensible Authentication Protocol; এটি একটি এনক্রিপ্টেড এবং অথেন্টিকেটেড TLS টানেলের মধ্যে EAP-কে এনক্যাপসুলেট করে।
সবচেয়ে ব্যাপকভাবে ব্যবহৃত এন্টারপ্রাইজ পদ্ধতি, যা শুধুমাত্র একটি সার্ভার-সাইড সার্টিফিকেট প্রয়োজন হওয়ার মাধ্যমে সহজে স্থাপনের সাথে সুরক্ষার ভারসাম্য বজায় রাখে।
Dynamic VLAN Assignment
এমন একটি প্রক্রিয়া যেখানে একটি RADIUS সার্ভার ডিরেক্টরি গ্রুপ মেম্বারশিপের উপর ভিত্তি করে একজন অথেন্টিকেটেড ব্যবহারকারীকে একটি নির্দিষ্ট VLAN-এ রাখার জন্য Access Point-কে নির্দেশ দেয়।
শুধুমাত্র একটি কর্পোরেট SSID ব্রডকাস্ট করার সময় নেটওয়ার্ক ট্র্যাফিক সেগমেন্ট করার জন্য অত্যন্ত গুরুত্বপূর্ণ (যেমন, HR, ইঞ্জিনিয়ারিং এবং IoT ডিভাইস আলাদা করা)।
সমাধানকৃত উদাহরণসমূহ
একটি ৩০০ রুম বিশিষ্ট বিলাসবহুল হোটেলের ব্যাক-অফ-হাউস অপারেশনাল নেটওয়ার্ক (স্টাফদের ট্যাবলেট, VoIP ফোন, ম্যানেজমেন্ট ল্যাপটপ) সুরক্ষিত করতে হবে এবং এটি গেস্ট নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা রাখতে হবে। তারা বর্তমানে কর্মীদের জন্য একটি মাত্র PSK ব্যবহার করছে।
১. হোটেলের বিদ্যমান Active Directory এর সাথে লিঙ্কযুক্ত Microsoft NPS ডেপ্লয় করুন। ২. ট্যাবলেট অনবোর্ডিং সহজ করতে NPS সার্ভারে একটি পাবলিক সার্টিফিকেট (যেমন, DigiCert) ব্যবহার করে PEAP-MSCHAPv2 কনফিগার করুন। ৩. AP সমূহে একটি 802.1X SSID ('Hotel_Ops') তৈরি করুন। ৪. হোটেলের MDM প্ল্যাটফর্ম ব্যবহার করে সমস্ত স্টাফ ট্যাবলেট এবং ল্যাপটপে 'Hotel_Ops' WiFi প্রোফাইলটি পুশ করুন, এবং প্রোফাইলটি যাতে DigiCert রুট CA কে ট্রাস্ট করে এবং NPS সার্ভারের নাম ভ্যালিডেট করে তা স্পষ্টভাবে কনফিগার করুন। ৫. বিদ্যমান ওপেন গেস্ট SSID টি বজায় রাখুন এবং শর্তাবলী গ্রহণ ও অ্যানালিটিক্সের জন্য এটিকে Purple এর captive portal এর মাধ্যমে রাউট করুন, যাতে গেস্ট VLAN সমূহ কোনোভাবেই অপারেশনাল VLAN সমূহে রাউট করতে না পারে।
একটি বিশ্ববিদ্যালয় ক্যাম্পাস 802.1X-এ মাইগ্রেট করছে এবং বিভিন্ন অপারেটিং সিস্টেম জুড়ে ১৫,০০০ শিক্ষার্থীর জন্য একটি বিশাল BYOD পরিবেশ সমর্থন করা প্রয়োজন।
১. লোড ব্যালেন্সিং সহ একটি শক্তিশালী RADIUS ক্লাস্টার (যেমন, FreeRADIUS বা Cisco ISE) ডেপ্লয় করুন। ২. ব্যাপক ডিভাইস সামঞ্জস্যের জন্য PEAP-MSCHAPv2 ইমপ্লিমেন্ট করুন। ৩. একটি অনবোর্ডিং পোর্টাল (যেমন, SecureW2) ডেপ্লয় করুন যা শিক্ষার্থীর ডিভাইসের সাপ্লিক্যান্টকে সঠিক EAP সেটিংস ব্যবহার করতে এবং বিশ্ববিদ্যালয়ের RADIUS সার্ভার সার্টিফিকেট ট্রাস্ট করতে অটোমেটিকভাবে কনফিগার করে। ৪. ব্রডকাস্ট ডোমেন পরিচালনা করতে এবং ক্যাম্পাসে তাদের অবস্থানের উপর ভিত্তি করে শিক্ষার্থীদের উপযুক্ত সাবনেটে রাখতে RADIUS অ্যাট্রিবিউটের মাধ্যমে ডাইনামিক VLAN অ্যাসাইনমেন্ট ব্যবহার করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার প্রতিষ্ঠান PEAP-MSCHAPv2 ব্যবহার করে 802.1X স্থাপন করছে। পরীক্ষার সময়, ব্যবহারকারীরা জানান যে প্রথমবার সংযোগ করার সময় তাদের 'Accept a Certificate' করার জন্য অনুরোধ করা হচ্ছে। আপনার এটি কীভাবে সমাধান করা উচিত?
ইঙ্গিত: নেটওয়ার্ক পরিকাঠামো সম্পর্কিত বিশ্বাসের সিদ্ধান্ত নেওয়ার ক্ষেত্রে ব্যবহারকারীদের অনুমতি দেওয়ার সুরক্ষাজনিত প্রভাবগুলো বিবেচনা করুন।
মডেল উত্তর দেখুন
RADIUS সার্ভারের সার্টিফিকেট প্রদানকারী Root CA-কে স্পষ্টভাবে বিশ্বাস করতে এবং নির্দিষ্ট সার্ভারের নাম যাচাই করতে আপনাকে (MDM বা Group Policy-এর মাধ্যমে) ক্লায়েন্ট সাপ্লিক্যান্ট প্রোফাইলগুলো কনফিগার করতে হবে। ব্যবহারকারীদের ম্যানুয়ালি সার্টিফিকেট গ্রহণ করার উপর নির্ভর করলে তা তাদের সুরক্ষাজনিত সতর্কতা উপেক্ষা করতে অভ্যস্ত করে তোলে এবং নেটওয়ার্কটিকে Evil Twin (ক্রেডেনশিয়াল হারভেস্টিং) আক্রমণের ঝুঁকিতে ফেলে দেয়।
Q2. আপনার একদল ওয়্যারহাউস বারকোড স্ক্যানার সুরক্ষিত করতে হবে। এগুলো WPA2-Enterprise সমর্থন করে কিন্তু ক্লায়েন্ট সার্টিফিকেট ইনস্টল করার বা Active Directory-তে যুক্ত হওয়ার কোনো ব্যবস্থা নেই। সবচেয়ে নিরাপদ স্থাপনার পদ্ধতি কোনটি?
ইঙ্গিত: এমন EAP পদ্ধতিগুলো মূল্যায়ন করুন যেগুলোর জন্য ক্লায়েন্ট-সাইড সার্টিফিকেটের প্রয়োজন হয় না কিন্তু তবুও এনক্রিপ্টেড অথেন্টিকেশন প্রদান করে।
মডেল উত্তর দেখুন
PEAP-MSCHAPv2 স্থাপন করুন। স্ক্যানারগুলোর জন্য আপনার ডিরেক্টরিতে একটি ডেডিকেটেড সার্ভিস অ্যাকাউন্ট তৈরি করুন। TLS টানেলটি স্থাপন করার জন্য একটি সার্ভার সার্টিফিকেট সহ RADIUS সার্ভার কনফিগার করুন এবং টানেলের ভেতরে এই সার্ভিস অ্যাকাউন্টের ক্রেডেনশিয়াল ব্যবহার করে অথেন্টিকেট করার জন্য স্ক্যানারগুলো কনফিগার করুন। RADIUS পলিসিটি যাতে এই সার্ভিস অ্যাকাউন্টটিকে একটি নির্দিষ্ট, আইসোলেটেড ওয়্যারহাউস VLAN-এ সীমাবদ্ধ রাখে তা নিশ্চিত করুন।
Q3. AP এবং RADIUS সার্ভার কনফিগার করার পর, ক্লায়েন্ট ডিভাইসগুলো সফলভাবে অথেন্টিকেট হয় (RADIUS লগ-এ Access-Accept দিয়ে যাচাইকৃত), কিন্তু তারা কোনো IP অ্যাড্রেস পেতে ব্যর্থ হয় এবং নেটওয়ার্ক অ্যাক্সেস করতে পারে না। সবচেয়ে সম্ভাব্য পরিকাঠামোগত সমস্যাটি কী?
ইঙ্গিত: অথেন্টিকেশন সফল হয়েছে, যার অর্থ 802.1X ধাপটি সম্পূর্ণ। সমস্যাটি পরবর্তী নেটওয়ার্ক প্রোভিশনিং ধাপে রয়েছে।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য সমস্যাটি হলো ওয়্যার্ড নেটওয়ার্কে একটি VLAN ভুল কনফিগারেশন। RADIUS সার্ভার যদি ক্লায়েন্টকে একটি নির্দিষ্ট VLAN-এ (যেমন, VLAN 20) রাখার জন্য dynamic VLAN assignment ব্যবহার করে, তবে Access Point সংযোগকারী সুইচ পোর্টটিকে অবশ্যই একটি 802.1Q ট্রাঙ্ক পোর্ট হিসেবে কনফিগার করতে হবে যা VLAN 20-কে অনুমতি দেয়। VLAN যদি AP-তে ট্রাঙ্ক করা না থাকে, তবে ক্লায়েন্টের DHCP অনুরোধগুলো ড্রপ হয়ে যাবে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is the primary difference between EAP-TLS and PEAP-MSCHAPv2 for 802.1X WiFi?
EAP-TLS relies on mutual public key infrastructure (PKI) certificate validation where both the RADIUS server and client endpoint present trusted X.509 digital certificates, eliminating passwords entirely. PEAP-MSCHAPv2 uses a server-side certificate to establish an encrypted TLS tunnel, through which legacy username and password hashes are transmitted, making it vulnerable to credential theft and misconfigured supplicant exploits.
Why is strict server certificate validation critical for 802.1X client supplicants?
Without strict server certificate validation, client devices will connect to any rogue access point broadcasting the enterprise SSID and presenting an arbitrary certificate. An attacker running a rogue RADIUS server can capture MS-CHAPv2 authentication challenges or harvest corporate credentials. Enforcing the trusted Root CA and server domain name prevents man-in-the-middle attacks.
How does dynamic VLAN assignment operate during 802.1X authentication?
When a client authenticates successfully, the RADIUS server includes RFC 2868 and RFC 3580 RADIUS attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN ID or name) in the RADIUS Access-Accept response. The access point or switch receives these attributes and dynamically bridges the client traffic onto the assigned VLAN.
Which firewall ports must be open between access points and the RADIUS server?
Access points communicate with RADIUS servers over UDP. Standard IANA ports are UDP port 1812 for RADIUS Authentication and UDP port 1813 for RADIUS Accounting. Legacy deployments may use UDP ports 1645 (Authentication) and 1646 (Accounting). Additionally, dynamic Change of Authorization (CoA) requires UDP port 3799 to be reachable from RADIUS to the AP.
How does Purple simplify 802.1X and guest WiFi segmentation across multi-vendor networks?
Purple integrates seamlessly with major enterprise wireless hardware (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) to cleanly separate corporate 802.1X traffic from visitor networks. Purple delivers enterprise captive portals, automated visitor onboarding, and compliant marketing analytics while allowing IT teams to maintain isolated, high-security 802.1X networks for staff and managed endpoints.
এই সিরিজে পড়া চালিয়ে যান
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
Android 802.1X এবং EAP-TLS ট্রাবলশুটিং: Intune এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
আপনি সহজেই সনাক্ত করতে পারবেন কেন ম্যানেজড Android ফোনগুলো আপনার স্টাফ SSID-এ EAP-TLS সংযোগ করতে ব্যর্থ হচ্ছে এবং তা Intune-এ ঠিক করতে পারবেন। প্রতিটি লক্ষণকে চারটি সাধারণ কারণের সাথে মেলান - অনুপস্থিত CA বা ডোমেন, ভুল প্রোফাইলে থাকা ক্লায়েন্ট সার্টিফিকেট, একটি অমিল RADIUS সার্ভার নামের মান, অথবা একটি অপৌঁছানো ট্রাস্টেড রুট। তারপর একটি রোলআউট চেকলিস্ট প্রয়োগ করুন যা বারবার বিভ্রাট হওয়া বন্ধ করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।