
802.1X WiFi ऑथेंटिकेशन कसे कॉन्फिगर करावे: स्टेप बाय स्टेप मार्गदर्शिका
ही तांत्रिक मार्गदर्शिका 802.1X एंटरप्राइझ WiFi ऑथेंटिकेशन कॉन्फिगर करण्यासाठी स्टेप बाय स्टेप माहिती प्रदान करते. यामध्ये जास्त गर्दीच्या ठिकाणांवरील IT लीडर्ससाठी RADIUS सर्व्हर सेटअप, सर्टिफिकेट डिप्लॉयमेंट आणि प्रॅक्टिकल डिप्लॉयमेंट धोरणे समाविष्ट आहेत.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सिक्युरिटी मार्गदर्शिका →
802.1X deployment & RADIUS policy architect
Select your endpoint fleet, directory service, and segmentation requirements to calculate optimal EAP methods, RADIUS attributes, and MDM provisioning profiles.
Microsoft Entra ID Cloud RADIUS & 802.1X Blueprint
| Attribute | Calculated Value | Engineering Purpose |
|---|---|---|
| Tunnel-Type (RFC 2868) | 13 (VLAN) | Instructs the access point to terminate the tunnel into a Layer 2 virtual LAN. |
| Tunnel-Medium-Type (RFC 2868) | 6 (802 - includes all 802.11 media) | Identifies the physical/data-link transport layer as IEEE 802 standard. |
| Tunnel-Private-Group-ID (RFC 3580) | <Corporate_VLAN_ID_or_Name> | Specifies the targeted VLAN ID (e.g., VLAN 10 for Staff, VLAN 20 for Contractors). |
| Session-Timeout (RFC 2865) | 28800 seconds (8 hours) | Forces periodic silent background re-authentication without disconnecting active sessions. |
| Termination-Action (RFC 2865) | 1 (RADIUS-Request) | Instructs the access point to issue a re-authentication request upon session timeout. |
- Enforce Framed-MTU of 1300 bytes on RADIUS server to prevent EAP-TLS packet fragmentation over WAN/VPN.
- Anchor client supplicants to your private Root CA certificate to prevent Evil Twin / rogue AP spoofing attacks.
- Enable 802.11r (Fast BSS Transition) with Over-the-Air roaming to maintain sub-50ms handoffs for voice/video.
- Configure Dynamic Change of Authorization (CoA / RFC 3576, now RFC 5176) over UDP port 3799 for instant posture re-evaluation.
- Separate guest access onto an isolated captive portal VLAN with client isolation and public DNS filtering.
Deploying 802.1X Across Complex Multi-Vendor Venues?
Purple provides cloud-managed guest WiFi, Passpoint Hotspot 2.0, and centralised captive portals that coexist cleanly with your enterprise 802.1X network. Book an architecture session with our engineering team.
मुख्य सारांश
एंटरप्राइज नेटवर्कसाठी, कॉर्पोरेट इन्फ्रास्ट्रक्चरचे रक्षण करण्यासाठी आता सामायिक PSK (प्री-शेअर्ड की) पुरेशी राहिलेली नाही. संस्थांना कडक अनुपालन आवश्यकता (PCI-DSS, GDPR) आणि वाढत्या सायबर हल्ल्यांच्या धोक्याचा सामना करावा लागत असल्याने, 802.1X प्रमाणीकरणाकडे (authentication) वळणे ही एक महत्त्वपूर्ण सुरक्षा गरज बनली आहे.
हे मार्गदर्शक एंटरप्राइज ॲक्सेस पॉइंट्सवर 802.1X कॉन्फिगर करण्यासाठी एक व्यावहारिक, व्हेंडर-निरपेक्ष अंमलबजावणी प्रक्रिया प्रदान करते. आम्ही मुख्य आर्किटेक्चर - सप्लिकंट, ऑथेंटिकेटर आणि ऑथेंटिकेशन सर्व्हर - तसेच सर्टिफिकेट मॅनेजमेंट, RADIUS कॉन्फिगरेशन आणि अंमलबजावणी दरम्यान येणाऱ्या सामान्य अडचणी कव्हर करतो. रिटेल, हॉस्पिटॅलिटी किंवा सार्वजनिक क्षेत्रातील वातावरणात काम करणाऱ्या IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी, हे संदर्भ मार्गदर्शक कॉर्पोरेट आणि अतिथी (guest) ट्रॅफिक पूर्णपणे वेगळे ठेवून मजबूत, ओळख-आधारित नेटवर्क ॲक्सेस कंट्रोल लागू करण्यासाठी आवश्यक कृतीयोग्य पायऱ्या प्रदान करते.
आर्किटेक्चर आणि अंमलबजावणी धोरणांच्या १० मिनिटांच्या संक्षिप्त माहितीसाठी खालील आमचे सह-पॉडकास्ट ब्रीफिंग ऐका.
सखोल अभ्यास: 802.1X आर्किटेक्चर
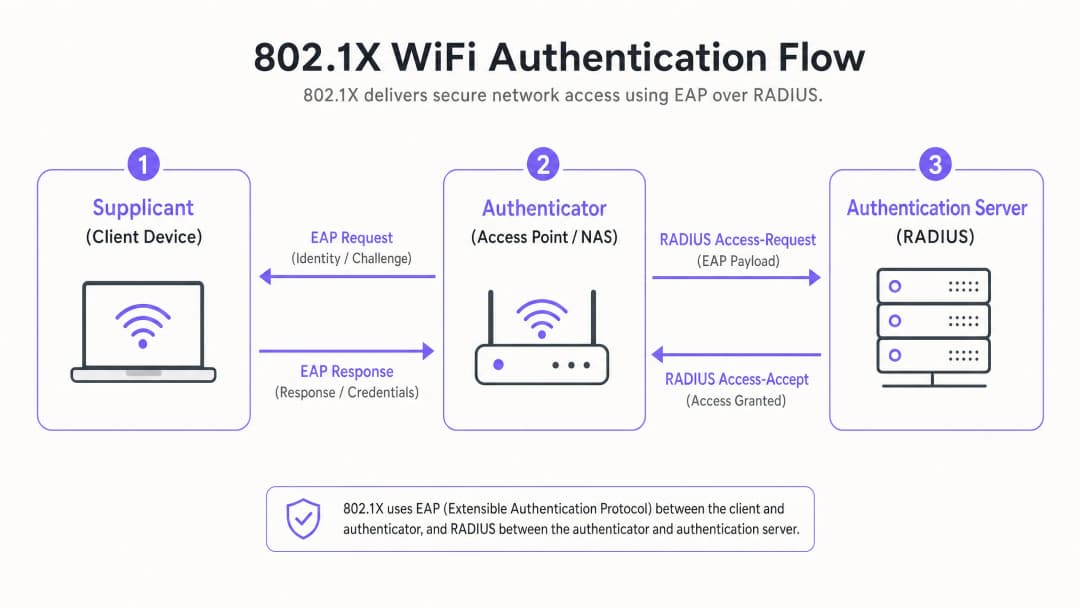
IEEE 802.1X मानक पोर्ट - आधारित नेटवर्क ऍक्सेस नियंत्रण परिभाषित करते. वायरलेस वातावरणात, क्लायंट उपकरणांनी केंद्रीय निर्देशिकेकडे यशस्वीरित्या प्रमाणीकरण करेपर्यंत हे त्यांना डेटा ट्रॅफिक पाठवण्यापासून किंवा प्राप्त करण्यापासून रोखते.
तीन मुख्य घटक
- सप्लिकंट (क्लायंट डिव्हाइस): ऍक्सेसची विनंती करणाऱ्या लॅपटॉप, स्मार्टफोन किंवा IoT डिव्हाइसवरील सॉफ्टवेअर. याने निवडलेल्या EAP (एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल) पद्धतीला सपोर्ट करणे आवश्यक आहे.
- ऑथेंटिकेटर (ऍक्सेस पॉइंट/WLC): गेटकीपर म्हणून काम करणारे नेटवर्क डिव्हाइस. हे एक "नियंत्रित पोर्ट" उघडते जे प्रमाणीकरण यशस्वी होईपर्यंत केवळ EAP ट्रॅफिकला परवानगी देते.
- ऑथेंटिकेशन सर्व्हर (RADIUS): केंद्रीय सर्व्हर (उदा. Microsoft NPS, FreeRADIUS, Cisco ISE) जो ओळख भांडाराच्या (जसे की Active Directory) विरूद्ध क्रेडेंशियल्स सत्यापित करतो आणि Access-Accept किंवा Access-Reject संदेश पाठवतो.
EAP पद्धती: योग्य सुरक्षा स्थिती निवडणे
EAP पद्धतीची निवड तुमची सुरक्षा पातळी आणि उपयोजन जटिलता निर्धारित करते.
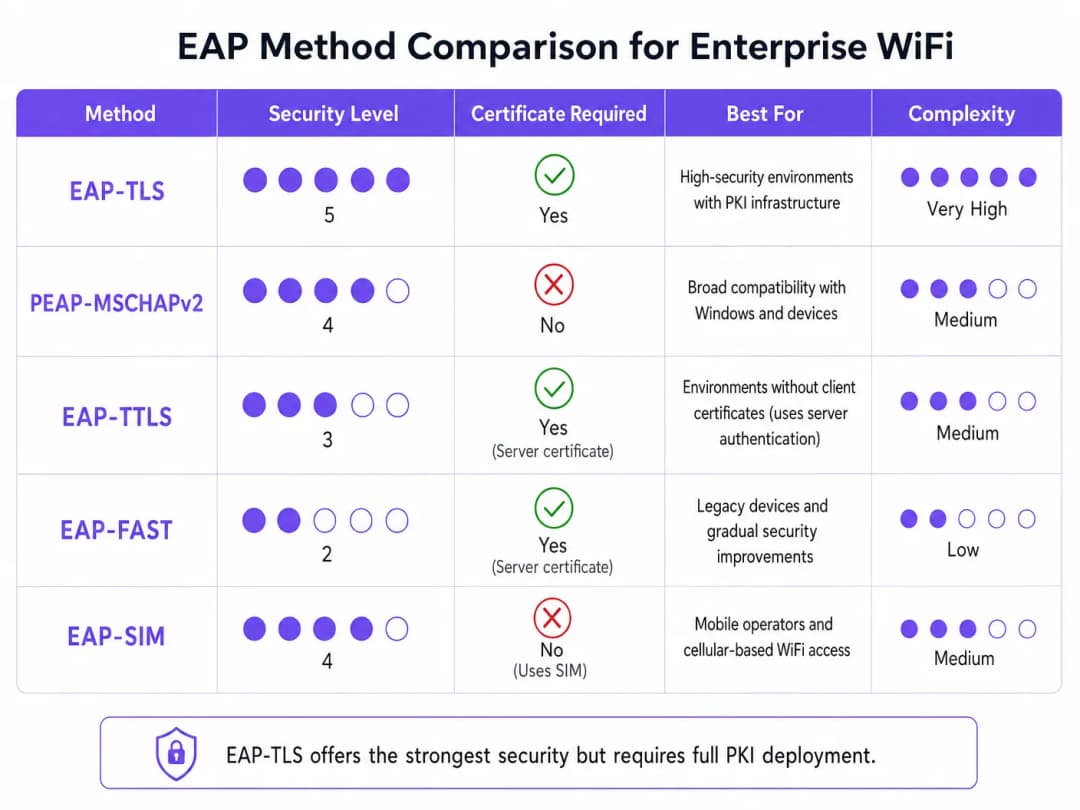
- EAP-TLS (ट्रान्सपोर्ट लेयर सिक्युरिटी): सर्वोत्तम मानक. सर्व्हर आणि क्लायंट दोन्हीवर प्रमाणपत्रे आवश्यक आहेत. कोणतेही पासवर्ड ट्रान्समिट केले जात नाहीत. उच्च - सुरक्षा वातावरणासाठी महत्त्वपूर्ण, परंतु यासाठी संपूर्ण पब्लिक की इन्फ्रास्ट्रक्चर (PKI) आवश्यक आहे.
- PEAP-MSCHAPv2 (प्रोटेक्टेड EAP): सर्वात सामान्य एंटरप्राइझ उपयोजन. एक सुरक्षित TLS टनेल तयार करण्यासाठी सर्व्हर - साइड प्रमाणपत्राचा वापर करते ज्यामध्ये क्लायंट युझरनेम आणि पासवर्ड पाठवतो. उपयोजित करणे सोपे आहे, परंतु जर क्लायंट डिव्हाइसेस सर्व्हर प्रमाणपत्राचे काटेकोरपणे प्रमाणीकरण करण्यासाठी कॉन्फिगर केलेले नसतील तर ते क्रेडेंशियल चोरीसाठी संवेदनशील ठरू शकते.
- EAP-SIM/AKA: प्रमाणीकरणासाठी सिम कार्ड क्रेडेंशियल्सचा वापर करते. अखंड ऑनबोर्डिंगसाठी वाहतूक केंद्रे आणि मोठ्या सार्वजनिक ठिकाणांवर वाढत्या प्रमाणात संबंधित आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: टप्प्याटप्प्याने कॉन्फिगरेशन
802.1X उपयोजित करण्यासाठी तुमच्या RADIUS सर्व्हर, ऍक्सेस पॉइंट्स आणि क्लायंट डिव्हाइसेसवर समन्वित कॉन्फिगरेशन आवश्यक आहे.
टप्पा १: RADIUS सर्व्हरची तयारी
तुम्ही Microsoft Network Policy Server (NPS) किंवा इतर कोणताही पर्याय वापरत असलात तरीही, मूळ तत्त्वे सारखीच राहतात.
- RADIUS क्लायंट परिभाषित करा: RADIUS सर्व्हरमध्ये प्रत्येक ऍक्सेस पॉइंट (किंवा वायरलेस कंट्रोलर) नोंदणीकृत करा. AP आणि RADIUS सर्व्हरमधील संवाद सुरक्षित करण्यासाठी एक मजबूत, यादृच्छिकपणे जनरेट केलेला शेअर केलेला गुप्त कोड (किमान २२ वर्ण) नियुक्त करा.
- सर्वर प्रमाणपत्र स्थापित करा: PEAP किंवा EAP-TLS साठी, RADIUS सर्वरवर X.509 प्रमाणपत्र स्थापित करा. विश्वसनीय सार्वजनिक प्रमाणपत्र प्राधिकरणाचे (CA) प्रमाणपत्र वापरल्याने BYOD उपयोजन सोपे होते, कारण रूट प्रमाणपत्र क्लायंट ऑपरेटिंग सिस्टमद्वारे आधीपासूनच विश्वसनीय असते.
पायरी 2: पॉलिसी कॉन्फिगरेशन
ओळखीच्या आधारावर प्रवेश निश्चित करण्यासाठी नेटवर्क पॉलिसी कॉन्फिगर करा.
- कनेक्शन विनंती पॉलिसी: RADIUS सर्वर येणाऱ्या विनंत्या कशा हाताळतो ते परिभाषित करा. सहसा, यामध्ये NAS-Port-Type (Wireless - IEEE 802.11) जुळवणे आणि विनंत्या स्थानिक पातळीवर प्रमाणित करणे समाविष्ट असते.
- नेटवर्क पॉलिसी: Active Directory गटांना नेटवर्क प्रवेशाच्या विशेषाधिकारांशी मॅप करा. उदाहरणार्थ, "Domain Computers" गटाला कॉर्पोरेट VLAN शी मॅप करा. यशस्वी प्रमाणीकरण झाल्यावर डायनॅमिकरित्या VLAN नियुक्त करण्यासाठी RADIUS गुणधर्म (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) वापरा.
पायरी 3: ॲक्सेस पॉइंट कॉन्फिगरेशन
तुमच्या वायरलेस इन्फ्रास्ट्रक्चरवर (उदा. Meraki, Aruba, Cisco) SSID कॉन्फिगर करा.
- नवीन SSID तयार करा आणि सुरक्षा प्रकार म्हणून WPA2-Enterprise किंवा WPA3-Enterprise निवडा.
- तुमच्या प्राथमिक आणि दुय्यम RADIUS सर्वरचे IP पत्ते प्रविष्ट करा.
- पायरी 1 मध्ये परिभाषित केलेले शेअर्ड सिक्रेट प्रविष्ट करा.
- तुमचा RADIUS सर्वर VLAN गुणधर्म पाठवत असल्यास Dynamic VLAN Assignment सक्षम करा.
पायरी 4: क्लायंट सप्लिकंट कॉन्फिगरेशन
ही सर्वात महत्त्वाची आणि बऱ्याचदा दुर्लक्षित केली जाणारी पायरी आहे. युजर्सनी त्यांच्या उपकरणांचे व्यक्तिचलितरित्या कॉन्फिगरेशन करण्यावर अवलंबून राहू नका.
- कॉर्पोरेट उपकरणे: WiFi प्रोफाइल पाठवण्यासाठी ग्रुप पॉलिसी ऑब्जेक्ट्स (GPO) किंवा तुमचे मोबाईल डिव्हाइस मॅनेजमेंट (MDM) प्लॅटफॉर्म वापरा. मॅन - इन - द - मिडल (इव्हिल ट्विन) हल्ले रोखण्यासाठी प्रोफाइलने विश्वसनीय रूट CA आणि RADIUS सर्वरचे अचूक सर्वर नाव निर्दिष्ट करणे आवश्यक आहे.
- BYOD: कर्मचाऱ्यांच्या मालकीच्या उपकरणांवर सुरक्षित प्रोफाइल पाठवण्यासाठी ऑनबोर्डिंग पोर्टल किंवा MDM सोल्यूशन लागू करा.
सर्वोत्तम पद्धती आणि उद्योग मानके
एक मजबूत उपयोजन सुनिश्चित करण्यासाठी, या आर्किटेक्चरल सर्वोत्तम पद्धतींचे अनुसरण करा:
- कडक प्रमाणपत्र प्रमाणीकरण लागू करा: क्लायंटना कोणत्याही सर्वर प्रमाणपत्राचा आंधळेपणाने स्वीकार करण्याची परवानगी कधीही देऊ नका. PEAP क्रेडेंशियल चोरीसाठी हा प्राथमिक मार्ग आहे.
- अतिथी ट्रॅफिक वेगळे करा: तुमचे 802.1X इन्फ्रास्ट्रक्चर कॉर्पोरेट प्रवेशासाठी आहे. अतिथी ट्रॅफिक पूर्णपणे वेगळे राहिले पाहिजे. स्वतःचे Captive Portal आणि विश्लेषण स्तर असलेले समर्पित Guest WiFi प्लॅटफॉर्म उपयोजित करा. आमच्या Securing Your Network: Robust DNS and Security मार्गदर्शकामध्ये चर्चा केल्याप्रमाणे, नेटवर्क संरक्षणासाठी लॉजिकल विलगीकरण मूलभूत आहे.
- रिडंडन्सी लागू करा: RADIUS ही एक अत्यंत महत्त्वाची सेवा आहे. प्राथमिक आणि दुय्यम RADIUS सर्वर उपयोजित करा. मोठ्या retail साखळीसारख्या वितरित वातावरणात, WAN लिंक खंडित झाल्यास जगण्याची क्षमता राखण्यासाठी स्थानिक RADIUS प्रॉक्सीचा विचार करा.
त्रुटी निवारण आणि जोखीम कमी करणे
जेव्हा उपयोजन अयशस्वी होते, तेव्हा ते सहसा काही सामान्य कॉन्फिगरेशन त्रुटींमुळे होते:
- RADIUS Timeout Errors: हे सहसा AP आणि RADIUS सर्व्हरमधील शेअर केलेल्या सिक्रेटच्या विसंगतीमुळे, किंवा UDP पोर्ट्स 1812 (authentication) आणि 1813 (accounting) ला ब्लॉक करणाऱ्या फायरवॉल नियमांमुळे होते.
- Client Rejections: RADIUS इव्हेंट लॉग्स तपासा (उदा. Windows Event Viewer -> Custom Views -> Server Roles -> Network Policy and Access Services). इव्हेंट ID 6273 शोधा. सामान्य कारणांमध्ये क्लायंटचे कालबाह्य झालेले सर्टिफिकेट्स किंवा क्लायंट सर्व्हरच्या सर्टिफिकेट चेनवर विश्वास ठेवण्यास अपयशी ठरणे समाविष्ट आहे.
- VLAN Assignment Failures: प्रमाणीकरण यशस्वी झाले परंतु क्लायंटला IP ॲड्रेस मिळाला नाही, तर AP शी कनेक्ट केलेला स्विच पोर्ट ट्रंक पोर्ट म्हणून कॉन्फिगर केला असल्याची खात्री करा, जो डायनॅमिकली असाइन केलेल्या VLANs ला अनुमती देतो.
ROI आणि व्यावसायिक प्रभाव
802.1X लागू केल्याने महत्त्वपूर्ण ऑपरेशनल आणि सुरक्षा ROI मिळतो:
- जोखीम कमी करणे: संपूर्ण कॉर्पोरेट नेटवर्क धोक्यात आणणाऱ्या एकाच तडजोड केलेल्या PSK चा धोका काढून टाकतो, ज्यामुळे PCI-DSS आणि GDPR अनुपालन प्रयत्नांना थेट पाठबळ मिळते.
- कार्यक्षम कार्यक्षमता: प्रवेश नियंत्रण केंद्रीकृत करते. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा त्याचे Active Directory खाते निष्क्रिय केल्याने त्याचा WiFi प्रवेश त्वरित रद्द होतो. संपूर्ण एंटरप्राइझमध्ये PSKs रोटेट करण्याची आवश्यकता नसते.
- नेटवर्क दृश्यमानता: नेटवर्कवर नक्की कोण आहे आणि ते कोणते डिव्हाइसेस वापरत आहेत याबद्दल सखोल दृश्यमानता प्रदान करते, ज्यामुळे उत्कृष्ट क्षमता नियोजन आणि थ्रेट हंटिंग शक्य होते.
क्रीडा स्टेडियम किंवा हॉस्पिटॅलिटी क्षेत्रासारख्या हाय-डेन्सिटी, क्लिष्ट वातावरणासाठी, अतिथी प्रवेश प्रदान करताना कॉर्पोरेट सुरक्षा व्यवस्थापित करणे हे एक आव्हान आहे. 802.1X द्वारे कॉर्पोरेट मालमत्ता सुरक्षित करून आणि अतिथी ट्रॅफिक हाताळण्यासाठी मजबूत WiFi analytics प्लॅटफॉर्मचा लाभ घेऊन, आयटी लीडर्स सुरक्षित, स्केलेबल कनेक्टिव्हिटी देऊ शकतात जी एंटरप्राइझ आणि त्याचे ग्राहक दोघांनाही सेवा देते. हाय-डेन्सिटी वातावरण व्यवस्थापित करण्याच्या माहितीसाठी, आमचे Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues पहा.
महत्वाच्या व्याख्या
802.1X
पोर्ट-आधारित नेटवर्क ऍक्सेस कंट्रोलसाठी एक IEEE मानक जे LAN किंवा WLAN ला जोडू इच्छिणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते.
एंटरप्राइझ WiFi सुरक्षेसाठीचा पायाभूत प्रोटोकॉल, जो असुरक्षित शेअर केलेल्या पासवर्ड्सची जागा घेतो.
सप्लिकंट (Supplicant)
नेटवर्कमध्ये प्रवेशाची विनंती करणारे क्लायंट डिव्हाइस किंवा सॉफ्टवेअर ॲप्लिकेशन.
सुरक्षित कनेक्शन्स सुनिश्चित करण्यासाठी IT टीम्सनी MDM द्वारे सप्लिकंट कॉन्फिगरेशन व्यवस्थापित केले पाहिजे.
ऑथेंटिकेटर (Authenticator)
नेटवर्क डिव्हाइस (Access Point किंवा Switch) जे सप्लिकंट आणि ऑथेंटिकेशन सर्व्हर दरम्यान प्रॉक्सी म्हणून काम करून ऑथेंटिकेशन प्रक्रियेत मदत करते.
EAP ट्रॅफिक सुरक्षितपणे फॉरवर्ड करण्यासाठी RADIUS सर्व्हर IP आणि शेअर केलेल्या सिक्रेटसह कॉन्फिगर केलेले असते.
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस; एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
बॅकएंड सर्व्हर (जसे की Microsoft NPS) जो प्रत्यक्षात डिरेक्टरीच्या विरुद्ध वापरकर्त्याच्या क्रेडेंशियल्सचे प्रमाणीकरण करतो.
EAP (एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल)
वायर्ड आणि वायरलेस नेटवर्क्स आणि पॉइंट-टू-पॉइंट कनेक्शन्समध्ये वारंवार वापरले जाणारे ऑथेंटिकेशन फ्रेमवर्क, जे एकाधिक ऑथेंटिकेशन पद्धतींना सपोर्ट करते.
सप्लिकंट आणि RADIUS सर्व्हर दरम्यान बोलली जाणारी 'भाषा'.
EAP-TLS
एक EAP पद्धत जी ट्रान्सपोर्ट लेअर सिक्युरिटी वापरते, ज्यामध्ये परस्पर ऑथेंटिकेशनसाठी सर्व्हर आणि क्लायंट-साइड दोन्ही सर्टिफिकेट्स आवश्यक असतात.
उपलब्ध असलेली सर्वात सुरक्षित पद्धत, जी बऱ्याचदा उच्च-सुरक्षा किंवा वर्गीकृत वातावरणासाठी अनिवार्य असते.
PEAP
PEAP; हा सुरक्षित आणि ऑथेंटिकेटेड TLS टनेलमध्ये EAP ला एन्कॅप्स्युलेट करतो.
सर्वात मोठ्या प्रमाणावर तैनात केलेली एंटरप्राइज पद्धत, ज्यामध्ये फक्त सर्वर-साइड सर्टिफिकेटची आवश्यकता ठेवून सुरक्षा आणि सुलभ उपयोजन या दोन्हीचा ताळमेळ राखला जातो.
Dynamic VLAN Assignment
अशी प्रक्रिया ज्यामध्ये RADIUS सर्वर हा ॲक्सेस पॉइंटला (AP) ऑथेंटिकेटेड युझरला त्यांच्या डिरेक्टरी ग्रुप मेंबरशिपच्या आधारे विशिष्ट VLAN वर जोडण्याचे निर्देश देतो.
नेटवर्क ट्रॅफिकचे वर्गीकरण करण्यासाठी (उदा. HR, इंजिनिअरिंग आणि IoT डिव्हाइसेस वेगळे करणे) आणि एकाच कॉर्पोरेट SSID वरून ब्रॉडकास्टिंग करण्यासाठी अत्यंत महत्त्वाचे आहे.
सोडवलेली उदाहरणे
एका ३०० खोल्यांच्या लक्झरी हॉटेलला त्यांच्या बॅक-ऑफ-हाऊस ऑपरेशनल नेटवर्कला (स्टाफ टॅब्लेट्स, VoIP फोन्स, मॅनेजमेंट लॅपटॉप्स) सुरक्षित करायचे आहे आणि ते गेस्ट नेटवर्कपासून पूर्णपणे वेगळे ठेवायचे आहे. ते सध्या स्टाफसाठी एकच PSK वापरत आहेत.
१. हॉटेलच्या अस्तित्वात असलेल्या Active Directory शी जोडलेले Microsoft NPS डिप्लॉय करा. २. टॅब्लेट ऑनबोर्डिंग सोपे करण्यासाठी NPS सर्व्हरवर पब्लिक सर्टिफिकेट (उदा. DigiCert) वापरून, PEAP-MSCHAPv2 कॉन्फिगर करा. ३. APs वर 802.1X SSID ('Hotel_Ops') तयार करा. ४. सर्व स्टाफ टॅब्लेट्स आणि लॅपटॉप्सवर 'Hotel_Ops' WiFi प्रोफाइल पुश करण्यासाठी हॉटेलचे MDM प्लॅटफॉर्म वापरा, हे प्रोफाइल DigiCert रूट CA वर विश्वास ठेवेल आणि NPS सर्व्हर नावाचे प्रमाणीकरण करेल असे स्पष्टपणे कॉन्फिगर करा. ५. सध्याचे ओपन गेस्ट SSID तसेच ठेवा, अटींच्या मंजुरीसाठी आणि ॲनालिटिक्ससाठी ते Purple च्या captive portal द्वारे रूट करा, जेणेकरून गेस्ट VLANs हे ऑपरेशनल VLANs कडे रूट होणार नाहीत याची खात्री होईल.
एक युनिव्हर्सिटी कॅम्पस 802.1X वर स्थलांतरित होत आहे आणि त्यांना विविध ऑपरेटिंग सिस्टम्समधील १५,००० विद्यार्थ्यांसाठी मोठ्या प्रमाणात BYOD वातावरणाला सपोर्ट करायचा आहे.
१. लोड बॅलन्सिंगसह एक मजबूत RADIUS क्लस्टर (उदा. FreeRADIUS किंवा Cisco ISE) डिप्लॉय करा. २. व्यापक डिव्हाइस सुसंगततेसाठी PEAP-MSCHAPv2 लागू करा. ३. एक ऑनबोर्डिंग पोर्टल (उदा. SecureW2) डिप्लॉय करा जे विद्यार्थ्याच्या डिव्हाइस सप्लिकंटला योग्य EAP सेटिंग्ज वापरण्यासाठी आणि युनिव्हर्सिटीच्या RADIUS सर्व्हर सर्टिफिकेटवर विश्वास ठेवण्यासाठी स्वयंचलितपणे कॉन्फिगर करेल. ४. ब्रॉडकास्ट डोमेन्स व्यवस्थापित करण्यासाठी विद्यार्थ्यांच्या कॅम्पसमधील स्थानाच्या आधारे त्यांना योग्य सबनेटमध्ये ठेवण्यासाठी RADIUS ॲट्रिब्युट्सद्वारे डायनॅमिक VLAN असाइनमेंट वापरा.
सराव प्रश्न
Q1. तुमची संस्था PEAP-MSCHAPv2 वापरून 802.1X तैनात करत आहे. टेस्टिंग दरम्यान, युझर्सनी तक्रार केली की पहिल्यांदा कनेक्ट करताना त्यांना 'Accept a Certificate' अशी सूचना मिळते. तुम्ही याचे निराकरण कसे कराल?
टीप: नेटवर्क इन्फ्रास्ट्रक्चरबाबत युझर्सना ट्रस्टचे निर्णय घेण्याची परवानगी देण्याच्या सुरक्षेवरील परिणामांचा विचार करा.
नमुना उत्तर पहा
RADIUS सर्वरचे सर्टिफिकेट जारी करणाऱ्या Root CA वर स्पष्टपणे विश्वास ठेवण्यासाठी आणि विशिष्ट सर्वरचे नाव व्हॅलिडेट करण्यासाठी तुम्ही क्लायंट सप्लिकंट प्रोफाइल्स (MDM किंवा Group Policy द्वारे) कॉन्फिगर करणे आवश्यक आहे. युझर्सवर स्वतःहून सर्टिफिकेट्स स्वीकारण्याची जबाबदारी सोपवल्याने त्यांना सुरक्षेच्या इशाऱ्यांकडे दुर्लक्ष करण्याची सवय लागते आणि नेटवर्क Evil Twin (क्रेडेन्शियल हार्वेस्टिंग) हल्ल्यांना बळी पडू शकते.
Q2. तुम्हाला वेअरहाऊस बारकोड स्कॅनर्सचा ताफा सुरक्षित करायचा आहे. ते WPA2-Enterprise ला सपोर्ट करतात परंतु त्यांच्याकडे क्लायंट सर्टिफिकेट्स इन्स्टॉल करण्याची किंवा Active Directory मध्ये जॉइन करण्याची कोणतीही यंत्रणा नाही. सर्वात सुरक्षित डिप्लॉयमेंट पद्धत कोणती आहे?
टीप: अशा EAP पद्धतींचे मूल्यांकन करा ज्यांना क्लायंट-साइड सर्टिफिकेट्सची आवश्यकता नसते परंतु तरीही त्या सुरक्षित ऑथेंटिकेशन प्रदान करतात.
नमुना उत्तर पहा
PEAP-MSCHAPv2 तैनात करा. या स्कॅनर्ससाठी तुमच्या डिरेक्टरीमध्ये एक डेडिकेटेड सर्व्हिस अकाउंट तयार करा. TLS टनेल स्थापित करण्यासाठी RADIUS सर्वरला सर्वर सर्टिफिकेटसह कॉन्फिगर करा, आणि टनेलच्या आत सर्व्हिस अकाउंट क्रेडेन्शियल्स वापरून ऑथेंटिकेट करण्यासाठी स्कॅनर्स कॉन्फिगर करा. RADIUS पॉलिसी या सर्व्हिस अकाउंटला एका विशिष्ट, वेगळ्या वेअरहाऊस VLAN पुरतेच मर्यादित ठेवेल याची खात्री करा.
Q3. APs आणि RADIUS सर्वर कॉन्फिगर केल्यानंतर, क्लायंट डिव्हाइसेस यशस्वीरित्या ऑथेंटिकेट होतात (RADIUS लॉग्समध्ये Access-Accept द्वारे व्हेरिफाय केले आहे), परंतु त्यांना IP ॲड्रेस मिळत नाही आणि ते नेटवर्क ॲक्सेस करू शकत नाहीत. सर्वात संभाव्य इन्फ्रास्ट्रक्चर समस्या कोणती आहे?
टीप: ऑथेंटिकेशन यशस्वी झाले आहे, म्हणजेच 802.1X टप्पा पूर्ण झाला आहे. अडचण पुढील नेटवर्क प्रोव्हिजनिंग टप्प्यात आहे.
नमुना उत्तर पहा
वायर नेटवर्कवरील VLAN चे चुकीचे कॉन्फिगरेशन ही सर्वात संभाव्य समस्या आहे. जर RADIUS सर्वर क्लायंटला विशिष्ट VLAN वर (उदा. VLAN 20) जोडण्यासाठी dynamic VLAN assignment चा वापर करत असेल, तर ॲक्सेस पॉइंटला जोडणारा स्विच पोर्ट हा 802.1Q ट्रंक पोर्ट म्हणून कॉन्फिगर केलेला असणे आवश्यक आहे जो VLAN 20 ला परवानगी देतो. जर VLAN चा ट्रंक AP ला जोडलेला नसेल, तर क्लायंटचे DHCP रिक्वेस्ट्स ड्रॉप केले जातील.
वारंवार विचारले जाणारे प्रश्न
What is the primary difference between EAP-TLS and PEAP-MSCHAPv2 for 802.1X WiFi?
EAP-TLS relies on mutual public key infrastructure (PKI) certificate validation where both the RADIUS server and client endpoint present trusted X.509 digital certificates, eliminating passwords entirely. PEAP-MSCHAPv2 uses a server-side certificate to establish an encrypted TLS tunnel, through which legacy username and password hashes are transmitted, making it vulnerable to credential theft and misconfigured supplicant exploits.
Why is strict server certificate validation critical for 802.1X client supplicants?
Without strict server certificate validation, client devices will connect to any rogue access point broadcasting the enterprise SSID and presenting an arbitrary certificate. An attacker running a rogue RADIUS server can capture MS-CHAPv2 authentication challenges or harvest corporate credentials. Enforcing the trusted Root CA and server domain name prevents man-in-the-middle attacks.
How does dynamic VLAN assignment operate during 802.1X authentication?
When a client authenticates successfully, the RADIUS server includes RFC 2868 and RFC 3580 RADIUS attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN ID or name) in the RADIUS Access-Accept response. The access point or switch receives these attributes and dynamically bridges the client traffic onto the assigned VLAN.
Which firewall ports must be open between access points and the RADIUS server?
Access points communicate with RADIUS servers over UDP. Standard IANA ports are UDP port 1812 for RADIUS Authentication and UDP port 1813 for RADIUS Accounting. Legacy deployments may use UDP ports 1645 (Authentication) and 1646 (Accounting). Additionally, dynamic Change of Authorization (CoA) requires UDP port 3799 to be reachable from RADIUS to the AP.
How does Purple simplify 802.1X and guest WiFi segmentation across multi-vendor networks?
Purple integrates seamlessly with major enterprise wireless hardware (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) to cleanly separate corporate 802.1X traffic from visitor networks. Purple delivers enterprise captive portals, automated visitor onboarding, and compliant marketing analytics while allowing IT teams to maintain isolated, high-security 802.1X networks for staff and managed endpoints.
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.