
802.1X WiFi प्रमाणीकरण को कैसे कॉन्फ़िगर करें: एक चरण-दर-चरण मार्गदर्शिका
यह तकनीकी मार्गदर्शिका 802.1X एंटरप्राइज़ WiFi प्रमाणीकरण को कॉन्फ़िगर करने के लिए चरण-दर-चरण प्रक्रिया प्रदान करती है। इसमें RADIUS सर्वर सेटअप, प्रमाणपत्र परिनियोजन और अत्यधिक भीड़-भाड़ वाले स्थानों के IT लीडर्स के लिए व्यावहारिक परिनियोजन रणनीतियाँ शामिल हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा मार्गदर्शिका →
802.1X deployment & RADIUS policy architect
Select your endpoint fleet, directory service, and segmentation requirements to calculate optimal EAP methods, RADIUS attributes, and MDM provisioning profiles.
Microsoft Entra ID Cloud RADIUS & 802.1X Blueprint
| Attribute | Calculated Value | Engineering Purpose |
|---|---|---|
| Tunnel-Type (RFC 2868) | 13 (VLAN) | Instructs the access point to terminate the tunnel into a Layer 2 virtual LAN. |
| Tunnel-Medium-Type (RFC 2868) | 6 (802 - includes all 802.11 media) | Identifies the physical/data-link transport layer as IEEE 802 standard. |
| Tunnel-Private-Group-ID (RFC 3580) | <Corporate_VLAN_ID_or_Name> | Specifies the targeted VLAN ID (e.g., VLAN 10 for Staff, VLAN 20 for Contractors). |
| Session-Timeout (RFC 2865) | 28800 seconds (8 hours) | Forces periodic silent background re-authentication without disconnecting active sessions. |
| Termination-Action (RFC 2865) | 1 (RADIUS-Request) | Instructs the access point to issue a re-authentication request upon session timeout. |
- Enforce Framed-MTU of 1300 bytes on RADIUS server to prevent EAP-TLS packet fragmentation over WAN/VPN.
- Anchor client supplicants to your private Root CA certificate to prevent Evil Twin / rogue AP spoofing attacks.
- Enable 802.11r (Fast BSS Transition) with Over-the-Air roaming to maintain sub-50ms handoffs for voice/video.
- Configure Dynamic Change of Authorization (CoA / RFC 3576, now RFC 5176) over UDP port 3799 for instant posture re-evaluation.
- Separate guest access onto an isolated captive portal VLAN with client isolation and public DNS filtering.
Deploying 802.1X Across Complex Multi-Vendor Venues?
Purple provides cloud-managed guest WiFi, Passpoint Hotspot 2.0, and centralised captive portals that coexist cleanly with your enterprise 802.1X network. Book an architecture session with our engineering team.
कार्यकारी सारांश (Executive Summary)
एंटरप्राइज़ नेटवर्क के लिए, कॉर्पोरेट इन्फ्रास्ट्रक्चर की सुरक्षा के लिए एक साझा PSK (प्री-शेयर्ड की) अब पर्याप्त नहीं है। चूंकि संगठनों को सख्त अनुपालन आवश्यकताओं (PCI-DSS, GDPR) और बढ़ते हमले के क्षेत्रों का सामना करना पड़ रहा है, इसलिए 802.1X प्रमाणीकरण पर जाना एक महत्वपूर्ण सुरक्षा अनिवार्यता बन गया है।
यह गाइड एंटरप्राइज़ एक्सेस पॉइंट्स पर 802.1X को कॉन्फ़िगर करने के लिए एक व्यावहारिक, वेंडर-अज्ञेयवादी परिनियोजन वॉकथ्रू प्रदान करता है। हम मुख्य आर्किटेक्चर - सप्लिकेंट, ऑथेंटिकेटर, और प्रमाणीकरण सर्वर - के साथ-साथ प्रमाणपत्र प्रबंधन, RADIUS कॉन्फ़िगरेशन, और सामान्य परिनियोजन त्रुटियों को कवर करते हैं। रिटेल, हॉस्पिटैलिटी, या सार्वजनिक क्षेत्र के वातावरण में काम करने वाले IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, यह संदर्भ कॉर्पोरेट और अतिथि ट्रैफ़िक को पूरी तरह से अलग रखते हुए मजबूत, पहचान-आधारित नेटवर्क एक्सेस कंट्रोल को लागू करने के लिए आवश्यक कार्रवाई योग्य कदम प्रदान करता है।
आर्किटेक्चर और कार्यान्वयन रणनीतियों के 10 मिनट के अवलोकन के लिए नीचे दिए गए हमारे साथी पॉडकास्ट ब्रीफिंग को सुनें।
Deep Dive: 802.1X Architecture
IEEE 802.1X मानक पोर्ट - आधारित नेटवर्क एक्सेस कंट्रोल को परिभाषित करता है। एक वायरलेस वातावरण में, यह क्लाइंट डिवाइस को तब तक डेटा ट्रैफ़िक भेजने या प्राप्त करने से रोकता है जब तक कि वे एक केंद्रीय निर्देशिका के विरुद्ध सफलतापूर्वक प्रमाणित नहीं हो जाते।
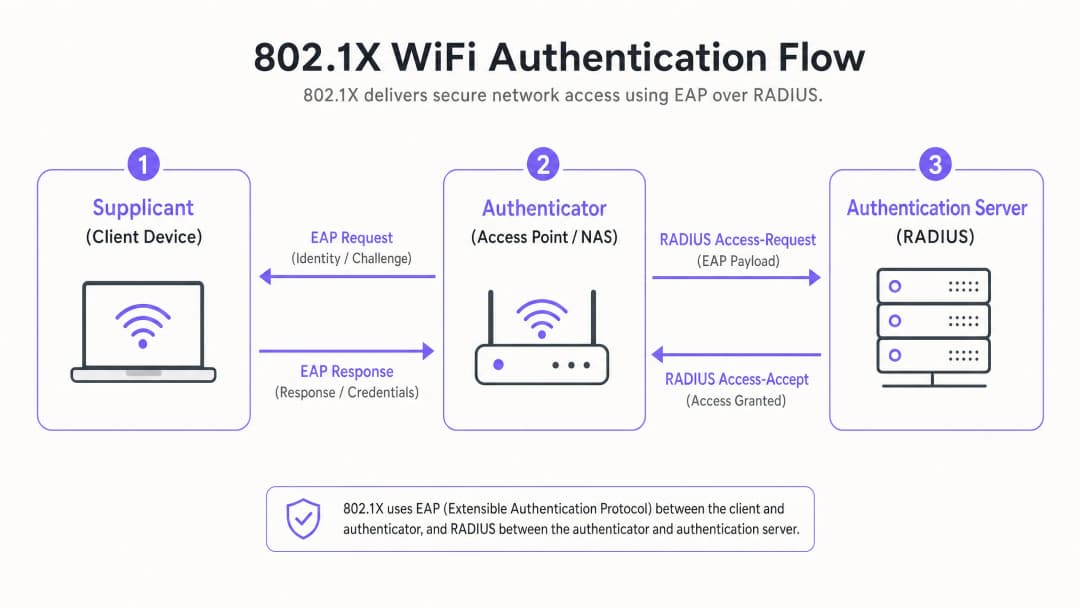
The Three Core Components
- Supplicant (क्लाइंट डिवाइस): लैपटॉप, स्मार्टफोन या IoT डिवाइस पर मौजूद सॉफ़्टवेयर जो एक्सेस का अनुरोध करता है। इसे चुने गए EAP (Extensible Authentication Protocol) विधि का समर्थन करना चाहिए।
- Authenticator (एक्सेस पॉइंट/WLC): नेटवर्क डिवाइस जो गेटकीपर के रूप में कार्य करता है। यह एक "controlled port" खोलता है जो प्रमाणीकरण सफल होने तक केवल EAP ट्रैफ़िक की अनुमति देता है।
- Authentication Server (RADIUS): केंद्रीय सर्वर (जैसे, Microsoft NPS, FreeRADIUS, Cisco ISE) जो एक पहचान स्टोर (जैसे Active Directory) के विरुद्ध क्रेडेंशियल को मान्य करता है और एक Access-Accept या Access-Reject संदेश वापस करता है।
EAP Methods: Choosing the Right Security Posture
EAP विधि का चयन आपके सुरक्षा स्तर और परिनियोजन जटिलता को निर्धारित करता है।
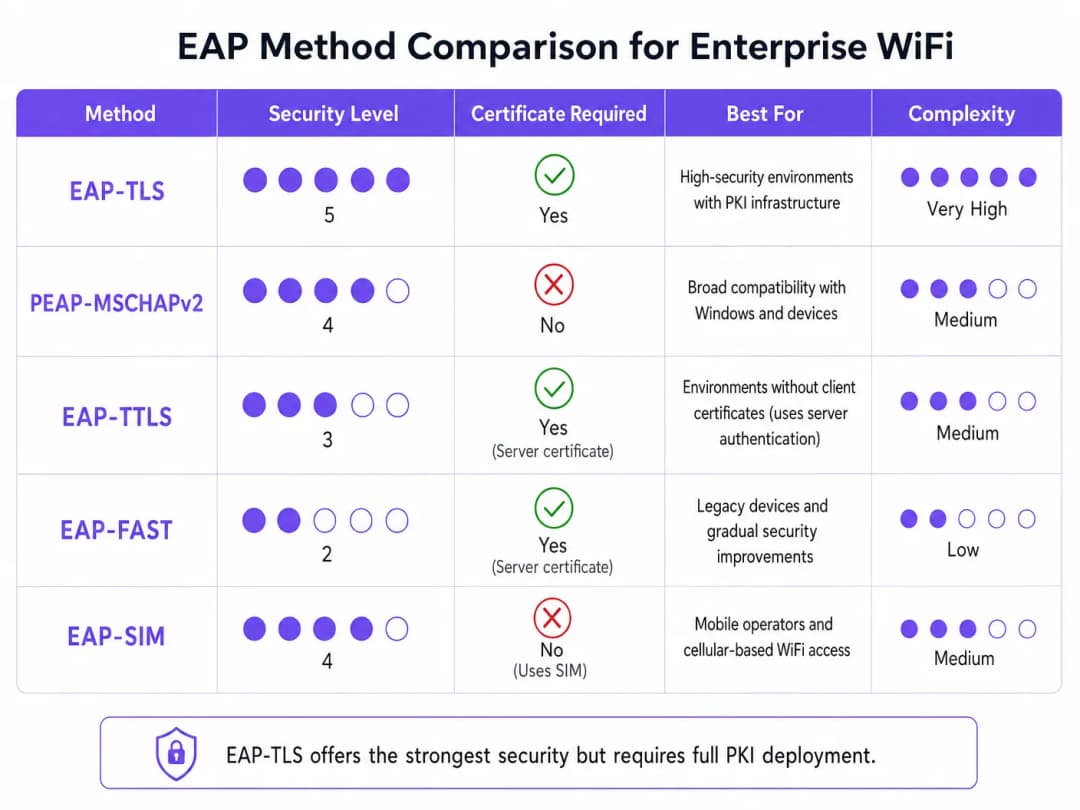
- EAP-TLS (Transport Layer Security): सबसे सुरक्षित और बेहतरीन मानक। सर्वर और क्लाइंट दोनों पर सर्टिफिकेट की आवश्यकता होती है। कोई पासवर्ड प्रसारित नहीं किया जाता है। उच्च - सुरक्षा वाले वातावरण के लिए महत्वपूर्ण है, लेकिन इसके लिए एक पूर्ण Public Key Infrastructure (PKI) की आवश्यकता होती है।
- PEAP-MSCHAPv2 (Protected EAP): सबसे आम एंटरप्राइज परिनियोजन। एक सुरक्षित TLS टनल बनाने के लिए सर्वर-साइड सर्टिफिकेट का उपयोग करता है जिसके भीतर क्लाइंट यूजरनेम और पासवर्ड भेजता है। परिनियोजित करना आसान है, लेकिन यदि क्लाइंट डिवाइसों को सर्वर सर्टिफिकेट को कड़ाई से मान्य करने के लिए कॉन्फ़िगर नहीं किया गया है, तो यह क्रेडेंशियल हार्वेस्टिंग के प्रति संवेदनशील हो सकता है।
- EAP-SIM/AKA: प्रमाणीकरण के लिए सिम कार्ड क्रेडेंशियल का उपयोग करता है। निर्बाध ऑनबोर्डिंग के लिए परिवहन केंद्रों और बड़े सार्वजनिक स्थलों पर तेजी से प्रासंगिक हो रहा है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation Guide: Step-by-Step Configuration
802.1X को परिनियोजित करने के लिए आपके RADIUS सर्वर, एक्सेस पॉइंट और क्लाइंट डिवाइस पर समन्वित कॉन्फ़िगरेशन की आवश्यकता होती है।
Step 1: RADIUS Server Preparation
चाहे आप Microsoft Network Policy Server (NPS) का उपयोग कर रहे हों या किसी अन्य विकल्प का, इसके मूल सिद्धांत समान रहते हैं।
- Define RADIUS Clients: RADIUS सर्वर में प्रत्येक एक्सेस पॉइंट (या वायरलेस कंट्रोलर) को पंजीकृत करें। AP और RADIUS सर्वर के बीच संचार को सुरक्षित करने के लिए एक मजबूत, यादृच्छिक रूप से उत्पन्न साझा रहस्य (कम से कम 22 वर्णों का) निर्दिष्ट करें।
- सर्वर प्रमाणपत्र स्थापित करें: PEAP या EAP-TLS के लिए, RADIUS सर्वर पर एक X.509 प्रमाणपत्र स्थापित करें। एक विश्वसनीय सार्वजनिक प्रमाणपत्र प्राधिकरण (CA) से प्रमाणपत्र का उपयोग करने से BYOD परिनियोजन सरल हो जाता है, क्योंकि रूट प्रमाणपत्र पर क्लाइंट ऑपरेटिंग सिस्टम द्वारा पहले से ही भरोसा किया जाता है।
चरण 2: नीति कॉन्फ़िगरेशन
पहचान के आधार पर पहुंच तय करने के लिए नेटवर्क नीतियां कॉन्फ़िगर करें।
- कनेक्शन अनुरोध नीतियां: यह परिभाषित करें कि RADIUS सर्वर आने वाले अनुरोधों को कैसे संभालता है। आमतौर पर, इसमें NAS-Port-Type (Wireless - IEEE 802.11) का मिलान करना और स्थानीय स्तर पर अनुरोधों को प्रमाणित करना शामिल है।
- नेटवर्क नीतियां: Active Directory समूहों को नेटवर्क एक्सेस विशेषाधिकारों से मैप करें। उदाहरण के लिए, "Domain Computers" समूह को कॉर्पोरेट VLAN से मैप करें। सफल प्रमाणीकरण पर गतिशील रूप से VLAN असाइन करने के लिए RADIUS विशेषताओं (
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID]) का उपयोग करें।
चरण 3: एक्सेस पॉइंट कॉन्फ़िगरेशन
अपने वायरलेस इन्फ्रास्ट्रक्चर (जैसे, Meraki, Aruba, Cisco) पर SSID को कॉन्फ़िगर करें।
- एक नया SSID बनाएं और सुरक्षा प्रकार के रूप में WPA2-Enterprise या WPA3-Enterprise चुनें।
- अपने प्राथमिक और द्वितीयक RADIUS सर्वर के IP पते दर्ज करें।
- चरण 1 में परिभाषित साझा रहस्य (shared secret) दर्ज करें।
- यदि आपका RADIUS सर्वर VLAN विशेषताओं को पुश कर रहा है, तो Dynamic VLAN Assignment को सक्षम करें।
चरण 4: क्लाइंट सप्लिकेंट कॉन्फ़िगरेशन
यह सबसे महत्वपूर्ण और अक्सर अनदेखा किया जाने वाला चरण है। उपयोगकर्ताओं को अपने डिवाइस को मैन्युअल रूप से कॉन्फ़िगर करने पर निर्भर न रखें।
- कॉर्पोरेट डिवाइस: WiFi प्रोफाइल पुश करने के लिए समूह नीति ऑब्जेक्ट्स (GPO) या अपने मोबाइल डिवाइस प्रबंधन (MDM) प्लेटफॉर्म का उपयोग करें। मैन-इन-द-मिडल (इविल ट्विन) हमलों को रोकने के लिए प्रोफाइल में विश्वसनीय रूट CA और RADIUS सर्वर के सटीक सर्वर नाम निर्दिष्ट होना अनिवार्य है।
- BYOD: कर्मचारियों के स्वामित्व वाले उपकरणों पर सुरक्षित प्रोफाइल पुश करने के लिए एक ऑनबोर्डिंग पोर्टल या MDM समाधान लागू करें।
सर्वोत्तम प्रथाएं और उद्योग मानक
एक मजबूत परिनियोजन सुनिश्चित करने के लिए, इन वास्तुशिल्प सर्वोत्तम प्रथाओं का पालन करें:
- सख्त प्रमाणपत्र सत्यापन लागू करें: ग्राहकों को कभी भी किसी भी सर्वर प्रमाणपत्र को आँख बंद करके स्वीकार करने की अनुमति न दें। यह PEAP क्रेडेंशियल चोरी करने का प्राथमिक जरिया है।
- अतिथि ट्रैफ़िक को अलग करें: आपका 802.1X इन्फ्रास्ट्रक्चर कॉर्पोरेट पहुंच के लिए है। अतिथि ट्रैफ़िक पूरी तरह से अलग रहना चाहिए। एक समर्पित Guest WiFi प्लेटफ़ॉर्म तैनात करें, जो अपने स्वयं के Captive Portal और एनालिटिक्स लेयर से लैस हो। जैसा कि हमारे Securing Your Network: Robust DNS and Security गाइड में चर्चा की गई है, नेटवर्क रक्षा के लिए तार्किक अलगाव मौलिक है।
- रेडंडेंसी लागू करें: RADIUS एक महत्वपूर्ण पथ सेवा है। प्राथमिक और द्वितीयक RADIUS सर्वर तैनात करें। वितरित वातावरण में, जैसे कि बड़ी retail श्रृंखलाएं, यदि WAN लिंक बंद हो जाता है तो उत्तरजीविता बनाए रखने के लिए स्थानीय RADIUS प्रॉक्सी पर विचार करें।
समस्या निवारण और जोखिम न्यूनीकरण
जब परिनियोजन विफल हो जाते हैं, तो यह आमतौर पर कुछ सामान्य कॉन्फ़िगरेशन त्रुटियों के कारण होता है:
- RADIUS Timeout Errors: आमतौर पर AP और RADIUS सर्वर के बीच एक शेयर्ड सीक्रेट बेमेल होने, या फ़ायरवॉल नियमों द्वारा UDP पोर्ट्स 1812 (प्रमाणीकरण) और 1813 (अकाउंटिंग) को ब्लॉक करने के कारण होता है।
- क्लाइंट रिजेक्शन: RADIUS इवेंट लॉग्स की जाँच करें (जैसे, Windows Event Viewer -> Custom Views -> Server Roles -> Network Policy and Access Services)। इवेंट ID 6273 देखें। सामान्य कारणों में समाप्त हो चुके क्लाइंट सर्टिफिकेट या क्लाइंट द्वारा सर्वर के सर्टिफिकेट चेन पर भरोसा न करना शामिल है।
- VLAN असाइनमेंट विफलताएं: यदि प्रमाणीकरण सफल होता है लेकिन क्लाइंट को IP एड्रेस नहीं मिलता है, तो सत्यापित करें कि AP से जुड़ा स्विच पोर्ट ट्रंक पोर्ट के रूप में कॉन्फ़िगर किया गया है, जो डायनेमिक रूप से असाइन किए गए VLANs की अनुमति देता है।
ROI और व्यावसायिक प्रभाव
802.1X को लागू करने से महत्वपूर्ण परिचालन और सुरक्षा ROI मिलता है:
- जोखिम न्यूनीकरण: एक भी समझौता किए गए PSK से पूरे कॉर्पोरेट नेटवर्क को होने वाले खतरे को समाप्त करता है, जो सीधे PCI-DSS और GDPR अनुपालन प्रयासों का समर्थन करता है।
- परिचालन दक्षता: एक्सेस कंट्रोल को केंद्रीकृत करता है। जब कोई कर्मचारी नौकरी छोड़ता है, तो उसके Active Directory खाते को अक्षम करने से उसकी WiFi एक्सेस तुरंत समाप्त हो जाती है। पूरे एंटरप्राइज में PSKs को बदलने की कोई आवश्यकता नहीं होती है।
- नेटवर्क दृश्यता: नेटवर्क पर वास्तव में कौन है और वे किन उपकरणों का उपयोग कर रहे हैं, इसकी सटीक दृश्यता प्रदान करता है, जिससे बेहतर क्षमता नियोजन और खतरों की पहचान संभव होती है।
स्पोर्ट्स स्टेडियम या hospitality क्षेत्र जैसे उच्च-घनत्व, जटिल वातावरण के लिए, मेहमानों को एक्सेस प्रदान करते हुए कॉर्पोरेट सुरक्षा का प्रबंधन करना एक चुनौती है। 802.1X के साथ कॉर्पोरेट संपत्तियों को सुरक्षित करके और गेस्ट ट्रैफिक को संभालने के लिए एक मजबूत WiFi analytics प्लेटफॉर्म का लाभ उठाकर, IT लीडर सुरक्षित, स्केलेबल कनेक्टिविटी प्रदान कर सकते हैं जो एंटरप्राइज और उसके ग्राहकों दोनों की सेवा करती है। उच्च-घनत्व वाले वातावरण के प्रबंधन पर अंतर्दृष्टि के लिए, हमारे Zoo and Theme Park WiFi: Connectivity Guide for High-Footfall Venues से परामर्श लें।
मुख्य परिभाषाएं
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए एक IEEE मानक जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक प्रमाणीकरण तंत्र प्रदान करता है।
एंटरप्राइज़ WiFi सुरक्षा के लिए मूलभूत प्रोटोकॉल, जो असुरक्षित साझा पासवर्ड को प्रतिस्थापित करता है।
Supplicant
नेटवर्क तक पहुंच का अनुरोध करने वाला क्लाइंट डिवाइस या सॉफ़्टवेयर एप्लिकेशन।
सुरक्षित कनेक्शन सुनिश्चित करने के लिए IT टीमों को MDM के माध्यम से सप्लीकेंट कॉन्फ़िगरेशन को प्रबंधित करना चाहिए।
Authenticator
नेटवर्क डिवाइस (एक्सेस पॉइंट या स्विच) जो Supplicant और प्रमाणीकरण सर्वर के बीच प्रॉक्सी के रूप में कार्य करके प्रमाणीकरण प्रक्रिया को सुगम बनाता है।
EAP ट्रैफ़िक को सुरक्षित रूप से अग्रेषित करने के लिए RADIUS सर्वर IP और एक साझा रहस्य के साथ कॉन्फ़िगर किया गया।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस - एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखा (AAA) प्रबंधन प्रदान करता है।
बैकएंड सर्वर (जैसे Microsoft NPS) जो वास्तव में किसी निर्देशिका के विरुद्ध उपयोगकर्ता के क्रेडेंशियल को सत्यापित करता है।
EAP (Extensible Authentication Protocol)
एक प्रमाणीकरण ढांचा जिसका उपयोग अक्सर वायरलेस नेटवर्क और पॉइंट-टू-पॉइंट कनेक्शन में किया जाता है, जो कई प्रमाणीकरण विधियों का समर्थन करता है।
Supplicant और RADIUS सर्वर के बीच बोली जाने वाली 'भाषा'।
EAP-TLS
एक EAP विधि जो ट्रांसपोर्ट लेयर सिक्योरिटी का उपयोग करती है, जिसमें पारस्परिक प्रमाणीकरण के लिए सर्वर और क्लाइंट-साइड दोनों प्रमाणपत्रों की आवश्यकता होती है।
उपलब्ध सबसे सुरक्षित विधि, जिसे अक्सर उच्च-सुरक्षा या वर्गीकृत वातावरण के लिए अनिवार्य किया जाता है।
PEAP
Protected Extensible Authentication Protocol; यह EAP को एक एन्क्रिप्टेड और प्रमाणित TLS टनल के भीतर समाहित करता है।
सबसे व्यापक रूप से तैनात किया जाने वाला एंटरप्राइज़ तरीका, जो केवल एक सर्वर-साइड सर्टिफिकेट की आवश्यकता रखकर परिनियोजन (deployment) की आसानी के साथ सुरक्षा को संतुलित करता है।
Dynamic VLAN Assignment
वह प्रक्रिया जहाँ एक RADIUS सर्वर Access Point को निर्देश देता है कि वह किसी प्रमाणित उपयोगकर्ता को उसकी डायरेक्टरी ग्रुप सदस्यता के आधार पर एक विशिष्ट VLAN पर रखे।
केवल एक कॉर्पोरेट SSID को प्रसारित करते हुए नेटवर्क ट्रैफ़िक को विभाजित करने (जैसे, HR, Engineering और IoT उपकरणों को अलग करने) के लिए अत्यंत महत्वपूर्ण है।
हल किए गए उदाहरण
एक 300 कमरों वाले लक्जरी होटल को अपने बैक-ऑफ-हाउस परिचालन नेटवर्क (कर्मचारियों के टैबलेट, VoIP फोन, प्रबंधन लैपटॉप) को सुरक्षित करने की आवश्यकता है, जबकि इसे अतिथि नेटवर्क से पूरी तरह से अलग रखना है। वे वर्तमान में कर्मचारियों के लिए एकल PSK का उपयोग करते हैं।
- होटल के मौजूदा Active Directory से जुड़े Microsoft NPS को परिनियोजित करें।
- टैबलेट ऑनबोर्डिंग को सरल बनाने के लिए NPS सर्वर पर एक सार्वजनिक प्रमाणपत्र (जैसे, DigiCert) का उपयोग करके PEAP-MSCHAPv2 को कॉन्फ़िगर करें।
- APs पर एक 802.1X SSID ('Hotel_Ops') बनाएं।
- सभी कर्मचारियों के टैबलेट और लैपटॉप पर 'Hotel_Ops' WiFi प्रोफ़ाइल को पुश करने के लिए होटल के MDM प्लेटफ़ॉर्म का उपयोग करें, और प्रोफ़ाइल को स्पष्ट रूप से DigiCert रूट CA पर भरोसा करने और NPS सर्वर नाम को सत्यापित करने के लिए कॉन्फ़िगर करें।
- मौजूदा ओपन गेस्ट SSID को बनाए रखें, इसे शर्तों की स्वीकृति और विश्लेषण के लिए Purple के captive portal के माध्यम से रूट करें, जिससे यह सुनिश्चित हो सके कि गेस्ट VLANs परिचालन VLANs तक रूट न कर सकें।
एक विश्वविद्यालय परिसर 802.1X पर माइग्रेट कर रहा है और उसे विभिन्न ऑपरेटिंग सिस्टम पर 15,000 छात्रों के लिए एक विशाल BYOD वातावरण का समर्थन करने की आवश्यकता है।
- लोड बैलेंसिंग के साथ एक मजबूत RADIUS क्लस्टर (जैसे, FreeRADIUS या Cisco ISE) परिनियोजित करें।
- व्यापक डिवाइस अनुकूलता के लिए PEAP-MSCHAPv2 लागू करें।
- एक ऑनबोर्डिंग पोर्टल (जैसे, SecureW2) परिनियोजित करें जो स्वचालित रूप से छात्र के डिवाइस सप्लीकेंट को सही EAP सेटिंग्स का उपयोग करने और विश्वविद्यालय के RADIUS सर्वर प्रमाणपत्र पर भरोसा करने के लिए कॉन्फ़िगर करता है।
- ब्रॉडकास्ट डोमेन को प्रबंधित करने के लिए RADIUS विशेषताओं के माध्यम से डायनेमिक VLAN असाइनमेंट का उपयोग करके छात्रों को उनके परिसर स्थान के आधार पर उपयुक्त सबनेट में रखें।
अभ्यास प्रश्न
Q1. आपका संगठन PEAP-MSCHAPv2 का उपयोग करके 802.1X तैनात कर रहा है। टेस्टिंग के दौरान, उपयोगकर्ता रिपोर्ट करते हैं कि पहली बार कनेक्ट करते समय उन्हें 'Accept a Certificate' का संकेत मिलता है। आपको इसका समाधान कैसे करना चाहिए?
संकेत: नेटवर्क इन्फ्रास्ट्रक्चर के संबंध में उपयोगकर्ताओं को ट्रस्ट संबंधी निर्णय लेने की अनुमति देने के सुरक्षा प्रभावों पर विचार करें।
मॉडल उत्तर देखें
आपको क्लाइंट सप्लीकेंट (supplicant) प्रोफाइल को (MDM या Group Policy के माध्यम से) कॉन्फ़िगर करना होगा ताकि वे RADIUS सर्वर के सर्टिफिकेट को जारी करने वाले Root CA पर स्पष्ट रूप से भरोसा करें, और विशिष्ट सर्वर नाम को सत्यापित करें। उपयोगकर्ताओं पर मैन्युअल रूप से सर्टिफिकेट स्वीकार करने के लिए निर्भर रहने से उन्हें सुरक्षा चेतावनियों को अनदेखा करने की आदत पड़ती है और नेटवर्क Evil Twin (क्रेडेंशियल हार्वेस्टिंग) हमलों के प्रति संवेदनशील हो जाता है।
Q2. आपको वेयरहाउस बारकोड स्कैनर के एक बड़े समूह को सुरक्षित करना है। वे WPA2-Enterprise का समर्थन करते हैं लेकिन उनके पास क्लाइंट सर्टिफिकेट इंस्टॉल करने या Active Directory में शामिल होने का कोई तंत्र नहीं है। सबसे सुरक्षित परिनियोजन (deployment) दृष्टिकोण क्या है?
संकेत: उन EAP तरीकों का मूल्यांकन करें जिनमें क्लाइंट-साइड सर्टिफिकेट की आवश्यकता नहीं होती है, लेकिन फिर भी वे एन्क्रिप्टेड प्रमाणीकरण प्रदान करते हैं।
मॉडल उत्तर देखें
PEAP-MSCHAPv2 तैनात करें। स्कैनर्स के लिए अपनी डायरेक्टरी में एक समर्पित सर्विस अकाउंट बनाएं। TLS टनल स्थापित करने के लिए RADIUS सर्वर को एक सर्वर सर्टिफिकेट के साथ कॉन्फ़िगर करें, और स्कैनर्स को टनल के भीतर सर्विस अकाउंट क्रेडेंशियल्स का उपयोग करके प्रमाणित करने के लिए कॉन्फ़िगर करें। सुनिश्चित करें कि RADIUS पॉलिसी इस सर्विस अकाउंट को एक विशिष्ट, पृथक वेयरहाउस VLAN तक सीमित रखे।
Q3. AP और RADIUS सर्वर को कॉन्फ़िगर करने के बाद, क्लाइंट डिवाइस सफलतापूर्वक प्रमाणित हो जाते हैं (RADIUS लॉग में Access-Accept के साथ सत्यापित), लेकिन उन्हें IP एड्रेस प्राप्त नहीं होता और वे नेटवर्क तक पहुँचने में असमर्थ हैं। सबसे संभावित इन्फ्रास्ट्रक्चर समस्या क्या है?
संकेत: प्रमाणीकरण सफल हो गया है, जिसका अर्थ है कि 802.1X चरण पूरा हो गया है। समस्या इसके बाद के नेटवर्क प्रोविज़निंग चरण में है।
मॉडल उत्तर देखें
सबसे संभावित समस्या वायर्ड नेटवर्क पर VLAN का गलत कॉन्फ़िगरेशन होना है। यदि RADIUS सर्वर क्लाइंट को एक विशिष्ट VLAN (जैसे, VLAN 20) पर रखने के लिए Dynamic VLAN Assignment का उपयोग कर रहा है, तो Access Point को जोड़ने वाले स्विच पोर्ट को 802.1Q ट्रंक पोर्ट के रूप में कॉन्फ़िगर किया जाना चाहिए जो VLAN 20 की अनुमति देता है। यदि VLAN को AP के लिए ट्रंक नहीं किया गया है, तो क्लाइंट के DHCP अनुरोधों को ड्रॉप कर दिया जाएगा।
अक्सर पूछे जाने वाले प्रश्न
What is the primary difference between EAP-TLS and PEAP-MSCHAPv2 for 802.1X WiFi?
EAP-TLS relies on mutual public key infrastructure (PKI) certificate validation where both the RADIUS server and client endpoint present trusted X.509 digital certificates, eliminating passwords entirely. PEAP-MSCHAPv2 uses a server-side certificate to establish an encrypted TLS tunnel, through which legacy username and password hashes are transmitted, making it vulnerable to credential theft and misconfigured supplicant exploits.
Why is strict server certificate validation critical for 802.1X client supplicants?
Without strict server certificate validation, client devices will connect to any rogue access point broadcasting the enterprise SSID and presenting an arbitrary certificate. An attacker running a rogue RADIUS server can capture MS-CHAPv2 authentication challenges or harvest corporate credentials. Enforcing the trusted Root CA and server domain name prevents man-in-the-middle attacks.
How does dynamic VLAN assignment operate during 802.1X authentication?
When a client authenticates successfully, the RADIUS server includes RFC 2868 and RFC 3580 RADIUS attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN ID or name) in the RADIUS Access-Accept response. The access point or switch receives these attributes and dynamically bridges the client traffic onto the assigned VLAN.
Which firewall ports must be open between access points and the RADIUS server?
Access points communicate with RADIUS servers over UDP. Standard IANA ports are UDP port 1812 for RADIUS Authentication and UDP port 1813 for RADIUS Accounting. Legacy deployments may use UDP ports 1645 (Authentication) and 1646 (Accounting). Additionally, dynamic Change of Authorization (CoA) requires UDP port 3799 to be reachable from RADIUS to the AP.
How does Purple simplify 802.1X and guest WiFi segmentation across multi-vendor networks?
Purple integrates seamlessly with major enterprise wireless hardware (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) to cleanly separate corporate 802.1X traffic from visitor networks. Purple delivers enterprise captive portals, automated visitor onboarding, and compliant marketing analytics while allowing IT teams to maintain isolated, high-security 802.1X networks for staff and managed endpoints.
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।