
如何設定 802.1X WiFi 驗證:逐步設定指南
本技術指南提供設定 802.1X 企業級 WiFi 驗證的逐步說明。內容涵蓋 RADIUS 伺服器設定、憑證部署,以及針對高人流量場所 IT 主管的實用部署策略。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
802.1X deployment & RADIUS policy architect
Select your endpoint fleet, directory service, and segmentation requirements to calculate optimal EAP methods, RADIUS attributes, and MDM provisioning profiles.
Microsoft Entra ID Cloud RADIUS & 802.1X Blueprint
| Attribute | Calculated Value | Engineering Purpose |
|---|---|---|
| Tunnel-Type (RFC 2868) | 13 (VLAN) | Instructs the access point to terminate the tunnel into a Layer 2 virtual LAN. |
| Tunnel-Medium-Type (RFC 2868) | 6 (802 - includes all 802.11 media) | Identifies the physical/data-link transport layer as IEEE 802 standard. |
| Tunnel-Private-Group-ID (RFC 3580) | <Corporate_VLAN_ID_or_Name> | Specifies the targeted VLAN ID (e.g., VLAN 10 for Staff, VLAN 20 for Contractors). |
| Session-Timeout (RFC 2865) | 28800 seconds (8 hours) | Forces periodic silent background re-authentication without disconnecting active sessions. |
| Termination-Action (RFC 2865) | 1 (RADIUS-Request) | Instructs the access point to issue a re-authentication request upon session timeout. |
- Enforce Framed-MTU of 1300 bytes on RADIUS server to prevent EAP-TLS packet fragmentation over WAN/VPN.
- Anchor client supplicants to your private Root CA certificate to prevent Evil Twin / rogue AP spoofing attacks.
- Enable 802.11r (Fast BSS Transition) with Over-the-Air roaming to maintain sub-50ms handoffs for voice/video.
- Configure Dynamic Change of Authorization (CoA / RFC 3576, now RFC 5176) over UDP port 3799 for instant posture re-evaluation.
- Separate guest access onto an isolated captive portal VLAN with client isolation and public DNS filtering.
Deploying 802.1X Across Complex Multi-Vendor Venues?
Purple provides cloud-managed guest WiFi, Passpoint Hotspot 2.0, and centralised captive portals that coexist cleanly with your enterprise 802.1X network. Book an architecture session with our engineering team.
執行摘要
對於企業網路而言,共用的 PSK(預先共用金鑰)已不足以保護公司基礎設施。隨著組織面臨更嚴格的合規性要求(PCI-DSS、GDPR)和不斷擴大的攻擊面,轉向使用 802.1X 驗證已成為至關重要的安全性必要任務。
本指南提供了一個與廠商無關的實用部署逐步說明,用於在企業存取點上設定 802.1X。我們涵蓋了核心架構 - 請求端(supplicant)、驗證器(authenticator)和驗證伺服器(authentication server)- 以及憑證管理、RADIUS 設定和常見的部署陷阱。對於在零售、餐飲旅宿或公共部門環境中營運的 IT 經理和網路架構師,本參考指南提供了實施強健、基於身分的網路存取控制所需的具體操作步驟,同時將企業和訪客流量嚴格隔離。
請收聽下方我們的隨附 Podcast 簡報,了解 10 分鐘的架構與實施策略概述。
深入探討:802.1X 架構
IEEE 802.1X 標準定義了基於連接埠的網路存取控制。在無線環境中,它可防止用戶端裝置在成功向中央目錄進行身分驗證之前傳送或接收數據流量。
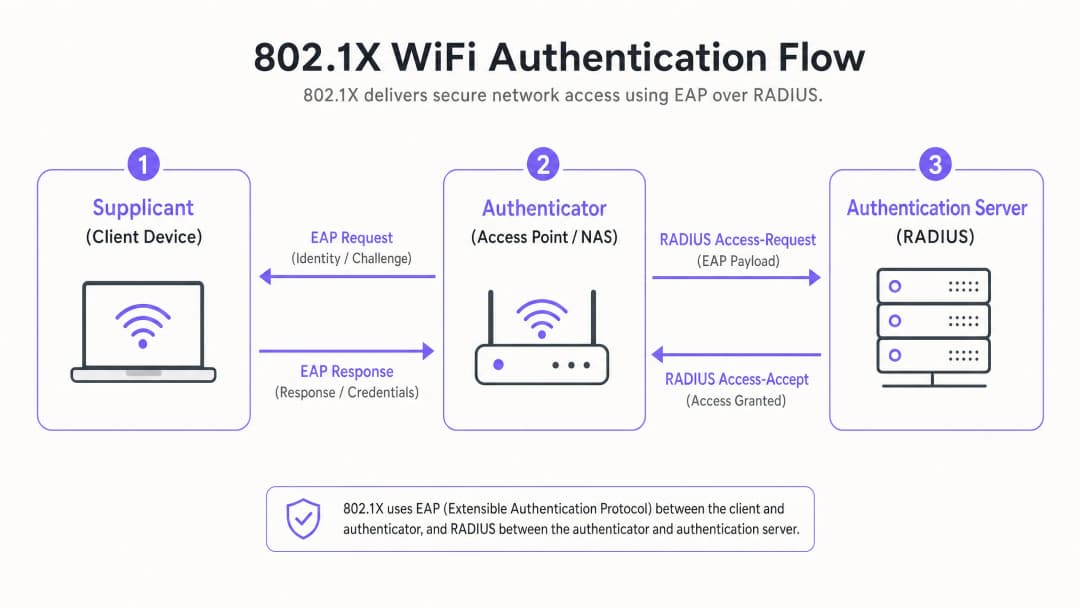
三大核心組件
- Supplicant 用戶端(用戶端裝置):筆記型電腦、智慧型手機或 IoT 裝置上請求存取的軟體。它必須支援所選的 EAP(可延伸驗證通訊協定)方法。
- Authenticator 驗證器(存取點/WLC):充當守門人的網路裝置。它會開啟一個「受控連接埠」,在身分驗證成功之前,該連接埠僅允許 EAP 流量通過。
- Authentication Server 驗證伺服器 (RADIUS):中央伺服器(例如 Microsoft NPS、FreeRADIUS、Cisco ISE),負責對照身分識別儲存庫(如 Active Directory)驗證憑證,並傳回 Access-Accept(允許存取)或 Access-Reject(拒絕存取)訊息。
EAP 方法:選擇合適的安全防護層級
選擇哪種 EAP 方法將決定您的安全性水準與部署複雜度。
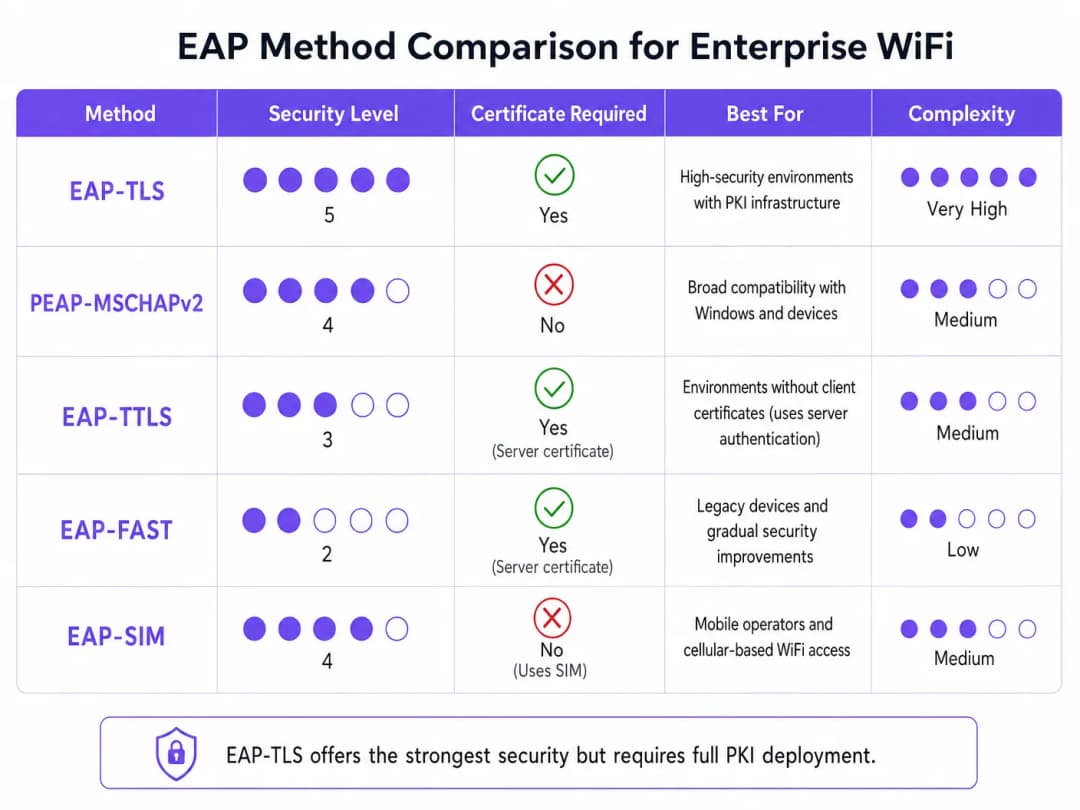
- EAP-TLS (Transport Layer Security):黃金標準。伺服器和用戶端雙方都需要憑證。不傳輸密碼。對於高安全性環境至關重要,但需要完整的公鑰基礎建設 (PKI)。
- PEAP-MSCHAPv2 (Protected EAP):最常見的企業部署方式。使用伺服器端憑證建立安全的 TLS 通道,用戶端在此通道內傳送使用者名稱和密碼。部署較為簡單,但如果用戶端裝置未設定為嚴格驗證伺服器憑證,則容易受到憑證竊取的攻擊。
- EAP-SIM/AKA:利用 SIM 卡憑證進行身分驗證。在 交通運輸 樞紐和大型公共場所中,這對於無縫上網體驗越來越重要。
實作指南:逐步設定
部署 802.1X 需要在您的 RADIUS 伺服器、存取點和用戶端裝置之間進行協調設定。
步驟 1:RADIUS 伺服器準備
無論您使用的是 Microsoft Network Policy Server (NPS) 還是其他替代方案,核心原則都是相同的。
- 定義 RADIUS 用戶端:在 RADIUS 伺服器中註冊每個存取點(或無線控制器)。分配一個強固且隨機產生的共用金鑰(至少 22 個字元),以確保 AP 與 RADIUS 伺服器之間的通訊安全。
- 安裝伺服器憑證:對於 PEAP 或 EAP-TLS,請在 RADIUS 伺服器上安裝 X.509 憑證。使用來自受信任之公共憑證授權單位 (CA) 的憑證可簡化 BYOD 部署,因為根憑證已受到用戶端作業系統的信任。
步驟 2:原則設定
設定網路原則,以根據身分識別來規範存取權限。
- 連線要求原則:定義 RADIUS 伺服器處理連入要求的方式。通常這涉及比對 NAS-Port-Type (Wireless - IEEE 802.11) 並在本地驗證要求。
- 網路原則:將 Active Directory 群組對應到網路存取權限。例如,將 "Domain Computers" 群組對應到企業 VLAN。使用 RADIUS 屬性 (
Tunnel-Type=VLAN、Tunnel-Medium-Type=802、Tunnel-Private-Group-ID=[VLAN_ID]) 在成功驗證後動態指派 VLAN。
步驟 3:基地台設定
在您的無線基礎架構(例如 Meraki、Aruba、Cisco)上設定 SSID。
- 建立新的 SSID 並選擇 WPA2-Enterprise 或 WPA3-Enterprise 作為安全性類型。
- 輸入您的主要和次要 RADIUS 伺服器的 IP 位址。
- 輸入在步驟 1 中定義的共用祕鑰。
- 如果您的 RADIUS 伺服器正在推送 VLAN 屬性,請啟用 Dynamic VLAN Assignment。
步驟 4:用戶端 Supplicant 設定
這是最關鍵且最常被忽視的步驟。請勿依賴使用者手動設定其裝置。
- 企業裝置:使用群組原則物件 (GPO) 或您的行動裝置管理 (MDM) 平台來推送 WiFi 設定檔。設定檔必須指定受信任的根 CA 以及 RADIUS 伺服器的確切伺服器名稱,以防止中間人(邪惡雙胞胎)攻擊。
- BYOD:實施上線入口網站或 MDM 解決方案,以將安全設定檔推送至員工擁有的裝置。
最佳做法與業界標準
為確保部署穩健,請遵循以下架構最佳做法:
- 強制執行嚴格的憑證驗證:切勿允許用戶端盲目接受任何伺服器憑證。這是 PEAP 憑證收集的主要管道。
- 隔離訪客流量:您的 802.1X 基礎架構是用於企業存取。訪客流量必須保持完全隔離。部署專用的 Guest WiFi 平台,並配備其專屬的 Captive Portal 和分析層。正如我們在 Securing Your Network: Robust DNS and Security 指南中所討論的,邏輯隔離是網路防禦的根本。
- 實施備援機制:RADIUS 是一項關鍵路徑服務。請部署主要和次要 RADIUS 伺服器。在分散式環境(例如大型 零售 連鎖店)中,請考慮部署本地 RADIUS 代理伺服器,以便在 WAN 連線中斷時維持存活能力。
疑難排解與風險緩釋
當部署失敗時,通常會歸結為幾個常見的設定錯誤:
- RADIUS Timeout Errors:通常是由 AP 與 RADIUS 伺服器之間的共用金鑰不相符,或是防火牆規則阻擋了 UDP 連接埠 1812(驗證)和 1813(帳務)所引起。
- 用戶端遭拒:請檢查 RADIUS 事件記錄(例如 Windows Event Viewer -> Custom Views -> Server Roles -> Network Policy and Access Services)。尋找 Event ID 6273。常見原因包括用戶端憑證已過期,或用戶端無法信任伺服器的憑證鏈結。
- VLAN 指派失敗:如果驗證成功,但用戶端未取得 IP 位址,請驗證連接至 AP 的交換器連接埠是否已設定為 Trunk 連接埠,以允許動態指派的 VLAN。
投資報酬率與商業效益
導入 802.1X 能帶來顯著的營運與安全性投資報酬率:
- 降低風險:免除因單一 PSK 遭破解而危及整個企業網路的風險,直接支援符合 PCI-DSS 與 GDPR 合規性的工作。
- 營運效率:集中管理存取控制。當員工離職時,停用其 Active Directory 帳戶即可立即撤銷其 WiFi 存取權限。無需在企業範圍內輪替 PSK。
- 網路能見度:針對 何人 在網路上以及他們使用何種裝置,提供精細的能見度,進而實現卓越的容量規劃與威脅獵捕。
針對體育場館或 飯店餐旅 產業等高密度且複雜的環境,在提供訪客存取的同時管理企業安全是一項挑戰。透過使用 802.1X 保護企業資產,並利用強大的 WiFi 數據分析 平台來處理訪客流量,IT 主管可以提供安全且具擴充性的連線,同時滿足企業及其客戶的需求。如需了解管理高密度環境的深入解析,請參閱我們的 動物園與主題樂園 WiFi:高人流量場館連線指南。
關鍵定義
802.1X
一種用於基於連接埠之網路存取控制的 IEEE 標準,為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。
企業級 WiFi 安全的基礎協定,用以取代易受攻擊的共用密碼。
Supplicant
請求存取網路的用戶端裝置或軟體應用程式。
IT 小組必須透過 MDM 管理用戶端(Supplicant)設定,以確保安全連線。
Authenticator
透過在用戶端(Supplicant)和驗證伺服器之間充當代理,來促進驗證程序進行的網路裝置(存取點或交換器)。
設定有 RADIUS 伺服器 IP 和共用密鑰,以安全地轉發 EAP 流量。
RADIUS
遠端使用者撥入驗證服務;一種提供集中式驗證、授權和計帳(AAA)管理的網路協定。
實際根據目錄驗證使用者憑證的後端伺服器(如 Microsoft NPS)。
EAP (Extensible Authentication Protocol)
一種常用於無線網路和點對點連線的驗證架構,支援多種驗證方法。
用戶端(Supplicant)與 RADIUS 伺服器之間通訊的「語言」。
EAP-TLS
一種使用傳輸層安全(TLS)的 EAP 方法,需要伺服器端和用戶端憑證來進行雙向驗證。
目前最安全的可用方法,通常是高安全性或機密環境的強制要求。
PEAP
受保護的可延伸驗證通訊協定;將 EAP 封裝在加密且經驗證的 TLS 通道中。
部署最廣泛的企業級方法,僅需伺服器端憑證,在安全性與部署簡便性之間取得平衡。
Dynamic VLAN Assignment
RADIUS 伺服器根據已驗證使用者的目錄群組成員身分,指示 Access Point 將其分配至特定 VLAN 的過程。
對於在僅廣播單一企業 SSID 的同時,進行網路流量區隔(例如:區隔人事、工程和 IoT 設備)至關重要。
範例
一家擁有 300 間客房的奢華飯店需要保護其後勤營運網路(員工平板電腦、VoIP 電話、管理用筆記型電腦)的安全,同時與賓客網路完全隔離。他們目前對員工使用單一 PSK。
- 部署與飯店現有 Active Directory 連結的 Microsoft NPS。
- 設定 PEAP-MSCHAPv2,在 NPS 伺服器上使用公開憑證(例如 DigiCert)以簡化平板電腦的上線流程。
- 在 AP 上建立一個 802.1X SSID("Hotel_Ops")。
- 使用飯店的 MDM 平台將 "Hotel_Ops" WiFi 設定檔推送到所有員工的平板電腦和筆記型電腦,並明確將設定檔設定為信任 DigiCert 根 CA 並驗證 NPS 伺服器名稱。
- 保留現有的開放式賓客 SSID,並透過 Purple 的 Captive Portal 進行條款確認與數據分析,確保賓客 VLAN 無法路由至營運 VLAN。
一所大學校園正在移轉至 802.1X,且需要為擁有各種作業系統的 15,000 名學生支援龐大的 BYOD 環境。
- 部署具有負載平衡功能且強健的 RADIUS 叢集(例如 FreeRADIUS 或 Cisco ISE)。
- 實施 PEAP-MSCHAPv2 以獲得廣泛的裝置相容性。
- 部署上線入口網站(例如 SecureW2),自動設定學生的裝置用戶端(Supplicant)以使用正確的 EAP 設定,並信任該大學的 RADIUS 伺服器憑證。
- 透過 RADIUS 屬性使用動態 VLAN 分配,根據學生在校園中的位置將其放入適當的子網路中,以管理廣播網域。
練習題
Q1. 貴組織正在使用 PEAP-MSCHAPv2 部署 802.1X。在測試期間,使用者回報在首次連線時會收到「接受憑證」的提示。您應該如何處理解決此問題?
提示:請考量允許使用者對網路基礎架構做出信任決策的安全影響。
查看標準答案
您必須設定用戶端 Supplicant 設定檔(透過 MDM 或群組原則),以明確信任核發 RADIUS 伺服器憑證的 Root CA,並驗證特定的伺服器名稱。若依賴使用者手動接受憑證,會養成他們忽略安全性警告的習慣,並使網路容易受到 Evil Twin(憑證竊取)攻擊。
Q2. 您需要確保一批倉庫條碼掃描器的安全。它們支援 WPA2-Enterprise,但沒有安裝用戶端憑證或加入 Active Directory 的機制。最安全的部署方法是什麼?
提示:評估不需要用戶端憑證但仍能提供加密驗證的 EAP 方法。
查看標準答案
部署 PEAP-MSCHAPv2。在您的目錄中為這些掃描器建立一個專用的服務帳戶。為 RADIUS 伺服器設定伺服器憑證以建立 TLS 通道,並將掃描器設定為在通道內使用該服務帳戶憑證進行驗證。確保 RADIUS 原則將此服務帳戶限制在特定、隔離的倉庫 VLAN 中。
Q3. 在設定 AP 和 RADIUS 伺服器後,用戶端裝置成功通過驗證(已在 RADIUS 記錄中確認為 Access-Accept),但無法取得 IP 地址且無法存取網路。最可能的基礎架構問題是什麼?
提示:驗證已成功,表示 802.1X 階段已完成。問題出在後續的網路配置階段。
查看標準答案
最可能的原因是實體有線網路上的 VLAN 設定錯誤。如果 RADIUS 伺服器使用 Dynamic VLAN Assignment 將用戶端分配到特定 VLAN(例如 VLAN 20),則連接 Access Point 的交換器連接埠必須設定為允許 VLAN 20 的 802.1Q trunk 連接埠。如果 VLAN 未 trunk 至 AP,用戶端的 DHCP 請求將會被捨棄。
常見問題
What is the primary difference between EAP-TLS and PEAP-MSCHAPv2 for 802.1X WiFi?
EAP-TLS relies on mutual public key infrastructure (PKI) certificate validation where both the RADIUS server and client endpoint present trusted X.509 digital certificates, eliminating passwords entirely. PEAP-MSCHAPv2 uses a server-side certificate to establish an encrypted TLS tunnel, through which legacy username and password hashes are transmitted, making it vulnerable to credential theft and misconfigured supplicant exploits.
Why is strict server certificate validation critical for 802.1X client supplicants?
Without strict server certificate validation, client devices will connect to any rogue access point broadcasting the enterprise SSID and presenting an arbitrary certificate. An attacker running a rogue RADIUS server can capture MS-CHAPv2 authentication challenges or harvest corporate credentials. Enforcing the trusted Root CA and server domain name prevents man-in-the-middle attacks.
How does dynamic VLAN assignment operate during 802.1X authentication?
When a client authenticates successfully, the RADIUS server includes RFC 2868 and RFC 3580 RADIUS attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN ID or name) in the RADIUS Access-Accept response. The access point or switch receives these attributes and dynamically bridges the client traffic onto the assigned VLAN.
Which firewall ports must be open between access points and the RADIUS server?
Access points communicate with RADIUS servers over UDP. Standard IANA ports are UDP port 1812 for RADIUS Authentication and UDP port 1813 for RADIUS Accounting. Legacy deployments may use UDP ports 1645 (Authentication) and 1646 (Accounting). Additionally, dynamic Change of Authorization (CoA) requires UDP port 3799 to be reachable from RADIUS to the AP.
How does Purple simplify 802.1X and guest WiFi segmentation across multi-vendor networks?
Purple integrates seamlessly with major enterprise wireless hardware (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) to cleanly separate corporate 802.1X traffic from visitor networks. Purple delivers enterprise captive portals, automated visitor onboarding, and compliant marketing analytics while allowing IT teams to maintain isolated, high-security 802.1X networks for staff and managed endpoints.
繼續閱讀本系列
網路管理員指南:如何為訪客 WiFi 設定 RADIUS 驗證
為網路管理員提供部署訪客 WiFi RADIUS 驗證的全面技術參考。涵蓋架構、不限廠商的設定步驟、安全最佳實作,以及常見部署失敗的疑難排解。
在高教機構中為安全 BYOD 與 802.1X WiFi 部署 SCEP
本技術指南詳細介紹高等教育 IT 團隊如何使用 SCEP 為數萬台 BYOD 裝置自動進行 802.1X 憑證登錄。內容涵蓋架構、安全效益以及實際部署步驟,旨在以安全、零接觸的網路存取模式取代手動上線。
為訪客與員工 WiFi 網路配置 RADIUS 驗證
本技術參考指南概述了企業訪客和員工 WiFi 網路的 RADIUS 驗證架構、配置與部署。它為網路架構師和 IT 經理提供了構建安全、可擴展的無線存取控制系統所需的確切協定、安全標準與疑難排解方法。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。