
如何配置 802.1X WiFi 认证:分步指南
本技术指南提供了配置 802.1X 企业 WiFi 认证的分步演练。内容涵盖 RADIUS 服务器设置、证书部署以及面向高人流量场所 IT 领导者的实用部署策略。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
802.1X deployment & RADIUS policy architect
Select your endpoint fleet, directory service, and segmentation requirements to calculate optimal EAP methods, RADIUS attributes, and MDM provisioning profiles.
Microsoft Entra ID Cloud RADIUS & 802.1X Blueprint
| Attribute | Calculated Value | Engineering Purpose |
|---|---|---|
| Tunnel-Type (RFC 2868) | 13 (VLAN) | Instructs the access point to terminate the tunnel into a Layer 2 virtual LAN. |
| Tunnel-Medium-Type (RFC 2868) | 6 (802 - includes all 802.11 media) | Identifies the physical/data-link transport layer as IEEE 802 standard. |
| Tunnel-Private-Group-ID (RFC 3580) | <Corporate_VLAN_ID_or_Name> | Specifies the targeted VLAN ID (e.g., VLAN 10 for Staff, VLAN 20 for Contractors). |
| Session-Timeout (RFC 2865) | 28800 seconds (8 hours) | Forces periodic silent background re-authentication without disconnecting active sessions. |
| Termination-Action (RFC 2865) | 1 (RADIUS-Request) | Instructs the access point to issue a re-authentication request upon session timeout. |
- Enforce Framed-MTU of 1300 bytes on RADIUS server to prevent EAP-TLS packet fragmentation over WAN/VPN.
- Anchor client supplicants to your private Root CA certificate to prevent Evil Twin / rogue AP spoofing attacks.
- Enable 802.11r (Fast BSS Transition) with Over-the-Air roaming to maintain sub-50ms handoffs for voice/video.
- Configure Dynamic Change of Authorization (CoA / RFC 3576, now RFC 5176) over UDP port 3799 for instant posture re-evaluation.
- Separate guest access onto an isolated captive portal VLAN with client isolation and public DNS filtering.
Deploying 802.1X Across Complex Multi-Vendor Venues?
Purple provides cloud-managed guest WiFi, Passpoint Hotspot 2.0, and centralised captive portals that coexist cleanly with your enterprise 802.1X network. Book an architecture session with our engineering team.
执行摘要
对于企业网络,共享的 PSK(预共享密钥)已不再足以保护企业基础设施。随着组织面临更严格 senior 的合规要求(PCI-DSS、GDPR)和不断扩大的攻击面,过渡到 802.1X 身份验证已成为至关重要的安全任务。
本指南提供了一份实用的、与厂商无关的部署指南,用于在企业接入点上配置 802.1X。我们涵盖了核心架构 - 申请者(supplicant)、认证者(authenticator)和认证服务器(authentication server) - 以及证书管理、RADIUS 配置和常见的部署误区。对于在零售、酒店或公共部门环境中工作的 IT 经理和网络架构师,本参考指南提供了实施强大且基于身份的网络访问控制所需的切实可行的步骤,同时保持企业和访客流量的严格隔离。
请收听下方的配套播客简报,获取关于架构和实施策略的 10 分钟概述。
深度解析:802.1X 架构
IEEE 802.1X 标准定义了基于端口的网络访问控制。在无线环境中,它可防止客户端设备在成功通过中央目录身份验证之前发送或接收数据流量。
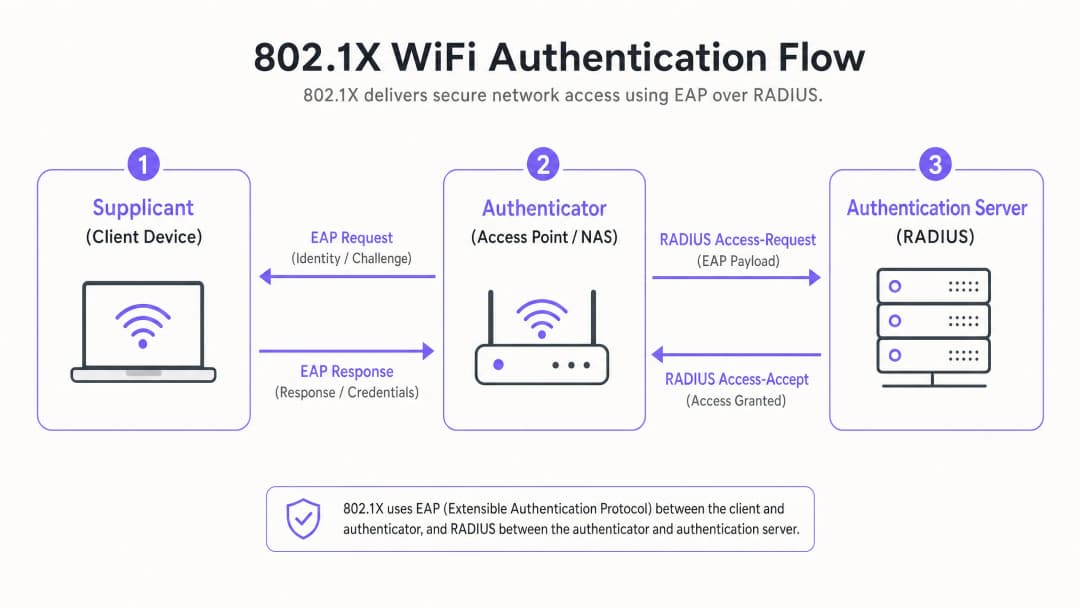
三个核心组件
- 申请者(客户端设备):笔记本电脑、智能手机或物联网设备上请求访问的软件。它必须支持所选的 EAP(可扩展身份验证协议)方法。
- 认证者(接入点/WLC):充当守门人的网络设备。它会打开一个“受控端口”,在身份验证成功之前,该端口仅允许 EAP 流量通过。
- 身份验证服务器 (RADIUS):验证身份存储(如 Active Directory)中的凭据并返回 Access-Accept 或 Access-Reject 消息的中央服务器(例如 Microsoft NPS、FreeRADIUS、Cisco ISE)。
EAP 方法:选择合适的安全态势
EAP 方法的选择决定了您的安全级别和部署复杂度。
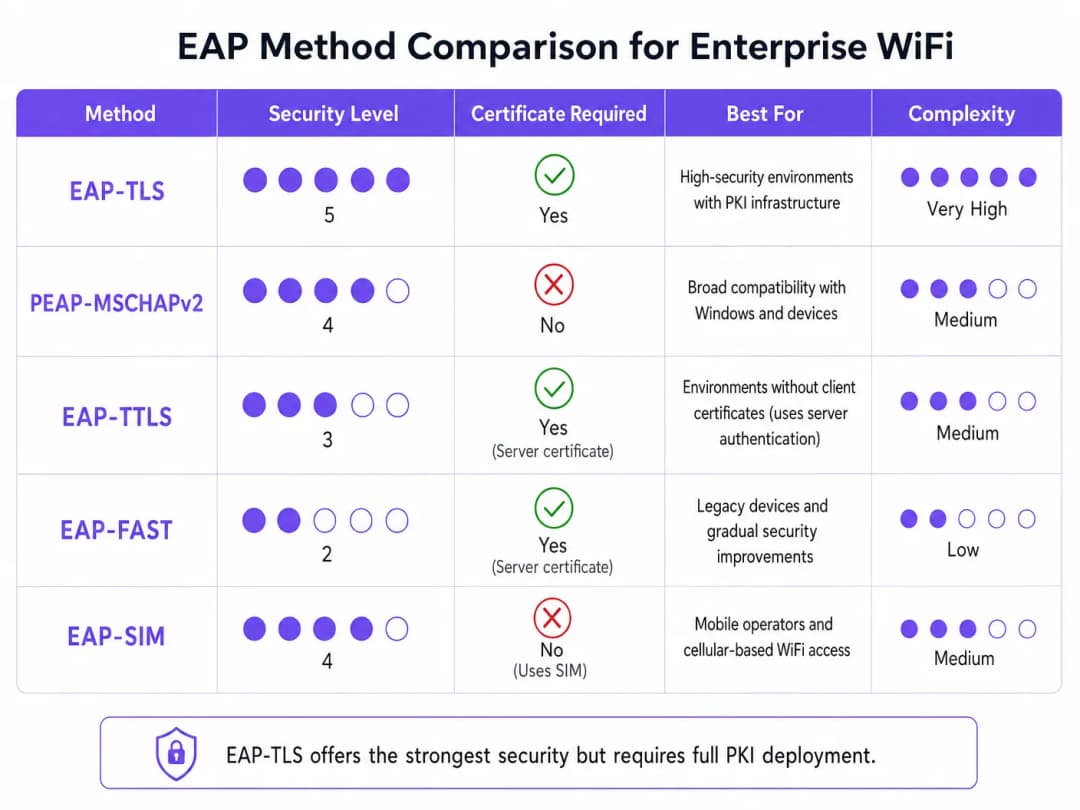
- EAP-TLS (传输层安全):黄金标准。需要在服务器和客户端上均安装证书。不传输任何密码。这对于高安全性的环境至关重要,但需要完整的公钥基础设施 (PKI)。
- PEAP-MSCHAPv2 (受保护的 EAP):最常见的企业部署。使用服务器端证书创建安全的 TLS 隧道,客户端在该隧道中发送用户名和密码。部署更简单,但如果客户端设备未配置为严格验证服务器证书,则容易受到凭据窃取攻击。
- EAP-SIM/AKA:利用 SIM 卡凭据进行身份验证。在 交通 枢纽和大型公共场所中越来越重要,可实现无缝接入。
实施指南:逐步配置
部署 802.1X 需要在 RADIUS 服务器、接入点和客户端设备之间进行协调配置。
第 1 步:RADIUS 服务器准备
无论您使用的是 Microsoft 网络策略服务器 (NPS) 还是其他替代方案,核心原理都是相同的。
- 定义 RADIUS 客户端:在 RADIUS 服务器中注册每个接入点(或无线控制器)。分配一个高强度的、随机生成的共享密钥(至少 22 个字符),以确保 AP 与 RADIUS 服务器之间的通信安全。
- 安装服务器证书:对于 PEAP 或 EAP-TLS,在 RADIUS 服务器上安装 X.509 证书。使用来自受信任的公共证书颁发机构 (CA) 的证书可以简化 BYOD 部署,因为根证书已被客户端操作系统所信任。
第 2 步:策略配置
配置网络策略以根据身份规定访问权限。
- 连接请求策略:定义 RADIUS 服务器如何处理传入的请求。通常,这涉及匹配 NAS-Port-Type (Wireless - IEEE 802.11) 并在本地对请求进行身份验证。
- 网络策略:将 Active Directory 组映射到网络访问权限。例如,将 "Domain Computers" 组映射到企业 VLAN。使用 RADIUS 属性(
Tunnel-Type=VLAN,Tunnel-Medium-Type=802,Tunnel-Private-Group-ID=[VLAN_ID])在成功验证身份后动态分配 VLAN。
第 3 步:接入点配置
在您的无线基础设施(例如 Meraki、Aruba、Cisco)上配置 SSID。
- 创建一个新的 SSID 并选择 WPA2-Enterprise 或 WPA3-Enterprise 作为安全类型。
- 输入您的主 RADIUS 服务器和备 RADIUS 服务器的 IP 地址。
- 输入第 1 步中定义的共享密钥。
- 如果您的 RADIUS 服务器正在推送 VLAN 属性,请启用动态 VLAN 分配。
第 4 步:客户端 supplicant 配置
这是最关键且最容易被忽视的步骤。不要依赖用户手动配置他们的设备。
- 企业设备:使用组策略对象 (GPO) 或您的移动设备管理 (MDM) 平台来推送 WiFi 配置文件。配置文件 必须 指定受信任的根 CA 和 RADIUS 服务器的确切服务器名称,以防止中间人(邪恶双胞胎)攻击。
- BYOD:实施引导加入门户或 MDM 解决方案,将安全配置文件推送至员工个人拥有的设备。
最佳实践与行业标准
为确保部署稳健,请遵循以下架构最佳实践:
- 强制执行严格的证书验证:绝不允许客户端盲目接受任何服务器证书。这是 PEAP 凭据窃取的主要途径。
- 隔离访客流量:您的 802.1X 基础设施用于企业访问。访客流量必须保持完全隔离。部署专用的 访客 WiFi 平台,配备其专属的 Captive Portal 和分析层。正如我们在 保障您的网络安全:强大的 DNS 与安全 指南中所讨论的,逻辑隔离是网络防御的基础。
- 实施冗余:RADIUS 是一项关键路径服务。请部署主 RADIUS 服务器和备 RADIUS 服务器。在分布式环境(例如大型 零售 连锁店)中,考虑使用本地 RADIUS 代理,以便在 WAN 链路中断时保持生存能力。
故障排除与风险缓解
当部署失败时,通常可以归结为几个常见的配置错误:
- RADIUS 超时错误:通常是由于接入点(AP)与 RADIUS 服务器之间的共享密钥不匹配,或者防火墙规则阻止了 UDP 端口 1812(认证)和 1813(计费)所致。
- 客户端拒绝:检查 RADIUS 事件日志(例如,Windows 事件查看器 -> 自定义视图 -> 服务器角色 -> 网络策略和访问服务)。查找事件 ID 6273。常见原因包括客户端证书过期或客户端不信任服务器的证书链。
- VLAN 分配失败:如果认证成功但客户端无法获取 IP 地址,请验证连接到 AP 的交换机端口是否配置为 Trunk 端口,从而允许动态分配 VLAN。
投资回报率(ROI)与业务影响
实施 802.1X 可以带来显著的运营和安全 ROI:
- 降低风险:消除了因单一 PSK 泄露而危及整个企业网络的风险,直接支持 PCI-DSS 和 GDPR 合规工作。
- 运营效率:集中化访问控制。当员工离职时,禁用其 Active Directory 账户即可立即撤销其 WiFi 访问权限。无需在整个企业范围内轮换 PSK。
- 网络可见性:对网络中“谁”在运行以及他们正在使用什么设备提供细粒度的可见性,从而实现出色的容量规划和威胁搜寻。
对于体育场馆或 酒店 行业等高密度、复杂的环境,在保障企业安全的同时提供访客接入是一项挑战。通过使用 802.1X 保护企业资产,并利用强大的 WiFi 运营分析 平台来处理访客流量,IT 负责人可以提供既能服务于企业又能服务于客户的安全、可扩展的连接。有关管理高密度环境的见解,请参阅我们的 动物园和主题公园 WiFi:高客流量场所连接指南。
关键定义
802.1X
一种用于基于端口的网络访问控制的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供认证机制。
企业 WiFi 安全的基础协议,取代了易受攻击的共享密码。
Supplicant
请求访问网络的客户端设备或软件应用程序。
IT 团队必须通过 MDM 管理客户端配置,以确保安全连接。
Authenticator
通过在 Supplicant 和认证服务器之间充当代理来促进认证过程的网络设备(接入点或交换机)。
配置有 RADIUS 服务器 IP 和共享密钥,以安全地转发 EAP 流量。
RADIUS
远程用户拨号认证服务;一种提供集中化认证、授权和计费(AAA)管理的网络协议。
后端服务器(如 Microsoft NPS),实际根据目录验证用户的凭据。
EAP (Extensible Authentication Protocol)
一种常用于无线网络和点对点连接的认证框架,支持多种认证方法。
Supplicant 与 RADIUS 服务器之间通用的“语言”。
EAP-TLS
一种使用传输层安全协议的 EAP 方法,需要服务器端和客户端证书进行双向认证。
目前最安全的方法,通常在高度安全或机密环境中强制使用。
PEAP
受保护的可扩展身份验证协议;将 EAP 封装在加密且经过身份验证的 TLS 隧道中。
部署最广泛的企业级方法,仅需要服务器端证书,在安全性和部署便利性之间取得了平衡。
动态 VLAN 分配
RADIUS 服务器根据用户在目录中的组群成员身份,指示 AP 将已认证的用户分配到特定 VLAN 的过程。
对于在仅广播单个企业 SSID 的同时划分网络流量(例如隔离人力资源、工程和 IoT 设备)至关重要。
应用实例
一家拥有 300 间客房的豪华酒店需要保护其后勤运营网络(员工平板电脑、VoIP 电话、管理笔记本电脑)的安全,同时将其与访客网络完全隔离。他们目前对员工使用单一的 PSK。
- 部署与酒店现有 Active Directory 关联的 Microsoft NPS。
- 配置 PEAP-MSCHAPv2,在 NPS 服务器上使用公共证书(例如 DigiCert)以简化平板电脑的接入。
- 在 AP 上创建 802.1X SSID("Hotel_Ops")。
- 使用酒店的 MDM 平台将 "Hotel_Ops" WiFi 配置文件推送到所有员工平板电脑和笔记本电脑,显式配置该配置文件以信任 DigiCert 根 CA 并验证 NPS 服务器名称。
- 保留现有的开放访客 SSID,通过 Purple 的 Captive Portal 进行条款接受和分析,确保访客 VLAN 无法路由到运营 VLAN。
某大学校园正在向 802.1X 迁移,需要为 15,000 名使用各种操作系统的学生提供庞大的 BYOD 环境支持。
- 部署具有负载均衡功能、健壮的 RADIUS 集群(例如 FreeRADIUS 或 Cisco ISE)。
- 实施 PEAP-MSCHAPv2 以获得广泛的设备兼容性。
- 部署接入门户(例如 SecureW2),自动配置学生的设备客户端以使用正确的 EAP 设置并信任大学的 RADIUS 服务器证书。
- 通过 RADIUS 属性使用动态 VLAN 分配,根据学生在校园中的位置将其放入适当的子网中,以管理广播域。
练习题
Q1. 您的组织正在使用 PEAP-MSCHAPv2 部署 802.1X。在测试期间,用户报告说他们在首次连接时被提示“接受证书”。您应该如何解决这个问题?
提示:考虑让用户针对网络基础设施做出信任决定所带来的安全影响。
查看标准答案
您必须配置客户端请求方配置文件(通过 MDM 或组策略),以显式信任颁发 RADIUS 服务器证书的根证书颁发机构,并验证特定的服务器名称。依赖用户手动接受证书会训练他们忽略安全警告,并使网络容易受到双面恶魔 - 凭据收集 - 攻击。
Q2. 您需要确保一批仓库条形码扫描枪的安全。它们支持 WPA2-Enterprise,但没有安装客户端证书或加入 Active Directory 的机制。最安全的部署方法是什么?
提示:评估不需要客户端证书但仍能提供加密身份验证的 EAP 方法。
查看标准答案
部署 PEAP-MSCHAPv2。在您的目录中为这些扫描枪创建一个专用的服务账户。为 RADIUS 服务器配置服务器证书以建立 TLS 隧道,并配置扫描枪在隧道内使用该服务账户凭据进行身份验证。确保 RADIUS 策略将该服务账户限制在特定的、隔离的仓库 VLAN 内。
Q3. 在配置 AP 和 RADIUS 服务器后,客户端设备成功通过身份验证(在 RADIUS 日志中通过 Access-Accept 验证),但它们无法获取 IP 地址且无法访问网络。最可能的基础设施问题是什么?
提示:身份验证已成功,这意味着 802.1X 阶段已完成。问题出在随后的网络调配阶段。
查看标准答案
最可能的问题是有线网络上的 VLAN 配置错误。如果 RADIUS 服务器正在使用动态 VLAN 分配将客户端放入特定的 VLAN(例如 VLAN 20),则连接 AP 的交换机端口必须配置为允许 VLAN 20 的 802.1Q trunk 端口。如果 VLAN 没有 trunk 到该 AP,客户端的 DHCP 请求将被丢弃。
常见问题
What is the primary difference between EAP-TLS and PEAP-MSCHAPv2 for 802.1X WiFi?
EAP-TLS relies on mutual public key infrastructure (PKI) certificate validation where both the RADIUS server and client endpoint present trusted X.509 digital certificates, eliminating passwords entirely. PEAP-MSCHAPv2 uses a server-side certificate to establish an encrypted TLS tunnel, through which legacy username and password hashes are transmitted, making it vulnerable to credential theft and misconfigured supplicant exploits.
Why is strict server certificate validation critical for 802.1X client supplicants?
Without strict server certificate validation, client devices will connect to any rogue access point broadcasting the enterprise SSID and presenting an arbitrary certificate. An attacker running a rogue RADIUS server can capture MS-CHAPv2 authentication challenges or harvest corporate credentials. Enforcing the trusted Root CA and server domain name prevents man-in-the-middle attacks.
How does dynamic VLAN assignment operate during 802.1X authentication?
When a client authenticates successfully, the RADIUS server includes RFC 2868 and RFC 3580 RADIUS attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, Tunnel-Private-Group-ID = VLAN ID or name) in the RADIUS Access-Accept response. The access point or switch receives these attributes and dynamically bridges the client traffic onto the assigned VLAN.
Which firewall ports must be open between access points and the RADIUS server?
Access points communicate with RADIUS servers over UDP. Standard IANA ports are UDP port 1812 for RADIUS Authentication and UDP port 1813 for RADIUS Accounting. Legacy deployments may use UDP ports 1645 (Authentication) and 1646 (Accounting). Additionally, dynamic Change of Authorization (CoA) requires UDP port 3799 to be reachable from RADIUS to the AP.
How does Purple simplify 802.1X and guest WiFi segmentation across multi-vendor networks?
Purple integrates seamlessly with major enterprise wireless hardware (Cisco, HPE Aruba, Ruckus, Meraki, Fortinet, Mist) to cleanly separate corporate 802.1X traffic from visitor networks. Purple delivers enterprise captive portals, automated visitor onboarding, and compliant marketing analytics while allowing IT teams to maintain isolated, high-security 802.1X networks for staff and managed endpoints.
继续阅读本系列
网络管理员配置访客 WiFi RADIUS 认证指南
面向网络管理员的全面技术参考,介绍如何为访客 WiFi 部署 RADIUS 认证。内容涵盖架构、不限厂商的配置步骤、安全最佳实践以及常见部署故障排查。
在高等教育机构中为安全的 BYOD 和 802.1X WiFi 部署 SCEP
本技术指南详细介绍了高等教育 IT 团队如何使用 SCEP 为数万台 BYOD 设备自动进行 802.1X 证书注册。内容涵盖架构设计、安全优势以及将手动入网替换为安全、零接触网络准入模型的实际部署步骤。
为访客和员工 WiFi 网络配置 RADIUS 认证
本技术参考指南概述了企业访客和员工 WiFi 网络的 RADIUS 认证架构、配置和部署。它为网络架构师和 IT 经理提供了构建安全、可扩展的无线访问控制系统所需的准确协议、安全标准和故障排除方法。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。