
কিভাবে EAP-TLS সহ Android ডিভাইসে Enterprise WiFi সেট আপ করবেন
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি সিনিয়র IT লিডারদের Android ডিভাইসে 802.1X EAP-TLS অথেন্টিকেশন ব্যবহারের জন্য একটি ব্যাপক ব্লুপ্রিন্ট প্রদান করে। এটি এন্টারপ্রাইজ ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করার জন্য প্রয়োজনীয় আর্কিটেকচারাল মেকানিক্স, ম্যানুয়াল এবং MDM চালিত ইমপ্লিমেন্টেশন কৌশল এবং ট্রাবলশুটিং মেথডোলজি কভার করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi সিকিউরিটি গাইড →
Android enterprise WiFi & EAP-TLS profile architect
Configure certificate-based 802.1X EAP-TLS for Android 11 to 15 fleets. Resolve CA validation requirements, domain SAN mismatches, Work Profile keystore boundaries, and export multi-platform MDM profiles.
Corporate-owned Android smartphones enforce centralized SCEP certificate issuance and zero-touch WiFi profile enrollment with strict Root CA validation.
Fleet & management scope
Authentication & PKI architecture
Android enterprise supplicant parameters
| Parameter | Configured value | Android requirement & guidance |
|---|---|---|
| EAP method | TLS (Type 13) | Mutual cryptographic certificate exchange without user passwords. |
| Phase 2 authentication | None (not applicable) | Inner tunnels (MSCHAPv2 / GTC) are not used in native EAP-TLS. |
| CA certificate | Mandatory system or enterprise trust | Must select the installed enterprise Root CA; unvalidated certificates blocked. |
| Domain suffix (SAN) | radius.purple.ai | BoringSSL validates that the server certificate dNSName contains this suffix. |
| Client certificate store | Device-wide Android Keystore (KeyChain system) | Hardware-backed StrongBox / TEE private key escrow. |
| Outer anonymous identity | anonymous | Protects user identity against over-the-air RF sniffing in 802.1X Start frame. |
এক্সিকিউটিভ সামারি
ক্রেডেনশিয়াল চুরি এবং অননুমোদিত অ্যাক্সেস থেকে এন্টারপ্রাইজ ওয়্যারলেস নেটওয়ার্কগুলিকে সুরক্ষিত করার জন্য শেয়ার্ড পাসওয়ার্ডের বাইরে যাওয়া প্রয়োজন। কর্পোরেট পরিবেশে থাকা Android ডিভাইসগুলির জন্য, 802.1X EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) হলো চূড়ান্ত সিকিউরিটি স্ট্যান্ডার্ড। পারস্পরিক সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (mutual certificate-based authentication) ব্যবহার করে, EAP-TLS পাসওয়ার্ড ক্লান্তি, ফিশিং এবং দুর্বল ক্রেডেনশিয়ালের সাথে যুক্ত ঝুঁকিগুলি দূর করে।
এই টেকনিক্যাল রেফারেন্স গাইডটি নেটওয়ার্ক আর্কিটেক্ট, IT ম্যানেজার এবং CTO-দের Android ডিভাইসে EAP-TLS স্থাপন করার জন্য কার্যকর কৌশল প্রদান করে। Retail-এ পয়েন্ট-অফ-সেল টার্মিনাল, Healthcare-এ ক্লিনিকাল ডিভাইস, বা Hospitality-এ ব্যাক-অফ-হাউস অপারেশন পরিচালনা করা যাই হোক না কেন, এই স্থাপনে দক্ষতা অর্জন এন্ড-ইউজারদের জন্য একটি নির্বিঘ্ন সংযোগের অভিজ্ঞতা প্রদানের পাশাপাশি শক্তিশালী সিকিউরিটি কমপ্লায়েন্স (PCI-DSS, GDPR, ISO 27001) নিশ্চিত করে। আমরা BYOD পরিবেশের জন্য ম্যানুয়াল কনফিগারেশন এবং কর্পোরেট মালিকানাধীন ডিভাইসগুলির জন্য জিরো-টাচ MDM প্রভিশনিং উভয়ই কভার করি।
ব্রিফিং শুনুন
Technical Deep-Dive
802.1X Architecture এবং EAP-TLS Mechanics
এর মূল ভিত্তি হলো, 802.1X হলো পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য একটি IEEE স্ট্যান্ডার্ড। একটি ওয়্যারলেস প্রেক্ষাপটে, অ্যাক্সেস পয়েন্টটি প্রমাণীকরণকারী (authenticator) হিসাবে কাজ করে, যা Android ডিভাইস (supplicant) এবং RADIUS সার্ভারের (authentication server) মধ্যে যোগাযোগ সহজতর করে।
PEAP বা TTLS-এর মতো নয়, যা TLS-এর মধ্যে লেগাসি পাসওয়ার্ড প্রমাণীকরণ টানেল করে, EAP-TLS সম্পূর্ণভাবে X.509 সার্টিফিকেটের উপর নির্ভর করে। এটি একটি পারস্পরিক প্রমাণীকরণ দৃষ্টান্ত তৈরি করে:
- নেটওয়ার্কটি বৈধ তা প্রমাণ করতে RADIUS সার্ভার তার সার্টিফিকেটটি Android ডিভাইসের কাছে উপস্থাপন করে।
- Android ডিভাইসটি এটি একটি অনুমোদিত এন্ডপয়েন্ট প্রমাণ করতে RADIUS সার্ভারের কাছে তার অনন্য ক্লায়েন্ট সার্টিফিকেট উপস্থাপন করে।

Android-নির্দিষ্ট সার্টিফিকেটের প্রয়োজনীয়তা
Android-এ প্রয়োগ করার ক্ষেত্রে কিছু নির্দিষ্ট সীমাবদ্ধতা রয়েছে, বিশেষ করে Android 11 থেকে। Man-in-the-Middle (MitM) আক্রমণ প্রতিরোধ করতে, Google সার্ভার সার্টিফিকেটের জন্য "Do not validate" বিকল্পটি বাতিল করেছে। ফলস্বরূপ, Android ডিভাইসে অবশ্যই Root CA সার্টিফিকেট থাকতে হবে যা RADIUS সার্ভারের সার্টিফিকেটে স্বাক্ষর করেছে।
তদুপরি, RADIUS সার্ভার সার্টিফিকেটে অবশ্যই সঠিক Extended Key Usage (EKU) অ্যাট্রিবিউট থাকতে হবে - বিশেষ করে Server Authentication (OID 1.3.6.1.5.5.7.3.1)। এটি ছাড়া, Android supplicant নীরবে TLS হ্যান্ডশেক বন্ধ করে দেবে।
ক্লায়েন্ট সাইডের জন্য, Android-এর প্রাইভেট কী এবং সার্টিফিকেট একসাথে বান্ডেল করা প্রয়োজন, সাধারণত PKCS#12 ফরম্যাটে (.p12 বা .pfx)।
Purple-এর ইকোসিস্টেমের সাথে ইন্টিগ্রেশন
যদিও EAP-TLS আপনার কর্পোরেট ডিভাইস এবং অপারেশনাল অবকাঠামো সুরক্ষিত করে, ভেন্যু অপারেটরদের অবশ্যই ভিজিটর অ্যাক্সেস পরিচালনা করতে হবে। এখানেই একটি ডুয়াল-SSID কৌশল অত্যন্ত গুরুত্বপূর্ণ হয়ে ওঠে। আপনার কর্পোরেট SSID 802.1X EAP-TLS ব্যবহার করে, যখন আপনার পাবলিক SSID Purple-এর Guest WiFi প্ল্যাটফর্মের সুবিধা নেয়। এই পৃথকীকরণ অপারেশনাল নিরাপত্তা নিশ্চিত করে এবং মার্কেটিং টিমকে গেস্ট নেটওয়ার্কে WiFi Analytics ব্যবহার করার অনুমতি দেয়। শারীরিক অবকাঠামো সুরক্ষিত করার বিষয়ে আরও বিশদ বিবরণের জন্য, Access Point Security: Your 2026 Enterprise Guide দেখুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Implementation Guide
Android-এ EAP-TLS ডেপ্লয়মেন্ট ছোট BYOD সেটআপের জন্য ম্যানুয়ালি বা এন্টারপ্রাইজ স্কেলের জন্য Mobile Device Management (MDM) এর মাধ্যমে করা যেতে পারে।
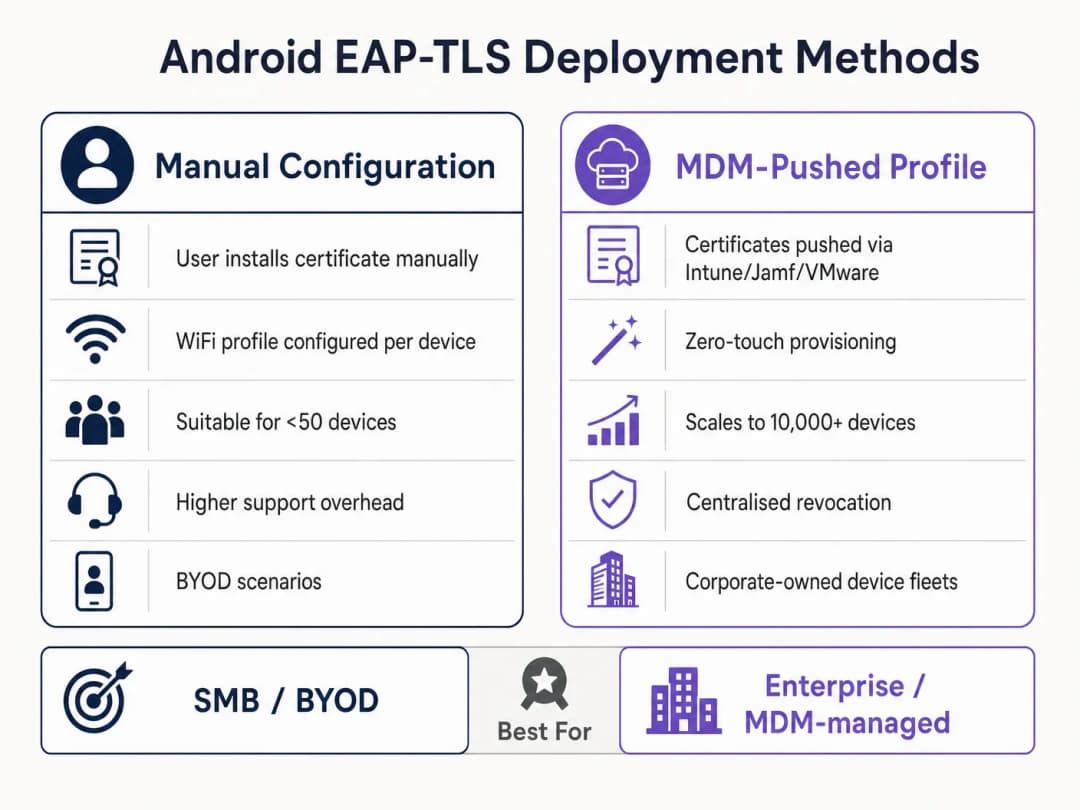
পদ্ধতি ১: ম্যানুয়াল কনফিগারেশন (BYOD / ছোট স্কেল)
এই পদ্ধতিতে সাপোর্টের প্রয়োজন বেশি হয় এবং এটি কেবল সীমিত রোলআউট বা পরীক্ষার জন্য সুপারিশ করা হয়।
- সার্টিফিকেট বিতরণ: Android ডিভাইসে নিরাপদে
.p12ক্লায়েন্ট সার্টিফিকেট এবং Root CA.cerফাইলটি বিতরণ করুন (যেমন, একটি নিরাপদ পোর্টাল বা এনক্রিপ্ট করা ইমেলের মাধ্যমে)। - ইনস্টলেশন:
- Settings > Security > Encryption & credentials > Install a certificate-এ যান।
- Root CA-টি একটি "WiFi certificate" হিসেবে ইনস্টল করুন।
.p12ফাইলটি ইনস্টল করুন এবং অনুরোধ করা হলে এক্সট্রাকশন পাসওয়ার্ডটি দিন।
- Network Configuration:
- Settings > Network & internet > WiFi-এ যান এবং "Add network" নির্বাচন করুন।
- SSID লিখুন।
- Security-টি WPA/WPA2/WPA3-Enterprise সেট করুন।
- EAP method-টি TLS সেট করুন।
- CA certificate-টি ইনস্টল করা Root CA সেট করুন।
- Online Certificate Status-টি Request certificate status সেট করুন।
- RADIUS সার্ভারের সার্টিফিকেটের Subject Alternative Name (SAN)-এর সাথে মিল রেখে Domain সেট করুন।
- ইনস্টল করা ক্লায়েন্ট সার্টিফিকেটটি নির্বাচন করুন।
- Identity (সাধারণত ব্যবহারকারীর UPN বা ডিভাইসের MAC) লিখুন।
পদ্ধতি ২: MDM-Pushed Profiles (Enterprise Scale)
বৃহৎ পরিসরের জন্য, যেমন একটি বিশ্ববিদ্যালয় ক্যাম্পাস বা পরিবহন শিল্পের একটি লজিস্টিক হাব, MDM বাধ্যতামূলক। এটি জিরো-টাচ প্রভিশনিং এবং লাইফসাইকেল ম্যানেজমেন্ট প্রদান করে।
- PKI Integration: SCEP বা NDES ব্যবহার করে আপনার MDM (Intune, Workspace ONE, Jamf)-কে আপনার Certificate Authority-র সাথে কানেক্ট করুন।
- Certificate Profiles: ডিভাইসের ট্রাস্ট স্টোরে Root CA পুশ করার জন্য একটি কনফিগারেশন প্রোফাইল তৈরি করুন। ইউনিক ক্লায়েন্ট সার্টিফিকেটটি স্বয়ংক্রিয়ভাবে অনুরোধ এবং ইনস্টল করতে দ্বিতীয় একটি প্রোফাইল (SCEP) তৈরি করুন।
- WiFi Profile: মোতায়েন করা সার্টিফিকেটগুলোর সাথে লিঙ্ক করে একটি WiFi কনফিগারেশন প্রোফাইল তৈরি করুন।
- Security Type: WPA2/WPA3 Enterprise
- EAP Type: EAP-TLS
- Authentication Method: Certificate
- Server Trust: Root CA এবং সঠিক সার্ভার ডোমেইন নাম নির্দিষ্ট করুন।
Microsoft-নির্দিষ্ট বিস্তারিত নির্দেশাবলীর জন্য, আমাদের গাইডটি দেখুন: How to Use Microsoft Intune to Push WiFi Certificates to Devices।
সর্বোত্তম অনুশীলনসমূহ
- WPA3-Enterprise প্রয়োগ করুন: হার্ডওয়্যার সমর্থন করলে WPA3-Enterprise বাধ্যতামূলক করুন। ১৯২-বিট সিকিউরিটি স্যুটটির জন্য স্পষ্টভাবে EAP-TLS প্রয়োজন, যা সর্বোচ্চ ক্রিপ্টোগ্রাফিক মান নিশ্চিত করে।
- সার্টিফিকেট লাইফসাইকেল স্বয়ংক্রিয় করুন: ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে যায়। আপনি যদি ম্যানুয়াল রিনিউয়ালের উপর নির্ভর করেন, তবে আপনি ব্যাপক বিভ্রাটের সম্মুখীন হবেন। মেয়াদ শেষ হওয়ার ৩০ দিন আগে স্বয়ংক্রিয়ভাবে সার্টিফিকেট রিনিউ করতে SCEP/NDES প্রয়োগ করুন।
- শক্তিশালী DNS প্রয়োগ করুন: Certificate Revocation List (CRL) চেক এবং OCSP-এর জন্য এজ থেকে নির্ভরযোগ্য DNS রেজোলিউশন প্রয়োজন। আরও পড়ুন Protect Your Network with Strong DNS and Security-এ।
- VLAN Segmentation: RADIUS অ্যাট্রিবিউট যেমন
Tunnel-Private-Group-Idব্যবহার করে সার্টিফিকেটের বৈশিষ্ট্যের ওপর ভিত্তি করে (যেমন, POS টার্মিনাল থেকে ম্যানেজারদের ট্যাবলেট আলাদা করা) নির্দিষ্ট VLAN-এ EAP-TLS প্রমাণীকৃত সেশনগুলো ম্যাপ করুন।
সমস্যা সমাধান এবং ঝুঁকি হ্রাস
যখন Android ডিভাইসগুলো EAP-TLS-এর মাধ্যমে কানেক্ট করতে ব্যর্থ হয়, তখন সমস্যাটি প্রায় সবসময়ই সার্টিফিকেট চেইন বা RADIUS কনফিগারেশনের মধ্যে থাকে।
- লক্ষণ: Android ১১+ ডিভাইসগুলো অবিলম্বে ডিসকানেক্ট হয়ে যায় বা ব্যবহারকারীকে কোনো প্রম্পট না দেখিয়েই "Authentication error" প্রদর্শন করে। প্রদর্শন করে। প্রদর্শন করে। দ
র্শ
ন
করে।
। * মূল কারণ: ডিভাইসটি RADIUS সার্ভার সার্টিফিকেট বিশ্বাস করে না। WiFi প্রোফাইলের "Domain" ক্ষেত্রটি সার্ভার সার্টিফিকেটের SAN-এর সাথে হুবহু মিলতে হবে এবং Root CA অবশ্যই ইনস্টল করা থাকতে হবে।
- উপসর্গ: TLS হ্যান্ডশেক চলাকালীন সংযোগের সময়সীমা শেষ (times out) হয়ে যায়।
- মূল কারণ: ক্লায়েন্ট সার্টিফিকেটের বাতিলকরণ স্থিতি (revocation status) যাচাই করার জন্য RADIUS সার্ভার CRL বিতরণ পয়েন্টে পৌঁছাতে পারছে না। আপনার RADIUS সার্ভারের যাতে আপনার PKI-এর CRL এন্ডপয়েন্টগুলোতে আউটবাউন্ড HTTP অ্যাক্সেস থাকে তা নিশ্চিত করুন।
- উপসর্গ: Windows ডিভাইসগুলো সংযোগ করতে পারছে, কিন্তু Android ডিভাইসগুলো ব্যর্থ হচ্ছে।
- মূল কারণ: RADIUS সার্টিফিকেট থেকে
Server AuthenticationEKU-টি অনুপস্থিত, অথবা Android সাপ্লিক্যান্ট একটি অসমর্থিত সাইফার স্যুট (cipher suite) ব্যবহার করার চেষ্টা করছে। TLS নেগোসিয়েশন ব্যর্থতার জন্য RADIUS লগগুলো পরীক্ষা করুন।
- মূল কারণ: RADIUS সার্টিফিকেট থেকে
ROI এবং ব্যবসায়িক প্রভাব
EAP-TLS-এ স্থানান্তরের জন্য PKI এবং MDM পরিকাঠামোতে অগ্রিম বিনিয়োগের প্রয়োজন হয়, তবে সিনিয়র IT লিডারদের জন্য বিনিয়োগের রিটার্ন (ROI) অত্যন্ত জোরালো।
- হেল্পডেস্ক খরচ হ্রাস: IT হেল্পডেস্কের ২০ - ৩০% টিকিটই পাসওয়ার্ড রিসেট সংক্রান্ত। সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ নেটওয়ার্ক অ্যাক্সেসের জন্য পাসওয়ার্ড পরিবর্তনের নীতিগুলোকে দূর করে, যা সাপোর্ট ওভারহেড নাটকীয়ভাবে কমিয়ে দেয়।
- ঝুঁকি প্রশমন: EAP-TLS ক্রেডেনশিয়াল হারভেস্টিং এবং অফলাইন ডিকশনারি অ্যাটাকের বিরুদ্ধে প্রতিরোধ ক্ষমতা প্রদান করে। Healthcare-এর মতো নিয়ন্ত্রিত শিল্পগুলোতে, একটি মাত্র লঙ্ঘনের খরচ PKI স্থাপনের খরচের চেয়ে অনেক বেশি।
- কার্যকরী ধারাবাহিকতা: স্বয়ংক্রিয় সার্টিফিকেট প্রভিশনিং নিশ্চিত করে যে গুদামের স্ক্যানার থেকে শুরু করে রিটেল POS সিস্টেম পর্যন্ত সমস্ত গুরুত্বপূর্ণ ডিভাইস মেয়াদোত্তীর্ণ ক্রেডেনশিয়ালের কারণে কখনও নেটওয়ার্ক থেকে বিচ্ছিন্ন হবে না। Purple তার উপস্থিতি যেভাবে প্রসারিত করে চলেছে, যা সাম্প্রতিক কৌশলগত পদক্ষেপ যেমন Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers দ্বারা হাইলাইট হয়েছে, সেখানে উন্নত অ্যানালিটিক্স এবং এনগেজমেন্টের জন্য শক্তিশালী ও মৌলিক কানেক্টিভিটি অত্যন্ত সহায়ক হয়ে ওঠে।
মূল সংজ্ঞাসমূহ
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (PNAC) এর জন্য একটি IEEE স্ট্যান্ডার্ড যা LAN বা WLAN-এর সাথে সংযুক্ত হতে ইচ্ছুক ডিভাইসগুলোকে একটি অথেন্টিকেশন মেকানিজম প্রদান করে।
মৌলিক ফ্রেমওয়ার্ক যা অননুমোদিত ডিভাইসগুলোকে এজে কর্পোরেট নেটওয়ার্ক অ্যাক্সেস করা থেকে প্রতিরোধ করে।
EAP-TLS
ট্রান্সপোর্ট লেয়ার সিকিউরিটি সহ এক্সটেনসিবল অথেন্টিকেশন প্রোটোকল। একটি অথেন্টিকেশন ফ্রেমওয়ার্ক যা ক্লায়েন্ট এবং সার্ভারের মধ্যে পারস্পরিক অথেন্টিকেশনের জন্য X.509 সার্টিফিকেট ব্যবহার করে।
সবচেয়ে নিরাপদ EAP প্রকার হিসেবে বিবেচিত, এটি পাসওয়ার্ডের উপর নির্ভরতা দূর করে, যা উচ্চ-নিরাপত্তা সম্পন্ন পরিবেশের জন্য এটিকে অপরিহার্য করে তোলে।
RADIUS
রিমোট অথেন্টিকেশন ডায়াল-ইন ইউজার সার্ভিস। একটি নেটওয়ার্কিং প্রোটোকল যা সেন্ট্রালাইজড অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ম্যানেজমেন্ট প্রদান করে।
সার্ভার উপাদান (যেমন, Cisco ISE, Microsoft NPS) যা PKI-এর বিপরীতে Android ডিভাইসের সার্টিফিকেট ভ্যালিডেট করে।
Supplicant
ক্লায়েন্ট ডিভাইস (এক্ষেত্রে, Android স্মার্টফোন বা ট্যাবলেট) যা নেটওয়ার্কে অ্যাক্সেস করার জন্য অনুরোধ করছে।
সাপ্লিক্যান্টের নির্দিষ্ট OS সীমাবদ্ধতাগুলো (যেমন Android 11-এর কঠোর ভ্যালিডেশন) বোঝা একটি সফল মোতায়েনের জন্য অত্যন্ত গুরুত্বপূর্ণ।
Authenticator
নেটওয়ার্ক ডিভাইস (WiFi অ্যাক্সেস পয়েন্ট) যা Supplicant এবং RADIUS সার্ভারের মধ্যে অথেন্টিকেশন প্রক্রিয়া সহজতর করে।
AP সিদ্ধান্ত নেয় না; এটি কেবল RADIUS সার্ভারের প্রতিক্রিয়ার ভিত্তিতে পোর্ট কন্ট্রোল কার্যকর করে।
PKI
পাবলিক কী ইনফ্রাস্ট্রাকচার। ডিজিটাল সার্টিফিকেট তৈরি, পরিচালনা, বিতরণ, ব্যবহার, সংরক্ষণ এবং প্রত্যাহার করার জন্য প্রয়োজনীয় ভূমিকা, নীতি, হার্ডওয়্যার, সফটওয়্যার এবং পদ্ধতির একটি সেট।
EAP-TLS এর মূল ভিত্তি। একটি শক্তিশালী PKI ছাড়া, সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন অসম্ভব।
SCEP
Simple Certificate Enrolment Protocol। ডিজিটাল সার্টিফিকেট ইস্যু এবং প্রত্যাহার করাকে যতটা সম্ভব স্কেলযোগ্য করার জন্য ডিজাইন করা একটি প্রোটোকল।
ব্যবহারকারীর হস্তক্ষেপ ছাড়াই Android ডিভাইসে ক্লায়েন্ট সার্টিফিকেট স্বয়ংক্রিয়ভাবে সরবরাহ করতে MDM প্ল্যাটফর্ম দ্বারা ব্যবহৃত হয়।
SAN
Subject Alternative Name। X.509-এর একটি এক্সটেনশন যা একটি সিকিউরিটি সার্টিফিকেটের সাথে বিভিন্ন মান যুক্ত করার অনুমতি দেয়।
Android 11+ এর ক্ষেত্রে WiFi প্রোফাইলের 'Domain' ফিল্ডটি RADIUS সার্ভারের সার্টিফিকেটের SAN-এর সাথে মিল থাকা প্রয়োজন।
সমাধানকৃত উদাহরণসমূহ
একটি জাতীয় রিটেল চেইনের ৫,০০০টি Android ভিত্তিক পয়েন্ট অফ সেল (POS) ট্যাবলেট মোতায়েন করা প্রয়োজন। সিকিউরিটি টিমের নির্দেশ যে এই ডিভাইসগুলো কোনো শেয়ার্ড পাসওয়ার্ড ব্যবহার করতে পারবে না এবং এগুলোকে ক্রেডেনশিয়াল ফিশিং থেকে সুরক্ষিত থাকতে হবে। ইনফ্রাস্ট্রাকচার টিমের কীভাবে এই মোতায়েন করা উচিত?
টিমকে অবশ্যই SCEP-এর মাধ্যমে তাদের অভ্যন্তরীণ PKI-এর সাথে সংযুক্ত একটি মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) সমাধান মোতায়েন করতে হবে। MDM একটি কনফিগারেশন প্রোফাইল পুশ করবে যাতে Root CA সার্টিফিকেট থাকবে, প্রতিটি POS ট্যাবলেটের জন্য স্বয়ংক্রিয়ভাবে একটি ইউনিক ক্লায়েন্ট সার্টিফিকেটের জন্য অনুরোধ করবে, এবং EAP-TLS ব্যবহার করতে WPA3-Enterprise WiFi প্রোফাইলটি কনফিগার করবে। সফল সার্টিফিকেট ভ্যালিডেশনের ভিত্তিতে এই ডিভাইসগুলোকে একটি আইসোলেটেড POS VLAN-এ অ্যাসাইন করার জন্য RADIUS সার্ভারটি কনফিগার করা হবে।
একটি হাসপাতালের IT ম্যানেজার ওয়্যারলেস নেটওয়ার্ক আপগ্রেড করছেন। আপগ্রেড করার পর, পুরোনো Android 9 ডিভাইসগুলো সফলভাবে EAP-TLS নেটওয়ার্কের সাথে সংযুক্ত হচ্ছে, কিন্তু নতুন কেনা Android 12 ডিভাইসগুলো একটি ট্রাস্ট এরর দেখিয়ে অথেন্টিকেট করতে ব্যর্থ হচ্ছে।
IT ম্যানেজারকে ডিভাইসে পুশ করা WiFi কনফিগারেশন প্রোফাইলটি আপডেট করতে হবে। Android 11+ সংস্করণগুলো কঠোর সার্ভার সার্টিফিকেট ভ্যালিডেশন বাধ্য করে। MitM আক্রমণ প্রতিরোধ করতে প্রোফাইলটি অবশ্যই আপডেট করতে হবে যাতে ট্রাস্ট করার জন্য Root CA সার্টিফিকেট স্পষ্টভাবে নির্ধারণ করা যায় এবং সঠিক 'Domain' (যা RADIUS সার্ভারের SAN-এর সাথে মেলে) নির্দিষ্ট করা যায়।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার সংস্থা PEAP-MSCHAPv2 থেকে EAP-TLS-এ স্থানান্তরিত হচ্ছে। পাইলট পর্বে, বেশ কয়েকটি Android 13 ডিভাইস সংযোগ করতে ব্যর্থ হয়। RADIUS লগগুলি দেখায় যে TLS হ্যান্ডশেক শুরু হয়েছে কিন্তু ক্লায়েন্ট সার্টিফিকেট পাঠানোর আগে ক্লায়েন্ট দ্বারা সংযোগটি কেটে দেওয়া হয়েছে। সবচেয়ে সম্ভাব্য কনফিগারেশন ত্রুটি কোনটি?
ইঙ্গিত: সার্ভারের পরিচয়ের বিষয়ে সাম্প্রতিক Android সংস্করণগুলিতে চালু করা কঠোর যাচাইকরণের প্রয়োজনীয়তাগুলি বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য ত্রুটিটি হল Android 13 ডিভাইসগুলিতে পুশ করা WiFi প্রোফাইলটি সঠিকভাবে 'Domain' সাফিক্স ম্যাচটি নির্দিষ্ট করে না, অথবা Root CA প্রোফাইলে সঠিকভাবে লিঙ্ক করা নেই। Android সংযোগটি কেটে দেয় যাতে Man-in-the-Middle আক্রমণ প্রতিরোধ করা যায় কারণ এটি RADIUS সার্ভারের সার্টিফিকেট যাচাই করতে পারছে না।
Q2. আপনি একটি বড় স্টেডিয়াম স্থাপনের জন্য আর্কিটেকচার ডিজাইন করছেন। ক্লায়েন্ট সমস্ত স্টাফ ডিভাইসের জন্য EAP-TLS ব্যবহার করতে চায়। একটি সাধারণ WPA2-PSK নেটওয়ার্কের তুলনায় কোন নির্দিষ্ট ইনফ্রাস্ট্রাকচার উপাদানটি স্কেল আপ করতে হবে এবং কেন?
ইঙ্গিত: EAP-TLS সংযোগ পর্বের সময় জটিল ক্রিপ্টোগ্রাফিক অপারেশন জড়িত থাকে।
মডেল উত্তর দেখুন
RADIUS সার্ভার ইনফ্রাস্ট্রাকচার উল্লেখযোগ্যভাবে স্কেল আপ করতে হবে। EAP-TLS-এর জন্য সম্পূর্ণ মিউচুয়াল সার্টিফিকেট যাচাইকরণ (অ্যাসিমেট্রিক ক্রিপ্টোগ্রাফি) প্রয়োজন, যা গণনাগতভাবে অত্যন্ত ব্যয়বহুল। একটি স্টেডিয়াম পরিবেশে যেখানে হাজার হাজার ডিভাইস একই সাথে রোমিং বা প্রমাণীকরণ করতে পারে, সেখানে একটি ছোট আকারের RADIUS স্থাপনা প্রমাণীকরণের টাইমআউট এবং সংযোগের ব্যর্থতার কারণ হবে।
Q3. একটি হারিয়ে যাওয়া Android ট্যাবলেটে একটি ক্লায়েন্ট সার্টিফিকেট আপোস করা হয়েছে (কম্প্রোমাইজড)। ঠিক কোন মেকানিজমের মাধ্যমে নেটওয়ার্কটি এই ডিভাইসটিকে EAP-TLS এর মাধ্যমে সংযোগ করতে বাধা দেয়?
ইঙ্গিত: একটি ক্লায়েন্ট সার্টিফিকেট তার মেয়াদের শেষ তারিখের আগেই আর বৈধ নেই, তা RADIUS সার্ভার কীভাবে জানতে পারে?
মডেল উত্তর দেখুন
IT অ্যাডমিনিস্ট্রেটর PKI-তে ক্লায়েন্ট সার্টিফিকেটটি প্রত্যাহার করে নেন। PKI তার Certificate Revocation List (CRL) বা OCSP রেসপন্ডার আপডেট করে। যখন হারিয়ে যাওয়া ট্যাবলেটটি সংযোগ করার চেষ্টা করে, তখন RADIUS সার্ভার CRL/OCSP-এর বিরুদ্ধে ক্লায়েন্ট সার্টিফিকেট পরীক্ষা করে। এটি প্রত্যাহার করা হয়েছে দেখে, RADIUS সার্ভার প্রমাণীকরণের অনুরোধটি প্রত্যাখ্যান করে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Why does Android 11 and newer require a domain and CA certificate for enterprise WiFi?
Starting with Android 11, Google deprecated and removed the 'Do not validate' option for CA certificates to protect mobile endpoints against man-in-the-middle and evil twin attacks. Devices must validate the RADIUS server certificate against a trusted Root CA and verify that the server certificate Subject Alternative Name (SAN) matches the configured domain suffix.
What domain should administrators specify in the Android EAP-TLS WiFi profile?
The domain configured in the Android WiFi profile (or MDM Wi-Fi configuration) must match the fully qualified domain name (FQDN) present in the dNSName attribute of the RADIUS server certificate Subject Alternative Name (SAN) extension, such as radius.purple.ai. If the domain does not match, Android's BoringSSL stack terminates the TLS handshake with Alert 48.
How do enterprise organizations automate EAP-TLS client certificates on Android fleets?
Enterprise organizations automate certificate distribution using Mobile Device Management (MDM) platforms such as Microsoft Intune, VMware Workspace ONE, or Google Android Management API integrated with SCEP or EST. The MDM pushes a Trusted Root certificate profile and a SCEP profile that requests a unique client certificate from the enterprise PKI, storing the private key inside the hardware-backed Android Keystore.
Why do Android Work Profile devices fail to find client certificates for enterprise WiFi?
Android enforces cryptographic isolation between the Personal and Work Profile KeyChains. If an employee imports a certificate via personal settings or browser download, the enterprise WiFi supplicant running in the Work Profile cannot access the private key. Administrators must deliver both the Root CA and the SCEP client certificate through the Android Enterprise Work Profile management payload.
How does Android MAC address randomization affect 802.1X enterprise networks?
Android enables per-SSID MAC randomization by default, rotating the hardware MAC address. While EAP-TLS authenticates client identity cryptographically regardless of MAC address, rotated MACs can create duplicate DHCP leases and complicate switch port auditing. For corporate-owned (COBO) devices, administrators can push an MDM policy setting MAC randomization to 'Use device MAC'. On BYOD networks, identity tracking should rely on the 802.1X User-Name attribute rather than the hardware MAC address.
How does Purple Cloud RADIUS simplify Android enterprise WiFi authentication?
Purple Cloud RADIUS provides high-availability 802.1X authentication that integrates natively with leading MDMs and cloud identity providers. Purple automates SCEP certificate issuance, validates Android client certificate chains in milliseconds, returns dynamic VLAN steering attributes (RFC 2868), and eliminates on-premises RADIUS hardware maintenance.
এই সিরিজে পড়া চালিয়ে যান
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
Android 802.1X এবং EAP-TLS ট্রাবলশুটিং: Intune এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
আপনি সহজেই সনাক্ত করতে পারবেন কেন ম্যানেজড Android ফোনগুলো আপনার স্টাফ SSID-এ EAP-TLS সংযোগ করতে ব্যর্থ হচ্ছে এবং তা Intune-এ ঠিক করতে পারবেন। প্রতিটি লক্ষণকে চারটি সাধারণ কারণের সাথে মেলান - অনুপস্থিত CA বা ডোমেন, ভুল প্রোফাইলে থাকা ক্লায়েন্ট সার্টিফিকেট, একটি অমিল RADIUS সার্ভার নামের মান, অথবা একটি অপৌঁছানো ট্রাস্টেড রুট। তারপর একটি রোলআউট চেকলিস্ট প্রয়োগ করুন যা বারবার বিভ্রাট হওয়া বন্ধ করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।