
如何在 Android 裝置上設定支援 EAP-TLS 的企業級 WiFi
本技術參考指南為高階 IT 主管提供在 Android 裝置上部署 802.1X EAP-TLS 驗證的完整藍圖,內容涵蓋架構原理、手動與 MDM 驅動的實施策略,以及確保企業無線網路安全所需的疑難排解方法。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
執行摘要
保護企業無線網路免受憑證竊取和未授權存取,需要淘汰共享密碼。對於企業環境中的 Android 裝置群,802.1X EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) 是終極的安全標準。藉由採用雙向憑證驗證,EAP-TLS 消除與密碼疲勞、網路釣魚和弱憑證相關的風險。
本技術參考指南為網路架構師、IT 經理和 CTO 提供在 Android 裝置上部署 EAP-TLS 的實用策略。無論是管理 零售業 的銷售點終端、醫療保健 的臨床設備,還是 餐旅業 的後勤營運,掌握此部署可確保強大的安全合規性 (PCI-DSS, GDPR, ISO 27001),同時為終端使用者提供無縫的連線體驗。我們涵蓋了適用於 BYOD 環境的手動設定,以及適用於公司所有裝置群的免手動 MDM 佈署。
聆聽簡報
技術深究
802.1X 架構與 EAP-TLS 機制
802.1X 的核心是為基於連接埠的網路存取控制所制定的 IEEE 標準。在無線網路的情境中,存取點充當驗證器,負責協調 Android 裝置(請求端)與 RADIUS 伺服器(驗證伺服器)之間的通訊。
與在 TLS 內封裝傳統密碼驗證的 PEAP 或 TTLS 不同,EAP-TLS 完全依賴 X.509 憑證。這建立了一種雙向驗證的典範:
- RADIUS 伺服器向 Android 裝置出示其憑證,以證明網路是合法的。
- Android 裝置向 RADIUS 伺服器出示其專屬的用戶端憑證,以證明其為授權的端點。

Android 專屬憑證需求
在 Android 上進行部署會引入特定的限制,特別是自 Android 11 開始。為了解決中間人(MitM)攻擊,Google 已棄用伺服器憑證的「不驗證」選項。因此,Android 裝置 必須 擁有簽署該 RADIUS 伺服器憑證的 Root CA 憑證。
此外,RADIUS 伺服器憑證必須包含正確的延伸金鑰用途(EKU)屬性 - 特別是 Server Authentication(OID 1.3.6.1.5.5.7.3.1)。若無此屬性,Android 請求端將會無聲無息地中斷 TLS 交握。
在用戶端方面,Android 要求將私鑰與憑證打包在一起,通常為 PKCS#12 格式(.p12 或 .pfx)。
與 Purple 生態系統整合
雖然 EAP-TLS 可以保護您的企業裝置與營運基礎設施,但場域營運商也必須管理訪客存取。這正是雙 SSID 策略變得至關重要之處。您的企業 SSID 使用 802.1X EAP-TLS,而您的公開 SSID 則利用 Purple 的 Guest WiFi 平台。這種隔離確保了營運安全,同時允許行銷團隊在訪客網路上利用 WiFi Analytics。如需更多關於保護實體基礎設施的詳細資訊,請參閱 Access Point Security: Your 2026 Enterprise Guide。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
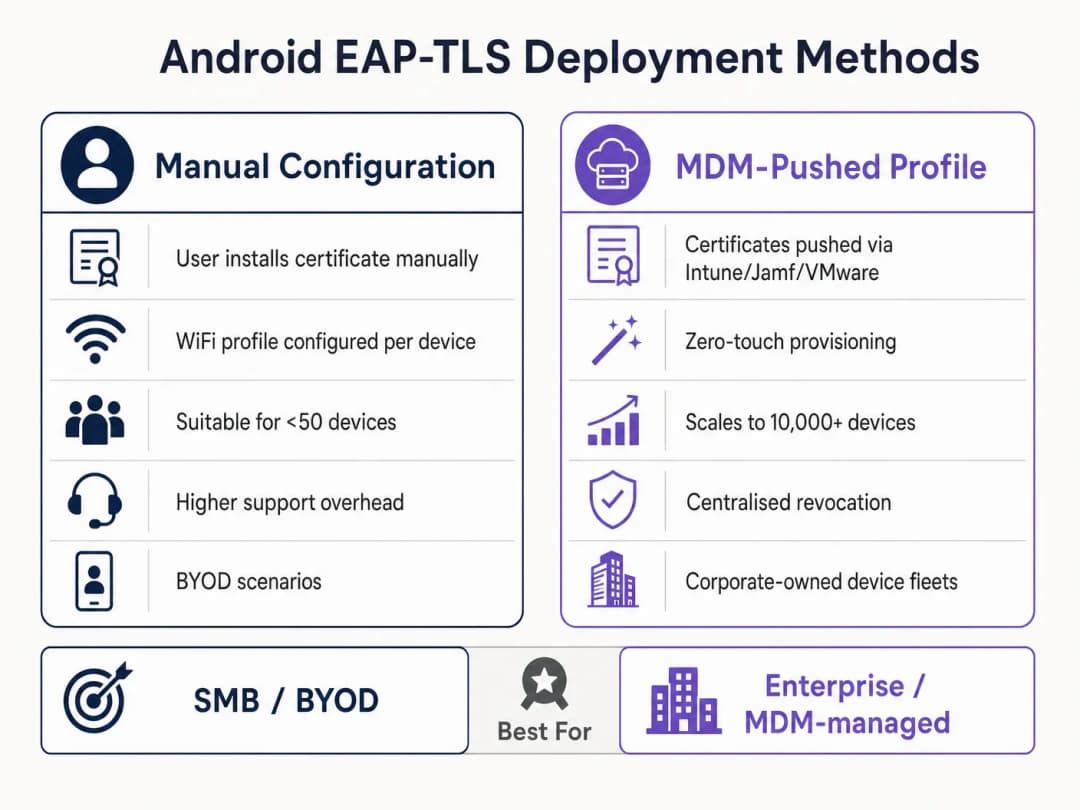
在 Android 上部署 EAP-TLS 可以手動進行(適用於小型 BYOD 設定),或透過行動裝置管理(MDM)進行(適用於企業級規模)。
方法 1:手動設定(BYOD / 小型規模)
此方法需要大量的支援,僅建議用於有限的部署或測試。
- 憑證交付:安全地將
.p12用戶端憑證與 Root CA.cer檔案交付至 Android 裝置(例如,透過安全入口網站或加密電子郵件)。 - 安裝:
- 導覽至設定 > 安全性 > 加密與憑證 > 安裝憑證。
- 將 Root CA 安裝為「WiFi 憑證」。
- 安裝
.p12檔案,並在系統提示時輸入擷取密碼。
- 網路配置:
- 前往設定 > 網路與網際網路 > WiFi,然後選擇「新增網路」。
- 輸入 SSID。
- 將安全性設定為 WPA/WPA2/WPA3-Enterprise。
- 將 EAP 方法設定為 TLS。
- 將 CA 憑證設定為已安裝的 Root CA。
- 將線上憑證狀態設定為要求憑證狀態。
- 將網域設定為與 RADIUS 伺服器憑證的主體替代名稱 (SAN) 一致。
- 選擇已安裝的用戶端憑證。
- 輸入身分識別(通常為使用者的 UPN 或裝置的 MAC 驗證)。
方法 2:MDM 推送設定檔(企業級規模)
對於大型場域,例如大學校園或 交通運輸 產業中的物流中心,MDM 是必需的。它提供了零接觸部署和生命週期管理。
- PKI 整合:使用 SCEP 或 NDES 將您的 MDM(Intune、Workspace ONE、Jamf)連接到您的憑證授權單位。
- 憑證設定檔:建立一個設定檔以將 Root CA 推送到裝置的信任存放區。建立第二個設定檔 (SCEP) 以自動要求並安裝專屬的用戶端憑證。
- WiFi 設定檔:建立一個連結已部署憑證的 WiFi 設定檔。
- 安全性類型:WPA2/WPA3 Enterprise
- EAP 類型:EAP-TLS
- 驗證方法:憑證
- 伺服器信任:指定 Root CA 和正確的伺服器網域名稱。
如需 Microsoft 專屬的詳細說明,請參閱我們的指南:如何使用 Microsoft Intune 將 WiFi 憑證推送至裝置。
最佳實踐
- 強制執行 WPA3-Enterprise:在硬體支援的情況下,強制使用 WPA3-Enterprise。其 192 位元安全性套件明確要求使用 EAP-TLS,以確保最高加密標準。
- 自動化憑證生命週期:用戶端憑證會過期。如果您依賴手動更新,將會面臨大規模的網路中斷。請實施 SCEP/NDES 以在到期前 30 天自動更新憑證。
- 實施健全的 DNS:憑證撤銷清單 (CRL) 檢查和 OCSP 需要來自邊緣端可靠的 DNS 解析。閱讀更多資訊:透過強大的 DNS 與安全性保護您的網路。
- VLAN 區隔:使用 RADIUS 屬性(如
Tunnel-Private-Group-Id),根據憑證屬性將 EAP-TLS 驗證工作階段對應至特定的 VLAN(例如:將經理的平板電腦與 POS 終端機區隔開來)。
疑難排解與風險緩釋
當 Android 裝置無法透過 EAP-TLS 連線時,問題幾乎總是出在憑證鏈或 RADIUS 配置中。
- 問題症狀:Android 11 以上的裝置會立即斷開連線,或在未提示使用者的情況下顯示「驗證錯誤」。
- 根本原因:裝置不信任 RADIUS 伺服器憑證。WiFi 設定檔中的「網域」欄位必須與伺服器憑證的 SAN 完全一致,且必須安裝根憑證授權單位 (Root CA)。
- 症狀:連線在 TLS 握手期間逾時。
- 根本原因:RADIUS 伺服器無法存取 CRL 發行點以驗證用戶端憑證的撤銷狀態。請確保您的 RADIUS 伺服器具有存取您 PKI 之 CRL 端點的輸出 HTTP 權限。
- 症狀:Windows 裝置可連線,但 Android 裝置連線失敗。
- 根本原因:RADIUS 憑證中缺少
Server AuthenticationEKU,或者 Android 請求者正試圖使用不支援的加密套件。請檢查 RADIUS 記錄中的 TLS 協商失敗資訊。
- 根本原因:RADIUS 憑證中缺少
投資報酬率與企業影響
轉換至 EAP-TLS 需要對 PKI 和 MDM 基礎架構進行前期投資,但對於高階 IT 主管而言,其投資報酬率 (ROI) 非常顯著。
- 降低客服中心成本:20% 至 30% 的 IT 客服工單與密碼重設有關。基於憑證的驗證免除了網路存取的密碼輪替原則,進而大幅降低支援開銷。
- 降低風險:EAP-TLS 可免受憑證收集與離線字典攻擊。在 Healthcare 等受監管的行業中,單次資安事件的成本遠遠超過部署 PKI 的成本。
- 營運連續性:自動化憑證佈署可確保關鍵營運裝置 (從倉庫掃描器到零售 POS 系統) 永遠不會因憑證過期而斷開網路。隨著 Purple 持續擴大其業務版圖 (如近期策略舉措 Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers 所強調),強大的基礎連線能力對於進階分析與互動至關重要。
關鍵定義
802.1X
一個用於埠級網路存取控制(PNAC)的 IEEE 標準,為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。
防止未授權裝置在邊緣存取企業網路的基礎架構。
EAP-TLS
使用傳輸層安全協議的可延伸驗證協定。一種使用 X.509 憑證在用戶端與伺服器之間進行雙向驗證的驗證架構。
被視為最安全的 EAP 類型,它消除了對密碼的依賴,是高安全性環境中不可或缺的技術。
RADIUS
遠端使用者撥入驗證服務。一種提供集中化驗證、授權和稽核(AAA)管理的網路協定。
負責對照 PKI 驗證 Android 裝置憑證的伺服器元件(例如 Cisco ISE、Microsoft NPS)。
Supplicant
請求存取網路的用戶端裝置(在此案例中為 Android 智慧型手機或平板電腦)。
瞭解請求端特定的作業系統限制(例如 Android 11 的嚴格驗證)是成功部署的關鍵。
Authenticator
促進請求端與 RADIUS 伺服器之間驗證過程的網路裝置(即 WiFi 存取點)。
AP 本身不做出決策,它僅根據 RADIUS 伺服器的回應來執行連接埠控制。
PKI
公開金鑰基礎建設。建立、管理、分發、使用、儲存和撤銷數位憑證所需的一套角色、策略、硬體、軟體和程序。
EAP-TLS 的骨幹。若沒有健全的 PKI,就無法進行基於憑證的驗證。
SCEP
簡易憑證登冊協定。旨在使數位憑證的核發與撤銷盡可能具備擴充性的協定。
MDM 平台用於在無使用者干預的情況下,自動將用戶端憑證佈署至 Android 裝置。
SAN
主體別名。X.509 的擴充屬性,允許將各種值與安全性憑證建立關聯。
Android 11+ 要求 WiFi 設定檔中的「網域」欄位必須與 RADIUS 伺服器憑證的 SAN 相符。
範例
某家全國性零售連鎖店需要部署 5,000 台 Android 系統的銷售點(POS)平板電腦。安全團隊要求這些裝置不得使用共用密碼,且必須能免疫憑證釣魚攻擊。基礎架構團隊應如何進行此項部署?
團隊必須部署行動裝置管理(MDM)解決方案,並透過 SCEP 與其內部的公開金鑰基礎建設(PKI)進行整合。MDM 將推送包含根 CA 憑證的設定檔,為每台 POS 平板電腦自動申請唯一的用戶端憑證,並將 WPA3-Enterprise WiFi 設定檔設定為使用 EAP-TLS。RADIUS 伺服器將被設定為在憑證驗證成功後,將這些裝置分配到隔離的 POS VLAN 中。
某家醫院的 IT 經理正在升級無線網路。升級後,較舊的 Android 9 裝置可成功連線到 EAP-TLS 網路,但新採購的 Android 12 裝置卻因信任錯誤而導致驗證失敗。
IT 經理必須更新推送到裝置的 WiFi 設定檔。Android 11 以上版本強制執行嚴格的伺服器憑證驗證。必須更新該設定檔以明確定義要信任的根 CA 憑證,並指定確切的「網域」(與 RADIUS 伺服器的 SAN 相符),以防止中間人(MitM)攻擊。
練習題
Q1. 您的組織正從 PEAP-MSCHAPv2 轉移至 EAP-TLS。在試行階段,數台 Android 13 裝置連線失敗。RADIUS 記錄顯示已起始 TLS 握手,但在傳送用戶端憑證之前被用戶端中斷。最可能的設定錯誤是什麼?
提示:請考量近期 Android 版本中針對伺服器身分識別所引入的嚴格驗證要求。
查看標準答案
最可能的錯誤是推送到 Android 13 裝置的 WiFi 設定檔未正確指定「網域」後綴比對,或者設定檔中未正確連結根 CA。Android 為了防止中間人攻擊而中斷連線,因為它無法驗證 RADIUS 伺服器的憑證。
Q2. 您正在為大型體育場部署設計架構。客戶希望針對所有員工裝置使用 EAP-TLS。與標準的 WPA2-PSK 網路相比,哪一個特定的基礎架構元件必須擴充規模,為什麼?
提示:EAP-TLS 在連線階段涉及複雜的密碼編譯運作。
查看標準答案
RADIUS 伺服器基礎架構必須顯著擴充規模。EAP-TLS 需要完整的雙向憑證驗證(非對稱密碼編譯),這在運算上非常耗費資源。在可能同時有數千台裝置進行漫遊或驗證的體育場環境中,配置不足的 RADIUS 部署將導致驗證逾時和連線失敗。
Q3. 遺失的 Android 平板電腦上的用戶端憑證已遭到破解。網路防止該裝置透過 EAP-TLS 連線的確切機制是什麼?
提示:RADIUS 伺服器如何在用戶端憑證過期日之前得知該憑證已不再有效?
查看標準答案
IT 系統管理員在 PKI 中撤銷該用戶端憑證。PKI 會更新其憑證撤銷清單(CRL)或 OCSP 回應程式。當遺失的平板電腦嘗試連線時,RADIUS 伺服器會比對 CRL/OCSP 來檢查用戶端憑證。確認其已被撤銷後,RADIUS 伺服器會拒絕該驗證請求。
繼續閱讀本系列
網路管理員指南:如何為訪客 WiFi 設定 RADIUS 驗證
為網路管理員提供部署訪客 WiFi RADIUS 驗證的全面技術參考。涵蓋架構、不限廠商的設定步驟、安全最佳實作,以及常見部署失敗的疑難排解。
在高教機構中為安全 BYOD 與 802.1X WiFi 部署 SCEP
本技術指南詳細介紹高等教育 IT 團隊如何使用 SCEP 為數萬台 BYOD 裝置自動進行 802.1X 憑證登錄。內容涵蓋架構、安全效益以及實際部署步驟,旨在以安全、零接觸的網路存取模式取代手動上線。
為訪客與員工 WiFi 網路配置 RADIUS 驗證
本技術參考指南概述了企業訪客和員工 WiFi 網路的 RADIUS 驗證架構、配置與部署。它為網路架構師和 IT 經理提供了構建安全、可擴展的無線存取控制系統所需的確切協定、安全標準與疑難排解方法。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。