
EAP-TLS के साथ Android उपकरणों पर Enterprise WiFi सेटअप कैसे करें
यह तकनीकी संदर्भ मार्गदर्शिका वरिष्ठ IT लीडर्स को Android उपकरणों पर 802.1X EAP-TLS प्रमाणीकरण को तैनात करने के लिए एक व्यापक खाका प्रदान करती है। इसमें एंटरप्राइज़ वायरलेस नेटवर्क को सुरक्षित करने के लिए आवश्यक आर्किटेक्चरल मैकेनिक्स, मैनुअल और MDM संचालित कार्यान्वयन रणनीतियाँ, और समस्या निवारण पद्धतियाँ शामिल हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा मार्गदर्शिका →
Android enterprise WiFi & EAP-TLS profile architect
Configure certificate-based 802.1X EAP-TLS for Android 11 to 15 fleets. Resolve CA validation requirements, domain SAN mismatches, Work Profile keystore boundaries, and export multi-platform MDM profiles.
Corporate-owned Android smartphones enforce centralized SCEP certificate issuance and zero-touch WiFi profile enrollment with strict Root CA validation.
Fleet & management scope
Authentication & PKI architecture
Android enterprise supplicant parameters
| Parameter | Configured value | Android requirement & guidance |
|---|---|---|
| EAP method | TLS (Type 13) | Mutual cryptographic certificate exchange without user passwords. |
| Phase 2 authentication | None (not applicable) | Inner tunnels (MSCHAPv2 / GTC) are not used in native EAP-TLS. |
| CA certificate | Mandatory system or enterprise trust | Must select the installed enterprise Root CA; unvalidated certificates blocked. |
| Domain suffix (SAN) | radius.purple.ai | BoringSSL validates that the server certificate dNSName contains this suffix. |
| Client certificate store | Device-wide Android Keystore (KeyChain system) | Hardware-backed StrongBox / TEE private key escrow. |
| Outer anonymous identity | anonymous | Protects user identity against over-the-air RF sniffing in 802.1X Start frame. |
कार्यकारी सारांश
क्रैडेंशियल चोरी और अनधिकृत पहुंच से एंटरप्राइज वायरलेस नेटवर्क को सुरक्षित रखने के लिए साझा किए गए पासवर्ड से आगे बढ़ने की आवश्यकता होती है। कॉर्पोरेट वातावरण में Android उपकरणों के बेड़े के लिए, 802.1X EAP-TLS (ट्रांसपोर्ट लेयर सिक्योरिटी के साथ एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल) अंतिम सुरक्षा मानक है। पारस्परिक प्रमाणपत्र-आधारित प्रमाणीकरण का लाभ उठाकर, EAP-TLS पासवर्ड की थकान, फ़िशिंग और कमजोर क्रेडेंशियल से जुड़े जोखिमों को समाप्त करता है।
यह तकनीकी संदर्भ मार्गदर्शिका नेटवर्क आर्किटेक्ट्स, IT प्रबंधकों और CTOs को Android उपकरणों पर EAP-TLS तैनात करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है। चाहे Retail में पॉइंट-ऑफ-सेल टर्मिनलों का प्रबंधन करना हो, Healthcare में नैदानिक उपकरणों का, या Hospitality में बैक-ऑफ-हाउस संचालन का, इस परिनियोजन में महारत हासिल करना अंतिम-उपयोगकर्ताओं के लिए एक सहज कनेक्शन अनुभव प्रदान करते हुए मजबूत सुरक्षा अनुपालन (PCI DSS, GDPR, ISO 27001) सुनिश्चित करता है। हम BYOD वातावरण के लिए मैनुअल कॉन्फ़िगरेशन और कॉर्पोरेट-स्वामित्व वाले बेड़े के लिए जीरो-टच MDM प्रावधान दोनों को कवर करते हैं।
ब्रीफिंग सुनें
Technical Deep-Dive
802.1X आर्किटेक्चर और EAP-TLS यांत्रिकी
इसके मूल में, 802.1X पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक है। वायरलेस संदर्भ में, एक्सेस पॉइंट ऑथेंटिकेटर के रूप में कार्य करता है, जो Android डिवाइस (सप्लिकेंट) और RADIUS सर्वर (ऑथेंटिकेशन सर्वर) के बीच संचार को आसान बनाता है।
PEAP या TTLS के विपरीत, जो TLS के भीतर पुराने पासवर्ड ऑथेंटिकेशन को टनल करते हैं, EAP-TLS पूरी तरह से X.509 सर्टिफिकेट पर निर्भर करता है। यह एक आपसी ऑथेंटिकेशन प्रतिमान बनाता है:
- RADIUS सर्वर Android डिवाइस को यह साबित करने के लिए अपना सर्टिफिकेट प्रस्तुत करता है कि नेटवर्क वैध है।
- Android डिवाइस RADIUS सर्वर को यह साबित करने के लिए अपना विशिष्ट क्लाइंट सर्टिफिकेट प्रस्तुत करता है कि यह एक अधिकृत एंडपॉइंट है।

Android-विशिष्ट सर्टिफिकेट आवश्यकताएं
Android पर परिनियोजन (डिपॉयमेंट) विशिष्ट सीमाएं पेश करता है, विशेष रूप से Android 11 के बाद से। मैन-इन-द-मिडल (MitM) हमलों को कम करने के लिए, Google ने सर्वर सर्टिफिकेट के लिए "Do not validate" विकल्प को हटा दिया है। नतीजतन, Android डिवाइस के पास वह Root CA सर्टिफिकेट होना ही चाहिए जिसने RADIUS सर्वर के सर्टिफिकेट पर हस्ताक्षर किए हैं।
इसके अलावा, RADIUS सर्वर सर्टिफिकेट में सही Extended Key Usage (EKU) विशेषता होनी चाहिए - विशेष रूप से Server Authentication (OID 1.3.6.1.5.5.7.3.1)। इसके बिना, Android सप्लिकेंट चुपचाप TLS हैंडशेक को ड्रॉप कर देगा।
क्लाइंट साइड के लिए, Android को प्राइवेट की (private key) और सर्टिफिकेट को एक साथ बंडल करने की आवश्यकता होती है, आमतौर पर PKCS#12 प्रारूप (.p12 या .pfx) में।
Purple के इकोसिस्टम के साथ एकीकरण
जबकि EAP-TLS आपके कॉर्पोरेट डिवाइस और ऑपरेशनल इन्फ्रास्ट्रक्चर को सुरक्षित करता है, वेन्यू ऑपरेटरों को विज़िटर एक्सेस को भी प्रबंधित करना होगा। यहीं पर डुअल-SSID रणनीति महत्वपूर्ण हो जाती है। आपका कॉर्पोरेट SSID 802.1X EAP-TLS का उपयोग करता है, जबकि आपका पब्लिक SSID Purple के Guest WiFi प्लेटफॉर्म का लाभ उठाता है। यह अलगाव ऑपरेशनल सुरक्षा सुनिश्चित करता है जबकि मार्केटिंग टीमों को गेस्ट नेटवर्क पर WiFi Analytics का उपयोग करने की अनुमति देता है। भौतिक इन्फ्रास्ट्रक्चर को सुरक्षित करने के बारे में अधिक विवरण के लिए, Access Point Security: Your 2026 Enterprise Guide देखें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation Guide
Android पर EAP-TLS परिनियोजन (डिपॉयमेंट) छोटे BYOD सेटअप के लिए मैन्युअल रूप से या एंटरप्राइज स्केल के लिए मोबाइल डिवाइस मैनेजमेंट (MDM) के माध्यम से किया जा सकता है।
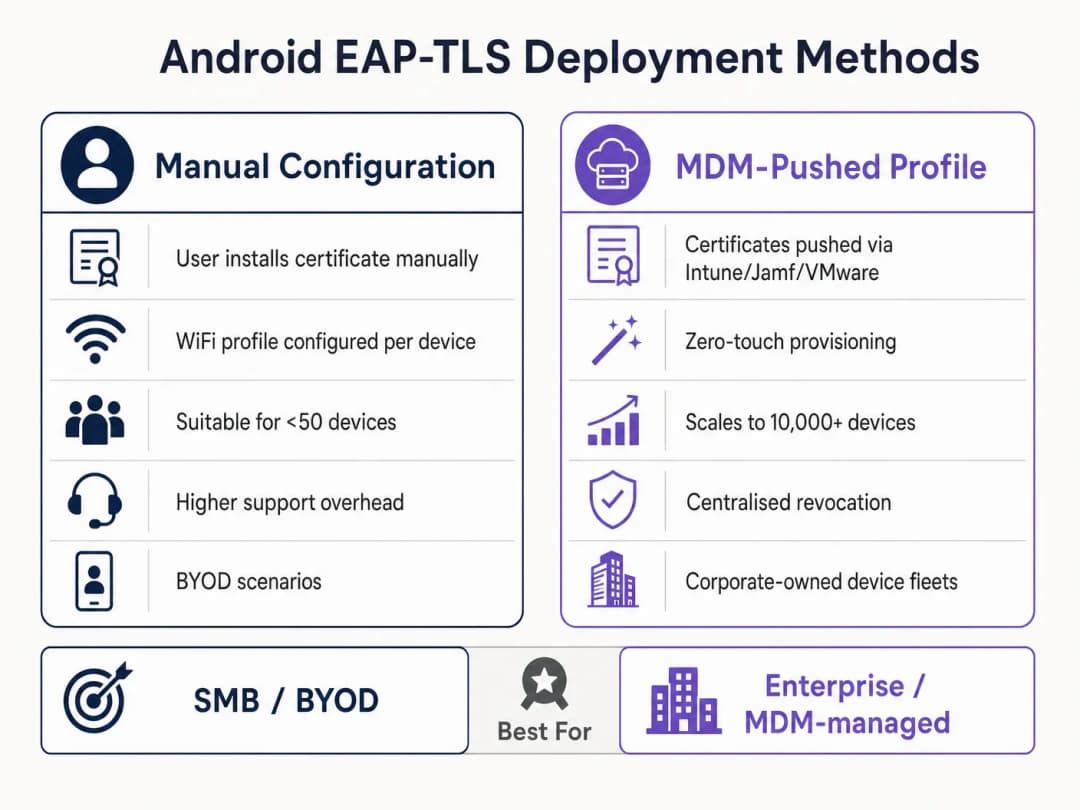
विधि 1: मैन्युअल कॉन्फ़िगरेशन (BYOD / छोटा पैमाना)
यह विधि सपोर्ट-गहन है और केवल सीमित रोलआउट या परीक्षण के लिए अनुशंसित है।
- सर्टिफिकेट डिलीवरी: Android डिवाइस पर
.p12क्लाइंट सर्टिफिकेट और Root CA.cerफ़ाइल को सुरक्षित रूप से डिलीवर करें (उदाहरण के लिए, एक सुरक्षित पोर्टल या एन्क्रिप्टेड ईमेल के माध्यम से)। - इंस्टॉलेशन:
- सेटिंग्स > सुरक्षा > एन्क्रिप्शन और क्रेडेंशियल > सर्टिफिकेट इंस्टॉल करें पर जाएं।
- Root CA को "WiFi सर्टिफिकेट" के रूप में इंस्टॉल करें।
.p12फ़ाइल इंस्टॉल करें, और पूछे जाने पर एक्सट्रैक्शन पासवर्ड दर्ज करें।
- नेटवर्क कॉन्फ़िगरेशन:
- सेटिंग्स > नेटवर्क और इंटरनेट > WiFi पर जाएं और "नेटवर्क जोड़ें" चुनें।
- SSID दर्ज करें।
- सुरक्षा को WPA/WPA2/WPA3-Enterprise पर सेट करें।
- EAP विधि को TLS पर सेट करें।
- CA सर्टिफिकेट को इंस्टॉल किए गए Root CA पर सेट करें।
- ऑनलाइन सर्टिफिकेट स्टेटस को सर्टिफिकेट स्टेटस का अनुरोध करें पर सेट करें।
- डोमेन को RADIUS सर्वर के सर्टिफिकेट के सब्जेक्ट अल्टरनेटिव नेम (SAN) से मेल खाने के लिए सेट करें।
- इंस्टॉल किए गए क्लाइंट सर्टिफिकेट को चुनें।
- आइडेंटिटी दर्ज करें (आमतौर पर उपयोगकर्ता का UPN या डिवाइस का MAC)।
विधि 2: MDM-पुश किए गए प्रोफाइल (एंटरप्राइज स्केल)
बड़े परिसरों के लिए, जैसे कि एक विश्वविद्यालय परिसर या यातायात में एक लॉजिस्टिक्स हब, MDM अनिवार्य है। यह जीरो-टच प्रोविजनिंग और लाइफसाइकिल मैनेजमेंट प्रदान करता है।
- PKI इंटीग्रेशन: SCEP या NDES का उपयोग करके अपने MDM (Intune, Workspace ONE, Jamf) को अपने सर्टिफिकेट अथॉरिटी से कनेक्ट करें।
- सर्टिफिकेट प्रोफाइल: डिवाइस के ट्रस्ट स्टोर में Root CA को पुश करने के लिए एक कॉन्फ़िगरेशन प्रोफाइल बनाएं। विशिष्ट क्लाइंट सर्टिफिकेट का स्वचालित रूप से अनुरोध करने और इंस्टॉल करने के लिए दूसरा प्रोफाइल (SCEP) बनाएं।
- WiFi प्रोफाइल: तैनात किए गए सर्टिफिकेट को लिंक करने वाला एक WiFi कॉन्फ़िगरेशन प्रोफाइल बनाएं।
- सुरक्षा प्रकार: WPA2/WPA3 Enterprise
- EAP प्रकार: EAP-TLS
- प्रमाणीकरण विधि: सर्टिफिकेट
- सर्वर ट्रस्ट: Root CA और सही सर्वर डोमेन नाम निर्दिष्ट करें।
Microsoft-विशिष्ट विस्तृत निर्देशों के लिए, हमारा गाइड देखें: डिवाइसों पर WiFi सर्टिफिकेट पुश करने के लिए Microsoft Intune का उपयोग कैसे करें।
सर्वोत्तम प्रथाएं
- WPA3-Enterprise लागू करें: जहां हार्डवेयर इसका समर्थन करता है, वहां WPA3-Enterprise को अनिवार्य करें। 192-बिट सुरक्षा सूट स्पष्ट रूप से EAP-TLS की मांग करता है, जिससे उच्चतम क्रिप्टोग्राफिक मानक सुनिश्चित होते हैं।
- सर्टिफिकेट लाइफसाइकिल को स्वचालित करें: क्लाइंट सर्टिफिकेट की अवधि समाप्त हो जाती है। यदि आप मैन्युअल रिन्यूअल पर निर्भर रहते हैं, तो आपको बड़े पैमाने पर आउटेज का सामना करना पड़ेगा। समाप्त होने से 30 दिन पहले सर्टिफिकेट को स्वचालित रूप से रिन्यू करने के लिए SCEP/NDES लागू करें।
- मजबूत DNS लागू करें: सर्टिफिकेट रिवोकेशन लिस्ट (CRL) जांच और OCSP के लिए एज से विश्वसनीय DNS रिज़ॉल्यूशन की आवश्यकता होती है। मजबूत DNS और सुरक्षा के साथ अपने नेटवर्क को सुरक्षित रखें में अधिक पढ़ें।
- VLAN सेगमेंटेशन:
Tunnel-Private-Group-Idजैसे RADIUS एट्रिब्यूट्स का उपयोग करके सर्टिफिकेट एट्रिब्यूट्स के आधार पर विशिष्ट VLANs के लिए EAP-TLS प्रमाणित सेशन को मैप करें (जैसे, मैनेजर टैबलेट को POS टर्मिनलों से अलग करना)।
समस्या निवारण और जोखिम न्यूनीकरण
जब Android डिवाइस EAP-TLS के माध्यम से कनेक्ट होने में विफल होते हैं, तो समस्या लगभग हमेशा सर्टिफिकेट चेन या RADIUS कॉन्फ़िगरेशन के भीतर होती है।
- लक्षण: Android 11+ डिवाइस तुरंत डिस्कनेक्ट हो जाते हैं या उपयोगकर्ता को बिना संकेत दिए "प्रमाणीकरण त्रुटि" दिखाते हैं।
- मूल कारण: डिवाइस RADIUS सर्वर सर्टिफिकेट पर भरोसा नहीं करता है। WiFi प्रोफाइल में "Domain" फ़ील्ड सर्वर सर्टिफिकेट के SAN से बिल्कुल मेल खाना चाहिए, और Root CA इंस्टॉल होना चाहिए।
- लक्षण: TLS हैंडशेक के दौरान कनेक्शन टाइम आउट हो जाता है।
- मूल कारण: क्लाइंट सर्टिफिकेट की निरस्तीकरण स्थिति (revocation status) को सत्यापित करने के लिए RADIUS सर्वर CRL वितरण बिंदु तक नहीं पहुंच पा रहा है। सुनिश्चित करें कि आपके RADIUS सर्वर के पास आपके PKI के CRL एंडपॉइंट्स तक आउटबाउंड HTTP एक्सेस हो।
- लक्षण: Windows डिवाइस कनेक्ट हो जाते हैं, लेकिन Android डिवाइस विफल हो जाते हैं।
- मूल कारण: RADIUS सर्टिफिकेट से
Server AuthenticationEKU गायब है, या Android सप्लीकेंट एक असमर्थित सिफर सुइट (cipher suite) का उपयोग करने का प्रयास कर रहा है। TLS नेगोशिएशन विफलताओं के लिए RADIUS लॉग की जांच करें।
- मूल कारण: RADIUS सर्टिफिकेट से
ROI और व्यावसायिक प्रभाव
EAP-TLS पर जाने के लिए PKI और MDM इंफ्रास्ट्रक्चर में शुरुआती निवेश की आवश्यकता होती है, लेकिन वरिष्ठ IT लीडर्स के लिए निवेश पर रिटर्न (ROI) पर्याप्त होता है।
- हेल्पडेस्क लागत में कमी: IT हेल्पडेस्क के 20 - 30% टिकट पासवर्ड रीसेट से संबंधित होते हैं। सर्टिफिकेट - आधारित प्रमाणीकरण नेटवर्क एक्सेस के लिए पासवर्ड रोटेशन नीतियों को समाप्त कर देता है, जिससे सपोर्ट ओवरहेड नाटकीय रूप से कम हो जाता है।
- जोखिम शमन: EAP-TLS क्रेडेंशियल हार्वेस्टिंग और ऑफलाइन डिक्शनरी हमलों के खिलाफ सुरक्षा प्रदान करता है। Healthcare जैसे विनियमित उद्योगों में, एक एकल उल्लंघन की लागत PKI की तैनाती लागत से कहीं अधिक होती है।
- परिचालन निरंतरता: स्वचालित सर्टिफिकेट प्रोविजनिंग यह सुनिश्चित करती है कि वेयरहाउस स्कैनर से लेकर रिटेल POS सिस्टम तक के महत्वपूर्ण परिचालन उपकरण, कभी भी समाप्त हो चुके क्रेडेंशियल्स के कारण नेटवर्क से बाहर न हों। जैसे - जैसे Purple अपना दायरा बढ़ाना जारी रख रहा है, जो हाल ही में रणनीतिक कदमों जैसे कि Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers द्वारा उजागर किया गया है, मजबूत बुनियादी कनेक्टिविटी उन्नत एनालिटिक्स और एंगेजमेंट के लिए सहायक बन जाती है।
मुख्य परिभाषाएं
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (PNAC) के लिए एक IEEE मानक जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक प्रमाणीकरण तंत्र प्रदान करता है।
बुनियादी ढांचा जो अनधिकृत उपकरणों को किनारे पर कॉर्पोरेट नेटवर्क तक पहुंचने से रोकता है।
EAP-TLS
Extensible Authentication Protocol with Transport Layer Security. एक प्रमाणीकरण ढांचा जो क्लाइंट और सर्वर के बीच पारस्परिक प्रमाणीकरण के लिए X.509 प्रमाणपत्रों का उपयोग करता है।
सबसे सुरक्षित EAP प्रकार माना जाता है, यह पासवर्ड निर्भरता को समाप्त करता है, जिससे यह उच्च-सुरक्षा वातावरण के लिए आवश्यक हो जाता है।
RADIUS
Remote Authentication Dial-In User Service. एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
सर्वर घटक (जैसे, Cisco ISE, Microsoft NPS) जो PKI के विरुद्ध Android उपकरण के प्रमाणपत्र को सत्यापित करता है।
Supplicant
क्लाइंट डिवाइस (इस मामले में, Android स्मार्टफोन या टैबलेट) जो नेटवर्क तक पहुंच का अनुरोध कर रहा है।
सप्लीकेंट की विशिष्ट OS सीमाओं (जैसे Android 11 का सख्त सत्यापन) को समझना एक सफल तैनाती की कुंजी है।
Authenticator
नेटवर्क डिवाइस (WiFi एक्सेस पॉइंट) जो सप्लीकेंट और RADIUS सर्वर के बीच प्रमाणीकरण प्रक्रिया को सुगम बनाता है।
AP निर्णय नहीं लेता है; यह केवल RADIUS सर्वर की प्रतिक्रिया के आधार पर पोर्ट नियंत्रण को लागू करता है।
PKI
Public Key Infrastructure. डिजिटल प्रमाणपत्रों को बनाने, प्रबंधित करने, वितरित करने, उपयोग करने, संग्रहीत करने और निरस्त करने के लिए आवश्यक भूमिकाओं, नीतियों, हार्डवेयर, सॉफ्टवेयर और प्रक्रियाओं का एक समूह।
EAP-TLS की रीढ़। एक मजबूत PKI के बिना, प्रमाणपत्र-आधारित प्रमाणीकरण असंभव है।
SCEP
सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल। डिजिटल सर्टिफिकेट जारी करने और रद्द करने की प्रक्रिया को यथासंभव स्केलेबल बनाने के लिए डिज़ाइन किया गया एक प्रोटोकॉल।
यूज़र के हस्तक्षेप के बिना Android डिवाइसों पर क्लाइंट सर्टिफिकेट को स्वचालित रूप से लागू करने के लिए MDM प्लेटफ़ॉर्म द्वारा उपयोग किया जाता है।
SAN
सब्जेक्ट अल्टरनेटिव नेम। X.509 का एक एक्सटेंशन जो विभिन्न वैल्यूज़ को एक सुरक्षा सर्टिफिकेट से जोड़ने की अनुमति देता है।
Android 11+ के लिए आवश्यक है कि WiFi प्रोफ़ाइल में 'Domain' फ़ील्ड RADIUS सर्वर के सर्टिफिकेट के SAN से मेल खाती हो।
हल किए गए उदाहरण
एक राष्ट्रीय रिटेल चेन को 5,000 Android आधारित पॉइंट-ऑफ-सेल (POS) टैबलेट तैनात करने की आवश्यकता है। सुरक्षा टीम का निर्देश है कि ये उपकरण साझा पासवर्ड का उपयोग नहीं करने चाहिए और क्रेडेंशियल फ़िशिंग से सुरक्षित होने चाहिए। बुनियादी ढांचा टीम को इस तैनाती को किस तरह से संभालना चाहिए?
टीम को SCEP के माध्यम से अपने आंतरिक Public Key Infrastructure (PKI) के साथ एकीकृत एक Mobile Device Management (MDM) समाधान तैनात करना होगा। MDM एक कॉन्फ़िगरेशन प्रोफ़ाइल भेजेगा जिसमें Root CA प्रमाणपत्र शामिल होगा, प्रत्येक POS टैबलेट के लिए स्वचालित रूप से एक विशिष्ट क्लाइंट प्रमाणपत्र का अनुरोध करेगा, और EAP-TLS का उपयोग करने के लिए WPA3-Enterprise WiFi प्रोफ़ाइल को कॉन्फ़िगर करेगा। RADIUS सर्वर को सफल प्रमाणपत्र सत्यापन के आधार पर इन उपकरणों को एक पृथक POS VLAN में असाइन करने के लिए कॉन्फ़िगर किया जाएगा।
एक अस्पताल के IT प्रबंधक वायरलेस नेटवर्क को अपग्रेड कर रहे हैं। अपग्रेड के बाद, पुराने Android 9 उपकरण EAP-TLS नेटवर्क से सफलतापूर्वक कनेक्ट हो जाते हैं, लेकिन नए खरीदे गए Android 12 उपकरण विश्वास त्रुटि का हवाला देते हुए प्रमाणित होने में विफल हो जाते हैं।
IT प्रबंधक को उपकरणों पर भेजी गई WiFi कॉन्फ़िगरेशन प्रोफ़ाइल को अपडेट करना होगा। Android 11+ कड़े सर्वर प्रमाणपत्र सत्यापन को लागू करता है। MitM हमलों को रोकने के लिए प्रोफ़ाइल को स्पष्ट रूप से विश्वास करने योग्य Root CA प्रमाणपत्र को परिभाषित करने और सटीक 'डोमेन' (RADIUS सर्वर के SAN से मेल खाते हुए) को निर्दिष्ट करने के लिए अपडेट किया जाना चाहिए।
अभ्यास प्रश्न
Q1. आपका संगठन PEAP-MSCHAPv2 से EAP-TLS पर माइग्रेट कर रहा है। पायलट चरण के दौरान, कई Android 13 डिवाइस कनेक्ट होने में विफल रहते हैं। RADIUS लॉग दिखाते हैं कि TLS हैंडशेक शुरू किया गया है लेकिन क्लाइंट सर्टिफिकेट भेजे जाने से पहले क्लाइंट द्वारा ड्रॉप कर दिया गया है। सबसे संभावित कॉन्फ़िगरेशन त्रुटि क्या है?
संकेत: सर्वर की पहचान के संबंध में हाल के Android संस्करणों में पेश की गई सख्त सत्यापन आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
सबसे संभावित त्रुटि यह है कि Android 13 डिवाइसों पर भेजी गई WiFi प्रोफ़ाइल 'Domain' सफिक्स मैच को सही ढंग से निर्दिष्ट नहीं करती है, या Root CA प्रोफ़ाइल में ठीक से लिंक नहीं है। Android मैन-इन-द-मिडल हमले को रोकने के लिए कनेक्शन को ड्रॉप कर देता है क्योंकि यह RADIUS सर्वर के सर्टिफिकेट को सत्यापित नहीं कर सकता है।
Q2. आप एक बड़े स्टेडियम परिनियोजन के लिए आर्किटेक्चर डिज़ाइन कर रहे हैं। क्लाइंट सभी स्टाफ डिवाइसों के लिए EAP-TLS का उपयोग करना चाहता है। एक मानक WPA2-PSK नेटवर्क की तुलना में किस विशिष्ट इन्फ्रास्ट्रक्चर घटक को स्केल किया जाना चाहिए, और क्यों?
संकेत: EAP-TLS में कनेक्शन चरण के दौरान जटिल क्रिप्टोग्राफिक ऑपरेशन शामिल होते हैं।
मॉडल उत्तर देखें
RADIUS सर्वर इन्फ्रास्ट्रक्चर को महत्वपूर्ण रूप से स्केल किया जाना चाहिए। EAP-TLS के लिए पूर्ण पारस्परिक सर्टिफिकेट सत्यापन (असममित क्रिप्टोग्राफी) की आवश्यकता होती है, जो कम्प्यूटेशनल रूप से काफी हैवी है। एक स्टेडियम के माहौल में जहाँ हजारों डिवाइस संभावित रूप से एक साथ रोमिंग या ऑथेंटिकेट कर रहे हों, एक छोटा RADIUS परिनियोजन ऑथेंटिकेशन टाइमआउट और कनेक्शन विफलताओं का कारण बनेगा।
Q3. एक खोए हुए Android टैबलेट पर एक क्लाइंट सर्टिफिकेट से समझौता हो गया है। वह सटीक तंत्र क्या है जिसके द्वारा नेटवर्क इस डिवाइस को EAP-TLS के माध्यम से कनेक्ट होने से रोकता है?
संकेत: सर्टिफिकेट की समाप्ति तिथि से पहले RADIUS सर्वर को कैसे पता चलता है कि वह अब मान्य नहीं है?
मॉडल उत्तर देखें
IT एडमिनिस्ट्रेटर PKI में क्लाइंट सर्टिफिकेट को रद्द कर देता है। PKI अपनी सर्टिफिकेट निरसन सूची (CRL) या OCSP रिस्पॉन्डर को अपडेट करता है। जब खोया हुआ टैबलेट कनेक्ट करने का प्रयास करता है, तो RADIUS सर्वर CRL/OCSP के खिलाफ क्लाइंट सर्टिफिकेट की जांच करता है। इसे रद्द देखकर, RADIUS सर्वर ऑथेंटिकेशन अनुरोध को अस्वीकार कर देता है।
अक्सर पूछे जाने वाले प्रश्न
Why does Android 11 and newer require a domain and CA certificate for enterprise WiFi?
Starting with Android 11, Google deprecated and removed the 'Do not validate' option for CA certificates to protect mobile endpoints against man-in-the-middle and evil twin attacks. Devices must validate the RADIUS server certificate against a trusted Root CA and verify that the server certificate Subject Alternative Name (SAN) matches the configured domain suffix.
What domain should administrators specify in the Android EAP-TLS WiFi profile?
The domain configured in the Android WiFi profile (or MDM Wi-Fi configuration) must match the fully qualified domain name (FQDN) present in the dNSName attribute of the RADIUS server certificate Subject Alternative Name (SAN) extension, such as radius.purple.ai. If the domain does not match, Android's BoringSSL stack terminates the TLS handshake with Alert 48.
How do enterprise organizations automate EAP-TLS client certificates on Android fleets?
Enterprise organizations automate certificate distribution using Mobile Device Management (MDM) platforms such as Microsoft Intune, VMware Workspace ONE, or Google Android Management API integrated with SCEP or EST. The MDM pushes a Trusted Root certificate profile and a SCEP profile that requests a unique client certificate from the enterprise PKI, storing the private key inside the hardware-backed Android Keystore.
Why do Android Work Profile devices fail to find client certificates for enterprise WiFi?
Android enforces cryptographic isolation between the Personal and Work Profile KeyChains. If an employee imports a certificate via personal settings or browser download, the enterprise WiFi supplicant running in the Work Profile cannot access the private key. Administrators must deliver both the Root CA and the SCEP client certificate through the Android Enterprise Work Profile management payload.
How does Android MAC address randomization affect 802.1X enterprise networks?
Android enables per-SSID MAC randomization by default, rotating the hardware MAC address. While EAP-TLS authenticates client identity cryptographically regardless of MAC address, rotated MACs can create duplicate DHCP leases and complicate switch port auditing. For corporate-owned (COBO) devices, administrators can push an MDM policy setting MAC randomization to 'Use device MAC'. On BYOD networks, identity tracking should rely on the 802.1X User-Name attribute rather than the hardware MAC address.
How does Purple Cloud RADIUS simplify Android enterprise WiFi authentication?
Purple Cloud RADIUS provides high-availability 802.1X authentication that integrates natively with leading MDMs and cloud identity providers. Purple automates SCEP certificate issuance, validates Android client certificate chains in milliseconds, returns dynamic VLAN steering attributes (RFC 2868), and eliminates on-premises RADIUS hardware maintenance.
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।