
Cómo configurar WiFi empresarial en dispositivos Android con EAP-TLS
Esta guía de referencia técnica proporciona a los líderes de TI senior un modelo integral para implementar la autenticación 802.1X EAP-TLS en dispositivos Android. Cubre la mecánica de la arquitectura, las estrategias de implementación manuales y basadas en MDM, así como las metodologías de resolución de problemas necesarias para proteger las redes inalámbricas corporativas.
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen Ejecutivo
Proteger las redes inalámbricas empresariales contra el robo de credenciales y el acceso no autorizado requiere ir más allá de las contraseñas compartidas. Para flotas de dispositivos Android en entornos corporativos, el estándar 802.1X EAP-TLS (Protocolo de Autenticación Extensible con Seguridad de la Capa de Transporte) es el estándar de seguridad definitivo. Al aprovechar la autenticación mutua basada en certificados, EAP-TLS elimina los riesgos asociados con la fatiga de contraseñas, el phishing y las credenciales débiles.
Esta guía de referencia técnica proporciona a los arquitectos de red, gerentes de TI y CTO estrategias accionables para implementar EAP-TLS en dispositivos Android. Ya sea que administre terminales de punto de venta en Retail, dispositivos clínicos en Healthcare u operaciones internas en Hospitality, dominar esta implementación garantiza un cumplimiento de seguridad sólido (PCI-DSS, GDPR, ISO 27001) al tiempo que ofrece una experiencia de conexión fluida para los usuarios finales. Cubrimos tanto la configuración manual para entornos BYOD como el aprovisionamiento MDM zero-touch para flotas propiedad de la empresa.
Escuche la Sesión Informativa
Technical Deep-Dive
Arquitectura de 802.1X y mecánica de EAP-TLS
En su núcleo, 802.1X es un estándar de IEEE para el control de acceso a la red basado en puertos. En un contexto inalámbrico, el punto de acceso actúa como el autenticador, facilitando la comunicación entre el dispositivo Android (suplicante) y el servidor RADIUS (servidor de autenticación).
A diferencia de PEAP o TTLS, que canalizan la autenticación de contraseña heredada dentro de TLS, EAP-TLS se basa por completo en certificados X.509. Esto crea un paradigma de autenticación mutua:
- El servidor RADIUS presenta su certificado al dispositivo Android para demostrar que la red es legítima.
- El dispositivo Android presenta su certificado de cliente único al servidor RADIUS para demostrar que es un endpoint autorizado.

Requisitos de certificados específicos para Android
La implementación en Android introduce restricciones específicas, particularmente a partir de Android 11. Para mitigar los ataques de intermediario (MitM), Google dejó de admitir la opción "No validar" para los certificados de servidor. Por lo tanto, los dispositivos Android deben poseer el certificado de la CA raíz que firmó el certificado del servidor RADIUS.
Además, el certificado del servidor RADIUS debe contener el atributo de Uso extendido de clave (EKU) correcto; específicamente, Server Authentication (OID 1.3.6.1.5.5.7.3.1). Sin esto, el suplicante de Android cancelará silenciosamente el protocolo de enlace TLS.
Para el lado del cliente, Android requiere que la clave privada y el certificado se agrupen en un solo paquete, generalmente en formato PKCS#12 (.p12 o .pfx).
Integración con el ecosistema de Purple
Mientras que EAP-TLS protege los dispositivos corporativos y la infraestructura operativa de su empresa, los operadores de los establecimientos también deben gestionar el acceso de los visitantes. Aquí es donde una estrategia de SSID doble se vuelve fundamental. Su SSID corporativo utiliza 802.1X EAP-TLS, mientras que su SSID público aprovecha la plataforma de Guest WiFi de Purple. Esta segregación garantiza la seguridad operativa al tiempo que permite a los equipos de marketing utilizar WiFi Analytics en la red de invitados. Para obtener más detalles sobre cómo proteger la infraestructura física, consulte Access Point Security: Your 2026 Enterprise Guide.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
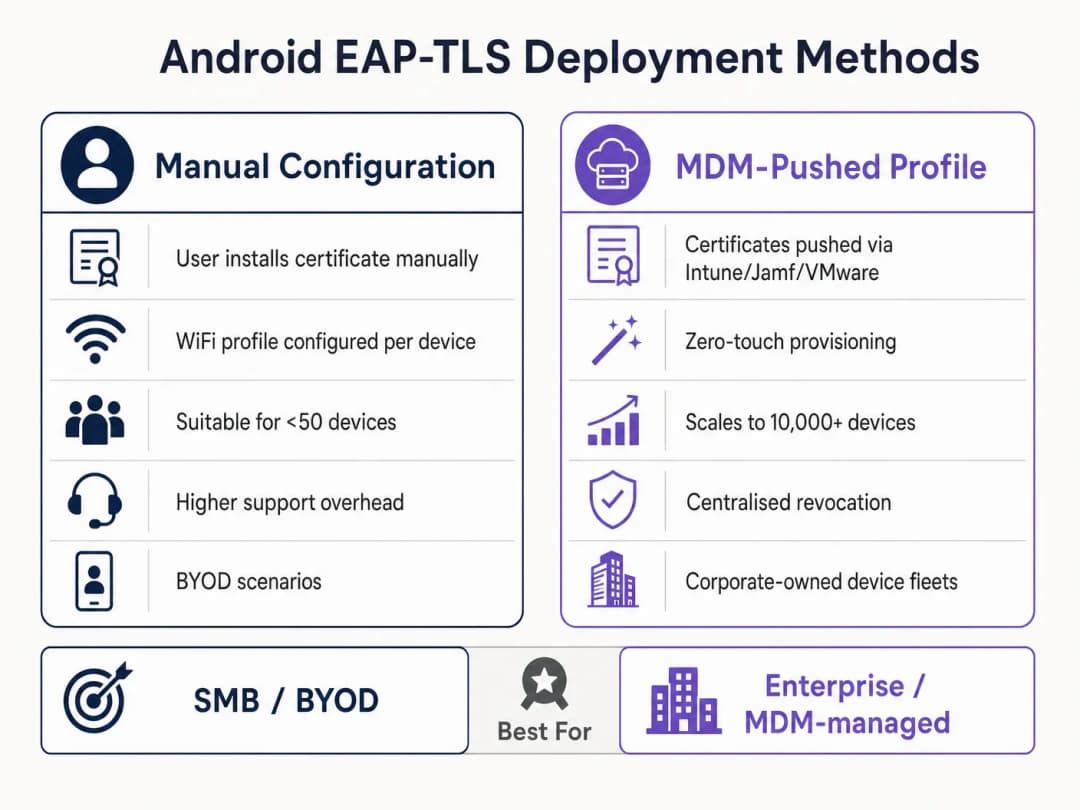
La implementación de EAP-TLS en Android se puede realizar de forma manual para configuraciones pequeñas de BYOD o mediante la gestión de dispositivos móviles (MDM) para una escala empresarial.
Método 1: Configuración manual (BYOD / Pequeña escala)
Este método requiere un alto nivel de soporte técnico y se recomienda únicamente para implementaciones limitadas o de prueba.
- Entrega de certificados: Entregue de forma segura el certificado de cliente
.p12y el archivo de la CA raíz.ceral dispositivo Android (por ejemplo, a través de un portal seguro o correo electrónico cifrado). - Instalación:
- Vaya a Ajustes > Seguridad > Cifrado y credenciales > Instalar un certificado.
- Instale la CA raíz como un "certificado de WiFi".
- Instale el archivo
.p12e introduzca la contraseña de extracción cuando se le solicite.
- Configuración de red:
- Vaya a Ajustes > Internet y redes > WiFi y seleccione "Añadir red".
- Introduzca el SSID.
- Establezca la seguridad en WPA/WPA2/WPA3-Enterprise.
- Establezca el método EAP en TLS.
- Establezca el certificado CA en la CA raíz instalada.
- Establezca el estado del certificado en línea en Solicitar estado del certificado.
- Establezca el dominio para que coincida con el nombre alternativo del sujeto (SAN) del certificado del servidor RADIUS.
- Seleccione el certificado de cliente instalado.
- Introduzca la identidad (normalmente el UPN del usuario o la MAC del dispositivo).
Método 2: Perfiles distribuidos por MDM (escala empresarial)
Para grandes entornos, como un campus universitario o un centro logístico de Transporte, el uso de MDM es obligatorio. Este proporciona aprovisionamiento sin intervención y gestión del ciclo de vida.
- Integración de PKI: Conecte su MDM (Intune, Workspace ONE, Jamf) a su autoridad de certificación mediante SCEP o NDES.
- Perfiles de certificado: Cree un perfil de configuración para distribuir la CA raíz al almacén de confianza del dispositivo. Cree un segundo perfil (SCEP) para solicitar e instalar automáticamente el certificado de cliente único.
- Perfil de WiFi: Cree un perfil de configuración de WiFi que vincule los certificados implementados.
- Tipo de seguridad: WPA2/WPA3 Enterprise
- Tipo de EAP: EAP-TLS
- Método de autenticación: Certificado
- Confianza del servidor: Especifique la CA raíz y el nombre de dominio de servidor correcto.
Para obtener instrucciones detalladas específicas de Microsoft, consulte nuestra guía: Cómo usar Microsoft Intune para distribuir certificados de WiFi a dispositivos.
Mejores prácticas
- Forzar WPA3-Enterprise: Cuando el hardware lo admita, exija WPA3-Enterprise. El conjunto de seguridad de 192 bits requiere explícitamente EAP-TLS, lo que garantiza los estándares criptográficos más altos.
- Automatizar el ciclo de vida de los certificados: Los certificados de cliente caducan. Si depende de la renovación manual, se enfrentará a interrupciones generalizadas. Implemente SCEP/NDES para renovar automáticamente los certificados 30 días antes de su vencimiento.
- Implementar un DNS robusto: Las comprobaciones de la lista de revocación de certificados (CRL) y el protocolo OCSP requieren una resolución de DNS confiable desde el extremo de la red. Obtenga más información en Proteja su red con DNS y seguridad sólidos.
- Segmentación de VLAN: Asocie las sesiones autenticadas por EAP-TLS a VLANs específicas en función de los atributos del certificado (por ejemplo, separando las tabletas de los gerentes de las terminales de punto de venta) utilizando atributos RADIUS como
Tunnel-Private-Group-Id.
Solución de problemas y mitigación de riesgos
Cuando los dispositivos Android no logran conectarse a través de EAP-TLS, el problema casi siempre se encuentra dentro de la cadena de certificados o en la configuración de RADIUS.
- Síntoma: Los dispositivos con Android 11 o posterior se desconectan de inmediato o muestran "Error de autenticación" sin preguntar al usuario. * Causa raíz: El dispositivo no confía en el certificado del servidor RADIUS. El campo "Dominio" en el perfil de WiFi debe coincidir exactamente con el SAN del certificado del servidor, y la CA raíz debe estar instalada.
- Síntoma: La conexión agota el tiempo de espera durante el saludo TLS.
- Causa raíz: El servidor RADIUS no puede comunicarse con el punto de distribución CRL para verificar el estado de revocación del certificado del cliente. Asegúrese de que su servidor RADIUS tenga acceso HTTP saliente a los puntos finales CRL de su PKI.
- Síntoma: Los dispositivos Windows se conectan, pero los dispositivos Android fallan.
- Causa raíz: Falta el EKU de
Server Authenticationen el certificado RADIUS, o el suplicante de Android está intentando utilizar un conjunto de cifrado no compatible. Revise los registros de RADIUS para buscar fallas en la negociación TLS.
- Causa raíz: Falta el EKU de
ROI e impacto empresarial
La transición a EAP-TLS requiere una inversión inicial en infraestructura de PKI y MDM, pero el retorno de inversión (ROI) para los líderes de TI sénior es sustancial.
- Reducción de costos de soporte técnico: Entre el 20 y el 30% de los tickets de soporte técnico de TI corresponden a restablecimientos de contraseñas. La autenticación basada en certificados elimina las políticas de rotación de contraseñas para el acceso a la red, lo que reduce drásticamente los gastos generales de soporte.
- Mitigación de riesgos: EAP-TLS brinda inmunidad contra la recopilación de credenciales y los ataques de diccionario fuera de línea. En industrias reguladas como Healthcare, el costo de una sola vulneración supera con creces el costo de implementación de una PKI.
- Continuidad operativa: El aprovisionamiento automatizado de certificados garantiza que los dispositivos operativos críticos, desde los escáneres de almacenes hasta los sistemas POS minoristas, nunca se desconecten de la red debido a credenciales vencidas. A medida que Purple continúa expandiendo su presencia, un hecho destacado por movimientos estratégicos recientes como Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers, una conectividad fundacional robusta se vuelve fundamental para la analítica avanzada y la interacción.
Definiciones clave
802.1X
Un estándar IEEE para el Control de Acceso a la Red Basado en Puertos (PNAC) que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
El marco fundamental que evita que dispositivos no autorizados accedan a la red corporativa en el extremo.
EAP-TLS
Protocolo de autenticación extensible con seguridad de la capa de transporte. Un marco de autenticación que utiliza certificados X.509 para la autenticación mutua entre el cliente y el servidor.
Considerado el tipo de EAP más seguro, elimina la dependencia de contraseñas, lo que lo hace esencial para entornos de alta seguridad.
RADIUS
Servicio de usuario de marcación de autenticación remota. Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA).
El componente del servidor (por ejemplo, Cisco ISE, Microsoft NPS) que valida el certificado del dispositivo Android frente a la PKI.
Suplicante
El dispositivo cliente (en este caso, el teléfono inteligente o tableta Android) que solicita acceso a la red.
Comprender las restricciones específicas del sistema operativo del suplicante (como la validación estricta de Android 11) es clave para una implementación exitosa.
Autenticador
El dispositivo de red (el punto de acceso WiFi) que facilita el proceso de autenticación entre el suplicante y el servidor RADIUS.
El punto de acceso no toma la decisión; simplemente aplica el control de puertos según la respuesta del servidor RADIUS.
PKI
Infraestructura de clave pública. Un conjunto de roles, políticas, hardware, software y procedimientos necesarios para crear, gestionar, distribuir, utilizar, almacenar y revocar certificados digitales.
La columna vertebral de EAP-TLS. Sin una PKI sólida, la autenticación basada en certificados es imposible.
SCEP
Simple Certificate Enrolment Protocol. Un protocolo diseñado para que la emisión y revocación de certificados digitales sea lo más escalable posible.
Utilizado por las plataformas MDM para aprovisionar automáticamente certificados de cliente a dispositivos Android sin la intervención del usuario.
SAN
Subject Alternative Name. Una extensión de X.509 que permite asociar varios valores con un certificado de seguridad.
Android 11+ requiere que el campo "Domain" en el perfil WiFi coincida con el SAN del certificado del servidor RADIUS.
Ejemplos resueltos
Una cadena minorista nacional necesita implementar 5,000 tabletas de punto de venta (POS) basadas en Android. El equipo de seguridad exige que estos dispositivos no utilicen contraseñas compartidas y que sean inmunes al phishing de credenciales. ¿Cómo debería abordar esta implementación el equipo de infraestructura?
El equipo debe implementar una solución de gestión de dispositivos móviles (MDM) integrada con su infraestructura de clave pública (PKI) interna a través de SCEP. El MDM enviará un perfil de configuración que contiene el certificado de la CA raíz, solicitará automáticamente un certificado de cliente único para cada tableta POS y configurará el perfil de WiFi WPA3-Enterprise para utilizar EAP-TLS. El servidor RADIUS se configurará para asignar estos dispositivos a una VLAN de POS aislada tras la validación exitosa del certificado.
El gerente de TI de un hospital está actualizando la red inalámbrica. Después de la actualización, los dispositivos Android 9 más antiguos se conectan con éxito a la red EAP-TLS, pero los dispositivos Android 12 recién adquiridos no logran autenticarse, mostrando un error de confianza.
El gerente de TI debe actualizar el perfil de configuración de WiFi enviado a los dispositivos. Android 11 o superior exige una validación estricta del certificado del servidor. El perfil debe actualizarse para definir explícitamente el certificado de la CA raíz en el que se debe confiar y especificar el "Dominio" exacto (que coincida con el SAN del servidor RADIUS) para evitar ataques MitM.
Preguntas de práctica
Q1. Su organización está migrando de PEAP-MSCHAPv2 a EAP-TLS. Durante la fase piloto, varios dispositivos Android 13 no logran conectarse. Los registros de RADIUS muestran que el protocolo de enlace TLS se inicia pero el cliente lo descarta antes de enviar el certificado de cliente. ¿Cuál es el error de configuración más probable?
Sugerencia: Considere los estrictos requisitos de validación introducidos en las versiones recientes de Android con respecto a la identidad del servidor.
Ver respuesta modelo
El error más probable es que el perfil WiFi enviado a los dispositivos Android 13 no especifica correctamente la coincidencia de sufijo "Domain", o la CA raíz no está vinculada adecuadamente en el perfil. Android descarta la conexión para evitar un ataque Man-in-the-Middle porque no puede validar el certificado del servidor RADIUS.
Q2. Está diseñando la arquitectura para una implementación en un gran estadio. El cliente desea utilizar EAP-TLS para todos los dispositivos del personal. ¿Qué componente de infraestructura específico debe escalarse en comparación con una red WPA2-PSK estándar y por qué?
Sugerencia: EAP-TLS implica operaciones criptográficas complejas durante la fase de conexión.
Ver respuesta modelo
La infraestructura del servidor RADIUS debe escalarse significativamente. EAP-TLS requiere una validación mutua completa de certificados (criptografía asimétrica), lo cual es costoso a nivel computacional. En el entorno de un estadio con miles de dispositivos potencialmente en roaming o autenticándose simultáneamente, una implementación de RADIUS de tamaño insuficiente provocará tiempos de espera agotados de autenticación y fallas de conexión.
Q3. Un certificado de cliente se ve comprometido en una tableta Android extraviada. ¿Cuál es el mecanismo exacto mediante el cual la red evita que este dispositivo se conecte a través de EAP-TLS?
Sugerencia: ¿Cómo sabe el servidor RADIUS que el certificado ya no es válido antes de su fecha de vencimiento?
Ver respuesta modelo
El administrador de TI revoca el certificado de cliente en la PKI. La PKI actualiza su Lista de Revocación de Certificados (CRL) o el respondedor OCSP. Cuando la tableta extraviada intenta conectarse, el servidor RADIUS verifica el certificado de cliente contra la CRL u OCSP. Al ver que está revocado, el servidor RADIUS rechaza la solicitud de autenticación.
Continúe leyendo esta serie
Una guía para administradores de red sobre la configuración de autenticación RADIUS para WiFi de invitados
Una referencia técnica completa para administradores de red sobre la implementación de la autenticación RADIUS para WiFi de invitados. Cubre la arquitectura, los pasos de configuración independientes del proveedor, las mejores prácticas de seguridad y la solución de problemas de fallas comunes en la implementación.
Implementación de SCEP para WiFi 802.1X y BYOD Seguro en la Educación Superior
Esta guía técnica detalla cómo los equipos de TI de educación superior pueden automatizar el registro de certificados 802.1X para miles de dispositivos BYOD usando SCEP. Cubre la arquitectura, los beneficios de seguridad y los pasos prácticos de implementación para reemplazar el onboarding manual con un modelo de acceso a la red seguro y sin intervención.
Configuración de autenticación RADIUS para redes WiFi de invitados y personal
Esta guía de referencia técnica describe la arquitectura, configuración y despliegue de la autenticación RADIUS para redes WiFi empresariales de invitados y personal. Proporciona a los arquitectos de red y gerentes de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.