
Come configurare il WiFi Enterprise sui dispositivi Android con EAP-TLS
Questa guida di riferimento tecnica fornisce ai responsabili IT senior un progetto completo per l'implementazione dell'autenticazione 802.1X EAP-TLS sui dispositivi Android. Copre i meccanismi architetturali, le strategie di implementazione manuali e basate su MDM e le metodologie di risoluzione dei problemi necessarie per proteggere le reti wireless aziendali.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi Enterprise →
Executive Summary
Proteggere le reti wireless aziendali dal furto di credenziali e dall'accesso non autorizzato richiede di andare oltre le password condivise. Per le flotte di dispositivi Android in ambienti aziendali, lo standard 802.1X EAP-TLS (Extensible Authentication Protocol con Transport Layer Security) rappresenta il massimo livello di sicurezza. Sfruttando l'autenticazione reciproca basata su certificati, EAP-TLS elimina i rischi associati alla stanchezza da password, al phishing e alle credenziali deboli.
Questa guida tecnica di riferimento fornisce ad architetti di rete, responsabili IT e CTO strategie pratiche per implementare EAP-TLS sui dispositivi Android. Che si tratti di gestire terminali di cassa nel settore Retail, dispositivi clinici nell'ambito Healthcare o operazioni di back-of-house nel settore Hospitality, padroneggiare questa implementazione garantisce una solida conformità di sicurezza (PCI-DSS, GDPR, ISO 27001) offrendo al contempo un'esperienza di connessione fluida per gli utenti finali. La guida copre sia la configurazione manuale per ambienti BYOD sia il provisioning MDM zero-touch per flotte di proprietà aziendale.
Ascolta il Briefing
Approfondimento Tecnico
Architettura 802.1X e Meccanismi EAP-TLS
Alla base, lo standard 802.1X è una specifica IEEE per il controllo dell'accesso alla rete basato su porta. In un contesto wireless, l'access point agisce come autenticatore, facilitando la comunicazione tra il dispositivo Android (supplicant) e il server RADIUS (server di autenticazione).
A differenza di PEAP o TTLS, che incapsulano l'autenticazione tramite password legacy all'interno di un tunnel TLS, EAP-TLS si basa interamente sui certificati X.509. Questo crea un paradigma di autenticazione reciproca:
- Il server RADIUS presenta il proprio certificato al dispositivo Android per dimostrare la legittimità della rete.
- Il dispositivo Android presenta il suo certificato client univoco al server RADIUS per dimostrare di essere un endpoint autorizzato.

Requisiti dei Certificati Specifici per Android
La distribuzione su Android introduce vincoli specifici, in particolare a partire da Android 11. Per mitigare gli attacchi Man-in-the-Middle (MitM), Google ha deprecato l'opzione "Non convalidare" per i certificati del server. Di conseguenza, i dispositivi Android devono possedere il certificato Root CA che ha firmato il certificato del server RADIUS.
Inoltre, il certificato del server RADIUS deve contenere l'attributo Extended Key Usage (EKU) corretto - nello specifico Server Authentication (OID 1.3.6.1.5.5.7.3.1). Senza di esso, il supplicant Android interromperà silenziosamente l'handshake TLS.
Per il lato client, Android richiede che la chiave privata e il certificato siano raggruppati insieme, tipicamente in formato PKCS#12 (.p12 o .pfx).
Integrazione con l'Ecosistema Purple
Mentre EAP-TLS protegge i dispositivi aziendali e l'infrastruttura operativa, i gestori delle sedi devono gestire anche l'accesso dei visitatori. È qui che una strategia a doppio SSID diventa fondamentale. Il tuo SSID aziendale utilizza 802.1X EAP-TLS, mentre il tuo SSID pubblico sfrutta la piattaforma Guest WiFi di Purple. Questa segregazione garantisce la sicurezza operativa consentendo al tempo stesso ai team di marketing di utilizzare WiFi Analytics sulla rete guest. Per maggiori dettagli sulla sicurezza dell'infrastruttura fisica, consulta la Guida Enterprise 2026 alla Sicurezza degli Access Point.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
La distribuzione di EAP-TLS su Android può essere eseguita manualmente per piccole configurazioni BYOD o tramite Mobile Device Management (MDM) per contesti enterprise su larga scala.
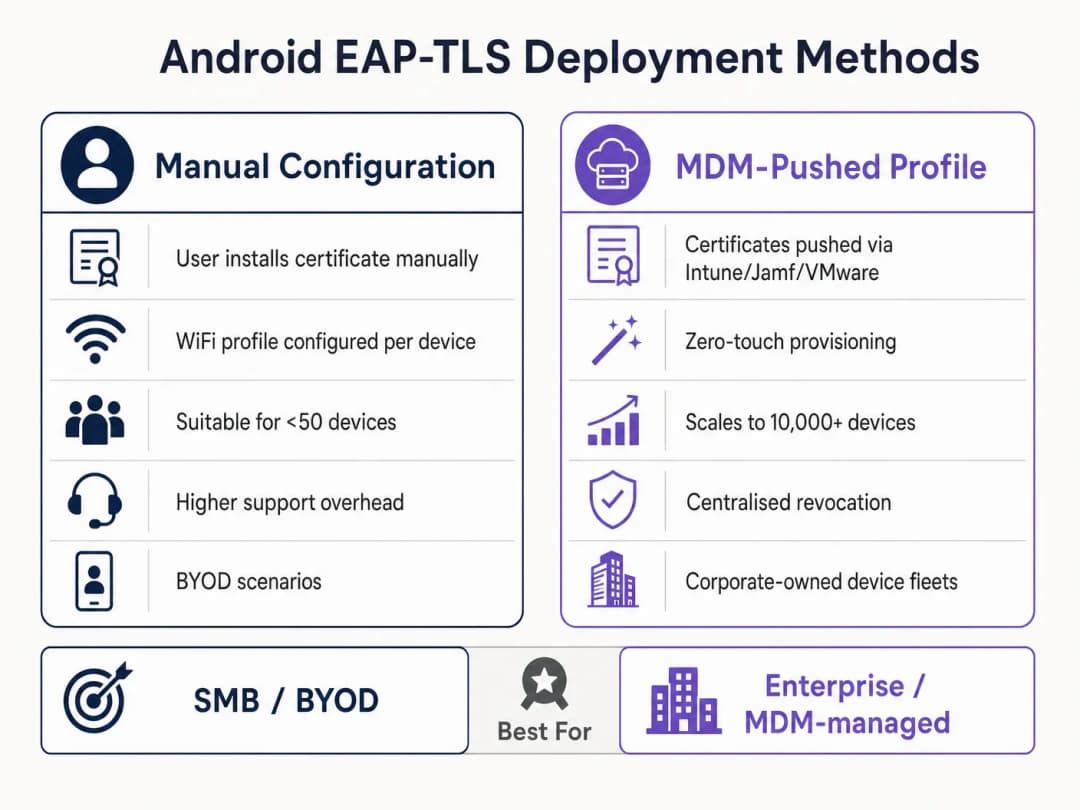
Metodo 1: Configurazione Manuale (BYOD / Piccola Scala)
Questo metodo richiede un notevole sforzo di assistenza ed è consigliato solo per distribuzioni limitate o fasi di test.
- Consegna dei Certificati: Consegna in modo sicuro il certificato client
.p12e il file Root CA.ceral dispositivo Android (ad esempio, tramite un portale sicuro o un'e-mail crittografata). - Installazione:
- Accedere a Impostazioni > Sicurezza > Crittografia e credenziali > Installa un certificato.
- Installare la CA Root come "certificato WiFi".
- Installare il file
.p12, inserendo la password di estrazione quando richiesto.
- Configurazione di rete:
- Andare su Impostazioni > Rete e Internet > WiFi e selezionare "Aggiungi rete".
- Inserire il SSID.
- Impostare la Sicurezza su WPA/WPA2/WPA3-Enterprise.
- Impostare il metodo EAP su TLS.
- Impostare il certificato CA sulla CA Root installata.
- Impostare lo Stato del certificato online su Richiedi stato del certificato.
- Impostare il Dominio in modo che corrisponda al Subject Alternative Name (SAN) del certificato del server RADIUS.
- Selezionare il certificato client installato.
- Inserire l'Identità (in genere l'UPN dell'utente o il MAC del dispositivo).
Metodo 2: Profili distribuiti tramite MDM (scala Enterprise)
Per grandi infrastrutture, come un campus universitario o un polo logistico nei Trasporti, l'uso di un MDM è obbligatorio. Consente il provisioning zero - touch e la gestione del ciclo di vita.
- Integrazione PKI: Collegare l'MDM (Intune, Workspace ONE, Jamf) alla propria Autorità di Certificazione utilizzando SCEP o NDES.
- Profili di certificato: Creare un profilo di configurazione per distribuire la CA Root nell'archivio attendibile del dispositivo. Creare un secondo profilo (SCEP) per richiedere e installare automaticamente il certificato client univoco.
- Profilo WiFi: Creare un profilo di configurazione WiFi che colleghi i certificati distribuiti.
- Tipo di sicurezza: WPA2/WPA3 Enterprise
- Tipo di EAP: EAP-TLS
- Metodo di autenticazione: Certificato
- Attendibilità del server: Specificare la CA Root e il nome di dominio corretto del server.
Per istruzioni dettagliate specifiche per Microsoft, consultare la nostra guida: Come utilizzare Microsoft Intune per inviare certificati WiFi ai dispositivi.
Best Practice
- Imporre WPA3-Enterprise: Laddove l'hardware lo supporti, rendere obbligatorio WPA3-Enterprise. La suite di sicurezza a 192 bit richiede esplicitamente EAP-TLS, garantendo i più elevati standard crittografici.
- Automatizzare il ciclo di vita dei certificati: I certificati client scadono. Se ci si affida al rinnovo manuale, si verificheranno interruzioni diffuse del servizio. Implementare SCEP/NDES per rinnovare automaticamente i certificati 30 giorni prima della scadenza.
- Implementare un DNS robusto: I controlli della Certificate Revocation List (CRL) e l'OCSP richiedono una risoluzione DNS affidabile dall'edge. Ulteriori informazioni in Proteggi la tua rete con un DNS forte e la sicurezza.
- Segmentazione VLAN: Associare le sessioni autenticate EAP-TLS a VLAN specifiche in base agli attributi del certificato (ad esempio, separando i tablet dei manager dai terminali POS) utilizzando attributi RADIUS come
Tunnel-Private-Group-Id.
Risoluzione dei problemi e mitigazione dei rischi
Quando i dispositivi Android non riescono a connettersi tramite EAP-TLS, il problema risiede quasi sempre nella catena di certificati o nella configurazione RADIUS.
- Sintomo: I dispositivi Android 11+ si disconnettono immediatamente o mostrano "Errore di autenticazione" senza mostrare alcuna richiesta all'utente.
- Causa principale: il dispositivo non considera attendibile il certificato del server RADIUS. Il campo "Dominio" nel profilo WiFi deve corrispondere esattamente al SAN del certificato del server e la CA radice deve essere installata.
- Sintomo: si verifica un timeout della connessione durante l'handshake TLS.
- Causa principale: il server RADIUS non riesce a raggiungere il punto di distribuzione CRL per verificare lo stato di revoca del certificato client. Assicurati che il tuo server RADIUS abbia accesso HTTP in uscita agli endpoint CRL della tua PKI.
- Sintomo: i dispositivi Windows si connettono, ma i dispositivi Android falliscono.
- Causa principale: l'EKU
Server Authenticationè mancante nel certificato RADIUS oppure il supplicant Android sta tentando di utilizzare una suite di cifratura non supportata. Controlla i log RADIUS per individuare errori di negoziazione TLS.
- Causa principale: l'EKU
ROI e impatto sul business
Il passaggio a EAP-TLS richiede un investimento iniziale nell'infrastruttura PKI e MDM, ma il ritorno sull'investimento (ROI) per i leader IT senior è sostanziale.
- Riduzione dei costi dell'helpdesk: il 20 - 30% dei ticket dell'helpdesk IT riguarda il ripristino delle password. L'autenticazione basata su certificati elimina le policy di rotazione delle password per l'accesso alla rete, riducendo drasticamente i costi di supporto.
- Mitigazione del rischio: EAP-TLS garantisce l'immunità contro la raccolta di credenziali e gli attacchi di tipo offline dictionary. In settori regolamentati come la Sanità, il costo di una singola violazione supera di gran lunga il costo di implementazione di una PKI.
- Continuità operativa: il provisioning automatizzato dei certificati garantisce che i dispositivi operativi critici, dagli scanner di magazzino ai sistemi POS per la vendita al dettaglio, non si disconnettano mai dalla rete a causa di credenziali scadute. Mentre Purple continua a espandere la sua presenza, come evidenziato da recenti mosse strategiche tra cui l'annuncio Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers, una connettività fondamentale e robusta diventa essenziale per l'analisi avanzata e l'engagement.
Definizioni chiave
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC) che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Il framework fondamentale che impedisce ai dispositivi non autorizzati di accedere alla rete aziendale a livello perimetrale.
EAP-TLS
Extensible Authentication Protocol con Transport Layer Security. Un framework di autenticazione che utilizza certificati X.509 per l'autenticazione reciproca tra il client e il server.
Considerato il tipo di EAP più sicuro, elimina la dipendenza dalle password, rendendolo essenziale per gli ambienti ad alta sicurezza.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e contabilità (AAA).
Il componente server (ad esempio, Cisco ISE, Microsoft NPS) che convalida il certificato del dispositivo Android rispetto alla PKI.
Supplicant
Il dispositivo client (in questo caso, lo smartphone o il tablet Android) che richiede l'accesso alla rete.
Comprendere i vincoli specifici del sistema operativo del supplicant (come la convalida rigorosa di Android 11) è fondamentale per una distribuzione di successo.
Authenticator
Il dispositivo di rete (l'Access Point WiFi) che facilita il processo di autenticazione tra il Supplicant e il server RADIUS.
L'AP non prende la decisione; si limita ad applicare il controllo della porta in base alla risposta del server RADIUS.
PKI
Public Key Infrastructure. Un insieme di ruoli, policy, hardware, software e procedure necessari per creare, gestire, distribuire, utilizzare, memorizzare e revocare certificati digitali.
La spina dorsale di EAP-TLS. Senza una PKI robusta, l'autenticazione basata su certificati è impossibile.
SCEP
Simple Certificate Enrolment Protocol. Un protocollo progettato per rendere il rilascio e la revoca dei certificati digitali il più scalabili possibile.
Utilizzato dalle piattaforme MDM per distribuire automaticamente i certificati client ai dispositivi Android senza l'intervento dell'utente.
SAN
Subject Alternative Name. Un'estensione di X.509 che consente di associare vari valori a un certificato di sicurezza.
Android 11+ richiede che il campo 'Dominio' nel profilo WiFi corrisponda al SAN del certificato del server RADIUS.
Esempi pratici
Una catena di vendita al dettaglio nazionale deve distribuire 5.000 tablet per punti vendita (POS) basati su Android. Il team di sicurezza impone che questi dispositivi non utilizzino password condivise e siano immuni al phishing delle credenziali. In che modo il team delle infrastrutture dovrebbe approcciare questa distribuzione?
Il team deve distribuire una soluzione di Mobile Device Management (MDM) integrata con la propria Public Key Infrastructure (PKI) interna tramite SCEP. L'MDM invierà un profilo di configurazione contenente il certificato Root CA, richiederà automaticamente un certificato client univoco per ciascun tablet POS e configurerà il profilo WiFi WPA3-Enterprise per l'uso di EAP-TLS. Il server RADIUS sarà configurato per assegnare questi dispositivi a una VLAN POS isolata in base alla corretta convalida del certificato.
Il responsabile IT di un ospedale sta aggiornando la rete wireless. A seguito dell'aggiornamento, i dispositivi Android 9 più vecchi si connettono correttamente alla rete EAP-TLS, ma i dispositivi Android 12 acquistati di recente non riescono ad autenticarsi, segnalando un errore di attendibilità.
Il responsabile IT deve aggiornare il profilo di configurazione WiFi inviato ai dispositivi. Android 11+ impone una rigida convalida del certificato del server. Il profilo deve essere aggiornato per definire esplicitamente il certificato Root CA di cui fidarsi e specificare l'esatto "Dominio" (corrispondente al SAN del server RADIUS) per prevenire attacchi MitM.
Domande di esercitazione
Q1. La tua organizzazione sta migrando da PEAP-MSCHAPv2 a EAP-TLS. Durante la fase pilota, diversi dispositivi Android 13 non riescono a connettersi. I log RADIUS mostrano che l'handshake TLS viene avviato ma interrotto dal client prima dell'invio del certificato client. Qual è l'errore di configurazione più probabile?
Suggerimento: Considera i severi requisiti di convalida introdotti nelle versioni recenti di Android relativi all'identità del server.
Visualizza risposta modello
L'errore più probabile è che il profilo WiFi inviato ai dispositivi Android 13 non specifichi correttamente la corrispondenza del suffisso del 'Dominio', oppure che la CA Root non sia collegata correttamente nel profilo. Android interrompe la connessione per prevenire un attacco Man-in-the-Middle perché non può convalidare il certificato del server RADIUS.
Q2. Stai progettando l'architettura per l'installazione in un grande stadio. Il cliente desidera utilizzare EAP-TLS per tutti i dispositivi del personale. Quale specifico componente infrastrutturale deve essere potenziato rispetto a una rete WPA2-PSK standard, e perché?
Suggerimento: EAP-TLS comporta complesse operazioni crittografiche durante la fase di connessione.
Visualizza risposta modello
L'infrastruttura del server RADIUS deve essere notevolmente potenziata. EAP-TLS richiede una convalida reciproca completa del certificato (crittografia asimmetrica), che è computazionalmente costosa. In un ambiente come uno stadio, con migliaia di dispositivi che potenzialmente effettuano il roaming o l'autenticazione simultaneamente, un'infrastruttura RADIUS sottodimensionata causerà timeout di autenticazione e fallimenti di connessione.
Q3. Un certificato client è compromesso su un tablet Android smarrito. Qual è l'esatto meccanismo con cui la rete impedisce a questo dispositivo di connettersi tramite EAP-TLS?
Suggerimento: In che modo il server RADIUS sa che il certificato non è più valido prima della sua data di scadenza?
Visualizza risposta modello
L'amministratore IT revoca il certificato client nella PKI. La PKI aggiorna la propria Certificate Revocation List (CRL) o il risponditore OCSP. Quando il tablet smarrito tenta di connettersi, il server RADIUS verifica il certificato client rispetto alla CRL/OCSP. Rilevando che è stato revocato, il server RADIUS rifiuta la richiesta di autenticazione.
Domande frequenti
Perché Android 11 e versioni successive richiedono un dominio e un certificato CA per il WiFi aziendale?
A partire da Android 11, Google ha deprecato e rimosso l'opzione "Non convalidare" per i certificati CA al fine di proteggere gli endpoint mobili dagli attacchi man-in-the-middle e evil twin. I dispositivi devono convalidare il certificato del server RADIUS rispetto a una Root CA affidabile e verificare che il Subject Alternative Name (SAN) del certificato del server corrisponda al suffisso del dominio configurato.
Quale dominio devono specificare gli amministratori nel profilo WiFi EAP-TLS di Android?
Il dominio configurato nel profilo WiFi di Android (o nella configurazione Wi-Fi dell'MDM) deve corrispondere al nome di dominio completo (FQDN) presente nell'attributo dNSName dell'estensione Subject Alternative Name (SAN) del certificato del server RADIUS, come ad esempio radius.purple.ai. Se il dominio non corrisponde, lo stack BoringSSL di Android interrompe l'handshake TLS con l'Alert 48.
In che modo le organizzazioni aziendali automatizzano i certificati client EAP-TLS sui parchi dispositivi Android?
Le organizzazioni aziendali automatizzano la distribuzione dei certificati utilizzando piattaforme di Mobile Device Management (MDM) come Microsoft Intune, VMware Workspace ONE o Google Android Management API integrate con SCEP o EST. L'MDM invia un profilo di certificato Root attendibile e un profilo SCEP che richiede un certificato client univoco alla PKI aziendale, memorizzando la chiave privata all'interno dell'Android Keystore protetto da hardware.
Perché i dispositivi con profilo di lavoro Android non riescono a trovare i certificati client per il WiFi aziendale?
Android impone l'isolamento crittografico tra i KeyChain del profilo personale e di quello di lavoro. Se un dipendente importa un certificato tramite le impostazioni personali o il download da browser, il supplicant WiFi aziendale in esecuzione nel profilo di lavoro non può accedere alla chiave privata. Gli amministratori devono distribuire sia la Root CA che il certificato client SCEP attraverso il payload di gestione del profilo di lavoro Android Enterprise.
In che modo la casualità dell'indirizzo MAC di Android influisce sulle reti aziendali 802.1X?
Android abilita la casualità dell'indirizzo MAC per SSID per impostazione predefinita, ruotando l'indirizzo MAC hardware. Sebbene EAP-TLS autentichi crittograficamente l'identità del client indipendentemente dall'indirizzo MAC, i MAC ruotati possono creare lease DHCP duplicati e complicare il controllo delle porte dello switch. Per i dispositivi di proprietà aziendale (COBO), gli amministratori possono inviare una policy MDM che imposta la casualità del MAC su "Usa MAC del dispositivo". Sulle reti BYOD, il monitoraggio dell'identità dovrebbe basarsi sull'attributo User-Name di 802.1X anziché sull'indirizzo MAC hardware.
In che modo Purple Cloud RADIUS semplifica l'autenticazione WiFi aziendale per Android?
Purple Cloud RADIUS fornisce un'autenticazione 802.1X ad alta disponibilità che si integra nativamente con i principali MDM e identity provider cloud. Purple automatizza l'emissione dei certificati SCEP, convalida le catene di certificati dei client Android in millisecondi, restituisce attributi di dynamic VLAN steering (RFC 2868) ed elimina la manutenzione dell'hardware RADIUS in loco.
Continua a leggere questa serie
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.