
Cómo configurar WiFi empresarial en dispositivos Android con EAP-TLS
Esta guía de referencia técnica proporciona a los líderes de TI sénior un plan integral para implementar la autenticación 802.1X EAP-TLS en dispositivos Android. Cubre la mecánica arquitectónica, las estrategias de implementación manual y basadas en MDM, y las metodologías de resolución de problemas necesarias para proteger las redes inalámbricas corporativas.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen Ejecutivo
Proteger las redes inalámbricas empresariales frente al robo de credenciales y el acceso no autorizado exige ir más allá de las contraseñas compartidas. Para flotas de dispositivos Android en entornos corporativos, 802.1X EAP-TLS (protocolo de autenticación extensible con seguridad de la capa de transporte) es el estándar de seguridad definitivo. Al aprovechar la autenticación mutua basada en certificados, EAP-TLS elimina los riesgos asociados a la fatiga de contraseñas, el phishing y las credenciales débiles.
Esta guía de referencia técnica proporciona a los arquitectos de red, directores de TI y directores de tecnología (CTO) estrategias prácticas para implementar EAP-TLS en dispositivos Android. Ya sea para gestionar terminales de punto de venta en el sector de Retail, dispositivos clínicos en el sector de Healthcare o las operaciones de trastienda en el sector de Hospitality, dominar esta implementación garantiza un sólido cumplimiento de la seguridad (PCI-DSS, GDPR, ISO 27001) al tiempo que ofrece una experiencia de conexión fluida para los usuarios finales. Cubrimos tanto la configuración manual para entornos BYOD como el aprovisionamiento MDM zero-touch para flotas propiedad de la empresa.
Escuche la sesión informativa
Deep-dive técnico
Arquitectura 802.1X y mecánica de EAP-TLS
En su esencia, 802.1X es un estándar IEEE para el control de acceso a redes basado en puertos. En un contexto inalámbrico, el punto de acceso actúa como autenticador, facilitando la comunicación entre el dispositivo Android (suplicante) y el servidor RADIUS (servidor de autenticación).
A diferencia de PEAP o TTLS, que canalizan la autenticación de contraseña tradicional dentro de TLS, EAP-TLS se basa por completo en certificados X.509. Esto crea un paradigma de autenticación mutua:
- El servidor RADIUS presenta su certificado al dispositivo Android para demostrar que la red es legítima.
- El dispositivo Android presenta su certificado de cliente único al servidor RADIUS para demostrar que es un endpoint autorizado.

Requisitos de certificado específicos de Android
La implementación en Android introduce restricciones específicas, en particular desde Android 11. Para mitigar los ataques de intermediario (MitM), Google dejó de admitir la opción "No validar" para los certificados de servidor. Por lo tanto, los dispositivos Android deben poseer el certificado de la CA raíz que firmó el certificado del servidor RADIUS.
Además, el certificado del servidor RADIUS debe contener el atributo de uso mejorado de clave (EKU) correcto, específicamente Server Authentication (OID 1.3.6.1.5.5.7.3.1). Sin esto, el suplicante de Android interrumpirá de forma silenciosa el saludo TLS.
Para el lado del cliente, Android requiere que la clave privada y el certificado estén empaquetados juntos, normalmente en formato PKCS#12 (.p12 o .pfx).
Integración con el ecosistema de Purple
Mientras que EAP-TLS protege los dispositivos corporativos y la infraestructura operativa, los operadores de los establecimientos también deben gestionar el acceso de los visitantes. Aquí es donde una estrategia de doble SSID resulta fundamental. Su SSID corporativo utiliza 802.1X EAP-TLS, mientras que su SSID público aprovecha la plataforma Guest WiFi de Purple. Esta segregación garantiza la seguridad operativa al tiempo que permite a los equipos de marketing utilizar WiFi Analytics en la red de invitados. Para obtener más información sobre cómo proteger la infraestructura física, consulte Seguridad en puntos de acceso: su guía empresarial para 2026.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
La implementación de EAP-TLS en Android se puede realizar de forma manual para entornos BYOD pequeños o mediante la gestión de dispositivos móviles (MDM) para entornos empresariales.
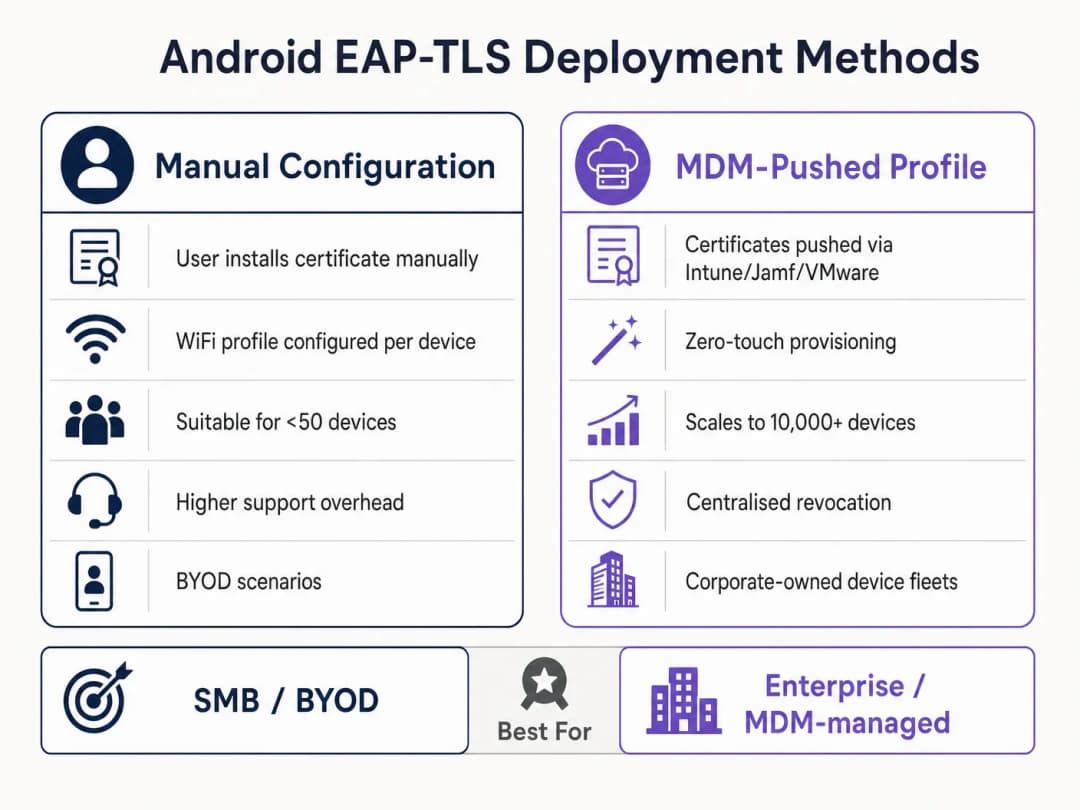
Método 1: Configuración manual (BYOD / Pequeña escala)
Este método requiere un gran esfuerzo de soporte y se recomienda únicamente para implementaciones limitadas o pruebas.
- Entrega de certificados: entregue de forma segura el certificado de cliente
.p12y el archivo de la CA raíz.ceral dispositivo Android (por ejemplo, a través de un portal seguro o correo electrónico cifrado). - Instalación:
- Acceda a Ajustes > Seguridad > Cifrado y credenciales > Instalar un certificado.
- Instale la CA raíz como un "certificado de WiFi".
- Instale el archivo
.p12, introduciendo la contraseña de extracción cuando se le solicite.
- Configuración de red:
- Vaya a Ajustes > Red e Internet > WiFi y seleccione "Añadir red".
- Introduzca el SSID.
- Establezca la Seguridad en WPA/WPA2/WPA3-Enterprise.
- Establezca el método EAP en TLS.
- Establezca el certificado de CA en la CA raíz instalada.
- Establezca el Estado del certificado en línea en Solicitar estado del certificado.
- Establezca el Dominio para que coincida con el Nombre alternativo del sujeto (SAN) del certificado del servidor RADIUS.
- Seleccione el certificado de cliente instalado.
- Introduzca la Identidad (normalmente el UPN del usuario o la dirección MAC del dispositivo).
Método 2: Perfiles distribuidos por MDM (Escala empresarial)
Para grandes entornos, como un campus universitario o un centro logístico en el sector de Transport, el MDM es obligatorio. Ofrece aprovisionamiento sin intervención y gestión del ciclo de vida.
- Integración de PKI: Conecte su MDM (Intune, Workspace ONE, Jamf) a su Entidad de certificación utilizando SCEP o NDES.
- Perfiles de certificado: Cree un perfil de configuración para distribuir la CA raíz al almacén de confianza del dispositivo. Cree un segundo perfil (SCEP) para solicitar e instalar automáticamente el certificado de cliente único.
- Perfil WiFi: Cree un perfil de configuración WiFi que vincule los certificados desplegados.
- Tipo de seguridad: WPA2/WPA3 Enterprise
- Tipo de EAP: EAP-TLS
- Método de autenticación: Certificado
- Confianza del servidor: Especifique la CA raíz y el nombre de dominio del servidor correcto.
Para obtener instrucciones detalladas específicas de Microsoft, consulte nuestra guía: Cómo utilizar Microsoft Intune para distribuir certificados WiFi a dispositivos.
Buenas prácticas
- Imponer WPA3-Enterprise: Cuando el hardware lo admita, exija WPA3-Enterprise. El conjunto de seguridad de 192 bits requiere explícitamente EAP-TLS, lo que garantiza los estándares criptográficos más altos.
- Automatizar el ciclo de vida de los certificados: Los certificados de cliente caducan. Si depende de la renovación manual, se enfrentará a interrupciones generalizadas del servicio. Implemente SCEP/NDES para renovar automáticamente los certificados 30 días antes de su caducidad.
- Implementar un DNS sólido: Las comprobaciones de la Lista de revocación de certificados (CRL) y OCSP requieren una resolución DNS fiable desde el extremo. Lea más en Proteja su red con un DNS sólido y seguridad.
- Segmentación de VLAN: Asocie las sesiones autenticadas por EAP-TLS a VLANs específicas en función de los atributos del certificado (por ejemplo, separando las tabletas de los gerentes de los terminales de punto de venta) utilizando atributos RADIUS como
Tunnel-Private-Group-Id.
Resolución de problemas y mitigación de riesgos
Cuando los dispositivos Android no logran conectarse a través de EAP-TLS, el problema casi siempre se encuentra dentro de la cadena de certificados o en la configuración de RADIUS.
- Síntoma: Los dispositivos con Android 11 o superior se desconectan inmediatamente o muestran "Error de autenticación" sin preguntar al usuario.
- Causa raíz: El dispositivo no confía en el certificado del servidor RADIUS. El campo "Dominio" en el perfil de WiFi debe coincidir exactamente con el SAN del certificado del servidor, y la CA raíz debe estar instalada.
- Síntoma: La conexión agota el tiempo de espera durante el apretón de manos TLS.
- Causa raíz: El servidor RADIUS no puede acceder al punto de distribución de la CRL para verificar el estado de revocación del certificado de cliente. Asegúrese de que su servidor RADIUS tenga acceso HTTP saliente a los endpoints de la CRL de su PKI.
- Síntoma: Los dispositivos Windows se conectan, pero los dispositivos Android fallan.
- Causa raíz: Falta el EKU de
Server Authenticationen el certificado RADIUS, o el suplicante de Android está intentando utilizar un conjunto de cifrado no compatible. Compruebe los registros de RADIUS para ver si hay fallos en la negociación TLS.
- Causa raíz: Falta el EKU de
ROI e impacto empresarial
La transición a EAP-TLS requiere una inversión inicial en la infraestructura de PKI y MDM, pero el retorno de la inversión (ROI) para los líderes de TI sénior es sustancial.
- Reducción de costes de soporte técnico: Entre el 20 y el 30% de los tiques del soporte técnico de TI son restablecimientos de contraseñas. La autenticación basada en certificados elimina las políticas de rotación de contraseñas para el acceso a la red, lo que reduce drásticamente los costes indirectos de soporte.
- Mitigación de riesgos: EAP-TLS ofrece inmunidad contra la recopilación de credenciales y los ataques de diccionario sin conexión. En sectores regulados como el de la salud, el coste de una sola brecha de seguridad supera con creces el coste de despliegue de una PKI.
- Continuidad operativa: El aprovisionamiento automatizado de certificados garantiza que los dispositivos operativos críticos, desde los escáneres de almacén hasta los sistemas POS minoristas, nunca se desconecten de la red debido a credenciales caducadas. A medida que Purple continúa expandiendo su presencia, como destacan movimientos estratégicos recientes como el anuncio de que Purple consolida sus ambiciones en educación superior con el nombramiento de Tim Peers como VP de Educación, una conectividad básica y robusta se vuelve fundamental para la analítica avanzada y el compromiso.
Definiciones clave
802.1X
Un estándar IEEE para el control de acceso a redes basado en puertos (PNAC) que proporciona un mecanismo de autenticación a los dispositivos que desean conectarse a una LAN o WLAN.
El marco fundamental que evita que dispositivos no autorizados accedan a la red corporativa en el extremo.
EAP-TLS
Protocolo de autenticación extensible con seguridad de la capa de transporte. Un marco de autenticación que utiliza certificados X.509 para la autenticación mutua entre el cliente y el servidor.
Considerado el tipo de EAP más seguro, elimina la dependencia de contraseñas, lo que lo hace esencial para entornos de alta seguridad.
RADIUS
Servicio de usuario de marcación de autenticación remota. Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA).
El componente de servidor (por ejemplo, Cisco ISE, Microsoft NPS) que valida el certificado del dispositivo Android contra la PKI.
Suplicante
El dispositivo cliente (en este caso, el teléfono inteligente o tableta Android) que solicita acceso a la red.
Comprender las restricciones específicas del sistema operativo del suplicante (como la validación estricta de Android 11) es clave para una implementación exitosa.
Autenticador
El dispositivo de red (el punto de acceso WiFi) que facilita el proceso de autenticación entre el suplicante y el servidor RADIUS.
El AP no toma la decisión; simplemente aplica el control de puertos basándose en la respuesta del servidor RADIUS.
PKI
Infraestructura de clave pública. Un conjunto de roles, políticas, hardware, software y procedimientos necesarios para crear, gestionar, distribuir, utilizar, almacenar y revocar certificados digitales.
La columna vertebral de EAP-TLS. Sin una PKI sólida, la autenticación basada en certificados es imposible.
SCEP
Simple Certificate Enrolment Protocol. Un protocolo diseñado para que la emisión y revocación de certificados digitales sea lo más escalable posible.
Utilizado por las plataformas de MDM para aprovisionar automáticamente certificados de cliente en dispositivos Android sin intervención del usuario.
SAN
Subject Alternative Name. Una extensión de X.509 que permite asociar varios valores a un certificado de seguridad.
Android 11+ requiere que el campo 'Domain' en el perfil WiFi coincida con el SAN del certificado del servidor RADIUS.
Ejemplos prácticos
Una cadena minorista nacional necesita implementar 5000 tabletas de punto de venta (POS) basadas en Android. El equipo de seguridad exige que estos dispositivos no utilicen contraseñas compartidas y sean inmunes al phishing de credenciales. ¿Cómo debería abordar este despliegue el equipo de infraestructura?
El equipo debe implementar una solución de gestión de dispositivos móviles (MDM) integrada con su infraestructura de clave pública (PKI) interna a través de SCEP. El MDM enviará un perfil de configuración que contenga el certificado de la CA raíz, solicitará automáticamente un certificado de cliente único para cada tableta POS y configurará el perfil de WiFi WPA3-Enterprise para usar EAP-TLS. El servidor RADIUS se configurará para asignar estos dispositivos a una VLAN de POS aislada tras la validación correcta del certificado.
El responsable de TI de un hospital está actualizando la red inalámbrica. Tras la actualización, los dispositivos Android 9 más antiguos se conectan correctamente a la red EAP-TLS, pero los dispositivos Android 12 recién adquiridos no logran autenticarse, mostrando un error de confianza.
El responsable de TI debe actualizar el perfil de configuración de WiFi enviado a los dispositivos. Android 11+ exige una validación estricta del certificado del servidor. El perfil debe actualizarse para definir explícitamente el certificado de la CA raíz en el que confiar y especificar el "Dominio" exacto (que coincida con el SAN del servidor RADIUS) para evitar ataques MitM.
Preguntas de práctica
Q1. Su organización está migrando de PEAP-MSCHAPv2 a EAP-TLS. Durante la fase piloto, varios dispositivos Android 13 no logran conectarse. Los registros de RADIUS muestran que el saludo TLS se inicia pero el cliente lo interrumpe antes de que se envíe el certificado de cliente. ¿Cuál es el error de configuración más probable?
Sugerencia: Tenga en cuenta los estrictos requisitos de validación introducidos en las versiones recientes de Android relativos a la identidad del servidor.
Ver respuesta modelo
El error más probable es que el perfil WiFi enviado a los dispositivos Android 13 no especifica correctamente la coincidencia del sufijo 'Domain', o que la CA raíz no está vinculada adecuadamente en el perfil. Android interrumpe la conexión para evitar un ataque Man-in-the-Middle porque no puede validar el certificado del servidor RADIUS.
Q2. Está diseñando la arquitectura para el despliegue en un gran estadio. El cliente desea utilizar EAP-TLS para todos los dispositivos del personal. ¿Qué componente de infraestructura específico debe dimensionarse a una escala mayor en comparación con una red WPA2-PSK estándar y por qué?
Sugerencia: EAP-TLS implica operaciones criptográficas complejas durante la fase de conexión.
Ver respuesta modelo
La infraestructura del servidor RADIUS debe escalarse de forma significativa. EAP-TLS requiere una validación mutua completa de certificados (criptografía asimétrica), lo cual es costoso a nivel computacional. En el entorno de un estadio con miles de dispositivos que potencialmente realizan roaming o se autentican simultáneamente, un despliegue de RADIUS de tamaño insuficiente provocará tiempos de espera de autenticación y fallos de conexión.
Q3. Un certificado de cliente se ve comprometido en una tableta Android extraviada. ¿Cuál es el mecanismo exacto mediante el cual la red impide que este dispositivo se conecte a través de EAP-TLS?
Sugerencia: ¿Cómo sabe el servidor RADIUS que el certificado ya no es válido antes de su fecha de caducidad?
Ver respuesta modelo
El administrador de TI revoca el certificado de cliente en la PKI. La PKI actualiza su Lista de Revocación de Certificados (CRL) o el respondedor OCSP. Cuando la tableta extraviada intenta conectarse, el servidor RADIUS contrasta el certificado de cliente con la CRL/OCSP. Al ver que está revocado, el servidor RADIUS rechaza la solicitud de autenticación.
Preguntas frecuentes
¿Por qué Android 11 y versiones posteriores requieren un dominio y un certificado de CA para el WiFi empresarial?
A partir de Android 11, Google dejó de admitir y eliminó la opción "No validar" para los certificados de CA con el fin de proteger los terminales móviles contra ataques de intermediario (man-in-the-middle) y de gemelo malvado. Los dispositivos deben validar el certificado del servidor RADIUS frente a una CA raíz de confianza y verificar que el nombre alternativo del sujeto (SAN) del certificado del servidor coincida con el sufijo de dominio configurado.
¿Qué dominio deben especificar los administradores en el perfil de WiFi EAP-TLS de Android?
El dominio configurado en el perfil de WiFi de Android (o en la configuración de Wi-Fi del MDM) debe coincidir con el nombre de dominio completo (FQDN) presente en el atributo dNSName de la extensión del nombre alternativo del sujeto (SAN) del certificado del servidor RADIUS, como por ejemplo radius.purple.ai. Si el dominio no coincide, la pila BoringSSL de Android finaliza el saludo TLS con la Alerta 48.
¿Cómo automatizan las organizaciones empresariales los certificados de cliente EAP-TLS en las flotas de Android?
Las organizaciones empresariales automatizan la distribución de certificados utilizando plataformas de gestión de dispositivos móviles (MDM) como Microsoft Intune, VMware Workspace ONE o la API de Android Management de Google integradas con SCEP o EST. El MDM distribuye un perfil de certificado raíz de confianza y un perfil SCEP que solicita un certificado de cliente único de la PKI empresarial, almacenando la clave privada dentro del Keystore de Android respaldado por hardware.
¿Por qué los dispositivos con perfil de trabajo de Android no consiguen encontrar los certificados de cliente para el WiFi empresarial?
Android aplica el aislamiento criptográfico entre el KeyChain del perfil personal y el del perfil de trabajo. Si un empleado importa un certificado a través de los ajustes personales o de la descarga del navegador, el suplicante de WiFi empresarial que se ejecuta en el perfil de trabajo no puede acceder a la clave privada. Los administradores deben entregar tanto la CA raíz como el certificado de cliente SCEP a través de la carga útil de gestión del perfil de trabajo de Android Enterprise.
¿Cómo afecta la aleatorización de direcciones MAC de Android a las redes empresariales 802.1X?
Android habilita la aleatorización de direcciones MAC por SSID de forma predeterminada, rotando la dirección MAC de hardware. Aunque EAP-TLS autentica la identidad del cliente criptográficamente independientemente de la dirección MAC, las MAC rotadas pueden crear concesiones DHCP duplicadas y complicar la auditoría de los puertos del switch. Para dispositivos propiedad de la empresa (COBO), los administradores pueden aplicar una política de MDM que configure la aleatorización de MAC en "Usar MAC del dispositivo". En redes BYOD, el seguimiento de la identidad debe basarse en el atributo User-Name de 802.1X en lugar de en la dirección MAC de hardware.
¿Cómo simplifica Purple Cloud RADIUS la autenticación WiFi empresarial de Android?
Purple Cloud RADIUS proporciona autenticación 802.1X de alta disponibilidad que se integra de forma nativa con los principales MDM y proveedores de identidad en la nube. Purple automatiza la emisión de certificados SCEP, valida las cadenas de certificados de clientes Android en milisegundos, devuelve atributos de direccionamiento dinámico de VLAN (RFC 2868) y elimina el mantenimiento del hardware RADIUS local.
Continúe leyendo esta serie
Resolución de problemas de 802.1X en iOS y macOS: una lista de verificación de despliegue para Intune, Jamf y Microsoft Entra ID
Utilice esta lista de verificación para diagnosticar por qué los iPhones, iPads y Macs fallan al conectar con 802.1X en Intune o Jamf Pro. Cada fallo se asocia a una de estas cuatro causas: confianza en el servidor, certificado de identidad, modo macOS o ámbito de grupo de Microsoft Entra ID. Confirmará la causa mediante los registros de eapolclient y RADIUS, aplicará la solución y organizará las futuras rotaciones de certificados.
Confianza en el servidor del perfil de WiFi de Intune: nombres de servidor de certificados y lista de verificación de CA raíz para Microsoft Entra ID
Podrá configurar la mitad de la validación del servidor de un perfil de WiFi de Intune para que EAP-TLS y PEAP se conecten en Windows, Apple y Android. Hará coincidir los nombres de los servidores de certificados con el certificado de RADIUS, implementará la CA raíz correcta, alineará las asignaciones de grupos de Microsoft Entra ID y preparará las renovaciones de certificados antes de que interrumpan silenciosamente las conexiones.
Resolución de problemas de 802.1X y EAP-TLS en Android: lista de comprobación de despliegue para Intune y Microsoft Entra ID
Podrá identificar exactamente por qué los teléfonos Android gestionados fallan al usar EAP-TLS en el SSID de su personal y solucionarlo en Intune. Asocie cada síntoma con las cuatro causas habituales: falta de CA o dominio, certificado de cliente en el perfil incorrecto, valor de nombres de servidor RADIUS no coincidente o raíz de confianza no entregada. A continuación, aplique una lista de comprobación de despliegue que evite interrupciones repetidas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.