
如何在 Android 设备上通过 EAP-TLS 设置企业级 WiFi
本技术参考指南为高级 IT 领导者提供了在 Android 设备上部署 802.1X EAP-TLS 身份验证的全面蓝图。它涵盖了保护企业无线网络安全所需的架构机制、手动和 MDM 驱动的实施策略以及故障排除方法。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
Android enterprise WiFi & EAP-TLS profile architect
Configure certificate-based 802.1X EAP-TLS for Android 11 to 15 fleets. Resolve CA validation requirements, domain SAN mismatches, Work Profile keystore boundaries, and export multi-platform MDM profiles.
Corporate-owned Android smartphones enforce centralized SCEP certificate issuance and zero-touch WiFi profile enrollment with strict Root CA validation.
Fleet & management scope
Authentication & PKI architecture
Android enterprise supplicant parameters
| Parameter | Configured value | Android requirement & guidance |
|---|---|---|
| EAP method | TLS (Type 13) | Mutual cryptographic certificate exchange without user passwords. |
| Phase 2 authentication | None (not applicable) | Inner tunnels (MSCHAPv2 / GTC) are not used in native EAP-TLS. |
| CA certificate | Mandatory system or enterprise trust | Must select the installed enterprise Root CA; unvalidated certificates blocked. |
| Domain suffix (SAN) | radius.purple.ai | BoringSSL validates that the server certificate dNSName contains this suffix. |
| Client certificate store | Device-wide Android Keystore (KeyChain system) | Hardware-backed StrongBox / TEE private key escrow. |
| Outer anonymous identity | anonymous | Protects user identity against over-the-air RF sniffing in 802.1X Start frame. |
针对企业高管的摘要
保护企业无线网络免受凭证窃取和未经授权的访问,需要摆脱共享密码的局限。对于企业环境中的 Android 设备群,802.1X EAP-TLS(基于传输层安全协议的可扩展身份验证协议)是终极的安全标准。通过利用双向基于证书的身份验证,EAP-TLS 消除了与密码疲劳、网络钓鱼和弱凭证相关的风险。
本技术参考指南为网络架构师、IT 经理和 CTO 提供了在 Android 设备上部署 EAP-TLS 的实用策略。无论是管理 零售 行业中的 POS 终端、医疗保健 行业中的临床设备,还是 酒店 行业中的后勤运营,掌握此部署方法都能在确保严格的安全合规性(PCI-DSS、GDPR、ISO 27001)的同时,为终端用户提供无缝的连接体验。我们涵盖了适用于 BYOD 环境的手动配置,以及适用于企业自有设备群的免接触 MDM 配置。
听取简报
深度技术解析
802.1X 架构与 EAP-TLS 运行机制
802.1X 的核心是用于基于端口的网络访问控制的 IEEE 标准。在无线环境中,接入点作为认证器,促进 Android 设备(申请者)与 RADIUS 服务器(认证服务器)之间的通信。
与在 TLS 中隧道化传统密码认证的 PEAP 或 TTLS 不同,EAP-TLS 完全依赖 X.509 证书。这创建了一种双向认证范式:
- RADIUS 服务器向 Android 设备展示其证书,以证明网络是合法的。
- Android 设备向 RADIUS 服务器展示其唯一的客户端证书,以证明其是获得授权的终端。

Android 特定的证书要求
在 Android 上部署会引入特定的限制,特别是自 Android 11 以来。为了缓解中间人 (MitM) 攻击,Google 弃用了服务器证书的 "不验证" 选项。因此,Android 设备 必须 拥有签署了 RADIUS 服务器证书的 Root CA 证书。
此外,RADIUS 服务器证书必须包含正确的扩展密钥用法 (EKU) 属性 - 特别是 Server Authentication (OID 1.3.6.1.5.5.7.3.1)。如果没有此属性,Android 申请者将静默丢弃 TLS 握手。
在客户端,Android 要求将私钥和证书捆绑在一起,通常采用 PKCS#12 格式(.p12 或 .pfx)。
与 Purple 生态系统的集成
虽然 EAP-TLS 保护了您的企业设备和运营基础设施,但场所运营商还必须管理访客访问。这就是双 SSID 策略变得至关重要的原因。您的企业 SSID 使用 802.1X EAP-TLS,而您的公共 SSID 则利用 Purple 的 Guest WiFi 平台。这种隔离确保了运营安全,同时允许营销团队在访客网络上利用 WiFi Analytics。有关保护物理基础设施的更多详细信息,请参阅 Access Point Security: Your 2026 Enterprise Guide。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
guide 实施指南
Android 上的 EAP-TLS 部署可以针对小型 BYOD 环境进行手动配置,或者针对企业级规模通过移动设备管理 (MDM) 进行部署。
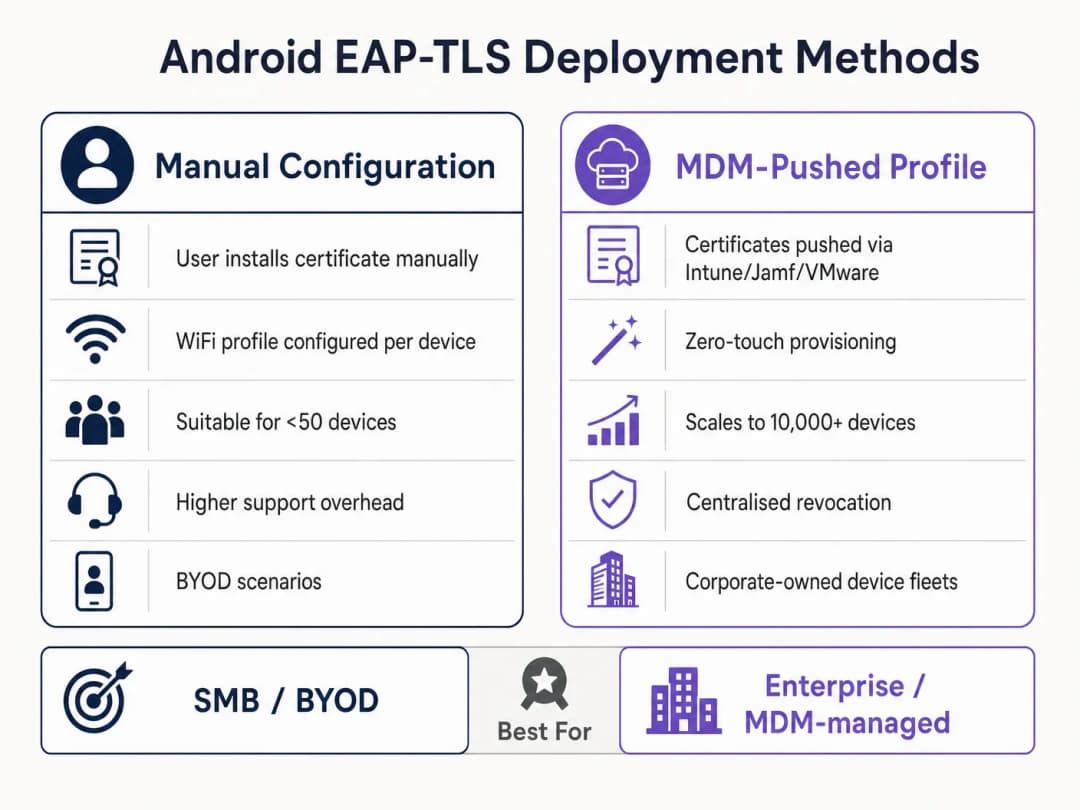
方法 1:手动配置(BYOD / 小型规模)
此方法需要大量的支持工作,仅推荐用于有限的推广或测试。
- 证书分发:将
.p12客户端证书和 Root CA.cer文件安全地分发到 Android 设备(例如,通过安全门户或加密电子邮件)。 - 安装:
- 导航至 设置 > 安全 > 加密与凭据 > 安装证书。
- 将根证书 CA 安装为“WiFi 证书”。
- 安装
.p12文件,并在提示时输入提取密码。
- 网络配置:
- 前往 设置 > 网络和互联网 > WiFi 并选择“添加网络”。
- 输入 SSID。
- 将安全性设置为 WPA/WPA2/WPA3-Enterprise。
- 将 EAP 方法设置为 TLS。
- 将 CA 证书设置为已安装的根证书 CA。
- 将在线证书状态设置为 请求证书状态。
- 将域名设置为与 RADIUS 服务器证书 Subject Alternative Name (SAN) 相匹配。
- 选择已安装的客户端证书。
- 输入身份(通常为用户的 UPN 或设备的 MAC 地址)。
方法 2:MDM 推送配置文件(企业级规模)
对于大型场所,例如大学校园或 交通运输 领域的物流枢纽,MDM 是必不可少的。它提供零接触配置和生命周期管理。
- PKI 集成:使用 SCEP 或 NDES 将您的 MDM(Intune、Workspace ONE、Jamf)连接到您的证书颁发机构。
- 证书配置文件:创建一个配置配置文件以将根证书 CA 推送到设备的信任存储中。创建第二个配置文件 (SCEP) 以自动请求并安装唯一的客户端证书。
- WiFi 配置文件:创建一个链接已部署证书的 WiFi 配置配置文件。
- 安全类型:WPA2/WPA3 Enterprise
- EAP 类型:EAP-TLS
- 身份验证方法:证书
- 服务器信任:指定根证书 CA 和正确的服务器域名。
有关 Microsoft 的详细说明,请参阅我们的指南:如何使用 Microsoft Intune 向设备推送 WiFi 证书。
最佳实践
- 强制执行 WPA3-Enterprise:在硬件支持的情况下,强制执行 WPA3-Enterprise。192 位的安全套件明确要求使用 EAP-TLS,以确保最高的加密标准。
- 自动化证书生命周期:客户端证书会过期。如果依赖手动更新,您将面临大规模的网络中断。请实施 SCEP/NDES 在证书过期前 30 天自动进行更新。
- 实施强大的 DNS:证书吊销列表 (CRL) 检查和 OCSP 需要来自边缘的可靠 DNS 解析。详情请阅读 通过强大的 DNS 和安全保护您的网络。
- VLAN 隔离:使用类似于
Tunnel-Private-Group-Id的 RADIUS 属性,根据证书属性将 EAP-TLS 身份验证会话映射到特定的 VLAN(例如,将管理人员的平板电脑与 POS 终端隔离)。
故障排除与风险缓解
当 Android 设备无法通过 EAP-TLS 连接时,问题几乎总是出在证书链或 RADIUS 配置中。
- 现象:Android 11 及以上版本的设备在没有提示用户的情况下立即断开连接,或显示“身份验证错误”。
- 根本原因:设备不信任 RADIUS 服务器证书。WiFi 配置文件中的“域名”字段必须与服务器证书的 SAN 完全匹配,并且必须安装根 CA。
- 症状:连接在 TLS 握手期间超时。
- 根本原因:RADIUS 服务器无法访问 CRL 分发点以验证客户端证书的撤销状态。请确保您的 RADIUS 服务器具有指向 PKI CRL 端点的出站 HTTP 访问权限。
- 症状:Windows 设备可以连接,但 Android 设备失败。
- 根本原因:RADIUS 证书中缺少
Server AuthenticationEKU,或者 Android 请求方正尝试使用不受支持的加密套件。请检查 RADIUS 日志以获取 TLS 协商失败信息。
- 根本原因:RADIUS 证书中缺少
ROI 与业务影响
过渡到 EAP-TLS 需要对 PKI 和 MDM 基础设施进行前期投资,但对于高级 IT 领导者而言,其投资回报率 (ROI) 是非常可观的。
- 降低服务台成本:20 - 30% 的 IT 服务台工单是密码重置。基于证书的身份验证消除了网络访问的密码轮换策略,从而大幅降低了支持开销。
- 降低风险:EAP-TLS 提供了对凭据窃取和离线字典攻击的免疫力。在受监管的行业(如 医疗保健)中,单次数据泄露的成本远超部署 PKI 的成本。
- 业务连续性:自动化的证书配置可确保关键的业务设备(从仓库扫描枪到零售 POS 系统)绝不会因凭据过期而掉线。随着 Purple 持续扩大其业务版图(如最近的战略举措 Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers 所示),强大的基础连接已成为高级分析与互动的基石。
关键定义
802.1X
一项针对基于端口的网络访问控制 (PNAC) 的 IEEE 标准,为希望接入局域网 (LAN) 或无线局域网 (WLAN) 的设备提供身份验证机制。
在网络边缘阻止未经授权的设备访问公司网络的基础框架。
EAP-TLS
使用传输层安全协议的扩展身份验证协议。一种使用 X.509 证书在客户端和服务器之间进行双向身份验证的身份验证框架。
被认为是最安全的 EAP 类型,它消除了对密码的依赖,使其成为高安全要求环境的必备选择。
RADIUS
远程用户拨号认证系统。一种提供集中化身份验证、授权和计费 (AAA) 管理的网络协议。
根据 PKI 验证 Android 设备证书的服务器组件(例如 Cisco ISE、Microsoft NPS)。
Supplicant
请求访问网络的客户端设备(在本例中为 Android 智能手机或平板电脑)。
了解 Supplicant 特定的操作系统限制(如 Android 11 的严格验证)是成功部署的关键。
Authenticator
在 Supplicant 和 RADIUS 服务器之间协助进行身份验证过程的网络设备(即 WiFi 接入点)。
AP 不做决策;它仅根据 RADIUS 服务器的响应执行端口控制。
PKI
公钥基础设施。创建、管理、分发、使用、存储和吊销数字证书所需的一套角色、策略、硬件、软件和程序。
EAP-TLS 的基石。如果没有强大的 PKI,基于证书的身份验证就无法实现。
SCEP
简单证书注册协议。旨在使数字证书的颁发和吊销过程尽可能具备可扩展性的协议。
MDM 平台使用该协议在无需用户干预的情况下,自动向 Android 设备配置并分发客户端证书。
SAN
使用者 alternate 名称(Subject Alternative Name)。X.509 的扩展,允许将各种值与安全证书相关联。
Android 11+ 要求 WiFi 配置配置文件中的“域名”字段必须与 RADIUS 服务器证书的 SAN 相匹配。
应用实例
一家全国性零售连锁店需要部署 5,000 台基于 Android 的销售点 (POS) 平板电脑。安全团队强制要求这些设备不得使用共享密码,并且必须免受凭据钓鱼攻击。基础设施团队应该如何处理此次部署?
该团队必须部署一个移动设备管理 (MDM) 解决方案,通过 SCEP 与其内部公钥基础设施 (PKI) 相集成。MDM 将推送一个包含根 CA 证书的配置配置文件,自动为每台 POS 平板电脑请求唯一的客户端证书,并配置 WPA3-Enterprise WiFi 配置文件以使用 EAP-TLS。RADIUS 服务器将被配置为根据成功的证书验证将这些设备分配到隔离的 POS VLAN。
一家医院的 IT 经理正在升级无线网络。升级后,运行较旧 Android 9 的设备成功连接到 EAP-TLS 网络,但新采购的 Android 12 设备却因信任错误而无法通过身份验证。
IT 经理必须更新推送到设备的 WiFi 配置配置文件。Android 11+ 会强制执行严格的服务器证书验证。必须更新配置文件以显式定义要信任的根 CA 证书,并指定确切的“域名”(与 RADIUS 服务器的 SAN 匹配),以防止 MitM 攻击。
练习题
Q1. 您的组织正在从 PEAP-MSCHAPv2 迁移到 EAP-TLS。在试点阶段,数台 Android 13 设备无法连接。RADIUS 日志显示 TLS 握手已启动,但在发送客户端证书之前被客户端中断。最可能的配置错误是什么?
提示:考虑近期 Android 版本中针对服务器身份引入 protective 的严格验证要求。
查看标准答案
最可能的错误是推送到 Android 13 设备的 WiFi 配置文件未正确指定“域名”后缀匹配,或者配置文件中未正确关联根证书颁发机构(Root CA)。由于无法验证 RADIUS 服务器的证书,Android 中断了连接以防止中间人攻击。
Q2. 您正在为一个大型体育场部署设计架构。客户希望对所有员工设备使用 EAP-TLS。与标准的 WPA2-PSK 网络相比,必须对哪种特定的基础设施组件进行扩容,为什么?
提示:EAP-TLS 在连接阶段涉及复杂的密码学操作。
查看标准答案
必须显著扩大 RADIUS 服务器基础设施的规模。EAP-TLS 需要进行完整的双向证书验证(非对称加密),这会消耗大量计算资源。在拥有数千台设备同时漫游或进行身份验证的体育场环境中,规模不足的 RADIUS 部署会导致身份验证超时和连接失败。
Q3. 在一台丢失的 Android 平板电脑上,客户端证书已泄露。网络通过何种确切机制来阻止该设备通过 EAP-TLS 进行连接?
提示:RADIUS 服务器如何在其到期日期之前获知该证书已不再有效?
查看标准答案
IT 管理员在 PKI 中吊销该客户端证书。PKI 更新其证书吊销列表(CRL)或 OCSP 响应程序。当丢失的平板电脑尝试连接时,RADIUS 服务器会根据 CRL/OCSP 检查该客户端证书。一旦确认其已被吊销,RADIUS 服务器就会拒绝该身份验证请求。
常见问题
Why does Android 11 and newer require a domain and CA certificate for enterprise WiFi?
Starting with Android 11, Google deprecated and removed the 'Do not validate' option for CA certificates to protect mobile endpoints against man-in-the-middle and evil twin attacks. Devices must validate the RADIUS server certificate against a trusted Root CA and verify that the server certificate Subject Alternative Name (SAN) matches the configured domain suffix.
What domain should administrators specify in the Android EAP-TLS WiFi profile?
The domain configured in the Android WiFi profile (or MDM Wi-Fi configuration) must match the fully qualified domain name (FQDN) present in the dNSName attribute of the RADIUS server certificate Subject Alternative Name (SAN) extension, such as radius.purple.ai. If the domain does not match, Android's BoringSSL stack terminates the TLS handshake with Alert 48.
How do enterprise organizations automate EAP-TLS client certificates on Android fleets?
Enterprise organizations automate certificate distribution using Mobile Device Management (MDM) platforms such as Microsoft Intune, VMware Workspace ONE, or Google Android Management API integrated with SCEP or EST. The MDM pushes a Trusted Root certificate profile and a SCEP profile that requests a unique client certificate from the enterprise PKI, storing the private key inside the hardware-backed Android Keystore.
Why do Android Work Profile devices fail to find client certificates for enterprise WiFi?
Android enforces cryptographic isolation between the Personal and Work Profile KeyChains. If an employee imports a certificate via personal settings or browser download, the enterprise WiFi supplicant running in the Work Profile cannot access the private key. Administrators must deliver both the Root CA and the SCEP client certificate through the Android Enterprise Work Profile management payload.
How does Android MAC address randomization affect 802.1X enterprise networks?
Android enables per-SSID MAC randomization by default, rotating the hardware MAC address. While EAP-TLS authenticates client identity cryptographically regardless of MAC address, rotated MACs can create duplicate DHCP leases and complicate switch port auditing. For corporate-owned (COBO) devices, administrators can push an MDM policy setting MAC randomization to 'Use device MAC'. On BYOD networks, identity tracking should rely on the 802.1X User-Name attribute rather than the hardware MAC address.
How does Purple Cloud RADIUS simplify Android enterprise WiFi authentication?
Purple Cloud RADIUS provides high-availability 802.1X authentication that integrates natively with leading MDMs and cloud identity providers. Purple automates SCEP certificate issuance, validates Android client certificate chains in milliseconds, returns dynamic VLAN steering attributes (RFC 2868), and eliminates on-premises RADIUS hardware maintenance.
继续阅读本系列
iOS 和 macOS 802.1X 故障排查:Intune、Jamf 和 Microsoft Entra ID 部署清单
使用此清单诊断 iPhone、iPad 和 Mac 在 Intune 或 Jamf Pro 上无法通过 802.1X 验证的原因。每次失败都可归结为以下四个原因之一:服务器信任、身份证书、macOS 模式或 Microsoft Entra ID 组范围。您将通过 eapolclient 和 RADIUS 日志确认原因,应用修复程序并安排未来的证书轮换。
Intune WiFi 配置文件服务器信任:Entra ID 的证书服务器名称和根 CA 清单
您将能够配置 Intune WiFi 配置文件的服务器验证部分,从而使 EAP-TLS 和 PEAP 在 Windows、Apple 和 Android 上正常连接。您将使证书服务器名称与 RADIUS 证书相匹配、部署正确的根 CA、协调 Entra ID 组分配,并在证书到期静默中断连接之前对其进行阶段性更新。
Android 802.1X 和 EAP-TLS 故障排查:Intune 与 Microsoft Entra ID 部署清单
您将能够精准定位托管的 Android 手机在员工 SSID 上无法通过 EAP-TLS 认证的原因,并在 Intune 中进行修复。将每个症状与四个常见原因进行匹配:缺少 CA 或域名、客户端证书处于错误的文件配置文件中、RADIUS 服务器名称值不匹配或未送达受信任的根证书。然后应用防止重复停机的推广清单。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。