
Come configurare il WiFi aziendale su dispositivi Android con EAP-TLS
Questa guida tecnica di riferimento offre ai responsabili IT senior un progetto completo per l'implementazione dell'autenticazione 802.1X EAP-TLS sui dispositivi Android. Copre i meccanismi architetturali, le strategie di implementazione manuali e guidate da MDM e le metodologie di risoluzione dei problemi necessarie per proteggere le reti wireless aziendali.
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza del WiFi aziendale →
Executive Summary
La protezione delle reti wireless aziendali dal furto di credenziali e dall'accesso non autorizzato richiede di superare l'uso delle password condivise. Per le flotte di dispositivi Android in ambienti aziendali, lo standard 802.1X EAP-TLS (Extensible Authentication Protocol con Transport Layer Security) rappresenta il massimo livello di sicurezza. Sfruttando l'autenticazione reciproca basata su certificati, EAP-TLS elimina i rischi associati alla stanchezza da password, al phishing e alle credenziali deboli.
Questa guida tecnica di riferimento fornisce ad architetti di rete, responsabili IT e CTO strategie pratiche per la distribuzione di EAP-TLS sui dispositivi Android. Sia che si gestiscano terminali punto vendita nel settore Retail, dispositivi clinici nel settore Healthcare o attività di back-of-house nel settore Hospitality, la padronanza di questa implementazione garantisce una solida conformità in materia di sicurezza (PCI-DSS, GDPR, ISO 27001) offrendo al contempo un'esperienza di connessione fluida per gli utenti finali. La guida copre sia la configurazione manuale per ambienti BYOD sia il provisioning MDM zero-touch per le flotte di proprietà dell'azienda.
Ascolta il Briefing
Analisi Tecnica Dettagliata
Architettura 802.1X e Meccanismi EAP-TLS
Alla base, lo standard 802.1X è una specifica IEEE per il controllo dell'accesso alla rete basato su porta. In un contesto wireless, l'access point funge da autenticatore, facilitando la comunicazione tra il dispositivo Android (supplicant) e il server RADIUS (server di autenticazione).
A differenza di PEAP o TTLS, che incanalano l'autenticazione tramite password legacy all'interno di un tunnel TLS, EAP-TLS si affida interamente ai certificati X.509. Questo crea un paradigma di autenticazione reciproca:
- Il server RADIUS presenta il proprio certificato al dispositivo Android per dimostrare la legittimità della rete.
- Il dispositivo Android presenta il suo certificato client univoco al server RADIUS per dimostrare di essere un endpoint autorizzato.

Requisiti dei Certificati Specifici per Android
La distribuzione su Android introduce vincoli specifici, in particolare a partire da Android 11. Per mitigare gli attacchi Man-in-the-Middle (MitM), Google ha deprecato l'opzione "Non convalidare" per i certificati server. Di conseguenza, i dispositivi Android devono possedere il certificato Root CA che ha firmato il certificato del server RADIUS.
Inoltre, il certificato del server RADIUS deve contenere l'attributo corretto di Utilizzo Chiave Esteso (EKU) - nello specifico Server Authentication (OID 1.3.6.1.5.5.7.3.1). Senza di questo, il supplicant Android interromperà silenziosamente l'handshake TLS.
Per il lato client, Android richiede che la chiave privata e il certificato siano raggruppati insieme, in genere nel formato PKCS#12 (.p12 o .pfx).
Integrazione con l'Ecosistema Purple
Mentre EAP-TLS protegge i tuoi dispositivi aziendali e l'infrastruttura operativa, i gestori delle sedi devono anche gestire l'accesso dei visitatori. È qui che una strategia a doppio SSID diventa fondamentale. Il tuo SSID aziendale utilizza 802.1X EAP-TLS, mentre il tuo SSID pubblico sfrutta la piattaforma Guest WiFi di Purple. Questa segregazione garantisce la sicurezza operativa consentendo al tempo stesso ai team di marketing di utilizzare WiFi Analytics sulla rete ospiti. Per ulteriori dettagli sulla sicurezza dell'infrastruttura fisica, consulta Access Point Security: Your 2026 Enterprise Guide.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
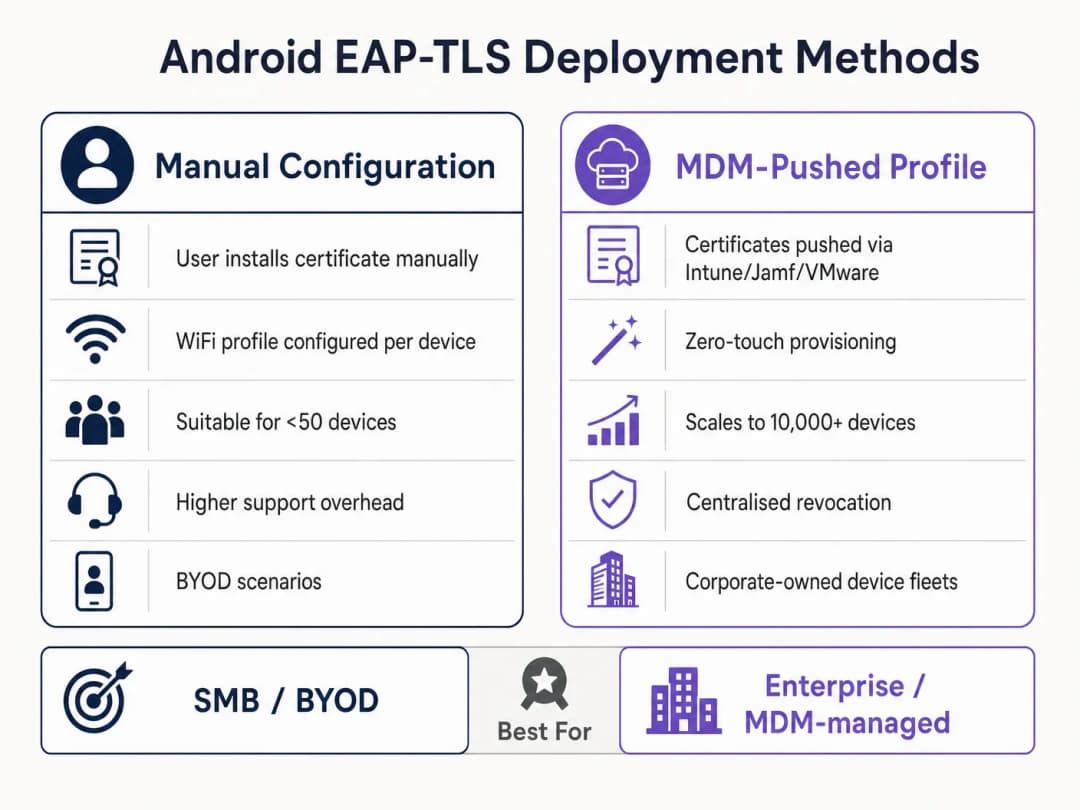
La distribuzione di EAP-TLS su Android può essere eseguita manualmente per piccole configurazioni BYOD o tramite Mobile Device Management (MDM) per contesti enterprise.
Metodo 1: Configurazione Manuale (BYOD / Piccola Scala)
Questo metodo richiede un notevole sforzo di assistenza ed è consigliato solo per distribuzioni limitate o fasi di test.
- Consegna del Certificato: Fornisci in modo sicuro il certificato client
.p12e il file Root CA.ceral dispositivo Android (ad esempio, tramite un portale sicuro o un'email crittografata). - Installazione:
- Accedere a Impostazioni > Sicurezza > Crittografia e credenziali > Installa un certificato.
- Installare la Root CA come "certificato WiFi".
- Installare il file
.p12, inserendo la password di estrazione quando richiesto.
- Configurazione di rete:
- Accedere a Impostazioni > Rete e Internet > WiFi e selezionare "Aggiungi rete".
- Inserire lo SSID.
- Impostare la Sicurezza su WPA/WPA2/WPA3-Enterprise.
- Impostare il metodo EAP su TLS.
- Impostare il certificato CA sulla Root CA installata.
- Impostare lo Stato del certificato online su Richiedi stato del certificato.
- Impostare il Dominio in modo che corrisponda al Subject Alternative Name (SAN) del certificato del server RADIUS.
- Selezionare il certificato client installato.
- Inserire l'Identità (in genere l'UPN dell'utente o il MAC del dispositivo).
Metodo 2: Profili inviati tramite MDM (scala Enterprise)
Per grandi infrastrutture, come un campus universitario o un hub logistico nel settore del Trasporto, l'uso di un MDM è obbligatorio. Consente il provisioning zero - touch e la gestione del ciclo di vita.
- Integrazione PKI: Collegare l'MDM (Intune, Workspace ONE, Jamf) alla propria Autorità di Certificazione (CA) utilizzando SCEP o NDES.
- Profili di certificato: Creare un profilo di configurazione per distribuire la Root CA nell'archivio attendibile del dispositivo. Creare un secondo profilo (SCEP) per richiedere e installare automaticamente il certificato client univoco.
- Profilo WiFi: Creare un profilo di configurazione WiFi collegando i certificati distribuiti.
- Tipo di sicurezza: WPA2/WPA3 Enterprise
- Tipo EAP: EAP-TLS
- Metodo di autenticazione: Certificato
- Attendibilità server: Specificare la Root CA e il nome di dominio del server corretto.
Per istruzioni dettagliate specifiche per l'ambiente Microsoft, consultare la nostra guida: Come utilizzare Microsoft Intune per distribuire certificati WiFi sui dispositivi.
Best Practice
- Applicare WPA3-Enterprise: Laddove l'hardware lo supporti, rendere obbligatorio WPA3-Enterprise. La suite di sicurezza a 192 bit richiede esplicitamente EAP-TLS, garantendo i più elevati standard crittografici.
- Automatizzare il ciclo di vita dei certificati: I certificati client scadono. Se ci si affida al rinnovo manuale, si verificheranno interruzioni diffuse del servizio. Implementare SCEP/NDES per rinnovare automaticamente i certificati 30 giorni prima della scadenza.
- Implementare un DNS robusto: I controlli della Certificate Revocation List (CRL) e il protocollo OCSP richiedono una risoluzione DNS affidabile dall'edge. Ulteriori informazioni in Proteggi la tua rete con DNS e sicurezza avanzati.
- Segmentazione VLAN: Associare le sessioni autenticate tramite EAP-TLS a VLAN specifiche in base agli attributi del certificato (ad esempio, separando i tablet dei manager dai terminali POS) utilizzando gli attributi RADIUS come
Tunnel-Private-Group-Id.
Risoluzione dei problemi e mitigazione dei rischi
Quando i dispositivi Android non riescono a connettersi tramite EAP-TLS, il problema risiede quasi sempre nella catena di certificati o nella configurazione RADIUS.
- Sintomo: I dispositivi con Android 11+ si disconnettono immediatamente o mostrano "Errore di autenticazione" senza richiedere alcuna azione all'utente.
- Causa principale: Il dispositivo non considera attendibile il certificato del server RADIUS. Il campo "Dominio" nel profilo WiFi deve corrispondere esattamente al SAN del certificato del server e la CA radice deve essere installata.
- Sintomo: La connessione va in timeout durante l'handshake TLS.
- Causa principale: Il server RADIUS non riesce a raggiungere il punto di distribuzione CRL per verificare lo stato di revoca del certificato client. Assicurati che il tuo server RADIUS abbia accesso HTTP in uscita verso gli endpoint CRL della tua PKI.
- Sintomo: I dispositivi Windows si connettono, ma i dispositivi Android non riescono a connettersi.
- Causa principale: L'EKU
Server Authenticationè mancante nel certificato RADIUS oppure il supplicant Android sta tentando di utilizzare una suite di cifratura non supportata. Controlla i log RADIUS per individuare eventuali errori di negoziazione TLS.
- Causa principale: L'EKU
ROI e impatto aziendale
Il passaggio a EAP-TLS richiede un investimento iniziale nell'infrastruttura PKI e MDM, ma il ritorno sull'investimento (ROI) per i leader IT senior è sostanziale.
- Riduzione dei costi dell'helpdesk: Il 20 - 30% dei ticket dell'helpdesk IT riguarda la reimpostazione delle password. L'autenticazione basata su certificati elimina le policy di rotazione delle password per l'accesso alla rete, riducendo drasticamente i costi di supporto.
- Mitigazione del rischio: EAP-TLS garantisce l'immunità contro la raccolta di credenziali e gli attacchi con dizionario offline. In settori regolamentati come la Sanità, il costo di una singola violazione supera di gran lunga il costo di implementazione di una PKI.
- Continuità operativa: Il provisioning automatico dei certificati garantisce che i dispositivi operativi critici, dagli scanner di magazzino ai sistemi POS dei punti vendita, non si scolleghino mai dalla rete a causa di credenziali scadute. Mentre Purple continua a espandere la propria presenza, come evidenziato da recenti mosse strategiche come l'annuncio Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers, una connettività di base solida diventa fondamentale per l'analisi avanzata e l'engagement.
Definizioni chiave
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC) che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Il framework fondamentale che impedisce ai dispositivi non autorizzati di accedere alla rete aziendale all'edge.
EAP-TLS
Extensible Authentication Protocol con Transport Layer Security. Un framework di autenticazione che utilizza certificati X.509 per la mutua autenticazione tra il client e il server.
Considerato il tipo EAP più sicuro, elimina la dipendenza dalle password, rendendolo essenziale per gli ambienti ad alta sicurezza.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e contabilità (AAA).
Il componente server (ad esempio, Cisco ISE, Microsoft NPS) che convalida il certificato del dispositivo Android rispetto alla PKI.
Supplicant
Il dispositivo client (in questo caso, lo smartphone o il tablet Android) che richiede l'accesso alla rete.
Comprendere i vincoli specifici del sistema operativo del supplicant (come la convalida rigorosa di Android 11) è fondamentale per una distribuzione di successo.
Authenticator
Il dispositivo di rete (l'Access Point WiFi) che facilita il processo di autenticazione tra il Supplicant e il server RADIUS.
L'AP non prende la decisione; si limita ad applicare il controllo della porta in base alla risposta del server RADIUS.
PKI
Public Key Infrastructure. Un insieme di ruoli, policy, hardware, software e procedure necessari per creare, gestire, distribuire, utilizzare, memorizzare e revocare certificati digitali.
La spina dorsale di EAP-TLS. Senza una PKI robusta, l'autenticazione basata su certificati è impossibile.
SCEP
Simple Certificate Enrolment Protocol. Un protocollo progettato per rendere il rilascio e la revoca dei certificati digitali il più scalabili possibile.
Utilizzato dalle piattaforme MDM per distribuire automaticamente i certificati client ai dispositivi Android senza l'intervento dell'utente.
SAN
Subject Alternative Name. Un'estensione di X.509 che consente di associare vari valori a un certificato di sicurezza.
Android 11+ richiede che il campo 'Domain' nel profilo WiFi corrisponda al SAN del certificato del server RADIUS.
Esempi pratici
Una catena di vendita al dettaglio nazionale deve distribuire 5.000 tablet per punti vendita (POS) basati su Android. Il team di sicurezza impone che questi dispositivi non utilizzino password condivise e siano immuni al phishing delle credenziali. In che modo il team delle infrastrutture dovrebbe affrontare questa distribuzione?
Il team deve distribuire una soluzione di gestione dei dispositivi mobili (MDM) integrata con la propria Public Key Infrastructure (PKI) interna tramite SCEP. L'MDM invierà un profilo di configurazione contenente il certificato Root CA, richiederà automaticamente un certificato client univoco per ciascun tablet POS e configurerà il profilo WiFi WPA3-Enterprise per l'utilizzo di EAP-TLS. Il server RADIUS sarà configurato per assegnare questi dispositivi a una VLAN POS isolata in base alla corretta convalida del certificato.
Il responsabile IT di un ospedale sta aggiornando la rete wireless. A seguito dell'aggiornamento, i dispositivi Android 9 più vecchi si connettono correttamente alla rete EAP-TLS, ma i dispositivi Android 12 acquistati di recente non riescono a eseguire l'autenticazione, segnalando un errore di attendibilità.
Il responsabile IT deve aggiornare il profilo di configurazione WiFi inviato ai dispositivi. Android 11+ impone una rigida convalida del certificato del server. Il profilo deve essere aggiornato per definire esplicitamente il certificato Root CA di cui fidarsi e specificare l'esatto "Dominio" (corrispondente al SAN del server RADIUS) per prevenire attacchi MitM.
Domande di esercitazione
Q1. La tua organizzazione sta migrando da PEAP-MSCHAPv2 a EAP-TLS. Durante la fase pilota, diversi dispositivi Android 13 non riescono a connettersi. I log RADIUS mostrano che l'handshake TLS viene avviato ma interrotto dal client prima dell'invio del certificato client. Qual è l'errore di configurazione più probabile?
Suggerimento: Considera i severi requisiti di convalida introdotti nelle recenti versioni di Android relativi all'identità del server.
Visualizza risposta modello
L'errore più probabile è che il profilo WiFi inviato ai dispositivi Android 13 non specifichi correttamente la corrispondenza del suffisso 'Domain', oppure che la Root CA non sia collegata correttamente nel profilo. Android interrompe la connessione per prevenire un attacco Man-in-the-Middle perché non può convalidare il certificato del server RADIUS.
Q2. Stai progettando l'architettura per l'implementazione in un grande stadio. Il cliente desidera utilizzare EAP-TLS per tutti i dispositivi del personale. Quale specifico componente infrastrutturale deve essere potenziato rispetto a una rete WPA2-PSK standard e perché?
Suggerimento: EAP-TLS comporta operazioni crittografiche complesse durante la fase di connessione.
Visualizza risposta modello
L'infrastruttura del server RADIUS deve essere notevolmente potenziata. EAP-TLS richiede una convalida reciproca completa del certificato (crittografia asimmetrica), che è computazionalmente onerosa. In un ambiente come uno stadio, con migliaia di dispositivi che potenzialmente effettuano il roaming o l'autenticazione simultaneamente, un'implementazione RADIUS sottodimensionata causerà timeout di autenticazione e fallimenti di connessione.
Q3. Un certificato client è compromesso su un tablet Android smarrito. Qual è l'esatto meccanismo con cui la rete impedisce a questo dispositivo di connettersi tramite EAP-TLS?
Suggerimento: In che modo il server RADIUS sa che il certificato non è più valido prima della sua data di scadenza?
Visualizza risposta modello
L'amministratore IT revoca il certificato client nella PKI. La PKI aggiorna la propria Certificate Revocation List (CRL) o il risponditore OCSP. Quando il tablet smarrito tenta di connettersi, il server RADIUS controlla il certificato client confrontandolo con la CRL/OCSP. Rilevando che è stato revocato, il server RADIUS rifiuta la richiesta di autenticazione.
Continua a leggere questa serie
Guida per amministratori di rete alla configurazione dell'autenticazione RADIUS per il WiFi ospiti
Un riferimento tecnico completo per gli amministratori di rete sulla distribuzione dell'autenticazione RADIUS per il WiFi ospiti. Copre l'architettura, i passaggi di configurazione indipendenti dal fornitore, le migliori pratiche di sicurezza e la risoluzione dei problemi comuni di implementazione.
Implementazione di SCEP per BYOD sicuro e WiFi 802.1X nell'istruzione superiore
Questa guida tecnica illustra come i team IT dell'istruzione superiore possono automatizzare la registrazione dei certificati 802.1X per migliaia di dispositivi BYOD tramite SCEP. Copre l'architettura, i vantaggi in termini di sicurezza e i passaggi pratici di distribuzione per sostituire il provisioning manuale con un modello di accesso alla rete sicuro e zero-touch.
Configurazione dell'autenticazione RADIUS per reti WiFi ospiti e personale
Questa guida di riferimento tecnico illustra l'architettura, la configurazione e l'implementazione dell'autenticazione RADIUS per le reti WiFi aziendali dedicate a ospiti e personale. Fornisce ad architetti di rete e responsabili IT i protocolli esatti, gli standard di sicurezza e le metodologie di risoluzione dei problemi necessari per creare sistemi di controllo dell'accesso wireless sicuri e scalabili.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.