
Einrichtung von Enterprise WiFi auf Android-Geräten mit EAP-TLS
Dieser technische Leitfaden bietet IT-Leitern ein umfassendes Konzept für die Bereitstellung der 802.1X EAP-TLS-Authentifizierung auf Android-Geräten. Er behandelt die architektonischen Grundlagen, manuelle sowie MDM-gestützte Implementierungsstrategien und Methoden zur Fehlerbehebung, die für die Sicherung von drahtlosen Unternehmensnetzwerken erforderlich sind.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Executive Summary
Die Absicherung von Enterprise-Drahtlosnetzwerken gegen Diebstahl von Anmeldedaten und unbefugten Zugriff erfordert den Verzicht auf gemeinsam genutzte Passwörter. Für Android-Geräteflotten in Unternehmensumgebungen ist 802.1X EAP-TLS (Extensible Authentication Protocol mit Transport Layer Security) der ultimative Sicherheitsstandard. Durch den Einsatz einer auf gegenseitigen Zertifikaten basierenden Authentifizierung eliminiert EAP-TLS die Risiken, die mit Passwortmüdigkeit, Phishing und schwachen Anmeldedaten verbunden sind.
Dieser technische Leitfaden bietet Netzwerkarchitekten, IT-Managern und CTOs praxisnahe Strategien für die Bereitstellung von EAP-TLS auf Android-Geräten. Ob bei der Verwaltung von Point-of-Sale-Terminals im Einzelhandel, klinischen Geräten im Gesundheitswesen oder Back-of-House-Aktivitäten im Gastgewerbe - die Beherrschung dieser Bereitstellung gewährleistet eine robuste Einhaltung von Sicherheitsstandards (PCI DSS, GDPR, ISO 27001) und bietet gleichzeitig ein nahtloses Verbindungserlebnis für Endbenutzer. Wir behandeln sowohl die manuelle Konfiguration für BYOD-Umgebungen als auch die Zero-Touch-MDM-Bereitstellung für unternehmenseigene Geräteflotten.
Briefing anhören
Technische Details
802.1X Architektur und EAP-TLS Funktionsweise
Im Kern ist 802.1X ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle. In einem drahtlosen Kontext fungiert der Access Point als Authentifikator und erleichtert die Kommunikation zwischen dem Android Gerät (Supplicant) und dem RADIUS Server (Authentifizierungsserver).
Im Gegensatz zu PEAP oder TTLS, die eine herkömmliche Kennwortauthentifizierung in TLS tunneln, basiert EAP-TLS vollständig auf X.509-Zertifikaten. Dies schafft ein Paradigma der gegenseitigen Authentifizierung:
- Der RADIUS Server präsentiert sein Zertifikat dem Android Gerät, um zu beweisen, dass das Netzwerk legitim ist.
- Das Android Gerät präsentiert sein eindeutiges Client-Zertifikat dem RADIUS Server, um zu beweisen, dass es sich um einen autorisierten Endpunkt handelt.

Android-spezifische Zertifikatsanforderungen
Die Bereitstellung auf Android bringt spezifische Einschränkungen mit sich, insbesondere seit Android 11. Um Man-in-the-Middle (MitM) Angriffe abzuwehren, hat Google die Option "Nicht validieren" für Serverzertifikate abgeschafft. Folglich müssen Android Geräte das Root-CA-Zertifikat besitzen, das das Zertifikat des RADIUS Servers signiert hat.
Darüber hinaus muss das RADIUS Serverzertifikat das korrekte Attribut für die erweiterte Schlüsselverwendung (EKU) enthalten - speziell Server Authentication (OID 1.3.6.1.5.5.7.3.1). Ohne dieses Attribut bricht der Android Supplicant den TLS-Handshake stillschweigend ab.
Für die Client-Seite verlangt Android, dass der private Schlüssel und das Zertifikat zusammengebündelt sind, typischerweise im PKCS#12-Format (.p12 oder .pfx).
Integration in das Purple Ecosystem
Während EAP-TLS Ihre Unternehmensgeräte und die Betriebsinfrastruktur sichert, müssen Standortbetreiber auch den Besucherzugang verwalten. Hier wird eine Dual-SSID-Strategie entscheidend. Ihre Unternehmens-SSID nutzt 802.1X EAP-TLS, während Ihre öffentliche SSID die Guest WiFi Plattform von Purple nutzt. Diese Trennung gewährleistet die Betriebssicherheit, während Marketingteams WiFi Analytics im Gästenetzwerk nutzen können. Weitere Details zur Absicherung physischer Infrastrukturen finden Sie unter Access Point Security: Ihr Enterprise Guide für 2026.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
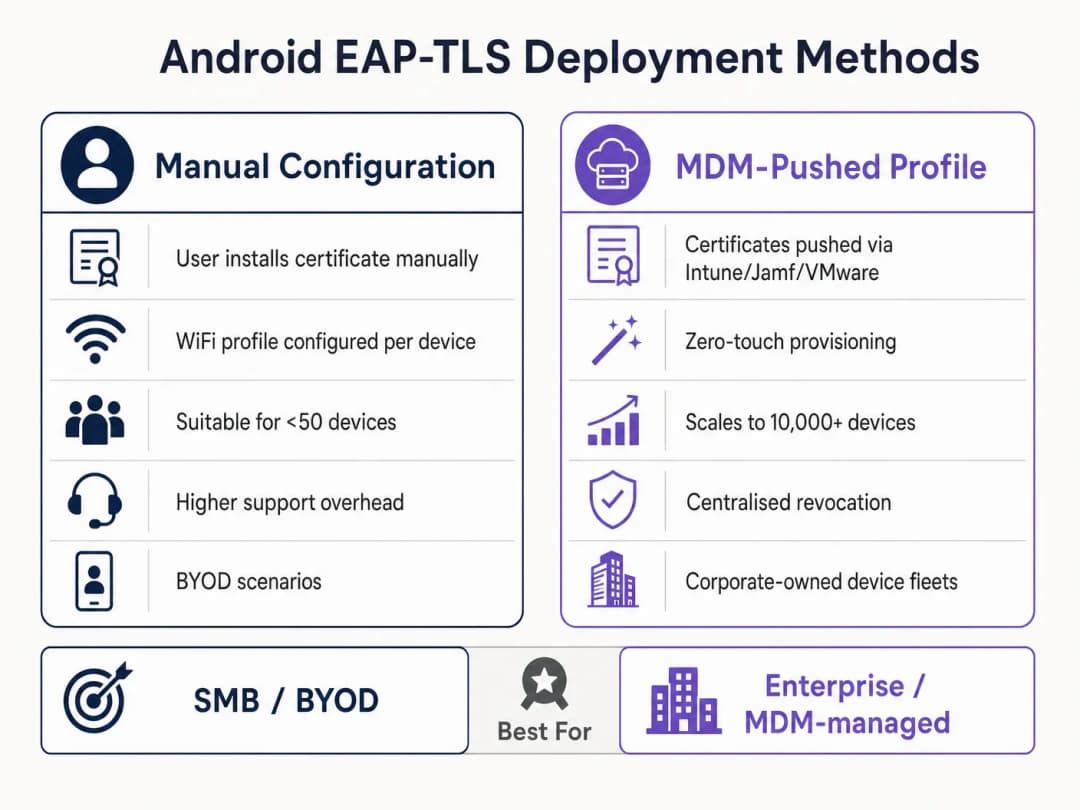
Die EAP-TLS Bereitstellung auf Android kann manuell für kleine BYOD-Umgebungen oder über ein Mobile Device Management (MDM) für Unternehmensebene durchgeführt werden.
Methode 1: Manuelle Konfiguration (BYOD / Kleines Setup)
Diese Methode ist supportintensiv und wird nur für begrenzte Rollouts oder Tests empfohlen.
- Bereitstellung von Zertifikaten: Übertragen Sie das
.p12Client-Zertifikat und die Root-CA-Datei.cersicher auf das Android Gerät (z. B. über ein sicheres Portal oder eine verschlüsselte E-Mail). - Installation:
- Navigieren Sie zu Einstellungen > Sicherheit > Verschlüsselung & Anmeldedaten > Zertifikat installieren.
- Installieren Sie die Root-CA als "WiFi-Zertifikat".
- Installieren Sie die
.p12-Datei und geben Sie das Kennwort zum Extrahieren ein, wenn Sie dazu aufgefordert werden.
- Netzwerkkonfiguration:
- Gehen Sie zu Einstellungen > Netzwerk & Internet > WiFi und wählen Sie "Netzwerk hinzufügen".
- Geben Sie die SSID ein.
- Stellen Sie die Sicherheit auf WPA/WPA2/WPA3-Enterprise ein.
- Stellen Sie die EAP-Methode auf TLS ein.
- Setzen Sie das CA-Zertifikat auf die installierte Root-CA.
- Stellen Sie den Online-Zertifikatsstatus auf Zertifikatsstatus anfordern.
- Stellen Sie die Domain so ein, dass sie mit dem Subject Alternative Name (SAN) des Zertifikats des RADIUS-Servers übereinstimmt.
- Wählen Sie das installierte Client-Zertifikat aus.
- Geben Sie die Identität ein (normalerweise der UPN des Benutzers oder die MAC des Geräts).
Methode 2: Über MDM verteilte Profile (Enterprise-Skalierung)
Für große Standorte, wie einen Universitätscampus oder ein Logistikzentrum im Bereich Transport, ist MDM zwingend erforderlich. Es bietet Zero-Touch-Bereitstellung und Lifecycle-Management.
- PKI-Integration: Verbinden Sie Ihr MDM (Intune, Workspace ONE, Jamf) über SCEP oder NDES mit Ihrer Zertifizierungsstelle (CA).
- Zertifikatsprofile: Erstellen Sie ein Konfigurationsprofil, um die Root-CA auf den Vertrauensspeicher des Geräts zu übertragen. Erstellen Sie ein zweites Profil (SCEP), um das eindeutige Client-Zertifikat automatisch anzufordern und zu installieren.
- WiFi-Profil: Erstellen Sie ein WiFi-Konfigurationsprofil, das die bereitgestellten Zertifikate verknüpft.
- Sicherheitstyp: WPA2/WPA3 Enterprise
- EAP-Typ: EAP-TLS
- Authentifizierungsmethode: Zertifikat
- Server-Vertrauensstellung: Geben Sie die Root-CA und den korrekten Server-Domainnamen an.
Ausführliche Anweisungen für Microsoft finden Sie in unserem Leitfaden: So verwenden Sie Microsoft Intune zum Übertragen von WiFi-Zertifikaten auf Geräte.
Best Practices
- WPA3-Enterprise erzwingen: Wo die Hardware es unterstützt, sollten Sie WPA3-Enterprise vorschreiben. Die 192-Bit-Sicherheitssuite erfordert explizit EAP-TLS und gewährleistet so die höchsten kryptografischen Standards.
- Zertifikats-Lebenszyklus automatisieren: Client-Zertifikate laufen ab. Wenn Sie sich auf die manuelle Verlängerung verlassen, riskieren Sie weitreichende Ausfälle. Implementieren Sie SCEP/NDES, um Zertifikate 30 Tage vor Ablauf automatisch zu verlängern.
- Robustes DNS implementieren: Überprüfungen von Zertifikatssperrlisten (CRL) und OCSP erfordern eine zuverlässige DNS-Auflösung vom Edge-Bereich aus. Lesen Sie mehr unter Schützen Sie Ihr Netzwerk mit starkem DNS und Sicherheit.
- VLAN-Segmentierung: Ordnen Sie EAP-TLS-authentifizierte Sitzungen basierend auf Zertifikatsattributen bestimmten VLANs zu (z. B. Trennung von Manager-Tablets und POS-Terminals), indem Sie RADIUS-Attribute wie
Tunnel-Private-Group-Idverwenden.
Fehlerbehebung und Risikominderung
Wenn Android-Geräte keine Verbindung über EAP-TLS herstellen können, liegt das Problem fast immer in der Zertifikatskette oder der RADIUS-Konfiguration.
- Symptom: Android 11+-Geräte trennen sofort die Verbindung oder zeigen "Authentifizierungsfehler" an, ohne den Benutzer aufzufordern.
- Ursache: Das Gerät vertraut dem RADIUS-Serverzertifikat nicht. Das Feld "Domain" im WiFi-Profil muss exakt mit dem SAN des Serverzertifikats übereinstimmen und die Root CA muss installiert sein.
- Symptom: Die Verbindung läuft während des TLS-Handshakes ab.
- Ursache: Der RADIUS-Server kann den CRL-Verteilungspunkt nicht erreichen, um den Sperrstatus des Client-Zertifikats zu überprüfen. Stellen Sie sicher, dass Ihr RADIUS-Server über ausgehenden HTTP-Zugriff auf die CRL-Endpunkte Ihrer PKI verfügt.
- Symptom: Windows-Geräte verbinden sich, aber Android-Geräte schlagen fehl.
- Ursache: Die
Server AuthenticationEKU fehlt im RADIUS-Zertifikat, oder der Android-Supplikant versucht, eine nicht unterstützte Cipher Suite zu verwenden. Überprüfen Sie die RADIUS-Protokolle auf Fehler bei der TLS-Aushandlung.
- Ursache: Die
ROI und geschäftlicher Nutzen
Der Übergang zu EAP-TLS erfordert eine Vorabinvestition in die PKI- und MDM-Infrastruktur, aber der Return on Investment (ROI) für IT-Führungskräfte ist beträchtlich.
- Reduzierte Helpdesk-Kosten: 20 - 30 % aller IT-Helpdesk-Tickets entfallen auf Passwortrücksetzungen. Die zertifikatsbasierte Authentifizierung macht Richtlinien zur Passwortrotation für den Netzwerkzugriff überflüssig und senkt den Supportaufwand drastisch.
- Risikominderung: EAP-TLS bietet Schutz vor Credential Harvesting und Offline-Wörterbuchangriffen. In regulierten Branchen wie dem Gesundheitswesen übersteigen die Kosten einer einzigen Sicherheitsverletzung die Bereitstellungskosten einer PKI bei weitem.
- Betriebliche Kontinuität: Die automatisierte Zertifikatsbereitstellung stellt sicher, dass kritische Betriebsgeräte - von Lagerscannern bis hin zu POS-Systemen im Einzelhandel - niemals aufgrund abgelaufener Anmeldedaten die Verbindung zum Netzwerk verlieren. Da Purple seine Präsenz weiter ausbaut - wie jüngste strategische Schritte wie die Ankündigung Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers zeigen - wird eine robuste, grundlegende Konnektivität zur Voraussetzung für fortschrittliche Analysen und Interaktionen.
Schlüsseldefinitionen
802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle (PNAC), der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das grundlegende Framework, das verhindert, dass unberechtigte Geräte am Netzwerkrand auf das Unternehmensnetzwerk zugreifen.
EAP-TLS
Extensible Authentication Protocol mit Transport Layer Security. Ein Authentifizierungs-Framework, das X.509-Zertifikate für die gegenseitige Authentifizierung zwischen dem Client und dem Server verwendet.
Gilt als der sicherste EAP-Typ, da er die Abhängigkeit von Passwörtern eliminiert, was ihn für Hochsicherheitsumgebungen unverzichtbar macht.
RADIUS
Remote Authentication Dial-In User Service. Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) bereitstellt.
Die Serverkomponente (z. B. Cisco ISE, Microsoft NPS), die das Zertifikat des Android-Geräts mit der PKI abgleicht.
Supplicant
Das Client-Gerät (in diesem Fall das Android-Smartphone oder -Tablet), das Zugriff auf das Netzwerk anfordert.
Das Verständnis der spezifischen OS-Einschränkungen des Supplicants (wie die strenge Validierung von Android 11) ist der Schlüssel zu einer erfolgreichen Bereitstellung.
Authenticator
Das Netzwerkgerät (der WiFi Access Point), das den Authentifizierungsprozess zwischen dem Supplicant und dem RADIUS-Server ermöglicht.
Der AP trifft nicht die Entscheidung, sondern setzt lediglich die Port-Kontrolle basierend auf der Antwort des RADIUS-Servers durch.
PKI
Public Key Infrastructure. Eine Struktur aus Rollen, Richtlinien, Hardware, Software und Verfahren, die zum Erstellen, Verwalten, Verteilen, Verwenden, Speichern und Widerrufen digitaler Zertifikate benötigt werden.
Das Rückgrat von EAP-TLS. Ohne eine robuste PKI ist eine zertifikatsbasierte Authentifizierung unmöglich.
SCEP
Simple Certificate Enrolment Protocol. Ein Protokoll, das entwickelt wurde, um die Ausstellung und den Widerruf digitaler Zertifikate so skalierbar wie möglich zu gestalten.
Wird von MDM-Plattformen verwendet, um Client-Zertifikate automatisch und ohne Benutzereingriff auf Android-Geräten bereitzustellen.
SAN
Subject Alternative Name. Eine Erweiterung von X.509, die es ermöglicht, verschiedene Werte mit einem Sicherheitszertifikat zu verknüpfen.
Android 11+ erfordert, dass das Feld 'Domain' im WiFi-Profil mit dem SAN des Zertifikats des RADIUS-Servers übereinstimmt.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette muss 5.000 Android-basierte POS-Tablets bereitstellen. Das Sicherheitsteam schreibt vor, dass diese Geräte keine gemeinsamen Passwörter verwenden dürfen und immun gegen Credential-Phishing sein müssen. Wie sollte das Infrastrukturteam diese Bereitstellung angehen?
Das Team muss eine Mobile Device Management (MDM)-Lösung bereitstellen, die über SCEP in die interne Public Key Infrastructure (PKI) integriert ist. Das MDM überträgt ein Konfigurationsprofil, das das Root-CA-Zertifikat enthält, fordert automatisch ein eindeutiges Client-Zertifikat für jedes POS-Tablet an und konfiguriert das WPA3-Enterprise WiFi-Profil für die Verwendung von EAP-TLS. Der RADIUS-Server wird so konfiguriert, dass er diese Geräte nach erfolgreicher Zertifikatsvalidierung einem isolierten POS-VLAN zuweist.
Der IT-Manager eines Krankenhauses führt ein Upgrade des drahtlosen Netzwerks durch. Nach dem Upgrade verbinden sich ältere Android 9-Geräte erfolgreich mit dem EAP-TLS-Netzwerk, neu beschaffte Android 12-Geräte scheitern jedoch bei der Authentifizierung und melden einen Vertrauensfehler.
Der IT-Manager muss das auf die Geräte übertragene WiFi-Konfigurationsprofil aktualisieren. Android 11+ erzwingt eine strenge Serverzertifikatsvalidierung. Das Profil muss so aktualisiert werden, dass es das zu vertrauende Root-CA-Zertifikat explizit definiert und die genaue "Domain" (passend zum SAN des RADIUS-Servers) angibt, um MitM-Angriffe zu verhindern.
Übungsfragen
Q1. Ihre Organisation migriert von PEAP-MSCHAPv2 zu EAP-TLS. Während der Pilotphase schlägt die Verbindung bei mehreren Android 13-Geräten fehl. Die RADIUS-Protokolle zeigen, dass der TLS-Handshake initiiert, aber vom Client abgebrochen wird, bevor das Client-Zertifikat gesendet wird. Was ist der wahrscheinlichste Konfigurationsfehler?
Hinweis: Berücksichtigen Sie die strengen Validierungsanforderungen, die in neueren Android-Versionen bezüglich der Identität des Servers eingeführt wurden.
Musterlösung anzeigen
Der wahrscheinlichste Fehler ist, dass das an die Android 13-Geräte übertragene WiFi-Profil den 'Domain'-Suffix-Abgleich nicht korrekt angibt oder die Root CA im Profil nicht ordnungsgemäß verknüpft ist. Android bricht die Verbindung ab, um einen Man-in-the-Middle-Angriff zu verhindern, da es das Zertifikat des RADIUS-Servers nicht validieren kann.
Q2. Sie entwerfen die Architektur für eine Bereitstellung in einem großen Stadion. Der Kunde möchte EAP-TLS für alle Geräte der Mitarbeiter nutzen. Welche spezifische Infrastrukturkomponente muss im Vergleich zu einem Standard-WPA2-PSK-Netzwerk hochskaliert werden und warum?
Hinweis: EAP-TLS beinhaltet komplexe kryptografische Operationen während der Verbindungsphase.
Musterlösung anzeigen
Die RADIUS-Server-Infrastruktur muss erheblich hochskaliert werden. EAP-TLS erfordert eine vollständige gegenseitige Zertifikatsvalidierung (asymmetrische Kryptografie), was rechenintensiv ist. In einer Stadionumgebung mit Tausenden von Geräten, die sich potenziell gleichzeitig bewegen oder authentifizieren, führt eine zu gering dimensionierte RADIUS-Bereitstellung zu Authentifizierungs-Timeouts und Verbindungsfehlern.
Q3. Ein Client-Zertifikat auf einem verlorenen Android-Tablet wurde kompromittiert. Über welchen genauen Mechanismus verhindert das Netzwerk, dass sich dieses Gerät über EAP-TLS verbindet?
Hinweis: Wie erfährt der RADIUS-Server, dass das Zertifikat vor seinem Ablaufdatum nicht mehr gültig ist?
Musterlösung anzeigen
Der IT-Administrator widerruft das Client-Zertifikat in der PKI. Die PKI aktualisiert ihre Zertifikatwiderrufsliste (CRL) oder den OCSP-Responder. Wenn das verlorene Tablet versucht, eine Verbindung herzustellen, gleicht der RADIUS-Server das Client-Zertifikat mit der CRL/OCSP ab. Da es als widerrufen markiert ist, lehnt der RADIUS-Server die Authentifizierungsanfrage ab.
Häufig gestellte Fragen
Warum erfordern Android 11 und neuer eine Domain und ein CA-Zertifikat für Enterprise WiFi?
Seit Android 11 hat Google die Option "Nicht validieren" für CA-Zertifikate eingestellt und entfernt, um mobile Endgeräte vor Man-in-the-Middle- und Evil-Twin-Angriffen zu schützen. Geräte müssen das RADIUS-Serverzertifikat anhand einer vertrauenswürdigen Root CA validieren und überprüfen, ob der Subject Alternative Name (SAN) des Serverzertifikats mit dem konfigurierten Domain-Suffix übereinstimmt.
Welche Domain sollten Administratoren im Android EAP-TLS WiFi-Profil angeben?
Die im Android WiFi-Profil (oder der MDM-WiFi-Konfiguration) konfigurierte Domain muss mit dem vollqualifizierten Domänennamen (FQDN) übereinstimmen, der im Attribut dNSName der Subject Alternative Name (SAN)-Erweiterung des RADIUS-Serverzertifikats enthalten ist, wie z. B. radius.purple.ai. Wenn die Domain nicht übereinstimmt, bricht der BoringSSL-Stack von Android den TLS-Handshake mit dem Alert 48 ab.
Wie automatisieren Unternehmen EAP-TLS-Client-Zertifikate auf Android-Geräteflotten?
Unternehmen automatisieren die Zertifikatsverteilung über Mobile Device Management (MDM)-Plattformen wie Microsoft Intune, VMware Workspace ONE oder die Google Android Management API in Kombination mit SCEP oder EST. Das MDM überträgt ein vertrauenswürdiges Root-Zertifikatsprofil sowie ein SCEP-Profil, das ein eindeutiges Client-Zertifikat von der Unternehmens-PKI anfordert und den privaten Schlüssel im hardwaregestützten Android Keystore speichert.
Warum finden Android-Geräte mit Arbeitsprofil keine Client-Zertifikate für Enterprise WiFi?
Android erzwingt eine kryptografische Isolierung zwischen den KeyChains des persönlichen Profils und des Arbeitsprofils. Wenn ein Mitarbeiter ein Zertifikat über die persönlichen Einstellungen oder per Browser-Download importiert, kann der im Arbeitsprofil ausgeführte Enterprise WiFi-Supplicant nicht auf den privaten Schlüssel zugreifen. Administratoren müssen sowohl die Root CA als auch das SCEP-Client-Zertifikat über die Android Enterprise Arbeitsprofil-Management-Payload bereitstellen.
Wie wirkt sich die Android-MAC-Adress-Randomisierung auf 802.1X Enterprise-Netzwerke aus?
Android aktiviert standardmäßig die MAC-Randomisierung pro SSID, wodurch die Hardware-MAC-Adresse rotierte wird. Während EAP-TLS die Identität des Clients unabhängig von der MAC-Adresse kryptografisch authentifiziert, können rotierte MACs doppelte DHCP-Leases verursachen und die Überwachung von Switch-Ports erschweren. Für firmeneigene Geräte (COBO) können Administratoren eine MDM-Richtlinie erzwingen, die die MAC-Randomisierung auf "Geräte-MAC verwenden" festlegt. In BYOD-Netzwerken sollte die Identitätsverfolgung auf dem 802.1X-User-Name-Attribut und nicht auf der Hardware-MAC-Adresse basieren.
Wie vereinfacht Purple Cloud RADIUS die Android-Authentifizierung im Enterprise WiFi?
Purple Cloud RADIUS bietet hochverfügbare 802.1X-Authentifizierung, die sich nativ in führende MDMs und Cloud-Identitätsanbieter integrieren lässt. Purple automatisiert die SCEP-Zertifikatsausstellung, validiert Android-Client-Zertifikatsketten in Millisekunden, gibt dynamische Attribute für die VLAN-Steuerung (RFC 2868) zurück und macht die Wartung von RADIUS-Hardware vor Ort überflüssig.
Weiterlesen in dieser Reihe
iOS und macOS 802.1X Fehlerbehebung: Eine Bereitstellungs-Checkliste für Intune, Jamf und Microsoft Entra ID
Nutzen Sie diese Checkliste, um zu diagnostizieren, warum iPhones, iPads und Macs die 802.1X Authentifizierung bei Intune oder Jamf Pro verweigern. Jeder Fehler lässt sich auf eine von vier Ursachen zurückführen: Server-Vertrauensstellung, Identitätszertifikat, macOS Modus oder Microsoft Entra ID Gruppenzuweisung. Sie bestätigen die Ursache anhand von eapolclient- und RADIUS-Protokollen, wenden den Fix an und planen zukünftige Zertifikatsrotationen.
Intune WiFi-Profil Server-Vertrauensstellung: Zertifikat-Servernamen und Stamm-CA-Checkliste für Entra ID
Sie können die Servervalidierungsseite eines Intune WiFi-Profils so konfigurieren, dass EAP-TLS und PEAP unter Windows, Apple und Android eine Verbindung herstellen. Sie gleichen Zertifikat-Servernamen mit dem RADIUS-Zertifikat ab, stellen die richtige Stamm-CA bereit, richten Entra ID-Gruppenzuweisungen aus und planen Zertifikatsverlängerungen, bevor Verbindungen unbemerkt abbrechen.
Fehlerbehebung bei Android 802.1X und EAP-TLS: Eine Checkliste für die Bereitstellung mit Intune und Microsoft Entra ID
Sie werden in der Lage sein, genau zu bestimmen, warum verwaltete Android-Telefone EAP-TLS auf Ihrer Mitarbeiter-SSID verweigern, und dies in Intune zu beheben. Ordnen Sie jedes Symptom den vier üblichen Ursachen zu - fehlende Zertifizierungsstelle (CA) oder Domäne, Client-Zertifikat im falschen Profil, ein nicht übereinstimmender RADIUS-Servername oder eine nicht zugestellte vertrauenswürdige Root-Zertifizierungsstelle. Wenden Sie dann eine Rollout-Checkliste an, die wiederholte Ausfälle verhindert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.