
Como Configurar WiFi Corporativo em Dispositivos Android com EAP-TLS
Este guia de referência técnica fornece aos líderes de TI seniores um roteiro completo para implantar a autenticação 802.1X EAP-TLS em dispositivos Android. O material abrange os mecanismos de arquitetura, estratégias de implementação manual e via MDM, além de metodologias de solução de problemas necessárias para proteger redes sem fio corporativas.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
Proteger as redes sem fio corporativas contra roubo de credenciais e acesso não autorizado exige ir além das senhas compartilhadas. Para frotas de dispositivos Android em ambientes corporativos, o 802.1X EAP-TLS (Extensible Authentication Protocol com Transport Layer Security) é o padrão definitivo de segurança. Ao aproveitar a autenticação mútua baseada em certificados, o EAP-TLS elimina os riscos associados à fadiga de senhas, phishing e credenciais fracas.
Este guia de referência técnica fornece a arquitetos de rede, gerentes de TI e CTOs estratégias acionáveis para implantar o EAP-TLS em dispositivos Android. Seja gerenciando terminais de ponto de venda no varejo (Retail), dispositivos clínicos em saúde (Healthcare) ou operações de retaguarda no setor de hotelaria (Hospitality), dominar essa implantação garante uma conformidade de segurança robusta (PCI-DSS, GDPR, ISO 27001), ao mesmo tempo em que oferece uma experiência de conexão perfeita para os usuários finais. Cobrimos tanto a configuração manual para ambientes BYOD quanto o provisionamento MDM zero-touch para frotas de propriedade da empresa.
Ouça o Briefing
Detalhamento Técnico
Arquitetura 802.1X e Mecânica EAP-TLS
Em sua essência, o 802.1X é um padrão IEEE para controle de acesso à rede baseado em porta. Em um contexto sem fio, o ponto de acesso atua como o autenticador, facilitando a comunicação entre o dispositivo Android (suplicante) e o servidor RADIUS (servidor de autenticação).
Diferente do PEAP ou TTLS, que criam um túnel para a autenticação por senha herdada dentro do TLS, o EAP-TLS depende inteiramente de certificados X.509. Isso cria um paradigma de autenticação mútua:
- O servidor RADIUS apresenta seu certificado ao dispositivo Android para provar que a rede é legítima.
- O dispositivo Android apresenta seu certificado de cliente exclusivo ao servidor RADIUS para provar que é um endpoint autorizado.

Requisitos de Certificado Específicos do Android
A implantação no Android introduz restrições específicas, particularmente desde o Android 11. Para mitigar ataques de Man-in-the-Middle (MitM), o Google descontinuou a opção "Não validar" para certificados de servidor. Consequentemente, os dispositivos Android devem possuir o certificado da CA Raiz que assinou o certificado do servidor RADIUS.
Além disso, o certificado do servidor RADIUS deve conter o atributo de Uso Avançado de Chave (EKU) correto - especificamente Server Authentication (OID 1.3.6.1.5.5.7.3.1). Sem isso, o suplicante do Android interromperá silenciosamente o handshake TLS.
Para o lado do cliente, o Android exige que a chave privada e o certificado estejam empacotados juntos, normalmente no formato PKCS#12 (.p12 ou .pfx).
Integração com o Ecossistema da Purple
Enquanto o EAP-TLS protege seus dispositivos corporativos e infraestrutura operacional, os operadores do local também devem gerenciar o acesso dos visitantes. É aqui que uma estratégia de SSID duplo se torna crítica. O seu SSID corporativo usa o 802.1X EAP-TLS, enquanto o seu SSID público aproveita a plataforma de Guest WiFi da Purple. Essa segregação garante a segurança operacional ao mesmo tempo em que permite que as equipes de marketing utilizem o WiFi Analytics na rede de convidados. Para mais detalhes sobre como proteger a infraestrutura física, consulte Segurança do Ponto de Acesso: Seu Guia Empresarial para 2026.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implantação
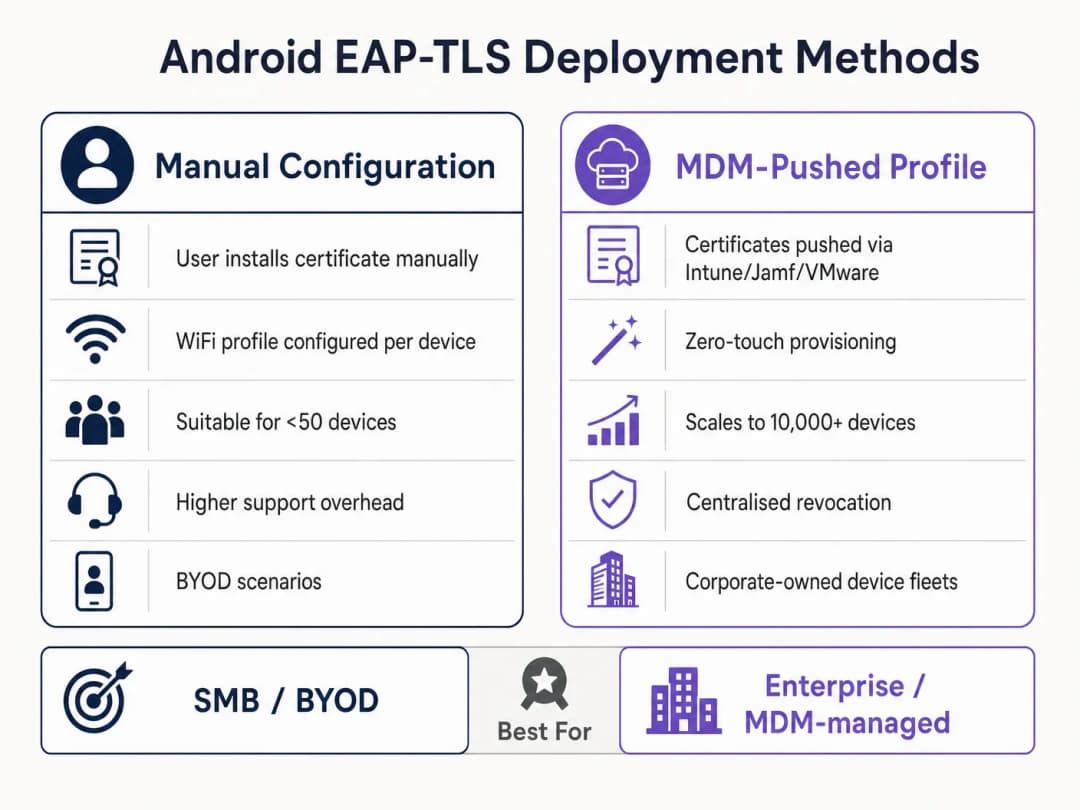
A implantação do EAP-TLS no Android pode ser realizada manualmente para pequenas configurações de BYOD ou via Gerenciamento de Dispositivos Móveis (MDM) para escala empresarial.
Método 1: Configuração Manual (BYOD / Pequena Escala)
Este método exige muito suporte e é recomendado apenas para implantações limitadas ou testes.
- Entrega de Certificados: Entregue com segurança o certificado de cliente
.p12e o arquivo.cerda CA Raiz para o dispositivo Android (por exemplo, por meio de um portal seguro ou e-mail criptografado). - Instalação:
- Navegue até Configurações > Segurança > Criptografia e credenciais > Instalar um certificado.
- Instale a CA Raiz como um "certificado de WiFi".
- Instale o arquivo
.p12, fornecendo a senha de extração quando solicitado.
- Configuração de Rede:
- Vá para Configurações > Rede e internet > WiFi e selecione "Adicionar rede".
- Insira o SSID.
- Defina a Segurança como WPA/WPA2/WPA3-Enterprise.
- Defina o método EAP como TLS.
- Defina o certificado CA para a CA Raiz instalada.
- Defina o Status do Certificado Online como Solicitar status do certificado.
- Defina o Domínio para corresponder ao Subject Alternative Name (SAN) do certificado do servidor RADIUS.
- Selecione o certificado de cliente instalado.
- Insira a Identidade (geralmente o UPN do usuário ou o MAC do dispositivo).
Método 2: Perfis Enviados por MDM (Escala Corporativa)
Para grandes ambientes, como um campus universitário ou um centro logístico em Transport, o MDM é obrigatório. Ele fornece provisionamento e gerenciamento de ciclo de vida zero - touch.
- Integração PKI: Conecte seu MDM (Intune, Workspace ONE, Jamf) à sua Autoridade de Certificação usando SCEP ou NDES.
- Perfis de Certificado: Crie um perfil de configuração para enviar a CA Raiz para o repositório confiável do dispositivo. Crie um segundo perfil (SCEP) para solicitar e instalar automaticamente o certificado de cliente exclusivo.
- Perfil de WiFi: Crie um perfil de configuração de WiFi vinculando os certificados implantados.
- Tipo de Segurança: WPA2/WPA3 Enterprise
- Tipo de EAP: EAP-TLS
- Método de Autenticação: Certificado
- Confiança do Servidor: Especifique a CA Raiz e o nome de domínio correto do servidor.
Para instruções detalhadas específicas da Microsoft, consulte o nosso guia: Como usar o Microsoft Intune para enviar certificados de WiFi para dispositivos.
Melhores Práticas
- Imponha WPA3-Enterprise: Onde o hardware suportar, exija o WPA3-Enterprise. O pacote de segurança de 192 bits exige explicitamente o EAP-TLS, garantindo os mais altos padrões criptográficos.
- Automatize o Ciclo de Vida dos Certificados: Os certificados de cliente expiram. Se você depender da renovação manual, enfrentará interrupções generalizadas. Implemente SCEP/NDES para renovar certificados automaticamente 30 dias antes da expiração.
- Implemente um DNS Robusto: As verificações de Lista de Revogação de Certificados (CRL) e OCSP exigem uma resolução de DNS confiável a partir da borda. Leia mais em Proteja sua rede com DNS forte e segurança.
- Segmentação de VLAN: Mapeie sessões autenticadas por EAP-TLS para VLANs específicas com base nos atributos do certificado (por exemplo, separando tablets de gerentes de terminais de PDV) usando atributos RADIUS como
Tunnel-Private-Group-Id.
Solução de Problemas e Mitigação de Riscos
Quando os dispositivos Android não conseguem se conectar via EAP-TLS, o problema quase sempre está na cadeia de certificados ou na configuração do RADIUS.
- Sintoma: Dispositivos Android 11+ se desconectam imediatamente ou mostram "Erro de autenticação" sem solicitar ação do usuário.
- Causa Raiz: O dispositivo não confia no certificado do servidor RADIUS. O campo "Domínio" no perfil de WiFi deve corresponder exatamente ao SAN do certificado do servidor, e a CA Raiz deve estar instalada.
- Sintoma: A conexão expira (timeout) durante o handshake TLS.
- Causa Raiz: O servidor RADIUS não consegue acessar o ponto de distribuição CRL para verificar o status de revogação do certificado do cliente. Certifique-se de que o seu servidor RADIUS tenha acesso HTTP de saída para os endpoints CRL da sua PKI.
- Sintoma: Dispositivos Windows se conectam, mas dispositivos Android falham.
- Causa Raiz: O EKU
Server Authenticationestá ausente no certificado RADIUS, ou o suplicante Android está tentando usar uma suíte de criptografia não suportada. Verifique os logs do RADIUS em busca de falhas de negociação TLS.
- Causa Raiz: O EKU
ROI e Impacto de Negócios
A transição para o EAP-TLS exige um investimento inicial em infraestrutura de PKI e MDM, mas o retorno sobre o investimento (ROI) para os líderes seniores de TI é substancial.
- Redução de Custos de Helpdesk: De 20% a 30% dos chamados de helpdesk de TI são redefinições de senha. A autenticação baseada em certificado elimina as políticas de rotação de senhas para acesso à rede, reduzindo drasticamente os custos operacionais de suporte.
- Mitigação de Riscos: O EAP-TLS oferece imunidade contra coleta de credenciais e ataques de dicionário offline. Em setores regulamentados como a área de Saúde, o custo de uma única violação supera em muito o custo de implantação de uma PKI.
- Continuidade Operacional: O provisionamento automatizado de certificados garante que os dispositivos operacionais críticos, desde coletores de dados de depósito até sistemas de PDV de varejo, nunca percam a conexão com a rede devido a credenciais expiradas. À medida que a Purple continua a expandir sua presença, destacada por movimentos estratégicos recentes como Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers, uma conectividade de base robusta torna-se fundamental para análises avançadas e engajamento.
Definições principais
802.1X
Um padrão IEEE para Controle de Acesso à Rede baseado em porta (PNAC) que fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN.
A estrutura fundamental que impede dispositivos não autorizados de acessar a rede corporativa na borda.
EAP-TLS
Extensible Authentication Protocol com Transport Layer Security. Uma estrutura de autenticação que utiliza certificados X.509 para autenticação mútua entre o cliente e o servidor.
Considerado o tipo de EAP mais seguro, elimina a dependência de senhas, tornando-se essencial para ambientes de alta segurança.
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilidade (AAA).
O componente de servidor (por exemplo, Cisco ISE, Microsoft NPS) que valida o certificado do dispositivo Android em relação à PKI.
Suplicante
O dispositivo cliente (neste caso, o smartphone ou tablet Android) que está solicitando acesso à rede.
Compreender as restrições específicas do sistema operacional do suplicante (como a validação rigorosa do Android 11) é fundamental para uma implantação bem-sucedida.
Autenticador
O dispositivo de rede (o Ponto de Acesso WiFi) que facilita o processo de autenticação entre o Suplicante e o servidor RADIUS.
O AP não toma a decisão; ele apenas aplica o controle de porta com base na resposta do servidor RADIUS.
PKI
Public Key Infrastructure. Um conjunto de funções, políticas, hardware, software e procedimentos necessários para criar, gerenciar, distribuir, usar, armazenar e revogar certificados digitais.
A espinha dorsal do EAP-TLS. Sem uma PKI robusta, a autenticação baseada em certificados é impossível.
SCEP
Simple Certificate Enrolment Protocol. Um protocolo projetado para tornar a emissão e a revogação de certificados digitais o mais escalável possível.
Usado por plataformas de MDM para provisionar certificados de cliente automaticamente em dispositivos Android sem a intervenção do usuário.
SAN
Subject Alternative Name. Uma extensão para o X.509 que permite associar vários valores a um certificado de segurança.
O Android 11+ exige que o campo "Domínio" no perfil de WiFi corresponda ao SAN do certificado do servidor RADIUS.
Exemplos práticos
Uma rede nacional de varejo precisa implantar 5.000 tablets de ponto de venda (PDV) baseados em Android. A equipe de segurança exige que esses dispositivos não utilizem senhas compartilhadas e sejam imunes a phishing de credenciais. Como a equipe de infraestrutura deve conduzir essa implantação?
A equipe deve implantar uma solução de gerenciamento de dispositivos móveis (MDM) integrada à sua Public Key Infrastructure (PKI) interna via SCEP. O MDM enviará um perfil de configuração contendo o certificado da CA Raiz, solicitará automaticamente um certificado de cliente exclusivo para cada tablet de PDV e configurará o perfil de WiFi WPA3-Enterprise para usar EAP-TLS. O servidor RADIUS será configurado para atribuir esses dispositivos a uma VLAN de PDV isolada com base na validação bem-sucedida do certificado.
O gerente de TI de um hospital está atualizando a rede sem fio. Após a atualização, dispositivos Android 9 mais antigos conectam-se com sucesso à rede EAP-TLS, mas dispositivos Android 12 recém-adquiridos falham na autenticação, apresentando um erro de confiança.
O gerente de TI deve atualizar o perfil de configuração de WiFi enviado aos dispositivos. O Android 11 ou superior exige uma validação rigorosa do certificado do servidor. O perfil deve ser atualizado para definir explicitamente o certificado da CA Raiz confiável e especificar o "Domínio" exato (correspondente ao SAN do servidor RADIUS) para evitar ataques de MitM.
Questões práticas
Q1. Sua organização está migrando de PEAP-MSCHAPv2 para EAP-TLS. Durante a fase piloto, vários dispositivos Android 13 falham ao conectar. Os logs do RADIUS mostram que o handshake TLS é iniciado, mas interrompido pelo cliente antes que o certificado do cliente seja enviado. Qual é o erro de configuração mais provável?
Dica: Considere os requisitos rigorosos de validação introduzidos nas versões recentes do Android em relação à identidade do servidor.
Ver resposta modelo
O erro mais provável é que o perfil de WiFi enviado para os dispositivos Android 13 não especifica corretamente a correspondência do sufixo de "Domínio", ou a CA Raiz não está devidamente vinculada no perfil. O Android interrompe a conexão para evitar um ataque de Man-in-the-Middle porque não consegue validar o certificado do servidor RADIUS.
Q2. Você está desenhando a arquitetura para a implantação em um grande estádio. O cliente deseja usar EAP-TLS para todos os dispositivos dos funcionários. Qual componente de infraestrutura específico deve ser redimensionado para maior capacidade em comparação com uma rede WPA2-PSK padrão, e por quê?
Dica: O EAP-TLS envolve operações criptográficas complexas durante a fase de conexão.
Ver resposta modelo
A infraestrutura do servidor RADIUS deve ser significativamente redimensionada para maior capacidade. O EAP-TLS exige validação mútua de certificados completa (criptografia assimétrica), o que é computacionalmente dispendioso. Em um ambiente de estádio com milhares de dispositivos potencialmente em roaming ou autenticando simultaneamente, uma implantação de RADIUS subdimensionada causará timeouts de autenticação e falhas de conexão.
Q3. Um certificado de cliente foi comprometido em um tablet Android perdido. Qual é o mecanismo exato pelo qual a rede impede que este dispositivo se conecte via EAP-TLS?
Dica: Como o servidor RADIUS sabe que o certificado não é mais válido antes da data de expiração?
Ver resposta modelo
O administrador de TI revoga o certificado do cliente na PKI. A PKI atualiza sua Lista de Revogação de Certificados (CRL) ou o respondente OCSP. Quando o tablet perdido tenta se conectar, o servidor RADIUS verifica o certificado do cliente em relação à CRL/OCSP. Ao identificar que foi revogado, o servidor RADIUS rejeita a solicitação de autenticação.
Perguntas frequentes
Por que o Android 11 e versões mais recentes exigem um domínio e um certificado de CA para o WiFi empresarial?
A partir do Android 11, o Google descontinuou e removeu a opção "Não validar" para certificados de CA para proteger os endpoints móveis contra ataques man-in-the-middle e evil twin. Os dispositivos devem validar o certificado do servidor RADIUS em relação a uma CA raiz confiável e verificar se o Subject Alternative Name (SAN) do certificado do servidor corresponde ao sufixo de domínio configurado.
Qual domínio os administradores devem especificar no perfil de WiFi EAP-TLS do Android?
O domínio configurado no perfil de WiFi do Android (ou na configuração de WiFi do MDM) deve corresponder ao nome de domínio totalmente qualificado (FQDN) presente no atributo dNSName da extensão Subject Alternative Name (SAN) do certificado do servidor RADIUS, como por exemplo radius.purple.ai. Se o domínio não corresponder, a pilha BoringSSL do Android encerra o handshake TLS com o Alerta 48.
Como as organizações empresariais automatizam certificados de cliente EAP-TLS em frotas Android?
As organizações empresariais automatizam a distribuição de certificados usando plataformas de Gerenciamento de Dispositivos Móveis (MDM), como Microsoft Intune, VMware Workspace ONE ou Google Android Management API integradas com SCEP ou EST. O MDM envia um perfil de certificado raiz confiável e um perfil SCEP que solicita um certificado de cliente exclusivo da PKI empresarial, armazenando a chave privada dentro do Android Keystore protegido por hardware.
Por que os dispositivos com Perfil de Trabalho do Android não conseguem encontrar certificados de cliente para o WiFi empresarial?
O Android impõe o isolamento criptográfico entre os KeyChains do Perfil Pessoal e do Perfil de Trabalho. Se um funcionário importar um certificado por meio das configurações pessoais ou download do navegador, o suplicante de WiFi empresarial em execução no Perfil de Trabalho não conseguirá acessar a chave privada. Os administradores devem fornecer tanto a CA raiz quanto o certificado de cliente SCEP por meio do payload de gerenciamento do Android Enterprise Work Profile.
Como a randomização de endereços MAC do Android afeta as redes empresariais 802.1X?
O Android ativa a randomização de MAC por SSID por padrão, rotacionando o endereço MAC de hardware. Embora o EAP-TLS autentique a identidade do cliente criptograficamente, independentemente do endereço MAC, os MACs rotacionados podem criar concessões DHCP duplicadas e complicar a auditoria de portas de switch. Para dispositivos de propriedade da empresa (COBO), os administradores podem aplicar uma política de MDM definindo a randomização de MAC como "Usar MAC do dispositivo". Em redes BYOD, o rastreamento de identidade deve depender do atributo 802.1X User-Name em vez do endereço MAC de hardware.
Como o Purple Cloud RADIUS simplifica a autenticação de WiFi empresarial no Android?
O Purple Cloud RADIUS oferece autenticação 802.1X de alta disponibilidade que se integra nativamente com os principais MDMs e provedores de identidade em nuvem. O Purple automatiza a emissão de certificados SCEP, valida cadeias de certificados de clientes Android em milissegundos, retorna atributos dinâmicos de direcionamento de VLAN (RFC 2868) e elimina a manutenção de hardware RADIUS local.
Continue a ler esta série
Solução de problemas de 802.1X no iOS e macOS: um checklist de implantação para Intune, Jamf e Microsoft Entra ID
Use este checklist para diagnosticar por que iPhones, iPads e Macs falham no 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: confiança do servidor, certificado de identidade, modo macOS ou escopo de grupo do Microsoft Entra ID. Você confirmará a causa a partir dos logs do eapolclient e RADIUS, aplicará a correção e organizará as futuras rotações de certificados.
Confiança do servidor de perfil WiFi do Intune: nomes de servidor de certificado e checklist de CA raiz para Entra ID
Você será capaz de configurar a validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se conectem no Windows, Apple e Android. Você fará a correspondência dos nomes de servidor de certificado com o certificado RADIUS, implantará a CA raiz correta, alinhará as atribuições de grupo do Entra ID e programará as renovações de certificado antes que elas interrompam as conexões silenciosamente.
Solução de problemas de Android 802.1X e EAP-TLS: uma checklist de implantação para Intune e Microsoft Entra ID
Você será capaz de identificar por que telefones Android gerenciados falham no EAP-TLS no seu SSID de funcionários e corrigir isso no Intune. Associe cada sintoma a uma das quatro causas comuns - CA ou domínio ausente, certificado de cliente no perfil incorreto, valor incompatível de nomes de servidor RADIUS ou uma raiz confiável não entregue. Em seguida, aplique uma checklist de implantação que evita interrupções repetidas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.