
如何使用 EAP-TLS 在 Android 裝置上設定企業級 WiFi
本技術參考指南為高階 IT 主管提供在 Android 裝置上部署 802.1X EAP-TLS 驗證的完整藍圖。內容涵蓋架構原理、手動與 MDM 驅動的實作策略,以及確保企業無線網路安全所需的疑難排解方法。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
Android enterprise WiFi & EAP-TLS profile architect
Configure certificate-based 802.1X EAP-TLS for Android 11 to 15 fleets. Resolve CA validation requirements, domain SAN mismatches, Work Profile keystore boundaries, and export multi-platform MDM profiles.
Corporate-owned Android smartphones enforce centralized SCEP certificate issuance and zero-touch WiFi profile enrollment with strict Root CA validation.
Fleet & management scope
Authentication & PKI architecture
Android enterprise supplicant parameters
| Parameter | Configured value | Android requirement & guidance |
|---|---|---|
| EAP method | TLS (Type 13) | Mutual cryptographic certificate exchange without user passwords. |
| Phase 2 authentication | None (not applicable) | Inner tunnels (MSCHAPv2 / GTC) are not used in native EAP-TLS. |
| CA certificate | Mandatory system or enterprise trust | Must select the installed enterprise Root CA; unvalidated certificates blocked. |
| Domain suffix (SAN) | radius.purple.ai | BoringSSL validates that the server certificate dNSName contains this suffix. |
| Client certificate store | Device-wide Android Keystore (KeyChain system) | Hardware-backed StrongBox / TEE private key escrow. |
| Outer anonymous identity | anonymous | Protects user identity against over-the-air RF sniffing in 802.1X Start frame. |
執行摘要
保護企業無線網路免受憑證竊取與未授權存取,需要超越共享密碼的傳統做法。針對企業環境中的 Android 裝置,802.1X EAP-TLS (Extensible Authentication Protocol with Transport Layer Security) 是終極的安全標準。透過利用雙向憑證架構的驗證,EAP-TLS 消除與密碼疲勞、網路釣魚以及弱憑證相關的風險。
本技術參考指南為網路架構師、IT 經理和 CTO 提供在 Android 裝置上部署 EAP-TLS 的實用策略。無論是管理 零售業 的銷售點終端機、醫療保健業 的臨床裝置,還是 旅宿業 的後勤作業,掌握此部署皆能確保強健的安全合規性 (PCI-DSS、GDPR、ISO 27001),同時為終端使用者提供無縫的連線體驗。我們涵蓋了適用於 BYOD 環境的手動設定,以及適用於企業所有裝置的零接觸 MDM 佈署。
收聽簡報
技術深入探討
802.1X 架構與 EAP-TLS 機制
802.1X 的核心是基於連接埠網路存取控制的 IEEE 標準。在無線網路情境中,存取點充當驗證器,促進 Android 裝置(請求端)與 RADIUS 伺服器(驗證伺服器)之間的通訊。
與在 TLS 內封裝傳統密碼驗證的 PEAP 或 TTLS 不同,EAP-TLS 完全依賴 X.509 憑證。這建立了一種雙向驗證範式:
- RADIUS 伺服器向 Android 裝置出示其憑證,以證明該網路是合法的。
- Android 裝置向 RADIUS 伺服器出示其專屬的用戶端憑證,以證明其為授權的端點。

Android 專屬憑證要求
在 Android 上進行部署會引入特定的限制,特別是自 Android 11 起。為了減輕中間人(MitM)攻擊,Google 已棄用伺服器憑證的 "不進行驗證" 選項。因此,Android 裝置 必須 擁有簽署 RADIUS 伺服器憑證的 Root CA 憑證。
此外,RADIUS 伺服器憑證必須包含正確的延伸金鑰用途(EKU)屬性 - 特別是 Server Authentication(OID 1.3.6.1.5.5.7.3.1)。若無此屬性,Android 請求端將會無聲無息地中斷 TLS 交握。
在用戶端方面,Android 要求將私密金鑰和憑證綑綁在一起,通常為 PKCS#12 格式(.p12 或 .pfx)。
與 Purple 生態系統的整合
雖然 EAP-TLS 可以保護您的企業裝置和營運基礎設施,但場所營運商也必須管理訪客存取。這就是雙 SSID 策略變得至關重要的原因。您的企業 SSID 使用 802.1X EAP-TLS,而您的公開 SSID 則利用 Purple 的 Guest WiFi 平台。這種隔離確保了營運安全性,同時允許行銷團隊在訪客網路上利用 WiFi Analytics。有關保護實體基礎設施的更多詳細資訊,請參閱 Access Point Security: Your 2026 Enterprise Guide。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
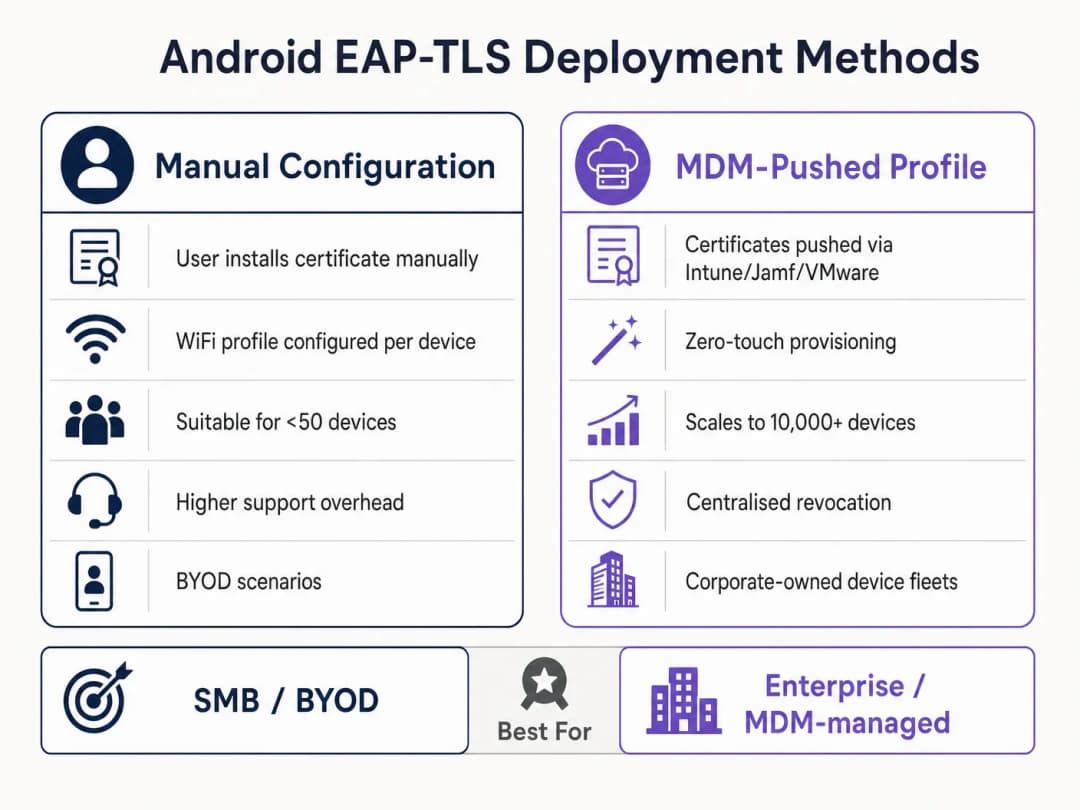
Android 上的 EAP-TLS 部署可以針對小型 BYOD 設定進行手動設定,或針對企業規模透過行動裝置管理(MDM)進行部署。
方法 1:手動設定(BYOD / 小型規模)
此方法需要密集的支援,僅建議用於有限的部署或測試。
- 憑證傳遞:安全地將
.p12用户端憑證和 Root CA.cer檔案傳遞到 Android 裝置(例如,透過安全入口網站或加密電子郵件)。 - 安裝:
- 導航至 設定 > 安全性 > 加密與憑證 > 安裝憑證。
- 將 Root CA 安裝為 "WiFi 憑證"。
- 安裝
.p12檔案,並在出現提示時輸入解壓縮密碼。
- 網路設定:
- 前往 設定 > 網路與網際網路 > WiFi,然後選取 "新增網路"。
- 輸入 SSID。
- 將安全性設定為 WPA/WPA2/WPA3-Enterprise。
- 將 EAP 方法設定為 TLS。
- 將 CA 憑證設定為已安裝的 Root CA。
- 將線上憑證狀態設定為 要求憑證狀態。
- 設定網域以符合 RADIUS 伺服器憑證的主體別名 (SAN)。
- 選取已安裝的用戶端憑證。
- 輸入識別身分(通常為使用者的 UPN 或裝置的 MAC 驗證)。
方法 2:MDM 推送設定檔(企業規模)
對於大型場域,例如大學校園或 交通運輸 業的物流樞紐,MDM 是強制要求的。它能提供零接觸部署與生命週期管理。
- PKI 整合:使用 SCEP 或 NDES 將您的 MDM (Intune、Workspace ONE、Jamf) 連接至您的憑證授權單位 (CA)。
- 憑證設定檔:建立設定檔以將 Root CA 推送至裝置的信任存放區。建立第二個設定檔 (SCEP) 以自動要求並安裝唯一的用戶端憑證。
- WiFi 設定檔:建立一個連結已部署憑證的 WiFi 設定檔。
- 安全性類型:WPA2/WPA3 Enterprise
- EAP 類型:EAP-TLS
- 驗證方法:憑證
- 伺服器信任:指定 Root CA 與正確的伺服器網域名稱。
如需 Microsoft 特定的詳細說明,請參閱我們的指南:如何使用 Microsoft Intune 將 WiFi 憑證推送至裝置。
最佳實踐
- 強制執行 WPA3-Enterprise:在硬體支援的情況下,強制規定使用 WPA3-Enterprise。192 位元安全性編組明確要求 EAP-TLS,以確保最高加密標準。
- 自動化憑證生命週期:用戶端憑證會過期。如果您依賴手動更新,將會面臨大規模的斷線。請實作 SCEP/NDES,在過期前 30 天自動更新憑證。
- 實作強健的 DNS:憑證撤銷清單 (CRL) 檢查與 OCSP 需要來自邊緣的可靠 DNS 解析。在 使用強健的 DNS 與安全性保護您的網路 中閱讀更多資訊。
- VLAN 區段分割:使用 RADIUS 屬性(如
Tunnel-Private-Group-Id),根據憑證屬性將 EAP-TLS 驗證工作階段對應至特定的 VLAN(例如:將主管的平板電腦與 POS 終端機區隔開來)。
故障排除與風險緩釋
當 Android 裝置無法透過 EAP-TLS 連線時,問題幾乎總是出在憑證鏈或 RADIUS 設定中。
- 問題症狀:Android 11 以上的裝置立即斷開連線,或在未提示使用者的情況下顯示 "驗證錯誤"。
- 根本原因:裝置不信任 RADIUS 伺服器憑證。WiFi 設定檔中的「網域」欄位必須與伺服器憑證的 SAN 完全一致,且必須安裝根 CA。
- 症狀:連線在 TLS 握手期間逾時。
- 根本原因:RADIUS 伺服器無法存取 CRL 發佈點以驗證用戶端憑證的撤銷狀態。請確保您的 RADIUS 伺服器具有對您 PKI 的 CRL 端點的輸出 HTTP 存取權限。
- 症狀:Windows 裝置可連線,但 Android 裝置連線失敗。
- 根本原因:RADIUS 憑證中缺少
Server AuthenticationEKU,或者 Android 請求端(supplicant)正嘗試使用不支援的密碼套件。請檢查 RADIUS 記錄中的 TLS 協商失敗資訊。
- 根本原因:RADIUS 憑證中缺少
ROI 與商業影響
轉換至 EAP-TLS 需要對 PKI 和 MDM 基礎架構進行前期投資,但對高階 IT 主管而言,其投資報酬率(ROI)非常顯著。
- 降低客服中心成本:IT 客服中心有 20 - 30% 的工單與密碼重設有關。憑證型驗證消除了解決網路存取的密碼輪替政策,大幅降低了支援開銷。
- 風險緩釋:EAP-TLS 提供了對憑證收集和離線字典攻擊的免疫力。在 醫療保健 等受監管的行業中,單次資安事件的成本遠遠超過部署 PKI 的成本。
- 業務連續性:自動化憑證配置可確保關鍵的營運裝置(從倉庫掃描器到零售 POS 系統)絕不會因憑證過期而斷開網路。隨著 Purple 持續擴大版圖(如近期策略性舉措 Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers 所示),強大的基礎連線能力對於進階分析與互動而言至關重要。
關鍵定義
802.1X
一項用於連接埠網路存取控制(PNAC)的 IEEE 標準,為希望連線至 LAN 或 WLAN 的裝置提供驗證機制。
防止未授權裝置從邊緣存取企業網路的基礎架構。
EAP-TLS
傳輸層安全可延伸驗證協定。一種使用 X.509 憑證在用戶端與伺服器之間進行雙向驗證的驗證架構。
被視為最安全的 EAP 類型,它免除了對密碼的依賴,是高安全需求環境中不可或缺的選擇。
RADIUS
遠端使用者撥入驗證服務。一種提供集中化驗證、授權及計費(AAA)管理的網路協定。
負責對照 PKI 驗證 Android 裝置憑證的伺服器元件(例如 Cisco ISE、Microsoft NPS)。
Supplicant
請求存取網路的用戶端裝置(在此案例中為 Android 智慧型手機或平板電腦)。
瞭解用戶端特定的作業系統限制(例如 Android 11 的嚴格驗證)是成功部署的關鍵。
Authenticator
協助用戶端(Supplicant)與 RADIUS 伺服器之間進行驗證程序的網路裝置(即 WiFi 存取點)。
AP 本身不做出授權決策,它僅根據 RADIUS 伺服器的回應來執行連接埠控制。
PKI
公開金鑰基礎架構。建立、管理、發佈、使用、儲存及撤銷數位憑證所需的一套角色、策略、硬體、軟體及程序。
EAP-TLS 的骨幹。若沒有健全的 PKI,就無法進行憑證驗證。
SCEP
Simple Certificate Enrolment Protocol。旨在使數位憑證的發行和撤銷盡可能具備擴充性的協定。
MDM 平台使用此協定來自動向 Android 裝置發配用戶端憑證,無需使用者干預。
SAN
Subject Alternative Name。X.509 的擴充功能,允許將各種值與安全憑證相關聯。
Android 11+ 要求 WiFi 設定檔中的「網域」欄位必須與 RADIUS 伺服器憑證的 SAN 相比對。
範例
一家全國連鎖零售商需要部署 5,000 台 Android 系統的銷售點(POS)平板電腦。安全團隊要求這些裝置不得使用共用密碼,且必須能免疫憑證釣魚攻擊。基礎架構團隊應如何進行此項部署?
該團隊必須部署行動裝置管理(MDM)解決方案,並透過 SCEP 與其內部公開金鑰基礎架構(PKI)整合。MDM 將推送包含 Root CA 憑證的設定描述檔、為每台 POS 平板自動申請唯一的用戶端憑證,並設定 WPA3 企業級 WiFi 描述檔以使用 EAP-TLS。RADIUS 伺服器將設定為在憑證驗證成功後,將這些裝置分配至隔離的 POS VLAN。
某醫院 IT 經理正在升級無線網路。升級後,較舊的 Android 9 裝置可成功連線至 EAP-TLS 網路,但新採購的 Android 12 裝置卻因信任錯誤而無法通過驗證。
IT 經理必須更新推送到裝置的 WiFi 設定描述檔。Android 11+ 強制執行嚴格的伺服器憑證驗證。必須更新描述檔以明確定義要信任的 Root CA 憑證,並指定正確的「網域」(與 RADIUS 伺服器的 SAN 相符),以防止 MitM 攻擊。
練習題
Q1. 您的組織正從 PEAP-MSCHAPv2 轉移至 EAP-TLS。在試點階段,數部 Android 13 裝置無法連線。RADIUS 紀錄顯示 TLS 握手已啟動,但在傳送用戶端憑證之前被用戶端中斷。最可能的設定錯誤是什麼?
提示:請考量近期 Android 版本中針對伺服器身分所引入的嚴格驗證要求。
查看標準答案
最可能的錯誤是推送到 Android 13 裝置的 WiFi 設定檔中,未正確指定「網域」後綴比對,或者設定檔中未正確連結 Root CA。Android 中斷連線以防止中間人攻擊,因為它無法驗證 RADIUS 伺服器的憑證。
Q2. 您正在為大型體育場部署進行架構設計。客戶希望所有員工裝置都使用 EAP-TLS。與標準 WPA2-PSK 網路相比,必須擴充哪一個特定的基礎架構組件?為什麼?
提示:EAP-TLS 在連線階段涉及複雜的密碼編譯運作。
查看標準答案
必須大幅擴充 RADIUS 伺服器基礎架構。EAP-TLS 需要完整的雙向憑證驗證(非對稱密碼編譯),這在運算上非常耗費資源。在可能有數千部裝置同時進行漫遊或身分驗證的體育場環境中,規格不足的 RADIUS 部署將導致身分驗證逾時和連線失敗。
Q3. 遺失的 Android 平板電腦上的用戶端憑證已遭到破解。網路透過何種確切機制防止該裝置透過 EAP-TLS 進行連線?
提示:RADIUS 伺服器如何知道憑證在到期日之前已不再有效?
查看標準答案
IT 管理員在 PKI 中撤銷該用戶端憑證。PKI 會更新其憑證撤銷清單 (CRL) 或 OCSP 回應程式。當遺失的平板電腦嘗試連線時,RADIUS 伺服器會針對 CRL/OCSP 檢查該用戶端憑證。確認其已被撤銷後,RADIUS 伺服器會拒絕該身分驗證請求。
常見問題
Why does Android 11 and newer require a domain and CA certificate for enterprise WiFi?
Starting with Android 11, Google deprecated and removed the 'Do not validate' option for CA certificates to protect mobile endpoints against man-in-the-middle and evil twin attacks. Devices must validate the RADIUS server certificate against a trusted Root CA and verify that the server certificate Subject Alternative Name (SAN) matches the configured domain suffix.
What domain should administrators specify in the Android EAP-TLS WiFi profile?
The domain configured in the Android WiFi profile (or MDM Wi-Fi configuration) must match the fully qualified domain name (FQDN) present in the dNSName attribute of the RADIUS server certificate Subject Alternative Name (SAN) extension, such as radius.purple.ai. If the domain does not match, Android's BoringSSL stack terminates the TLS handshake with Alert 48.
How do enterprise organizations automate EAP-TLS client certificates on Android fleets?
Enterprise organizations automate certificate distribution using Mobile Device Management (MDM) platforms such as Microsoft Intune, VMware Workspace ONE, or Google Android Management API integrated with SCEP or EST. The MDM pushes a Trusted Root certificate profile and a SCEP profile that requests a unique client certificate from the enterprise PKI, storing the private key inside the hardware-backed Android Keystore.
Why do Android Work Profile devices fail to find client certificates for enterprise WiFi?
Android enforces cryptographic isolation between the Personal and Work Profile KeyChains. If an employee imports a certificate via personal settings or browser download, the enterprise WiFi supplicant running in the Work Profile cannot access the private key. Administrators must deliver both the Root CA and the SCEP client certificate through the Android Enterprise Work Profile management payload.
How does Android MAC address randomization affect 802.1X enterprise networks?
Android enables per-SSID MAC randomization by default, rotating the hardware MAC address. While EAP-TLS authenticates client identity cryptographically regardless of MAC address, rotated MACs can create duplicate DHCP leases and complicate switch port auditing. For corporate-owned (COBO) devices, administrators can push an MDM policy setting MAC randomization to 'Use device MAC'. On BYOD networks, identity tracking should rely on the 802.1X User-Name attribute rather than the hardware MAC address.
How does Purple Cloud RADIUS simplify Android enterprise WiFi authentication?
Purple Cloud RADIUS provides high-availability 802.1X authentication that integrates natively with leading MDMs and cloud identity providers. Purple automates SCEP certificate issuance, validates Android client certificate chains in milliseconds, returns dynamic VLAN steering attributes (RFC 2868), and eliminates on-premises RADIUS hardware maintenance.
繼續閱讀本系列
iOS 與 macOS 802.1X 疑難排解:Intune、Jamf 與 Microsoft Entra ID 的部署檢查清單
使用此檢查清單診斷 iPhone、iPad 與 Mac 在 Intune 或 Jamf Pro 上無法通過 802.1X 驗證的原因。每種失敗皆對應到四種原因之一:伺服器信任、身分識別憑證、macOS 模式或 Microsoft Entra ID 群組範圍。您將透過 eapolclient 和 RADIUS 紀錄確認原因,套用修正程式,並為未來的憑證輪替做好準備。
Intune WiFi 設定檔伺服器信任:Entra ID 憑證伺服器名稱與根 CA 檢查清單
您將能夠設定 Intune WiFi 設定檔的伺服器驗證端,讓 EAP-TLS 與 PEAP 在 Windows、Apple 和 Android 上順利連線。您將學會如何將憑證伺服器名稱與 RADIUS 憑證進行比對、部署正確的根 CA、調整 Entra ID 群組指派,並在憑證更新前進行預排,以免其在背後無預警中斷連線。
Android 802.1X and EAP-TLS 疑難排解:Intune 與 Microsoft Entra ID 的部署檢核清單
您將能夠精確找出託管的 Android 手機在員工 SSID 上無法通過 EAP-TLS 驗證的原因,並在 Intune 中進行修正。將每個症狀與四個常見原因進行比對:遺失憑證授權單位 (CA) 或網域、用戶端憑證位於錯誤的設定檔中、RADIUS 伺服器名稱值不符,或是未遞送受信任的根憑證。然後套用可防止重複斷線的推出檢核清單。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。