
各廠商單一裝置 PSK 比較:iPSK、DPSK、MPSK 及 PPSK(與 WPA3 支援)
Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Extreme、Fortinet 與 Ubiquiti UniFi 的單一裝置 PSK 實作全面比較。了解 WPA3-SAE 如何影響單一裝置金鑰策略,以及何時部署過渡模式或移轉至 802.1X。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業 WiFi 安全指南 →
Per-device PSK vendor matrix and architecture advisor
Compare vendor implementations of per-device Pre-Shared Keys (Cisco iPSK, Ruckus DPSK, Aruba MPSK, Extreme PPSK, UniFi PPSK), evaluate WPA3-SAE compatibility, and calculate your deployment architecture.
WPA3 Transition Mode supported. Pure WPA3-Personal SAE requires Cloud Auth profile.
Dynamic VLAN steering via RADIUS Tunnel-Private-Group-ID or Meraki Group Policies.
Cached on AP for re-associations. New device onboarding requires dashboard connectivity.
Architectural strengths for Cisco Meraki
- Zero-touch cloud dashboard configuration without on-premises hardware
- Native integration with Meraki Systems Manager MDM for automated key rotation
- Granular Meraki Group Policy assignment based on individual iPSK identity
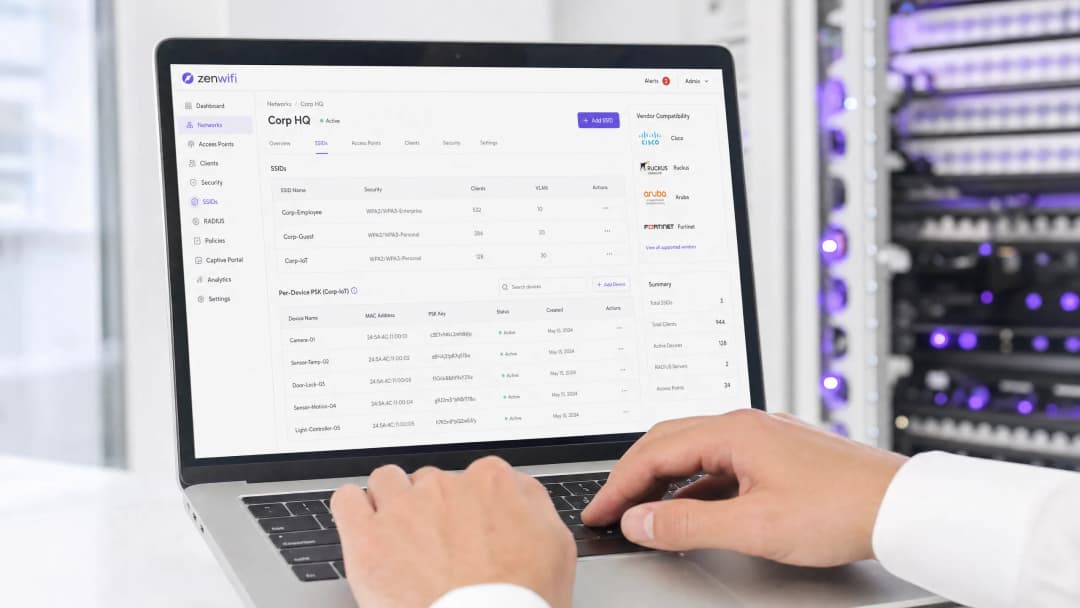
執行摘要
單一裝置預先共用金鑰 (PSK) 是企業網路不可或缺的過渡技術,適合需要單一裝置可見性,卻又不想承受完整 802.1X 驗證複雜度的企業。雖然各家廠商的命名不盡相同 - Cisco Meraki 稱為 iPSK、HPE Aruba 稱為 MPSK、Ruckus 稱為 DPSK、Juniper Mist 則稱為 PPSK - 但其核心目標完全一致:在單一 SSID 上為每個裝置分配一個唯一的密碼。
然而,轉移至 WPA3 帶來了重大的架構限制。 WPA3 以對等同時驗證 (SAE) 取代了傳統的 WPA2 四向交握。SAE 要求存取點和用戶端在開始交換程序之前,都必須先知道密碼,這打破了大多數單一裝置 PSK 實作所使用的標準 RADIUS 查詢機制。本指南詳細說明了各大主要廠商如何處理單一裝置 PSK、如何儲存與查詢金鑰,以及他們如何解決 WPA3-SAE 的挑戰 - 從 WPA3 過渡模式到 Ruckus DPSK3 等專利擴充技術。
技術深度剖析
單一裝置 PSK 的架構
傳統的 WPA2-Personal 在整個 SSID 中使用單一的共用密碼。每個裝置都使用相同的密碼,這意味著您無法在不更改所有人密碼的情況下,單獨撤銷某個裝置的存取權限。此外,您也無法獲得單一裝置的可見性或執行原則控制。
單一裝置 PSK 透過為每個裝置或使用者發行唯一的憑證來解決此問題。您可以單獨撤銷某個金鑰,而不影響其他金鑰。您可以根據每個金鑰分配不同的 VLAN、頻寬原則或存取時程。
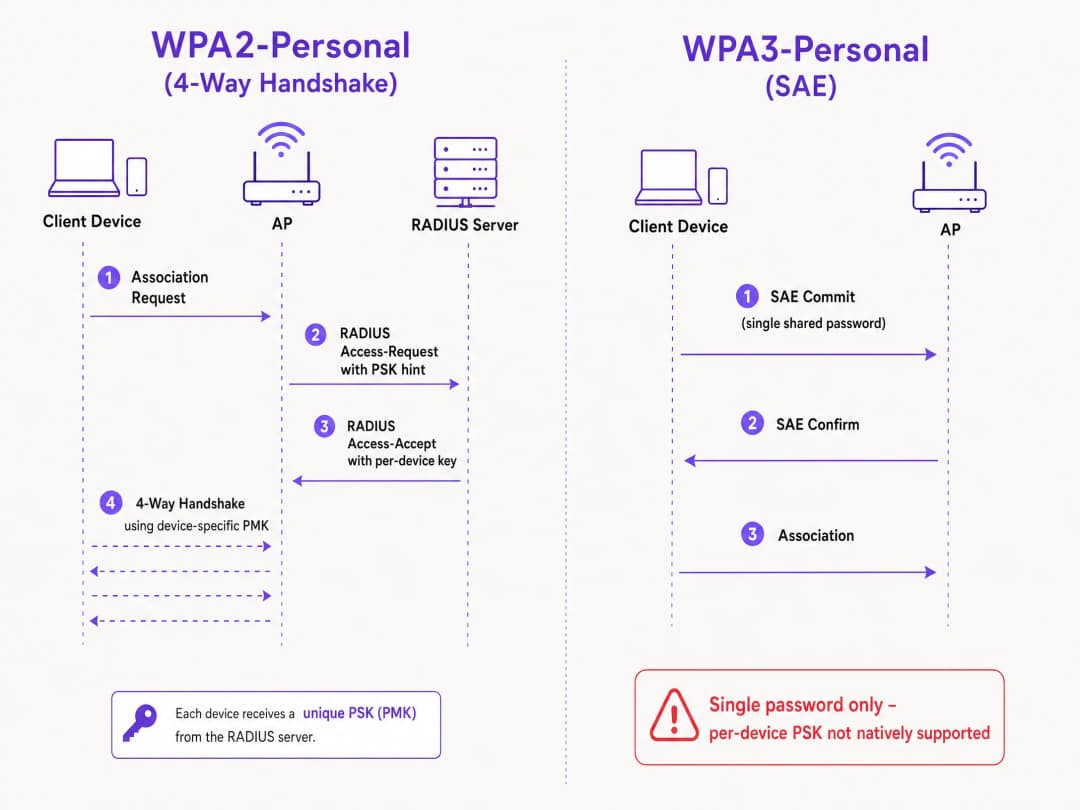
其技術機制仰賴 WPA2 的四向交握。當用戶端建立關聯時,存取點會將用戶端的 MAC 位址透過 Access-Request 訊息傳送到 RADIUS 伺服器 (或本機資料庫)。RADIUS 伺服器會回傳包含該裝置專屬金鑰的 Access-Accept 訊息。接著,存取點使用該特定金鑰完成四向交握,以衍生出成對主金鑰 (PMK)。
WPA3-SAE 的挑戰
WPA3-Personal 以 SAE 取代了四向交握。SAE 是一種基於 Diffie-Hellman 的協定,雙方在完成關聯之前,都必須認可同一個由密碼衍生出的共用密碼元素。
其關鍵差異在於,在 SAE 交換開始之前,雙方都必須已知該密碼。在該協定程序中,RADIUS 伺服器無法在任何時間點為每個裝置植入不同的金鑰。存取點和用戶端已經在執行基於單一共用值的密碼編譯交換。這是由 IEEE 802.11 標準所定義的協定限制,而非廠商的技術限制。
品牌廠商實作比較
每家主要的企業級品牌廠商都支援每裝置 PSK,但其實作方式與對 WPA3 的支援準備程度各有不同。
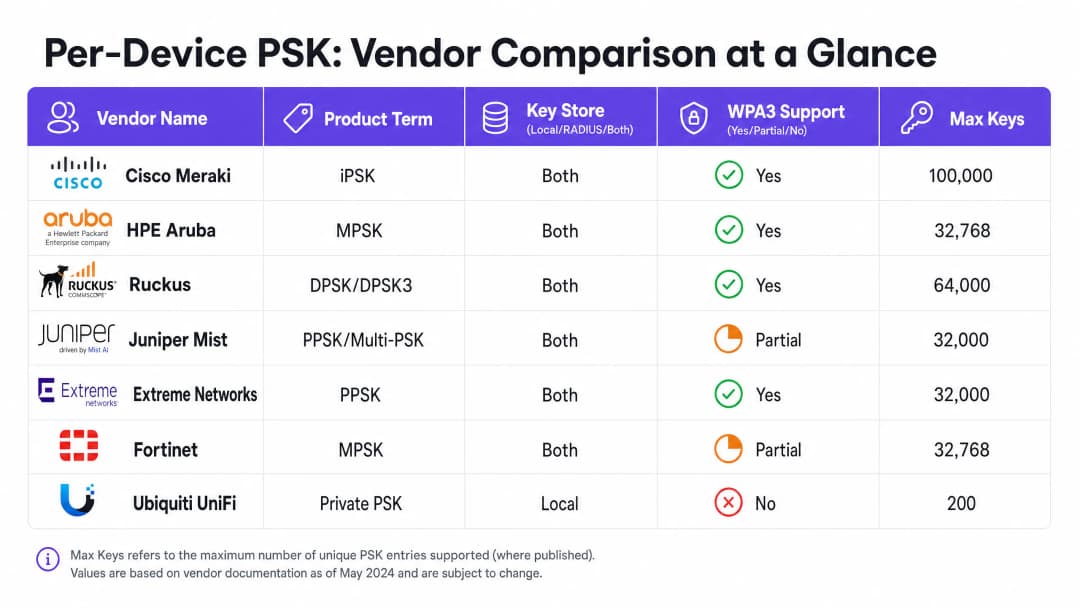
Cisco Meraki (iPSK) Cisco Meraki 稱之為 Identity Pre-Shared Key (iPSK)。它支援兩種模式。在沒有 RADIUS 的情況下,您最多可以直接在 Meraki 儀表板中設定五個不重複的 PSK。若搭配 RADIUS - 通常是 Cisco ISE - 則可擴充至 10,0000 個金鑰。RADIUS 伺服器會執行查閱並傳回每裝置金鑰。針對 WPA3,Meraki 依賴 WPA3 過渡模式 (WPA2/WPA3 混合模式),其中 WPA2 用戶端使用四向交握並接收每裝置金鑰,而 WPA3 用戶端則使用 SAE 搭配單一共享密碼。
HPE Aruba (MPSK) HPE Aruba 稱之為 Multiple Pre-Shared Key (MPSK)。Aruba 支援 MPSK Local (金鑰儲存在控制器上) 以及搭配 ClearPass 的 MPSK (由 ClearPass 作為 RADIUS 和原則引擎)。ClearPass 可容納數萬個金鑰並指派動態 VLAN。與 Meraki 類似,WPA3 支援目前是透過過渡模式來處理。
Ruckus (DPSK 和 DPSK3) Ruckus 稱之為 Dynamic Pre-Shared Key (DPSK)。這是最成熟的實作之一,自早期的 SmartZone 時代起即已提供。在 RADIUS 模式下,它與 Cloudpath 進行整合。Ruckus 以其 WPA3 延伸功能 DPSK3 而聞名。DPSK3 運作於 WPA2/WPA3 混合模式,並需要 Cloudpath 作為 RADIUS 後端。它允許支援 WPA3 的裝置使用 SAE,同時系統透過 Cloudpath 整合來管理每裝置的金鑰繫結。
Juniper Mist (PPSK / Multi-PSK) Juniper Mist 稱之為 Private Pre-Shared Key (PPSK) 或 Multi-PSK。Mist 將金鑰儲存在雲端資料庫中,每個站點限制為 5,000 個金鑰。金鑰可以依使用者、依裝置或依群組進行指派。Mist 與其 Access Assurance 服務整合,該服務新增了依據 RADIUS 的 PSK 查閱。Juniper 透過 Access Assurance 支援 WPA3 RADIUS PSK,允許單一 WPA3-Personal SSID 提供多組密碼金鑰。
Extreme Networks (PPSK) Extreme Networks 透過 ExtremeCloud IQ 稱之為 Private Pre-Shared Key (PPSK)。它支援在存取點本機儲存金鑰 (這對遠端站點非常有用),以及透過 ExtremeCloud IQ 的雲端 RADIUS 服務進行依據 RADIUS 的查閱。Extreme 支援 MAC 繫結,以將 PPSK 與特定裝置綁定。
Fortinet (MPSK) Fortinet 稱之為 Multiple Pre-Shared Key (MPSK),透過 FortiAP 和 FortiGate 無線控制器進行管理。Fortinet 在其 MPSK 設定檔中明確支援 WPA3-SAE 和 WPA3-SAE 過渡安全性模式。您可以建立包含 WPA3-SAE 金鑰的 MPSK 設定檔,將其指派給 VAP,並啟用動態 VLAN 指派。
Ubiquiti UniFi (Private PSK) Ubiquiti UniFi 將其稱為私有預先共用金鑰(Private Pre-Shared Keys)。其實作僅限於本地,金鑰儲存在 UniFi Network 控制器中。您可以為每個金鑰分配不同的 VLAN。然而,UniFi 私有 PSK 僅適用於 2.4 GHz 和 5 GHz 的 WPA2 網路。不支援 WPA3 和 6 GHz。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
在部署每裝置 PSK 時,請遵循以下步驟以確保架構的安全性和可擴充性。
- 審計您的裝置現況:識別哪些裝置支援 WPA3,以及哪些裝置依賴 WPA2。在可預見的未來,舊版 IoT 裝置可能仍需要 WPA2。
- 選擇正確的 SSID 策略:針對混合環境,部署混合 SSID 設計。為舊版 IoT 和訪客裝置保留一個使用每裝置 PSK 的 WPA2-Personal SSID。為託管的員工裝置部署一個 WPA3-Enterprise SSID。
- 謹慎實作過渡模式:如果您在主要訪客 SSID 上使用 WPA3 過渡模式,請確保您的無線基地台和 RADIUS 伺服器已正確設定,以處理混合驗證流程。
- 整合身分識別管理:請勿手動管理金鑰。將您的金鑰佈建與您的裝置管理工作流程或身分識別提供者(如 Microsoft Entra ID 或 Okta)進行整合。
- 設定動態 VLAN:將每個每裝置 PSK 對應到特定的 VLAN,以實施網路分段。這對於將 IoT 裝置與訪客流量隔離至關重要。
最佳實踐
- 實施生命週期管理:每裝置 PSK 需要嚴格的生命週期管理。您必須建立在裝置汰換時撤銷金鑰的流程,以防止金鑰濫用。
- 對託管端點使用 802.1X:對於企業筆記型電腦和員工裝置,請改用 帶有 EAP-TLS 的 WPA3-Enterprise。它能提供更強的安全性和與零信任模型的原生相容性。
- 測試 WPA3 升級:切勿在未於試點區域測試的情況下,在現有的每裝置 PSK SSID 上啟用 WPA3。請驗證韌體版本與 RADIUS 伺服器的相容性。
- 利用 Purple 進行身分識別:整合 Purple 來處理身分識別層。Purple 作為雲端重疊層,提供驗證、數據擷取和同意管理,並透過 RADIUS 將適當的 VLAN 分配傳回給您的硬體。請參閱 Enterprise WiFi Security: A Complete Guide for 2026 以取得更多詳細資訊。
疑難排解與風險緩釋
- 用戶端無法連線至 WPA3:如果舊版裝置無法連線至 WPA3 過渡模式 SSID,這通常是由於無線驅動程式不相容所致。請確保更新用戶端驅動程式。如果問題仍然存在,請將舊版裝置移至專用的僅限 WPA2 SSID。
- RADIUS 逾時:如果無線基地台在等待來自 RADIUS 伺服器的每裝置金鑰時逾時,請檢查網路路徑,並確保 RADIUS 伺服器已進行擴充以處理驗證負載。* VLAN 分配失敗:如果裝置已連線但收到錯誤的 IP 地址,請驗證 RADIUS Access-Accept 訊息中的 VLAN 對映,並確保該 VLAN 存在於存取點和交換器連接埠上。
ROI 與企業效益
實施每裝置 PSK 可透過減少支援工單和提高安全性,帶來可衡量的商業價值。
- 減輕技術支援中心負擔:自動化金鑰配置與撤銷,免除手動重設密碼的工作。
- 提升安全態勢:根據其獨特金鑰將裝置隔離到個別的 VLAN,可縮小裝置受侵害時的波及範圍。
- 強化可視性:每裝置金鑰可提供網路使用狀況的細粒度可視性,讓您能夠識別頻寬佔用者並最佳化容量規劃。
關鍵定義
單一裝置 PSK
一種安全機制,為單一 SSID 上的每個裝置或使用者分配唯一的預共用金鑰,以便進行個別撤銷和動態原則分配。
當 IT 團隊需要單一裝置的可見度與控制,而無需部署完整的 802.1X 驗證時使用。
WPA3-SAE
等值同時驗證。WPA3-Personal 中使用的安全金鑰建立協定,取代了 WPA2 的四向交握。
在升級至 WPA3 或部署 6 GHz 網路時非常重要,因為它從根本上改變了密碼的驗證方式。
過渡模式
一種混合模式設定,其中 SSID 宣告同時支援 WPA2-PSK 和 WPA3-SAE,允許舊型和現代用戶端連線到相同的網路名稱。
將現有網路移轉至 WPA3 且不遺留舊型裝置的標準方法。
MAC 綁定
將特定的單一裝置 PSK 與特定裝置的硬體 MAC 地址關聯的過程,防止該金鑰在其他裝置上使用。
用於防止憑證共用,並確保對 IoT 裝置進行嚴格的存取控制。
動態 VLAN 分配
根據裝置的驗證憑證(例如其單一裝置 PSK)而非其連線的 SSID,將裝置分配到特定虛擬區域網路(VLAN)的能力。
對於網路分割至關重要,允許 IT 在同一個存取點上將房客流量與企業流量隔離。
iPSK
身分預共用金鑰。Cisco Meraki 的單一裝置 PSK 實作。
在管理 Cisco Meraki 無線網路時會遇到。
DPSK
動態預共用金鑰。Ruckus 的單一裝置 PSK 實作,其中 DPSK3 為相容 WPA3 的版本。
在管理 Ruckus 無線網路時會遇到。
MPSK
多重預共用金鑰。HPE Aruba 和 Fortinet 對其單一裝置 PSK 實作所使用的術語。
在管理 HPE Aruba 或 Fortinet 無線網路時會遇到。
範例
一間擁有 200 間客房的飯店需要提供安全的 Guest WiFi,並隔離每間客房的智慧電視。他們目前對所有房客和裝置使用單一的 WPA2-Personal 密碼。
使用 RADIUS 後端部署單一裝置 PSK。整合 Purple 以收集房客資料,並在註冊時為每位房客核發唯一的 PSK。針對智慧電視,為每台電視生成唯一的 PSK,並將其對應至專用的 IoT VLAN。設定房客 PSK 對應至已啟用用戶端隔離的獨立 Guest VLAN。
一間大學校園正在升級至 WiFi 6E,且必須在 6 GHz 頻段上支援 WPA3,但他們有數千台僅支援 WPA2 的舊型 IoT 裝置。
實作混合 SSID 設計。為學生和教職員的筆記型電腦和智慧型手機建立 WPA3-Enterprise SSID,並使用 802.1X 進行驗證。在 2.4 GHz 和 5 GHz 頻段上建立獨立的 WPA2-Personal SSID 並搭配單一裝置 PSK,專供舊型 IoT 裝置使用。
練習題
Q1. 您正在部署 WiFi 6E 存取點,且需要支援 6 GHz 用户端。您現有的 5 GHz 網路針對 IoT 裝置使用 iPSK。您可以將 iPSK 設定延伸到 6 GHz 頻段嗎?
提示:考量 6 GHz 頻段的強制性安全協定。
Q2. 某零售連鎖店使用 Aruba MPSK 幫收銀終端系統指派專屬金鑰。他們希望將主要 SSID 升級為 WPA3 以提高安全性。推薦的做法是什麼?
提示:Aruba MPSK 需要 WPA2 四向交握。
查看標準答案
在 SSID 上啟用 WPA3 轉換模式 (WPA2/WPA3 混合模式)。收銀終端系統將繼續使用 WPA2 和 MPSK 進行連接,而較新的裝置則可以使用 WPA3-SAE 搭配共用密碼進行連接。
Q3. 您正在管理 Ruckus 網路,並希望為 WPA3 用戶端部署單一裝置 PSK。需要進行哪些特定的設定?
提示:請考慮 Ruckus 提供的專有擴充功能及其後端需求。
查看標準答案
您必須部署 Ruckus DPSK3。這需要使用執行韌體 7.0 或更新版本的 WiFi 6 或更新等級的基地台,並將 SSID 設定為 WPA2/WPA3 混合模式,且使用 Ruckus Cloudpath 作為 RADIUS 伺服器。
繼續閱讀本系列
iOS 與 macOS 802.1X 疑難排解:Intune、Jamf 與 Microsoft Entra ID 的部署檢查清單
使用此檢查清單診斷 iPhone、iPad 與 Mac 在 Intune 或 Jamf Pro 上無法通過 802.1X 驗證的原因。每種失敗皆對應到四種原因之一:伺服器信任、身分識別憑證、macOS 模式或 Microsoft Entra ID 群組範圍。您將透過 eapolclient 和 RADIUS 紀錄確認原因,套用修正程式,並為未來的憑證輪替做好準備。
Intune WiFi 設定檔伺服器信任:Entra ID 憑證伺服器名稱與根 CA 檢查清單
您將能夠設定 Intune WiFi 設定檔的伺服器驗證端,讓 EAP-TLS 與 PEAP 在 Windows、Apple 和 Android 上順利連線。您將學會如何將憑證伺服器名稱與 RADIUS 憑證進行比對、部署正確的根 CA、調整 Entra ID 群組指派,並在憑證更新前進行預排,以免其在背後無預警中斷連線。
Android 802.1X and EAP-TLS 疑難排解:Intune 與 Microsoft Entra ID 的部署檢核清單
您將能夠精確找出託管的 Android 手機在員工 SSID 上無法通過 EAP-TLS 驗證的原因,並在 Intune 中進行修正。將每個症狀與四個常見原因進行比對:遺失憑證授權單位 (CA) 或網域、用戶端憑證位於錯誤的設定檔中、RADIUS 伺服器名稱值不符,或是未遞送受信任的根憑證。然後套用可防止重複斷線的推出檢核清單。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。