
विक्रेता के अनुसार प्रति-डिवाइस PSK: iPSK, DPSK, MPSK और PPSK की तुलना (और WPA3 समर्थन)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet और Ubiquiti UniFi में प्रति-डिवाइस PSK कार्यान्वयन की एक व्यापक तुलना। जानें कि WPA3-SAE प्रति-डिवाइस कुंजी रणनीतियों को कैसे प्रभावित करता है और 802.1X पर जाने बनाम ट्रांज़िशन मोड को कब तैनात करना है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
Per-device PSK vendor matrix and architecture advisor
Compare vendor implementations of per-device Pre-Shared Keys (Cisco iPSK, Ruckus DPSK, Aruba MPSK, Extreme PPSK, UniFi PPSK), evaluate WPA3-SAE compatibility, and calculate your deployment architecture.
WPA3 Transition Mode supported. Pure WPA3-Personal SAE requires Cloud Auth profile.
Dynamic VLAN steering via RADIUS Tunnel-Private-Group-ID or Meraki Group Policies.
Cached on AP for re-associations. New device onboarding requires dashboard connectivity.
Architectural strengths for Cisco Meraki
- Zero-touch cloud dashboard configuration without on-premises hardware
- Native integration with Meraki Systems Manager MDM for automated key rotation
- Granular Meraki Group Policy assignment based on individual iPSK identity
कार्यकारी सारांश (Executive Summary)
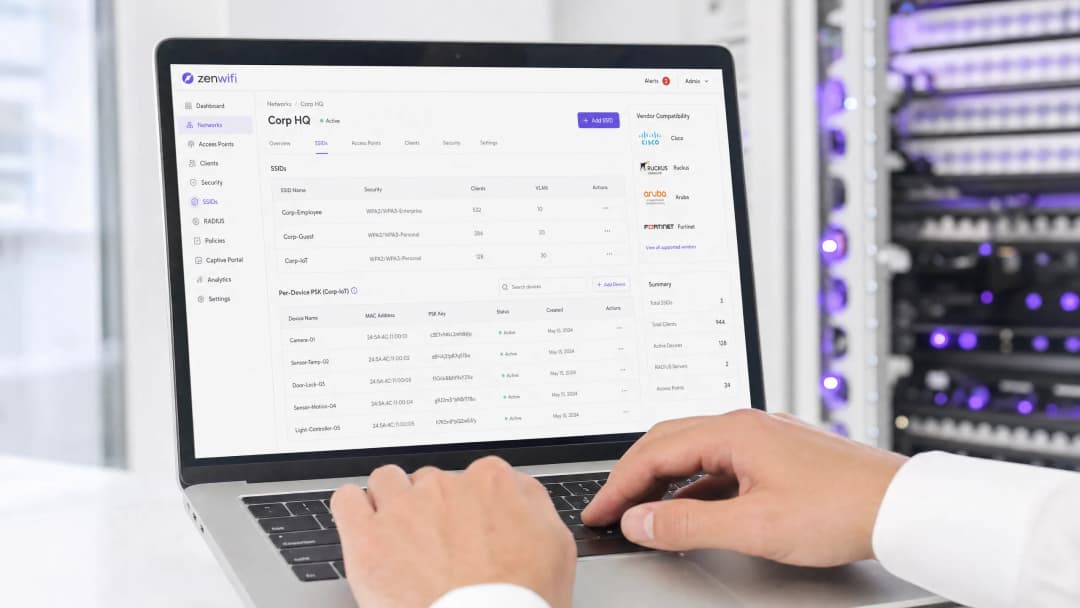
प्रति-डिवाइस Pre-Shared Key (PSK) उन एंटरप्राइज नेटवर्कों के लिए आवश्यक ट्रांज़िशन तकनीक है जिन्हें पूर्ण 802.1X प्रमाणीकरण की जटिलता के बिना प्रति-डिवाइस दृश्यता की आवश्यकता होती है। हालांकि विभिन्न वेंडर अलग - अलग नामों का उपयोग करते हैं - Cisco Meraki iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK - लेकिन मूल उद्देश्य समान है: एक ही SSID पर प्रत्येक डिवाइस को एक अद्वितीय पासवर्ड असाइन करना।
हालांकि, WPA3 पर जाना एक महत्वपूर्ण आर्किटेक्चरल सीमा को पेश करता है। WPA3 पारंपरिक WPA2 फोर-वे हैंडशेक को Simultaneous Authentication of Equals (SAE) से बदल देता है। SAE के लिए आवश्यक है कि एक्सचेंज शुरू होने से पहले एक्सेस पॉइंट और क्लाइंट दोनों को पासवर्ड पता हो, जो अधिकांश प्रति-डिवाइस PSK कार्यान्वयन द्वारा उपयोग किए जाने वाले मानक RADIUS-आधारित लुकअप तंत्र को तोड़ देता है। यह गाइड विस्तार से बताती है कि प्रत्येक प्रमुख वेंडर प्रति-डिवाइस PSK को कैसे संभालता है, वे कुंजियों को कैसे स्टोर और लुकअप करते हैं, और वे WPA3-SAE चुनौती का समाधान कैसे करते हैं - WPA3 ट्रांज़िशन मोड से लेकर Ruckus DPSK3 जैसे मालिकाना एक्सटेंशन तक।
तकनीकी गहन विश्लेषण (Technical Deep-Dive)
प्रति-डिवाइस PSK का आर्किटेक्चर
पारंपरिक WPA2-Personal संपूर्ण SSID के लिए एकल साझा पासफ़्रेज़ का उपयोग करता है। प्रत्येक डिवाइस एक ही पासवर्ड का उपयोग करता है, जिसका अर्थ है कि आप सभी के लिए पासवर्ड बदले बिना किसी एक डिवाइस के लिए एक्सेस को रद्द नहीं कर सकते हैं। इसके अलावा, आपके पास कोई प्रति-डिवाइस दृश्यता या नीति लागू करने की सुविधा नहीं होती है।
प्रति-डिवाइस PSK प्रत्येक डिवाइस या उपयोगकर्ता को एक अद्वितीय क्रेडेंशियल जारी करके इसे हल करता है। आप दूसरों को प्रभावित किए बिना एक कुंजी को रद्द कर सकते हैं। आप प्रति कुंजी अलग VLAN, बैंडविड्थ नीतियां, या एक्सेस शेड्यूल असाइन कर सकते हैं।
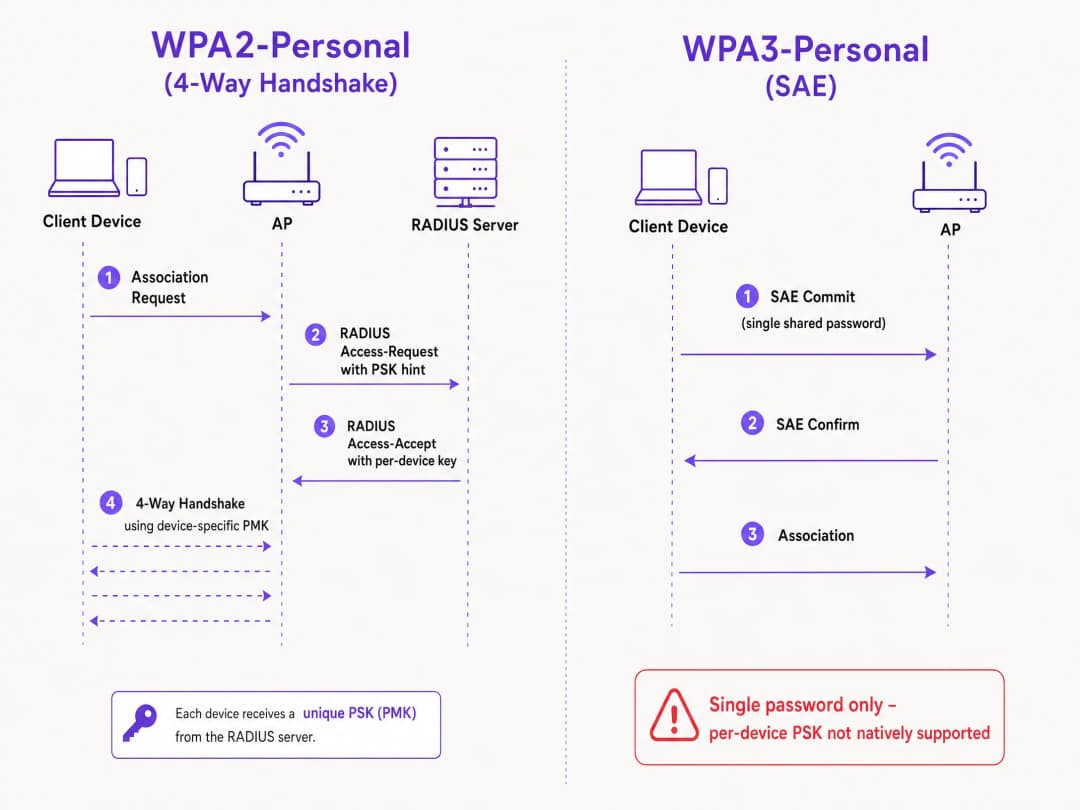
तकनीकी तंत्र WPA2 फोर-वे हैंडशेक पर निर्भर करता है। जब कोई क्लाइंट संबद्ध होता है, तो एक्सेस पॉइंट एक Access-Request संदेश में क्लाइंट का MAC पता RADIUS सर्वर (या स्थानीय डेटाबेस) को भेजता है। RADIUS सर्वर उस डिवाइस के लिए विशिष्ट कुंजी वाला एक Access-Accept संदेश लौटाता है। एक्सेस पॉइंट फिर Pairwise Master Key (PMK) प्राप्त करने के लिए उस विशिष्ट कुंजी का उपयोग करके फोर-वे हैंडशेक को पूरा करता है।
WPA3-SAE चुनौती
WPA3-Personal फोर-वे हैंडशेक को SAE से बदल देता है। SAE एक Diffie-Hellman-आधारित प्रोटोकॉल है जहाँ दोनों पक्ष एसोसिएशन पूरा होने से पहले पासफ़्रेज़ से प्राप्त एक साझा पासवर्ड तत्व के प्रति प्रतिबद्ध होते हैं।
महत्वपूर्ण अंतर यह है कि SAE एक्सचेंज शुरू होने से पहले दोनों पक्षों को पासवर्ड पता होना चाहिए। प्रोटोकॉल में ऐसा कोई बिंदु नहीं है जहाँ RADIUS सर्वर प्रति डिवाइस एक अलग कुंजी इंजेक्ट कर सके। एक्सेस पॉइंट और क्लाइंट पहले से ही एकल साझा मूल्य के आधार पर एक क्रिप्टोग्राफ़िक एक्सचेंज निष्पादित कर रहे होते हैं। यह IEEE 802.11 मानक द्वारा परिभाषित एक प्रोटोकॉल सीमा है, न कि कोई वेंडर सीमा।### विक्रेता कार्यान्वयन की तुलना
प्रत्येक प्रमुख एंटरप्राइज़ विक्रेता प्रति-डिवाइस PSK का समर्थन करता है, लेकिन उनके कार्यान्वयन और WPA3 तत्परता भिन्न हैं।
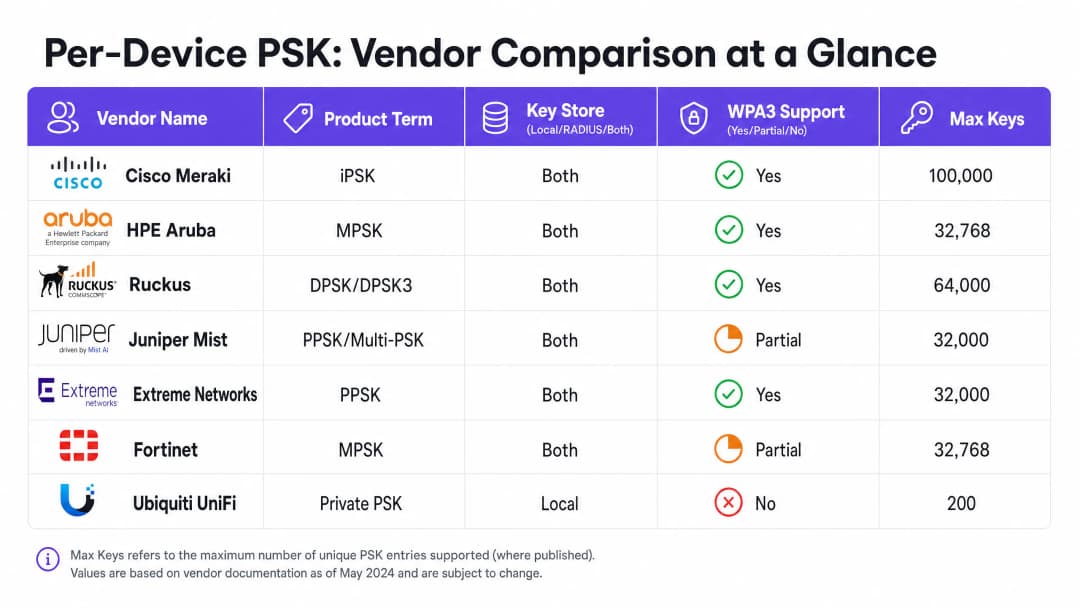
Cisco Meraki (iPSK) Cisco Meraki इसे Identity Pre-Shared Key (iPSK) कहता है। यह दो मोड का समर्थन करता है। RADIUS के बिना, आप सीधे Meraki डैशबोर्ड में अधिकतम पांच विशिष्ट PSKs कॉन्फ़िगर कर सकते हैं। RADIUS के साथ - आमतौर पर Cisco ISE - आप 100,000 कुंजियों तक स्केल कर सकते हैं। RADIUS सर्वर लुकअप निष्पादित करता है और प्रति-डिवाइस कुंजी लौटाता है। WPA3 के लिए, Meraki WPA3 ट्रांज़िशन मोड (WPA2/WPA3 मिक्स्ड मोड) पर निर्भर करता है, जहां WPA2 क्लाइंट फोर-वे हैंडशेक का उपयोग करते हैं और प्रति-डिवाइस कुंजियां प्राप्त करते हैं, जबकि WPA3 क्लाइंट एकल साझा पासवर्ड के साथ SAE का उपयोग करते हैं।
HPE Aruba (MPSK) HPE Aruba इसे Multiple Pre-Shared Key (MPSK) कहता है। Aruba, MPSK लोकल का समर्थन करता है, जहां कुंजियां कंट्रोलर पर संग्रहीत की जाती हैं, और ClearPass के साथ MPSK का समर्थन करता है, जो RADIUS और नीति इंजन के रूप में कार्य करता है। ClearPass हजारों कुंजियों को रख सकता है और डायनेमिक VLANs असाइन कर सकता है। Meraki की तरह, WPA3 समर्थन वर्तमान में ट्रांज़िशन मोड के माध्यम से नियंत्रित किया जाता है।
Ruckus (DPSK और DPSK3) Ruckus इसे Dynamic Pre-Shared Key (DPSK) कहता है। यह सबसे परिपक्व कार्यान्वयनों में से एक है, जो शुरुआती SmartZone के दिनों से उपलब्ध है। RADIUS मोड में, यह Cloudpath के साथ एकीकृत होता है। Ruckus अपने WPA3 एक्सटेंशन, DPSK3 के लिए उल्लेखनीय है। DPSK3, WPA2/WPA3 मिक्स्ड मोड में काम करता है और इसके लिए RADIUS बैकएंड के रूप में Cloudpath की आवश्यकता होती है। यह WPA3-सक्षम उपकरणों को SAE का उपयोग करने की अनुमति देता है जबकि सिस्टम Cloudpath एकीकरण के माध्यम से प्रति-डिवाइस कुंजी बाइंडिंग का प्रबंधन करता है।
Juniper Mist (PPSK / Multi-PSK) Juniper Mist इसे Private Pre-Shared Key (PPSK) या Multi-PSK कहता है। Mist क्लाउड डेटाबेस में कुंजियों को संग्रहीत करता है, जिसकी सीमा प्रति साइट 5,000 कुंजियां है। कुंजियों को प्रति उपयोगकर्ता, प्रति डिवाइस या प्रति समूह असाइन किया जा सकता है। Mist अपनी Access Assurance सेवा के साथ एकीकृत होता है, जो RADIUS-आधारित PSK लुकअप जोड़ता है। Juniper, Access Assurance के माध्यम से WPA3 RADIUS PSK का समर्थन करता है, जिससे एक एकल WPA3-Personal SSID को कई पासफ़्रेज़ की सेवा करने की अनुमति मिलती है।
Extreme Networks (PPSK) Extreme Networks इसे ExtremeCloud IQ के माध्यम से Private Pre-Shared Key (PPSK) कहता है। यह एक्सेस पॉइंट पर ही स्थानीय कुंजी संग्रहण का समर्थन करता है, जो दूरस्थ साइटों के लिए उपयोगी है, साथ ही ExtremeCloud IQ की क्लाउड RADIUS सेवा के माध्यम से RADIUS-आधारित लुकअप का भी समर्थन करता है। Extreme किसी विशिष्ट डिवाइस से PPSK को जोड़ने के लिए MAC बाइंडिंग का समर्थन करता है।
Fortinet (MPSK) Fortinet इसे Multiple Pre-Shared Key (MPSK) कहता है, जिसे FortiAP और FortiGate वायरलेस कंट्रोलर के माध्यम से प्रबंधित किया जाता है। Fortinet अपने MPSK प्रोफाइल में WPA3-SAE और WPA3-SAE ट्रांज़िशन सुरक्षा मोड का स्पष्ट रूप से समर्थन करता है। आप WPA3-SAE कुंजियों के साथ एक MPSK प्रोफ़ाइल बना सकते हैं, उन्हें एक VAP में असाइन कर सकते हैं, और डायनेमिक VLAN असाइनमेंट सक्षम कर सकते हैं।
Ubiquiti UniFi (Private PSK) Ubiquiti UniFi इसे Private Pre-Shared Keys कहता है। इसका कार्यान्वयन केवल स्थानीय है; कुंजियाँ UniFi Network कंट्रोलर में संग्रहीत की जाती हैं। आप प्रति कुंजी विभिन्न VLANs असाइन कर सकते हैं। हालांकि, UniFi Private PSK केवल 2.4 GHz और 5 GHz पर WPA2 नेटवर्क पर काम करता है। WPA3 और 6 GHz समर्थित नहीं हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन मार्गदर्शिका (Implementation Guide)
प्रति-डिवाइस PSK को लागू करते समय, एक सुरक्षित और स्केलेबल आर्किटेक्चर सुनिश्चित करने के लिए इन चरणों का पालन करें।
- अपने डिवाइस परिदृश्य का ऑडिट करें: पहचानें कि कौन से डिवाइस WPA3 का समर्थन करते हैं और कौन से WPA2 पर निर्भर हैं। पुराने IoT उपकरणों को निकट भविष्य में WPA2 की आवश्यकता होने की संभावना है।
- सही SSID रणनीति चुनें: एक मिश्रित वातावरण के लिए, एक हाइब्रिड SSID डिज़ाइन लागू करें। पुराने IoT और अतिथि उपकरणों के लिए प्रति-डिवाइस PSK के साथ एक WPA2-Personal SSID बनाए रखें। प्रबंधित स्टाफ उपकरणों के लिए एक WPA3-Enterprise SSID लागू करें।
- ट्रांज़िशन मोड को सावधानीपूर्वक लागू करें: यदि आप अपने प्राथमिक अतिथि SSID पर WPA3 ट्रांज़िशन मोड का उपयोग करते हैं, तो सुनिश्चित करें कि आपके एक्सेस पॉइंट और RADIUS सर्वर मिश्रित प्रमाणीकरण प्रवाह को संभालने के लिए सही ढंग से कॉन्फ़िगर किए गए हैं।
- पहचान प्रबंधन को एकीकृत करें: कुंजियों को मैन्युअल रूप से प्रबंधित न करें। अपने कुंजी प्रोविज़निंग को अपने डिवाइस प्रबंधन वर्कफ़्लो या Microsoft Entra ID या Okta जैसे पहचान प्रदाता के साथ एकीकृत करें।
- डायनेमिक VLANs को कॉन्फ़िगर करें: नेटवर्क सेगमेंटेशन को लागू करने के लिए प्रत्येक प्रति-डिवाइस PSK को एक विशिष्ट VLAN पर मैप करें। IoT उपकरणों को अतिथि ट्रैफ़िक से अलग करने के लिए यह अत्यंत महत्वपूर्ण है।
सर्वोत्तम प्रथाएं (Best Practices)
- लाइफसाइकिल प्रबंधन लागू करें: प्रति-डिवाइस PSK के लिए कड़े लाइफसाइकिल प्रबंधन की आवश्यकता होती है। कुंजी के फैलाव को रोकने के लिए डिवाइस को हटा दिए जाने पर कुंजियों को रद्द करने की एक प्रक्रिया आपके पास होनी चाहिए।
- प्रबंधित एंडपॉइंट्स के लिए 802.1X का उपयोग करें: कॉर्पोरेट लैपटॉप और स्टाफ उपकरणों के लिए, EAP-TLS के साथ WPA3-Enterprise पर स्विच करें। यह मजबूत सुरक्षा और ज़ीरो-ट्रस्ट मॉडल के साथ सहज अनुकूलता प्रदान करता है।
- WPA3 अपग्रेड का परीक्षण करें: पायलट साइट में परीक्षण किए बिना किसी मौजूदा प्रति-डिवाइस PSK SSID पर WPA3 को कभी भी सक्षम न करें। फ़र्मवेयर संस्करणों और RADIUS सर्वर अनुकूलता को सत्यापित करें।
- पहचान के लिए Purple का लाभ उठाएं: पहचान परत को संभालने के लिए Purple को एकीकृत करें। Purple एक क्लाउड ओवरले के रूप में काम करता है, जो प्रमाणीकरण, डेटा कैप्चर और सहमति प्रबंधन प्रदान करता है, और RADIUS के माध्यम से आपके हार्डवेयर पर उपयुक्त VLAN असाइनमेंट वापस भेजता है। अधिक विवरण के लिए Enterprise WiFi Security: A Complete Guide for 2026 देखें।
समस्या निवारण और जोखिम न्यूनीकरण (Troubleshooting & Risk Mitigation)
- WPA3 पर कनेक्ट करने में विफल रहने वाले क्लाइंट: यदि पुराने डिवाइस WPA3 ट्रांज़िशन मोड SSID से कनेक्ट करने में विफल रहते हैं, तो यह अक्सर असंगत वायरलेस ड्राइवरों के कारण होता है। सुनिश्चित करें कि क्लाइंट ड्राइवर अपडेट हैं। यदि समस्या बनी रहती है, तो पुराने उपकरणों को एक समर्पित केवल-WPA2 SSID पर ले जाएं।
- RADIUS टाइमआउट: यदि एक्सेस पॉइंट RADIUS सर्वर से प्रति-डिवाइस कुंजी की प्रतीक्षा करते समय टाइमआउट हो जाता है, तो नेटवर्क पथ की जाँच करें और सुनिश्चित करें कि RADIUS सर्वर प्रमाणीकरण लोड को संभालने के लिए स्केल्ड है।* VLAN असाइनमेंट विफलताएं: यदि कोई डिवाइस कनेक्ट होता है लेकिन गलत IP एड्रेस प्राप्त करता है, तो RADIUS Access-Accept मैसेज में VLAN मैपिंग को सत्यापित करें और सुनिश्चित करें कि VLAN एक्सेस पॉइंट और स्विच पोर्ट पर मौजूद है।
ROI और व्यावसायिक प्रभाव
प्रति-डिवाइस PSK को लागू करने से सपोर्ट टिकटों में कमी आकर और सुरक्षा में सुधार करके मापने योग्य व्यावसायिक मूल्य मिलता है।
- हेल्पडेस्क लोड में कमी: कुंजी प्रावधान (key provisioning) और निरस्तीकरण (revocation) को ऑटोमैटिक करने से मैन्युअल पासवर्ड रीसेट की आवश्यकता समाप्त हो जाती है।
- बेहतर सुरक्षा स्थिति: डिवाइसों को उनकी विशिष्ट कुंजी के आधार पर अलग-अलग VLAN पर अलग करने से किसी समझौता किए गए डिवाइस के प्रभाव क्षेत्र को कम किया जा सकता है।
- उन्नत दृश्यता: प्रति-डिवाइस कुंजियाँ नेटवर्क उपयोग में बारीक दृश्यता प्रदान करती हैं, जिससे आप बैंडविड्थ का अधिक उपयोग करने वाले डिवाइसों की पहचान कर सकते हैं और क्षमता योजना को अनुकूलित कर सकते हैं।
मुख्य परिभाषाएं
प्रति-डिवाइस PSK
एक सुरक्षा तंत्र जो एक ही SSID पर प्रत्येक डिवाइस या उपयोगकर्ता को एक विशिष्ट Pre-Shared Key आवंटित करता है, जिससे व्यक्तिगत निरसन और गतिशील नीति असाइनमेंट की अनुमति मिलती है।
तब उपयोग किया जाता है जब IT टीमों को पूर्ण 802.1X प्रमाणीकरण तैनात किए बिना प्रति-डिवाइस दृश्यता और नियंत्रण की आवश्यकता होती है।
WPA3-SAE
Simultaneous Authentication of Equals. WPA3-Personal में उपयोग किया जाने वाला सुरक्षित कुंजी स्थापना प्रोटोकॉल, जो WPA2 फोर-वे हैंडशेक को प्रतिस्थापित करता है।
WPA3 में अपग्रेड करते समय या 6 GHz नेटवर्क तैनात करते समय प्रासंगिक, क्योंकि यह मौलिक रूप से बदलता है कि पासवर्ड कैसे प्रमाणित होते हैं।
ट्रांज़िशन मोड
एक मिश्रित-मोड कॉन्फ़िगरेशन जहां एक SSID, WPA2-PSK और WPA3-SAE दोनों के लिए समर्थन का विज्ञापन करता है, जिससे पुराने और आधुनिक क्लाइंट एक ही नेटवर्क नाम से जुड़ सकते हैं।
पुराने उपकरणों को छोड़े बिना मौजूदा नेटवर्क को WPA3 पर माइग्रेट करने का मानक दृष्टिकोण।
MAC बाइंडिंग
किसी विशिष्ट प्रति-डिवाइस PSK को किसी विशिष्ट डिवाइस के हार्डवेयर MAC पते के साथ जोड़ने की प्रक्रिया, जो कुंजी को दूसरे डिवाइस पर उपयोग होने से रोकती है।
क्रेडेंशियल साझाकरण को रोकने और IoT उपकरणों के लिए सख्त पहुंच नियंत्रण सुनिश्चित करने के लिए उपयोग किया जाता है।
डायनेमिक VLAN असाइनमेंट
किसी डिवाइस को उसके प्रमाणीकरण क्रेडेंशियल्स (जैसे कि उसके प्रति-डिवाइस PSK) के आधार पर एक विशिष्ट Virtual LAN में असाइन करने की क्षमता, न कि उस SSID के आधार पर जिससे वह जुड़ता है।
नेटवर्क विभाजन के लिए आवश्यक, जो IT को एक ही एक्सेस पॉइंट पर कॉर्पोरेट ट्रैफ़िक से अतिथि ट्रैफ़िक को अलग करने की अनुमति देता है।
iPSK
Identity Pre-Shared Key. प्रति-डिवाइस PSK का Cisco Meraki कार्यान्वयन।
Cisco Meraki वायरलेस नेटवर्क का प्रबंधन करते समय सामना होता है।
DPSK
Dynamic Pre-Shared Key. प्रति-डिवाइस PSK का Ruckus कार्यान्वयन, जिसमें DPSK3, WPA3-संगत संस्करण है।
Ruckus वायरलेस नेटवर्क का प्रबंधन करते समय सामना होता है।
MPSK
Multiple Pre-Shared Key. HPE Aruba और Fortinet द्वारा अपने प्रति-डिवाइस PSK कार्यान्वयन के लिए उपयोग किया जाने वाला शब्द।
HPE Aruba या Fortinet वायरलेस नेटवर्क का प्रबंधन करते समय सामना होता है।
हल किए गए उदाहरण
एक 200 कमरों वाले होटल को सुरक्षित Guest WiFi प्रदान करने और प्रत्येक कमरे में स्मार्ट टीवी को अलग करने की आवश्यकता है। वे वर्तमान में सभी मेहमानों और उपकरणों के लिए एक एकल WPA2-Personal पासवर्ड का उपयोग करते हैं।
एक RADIUS बैकएंड का उपयोग करके प्रति-डिवाइस PSK तैनात करें। अतिथि डेटा कैप्चर करने और पंजीकरण पर प्रत्येक अतिथि को एक विशिष्ट PSK जारी करने के लिए Purple को एकीकृत करें। स्मार्ट टीवी के लिए, प्रत्येक टीवी के लिए एक विशिष्ट PSK जनरेट करें और इसे एक समर्पित IoT VLAN पर मैप करें। अतिथि PSK को क्लाइंट आइसोलेशन सक्षम के साथ एक अलग Guest VLAN पर मैप करने के लिए कॉन्फ़िगर करें।
एक विश्वविद्यालय परिसर WiFi 6E में अपग्रेड कर रहा है और उसे 6 GHz बैंड पर WPA3 का समर्थन करना चाहिए, लेकिन उनके पास हजारों पुराने IoT उपकरण हैं जो केवल WPA2 का समर्थन करते हैं।
एक हाइब्रिड SSID डिज़ाइन लागू करें। छात्र और कर्मचारियों के लैपटॉप और स्मार्टफोन के लिए एक WPA3-Enterprise SSID बनाएं, जिसमें प्रमाणीकरण के लिए 802.1X का उपयोग किया जाए। पुराने IoT उपकरणों के लिए विशेष रूप से 2.4 GHz और 5 GHz बैंड पर प्रति-डिवाइस PSK के साथ एक अलग WPA2-Personal SSID बनाएं।
अभ्यास प्रश्न
Q1. आप WiFi 6E एक्सेस पॉइंट तैनात कर रहे हैं और आपको 6 GHz क्लाइंट का समर्थन करने की आवश्यकता है। आपका मौजूदा 5 GHz नेटवर्क IoT उपकरणों के लिए iPSK का उपयोग करता है। क्या आप iPSK कॉन्फ़िगरेशन को 6 GHz बैंड तक बढ़ा सकते हैं?
संकेत: 6 GHz बैंड के लिए अनिवार्य सुरक्षा प्रोटोकॉल पर विचार करें।
Q2. एक रिटेल चेन पॉइंट-ऑफ-सेल टर्मिनलों को विशिष्ट कुंजियाँ असाइन करने के लिए Aruba MPSK का उपयोग करती है। वे बेहतर सुरक्षा के लिए अपने प्राथमिक SSID को WPA3 पर अपग्रेड करना चाहते हैं। अनुशंसित दृष्टिकोण क्या है?
संकेत: Aruba MPSK के लिए WPA2 फोर-वे हैंडशेक की आवश्यकता होती है।
मॉडल उत्तर देखें
SSID पर WPA3 ट्रांज़िशन मोड (WPA2/WPA3 मिक्स्ड मोड) सक्षम करें। पॉइंट-ऑफ-सेल टर्मिनल WPA2 और MPSK का उपयोग करके कनेक्ट होना जारी रखेंगे, जबकि नए डिवाइस एक साझा पासवर्ड के साथ WPA3-SAE का उपयोग करके कनेक्ट हो सकते हैं।
Q3. आप एक Ruckus नेटवर्क का प्रबंधन करते हैं और WPA3 क्लाइंट्स के लिए प्रति-डिवाइस PSK तैनात करना चाहते हैं। इसके लिए किस विशिष्ट कॉन्फ़िगरेशन की आवश्यकता है?
संकेत: Ruckus द्वारा प्रदान किए जाने वाले मालिकाना एक्सटेंशन और इसकी बैकएंड आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
आपको Ruckus DPSK3 तैनात करना होगा। इसके लिए WiFi 6 या नए एक्सेस पॉइंट्स की आवश्यकता होती है जो फर्मवेयर 7.0 या बाद के संस्करण पर चल रहे हों, SSID को WPA2/WPA3 मिक्स्ड मोड के लिए कॉन्फ़िगर करना और Ruckus Cloudpath को RADIUS सर्वर के रूप में उपयोग करना आवश्यक है।
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।