
विक्रेत्यानुसार प्रति-डिव्हाइस PSK: iPSK, DPSK, MPSK आणि PPSK यांची तुलना (आणि WPA3 सपोर्ट)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet आणि Ubiquiti UniFi मधील प्रति-डिव्हाइस PSK अंमलबजावणीची सर्वसमावेशक तुलना. जाणून घ्या की WPA3-SAE प्रति-डिव्हाइस की धोरणांवर कसा परिणाम करते आणि ट्रान्झिशन मोड्स कधी तैनात करावेत विरुद्ध 802.1X वर कधी स्थलांतरित व्हावे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
Per-device PSK vendor matrix and architecture advisor
Compare vendor implementations of per-device Pre-Shared Keys (Cisco iPSK, Ruckus DPSK, Aruba MPSK, Extreme PPSK, UniFi PPSK), evaluate WPA3-SAE compatibility, and calculate your deployment architecture.
WPA3 Transition Mode supported. Pure WPA3-Personal SAE requires Cloud Auth profile.
Dynamic VLAN steering via RADIUS Tunnel-Private-Group-ID or Meraki Group Policies.
Cached on AP for re-associations. New device onboarding requires dashboard connectivity.
Architectural strengths for Cisco Meraki
- Zero-touch cloud dashboard configuration without on-premises hardware
- Native integration with Meraki Systems Manager MDM for automated key rotation
- Granular Meraki Group Policy assignment based on individual iPSK identity
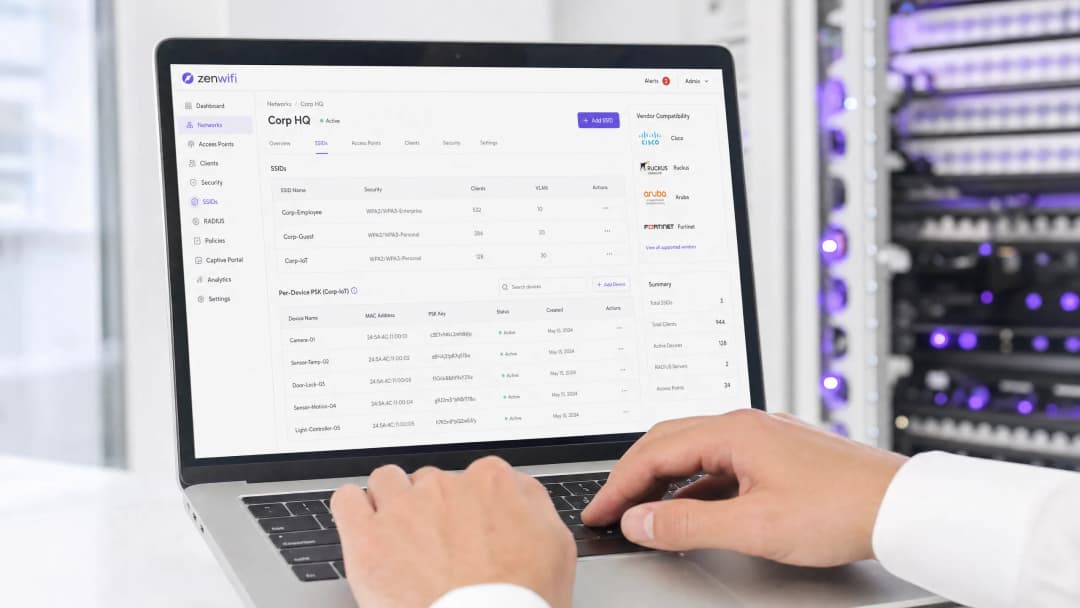
मुख्य कार्यकारी सारांश
Per-device Pre-Shared Key (PSK) हे एंटरप्राइझ नेटवर्कसाठी आवश्यक संक्रमण तंत्रज्ञान आहे ज्यांना संपूर्ण 802.1X प्रमाणीकरणाच्या गुंतागुंतीशिवाय प्रति-डिव्हाइस दृश्यमानता हवी आहे. जरी विविध विक्रेते वेगवेगळी नावे वापरतात - Cisco Meraki iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK - तरीही मूलभूत उद्दिष्ट सारखेच आहे: एकाच SSID वर प्रत्येक डिव्हाइसला एक युनिक पासवर्ड नियुक्त करणे.
तथापि, WPA3 कडील स्थलांतर एक महत्त्वपूर्ण आर्किटेक्चरल मर्यादा आणते. WPA3 पारंपारिक WPA2 फोर-वे हँडशेकला Simultaneous Authentication of Equals (SAE) सह पुनर्स्थित करते. SAE साठी एक्सचेंज सुरू होण्यापूर्वी ॲक्सेस पॉइंट आणि क्लायंट दोघांनाही पासवर्ड माहित असणे आवश्यक असते, जे बहुतेक per-device PSK अंमलबजावणीद्वारे वापरल्या जाणाऱ्या मानक RADIUS आधारित लुकअप प्रक्रियेला खंडित करते. हे मार्गदर्शक तपशीलवार स्पष्ट करते की प्रत्येक प्रमुख विक्रेता per-device PSK कसा हाताळतो, ते की कशा संग्रहित करतात आणि शोधतात आणि ते WPA3-SAE आव्हानाला कसे सामोरे जातात - WPA3 संक्रमण मोड्सपासून ते Ruckus DPSK3 सारख्या प्रोप्रायटरी एक्सटेंशन्सपर्यंत.
तांत्रिक सखोल विश्लेषण
Per-Device PSK चे आर्किटेक्चर
पारंपारिक WPA2-Personal संपूर्ण SSID साठी एकच शेअर केलेला पासफ्रेज वापरते. प्रत्येक डिव्हाइस एकच पासवर्ड वापरते, याचा अर्थ असा की आपण सर्वांसाठी पासवर्ड बदलल्याशिवाय एका डिव्हाइससाठी प्रवेश रद्द करू शकत नाही. शिवाय, आपल्याकडे प्रति-डिव्हाइस दृश्यमानता किंवा पॉलिसी लागू करण्याची सुविधा नसते.
Per-device PSK प्रत्येक डिव्हाइस किंवा वापरकर्त्याला युनिक क्रेडेंशियल जारी करून याचे निराकरण करते. आपण इतरांना स्पर्श न करता एक की रद्द करू शकता. आपण प्रत्येक की नुसार भिन्न VLANs, बँडविड्थ पॉलिसी किंवा प्रवेश वेळापत्रक नियुक्त करू शकता.
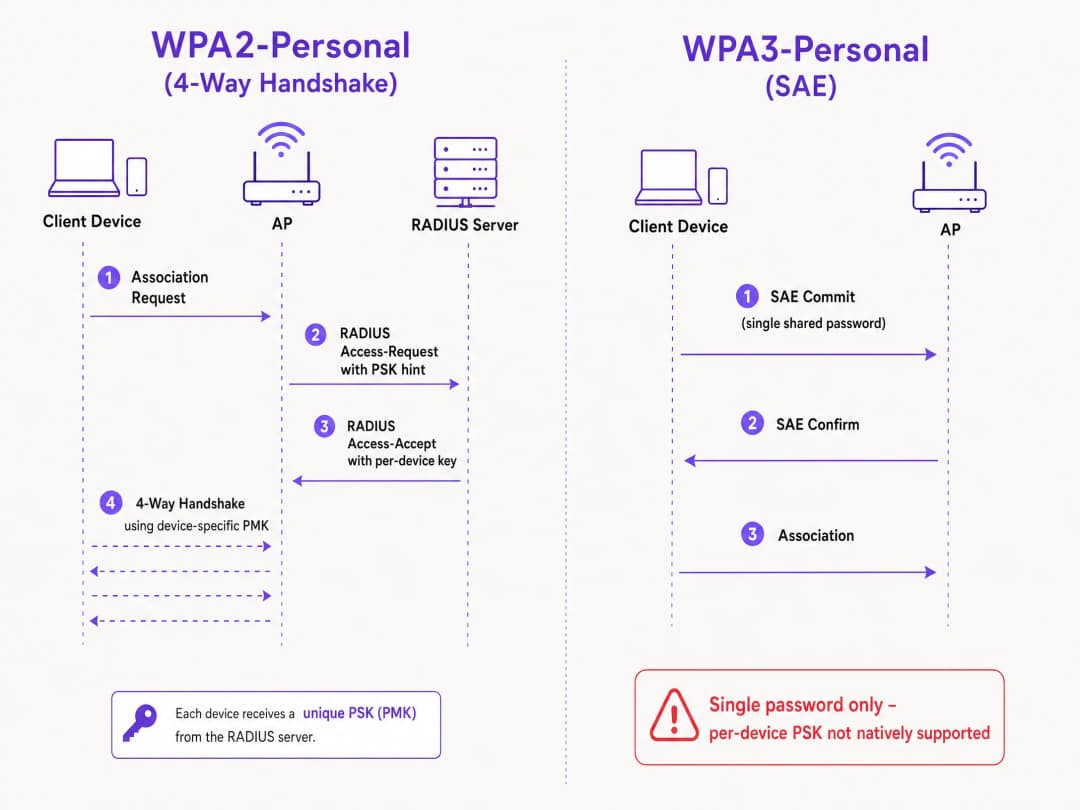
तांत्रिक यंत्रणा WPA2 फोर-वे हँडशेकवर अवलंबून असते. जेव्हा क्लायंट असोसिएट करतो, तेव्हा ॲक्सेस पॉइंट क्लायंटचा MAC पत्ता RADIUS सर्व्हरला (किंवा स्थानिक डेटाबेसला) Access-Request संदेशामध्ये पाठवतो. RADIUS सर्व्हर त्या डिव्हाइससाठी विशिष्ट की असलेला Access-Accept संदेश परत करतो. त्यानंतर Pairwise Master Key (PMK) मिळवण्यासाठी ॲक्सेस पॉइंट त्या विशिष्ट की चा वापर करून फोर-वे हँडशेक पूर्ण करतो.
WPA3-SAE आव्हान
WPA3-Personal फोर-वे हँडशेकला SAE सह पुनर्स्थित करते. SAE हा Diffie-Hellman वर आधारित प्रोटोकॉल आहे जिथे असोसिएशन पूर्ण होण्यापूर्वी पासफ्रेजमधून घेतलेल्या सामायिक पासवर्ड घटकासाठी दोन्ही बाजू वचनबद्ध असतात.
महत्त्वाचा फरक असा आहे की SAE एक्सचेंज सुरू होण्यापूर्वी पासवर्ड दोन्ही बाजूंना माहीत असणे आवश्यक आहे. प्रोटोकॉलमध्ये असा कोणताही टप्पा नाही जिथे RADIUS सर्व्हर प्रति डिव्हाइस भिन्न की समाविष्ट करू शकेल. ॲक्सेस पॉइंट आणि क्लायंट आधीच एका सामायिक मूल्यावर आधारित क्रिप्टोग्राफिक एक्सचेंज कार्यान्वित करत असतात. ही IEEE 802.11 मानकाद्वारे परिभाषित केलेली प्रोटोकॉल मर्यादा आहे, विक्रेत्याची मर्यादा नाही.
Vendor Implementations Compared
प्रत्येक प्रमुख एंटरप्राइझ विक्रेता प्रति-डिव्हाइस PSK चे समर्थन करतो, परंतु त्यांची अंमलबजावणी आणि WPA3 ची तयारी वेगवेगळी असते.
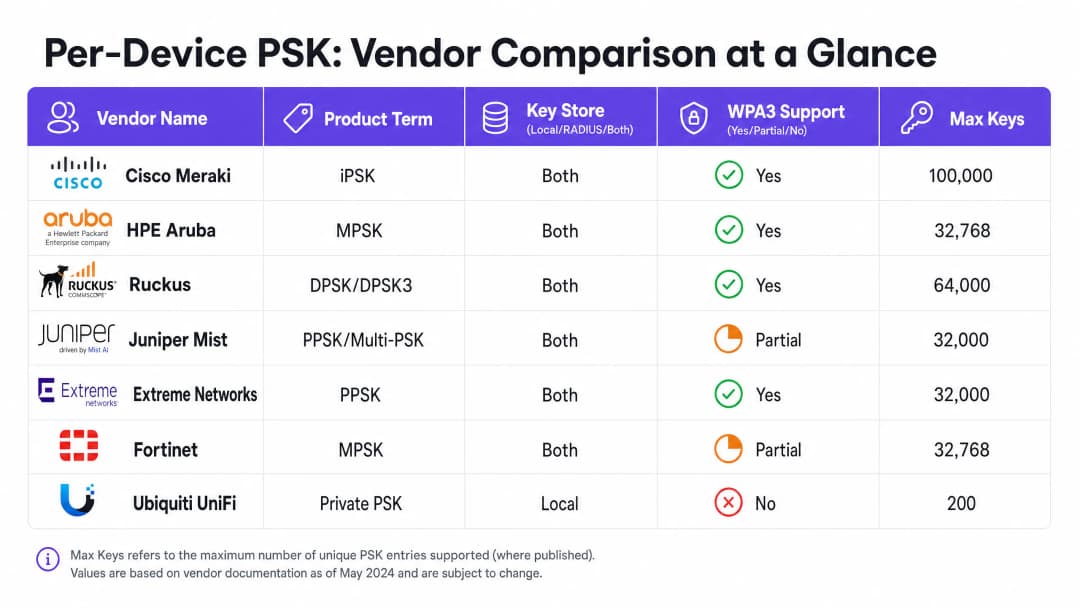
Cisco Meraki (iPSK) Cisco Meraki याला Identity Pre-Shared Key (iPSK) असे म्हणतात. हे दोन मोड्सना समर्थन देते. RADIUS शिवाय, तुम्ही थेट Meraki डॅशबोर्डमध्ये पाचपर्यंत युनिक PSKs कॉन्फिगर करू शकता. RADIUS सह - सहसा Cisco ISE - तुम्ही 1,00,000 की पर्यंत स्केल करू शकता. RADIUS सर्व्हर लुकअप करतो आणि प्रति-डिव्हाइस की परत करतो. WPA3 साठी, Meraki हे WPA3 ट्रान्झिशन मोडवर (WPA2/WPA3 मिक्स मोड) अवलंबून असते, जेथे WPA2 क्लायंट फोर-वे हँडशेक वापरतात आणि प्रति-डिव्हाइस की प्राप्त करतात, तर WPA3 क्लायंट एकाच शेअर्ड पासवर्डसह SAE वापरतात.
HPE Aruba (MPSK) HPE Aruba याला Multiple Pre-Shared Key (MPSK) असे म्हणतात. Aruba हे MPSK Local ला समर्थन देते, जेथे की कंट्रोलरवर स्टोअर केल्या जातात, आणि ClearPass सह MPSK ला समर्थन देते, जे RADIUS आणि पॉलिसी इंजिन म्हणून काम करते. ClearPass हजारो की ठेवू शकते आणि डायनॅमिक VLANs नियुक्त करू शकते. Meraki प्रमाणेच, WPA3 समर्थन सध्या ट्रान्झिशन मोडद्वारे हाताळले जाते.
Ruckus (DPSK आणि DPSK3) Ruckus याला Dynamic Pre-Shared Key (DPSK) असे म्हणतात. हे सुरुवातीच्या SmartZone च्या काळापासून उपलब्ध असलेल्या सर्वात प्रगत अंमलबजावणीपैकी एक आहे. RADIUS मोडमध्ये, हे Cloudpath सह इंटिग्रेट होते. Ruckus त्यांच्या WPA3 एक्सटेंशन DPSK3 साठी ओळखले जाते. DPSK3 हे WPA2/WPA3 मिक्स मोडमध्ये काम करते आणि यासाठी RADIUS बॅकएंड म्हणून Cloudpath आवश्यक आहे. सिस्टीम Cloudpath इंटिग्रेशनद्वारे प्रति-डिव्हाइस की बाइंडिंग व्यवस्थापित करत असताना, हे WPA3-सक्षम डिव्हाइसेसना SAE वापरण्याची परवानगी देते.
Juniper Mist (PPSK / Multi-PSK) Juniper Mist याला Private Pre-Shared Key (PPSK) किंवा Multi-PSK असे म्हणतात. Mist क्लाउड डेटाबेसमध्ये की स्टोअर करते, ज्याची मर्यादा प्रति साईट 5,000 की आहे. की प्रति वापरकर्ता, प्रति डिव्हाइस किंवा प्रति ग्रुप नियुक्त केल्या जाऊ शकतात. Mist त्यांच्या Access Assurance सेवेसह इंटिग्रेट होते, जे RADIUS-आधारित PSK लुकअप जोडते. Juniper हे Access Assurance द्वारे WPA3 RADIUS PSK ला समर्थन देते, ज्यामुळे एकाच WPA3-Personal SSID ला एकाधिक पासफ्रेजेस वापरण्याची परवानगी मिळते.
Extreme Networks (PPSK) Extreme Networks याला ExtremeCloud IQ द्वारे Private Pre-Shared Key (PPSK) असे म्हणतात. हे ॲक्सेस पॉइंटवरच स्थानिक की स्टोरेजला समर्थन देते, जे दुर्गम साईट्ससाठी उपयुक्त आहे, तसेच ExtremeCloud IQ च्या क्लाउड RADIUS सेवेद्वारे RADIUS-आधारित लुकअपला देखील समर्थन देते. Extreme एका विशिष्ट डिव्हाइसला PPSK शी जोडण्यासाठी MAC बाइंडिंगला समर्थन देते.
Fortinet (MPSK) Fortinet याला Multiple Pre-Shared Key (MPSK) असे म्हणतात, जे FortiAP आणि FortiGate वायरलेस कंट्रोलरद्वारे व्यवस्थापित केले जाते. Fortinet त्याच्या MPSK प्रोफाइलमध्ये WPA3-SAE आणि WPA3-SAE ट्रान्झिशन सिक्युरिटी मोड्सना स्पष्टपणे समर्थन देते. तुम्ही WPA3-SAE की सह MPSK प्रोफाइल तयार करू शकता, त्यांना VAP मध्ये नियुक्त करू शकता आणि डायनॅमिक VLAN असाइनमेंट सक्षम करू शकता.
Ubiquiti UniFi (Private PSK) Ubiquiti UniFi याला Private Pre-Shared Keys असे म्हणते. याची अंमलबजावणी केवळ स्थानिक स्तरावर होते; कीज UniFi Network कंट्रोलरमध्ये स्टोअर केल्या जातात. तुम्ही प्रत्येक की नुसार वेगवेगळे VLANs असाइन करू शकता. तथापि, UniFi Private PSK केवळ 2.4 GHz आणि 5 GHz वरील WPA2 नेटवर्क्सवर काम करते. WPA3 आणि 6 GHz सपोर्टेड नाहीत.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शिका (Implementation Guide)
प्रति-डिव्हाइस PSK तैनात करताना, एक सुरक्षित आणि स्केलेबल आर्किटेक्चर सुनिश्चित करण्यासाठी या पायऱ्यांचे अनुसरण करा.
- तुमच्या डिव्हाइसच्या रचनेचे ऑडिट करा: कोणते डिव्हाइसेस WPA3 ला सपोर्ट करतात आणि कोणते WPA2 वर अवलंबून आहेत ते ओळखा. जुन्या IoT डिव्हाइसेसना नजीकच्या भविष्यात WPA2 ची आवश्यकता भासेल.
- योग्य SSID रणनीती निवडा: मिश्र वातावरणासाठी, हायब्रीड SSID डिझाइन तैनात करा. जुन्या IoT आणि गेस्ट डिव्हाइसेससाठी प्रति-डिव्हाइस PSK सह WPA2-Personal SSID चालू ठेवा. व्यवस्थापित स्टाफ डिव्हाइसेससाठी WPA3-Enterprise SSID तैनात करा.
- ट्रान्झिशन मोड काळजीपूर्वक लागू करा: तुम्ही तुमच्या मुख्य गेस्ट SSID वर WPA3 ट्रान्झिशन मोड वापरत असल्यास, मिश्रित ऑथेंटिकेशन फ्लो हाताळण्यासाठी तुमचे ॲक्सेस पॉइंट्स आणि RADIUS सर्व्हर्स योग्यरित्या कॉन्फिगर केले असल्याची खात्री करा.
- आयडेंटिटी मॅनेजमेंट समाविष्ट करा: कीज मॅन्युअली व्यवस्थापित करू नका. तुमच्या की प्रोव्हिजनिंगला तुमच्या डिव्हाइस मॅनेजमेंट वर्कफ्लोशी किंवा Microsoft Entra ID किंवा Okta सारख्या आयडेंटिटी प्रोव्हाइडरशी इंटिग्रेट करा.
- डायनॅमिक VLANs कॉन्फिगर करा: नेटवर्कचे विभाजन लागू करण्यासाठी प्रत्येक प्रति-डिव्हाइस PSK ला विशिष्ट VLAN शी मॅप करा. IoT डिव्हाइसेसना गेस्ट ट्रॅफिकपासून वेगळे ठेवण्यासाठी हे अत्यंत आवश्यक आहे.
सर्वोत्तम पद्धती (Best Practices)
- लाइफसायकल मॅनेजमेंट सक्तीने लागू करा: प्रति-डिव्हाइस PSK साठी कडक लाइफसायकल मॅनेजमेंट आवश्यक आहे. कीजचा अवाजवी विस्तार रोखण्यासाठी डिव्हाइसेस वापरातून काढून टाकताना कीज रद्द (revoke) करण्याची प्रक्रिया तुमच्याकडे असणे आवश्यक आहे.
- व्यवस्थापित एंडपॉइंट्ससाठी 802.1X वापरा: कॉर्पोरेट लॅपटॉप आणि स्टाफ डिव्हाइसेससाठी, EAP-TLS सह WPA3-Enterprise कडे स्थलांतरित व्हा. हे अधिक मजबूत सुरक्षा आणि झिरो-ट्रस्ट मॉडेल्ससह नेटिव्ह सुसंगतता प्रदान करते.
- WPA3 अपग्रेड्सची चाचणी घ्या: पायलट साईटवर चाचणी केल्याशिवाय विद्यमान प्रति-डिव्हाइस PSK SSID वर कधीही WPA3 सुरू करू नका. फर्मवेअर व्हर्जन्स आणि RADIUS सर्व्हर सुसंगततेची पडताळणी करा.
- आयडेंटिटीसाठी Purple चा लाभ घ्या: आयडेंटिटी लेयर हाताळण्यासाठी Purple इंटिग्रेट करा. Purple क्लाउड ओव्हरले म्हणून काम करते, जे ऑथेंटिकेशन, डेटा कॅप्चर आणि संमती व्यवस्थापन (consent management) प्रदान करते आणि RADIUS द्वारे तुमच्या हार्डवेअरला योग्य VLAN असाइनमेंट परत पाठवते. अधिक माहितीसाठी Enterprise WiFi Security: A Complete Guide for 2026 पहा.
ट्रबलशूटिंग आणि जोखीम निवारण
- WPA3 वर क्लायंट कनेक्ट होण्यात अपयशी ठरत असल्यास: जुने डिव्हाइसेस WPA3 ट्रान्झिशन मोड SSID शी कनेक्ट होण्यास अपयशी ठरत असल्यास, हे बऱ्याचदा विसंगत (incompatible) वायरलेस ड्रायव्हर्समुळे होते. क्लायंट ड्रायव्हर्स अपडेट केले असल्याची खात्री करा. समस्या कायम राहिल्यास, जुन्या डिव्हाइसेसना समर्पित केवळ WPA2 असलेल्या SSID वर हलवा.
- RADIUS टाईमआउट्स: RADIUS सर्व्हरकडून प्रति-डिव्हाइस की मिळण्यासाठी ॲक्सेस पॉइंटची प्रतीक्षा वेळ संपत असल्यास (timeout), नेटवर्क पाथ तपासा आणि ऑथेंटिकेशन लोड हाताळण्यासाठी RADIUS सर्व्हर योग्यरित्या स्केल केला असल्याची खात्री करा.* VLAN Assignment Failures: जर एखादे डिव्हाइस कनेक्ट झाले परंतु चुकीचा IP address मिळाला, तर RADIUS Access-Accept संदेशामधील VLAN मॅपिंग सत्यापित करा आणि VLAN ॲक्सेस पॉइंट आणि स्विच पोर्टवर अस्तित्वात असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
प्रति-डिव्हाइस PSK लागू केल्याने सपोर्ट तिकिटे कमी होऊन आणि सुरक्षितता सुधारून मोजता येण्याजोगे व्यावसायिक मूल्य मिळते.
- मदत कक्ष (Helpdesk) वरील लोड कमी झाला: मुख्य प्रोव्हिजनिंग आणि रिव्होकेशन स्वयंचलित केल्याने मॅन्युअल पासवर्ड रीसेट करणे काढून टाकले जाते.
- सुधारित सुरक्षितता स्थिती: डिव्हाइसेसना त्यांच्या अनन्य की च्या आधारे वेगवेगळ्या VLAN वर वेगळे केल्याने तडजोड केलेल्या डिव्हाइसचा प्रभाव कमी होतो.
- वर्धित दृश्यमानता: प्रति-डिव्हाइस की नेटवर्क वापरामध्ये तपशीलवार दृश्यमानता प्रदान करतात, ज्यामुळे तुम्हाला बँडविड्थचा अतिवापर करणारे डिव्हाइसेस ओळखता येतात आणि क्षमता नियोजनाचा दर्जा सुधारता येतो.
महत्वाच्या व्याख्या
Per-Device PSK
एक सुरक्षा यंत्रणा जी एकाच SSID वरील प्रत्येक डिव्हाइस किंवा वापरकर्त्याला एक युनिक Pre-Shared Key नियुक्त करते, ज्यामुळे वैयक्तिक की रद्द करणे आणि डायनॅमिक पॉलिसी लागू करणे सोपे होते.
जेव्हा IT टीम्सना पूर्ण 802.1X प्रमाणीकरण तैनात न करता प्रति-डिव्हाइस दृश्यमानता आणि नियंत्रण हवे असते तेव्हा वापरले जाते.
WPA3-SAE
Simultaneous Authentication of Equals. WPA2 मधील फोर-वे हँडशेक बदलून WPA3-Personal मध्ये वापरला जाणारा सुरक्षित की प्रस्थापित प्रोटोकॉल.
WPA3 वर अपग्रेड करताना किंवा ६ GHz नेटवर्क्स तैनात करताना प्रासंगिक आहे, कारण यामुळे पासवर्ड प्रमाणित करण्याच्या पद्धतीमध्ये मूलभूत बदल होतो.
Transition Mode
एक मिश्र-मोड कॉन्फिगरेशन जिथे एखादे SSID WPA2-PSK आणि WPA3-SAE दोन्हीसाठी समर्थनाची जाहिरात करते, ज्यामुळे जुने आणि आधुनिक क्लायंट एकाच नेटवर्क नावाशी कनेक्ट होऊ शकतात.
जुन्या डिव्हाइसेसना अडथळा न आणता विद्यमान नेटवर्क्स WPA3 वर स्थलांतरित करण्याचा प्रमाणित मार्ग.
MAC Binding
विशिष्ट प्रति-डिव्हाइस PSK ला विशिष्ट डिव्हाइसच्या हार्डवेअर MAC पत्त्याशी जोडण्याची प्रक्रिया, ज्यामुळे ती की दुसऱ्या डिव्हाइसवर वापरण्यास प्रतिबंध होतो.
क्रेडेन्शियल्स शेअरिंग रोखण्यासाठी आणि IoT डिव्हाइसेससाठी कठोर प्रवेश नियंत्रण सुनिश्चित करण्यासाठी वापरले जाते.
Dynamic VLAN Assignment
एखाद्या डिव्हाइसला कनेक्ट केलेल्या SSID ऐवजी त्याच्या प्रमाणीकरण क्रेडेन्शियल्सच्या आधारे (जसे की त्याचे प्रति-डिव्हाइस PSK) एका विशिष्ट Virtual LAN मध्ये नियुक्त करण्याची क्षमता.
नेटवर्क सेगमेंटेशनसाठी आवश्यक आहे, जे IT ला एकाच अॅक्सेस पॉइंटवर कॉर्पोरेट ट्रॅफिकपासून अतिथी ट्रॅफिक वेगळे ठेवण्याची परवानगी देते.
iPSK
Identity Pre-Shared Key. Cisco Meraki चे प्रति-डिव्हाइस PSK चे अंमलबजावणीकरण.
Cisco Meraki वायरलेस नेटवर्क्स व्यवस्थापित करताना वापरले जाते.
DPSK
Dynamic Pre-Shared Key. Ruckus चे प्रति-डिव्हाइस PSK चे अंमलबजावणीकरण, ज्यामध्ये DPSK3 ही WPA3 सुसंगत आवृत्ती आहे.
Ruckus वायरलेस नेटवर्क्स व्यवस्थापित करताना वापरले जाते.
MPSK
Multiple Pre-Shared Key. HPE Aruba आणि Fortinet द्वारे त्यांच्या प्रति-डिव्हाइस PSK अंमलबजावणीसाठी वापरली जाणारी संज्ञा.
HPE Aruba किंवा Fortinet वायरलेस नेटवर्क्स व्यवस्थापित करताना वापरले जाते.
सोडवलेली उदाहरणे
एका २०० खोल्यांच्या हॉटेलला सुरक्षित Guest WiFi प्रदान करायचे आहे आणि प्रत्येक खोलीतील स्मार्ट टीव्ही वेगळे (isolate) करायचे आहेत. ते सध्या सर्व अतिथी आणि डिव्हाइसेससाठी एकच WPA2-Personal पासवर्ड वापरत आहेत.
RADIUS बॅकएंडचा वापर करून प्रति-डिव्हाइस PSK तैनात करा. अतिथींचा डेटा गोळा करण्यासाठी आणि नोंदणी केल्यावर प्रत्येक अतिथीला एक युनिक PSK जारी करण्यासाठी Purple समाकलित (integrate) करा. स्मार्ट टीव्हीसाठी, प्रत्येक टीव्हीसाठी एक युनिक PSK जनरेट करा आणि त्याला एका समर्पित IoT VLAN शी मॅप करा. अतिथींच्या PSKs ला क्लायंट आयसोलेशन सक्षम असलेल्या एका स्वतंत्र Guest VLAN शी मॅप करण्यासाठी कॉन्फिगर करा.
एक युनिव्हर्सिटी कॅम्पस WiFi 6E वर अपग्रेड करत आहे आणि त्यांना ६ GHz बँडवर WPA3 चे समर्थन करणे आवश्यक आहे, परंतु त्यांच्याकडे हजारो जुने IoT डिव्हाइसेस आहेत जे केवळ WPA2 ला सपोर्ट करतात.
एक हायब्रीड SSID डिझाइन लागू करा. विद्यार्थी आणि कर्मचाऱ्यांच्या लॅपटॉप व स्मार्टफोनसाठी प्रमाणीकरणासाठी 802.1X चा वापर करून एक WPA3-Enterprise SSID तयार करा. जुन्या IoT डिव्हाइसेससाठी विशेषतः २.४ GHz आणि ५ GHz बँड्सवर प्रति-डिव्हाइस PSK सह एक स्वतंत्र WPA2-Personal SSID तयार करा.
सराव प्रश्न
Q1. तुम्ही WiFi 6E अॅक्सेस पॉइंट्स तैनात करत आहात आणि ६ GHz क्लायंटना सपोर्ट करणे आवश्यक आहे. तुमचे विद्यमान ५ GHz नेटवर्क IoT डिव्हाइसेससाठी iPSK वापरते. तुम्ही iPSK कॉन्फिगरेशन ६ GHz बँडवर वाढवू शकता का?
टीप: ६ GHz बँडसाठी अनिवार्य सुरक्षा प्रोटोकॉलचा विचार करा.
Q2. एक रिटेल साखळी पॉईंट-ऑफ-सेल टर्मिनल्सना युनिक की नियुक्त करण्यासाठी Aruba MPSK वापरते. उत्तम सुरक्षिततेसाठी त्यांना त्यांचे मुख्य SSID WPA3 वर अपग्रेड करायचे आहे. यासाठी शिफारस केलेला दृष्टिकोन कोणता आहे?
टीप: Aruba MPSK साठी WPA2 फोर-वे हँडशेक आवश्यक आहे.
नमुना उत्तर पहा
SSID वर WPA3 ट्रान्झिशन मोड (WPA2/WPA3 मिक्स मोड) सक्षम करा. पॉईंट-ऑफ-सेल टर्मिनल्स WPA2 आणि MPSK वापरून जोडणे सुरू ठेवतील, तर नवीन डिव्हाइसेस शेअर्ड पासवर्डसह WPA3-SAE वापरून कनेक्ट होऊ शकतात.
Q3. आपण Ruckus नेटवर्क व्यवस्थापित करता आणि WPA3 क्लायंटसाठी प्रति-डिव्हाइस PSK तैनात करू इच्छिता. यासाठी कोणती विशिष्ट कॉन्फिगरेशन आवश्यक आहे?
टीप: Ruckus ऑफर करत असलेला प्रोप्रायटरी विस्तार आणि त्याच्या बॅकएंड आवश्यकतांचा विचार करा.
नमुना उत्तर पहा
आपण Ruckus DPSK3 तैनात करणे आवश्यक आहे. यासाठी firmware 7.0 किंवा त्यानंतरची आवृत्ती रन करणारे WiFi 6 किंवा नवीन ऍक्सेस पॉईंट्स आवश्यक आहेत, SSID ला WPA2/WPA3 मिक्स मोडसाठी कॉन्फिगर करणे आणि RADIUS सर्व्हर म्हणून Ruckus Cloudpath वापरणे आवश्यक आहे.
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.