
So richten Sie Enterprise WiFi auf Android Geräten mit EAP-TLS ein
Diese technische Referenzanleitung bietet leitenden IT-Verantwortlichen ein umfassendes Konzept für die Bereitstellung der 802.1X EAP-TLS Authentifizierung auf Android Geräten. Sie deckt die architektonischen Mechanismen, manuelle und MDM-gesteuerte Implementierungsstrategien sowie Methoden zur Fehlerbehebung ab, die zur Absicherung von drahtlosen Unternehmensnetzwerken erforderlich sind.
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Enterprise WiFi Sicherheitsleitfaden →
Management-Zusammenfassung
Die Absicherung von drahtlosen Unternehmensnetzwerken gegen den Diebstahl von Anmeldedaten und unbefugten Zugriff erfordert den Verzicht auf gemeinsam genutzte Passwörter. Für Android-Geräteflotten in Unternehmensumgebungen ist 802.1X EAP-TLS (Extensible Authentication Protocol mit Transport Layer Security) der ultimative Sicherheitsstandard. Durch den Einsatz einer auf gegenseitigen Zertifikaten basierenden Authentifizierung eliminiert EAP-TLS die Risiken, die mit Passwortmüdigkeit, Phishing und schwachen Anmeldedaten verbunden sind.
Dieser technische Leitfaden bietet Netzwerkarchitekten, IT-Managern und CTOs praxisnahe Strategien für die Bereitstellung von EAP-TLS auf Android-Geräten. Unabhängig davon, ob Sie Point-of-Sale-Terminals im Einzelhandel, klinische Geräte im Gesundheitswesen oder Back-of-House-Aktivitäten im Gastgewerbe verwalten - die Beherrschung dieser Bereitstellung gewährleistet eine robuste Sicherheitskonformität (PCI-DSS, GDPR, ISO 27001) und bietet gleichzeitig eine nahtlose Verbindungserfahrung für Endbenutzer. Wir behandeln sowohl die manuelle Konfiguration für BYOD-Umgebungen als auch die Zero-Touch-MDM-Bereitstellung für firmeneigene Flotten.
Hören Sie die Zusammenfassung
Technischer Deep-Dive
802.1X Architektur und EAP-TLS Funktionsweise
Im Kern ist 802.1X ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle. In einem drahtlosen Kontext fungiert der Access Point als Authentifikator, der die Kommunikation zwischen dem Android Gerät (Supplicant) und dem RADIUS Server (Authentifizierungsserver) vermittelt.
Im Gegensatz zu PEAP oder TTLS, die herkömmliche Passwort-Authentifizierung in einem TLS-Tunnel verpacken, basiert EAP-TLS vollständig auf X.509-Zertifikaten. Dies schafft ein Paradigma der wechselseitigen Authentifizierung:
- Der RADIUS Server präsentiert sein Zertifikat dem Android Gerät, um zu beweisen, dass das Netzwerk legitim ist.
- Das Android Gerät präsentiert sein eindeutiges Client-Zertifikat dem RADIUS Server, um zu beweisen, dass es sich um einen autorisierten Endpunkt handelt.

Android-spezifische Zertifikatsanforderungen
Die Bereitstellung auf Android bringt spezifische Einschränkungen mit sich, insbesondere seit Android 11. Um Man-in-the-Middle-Angriffe (MitM) zu verhindern, hat Google die Option "Nicht validieren" für Serverzertifikate abgeschafft. Daher müssen Android Geräte das Root-CA-Zertifikat besitzen, das das Zertifikat des RADIUS Servers signiert hat.
Darüber hinaus muss das RADIUS Serverzertifikat das korrekte Attribut für die erweiterte Schlüsselverwendung (Extended Key Usage - EKU) enthalten - speziell Server Authentication (OID 1.3.6.1.5.5.7.3.1). Ohne dieses bricht der Android Supplicant den TLS-Handshake geräuschlos ab.
Auf der Client-Seite verlangt Android, dass der private Schlüssel und das Zertifikat zusammengebündelt sind, in der Regel im PKCS#12-Format (.p12 oder .pfx).
Integration mit dem Purple Ökosystem
Während EAP-TLS Ihre Unternehmensgeräte und die betriebliche Infrastruktur sichert, müssen Standortbetreiber auch den Besucherzugang verwalten. Hier wird eine duale SSID-Strategie entscheidend. Ihre Unternehmens-SSID nutzt 802.1X EAP-TLS, während Ihre öffentliche SSID die Guest WiFi Plattform von Purple nutzt. Diese Trennung gewährleistet die Betriebssicherheit, während Marketingteams gleichzeitig WiFi Analytics im Gästenetzwerk nutzen können. Weitere Details zur Absicherung physischer Infrastrukturen finden Sie unter Access Point Security: Ihr Leitfaden für Unternehmen 2026.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
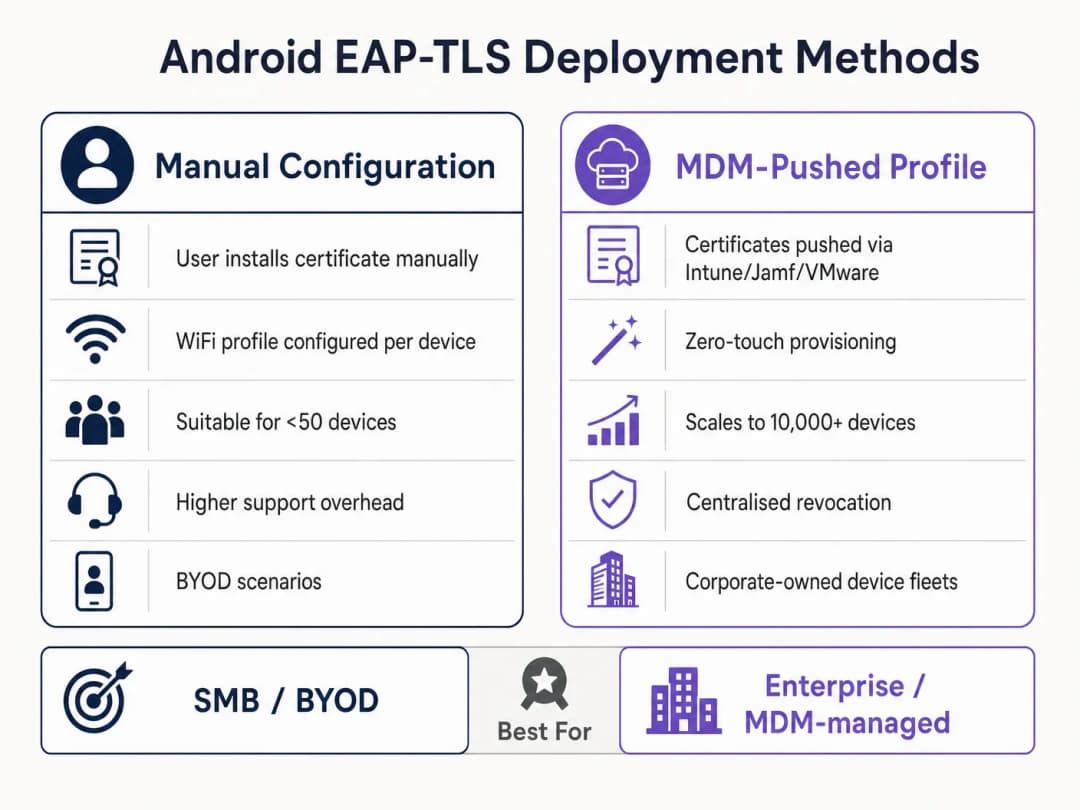
Die EAP-TLS Bereitstellung auf Android kann bei kleinen BYOD-Setups manuell oder über ein Mobile Device Management (MDM) für den Unternehmenseinsatz durchgeführt werden.
Methode 1: Manuelle Konfiguration (BYOD / Kleiner Rahmen)
Diese Methode ist supportintensiv und wird nur für begrenzte Rollouts oder Tests empfohlen.
- Bereitstellung des Zertifikats: Stellen Sie das
.p12Client-Zertifikat und die Root-CA-Datei.cersicher auf dem Android Gerät bereit (z. B. über ein sicheres Portal oder eine verschlüsselte E-Mail). - Installation:
- Navigieren Sie zu Einstellungen > Sicherheit > Verschlüsselung & Anmeldedaten > Zertifikat installieren.
- Installieren Sie die Root-CA als "WiFi-Zertifikat".
- Installieren Sie die
.p12-Datei und geben Sie das Passwort zum Entpacken ein, wenn Sie dazu aufgefordert werden.
- Netzwerkkonfiguration:
- Gehen Sie zu Einstellungen > Netzwerk & Internet > WiFi und wählen Sie "Netzwerk hinzufügen".
- Geben Sie die SSID ein.
- Stellen Sie die Sicherheit auf WPA/WPA2/WPA3-Enterprise ein.
- Stellen Sie die EAP-Methode auf TLS ein.
- Stellen Sie das CA-Zertifikat auf die installierte Root-CA ein.
- Stellen Sie den Online-Zertifikatsstatus auf Zertifikatsstatus anfordern ein.
- Stellen Sie die Domain so ein, dass sie mit dem Subject Alternative Name (SAN) des Zertifikats des RADIUS-Servers übereinstimmt.
- Wählen Sie das installierte Client-Zertifikat aus.
- Geben Sie die Identität ein (normalerweise der UPN des Benutzers oder die MAC-Adresse des Geräts).
Methode 2: Über MDM verteilte Profile (Enterprise-Skalierung)
Für große Infrastrukturen, wie einen Universitätscampus oder ein Logistikzentrum im Bereich Transport, ist MDM zwingend erforderlich. Es ermöglicht Zero-Touch-Bereitstellung und Lifecycle-Management.
- PKI-Integration: Verbinden Sie Ihr MDM (Intune, Workspace ONE, Jamf) über SCEP oder NDES mit Ihrer Zertifizierungsstelle.
- Zertifikatsprofile: Erstellen Sie ein Konfigurationsprofil, um die Root-CA auf den Vertrauensspeicher des Geräts zu übertragen. Erstellen Sie ein zweites Profil (SCEP), um das eindeutige Client-Zertifikat automatisch anzufordern und zu installieren.
- WiFi-Profil: Erstellen Sie ein WiFi-Konfigurationsprofil, das die bereitgestellten Zertifikate verknüpft.
- Sicherheitstyp: WPA2/WPA3 Enterprise
- EAP-Typ: EAP-TLS
- Authentifizierungsmethode: Zertifikat
- Server-Vertrauen: Geben Sie die Root-CA und den korrekten Server-Domainnamen an.
Detaillierte Anweisungen speziell für Microsoft finden Sie in unserem Leitfaden: How to Use Microsoft Intune to Push WiFi Certificates to Devices.
Best Practices
- WPA3-Enterprise erzwingen: Wo die Hardware es unterstützt, sollten Sie WPA3-Enterprise vorschreiben. Die 192-Bit-Sicherheits-Suite erfordert explizit EAP-TLS und gewährleistet so die höchsten kryptografischen Standards.
- Zertifikats-Lebenszyklus automatisieren: Client-Zertifikate laufen ab. Wenn Sie sich auf eine manuelle Verlängerung verlassen, riskieren Sie flächendeckende Ausfälle. Implementieren Sie SCEP/NDES, um Zertifikate 30 Tage vor Ablauf automatisch zu verlängern.
- Robuste DNS-Infrastruktur implementieren: Zertifikatssperrlisten-Prüfungen (CRL) und OCSP erfordern eine zuverlässige DNS-Auflösung am Edge. Lesen Sie mehr dazu unter Protect Your Network with Strong DNS and Security.
- VLAN-Segmentierung: Ordnen Sie über EAP-TLS authentifizierte Sitzungen basierend auf Zertifikatsattributen (z. B. Trennung von Manager-Tablets und POS-Terminals) über RADIUS-Attribute wie
Tunnel-Private-Group-Idbestimmten VLANs zu.
Fehlerbehebung und Risikominderung
Wenn Android-Geräte keine Verbindung über EAP-TLS herstellen können, liegt das Problem fast immer in der Zertifikatskette oder der RADIUS-Konfiguration.
- Symptom: Android 11+ Geräte trennen die Verbindung sofort oder zeigen "Authentifizierungsfehler" an, ohne den Benutzer zur Eingabe aufzufordern.
- Fehlerursache: Das Gerät vertraut dem RADIUS-Serverzertifikat nicht. Das Feld "Domain" im WiFi-Profil muss exakt mit dem SAN des Serverzertifikats übereinstimmen und die Root-CA muss installiert sein.
- Symptom: Zeitüberschreitung bei der Verbindung während des TLS-Handshakes.
- Fehlerursache: Der RADIUS-Server kann den CRL-Verteilerpunkt nicht erreichen, um den Sperrstatus des Client-Zertifikats zu überprüfen. Stellen Sie sicher, dass Ihr RADIUS-Server über ausgehenden HTTP-Zugriff auf die CRL-Endpunkte Ihrer PKI verfügt.
- Symptom: Windows-Geräte verbinden sich, aber Android-Geräte schlagen fehl.
- Fehlerursache: Die EKU
Server-Authentifizierungfehlt im RADIUS-Zertifikat oder der Android-Supplicant versucht, eine nicht unterstützte Cipher Suite zu verwenden. Überprüfen Sie die RADIUS-Protokolle auf Fehler bei der TLS-Aushandlung.
- Fehlerursache: Die EKU
ROI und geschäftlicher Nutzen
Der Übergang zu EAP-TLS erfordert eine Anfangsinvestition in die PKI- und MDM-Infrastruktur, aber der Return on Investment (ROI) für IT-Leitungsebenen ist erheblich.
- Reduzierte Helpdesk-Kosten: 20 bis 30 % der IT-Helpdesk-Tickets entfallen auf Passwortrücksetzungen. Die zertifikatsbasierte Authentifizierung macht Passwortrotationsrichtlinien für den Netzwerkzugriff überflüssig und senkt den Support-Aufwand drastisch.
- Risikominderung: EAP-TLS bietet Schutz vor dem Abgreifen von Anmeldedaten und Offline-Wörterbuchangriffen. In regulierten Branchen wie dem Gesundheitswesen übersteigen die Kosten einer einzigen Sicherheitsverletzung die Bereitstellungskosten einer PKI bei weitem.
- Betriebliche Kontinuität: Die automatisierte Zertifikatsbereitstellung stellt sicher, dass kritische Betriebsgeräte - von Scannern im Lager bis hin zu POS-Systemen im Einzelhandel - niemals aufgrund abgelaufener Anmeldedaten vom Netzwerk getrennt werden. Da Purple seine Präsenz kontinuierlich ausbaut, was durch jüngste strategische Schritte wie Purple Signals Higher Education Ambitions with Appointment of VP Education Tim Peers unterstrichen wird, wird eine robuste, grundlegende Konnektivität für fortschrittliche Analysen und Interaktionen unerlässlich.
Schlüsseldefinitionen
802.1X
Ein IEEE Standard für portbasierte Netzwerkzugriffskontrolle (PNAC), der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das grundlegende Framework, das unbefugte Geräte daran hindert, am Edge auf das Unternehmensnetzwerk zuzugreifen.
EAP-TLS
Extensible Authentication Protocol mit Transport Layer Security. Ein Authentifizierungs-Framework, das X.509 Zertifikate zur gegenseitigen Authentifizierung zwischen dem Client und dem Server verwendet.
Gilt als die sicherste EAP-Art, da sie die Abhängigkeit von Passwörtern eliminiert, was sie für hochsichere Umgebungen unverzichtbar macht.
RADIUS
Remote Authentication Dial-In User Service. Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) bietet.
Die Serverkomponente (z. B. Cisco ISE, Microsoft NPS), die das Zertifikat des Android Geräts mit der PKI abgleicht.
Supplicant
Das Client-Gerät (in diesem Fall das Android Smartphone oder Tablet), das Zugriff auf das Netzwerk anfordert.
Das Verständnis der spezifischen Betriebssystembeschränkungen des Supplicants (wie die strenge Validierung ab Android 11) ist entscheidend für eine erfolgreiche Bereitstellung.
Authenticator
Das Netzwerkgerät (der WiFi Access Point), das den Authentifizierungsprozess zwischen dem Supplicant und dem RADIUS Server vermittelt.
Der AP trifft nicht die Entscheidung; er setzt lediglich die Port-Kontrolle basierend auf der Antwort des RADIUS Servers durch.
PKI
Public Key Infrastructure. Eine Reihe von Rollen, Richtlinien, Hardware, Software und Verfahren, die zum Erstellen, Verwalten, Verteilen, Verwenden, Speichern und Widerrufen digitaler Zertifikate erforderlich sind.
Das Rückgrat von EAP-TLS. Ohne eine robuste PKI ist eine zertifikatsbasierte Authentifizierung unmöglich.
SCEP
Simple Certificate Enrolment Protocol. Ein Protokoll, das entwickelt wurde, um die Ausstellung und den Widerruf digitaler Zertifikate so skalierbar wie möglich zu gestalten.
Wird von MDM-Plattformen verwendet, um Client-Zertifikate automatisch und ohne Benutzereingriff auf Android-Geräten bereitzustellen.
SAN
Subject Alternative Name. Eine Erweiterung von X.509, die es ermöglicht, einem Sicherheitszertifikat verschiedene Werte zuzuordnen.
Android 11+ erfordert, dass das Feld 'Domain' im WiFi-Profil mit dem SAN des Zertifikats des RADIUS-Servers übereinstimmt.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette muss 5.000 Android-basierte POS-Tablets bereitstellen. Das Sicherheitsteam fordert, dass diese Geräte keine gemeinsam genutzten Passwörter verwenden dürfen und immun gegen Phishing von Anmeldedaten sein müssen. Wie sollte das Infrastruktur-Team diese Bereitstellung angehen?
Das Team muss eine MDM-Lösung bereitstellen, die über SCEP in seine interne PKI integriert ist. Das MDM überträgt ein Konfigurationsprofil, das das Root CA Zertifikat enthält, fordert automatisch ein eindeutiges Client Zertifikat für jedes POS-Tablet an und konfiguriert das WPA3-Enterprise WiFi Profil für die Verwendung von EAP-TLS. Der RADIUS Server wird so konfiguriert, dass er diese Geräte nach erfolgreicher Zertifikatsvalidierung einem isolierten POS VLAN zuweist.
Ein IT-Leiter im Krankenhaus aktualisiert das drahtlose Netzwerk. Nach dem Upgrade verbinden sich ältere Android 9 Geräte erfolgreich mit dem EAP-TLS Netzwerk, aber neu angeschaffte Android 12 Geräte scheitern bei der Authentifizierung und melden einen Vertrauensfehler.
Der IT-Leiter muss das auf die Geräte übertragene WiFi Konfigurationsprofil aktualisieren. Android 11+ erzwingt eine strenge Serverzertifikatsvalidierung. Das Profil muss so aktualisiert werden, dass es das zu vertrauende Root CA Zertifikat explizit definiert und die genaue "Domain" (passend zum SAN des RADIUS Servers) angibt, um MitM-Angriffe zu verhindern.
Übungsfragen
Q1. Ihre Organisation migriert von PEAP-MSCHAPv2 zu EAP-TLS. Während der Pilotphase schlägt die Verbindung bei mehreren Android 13-Geräten fehl. Die RADIUS-Protokolle zeigen, dass der TLS-Handshake initiiert, aber vom Client abgebrochen wird, bevor das Client-Zertifikat gesendet wird. Was ist der wahrscheinlichste Konfigurationsfehler?
Hinweis: Berücksichtigen Sie die strengen Validierungsanforderungen bezüglich der Serveridentität, die in neueren Android-Versionen eingeführt wurden.
Musterlösung anzeigen
Der wahrscheinlichste Fehler ist, dass das an die Android 13-Geräte verteilte WiFi-Profil die Übereinstimmung des 'Domain'-Suffixes nicht korrekt angibt oder die Root CA im Profil nicht ordnungsgemäß verknüpft ist. Android bricht die Verbindung ab, um einen Man-in-the-Middle-Angriff zu verhindern, da es das Zertifikat des RADIUS-Servers nicht validieren kann.
Q2. Sie entwerfen die Architektur für eine Bereitstellung in einem großen Stadion. Der Kunde möchte EAP-TLS für alle Mitarbeitergeräte nutzen. Welche spezifische Infrastrukturkomponente muss im Vergleich zu einem Standard-WPA2-PSK-Netzwerk hochskaliert werden und warum?
Hinweis: EAP-TLS beinhaltet komplexe kryptografische Operationen während der Verbindungsphase.
Musterlösung anzeigen
Die RADIUS-Server-Infrastruktur muss erheblich hochskaliert werden. EAP-TLS erfordert eine vollständige gegenseitige Zertifikatsvalidierung (asymmetrische Kryptografie), was rechenintensiv ist. In einer Stadionumgebung mit Tausenden von Geräten, die sich potenziell gleichzeitig bewegen oder authentifizieren, führt eine zu gering dimensionierte RADIUS-Bereitstellung zu Authentifizierungs-Timeouts und Verbindungsfehlern.
Q3. Ein Client-Zertifikat auf einem verloren gegangenen Android-Tablet wurde kompromittiert. Durch welchen genauen Mechanismus verhindert das Netzwerk, dass sich dieses Gerät über EAP-TLS verbindet?
Hinweis: Wie erfährt der RADIUS-Server, dass das Zertifikat vor seinem Ablaufdatum nicht mehr gültig ist?
Musterlösung anzeigen
Der IT-Administrator widerruft das Client-Zertifikat in der PKI. Die PKI aktualisiert ihre Certificate Revocation List (CRL) oder den OCSP-Responder. Wenn das verlorene Tablet versucht, sich zu verbinden, gleicht der RADIUS-Server das Client-Zertifikat mit der CRL/OCSP ab. Da es als widerrufen markiert ist, lehnt der RADIUS-Server die Authentifizierungsanfrage ab.
Weiterlesen in dieser Reihe
Ein Leitfaden für Netzwerkadministratoren zur Konfiguration der RADIUS-Authentifizierung für Gäste-WiFi
Eine umfassende technische Referenz für Netzwerkadministratoren zur Bereitstellung der RADIUS-Authentifizierung für Gäste-WiFi. Behandelt die Architektur, herstellerunabhängige Konfigurationsschritte, Best Practices für die Sicherheit und die Behebung häufiger Bereitstellungsfehler.
Implementierung von SCEP für sicheres BYOD und 802.1X WiFi in der Hochschulbildung
Dieser technische Leitfaden beschreibt detailliert, wie IT-Teams an Hochschulen die 802.1X-Zertifikatsregistrierung für Tausende von BYOD-Geräten mithilfe von SCEP automatisieren können. Er behandelt die Architektur, die Sicherheitsvorteile und praktische Bereitstellungsschritte, um das manuelle Onboarding durch ein sicheres, kontaktloses Netzwerkzugriffsmodell zu ersetzen.
Konfigurieren von RADIUS-Authentifizierung für Gäste- und Mitarbeiter-WiFi-Netzwerke
Dieses technische Referenzhandbuch beschreibt die Architektur, Konfiguration und Bereitstellung der RADIUS-Authentifizierung für WiFi-Netzwerke von Unternehmen für Gäste und Mitarbeiter. Es bietet Netzwerkarchitekten und IT-Managern die genauen Protokolle, Sicherheitsstandards und Fehlerbehebungsmethoden, die für den Aufbau sicherer, skalierbarer drahtloser Zugriffskontrollsysteme erforderlich sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.