
什麼是 MAC Address 驗證?何時該使用以及何時該避免
本權威技術參考指南涵蓋企業 WiFi 環境中的 MAC Address 驗證 - 說明基於 RADIUS 的 MAC 驗證在 Layer 2 的運作方式、其固有的安全性漏洞(包括 MAC 欺騙與作業系統層級 MAC 隨機化造成的影響),以及其作為管理 IoT 與無介面裝置(headless devices)有效工具的確切運作情境。本指南為餐飲旅宿、零售、醫療保健及公共部門場域的 IT 經理與網路架構師提供具體可行的部署指引,並附帶實際案例、決策框架,以及與 Purple 的客用 WiFi 及分析平台整合的情境。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業 WiFi 安全指南 →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
執行摘要
對於管理複雜場所 - 從擴張的酒店物業和零售連鎖店到體育場館和公共部門設施 - 的企業 IT 領導者來說,為激增的非託管設備確保網路存取安全是一項關鍵的營運挑戰。雖然 MAC 位址認證作為獨立的安全協定具有根本性的局限性,但它對於無法支援 802.1X 或 Captive Portal 的 IoT 設備、舊版硬體和無螢幕系統來說,仍然是不可或缺的配置機制。
本指南剖析了基於 RADIUS 的 MAC 認證架構,評估了其營運實用性與其固有的安全漏洞。我們詳細介紹了何時部署 MAC 認證以簡化營運、何時避免使用它以降低風險,以及現代企業 WiFi 平台如何整合這些控制以在不犧牲連接性的情況下維護強大的安全性。核心原則:MAC 認證是一種網路存取控制機制,而不是一種安全協定。 請相應地進行部署。
技術深度剖析
MAC 位址認證的工作原理
MAC (Media Access Control) 位址認證運作於 OSI 模型的第二層。與 IEEE 802.1X(其需要用戶端設備上的 Supplicant 使用 PEAP-MSCHAPv2 或 EAP-TLS 等 EAP 方法來交涉憑證)不同,MAC 認證完全依賴設備的硬體位址來作為識別碼和憑證。
認證流程如下:當設備嘗試與無線存取點 (AP) 建立關聯時,AP 會攔截該關聯請求並提取用戶端的 MAC 位址(由製造商分配給網路介面卡 (NIC) 的唯一 48 位元識別碼)。AP 作為 RADIUS 用戶端,將 Access-Request 訊息轉發給 RADIUS 伺服器。在典型的實作中,MAC 位址會同時作為使用者名稱和密碼提交,通常格式化為不含分隔符號的樣式(例如 A4CF12388E7F),不過廠商的實作方式各有不同。RADIUS 伺服器會查詢其後端 - 通常是 LDAP 目錄、Active Directory 或專用的身分識別庫 - 以驗證該 MAC 位址是否存在於允許清單中。如果比對成功,則會傳回 Access-Accept 訊息,AP 授予網路存取權限,並且可以選擇分配特定的 VLAN。如果比對失敗,則會傳回 Access-Reject,並且該設備會被拒絕關聯或被放入受限的隔離 VLAN 中。

安全限制與漏洞
MAC 驗證的根本缺陷在於 MAC 位址是在 IEEE 802.11 管理訊框中以純文字傳輸。任何擁有基本封包分析工具(如 Wireshark、Kismet 或類似工具)的攻擊者,都可以在不進行任何主動入侵的情況下,被動捕獲在網路上通訊的合法 MAC 位址。一旦識別出合法的 MAC 位址,攻擊者就可以使用 macchanger (Linux) 或內建的作業系統公用程式等工具來偽裝自己的網路卡,使其與捕獲的位址相符。
由於 RADIUS 伺服器不進行任何密碼學挑戰回應 - 它只是簡單地檢查該字串是否與資料庫條目相符 - 因此偽裝的裝置會被授予與合法裝置完全相同的網路權限。這不是理論上的攻擊;它不需要專業知識,且在兩分鐘內即可執行。
此外,MAC 驗證不提供資料承載的加密。除非 SSID 使用 WPA2-PSK、WPA3-SAE 或機會性無線加密 (OWE) 進行安全保護,否則所有流量仍容易受到攔截。因此,必須始終將 MAC 驗證理解為一種網路存取控制 (NAC),而不是安全邊界。
隨著 MAC 位址隨機化技術的廣泛採用,出現了進一步的營運複雜性。Apple 在 iOS 14 (2020) 中引入了每個網路的隨機化 MAC 位址,Android 隨後在 Android 10 中跟進。Windows 11 預設啟用隨機化。當消費級裝置連接到網路時,它會呈現一個隨機的、臨時的 MAC 位址,而不是其硬體燒錄的位址。這直接破壞了任何依賴 MAC 位址來識別或驗證回訪使用者的系統 - 包括用於在 Guest WiFi 網路上繞過 Captive Portal 的 MAC 快取。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
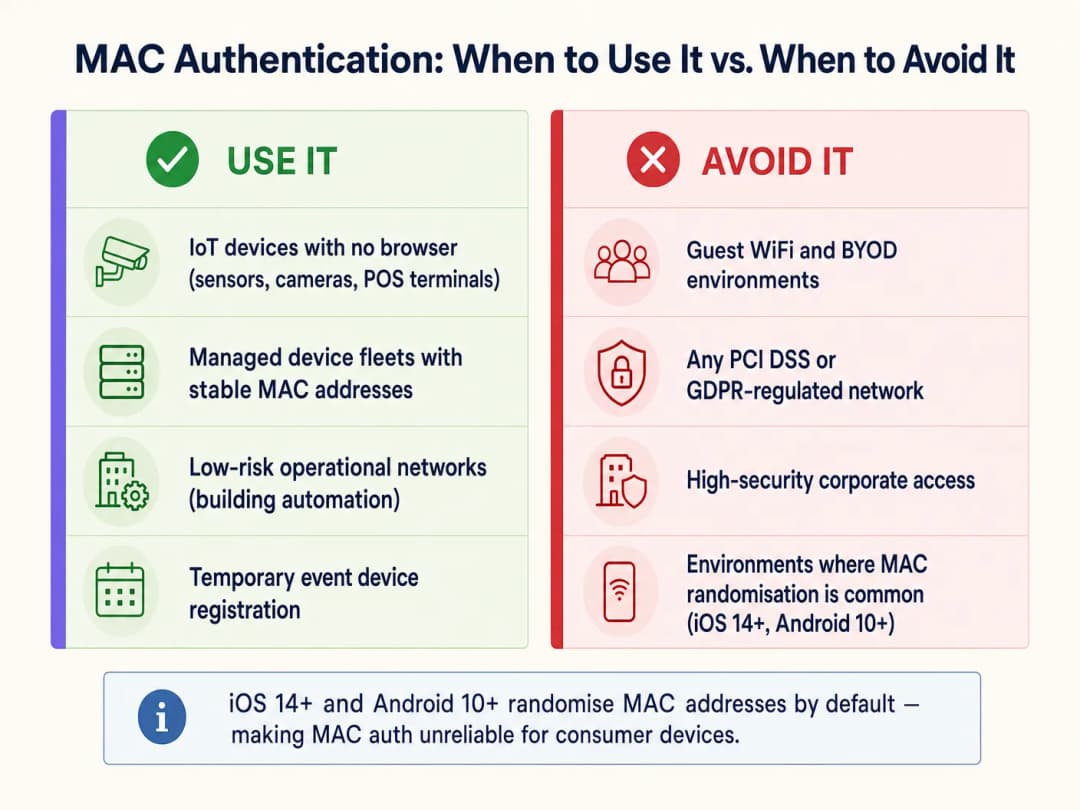
何時使用 MAC 驗證
MAC 驗證僅適用於缺乏透過更強大方法進行驗證能力的裝置類別。主要的使用案例為:
| 裝置類別 | 範例 | 原理 |
|---|---|---|
| 無介面 IoT 裝置 | 智慧電視、CCTV 攝影機、環境感測器 | 無瀏覽器或 Supplicant 功能 |
| 營運技術 (OT) | HVAC 控制器、BMS、門禁控制面板 | 無 802.1X 支援的舊型協定 |
| 舊型 POS 終端機 | 較舊的零售支付終端機 | 僅支援 WPA2-PSK;MAC 過濾增加了一個微弱的次要層級 |
| 託管裝置群 | 印表機、VoIP 電話、條碼掃描器 | 穩定且已知的 MAC 位址;集中管理 |
| 臨時活動設備 | 影音設備、活動平板電腦 | 短期、受控部署 |
何時應避免 MAC 驗證
IT 架構師在以下幾個關鍵情境中必須主動避免使用 MAC 驗證:
訪客 WiFi 與 BYOD 網路。 這是當前場域營運商面臨在營運上最顯著的問題。現代行動作業系統預設會隨機化 MAC 位址。如果 Guest WiFi 部署依賴 MAC 快取來為回訪訪客提供無縫的重新驗證,則對大多數現代裝置而言都會失敗。訪客的裝置在每次造訪時都會呈現新的隨機 MAC,網路會將其視為新使用者,導致他們每次都必須被迫通過 Captive Portal。這會降低使用者體驗,並破壞 WiFi Analytics 平台中的回訪訪客數據。解決方案是使用 Passpoint (Hotspot 2.0) 或帶有持久工作階段權杖的安全 Captive Portal。
高安全性企業網路。 任何處理敏感企業資料的網路區段都必須至少使用 802.1X 搭配 EAP-TLS (憑證型) 或 PEAP-MSCHAPv2。如需詳細的部署指南,請參閱 如何使用 802.1X 在 iOS 和 macOS 上設定企業級 WiFi。MAC 驗證無法針對內部威脅或針對企業基礎架構的定向攻擊提供實質的安全防護。
受 PCI-DSS 約束的環境。 PCI-DSS v4.0 要求 8 規定,持卡人資料環境 (CDE) 內的所有系統都必須實施強式驗證控制。MAC 驗證不符合強式驗證的定義,不能作為任何接觸付款資料之系統的主要存取控制。VLAN 區段可以將經過 MAC 驗證的裝置與 CDE 隔離,但付款網路本身必須使用 802.1X 或同等驗證。
受 GDPR 約束的資料環境。 將 MAC 位址作為個人資料識別碼儲存 (根據 GDPR 第 4 條,MAC 位址確實可以被視為個資) 需要有合法依據及適當的安全措施。在處理個人資料的網路上使用 MAC 位址作為驗證憑證,會同時帶來安全與合規風險。
部署最佳實踐
針對需要進行 MAC 驗證的裝置類別實施該驗證時,以下不限特定硬體廠商的最佳實作原則是不可妥協的: VLAN 區隔。 切勿將進行 MAC 驗證的裝置與企業用戶、伺服器或付款系統放在同一個 VLAN。請將其分配到專用的 IoT VLAN,並透過嚴格的防火牆 ACL 限制其僅能存取所需的特定服務。這是最重要且具補償性的控制措施。如需進一步了解網路層級安全架構的指南,請參閱 Access Point Security: Your 2026 Enterprise Guide 以及 Protect Your Network with Strong DNS and Security。
結合 WPA2/WPA3 加密。 務必為 SSID 設定 WPA2-PSK 或 WPA3-SAE,以加密無線傳輸內容。MAC 驗證控制的是誰可以加入網路,而加密則是保護他們傳輸的內容。
裝置剖析與異常偵測。 部署具備裝置剖析功能的 NAC 解決方案。如果某個裝置使用已註冊智慧電視的 MAC 位址進行驗證,卻呈現 Windows 工作站的流量特徵(如 DNS 查詢、SMB 流量、HTTP 瀏覽),系統應動態隔離該裝置以待調查。
允許清單生命週期管理。 對 MAC 允許清單進行嚴格的生命週期管理。報廢的裝置必須立即移除。過期的項目會成為遭受偽造攻擊的直接管道。盡可能將稽核流程自動化,將超過 90 天未出現在網路上的 MAC 項目標記出來。
依裝置類別區隔 SSID。 避免在同一個 SSID 上混用 IoT 裝置和使用者裝置。為 IoT、企業和訪客流量使用專屬的 SSID,並將各 SSID 對應至其專屬的 VLAN,同時套用適當的安全原則。
最佳實作原則
下表總結了依裝置類別與合規性背景建議的驗證方法:
| 情境 | 建議的驗證方法 | MAC 驗證角色 |
|---|---|---|
| 企業筆記型電腦與智慧型手機 | 802.1X (EAP-TLS 或 PEAP) | 無 |
| 訪客智慧型手機與平板電腦 | Captive Portal / Passpoint | 無(MAC 隨機化會使其失效) |
| 無螢幕 IoT 裝置(攝影機、感測器) | MAC 驗證 + WPA2/3-PSK | 主要(唯一可行的選擇) |
| 舊型 POS 終端機 | MAC 驗證 + WPA2-PSK + VLAN 隔離 | 次要(補償性控制措施) |
| 醫療裝置 (HIPAA) | 盡可能使用 802.1X;否則使用 MAC 驗證 + 嚴格的 VLAN 區隔 | 採取最大程度區隔下的最後手段 |
| 活動/臨時裝置 | 限制時間且具 VLAN 存取權限的 MAC 驗證 | 適用於短期、受控的部署 |
對於跨多個領域營運的企業組織,包括 Transport 樞紐與公共部門設施,原則皆完全一致:以該裝置類別所能支援的最強方法進行驗證,並以網路層級的控制措施來補足較弱驗證方法的不足。
疑難排解與風險緩釋
徵兆:使用 MAC 驗證的裝置發生間歇性連線失敗。
根本原因:該裝置的網路卡韌體可能正在產生隨機化或本地管理的 MAC 位址。請確認裝置已設定為使用其燒錄的硬體 MAC 位址。檢查 RADIUS 伺服器記錄以尋找 Access-Reject 訊息,並與允許清單格式進行交叉比對(某些 RADIUS 伺服器要求使用冒號分隔格式 AA:BB:CC:DD:EE:FF;其他伺服器則要求不含分隔符號)。
徵兆:儘管人流量保持穩定,但回訪訪客的指標卻在下降。 根本原因:iOS 14+ 或 Android 10+ 裝置上的 MAC 隨機化。MAC 快取機制對於現代消費性裝置而言已不再可靠。請轉換為基於工作階段權杖的重新驗證或 Passpoint,以恢復準確的 WiFi Analytics 數據。
徵兆:IoT VLAN 上出現未預期的裝置。 根本原因:MAC 欺騙或近期未經稽核的允許清單。請實施裝置特徵分析,以偵測預期裝置行為與實際流量模式之間的不匹配。審查 RADIUS 帳務記錄以尋找異常的工作階段持續時間或數據傳輸量。
徵兆:高峰時段 RADIUS 伺服器效能下降。 根本原因:來自大型 IoT 裝置群的大量 Access-Request 訊息。請實施 RADIUS 代理快取或為 MAC 驗證配置專用的 RADIUS 執行個體,以分擔處理 802.1X 的主要驗證伺服器之負載。
-
投資報酬率與商業影響
採取策略性而非廣泛性地部署 MAC 驗證,對營運效率和安全性狀態具有直接的影響。對於管理 2,000 多個客房內 IoT 裝置的大型飯店場所,透過預先配置的 MAC 允許清單自動上線智慧電視、恆溫器和 IP 電話,可免除手動設定每台裝置的需求,與手動輸入憑證相比,預估可縮短 60 - 70% 的部署時間。當裝置透過 RADIUS 屬性持續指派到正確的 VLAN 時,與 IoT 連線相關的支援案件通常會減少 35 - 45%。
相反地,嘗試將 MAC 驗證用於訪客網路會產生明顯的負面結果。在大多數使用者攜帶現代 iOS 或 Android 裝置的網路上,依賴 MAC 快取以繞過 Captive Portal 的場所回報,其回訪訪客識別率從 70 - 80% 降至 20% 以下。這會直接損害 Guest WiFi Marketing & Analytics Platform 的投資報酬率,因為在該平台上,回訪訪客的數據是驅動個人化行銷活動和忠誠度參與的關鍵。
商業案例非常明確:為每個裝置類別投資正確的驗證機制。用於 IoT 裝置的 MAC 驗證可降低營運開銷。用於訪客裝置的安全 Captive Portal 和 Passpoint 則可保護分析完整性與合規性。這兩者絕不應混為一談。
關鍵定義
MAC Address (實體位址)
由製造商分配給網路介面控制器 (NIC) 的唯一 48 位元硬體識別碼,通常表示為六組十六進位數字(例如 A4:CF:12:38:8E:7F)。
在 MAC 認證中,同時做為提交給 RADIUS 伺服器的使用者名稱與密碼。由於其在 802.11 管理框架中是以明文傳輸,因此極易被擷取。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連接到網路服務的使用者和裝置提供集中式的驗證、授權和計費 (AAA) 管理。
MAC 認證的伺服器端組件。它接收來自存取點的 Access-Request 訊息,查詢 MAC 允許清單,並傳回 Access-Accept 或 Access-Reject 回應。
MAC Spoofing
變更網路介面出廠時分配的 MAC 位址,以冒充網路上其他裝置的行為。
針對 MAC 認證的主要攻擊手法。不需要專業工具或知識 - 使用標準作業系統公用程式或免費提供的軟體(例如 Linux 上的 macchanger)即可在兩分鐘內完成。
MAC Address Randomisation
現代作業系統(iOS 14+、Android 10+、Windows 11)中的一項隱私功能,在連接到 WiFi 時會生成暫時的、針對特定網路的隨機 MAC 位址,而不是使用裝置的硬體燒錄位址。
現代消費性裝置在訪客網路上導致 MAC 認證和 MAC 快取失效的原因。這會直接影響回訪者分析和無縫重新驗證的工作流程。
Headless Device
一種在沒有顯示器、圖形使用者介面、鍵盤或其他輸入週邊設備的情況下運作的運算裝置。
MAC 認證的主要合法使用情境。無周邊裝置(智慧電視、IP 攝影機、感測器)無法與 Captive Portal 進行互動或輸入 802.1X 憑證,這使得 MAC 認證成為唯一可行的上線機制。
VLAN Segmentation
將實體網路邏輯分割為多個隔離的虛擬網路 (VLAN) 的實務做法,每個虛擬網路都有自己的流量策略和防火牆規則。
部署 MAC 認證時關鍵的補償控制措施。藉由將通過 MAC 認證的裝置限制在特定的 VLAN 中,可以控制 MAC 偽造攻擊成功後的受害範圍。
IEEE 802.1X
一項用於基於連接埠之網路存取控制的 IEEE 標準,使用可延伸驗證協定 (EAP) 提供加密驗證,需要用戶端裝置上的 Supplicant、驗證器(AP)和驗證伺服器 (RADIUS)。
適用於所有具備此能力之裝置的安全替代方案,以取代 MAC 認證。這應該是企業裝置、受控端點以及任何處理敏感資料的裝置的預設驗證方法。
Passpoint (Hotspot 2.0)
一項由 WiFi 聯盟制定的認證計畫(基於 IEEE 802.11u),可使用數位憑證或 SIM 卡憑證自動、安全地驗證並連線至 WiFi 網路,無需透過 Captive Portal 進行互動。
在訪客網路上取代 MAC 快取的策略性方案。為回訪使用者提供無縫的重新驗證,而不依賴 MAC 位址,從而解決了 MAC 隨機化問題。
Network Access Control (NAC)
一種安全方法,對試圖存取網路資源的裝置強制執行策略,包括准入前檢查(裝置健康狀況、驗證)和准入後監控(流量行為、異常檢測)。
MAC 認證所屬的更廣泛範疇。MAC 認證是 NAC 的基本形式;企業部署應將其與裝置描述和異常檢測結合,以發揮實質的安全價值。
WPA3-SAE (Simultaneous Authentication of Equals)
用於 WPA3 個人模式的身份驗證握手,取代了 WPA2 四向握手,改用更安全的 Dragonfly 金鑰交換,可有效抵抗離線字典攻擊。
在 IoT SSID 上建議與 MAC 認證搭配使用的加密標準,確保即使裝置的 MAC 被偽造,攻擊者仍需要正確的 PSK 才能解密流量。
範例
某家全國零售連鎖店正在其門市部署 500 台全新數位看板顯示器。這些顯示器運行精簡版的 Linux 作業系統,不支援 802.1X 請求方(supplicants)或 Captive Portal 互動。網路架構師需要在不干擾企業或客用網路的情況下安全地連接它們。
專為數位看板設備部署一個專用的 SSID,並使用 WPA3-SAE(若顯示器硬體不支援 WPA3 則使用 WPA2-PSK)進行加密。在此 SSID 上啟用 MAC Address 驗證。將這 500 個從裝置採購清單中取得的 MAC Address 預先登錄到中央 RADIUS 伺服器的允許清單中。設定 RADIUS 伺服器將所有通過驗證的顯示器分配到專用的 IoT VLAN(例如 VLAN 50)。在 VLAN 50 上套用嚴格的防火牆 ACL,僅允許向特定的 CMS 雲端端點與 NTP 伺服器傳送連出 HTTPS 流量。封鎖所有連入連線以及到其他 VLAN 的所有橫向流量。排定每季進行 RADIUS 允許清單稽核,以移除已汰換的顯示器項目。
一家擁有 400 間客房的飯店回報,儘管 Captive Portal 已設定為使用 MAC Address 快取將裝置記住 90 天,但回訪的房客在每次造訪時仍被強制引導至 Captive Portal。該客用 WiFi 網路以此方式運作了三年皆無問題,但投訴在過去 18 個月內急劇增加。
根本原因是 MAC Address 隨機化,這是 iOS 14(2020 年 9 月)與 Android 10 中引入的預設行為。這 18 個月的時間軸與這些作業系統版本在客群中的廣泛採用相吻合。對於現代消費級裝置,MAC 快取機制已不再可靠。立即的修正方法是移除 MAC 快取作為重新驗證的機制,並將其替換為儲存在 Captive Portal 後端的持久性工作階段憑證(session token),該憑證與使用者的電子郵件地址或會員帳戶綁定,而非其 MAC Address。中期解決方案是部署 Passpoint(Hotspot 2.0)憑證,其使用加密憑證來識別回訪使用者,無論 MAC Address 為何,皆可提供無縫的重新驗證,而無需與 Captive Portal 互動。
練習題
Q1. 某體育場營運總監希望為特許攤商部署 200 台無線銷售點(POS)終端機。這些終端機僅支援 WPA2-PSK 與 MAC 驗證。總監建議將它們放置在主企業 SSID 上,以簡化網路管理。您的建議是什麼?這在合規性上有何影響?
提示:請考慮 PCI-DSS 規範 8(強身份驗證)以及持卡人數據環境的網路分割需求。
查看標準答案
應立即拒絕該提案。將 POS 終端機放置在企業 SSID 上違反了 PCI-DSS 網路分割要求,並會建立一條從易受 MAC 偽造攻擊之設備直接進入企業網路的通道。正確的架構為:為 POS 終端機建立專屬的 SSID,並使用 WPA2-PSK 與 MAC 驗證進行安全防護,對應到專用的 POS VLAN。套用防火牆規則,僅允許透過 HTTPS(連接埠 443)向付款閘道處理器發送輸出流量。阻斷 POS VLAN 與企業或訪客 VLAN 之間的所有跨 VLAN 路由。為 PCI-DSS QSA 稽核記錄此分割配置。MAC 驗證僅提供基本的存取控制層,VLAN 與防火牆規則才提供實際的安全邊界。
Q2. 您的 WiFi Analytics 儀表板顯示,儘管零售場所的客流量保持穩定,但回訪客辨識率在過去 12 個月內已從 74% 降至 18%。該網路使用 MAC 位址快取,以便讓回訪客繞過 Captive Portal。其根本原因為何?解決路徑是什麼?
提示:請考慮主要行動作業系統更新的時間線及其隱私功能。
查看標準答案
根本原因是 MAC 位址隨機化。iOS 14(2020 年 9 月)與 Android 10 引入了針對每個網路的隨機化 MAC 位址作為預設隱私功能。隨著訪客設備陸續升級至這些作業系統版本,MAC 快取機制逐漸失效,導致分析平台將回訪客視為新使用者。立即解決方案:以持久性工作階段權杖(Session Token)系統取代 MAC 快取,讓 Captive Portal 儲存一個與使用者電子郵件地址或會員帳號綁定的長期 Cookie 或權杖,使入口網站無需依賴 MAC 位址即可辨識回訪使用者。策略性解決方案:部署 Passpoint(Hotspot 2.0)以提供完全獨立於 MAC 位址且無縫、基於憑證的重新驗證。
Q3. 某醫院 IT 經理需要將 50 台舊型輸液幫浦連接到臨床 WiFi 網路。這些幫浦無法處理 Captive Portal 或 802.1X 請求方。經理計劃部署一個開放式 SSID,並將 MAC 驗證作為唯一的存取控制。這其中有何關鍵安全性缺陷?應如何修正其架構?
提示:MAC 驗證僅控制存取,並非保護傳輸中的數據。請考慮 HIPAA 安全規則對數據加密的要求。
查看標準答案
關鍵缺陷在於缺乏無線加密。開放式 SSID 會在空中以明文傳輸所有數據。無線電訊號範圍內的任何攻擊者,都可以使用標準的封包分析器擷取來自輸液幫浦的所有流量 - 包括患者數據、劑量指令和設備遙測數據。這直接違反了 HIPAA 安全規則(45 CFR § 164.312(e)(2)(ii) - 傳輸中 ePHI 的加密)。修正後的架構除了 MAC 驗證外,還必須在 SSID 上使用 WPA2-PSK(或 WPA3-SAE),以確保無線承載內容已被加密。必須將這些幫浦放置在專屬的臨床設備 VLAN 上,並設定防火牆規則,將流量限制在與其通訊的特定臨床資訊系統。PSK 應保持複雜度、儲存在網路管理系統中,並按照規定的時程進行輪替。
Q4. 會議中心 IT 團隊計劃在所有 SSID(包括訪客網路、參展商網路和影音設備網路)部署 MAC 驗證,以便用單一驗證方式簡化管理。請評估此方案。
提示:考慮每個網路上不同的設備類型與使用者類型,以及 MAC 隨機化對訪客網路的影響。
查看標準答案
該方案對於這三個網路中的其中兩個是不合適的。對於影音設備網路(無螢幕設備、MAC 地址固定),MAC 驗證是可行且實用的方法,但須搭配 WPA2/WPA3 與專屬 VLAN。對於參展商網路(企業筆記型電腦、平板電腦),僅靠 MAC 驗證是不夠的,參展商的設備支援 802.1X,應透過安全的憑證或憑據方式進行上網引導。對於訪客網路(消費級智慧型手機和平板電腦),由於 MAC 隨機化,MAC 驗證反而會帶來負面效果,這會導致大多數現代設備連線失敗並損害訪客體驗。正確的架構應使用三種不同的驗證方式:影音設備使用 MAC 驗證,參展商使用 802.1X 或安全入口網頁,訪客則使用 Captive Portal 搭配基於工作階段權杖的重新驗證。
繼續閱讀本系列
網路管理員指南:如何為訪客 WiFi 設定 RADIUS 驗證
為網路管理員提供部署訪客 WiFi RADIUS 驗證的全面技術參考。涵蓋架構、不限廠商的設定步驟、安全最佳實作,以及常見部署失敗的疑難排解。
在高教機構中為安全 BYOD 與 802.1X WiFi 部署 SCEP
本技術指南詳細介紹高等教育 IT 團隊如何使用 SCEP 為數萬台 BYOD 裝置自動進行 802.1X 憑證登錄。內容涵蓋架構、安全效益以及實際部署步驟,旨在以安全、零接觸的網路存取模式取代手動上線。
為訪客與員工 WiFi 網路配置 RADIUS 驗證
本技術參考指南概述了企業訪客和員工 WiFi 網路的 RADIUS 驗證架構、配置與部署。它為網路架構師和 IT 經理提供了構建安全、可擴展的無線存取控制系統所需的確切協定、安全標準與疑難排解方法。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。