Der am häufigsten wiederholte Ratschlag zu First-Party-Daten lautet, so viele Daten wie möglich zu erfassen, sie in einem einzigen Gastprofil zusammenzuführen und das Marketing später entscheiden zu lassen, wie sie genutzt werden. Für einen Standort im Vereinigten Königreich führt dieser Ratschlag in die falsche Richtung. Nicht das Profil ist das eigentliche Kapital. Es ist die mit jedem Feld verknüpfte Berechtigung - und eine kleinere Datei, bei der jedes Feld eine aktive, überprüfbare Berechtigung aufweist, wird mehr Ertrag bringen als eine große, bei der die Hälfte der Datensätze rechtlich nicht aktiviert werden darf.
Stellen Sie sich einen Gast vor, der an einem Freitagabend Ihre WiFi-Anmeldeseite aufruft. Sie möchte nur das Netzwerk nutzen, sonst nichts. Sie gibt eine E-Mail-Adresse ein, weil die Seite danach fragt, lässt jedes Marketing-Kontrollkästchen frei und verbindet sich. Sechs Wochen später erhält sie ein Angebot für einen Bottomless-Brunch, nach dem sie nie gefragt hat. An diesem Versand war technisch nichts schwierig. Er war jedoch unzulässig - und die Tatsache, dass sich die Adresse in Ihrem CRM befand, vermittelte der Person, die die Liste zusammengestellt hat, das Gefühl, er sei erlaubt gewesen.
Die Lücke zwischen dem, was ein Standort erfasst, und dem, was er verwenden darf, macht die gesamte Strategie aus. Was folgt, ist das Briefing, das eine Netzwerk-Leitung einem Marketing-Team geben sollte: welche Felder Sie vorhalten, wozu jedes einzelne verwendet werden darf und welche Datensätze in diesem Quartal aktiviert werden. Es endet mit einem Ja oder Nein zu Ihrer eigenen Datei, nicht mit einer Floskel über Personalisierung.
Was eine First-Party-Datenstrategie entscheidet
First-Party-Daten sind Informationen, die Ihr Unternehmen über eigene Kanäle direkt von Personen erfasst: die Website, die App, das Treueprogramm, das Buchungssystem, die Kasse und Gäste-WiFi. Es handelt sich weder um Daten, die von einem Datenhändler gekauft wurden, noch um die Liste eines Partners, die im Rahmen eines Vertrags übermittelt wurde.
Viele Unternehmen unterliegen dem Irrtum, dass es rein auf das Datenvolumen ankommt. Das ist nicht der Fall. Ein Standort mit 40.000 WiFi-Sitzungen pro Jahr kann bereits mehr Daten erfassen, als er rechtssicher nutzen darf. Die eigentliche Kernaufgabe besteht aus fünf zentralen Entscheidungen, und jedes einzelne Datenfeld in Ihrem System baut darauf auf.
- Welche Felder überhaupt existieren. Benennen Sie sie. E-Mail, Mobilfunknummer, Postleitzahl, Geburtsdatum, Besuchshistorie, Verweildauer in Zonen, Umfrageantworten, Werbe-IDs.
- Welchem Zweck das jeweilige Feld dient. Netzwerkzugang, aggregierte Berichte, identifizierte Messungen, Personalisierung, E-Mail-Angebote, SMS-Angebote, Weitergabe an Partner.
- Ob für diesen Zweck eine Einwilligung erforderlich ist. Einige Zwecke stützen sich direkt auf die Bereitstellung des Dienstes. Andere nicht.
- Welcher Kanal es nutzen darf. Die Erlaubnis für E-Mail ist keine Erlaubnis für SMS, und beides ist keine Erlaubnis für Vor-Ort-Benachrichtigungen.
- Wann ein Datensatz ungenutzt bleiben muss. Das Feld existiert, der Gast ist echt, und eine Aktivierung ist dennoch der falsche Schritt.
Authentifizierte Konnektivität ist das deutlichste Beispiel dafür, warum diese Entscheidungen so wichtig sind. Wenn ein Gast Ihrem WiFi beitritt, ist der erstellte Datensatz eine betriebliche Identität. Er existiert, damit jemand Zugriff auf das Netzwerk erhält, und gehört dem Betreiber des Standorts. Eine Werbeaktion baut darauf auf und erfordert eine eigene, separat erteilte Einwilligung zu einem Zeitpunkt, an dem der Gast auch ablehnen kann.
Halten Sie diese fünf Entscheidungen schriftlich fest, und der Rest der Arbeit ist rein mechanisch. Bleiben sie implizit, wird jede Kampagne zu einer Ermessensentscheidung der Person, die dem Senden-Button am nächsten ist.
Berechtigungs-Ledger für jedes Gästedatenfeld
Ein umfangreicheres Gästeprofil ist nicht automatisch nützlicher. Wenn ein Standortbetreiber nicht nachweisen kann, warum er ein bestimmtes Datenfeld speichert, worüber der Gast informiert wurde und welcher Nutzung der Gast zugestimmt hat, lässt sich dieses zusätzliche Detail möglicherweise nicht rechtmäßig nutzen. Ein Einwilligungsverzeichnis hält den Datensatz kompakter und verlässlicher: ein Eintrag für jedes Datenfeld und jeden Verwendungszweck, gespeichert an einem Ort, an dem Systeme ihn vor der Verwendung überprüfen können.
Erfassen Sie für jeden Eintrag sechs Attribute: den Zeitstempel der Erfassung, die Hinweisversion, die der Gast gesehen hat, den Kanalumfang (E-Mail, SMS oder Vor-Ort-Messaging), die Rechtsgrundlage, das Quellsystem (wie eine Anmeldeseite, Kasse, Buchung oder Umfrage) und den Opt-out-Status. Zusammen ermöglichen diese Angaben einem Kampagnenmanager zu prüfen, ob eine bestimmte Nutzung zulässig ist, und bieten einen Prüfpfad, der sich später rekonstruieren lässt. Dieselbe E-Mail-Adresse kann unterschiedliche Berechtigungen für verschiedene Zwecke haben, sodass ein einzelnes „Eingewilligt“-Flag zu undifferenziert ist.
Die Richtlinien des ICO zu Cookies und ähnlichen Technologien unterscheiden zwischen Technologien, die unbedingt erforderlich sind, um einen von der Person angeforderten Dienst bereitzustellen, und anderen Verwendungszwecken. Analyse-Cookies sind nicht automatisch davon ausgenommen. Wenn ein Standort die Aktionen einer Einzelperson erfasst, eine Besucher-ID mit einer Conversion verknüpft, ein Profil aus Surfaktivitäten erstellt oder Conversion-Daten mit einem Werbepartner teilt, kann eine Einwilligung erforderlich sein. Aggregierte, nicht identifizierende Statistiken unterscheiden sich vom Tracking einer Einzelperson. Diese Unterscheidung trägt dazu bei, Berichte über die Besucherfrequenz von personenbezogenen Daten zu trennen, die für das Targeting verwendet werden.
| Datentyp | Typisches Beispiel | Rechtsgrundlage | Einwilligung erforderlich | Zulässige Nutzung |
|---|---|---|---|---|
| Unbedingt erforderliche Konnektivität | Authentifizierung zur Bereitstellung der vom Gast angeforderten WiFi-Sitzung | Vertrag oder berechtigte Interessen für den Dienst | Nein, sofern unbedingt erforderlich und nicht für Marketingzwecke genutzt | Bereitstellung des Netzwerkzugangs |
| Aggregierte Messung | Nicht-identifizierende Besucherzahlen oder Gesamtnutzungswerte | Keine personenbezogenen Daten, sofern tatsächlich aggregiert | Nein, wenn keine Einzelperson identifiziert wird | Standort-Berichterstattung |
| Identifizierte Analysen | Besucher-ID verknüpft mit Seiten, Zonen oder Conversions | Einwilligung | Ja, Analysen sind nicht automatisch ausgenommen | Messung individuellen Verhaltens |
| E-Mail-Marketing | Erfasste E-Mail-Adresse für Angebote | Einwilligung oder Soft-Opt-in, sofern anwendbar | Ja, es sei denn, es liegt ein gültiges Soft-Opt-in vor | Ausschließlich E-Mail |
| SMS-Marketing | Mobilfunknummer für Textnachrichten | Spezifische Einwilligung für Textnachrichten | Ja | Ausschließlich SMS |
| Personalisierungsprofil | Präferenzen oder Besuchshistorie zur Anpassung der User Journey | Einwilligung bei Profilerstellung einer Einzelperson | Ja | Nur für den angegebenen Personalisierungszweck |
| Weitergabe an Werbepartner | Mit einem Werbepartner geteilte Conversion oder Identität | Einwilligung | Ja | Nur für den genannten Zweck der Weitergabe |
| Umfrageergebnis | Mit einem Gast verknüpftes Feedback nach dem Besuch | Einwilligung oder eine andere gültige Rechtsgrundlage für diese Umfrage | In der Regel ja, wenn mit Marketing verknüpft | Der im Formular angegebene Umfragezweck |
Häufige Fehler von Standorten bei Datenzeilen
Identifizierte Analysen werden oft als harmlose Messungen abgetan. Doch Verweildauern auf Zonenebene und wiederholte Besuche verwandeln sich in individuelles Tracking, sobald eine Besucher-ID diese mit einer Person oder einer Conversion verknüpft. Das Protokoll sollte den Zweck und die Berechtigung für diese Verknüpfung ausweisen und die Aktivität nicht bloß als „Analytics“ bezeichnen.
Die E-Mail-Erfassung am Eingang sorgt ebenfalls häufig für Verwirrung. Wenn eine Anmeldeseite ein einziges Kontrollkästchen für E-Mail, SMS, Profiling und Weitergabe an Partner verwendet, werden gesonderte Entscheidungen für diese Verwendungszwecke nicht eindeutig erfasst. Erfassen Sie jeden Zweck und jeden Kanal unabhängig voneinander, damit die Berechtigung mit der beabsichtigten Nachricht abgeglichen werden kann.
Umfrageantworten, die mit einem Marketing-Datensatz verknüpft sind, erfordern dieselbe Sorgfalt. Ein Gast, der Feedback zur Serviceverbesserung gibt, hat nicht zwangsläufig zugestimmt, dass diese Antworten zur Erstellung eines Angebotsprofils verwendet werden. Erfassen Sie den angegebenen Zweck der Umfrage und trennen Sie die Marketingnutzung ab, es sei denn, der Gast hat ihr ausdrücklich zugestimmt.
Der maßgebliche Test: Wenn für ein Feld kein Zweck, keine Rechtsgrundlage und keine Version des Hinweistextes erfasst sind, behandeln Sie es nicht als aktivierbaren Lead.
Markieren Sie Felder, die diese Prüfungen nicht bestehen, vor dem Start eines Capture-Projekts als nicht aktivierbar. So wird verhindert, dass ein umfangreiches, aber unzureichend dokumentiertes Profil fälschlicherweise als nutzbare Einwilligung interpretiert wird. Purple veröffentlicht Details zu seinem Ansatz für Gäste-WiFi-Datenschutz.
So erfassen Sie Daten, die Gäste rechtmäßig bereitstellen können
Datenerfassung ist ein Wertetausch - und dieser Tausch muss real sein. Ein Gast gibt seine Adresse an, weil das WiFi schnell und der Anmeldevorgang unkompliziert ist. Das ist das Geschäft. Eine Marketing-Einwilligung ist ein separater, freiwilliger Zusatz, den der Gast ablehnen kann, ohne den Netzzugang zu verlieren.
Der Direktmarketing-Leitfaden des ICO setzt den Rahmen: Ermitteln Sie eine gültige Rechtsgrundlage, bevor Sie personenbezogene Daten für Direktmarketing nutzen, wobei Einwilligung und berechtigte Interessen die am ehesten anwendbaren Grundlagen sind. Für einen Standort mit WiFi-Authentifizierung bedeutet dies, die Rechtsgrundlage zusammen mit dem Datensatz zu speichern, anstatt sie einfach vorauszusetzen.
Hier ist die Erfassungssequenz, die auch einem geschäftigen Freitagabend standhält.
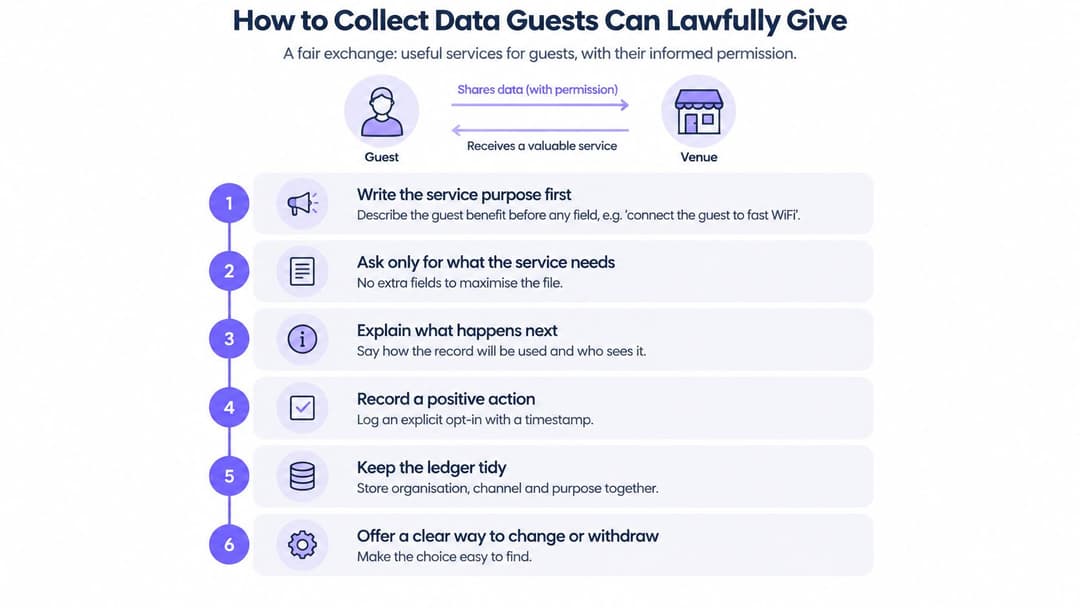
- Nennen Sie den Servicezweck an erster Stelle. Die Verbindung eines Gastes mit dem WiFi ist der Zweck. Führen Sie nur die Felder auf, die für diese Sitzung erforderlich sind - in der Regel sind das eine E-Mail-Adresse oder eine Mobilfunknummer zur Verifizierung und kaum etwas anderes.
- Stellen Sie optionale Zwecke als separate Auswahlmöglichkeiten dar. E-Mail-Angebote, SMS-Angebote, Personalisierung und Marktforschung erhalten jeweils eine eigene Zeile und eine eigene Erklärung. Ein einziges Kontrollkästchen für vier Zwecke ist ein Datenqualitätsproblem, das als Benutzerfreundlichkeit getarnt ist.
- Authentifizieren Sie, bevor Sie ein Opt-in erfassen. Gäste willigen auf der Anmeldeseite ein, bevor ein Marketing-Opt-in erfasst wird, und der Zugang funktioniert unabhängig davon, ob die Marketing-Kästchen angekreuzt sind oder nicht. Ein Werbehäkchen zur Bedingung für den Internetzugang zu machen, ist der schnellste Weg, eine freiwillig erteilte Einwilligung ungültig zu machen.
- Erfassen Sie ein aktives Opt-in mit seinem Kontext. Die positive Handlung, die Versionsnummer der Hinweise und der Zeitpunkt werden gespeichert. Der Standortbetreiber ist Eigentümer der Gastdaten, die unsere Plattform erfasst - daher gehört der Datensatz in Ihre Systeme unter Ihre Governance.
- Halten Sie die Datenerfassung minimal. Geburtsdatum, Haushaltszusammensetzung und Werbe-IDs gehören nicht in eine WiFi-Datenerfassung, es sei denn, ein ausdrücklich angegebener Zweck erfordert sie. Jedes zusätzliche Feld ist eine weitere Zeile, die verwaltet werden muss, und ein weiterer Grund für Dritte, die Datenhaltung zu hinterfragen.
- Legen Sie Aufbewahrungsfristen und einen Widerrufsweg fest. Jeder Zweck benötigt eine Aufbewahrungsfrist, und der Weg zur Änderung oder zum Widerruf muss genauso einfach sein wie der Anmeldeprozess. Wenn jemand eine E-Mail an eine Führungskraft senden muss, um gelöscht zu werden, ist das Design fehlerhaft.
Wenn eine spätere E-Mail-Kampagne auf dem Soft-Opt-in basiert, beschränken Sie sie auf bestehende Kunden, binden Sie sie an ähnliche Produkte und fügen Sie in jede Nachricht eine einfache Abmeldeoption ein. Sobald dies nicht mehr zutrifft, ist die Rechtsgrundlage die Einwilligung.
Wenn der Zugang auch dann funktioniert, wenn jedes Marketing-Kästchen leer gelassen wird, ist das Erfassungsdesign solide. Wenn dies nicht der Fall ist, wird die erfassende Person vor Ort das Kästchen für den Gast ankreuzen - und die Berechtigung ist wertlos.
Derselbe Grundsatz gilt für jeden anderen Berührungspunkt zur Datenerfassung, den Sie betreiben. Wenn Sie die Einrichtung der Online-Event-Registrierung für eine Veranstaltung am Standort verwalten, muss der Text zur Einwilligung den Zweck dieser Veranstaltung beschreiben, anstatt die Teilnehmer in den allgemeinen Marketing-Verteiler des Standorts aufzunehmen. Überprüfen Sie, wie Ihr aktueller Ablauf zur Gäste-WiFiCapture diese Optionen trennt, bevor Sie ihn auf einen weiteren Standort ausrollen.
Aktivieren Sie Profile nur dort, wo eine passende Berechtigung vorliegt
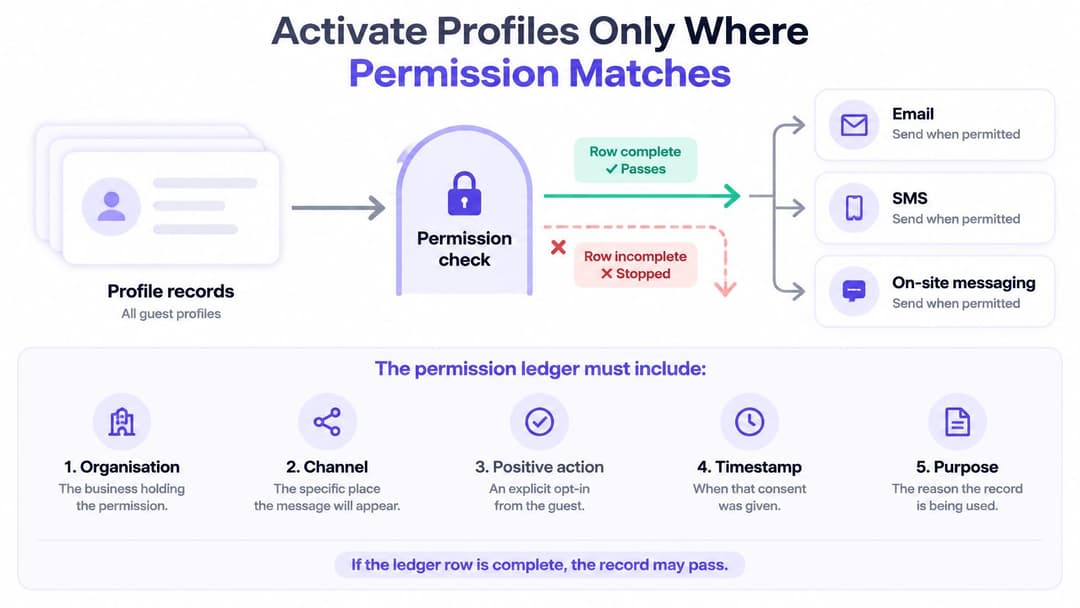
Aktivierung ist ein Filter, keine Synchronisierung. Ein Datensatz sollte einen Kanal nur dann erreichen, wenn der Ledger-Eintrag für diesen Zweck vollständig ist: Organisation, Kanal, positive Handlung, Zeitstempel und aktueller Status.
Die PECR-Richtlinien des ICO für elektronisches und telefonisches Marketing legen die Anforderungen fest, die dieser Filter erfüllen muss. E-Mail-Marketing an Einzelpersonen erfordert in der Regel eine Einwilligung, es sei denn, es gilt das Soft-Opt-in. Diese Einwilligung muss sowohl für das Unternehmen als auch für die Kommunikationsart (ob E-Mail oder SMS) spezifisch sein. Sie muss zudem freiwillig erfolgen, eine eindeutige positive Handlung beinhalten und genauso einfach zu widerrufen sein, wie sie erteilt wurde.
Fünf Betriebsregeln sorgen dafür, dass der Filter zuverlässig bleibt.
Behalten Sie Identitäts- und Zweck-Flags im CRM. Die Authentifizierung für den Dienst bleibt vollständig aus den Kampagnen-Zielgruppen heraus. Ein Gast, der sich mit dem Netzwerk verbunden hat, hat keineswegs bestätigt, dass er Angebote erhalten möchte.
Erstellen Sie E-Mail-Zielgruppen nur auf Basis aktuell gültiger Kennzeichnungen. Die Marketing-Automatisierung sollte stets den aktiven Status abfragen und nicht auf Segmenten basieren, die im letzten Quartal erstellt wurden. Für SMS ist eine gesonderte Einwilligung erforderlich; eine zur Verifizierung erfasste Mobilfunknummer gilt nicht als Opt-in für SMS-Marketing.
Berichten Sie identifiziertes Verhalten nur dort, wo in diesen Messzweck eingewilligt wurde, und führen Sie aggregierte Zählungen über einen separaten Feed, damit der operative Betrieb seine Besucherzahlen erhält, ohne einzelne Datensätze zu berühren.
Widersprüche systemweit synchronisieren. Wenn jemand widerspricht, wird das Direktmarketing sofort gestoppt oder gar nicht erst gestartet. Übertragen Sie diesen Widerspruch in jede Zielgruppe, jeden Bericht und jeden Export, in dem die Person andernfalls enthalten wäre - einschließlich der manuell von regionalen Teams erstellten Listen.
Wechseln Sie niemals die Rechtsgrundlage, nur um eine Kampagne am Leben zu halten. Wenn eine Einwilligung widerrufen wurde und diese Einwilligung die Grundlage war, ist der Wechsel zu berechtigten Interessen zur Fortführung desselben Marketings kein Workaround, sondern genau der Verstoß, den die Regeln verhindern sollen.
Ein wiederkehrender Gast erhält weiterhin reibungslosen Netzwerkzugang, da dies der Servicezweck war und dieser weiterhin gültig ist. Ein abgelaufenes E-Mail-Flag blockiert das Angebot. Die Daten eines Kontakts aus einer Gruppenbuchung stellen keine Einwilligung für jeden Gast an diesem Tisch dar. Standorte im Gesundheitswesen und Studentenwohnheime handhaben dieselbe Trennung: Der betriebliche Zugriff bleibt rein betrieblich.
Praktische Regel: Der Versand ist nur zulässig, wenn das Channel-Flag zum Zeitpunkt des Versands gesetzt ist, nicht zum Zeitpunkt der Listenerstellung.
Hier führt Zurückhaltung auch zu besserem Marketing. Die Personalisierung, die Gästen auffällt, ist meist subtil und spezifisch - genau dieses Argument bringen kleinere Gastgewerbebetriebe vor, wenn es darum geht, personalisiertere Reiseerlebnisse zu schaffen, indem sie sich auf einen klar definierten, gut verstandenen Gästestamm statt auf eine unüberschaubare Masse konzentrieren.
Wie Standorte WiFi Besuche in nutzbare Datensätze umwandeln
Drei Muster verdeutlichen, wie sich die Vorgaben in die Praxis umsetzen lassen - und keines davon erfordert ein umfangreicheres Profil.
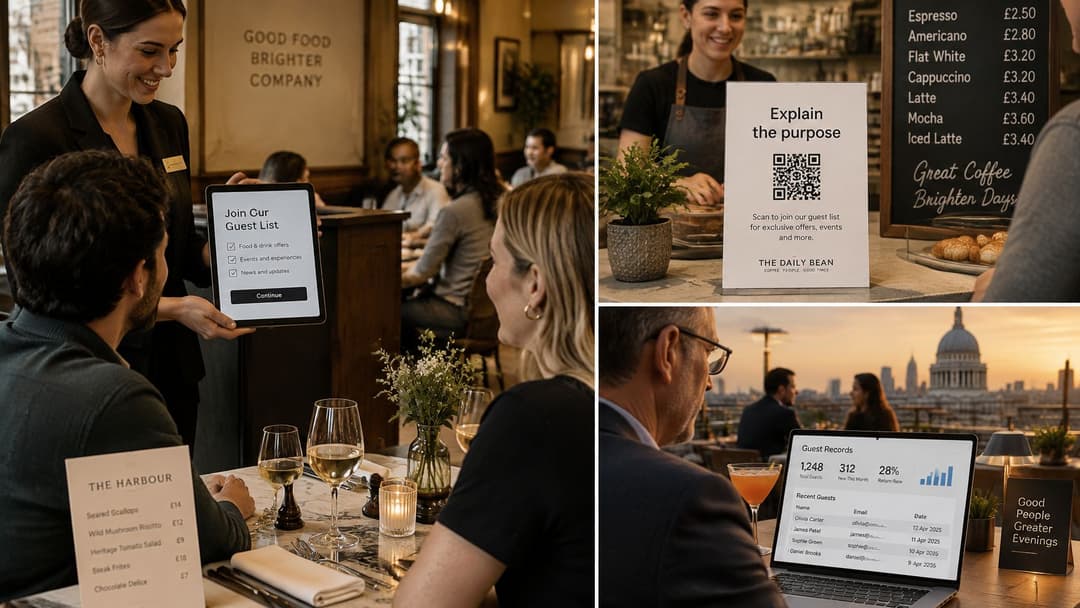
Die Restaurantgruppe. Skalierung entsteht durch wiederholte, autorisierte Besuche und nicht durch einen einzigen, überdimensionierten Datensatz. Pizza Express hat 2,5 Millionen Gastdatensätze mit erteilter Einwilligung über 8 Millionen Restaurantbesuche hinweg aufgebaut - eine Einwilligungsquote, die am Verbindungspunkt Besuch für Besuch erarbeitet wird. Jede Sitzung bietet eine neue Chance, den Zweck zu erläutern. Nichts davon erfordert es, ein Tracking zu verbergen oder vier Einwilligungen in einem einzigen Häkchen zu bündeln.
Das Einkaufszentrum. Das Marketingteam nutzt WiFi, um zu sehen, welche Besucher mit erteilter Einwilligung wiederkehren, und sendet dann eine personalisierte E-Mail an Personen, die sich für Angebote dieses Einkaufszentrums angemeldet haben. Zonenbezogene Zählungen darüber, wie viele Personen die einzelnen Ebenen passiert haben, fließen als aggregierte Werte ohne Personenbezug in den Betriebsbericht ein. Zwei Fragestellungen, zwei Datensätze, ein Erfassungssystem. Das Centermanagement sieht niemals einen personenbezogenen Datensatz, und das Marketingteam greift niemals auf den Footfall-Feed zu.
Der Hotel- oder Build-to-Rent-Betreiber. Ein wiederkehrender Gast wird für einen nahtloseren Zugang direkt erkannt, da die Zugangsdaten beim zweiten Besuch die Arbeit übernehmen. Das Spa-Angebot und der Newsletter für Bewohner basieren jeweils auf einer eigenen Kennzeichnung. Ein Bewohner, der einfach nur möchte, dass das Fitnessstudio WiFi reibungslos funktioniert, wird nicht für eine Wellness-Kampagne registriert, und ein Gast, der nur für eine Nacht bleibt, erhält keine ganzjährigen Werbeaktionen.
Das Fehlermuster ist in allen drei Fällen identisch: Ein einziges Kontrollkästchen am Eingang, das pauschal E-Mail, SMS, Profiling und Partner abdecken soll. Das Ergebnis ist eine Datei, die in einem Dashboard beeindruckend aussieht, sich aber nirgendwo rechtssicher aktivieren lässt. Betreiber definieren den Mehrwert anders: Sie sprechen über bessere Profile und Besuche, die durch relevante Kommunikation generiert werden - nicht über einen größeren Datenexport.
Eine Frage, die Sie sich für Ihre eigenen Standorte stellen sollten: Welches dieser drei Muster wendet jeder Standort heute tatsächlich an, und würde der Gast die Beschreibung wiedererkennen?
Ertrag messen, nachdem fehlerhafte Sendungen verweigert wurden
Mehr Personalisierung ist nicht automatisch besser. Eine Kampagne kann die Konversion in diesem Monat steigern, während gleichzeitig Abmeldungen, Beschwerden und stille Abwanderung zunehmen - und das Dashboard weist lediglich die erste Zahl aus, verschweigt jedoch den Rest.
Der Leitfaden des ICO zu „Consent or Pay“-Modellen benennt die Mechanismen, die diesen toten Winkel erzeugen, unmissverständlich. Personen haben ein absolutes Widerspruchsrecht gegen Direktwerbung, und Unternehmen müssen die Nutzung ihrer Daten für diesen Zweck einstellen bzw. dürfen gar nicht erst damit beginnen. Wenn eine Einwilligung widerrufen wird und diese Einwilligung die Rechtsgrundlage war, darf ein Unternehmen nicht auf eine andere Grundlage ausweichen, um dasselbe Marketing fortzusetzen.
Dadurch wird die Frage der Messung neu definiert. Die Kennzahl, über die berichtet werden sollte, ist der einwilligungsbereinigte Ertrag: zusätzlicher Umsatz abzüglich der Kosten für das Einwilligungsmanagement, die Durchsetzung von Präferenzen, die Bereinigung der Datenqualität sowie die durch berechtigte Widersprüche ausgeschlossenen Kontakte. Betrachten Sie Ihre gewohnten Kampagnenzahlen anhand dieser Definition.
| Rohmetrik | Was unberücksichtigt bleibt | Bereinigte Ansicht |
|---|---|---|
| Öffnungs- oder Klickrate | Kontakte, die nie eine Einwilligung für diesen Kanal erteilt haben | Rate unter Profilen mit aktuellem Kanal-Opt-in |
| Conversion-Steigerung | Nachträgliche Widersprüche, Beschwerden und Sperrungen | Zusätzlicher Umsatz nach Berücksichtigung von Consent-Prozessen und ausgeschlossenen Kontakten |
| Listengröße | Pauschale Häkchen und veraltete Hinweise | Profile mit Verarbeitungszweck, Hinweisversion und Zeitstempel |
| E-Mail- oder SMS-Umsatz | Sendungen, die hätten unterdrückt werden müssen | Umsatz nach Entfernung widersprochener und ungültiger Datensätze |
| Personalisierungs-Lift | Nachrichten ohne passenden Verarbeitungszweck im Consent-Ledger | Steigerung ausschließlich dort, wo diese Personalisierungsnutzung gestattet ist |
Die bereinigte Betrachtung verändert Entscheidungen. Ein Angebot mit hoher Performance, das jedoch Widersprüche hervorruft, verliert an Attraktivität, sobald die ausgeschlossenen Kontakte und der Verwaltungsaufwand gegengerechnet werden. Eine bescheidenere Kampagne, die ausschließlich an ein sauberes, aktuelles Segment versendet wird, erweist sich schnell als die bessere Investition - denn im Nachgang muss nichts repariert werden.
Betrachten Sie den Verzicht auf einen Versand als wertschöpfenden Posten. Eine vermiedene, unpassende Nachricht schützt die Kundenbeziehung - und ein Gast, der keine unzutreffenden Angebote erhält, öffnet weiterhin die relevanten Nachrichten. Weisen Sie diesen Wert neben dem Bruttoumsatz aus, damit diese Zurückhaltung für die Budgetverantwortlichen sichtbar wird.
Halten Sie Authentifizierungsdaten und andere betriebliche Identitätsmerkmale von diesen Marketing-Gesamtzahlen vollständig fern. Sie gehören zum Service, nicht zur Kampagne, und ihre Vermischung bläht beides künstlich auf. Richten Sie die Überprüfung an einem Rhythmus für Gäste-WiFi-Analysen aus, den Sie bereits nutzen: Wenn die bereinigte Rendite sinkt, sobald Kontakte mit Widerspruch entfernt werden, verkleinern Sie die Zielgruppe, anstatt weitere Daten zu kaufen, um sie aufzufüllen.
Das kontraintuitive Ergebnis: An den meisten Standorten verbessert ein Quartal, in dem unbrauchbare Datensätze gelöscht werden, die ausgewiesene Marketing-Performance stärker als ein Quartal, das für die Erfassung neuer Datensätze aufgewendet wird.
Wählen Sie aus, welche Datensätze als Nächstes aktiviert werden sollen
Ein umfangreicheres Gastprofil ist nicht automatisch nützlicher. Im Vereinigten Königreich kann die Aktivierung zusätzlicher Datenfelder für Marketingzwecke unzulässig sein, wenn die entsprechende Einwilligung fehlt. Konzentrieren Sie sich auf das Wesentliche: Ein kleinerer, zweckgebundener Datensatz mit einer lückenlosen Dokumentation der Einwilligungen ist häufig die bessere Wahl.
Weisen Sie zunächst jedem Datensatz einen Aktivierungsstatus zu. Gäste, die sich ausschließlich für den Netzwerkzugriff authentifizieren, verbleiben im Status Nur-Dienst; ihre Verbindung allein begründet keine Marketingerlaubnis. Datensätze mit einem definierten Verwendungszweck, einer Rechtsgrundlage, einem Kanal, einer Hinweisversion, einem Zeitstempel und einem aktuellen Opt-in können für diesen spezifischen Verwendungszweck berücksichtigt werden. Isolieren Sie Datensätze mit fehlender Hinweisversion, veraltetem Pauschal-Häkchen, Widerspruch oder unklarem Zweck, und schließen Sie sie von der Zielgruppenzählung aus.
Testen Sie anschließend einen Zweck auf einem Kanal. Wenden Sie vor dem Versand Sperrlisten an und vergleichen Sie den berechtigungsbereinigten Ertrag mit dem Rohumsatz. Es geht darum zu erfahren, ob ein eindeutig zulässiges Segment performt, nicht darum, einen Weg zu finden, jedes Feld in der Datei zu aktivieren.
Stellen Sie beim Gäste-WiFi sicher, dass die markenspezifische Anmeldeseite Marketing-Entscheidungen vom Netzwerkzugang trennt. Gäste müssen die Möglichkeit haben, Marketing abzulehnen und sich dennoch zu verbinden, und die Einwilligung muss vor einem Marketing-Opt-in erfasst werden. Datensätze können dann über Purple Integrationen mit dem CRM oder der Marketingplattform des Standorts synchronisiert werden und führen die entsprechenden Einwilligungsinformationen direkt mit.
Wo eine Überprüfung hilft
Die Wahl eines passenden Purple-Tarifs hängt von der Anzahl der Standorte, den Datenanforderungen und bestehenden Integrationen ab. Connect, Capture und Engage decken unterschiedliche Anforderungen ab. Wählen Sie daher die Stufe, die genau zu den Erfassungs- und Nutzungszielen Ihres Standorts passt. Capture und Engage besprechen Sie am besten mit einem Experten, der die individuellen Ziele und Anforderungen Ihres Standorts analysieren kann.
Halten Sie die Datei mit den Einwilligungen so kompakt, dass sie verwaltbar bleibt, und so spezifisch, dass sie nutzbar ist. Aktivieren Sie keinen Datensatz für einen Zweck, der nicht von seiner Einwilligung abgedeckt ist. Das Team von Purple hilft Ihnen gerne dabei, basierend auf Ihrer Standortanzahl, Ihren Datenanforderungen und bestehenden Integrationen zwischen Connect, Capture und Engage zu wählen. Vereinbaren Sie einfach ein kurzes Gespräch mit einem der Experten unter Purple.