

FTTH enterprise bandwidth and architecture advisor
Model concurrent streaming demand, size passive optical network (PON) contention ratios, and design private WiFi bubbles for multi-tenant residential, hospitality, and student estates.
Under the selected configuration, each unit is allocated a guaranteed contention floor of 55.6 Mbps down during peak evening draw. Recommended delivery for this estate profile is Dedicated Internet Access (DIA) 10 Gbps Leased Line.
Deploy private resident WiFi bubbles on fiber infrastructure
Purple transforms shared FTTH and leased line connectivity into private resident WiFi networks, handling captive portal onboarding, Passpoint profiles, and IoT device isolation seamlessly.
Viele IT-Teams befinden sich derzeit in der gleichen Situation. Das Objekt verfügt über modernisierte Access Points, intelligentere Gäste-Journeys, zusätzliche Mitarbeitergeräte, Smart-TVs, Schlösser, Sensoren, Kameras, Tablets und Cloud-Apps - und dennoch ist die Breitband-Übergabe in das Gebäude immer noch die schwächste Stelle im gesamten Stack.
Dieses Missverhältnis zeigt sich im realen Betrieb sehr schnell. Gäste beschweren sich über Pufferzeiten in einer Hotellobby. Bewohner in einem Mietobjekt können zwar schnell genug herunterladen, aber Videoanrufe geraten ins Stocken, sobald alle gleichzeitig mit dem Hochladen beginnen. Einzelhandelsteams wünschen sich digitale Beschilderung, Analysen und zuverlässiges Gäste-WiFi, aber der WAN-Edge verhält sich weiterhin wie ein Altsystem, das nie für einen modernen Standort konzipiert wurde.
Deshalb ist FTTH (Fiber to the Home) für die Unternehmens-IT von Bedeutung. Es ist nicht nur ein Begriff aus dem Breitband-Bereich für Endverbraucher. In geschäftlichen und von mehreren Parteien genutzten Umgebungen ist es die Zugriffsebene, die darüber entscheidet, ob Ihre WiFi-Plattform eine stabile Leistung erbringen kann, ob identitätsbasierte Zugriffskontrollen reibungslos funktionieren und ob die Nutzer Ihr Netzwerk als flüssig oder frustrierend erleben.
Das Ende des „gut genug“ Internets
Ein Boutique-Hotel kann sich nicht mehr mit "meistens schnell genug" zufrieden geben. Das gilt auch für Studentenwohnheime, Wohnblöcke oder Flagship-Stores im Einzelhandel. Nutzer beurteilen das Netzwerk nicht danach, was der ISP auf dem Papier verkauft hat. Sie beurteilen es danach, ob Teams-Anrufe abbrechen, ob Fernseher in den Zimmern flüssig streamen, ob das Onboarding schmerzfrei verläuft und ob der sichere Zugriff ohne ständige Aufforderungen funktioniert.
Genau hier bricht die alte Vorstellung von "gut genugem Internet" zusammen. Veraltete Last-Mile-Dienste halten oft so lange stand, bis der Standort stark frequentiert wird. Dann zeigen sich die Schwachstellen. Upload-intensiver Datenverkehr, Authentifizierungs-Roundtrips, Cloud-Back-Office-Anwendungen, CCTV-Backhaul und die Dichte der Gastgeräte konkurrieren alle um denselben eingeschränkten Pfad.
Warum sich die Ausgangslage geändert hat
Der britische Markt hat sich bereits weit über eine Nischenakzeptanz hinausbewegt. Bis zum Jahr 2025 decken Glasfasernetze über 16 Millionen britische Liegenschaften ab, was etwa 45 % der Haushalte und Unternehmen entspricht, wobei die Akzeptanzraten in den erschlossenen Gebieten 25 % erreichen. Das ist ein Anstieg von 6 % im Jahr 2020, angetrieben durch private Investitionen in Höhe von 8 Milliarden Pfund, so der Connected Nations-Bericht von Ofcom.
Für IT- und Immobilienteams ist das deshalb so wichtig, weil die Erwartungen der Nutzer mittlerweile auf dem Niveau des Glasfaserzeitalters liegen. Ein Mieter, der zwei Gebäude vergleicht, bemerkt den Unterschied. Ein Gast, der überlegt, ob er wiederkommt, bemerkt ihn ebenfalls. Wenn die Zugriffsebene schwach ist, wird jede vorgelagerte Investition in WiFi 6, Cloud-Sicherheit, Analysen und das Engagement der Gäste mit nach unten gezogen.
Praktische Regel: Wenn Ihr Standort von Cloud-Anwendungen, dichter WiFi-Infrastruktur und reibungslosem Onboarding abhängt, ist Ihr Breitbandanschluss kein einfacher Nebenkostenpunkt mehr. Er ist Teil des User Experience Stacks.
Wie "gut genug" in der Praxis meistens aussieht
An den meisten Problemstandorten sind die Symptome altbekannt:
- Reibungsverluste bei Gästen: Gemeinsam genutzte Passwörter, wiederholte Portal-Anmeldeversuche und unregelmäßige Übergaben hinterlassen einen schlechten ersten Eindruck.
- Operative Hemmnisse: Intelligente Geräte verbinden sich, aber nicht zuverlässig genug, um ihnen in Spitzenzeiten zu vertrauen.
- Sicherheitskompromisse: Teams behalten alte Zugriffsmodelle bei, weil das zugrunde liegende Netzwerk sauberere, identitätsbasierte Ansätze nicht zuverlässig unterstützt.
- Schuldzuweisungen: Der WiFi-Anbieter schiebt die Schuld auf den ISP, der ISP auf das interne LAN-Design, und der Veranstaltungsort sitzt dazwischen fest.
FTTH ändert diese Diskussion grundlegend, da es den Engpass auf der letzten Meile beseitigt, den herkömmliche Kupferleitungen immer wieder verursachen.
Was ist FTTH - Fiber to the Home
Vereinfacht gesagt bedeutet FTTH Fiber to the Home, dass die Verbindung in die Räumlichkeiten bis zum Endpunkt durchgehend aus Glasfaser besteht, anstatt für die letzte Meile auf älteres Kupfer zu wechseln. Genau auf dieser letzten Meile verlieren viele "Glasfaser"-Dienste ihren Vorsprung.
Um es Nicht-Netzwerk-Teams verständlich zu erklären: Kupfer ist wie eine schmale Landstraße mit Kurven, Schlaglöchern und Engpässen. Glasfaser ist eine gerade, mehrspurige Autobahn, die für viel höhere Kapazitäten und einen reibungsloseren Verkehrsfluss ausgelegt ist. Beide bewegen Verkehr - jedoch nicht mit derselben Beständigkeit.
FTTH überträgt Daten als Lichtimpulse über Glasfaserkabel. Dadurch ist es von Natur aus weniger anfällig für elektrische Interferenzen, entfernungsbedingte Signalverluste und praktische Bandbreitenbeschränkungen, die kupferbasierte Zugangstechnologien betreffen.
Was FTTH von anderen Glasfaserdiensten unterscheidet
Viele Dienste nutzen Glasfaser an irgendeiner Stelle im Provider-Netzwerk. Das bedeutet jedoch nicht, dass das Gebäude über einen echten Glasfaser-Zugangspfad verfügt. Für Unternehmenseinkäufer lautet die entscheidende Frage nicht „Gibt es Glasfaser im Netzwerk?“, sondern „Wie sieht die letzte Verbindung in meinen Standort aus?“
Wenn die Antwort für das letzte Segment immer noch Kupfer lautet, bleibt der Flaschenhals bestehen. Das bedeutet in der Regel eine weniger vorhersehbare Leistung unter Last, eine schwächere Upstream-Kapazität und eine höhere Empfindlichkeit gegenüber der Leitungsqualität.
FTTH vermeidet dies, indem es die Glasfaser direkt bis in die Räumlichkeiten führt und an kundenseitigen Geräten abschließt, die für die optische Übertragung ausgelegt sind. Diese Unmittelbarkeit ist der entscheidende Punkt. Sie verschafft dem Dienst seinen praktischen Vorteil für dichte, dauerhaft aktive und cloudintensive Umgebungen.
Warum das physische Medium für den geschäftlichen Erfolg entscheidend ist
Für Heimanwender wird FTTH oft über die Geschwindigkeit verkauft. Für Standortbetreiber sollte es vielmehr nach Kapazität plus Konsistenz bewertet werden.
Dieser Unterschied wirkt sich auf Bereiche aus wie:
- Gäste-WiFi-Onboarding: Authentifizierungs-Workflows fühlen sich sauberer an, wenn das Backhaul bei gleichzeitiger Nachfrage nicht ins Stocken gerät.
- Cloud-Abhängigkeit: PMS-Plattformen, EPOS, Überwachungsplattformen und Kollaborations-Tools profitieren alle von einer stabileren Zugriffsschicht.
- Gebäudeweites Gerätewachstum: Jedes neue intelligente Schloss, jeder IPTV-Endpunkt oder IoT-Sensor erhöht den Druck, den ältere Designs auf der letzten Meile nur schwer bewältigen können.
- Zukünftige Upgrades: Ein glasfaserbasierter Zugriffspfad bietet Ihnen später mehr Spielraum zur Verbesserung von WiFi und Sicherheit, ohne die gesamte Zugriffsstrategie ersetzen zu müssen.
Wenn Ihr Team vor der Planung eines Rollouts ein Fundament im Physical Layer benötigt, ist dieser praktische Leitfaden zur Glasfaserverkabelung eine nützliche Referenz, da er praktische Verkabelungsaspekte erklärt, ohne den Leser in der Theorie zu ertränken.
Die Kurzversion
FTTH ist nicht einfach nur „schnelleres Breitband“. Es handelt sich um eine andere Klasse von Infrastruktur für den Netzzugang. Im Kontext eines Veranstaltungsorts bedeutet dies weniger Altlasten und Einschränkungen durch veraltete Kupferkabel und ein weitaus besseres Fundament für hochdichtes WiFi, Cloud-Dienste und moderne Zugangskontrolle.
FTTH-Netzwerkarchitekturen verstehen
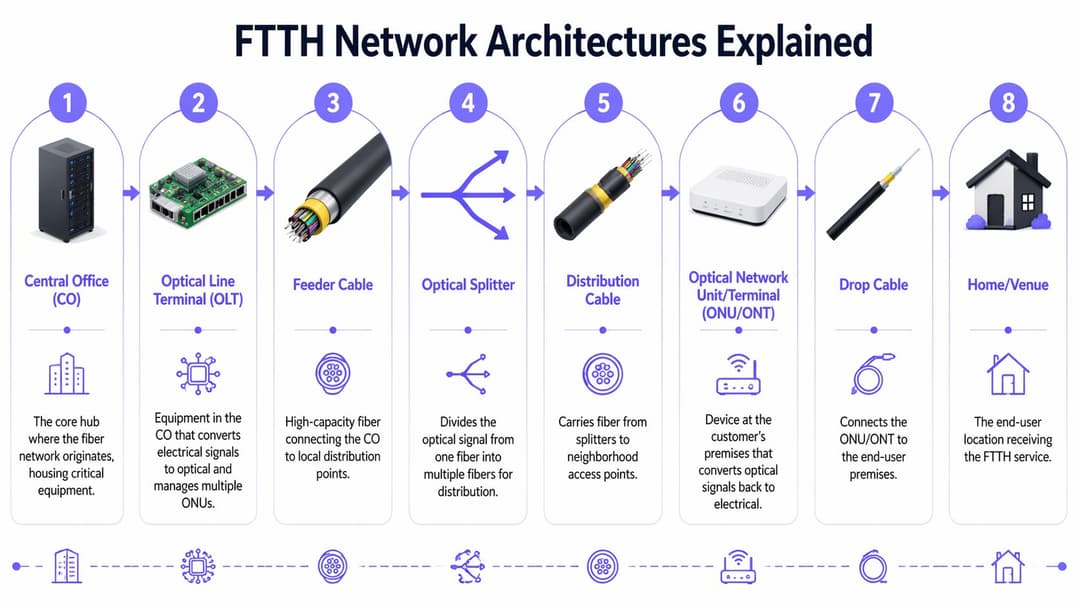
Unter der Oberfläche basieren die meisten Glasfaser-Bereitstellungen in Großbritannien auf einem Passive Optical Network, meist abgekürzt als PON. Das Wort "passiv" ist hier entscheidend. Zwischen den aktiven Geräten des Anbieters und dem Endpunkt des Kunden nutzt der Verteilweg passive optische Komponenten anstelle von mit Strom betriebener Feldelektronik.
Diese Architektur ist einer der Gründe, warum FTTH so gut skaliert. Sie reduziert die Anzahl aktiver Geräte, die in der Außenanlage untergebracht, mit Strom versorgt, gekühlt und gewartet werden müssen.
Die Kernkomponenten
Die meisten IT-Manager in Unternehmen müssen die Außenanlagen nicht selbst entwerfen, aber sie müssen die beweglichen Teile kennen:
- Optical Line Terminal oder OLT: Dies befindet sich auf der Anbieterseite und verwaltet den optischen Dienst, der für mehrere Endpunkte bereitgestellt wird.
- Passive Splitter: Diese teilen das optische Signal auf mehrere versorgte Gebäude auf, ohne dass aktive, strombetriebene Geräte im Feld benötigt werden.
- Feeder- und Verteilungskabel: Diese transportieren den Dienst vom Anbieternetzwerk in lokale Versorgungsgebiete und dann zu den einzelnen Immobilien.
- Optical Network Terminal oder ONT: Dies befindet sich in den Räumlichkeiten des Kunden und wandelt das optische Signal in eine elektrische Übergabe für das lokale Netzwerk um.
Praktisch gesehen ist das ONT Ihr Demarkationspunkt. Alles dahinter gehört in dieselbe Design-Diskussion wie Ihre Firewall, Ihr Switching, Ihre SSIDs, Ihr Roaming-Verhalten und Ihr Authentifizierungs-Stack.
Warum PON zum Standard geworden ist
In modernen britischen FTTH-Bereitstellungen ist die OLT-ONT-Authentifizierung über eine AES-256-Verschlüsselung innerhalb der GPON-Kapselung Standard. Dies ermöglicht Zero-Trust-Richtlinien, ohne dass RADIUS-Server vor Ort erforderlich sind. Diese Bereitstellungen nutzen üblicherweise Split-Verhältnisse von 1:32 in Fiber Access Terminals für ein skalierbares Design der letzten Meile, wie in der Arbeit von Altman Solon über Netzwerkplanung und digitale Netzwerklösungen beschrieben.
Das ist für Enterprise-Umgebungen von Bedeutung, da das Zugangsnetzwerk kein rein passiver Leitungsweg mehr ist. Die Art und Weise, wie die optische Ebene authentifiziert und skaliert, beeinflusst, wie sauber Sie sicheren Zugriff darüber aufbauen können.
Bei Standortprojekten werden die besten Ergebnisse in der Regel erzielt, wenn WAN-, LAN- und Identity-Layer zusammen entworfen werden. Den Glasfaser-Übergabepunkt als das Problem anderer zu betrachten, führt später oft zu teuren Nachbesserungen.
GPON, EPON und XGS-PON verständlich erklärt
In Gesprächen mit Anbietern werden Sie viele Akronyme hören. Die praktischen Unterschiede sind jedoch weitaus wichtiger als die Bezeichnungen.
GPON
GPON ist das Arbeitstier in vielen Implementierungen. Es ist weit verbreitet, da es Kosten und Leistung gut ausbalanciert. Wenn Ihr Standort einen zuverlässigen Full-Fibre-Dienst für Geschäftsanwendungen, Gastzugang und eine angemessene Anzahl gleichzeitiger Geräte benötigt, ist GPON oft völlig ausreichend.
Zudem ist dies die Architektur, mit der die meisten Betreiber im Betrieb am besten vertraut sind. Das kann sich in einer reibungsloseren Bereitstellung und einem einfacheren Support auszahlen.
EPON
EPON ist in seiner Designphilosophie an Ethernet orientiert. In einigen Umgebungen macht es das aus Standardisierungs- oder Betriebsperspektive attraktiv, aber für die meisten Unternehmenskunden in Großbritannien geht es bei der kommerziellen Diskussion weniger um EPON versus GPON als vielmehr darum, was der Anbieter am Standort bereitstellen, unterstützen und skalieren kann.
Für viele IT-Leiter ist EPON an sich kein Kaufkriterium. Die Serviceeigenschaften und die Kompetenz des Anbieters sind weitaus wichtiger.
XGS-PON und neuere Installationen
XGS-PON wird dann relevant, wenn Standorte mehr Kapazitätsspielraum benötigen, insbesondere dort, wo eine hohe Upload-Nachfrage besteht und langfristiges Wachstum erwartet wird. In aktuellen britischen Bereitstellungen kann Glasfaser laut dem FTTH-Überblick von Vetro FiberMap symmetrische Geschwindigkeiten von bis zu 10 Gbps über XGS-PON-Technologie ermöglichen.
Für ein Hotel, eine gemischt genutzte Immobilie oder ein Wohnprojekt geht es bei diesem zusätzlichen Spielraum weniger um Prestigeträchtigkeit, sondern vielmehr darum, Neugestaltungen bei veränderten Datenverkehrsmustern zu vermeiden. Mitarbeiter laden zunehmend ebenso viel hoch, wie sie herunterladen. Sicherheitskameras erzeugen Upstream-Verkehr. Die Video-Zusammenarbeit ist allgegenwärtig. Identitätsdatenverkehr, Cloud-Synchronisierung und Analysen passen nicht mehr in alte asymmetrische Annahmen.
Fragen an den Anbieter oder Installationspartner
Wenn Sie eine FTTH-Option für eine gewerbliche oder von mehreren Parteien genutzte Immobilie prüfen, stellen Sie direkte Fragen:
- Welcher optische Standard wird diesen Standort versorgen? GPON ist oft ausreichend. XGS-PON ist möglicherweise die bessere Wahl für hochgradig ausgelastete Wachstumsumgebungen.
- Wo befindet sich das ONT? Die Platzierung beeinflusst die interne Verkabelung, die Resilienz und die Art und Weise, wie Sie den Datenverkehr nach der Übergabe segmentieren.
- Wie wird das Failover gehandhabt? Der Glasfaserzugang ist stark, aber Ihr Standort benötigt dennoch ein Resilienzkonzept.
- Wie sieht die Übergabe für das LAN-Team aus? Akzeptieren Sie keine unklaren Antworten. Klären Sie Schnittstellen, Demarkation und Support-Zuständigkeiten.
- Wie wird das Design identitätsbasiertes WiFi unterstützen? Wenn der Anbieter diese Übergabe nicht klar besprechen kann, ist das Projekt noch zu isoliert geplant.
Der tatsächliche Kompromiss
Der Kompromiss bei der FTTH-Architektur ist in der Regel nicht „gut gegen schlecht“. Es geht um Kapazität jetzt versus Flexibilität später und geringere Anschaffungskosten versus weniger Neugestaltung im Laufe der Zeit. GPON kann die richtige Antwort sein. XGS-PON kann ebenfalls die richtige Antwort sein. Was nicht funktioniert, ist den günstigsten optischen Dienst zu kaufen, ohne zu prüfen, ob dieser mit der Art und Weise übereinstimmt, wie Ihr Standort WiFi und Cloud-Plattformen nutzt.
Wie FTTH im Vergleich zu anderen Breitbandoptionen abschneidet
Für Einkäufer in Unternehmen ist der falsche Vergleich: "Kommen mich all diese Technologien online?". Der richtige Vergleich lautet: "Welche Technologie funktioniert noch, wenn das Gebäude voll ist, die Anwendungen cloudbasiert sind und die Nutzer erwarten, dass sich das WiFi unsichtbar anfühlt?"
Genau hier hebt sich FTTH von älteren Zugangsarten ab. Glasfaser bis in die Räumlichkeiten eliminiert das schwächste Segment der letzten Meile. Andere FTTx-Modelle behalten eine Version dieses schwachen Segments bei.
Der größte Unterschied ist nicht die maximale Geschwindigkeit
Auf dem Papier können ältere Dienste akzeptabel aussehen. In Live-Umgebungen bleiben sie jedoch oft hinter den Kennzahlen zurück, die Nutzer tatsächlich spüren. Upload-Konsistenz, Latenz, Verhalten bei Überlastung und Fehlertoleranz sind wichtiger als ein Marketing-Label.
Laut Ofcom-Benchmarks bietet FTTH eine Reduzierung der Latenzzeit um 30 bis 50 Prozent im Vergleich zu kupferbasiertem FTTC, mit einer durchschnittlichen FTTH-Latenz von 5 bis 10 ms gegenüber 20 to 40 ms bei FTTC, wie von Vetro FiberMap zusammengefasst. Für Hotels oder Wohnanlagen verbessert dies Videoanrufe, den Cloud-Zugriff und alle Anwendungen, die auf schnelle Antwortzeiten statt auf reine Download-Geschwindigkeiten angewiesen sind.
FTTH im Vergleich zu älteren Last-Mile-Modellen
| Technologie | Letzte Meile | Typische symmetrische Geschwindigkeiten | Durchschnittliche Latenz | Zuverlässigkeit |
|---|---|---|---|---|
| FTTH | Glasfaser direkt bis in die Räumlichkeiten | Starke Unterstützung für symmetrische Dienste, insbesondere bei neueren PON-Standards | 5 bis 10 ms in Ofcom-getesteten FTTH-Szenarien | Hoch. Unempfindlich gegenüber den Kupferproblemen der letzten Meile, die ältere Zugangsarten betreffen |
| FTTC | Glasfaser bis zum Verteilerkasten, Kupfer bis in die Räumlichkeiten | Normalerweise schwächer beim Upload, da das letzte Segment immer noch aus Kupfer besteht | 20 bis 40 ms in Ofcom-getesteten FTTC-Szenarien | Moderat. Die Leistung hängt stark vom Zustand des Kupfers und der Entfernung ab |
| FTTN | Glasfaser bis zum Knotenpunkt, Kupfer für die längere letzte Meile | Oft weniger geeignet, wenn es auf eine stabile Upstream-Leistung ankommt | Höher und in der Praxis weniger vorhersehbar als reine Glasfaser | Geringer als bei FTTH, da ein größerer Teil der letzten Meile aus veralteter Infrastruktur besteht |
| HFC | Glasfaser plus Koaxialkabel | Kann im Downstream schnell sein, aber Symmetrie und Beständigkeit variieren | Kann eine gute Leistung erbringen, aber das Verhalten bei gemeinsam genutzter Nachfrage ist weniger vorhersehbar | In einigen Szenarien besser als älteres Kupfer, aber immer noch nicht vergleichbar mit durchgehender Glasfaser |
Was das für die IT am Veranstaltungsort bedeutet
FTTC und FTTN können an Standorten mit geringem Bedarf oder in Übergangsphasen immer noch nutzbar sein. Sie sind jedoch nicht ideal, wenn die Immobilie angewiesen ist auf:
- Dichte gleichzeitige Nutzung: Viele Gäste oder Bewohner sind gleichzeitig online
- Cloud-First-Betrieb: Anwendungen, die ständig sowohl Upstream als auch Downstream kommunizieren
- Moderne Zugriffskontrolle: Identitätsprüfungen und Roaming-Abläufe, die bei Latenzschwankungen leiden
- Zukünftige Netzwerk-Upgrades: Besseres WiFi hilft nur dann, wenn der Backhaul Schritt halten kann
HFC kann an manchen Orten ein solider Dienst sein, aber Enterprise-Teams sollten vorsichtig sein und "glasfaserbasiertes" Marketing nicht mit echter Glasfaser bis in die Räumlichkeiten gleichsetzen. Das physikalische Übertragungsmedium am Ende ist nach wie vor entscheidend.
Eine praktische Entscheidungsperspektive
Wenn Sie Breitbandoptionen für einen Standort vergleichen, stellen Sie zuerst eine Frage: "Was fällt bei hoher Auslastung zuerst aus?" Wenn die Antwort Uploads, interaktive Apps oder die Reaktionsfähigkeit der Authentifizierung ist, ist FTTH in der Regel die sauberere langfristige Lösung.
Dieselbe Logik ist auch wichtig, wenn Sie die breitere WAN-Architektur evaluieren. Wenn der Standort von Cloud-Anwendungen und segmentiertem Datenverkehr abhängt, lohnt es sich zu verstehen, wie der Breitbandzugang in eine umfassendere Edge-Strategie wie SD-WAN benefits for distributed sites passt.
Der günstigste Anschlussdienst wird oft zum teuersten, sobald sich Support-Tickets, Nutzerbeschwerden und provisorische Übergangsprojekte häufen.
Die transformative Wirkung auf moderne Veranstaltungsorte
Die technischen Argumente für reine Glasfaser liegen auf der Hand. Die betrieblichen Auswirkungen sind jedoch das, was Teams meist zuerst bemerken.
Ein Veranstaltungsort entscheidet sich nicht für FTTH, weil jemand ein schöneres Netzwerkdiagramm wünscht. Er entscheidet sich für FTTH, weil das Unternehmen aus einer Infrastruktur herausgewachsen ist, die sich jedes Mal unberechenbar verhält, wenn die Belegung steigt, sich die Geräte vervielfachen oder die Sicherheitsanforderungen strenger werden.
Hotellerie
In Hotels, Bars und Serviced Apartments ist die Konnektivität Teil des Produkts. Gäste trennen das Zimmererlebnis nicht vom Netzwerkerlebnis. Wenn das Streaming instabil ist, die Zimmersteuerung verzögert reagiert oder die Einrichtung des Gäste-WiFi umständlich wirkt, wird dies als Mangel in der Betriebsqualität wahrgenommen.
FTTH hilft, indem es der Immobilie eine stärkere Zugangsebene bietet für:
- Streaming und Videoanrufe für Gäste
- Smarte Raum-Systeme und vernetzte Gebäudedienste
- Mitarbeiteranwendungen, die in Stoßzeiten auf Cloud-Zugang angewiesen sind
- Nahtloseres Roaming zwischen öffentlichen und privaten Bereichen
Die größte betriebliche Veränderung ist die Konsistenz. Das Netzwerk fühlt sich nicht mehr so an, als gäbe es "gute Tage" und "schlechte Tage".
Mietobjekt-Neubauten und Studentenwohnheime
Wohnungsbaugesellschaften stehen vor einem anderen Druck. Mieter erwarten zunehmend, dass der Heimanschluss Arbeit, Studium, Streaming, Gaming und vernetzte Geräte gleichzeitig unterstützt. Zudem wird ein einfacher Onboarding-Prozess vorausgesetzt. Gemeinsam genutzte Passwörter und umständliche Captive Portals wirken in gehobenen Wohnumgebungen veraltet.
Für diese Immobilien ermöglicht FTTH ein besseres Angebot für die Mieter. Es verleiht dem Gebäude genügend Zugangskapazität, um wohnungsähnliche Erwartungen zu erfüllen, während der Betreiber eine sauberere Segmentierung zwischen Bewohnern, Personal, Besuchern und gemeinsam genutzten Geräten einrichten kann.
Eine gut konzipierte Vollglasfaser-Umgebung lässt sich auch kommerziell besser positionieren. Die Immobilie kann Konnektivität als Service-Feature präsentieren und nicht als wiederkehrenden Grund für Beschwerden.
Einzelhandel und gemischt genutzte Flächen
Einzelhandelsteams konzentrieren sich oft auf das kundenseitige WiFi und digitale Erlebnisse, aber der Infrastrukturbedarf hinter den Kulissen ist weitaus größer. Moderne Geschäfte und gemischt genutzte Standorte verlassen sich auf Analyseplattformen, Tools für die Zusammenarbeit der Mitarbeiter, digitale Beschilderung, vernetzte Kassen, Handheld-Geräte und eine Gast-Konnektivität, die das Kundenerlebnis nicht stört.
FTTH löst ein schlechtes WiFi-Design nicht von Zauberhand, aber es beseitigt eine der Hauptquellen für Instabilität. Dadurch kann der Standort Folgendes unterstützen:
- Zuverlässiger Gastzugang ohne störende Bandbreitenkonflikte
- Cloud-gesteuerter Betrieb über verteilte Standorte hinweg
- Echtzeit-Datentransparenz von Systemen in den Filialen
- Mehr Vertrauen bei der Einführung neuer vernetzter Dienste
Was funktioniert und was nicht
Was funktioniert, ist die Behandlung von FTTH als Basisschicht für ein umfassenderes Design des Veranstaltungsort-Netzwerks. Das bedeutet, den Access-Dienst auf die Dichte und das Verhalten des Standorts abzustimmen, die Platzierung der ONT richtig zu planen und den LAN- und WiFi-Stack auf der Grundlage des tatsächlichen Nutzerverhaltens zu entwerfen.
Was nicht funktioniert, ist die Annahme, dass die Installation von reiner Glasfaser allein jedes Erlebnisproblem löst. Wenn das AP-Layout schlecht ist, das Onboarding umständlich verläuft, der Datenverkehr von Personal und Gästen schlecht getrennt ist oder die IoT-Segmentierung erst nachträglich bedacht wird, werden die Nutzer die Schuld immer noch auf "das WiFi" schieben.
Besseres Breitband rettet kein schwaches Wireless-Design. Es gibt einem starken Wireless-Design erst den nötigen Spielraum, um die volle Leistung zu entfalten.
Der weniger offensichtliche Vorteil
Einer der größten Vorteile von FTTH in gewerblichen und privaten Objekten ist organisatorischer und nicht nur technischer Natur. Support-Gespräche werden klarer. Das WAN-Edge verliert an Komplexität. Teams verbringen weniger Zeit damit, darüber zu streiten, ob das Problem beim ISP, beim Switch-Stack, beim Captive Portal oder bei der Benutzerdichte liegt.
Diese Klarheit ist entscheidend. Sie verkürzt die Fehlersuche und macht es viel einfacher, die nächste Optimierungsstufe zu rechtfertigen.
FTTH-Bereitstellung und Kosten bewältigen
Sobald sich ein Team entschieden hat, dass FTTH der richtige Weg ist, lautet die nächste Frage meist ganz pragmatisch: Wie schwierig wird das, und was wird es uns an Geld, Zeit und Störungen kosten?
Die Antwort hängt stark davon ab, ob es sich um ein Neubauprojekt oder eine bestehende Immobilie handelt.
Neubauprojekte (Greenfield)
Bei einer Greenfield-Entwicklung ist FTTH weitaus einfacher umzusetzen. Kabelkanäle, Steigleitungen, Technikräume, Kommunikationsbereiche und Kabelwege in den Einheiten können von Anfang an für Glasfaser ausgelegt werden. Das erspart viel Arbeit und Kompromisse, die bei Nachrüstungen zu hoher Komplexität führen.
Bei Neubauprojekten hängt der Erfolg für Immobilien- und IT-Teams meist von einer frühzeitigen Abstimmung ab:
- Legen Sie die Zugriffsstrategie frühzeitig fest: Warten Sie mit der ISP-Entscheidung nicht, bis der Rohbau fertig ist.
- Planen Sie Übergabepunkte und Technikräume richtig: Die Platzierung der ONT und das Design der Übergabeschnittstelle beeinflussen das gesamte interne Netzwerk.
- Planen Sie interne Leitungswege für spätere Änderungen: Freie Kapazitäten in Steigleitungen und Kabelführungen sind entscheidend.
- Definieren Sie die Verantwortlichkeiten klar: Anbieter, Auftragnehmer, TGA-Team und IT-Team benötigen alle eine eindeutige Abgrenzung.
Nachrüstung im Bestand (Brownfield)
Bei Brownfield-Bereitstellungen werden Kompromisse zur Realität. Bestehende Gebäude weisen oft mangelhafte Kabelwege, begrenzten Raum für Steigleitungen, Denkmalschutzauflagen, komplizierte Genehmigungsverfahren mit Vermietern oder Störungen für die Mieter auf. Bei diesen Projekten lautet die Designfrage oft nicht "Was ist ideal?", sondern "Was können wir sauber installieren, ohne ein Wartungschaos zu verursachen?"
Deshalb sind Messungen vor Ort so wichtig. Bevor jemand Zeitpläne oder Einsparungen verspricht, müssen Teams den Weg in das Gebäude verstehen, klären, wo der Abschlusspunkt liegen kann, welche interne Verteilung realistisch ist und wo das Risiko für Betriebsunterbrechungen am höchsten ist.
Ein Modernisierungsprojekt in einer Bestandsimmobilie ist meist dann erfolgreich, wenn das Team bei drei Dingen Disziplin zeigt:
- Realität der Leitungswege: Bestehende Trassen sind selten so nutzbar, wie alte Zeichnungen vermuten lassen.
- Auswirkungen auf die Mieter: Zutrittsfenster, die Kommunikation mit den Bewohnern und Arbeiten in Gemeinschaftsbereichen erfordern ein aktives Management.
- Lebenszyklus-Denken: Schnelle Lösungen, die am ersten Tag günstig erscheinen, erweisen sich oft als teuer, sobald Support sowie Umzüge, Erweiterungen und Änderungen anstehen.
Der Kontext des Rollouts im Vereinigten Königreich
Der breitere Markt hilft dabei. In Großbritannien haben Anbieter wie Nexfibre in 14 Monaten eine Million Liegenschaften erschlossen, und mehr als 5 Milliarden Pfund an öffentlichen Mitteln durch Programme wie Project Gigabit unterstützen den Ausbau in unterversorgten Gebieten. Dies trägt dazu bei, den Wettbewerb zu fördern, was die Preise um 15 bis 20 Prozent senken kann, so der FTTH-Marktbericht von SNS Insider.
Das bedeutet nicht, dass jeder Standort mühelosen Zugriff erhält. Es bedeutet jedoch, dass sich die Verfügbarkeit verbessert und die kommerziellen Optionen vielfältiger sind als noch vor wenigen Jahren.
Kostenentscheidungen, die schwerer wiegen als der Tarif
Teams verbringen oft zu viel Zeit mit dem Vergleich monatlicher Zugangsgebühren und zu wenig Zeit mit der Betrachtung der gesamten betrieblichen Auswirkungen. Der falsche Dienst auf der letzten Meile kann durch Support-Aufwand, Behelfsprojekte und Kundenabwanderung mehr kosten als ein hochwertigerer Glasfaserdienst.
Wenn Sie versuchen, die Wirtschaftlichkeit richtig einzuordnen, hilft es, den FTTH-Ansatz mit anderen dedizierten Zugriffsmodellen zu vergleichen und zu verstehen, wo welches Modell am besten passt. Diese Aufschlüsselung der Kostenüberlegungen für Standleitungen ist nützlich, da sie Entscheidungsträgern eine bessere Perspektive bietet, um über Ausgaben für den Netzzugang im Kontext des geschäftlichen Bedarfs und nicht nur des reinen Preises zu sprechen.
Eine vernünftige Herangehensweise bei der Bereitstellung
Betrachten Sie FTTH als Infrastruktur mit langer Lebensdauer und nicht als kurzfristige Übergangslösung für die Konnektivität. Das ändert die Kaufkriterien. Die besten Entscheidungen entstehen meist, wenn man sich fragt, wie das Objekt in den nächsten Jahren betrieben wird, und nicht, was in der Tabelle dieses Quartals am günstigsten aussieht.
FTTH mit sicherem Enterprise-WiFi kombinieren
Das ist der Teil, den viele Unternehmen übersehen. Die Installation von echtem Glasfaserinternet bietet Ihnen eine leistungsstarke Leitung in das Gebäude. Sie schafft jedoch für sich genommen noch kein sicheres, reibungsloses Nutzererlebnis. Wenn die WiFi-Ebene weiterhin auf gemeinsam genutzten Passwörtern, instabilen Captive Portals und flachen Zugriffskonzepten basiert, werden die Nutzer den vollen Wert der darunter liegenden Glasfaser nie spüren.
Deshalb sollte FTTH mit einem Enterprise-WiFi-Design gepaart werden, das von Anfang an identitätsbasiert konzipiert ist.
Warum der Backhaul für das WiFi immer noch entscheidend ist
Viele Beschwerden über das WiFi an Veranstaltungsorten werden fälschlicherweise auf das Funkdesign geschoben, obwohl das Problem in der vorgeschalteten Bandbreitenbegrenzung liegt. Die APs können modern sein. Das Signal kann in Ordnung sein. Aber sobald sich viele Nutzer gleichzeitig authentifizieren, roamen, streamen, synchronisieren und hochladen, zeigt sich der Engpass im Backhaul.
Full-Fibre minimiert dieses Risiko, indem es dem WiFi-Netzwerk genügend freie Kapazität bietet, um sich berechenbar zu verhalten. Das ist besonders wichtig in Umgebungen mit:
- Hohe Anzahl gleichzeitiger Gäste
- Cloudbasierte Arbeitsabläufe des Personals
- Häufiges Onboarding und erneute Authentifizierung von Geräten
- Getrennte Richtlinienbehandlung für Gäste, Personal, Bewohner und IoT
Das Ergebnis ist nicht nur mehr Geschwindigkeit. Es bedeutet weniger Reibungsverluste.
Warum alte Onboarding-Modelle eine gute Glasfaserverbindung ungenutzt lassen
Traditionelle Captive Portals und gemeinsam genutzte Anmeldedaten verursachen zwei Probleme gleichzeitig. Sie machen den Zugriff für Nutzer umständlich und beeinträchtigen die Qualität der zugrunde liegenden Verbindung durch zusätzlichen Aufwand und schwächere Sicherheit.
Laut den Blog-Ressourcen von Purple erzielen Standorte, die FTTH mit OpenRoaming kombinieren, eine First-Packet-Verschlüsselung von 92% und eine um 25% höhere Kundenbindung. Dieselben Daten weisen auch auf einen häufigen Engpass hin, bei dem die durchschnittlichen WiFi-Geschwindigkeiten aufgrund ineffizienter Captive Portals um 30% niedriger sein können als die FTTH-Leitungsgeschwindigkeit.
Das deckt sich mit dem, was viele Netzwerk-Teams bereits in der Praxis erleben. Es reicht nicht aus, Glasfaser bis zum Gebäude zu legen, wenn das Authentifizierungserlebnis ständig zu Verzögerungen, Wiederholungsversuchen und Verbindungsabbrüchen führt.
Gutes Standort-WiFi fühlt sich unsichtbar an. Nutzer verbinden sich schnell, der Datenverkehr wird sofort verschlüsselt und die Zugriffsrichtlinie folgt der Identität statt dem Passwort, das irgendjemand auf ein Schild geschrieben hat.
Wie eine moderne Kombination aussieht
Ein wesentlich stärkeres Modell ist die Kombination von FTTH-Backhaul mit WiFi-Zugriffsmethoden, die auf Identität und Richtlinien basieren:
- Für Gäste: Passpoint und OpenRoaming können Reibungsverluste reduzieren und Nutzer ab dem ersten Paket auf einen verschlüsselten Zugriff umleiten.
- Für Mitarbeiter: Die Integration von Identity Providern unterstützt eine sauberere Zugriffskontrolle als wiederverwendete, gemeinsam genutzte Zugangsdaten.
- Für Legacy- und feste Geräte: Technologien wie iPSK ermöglichen es Teams, die Isolation aufrechtzuerhalten, ohne den Support zu belasten.
- Für mandantenfähige Immobilien: Verschiedene Benutzergruppen erhalten eine wohnungsähnliche Einfachheit, ohne dass alles in einem einzigen, unsicheren Netzwerk zusammengefasst werden muss.
Deshalb ist FTTH nicht nur eine Frage der Geschwindigkeit. Es ist das Fundament der Netzanbindung, das diese WiFi-Modelle in großem Maßstab erst praxistauglich macht.
Verzichten Sie nicht auf die HF-Planung
Selbst bei exzellenter Glasfaser entscheidet das Wireless-Design darüber, ob Benutzer das Netzwerk als hervorragend oder durchschnittlich erleben. AP-Platzierung, Wanddämpfung, Roaming-Verhalten und Kanal-Design spielen eine entscheidende Rolle. Insbesondere bei Nachrüstungen sollten Teams Annahmen durch eine ordnungsgemäße Messung validieren, anstatt sich auf Vermutungen im Grundriss zu verlassen.
Eine detaillierte Ausmessung des Wireless-Netzwerks vor Ort ist einer der nützlichsten Schritte vor der Bereitstellung, da sie die Entscheidung für den Glasfaserzugang mit den tatsächlichen HF-Bedingungen im Gebäude verknüpft.
Das geschäftliche Ergebnis
Für die Unternehmens-IT ist die gewinnbringende Kombination denkbar einfach. Reine Glasfaser bietet dem Standort die benötigte Zugangskapazität und Konsistenz. Identitätsbasiertes WiFi verwandelt diese reine Kapazität in ein sicheres, reibungsloses Erlebnis für Gäste, Mitarbeiter und Bewohner.
Wenn Ihr Team evaluiert, wie diese Wireless-Ebene auf einer besseren Zugriffsinfrastruktur aufgebaut werden kann, ist dieser Überblick über enterprise WiFi solutions ein sinnvoller Ausgangspunkt, da er das Problem um Sicherheit, Onboarding und betriebliche Kontrolle herum formuliert, anstatt sich nur auf Abdeckungskarten zu konzentrieren.
Wenn Sie Ihre Zugriffsinfrastruktur aktualisieren und die Benutzererfahrung parallel dazu verbessern möchten, hilft Purple dabei, Glasfaser-Konnektivität in sicheres, passwortfreies WiFi für Gäste, Mitarbeiter und mandantenfähige Umgebungen zu verwandeln. Das bedeutet weniger Abhängigkeit von gemeinsam genutzten Passwörtern, eine reibungslosere Anmeldung mit OpenRoaming und Passpoint, einen saubereren identitätsbasierten Zugriff für Mitarbeiter und eine bessere Transparenz darüber, wie Ihr Netzwerk genutzt wird.



